


Según Microsoft, a partir de noviembre una IA analizará en Teams los chats con contactos externos desconocidos en busca de phishing, exclusivamente con fines de seguridad y sin almacenar el contenido de los mensajes. La detección de phishing con IA en Teams deja abiertas cuestiones como la exclusión voluntaria (opt-out), el lugar del análisis y el uso de sus resultados. Esto obliga a aclarar puntos en el registro de actividades, la evaluación de impacto y la relación con el comité de empresa.
Nueva IA en Teams: el anuncio de Microsoft
Según BleepingComputer del 23/10/2026, Microsoft ha anunciado en el Message Center (MC1519866) una detección de phishing e ingeniería social basada en IA para Teams. La función llega de forma automática; según la información disponible, los administradores no tienen que activarla. Ahí reside precisamente la tensión: interviene una función de seguridad que evalúa el contexto de la conversación, y lo hace en una herramienta en la que la plantilla se comunica a diario.
En cualquier caso, en los últimos años Microsoft no ha destacado ni por su transparencia ni por una cultura de seguridad especialmente buena – véanse los numerosos incidentes y actuaciones cuestionables de Microsoft.
Para la valoración se usan tres etiquetas: acreditado es lo que respalda una fuente citada, no confirmado es lo que Microsoft no ha respondido y valoración es un juicio sin pretensión de asesoramiento jurídico.
Resumiendo de antemano: la mejora de la protección es plausible. Sin embargo, las cuestiones de protección de datos y de participación de los trabajadores no se resuelven por el automatismo. Quien documenta antes del despliegue conserva la capacidad de actuar. Un caso similar se describe en el artículo sobre la detección de fraudes en Chrome con Gemini.
Detección de phishing con IA en Teams: qué hace la función y cuándo llega
La fuente de esta sección es la noticia de BleepingComputer del 23/10/2026. El aviso del Message Center solo es visible en el propio tenant y no se ha podido consultar aquí en su versión original. Un espejo público y un espejo de la entrada 575288 de la hoja de ruta solo facilitan el acceso y no cuentan como prueba primaria.
Acreditado según BleepingComputer: la función analiza el contexto de la conversación para detectar phishing, ingeniería social, suplantación de identidad e intenciones engañosas. Esto debería funcionar incluso sin indicadores clásicos como enlaces o archivos maliciosos. El foco está en situaciones de alto riesgo, por ejemplo chats con contactos externos que escriben por primera vez. Si una conversación se clasifica como sospechosa, los usuarios reciben un aviso.
En cuanto al calendario, el aviso ofrece los siguientes datos, expresamente provisionales:
- Inicio del despliegue: principios de noviembre de 2026.
- Targeted Release: previsiblemente hasta mediados de noviembre de 2026.
- Disponibilidad general en todo el mundo: previsiblemente entre principios y mediados de diciembre de 2026.
En cambio, según los espejos, la entrada de la hoja de ruta indica como fecha de disponibilidad general «noviembre de 2026» y el estado «En desarrollo». Ambos datos están sujetos a la reserva habitual de que las fechas pueden cambiar. Quien planifique debería tomar la fecha más temprana como base. Según el espejo, la función se aplica a Android, escritorio, iOS, Mac y web en la nube multiinquilino estándar. Esto tampoco se ha comprobado en el original.
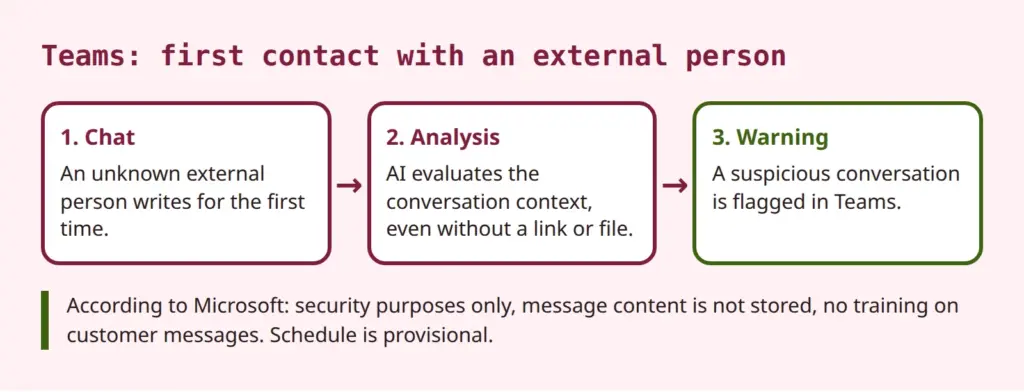
Según Microsoft, los administradores no tienen que hacer nada para activar la protección. El aviso no menciona ninguna posibilidad de rechazar o desactivar la función. Por ello, no está confirmado si existe un interruptor. No está acreditado ni que exista ni que falte. Tampoco está claro si la función requiere determinadas licencias, como Defender for Office 365. El aviso no menciona ninguna.
Como contexto: Teams ya dispone de funciones de protección. La página de Microsoft Learn sobre Defender for Office 365 en Teams menciona, entre otras, advertencias ante URL peligrosas, Safe Links, Safe Attachments, la eliminación posterior de mensajes maliciosos (ZAP) y la notificación por parte de los usuarios. Según Microsoft, la nueva función es una capa adicional que actúa donde aparecen ataques puramente textuales sin enlace. La página de Learn no la menciona. Anteriormente, Microsoft ya había anunciado una detección de suplantación de marca en los primeros contactos (MC910976). La función actual va más allá al evaluar el contexto de la conversación.
Mejora de la protección en los primeros contactos con externos
Valoración: centrarse en los primeros contactos externos es comprensible. Un chat en Teams resulta más familiar que un correo electrónico. Quien recibe un mensaje en el chat espera con menos frecuencia un intento de fraude. Los atacantes lo aprovechan haciéndose pasar por proveedores, superiores o soporte informático. Los filtros clásicos detectan mal estos ataques cuando el mensaje consiste solo en texto. Aquí puede intervenir un análisis del contexto.
Los límites deben quedar igual de claros. Según las fuentes disponibles, Microsoft no indica tasas de detección ni de falsas alarmas. Ambas cosas no están confirmadas. En los análisis de contexto no se pueden descartar falsas alarmas. Socios legítimos que escriben por primera vez podrían quedar marcados. También es posible lo contrario: un ataque hábil pasa desapercibido. Por eso, la función no sustituye ni la formación ni unas normas claras.
Medidas que tienen sentido con independencia de la nueva IA:
- Controlar la comunicación externa en Teams, por ejemplo mediante dominios permitidos o bloqueados.
- Animar a la plantilla a notificar los chats sospechosos en lugar de limitarse a cerrarlos.
- Mostrar los engaños típicos en la formación de concienciación, también los ataques por chat sin enlace.
- Revisar la propia superficie de ataque, por ejemplo con comprobaciones de seguridad técnicas.
La mejora de la protección es, por tanto, real, pero no es un cheque en blanco. Justifica tomarse la función en serio. No sustituye la comprobación de cómo funciona.
Microsoft Teams y protección de datos: lo que Microsoft promete y lo que queda abierto
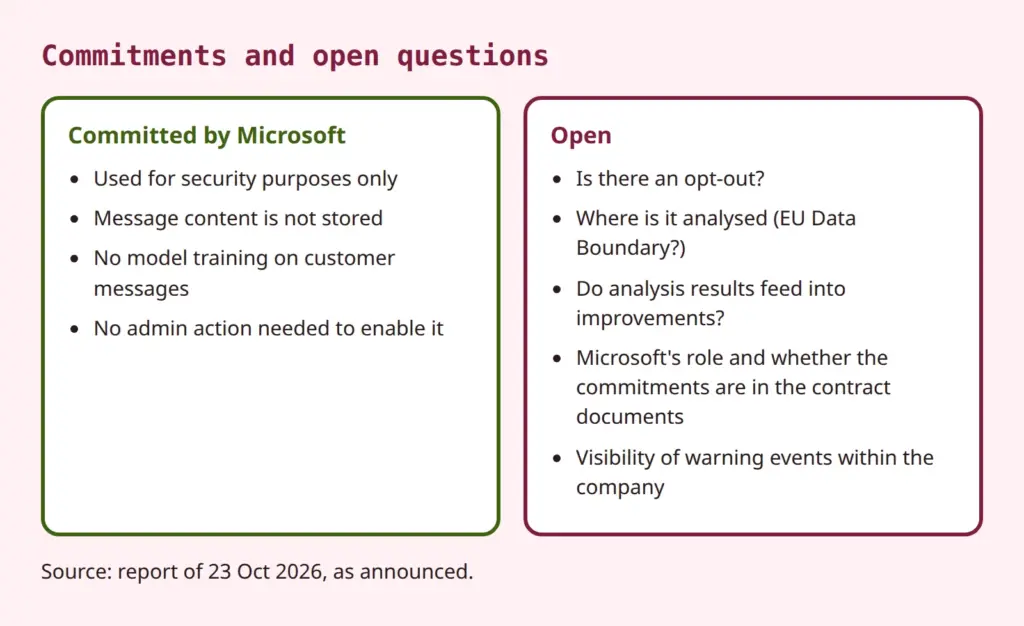
Acreditado como declaraciones de Microsoft (según BleepingComputer, en sustancia): la función se utiliza solo con fines de seguridad. No sirve a la productividad, ni a la elaboración de resúmenes, ni a la publicidad, ni a la vigilancia de los usuarios. El sistema de detección no almacena el contenido de los mensajes. No se utiliza para entrenar modelos ni para otros usos secundarios. Según el espejo, la propia entrada de la hoja de ruta solo menciona el uso «exclusivamente con fines de seguridad» y deja abiertos los detalles sobre el tratamiento, el plazo de conservación y la puesta a disposición de los datos.
Estos compromisos son un buen comienzo. Sin embargo, por ahora parecen figurar solo en el anuncio; hay que comprobar si forman parte de la documentación contractual. Para la evaluación cuenta que consten de forma verificable en los términos de productos y servicios, en el anexo de protección de datos o en la documentación del producto.
Que no se almacene nada no significa que no se analice nada.
Esta distinción es el núcleo de las cuestiones abiertas. «No se almacena el contenido de los mensajes» y «no se entrena con mensajes de clientes» son afirmaciones sobre almacenamiento y entrenamiento de modelos. No dicen que no haya análisis. El análisis es la propia función. Tampoco dicen qué ocurre con los resultados del análisis. El anuncio no responde a si un veredicto de detección, metadatos derivados o la información procedente de notificaciones de usuarios se incorporan a la mejora de servicios de Microsoft. Esto no es una afirmación de que así ocurra. Es una cuestión abierta que debe aclararse antes de cualquier evaluación.
Otros puntos que no están confirmados y que deben plantearse a Microsoft o buscarse en la documentación:
- Opt-out: ¿existe un interruptor a nivel de tenant, para grupos o para usuarios individuales? El aviso y la hoja de ruta guardan silencio al respecto.
- Lugar del análisis: ¿se realiza dentro del EU Data Boundary? La entrada de la hoja de ruta solo indica «Worldwide». Si la función está cubierta por el límite de datos debe mostrarlo la documentación.
- Uso de los resultados del análisis: ¿se incorporan resultados derivados a la mejora de servicios? Solo se ha prometido que los mensajes no se usarán para entrenamiento.
- Papel de Microsoft: ¿actúa Microsoft como encargado del tratamiento o, para fines de seguridad, en parte como responsable propio? Esto depende del anexo de protección de datos de los términos de productos y servicios en su versión vigente. Esa versión no se ha podido consultar aquí, por lo que no se hace ninguna afirmación sobre la nueva función.
- Eventos de advertencia: ¿aparecen las detecciones en registros, informes o en el portal de Defender, y quién en la empresa puede verlas? Esto determina la cuestión de la participación de los trabajadores tratada dos secciones más adelante.
Sobre cómo encuadrar en general este tipo de funciones de IA, el artículo sobre las verdades incómodas tras la promesa de IA de Microsoft ofrece más contexto. Allí se trata de Copilot, pero el razonamiento es trasladable: las promesas en páginas de producto deben distinguirse de la documentación contractual.
No se ponen en duda los compromisos. Lo decisivo es que sean verificables: una evaluación de protección de datos necesita documentos que puedan citarse y archivarse, no solo un aviso.
Base jurídica, registro y evaluación de impacto para la detección de phishing
Valoración: como base jurídica para el análisis, lo más probable es el interés legítimo del empleador en la seguridad informática (art. 6, apartado 1, letra f, del RGPD). La necesidad puede justificarse con la seguridad del tratamiento. En el ámbito laboral se añade el § 26 de la ley federal alemana de protección de datos (BDSG), así como un acuerdo de empresa como convenio colectivo. Hasta qué punto sigue siendo válido el § 26, apartado 1, frase 1, de la BDSG tras la sentencia del TJUE sobre una norma paralela del estado federado de Hesse (C-34/21, 2023) es objeto de debate. Aquí queda como indicación de inseguridad jurídica. Profundizar en ello excedería el alcance del artículo, y la sentencia no se ha revisado en el original para este texto.
No solo se ven afectados los empleados. También se tratan los datos de los remitentes externos en el primer contacto. Sus mensajes son el objeto del análisis. Por ello, la ponderación de intereses y la transparencia frente a los externos forman parte de la evaluación, por ejemplo a través de la información sobre protección de datos de la empresa.
El registro de actividades de tratamiento es el primer paso práctico. Previsiblemente, la función puede incluirse como complemento del tratamiento existente de Teams o de la seguridad informática. Deben revisarse la finalidad, las categorías de interesados (empleados e interlocutores externos), las categorías de datos (contenido de los chats como objeto de análisis, eventos de advertencia), los destinatarios, las posibles transferencias a terceros países y los plazos de supresión.
En cuanto a la evaluación de impacto relativa a la protección de datos: primero hay que revisar si la evaluación existente para Microsoft 365 y Teams requiere cambios. Un nuevo análisis de contenidos de comunicación basado en IA puede modificar el riesgo. Si es necesaria una evaluación nueva o ampliada depende de los puntos abiertos, sobre todo del opt-out, del lugar del análisis y del uso de los resultados. Como ayuda para decidir sirven el análisis de umbral y el cotejo con las listas de las autoridades de control. Por eso, la conclusión es «revisar y documentar», no «elaborar obligatoriamente una nueva». Los fundamentos se encuentran en el artículo sobre el artículo 35 del RGPD y en el artículo sobre la evaluación de impacto para la IA y otros servicios digitales.
Otro punto: la función genera advertencias, no decisiones sobre personas. Pero si el sistema excluye mensajes o bloquea contactos de forma automática, podría plantearse la cuestión de las decisiones automatizadas. Según el estado actual, no cabe suponerlo; no obstante, conviene vigilarlo por si Microsoft amplía la función.
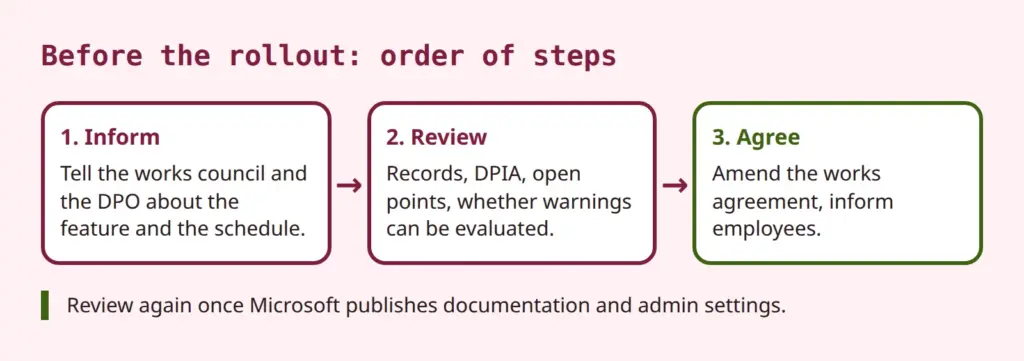
¿Debe revisarse la detección de phishing con IA en Teams desde el punto de vista de la protección de datos y acordarse con el comité de empresa antes del despliegue?
En la práctica, esto significa: completar la entrada en el registro, revisar la evaluación de impacto, crear una nota «estado de la evaluación y puntos abiertos» y fijar una fecha de revisión en cuanto Microsoft aporte documentación.
Codecisión del comité de empresa en la función de Teams
Según el § 87, apartado 1, n.º 6, de la ley alemana de organización de empresas (BetrVG), el comité de empresa tiene derecho de codecisión en la introducción y aplicación de dispositivos técnicos destinados a supervisar el comportamiento o el rendimiento de los trabajadores. Ese es el texto legal. Según la interpretación general de la jurisprudencia, basta con que el dispositivo sea objetivamente apto para la supervisión. La intención del empleador no es relevante. Aquí no se citan resoluciones concretas de forma deliberada, porque no se han revisado los originales.
Valoración: la función sirve para proteger frente a ataques, no para controlar el rendimiento o el comportamiento. Pero lo decisivo es si se generan datos que puedan atribuirse a empleados concretos y evaluarse. Pueden ser advertencias, registros, informes de Defender o notificaciones. Si es así, hay muchos argumentos a favor de un derecho de codecisión. Si no lo es, sigue siendo aconsejable informar al comité de empresa. No se conoce ninguna resolución judicial sobre esta función.
En la práctica: primero revisar el acuerdo de empresa existente sobre Microsoft 365 o Teams. ¿Cubre las funciones de seguridad y los cambios automáticos por actualizaciones? Si es así, se mantiene la obligación de informar al comité de empresa. Si no, debe acordarse una ampliación. Teams es un servicio evergreen; las nuevas funciones aparecen sin intervención de la empresa. Por eso es recomendable una regulación sobre «cambios por parte del proveedor» que prevea un procedimiento, en lugar de negociar cada función por separado.
Preguntas que puede plantear un comité de empresa:
- ¿Se registran las advertencias o detecciones y quién tiene acceso?
- ¿Pueden atribuirse las detecciones a empleados concretos?
- ¿Durante cuánto tiempo se conservan esos datos?
- ¿Está excluido que se usen para controlar el rendimiento o el comportamiento?
- ¿Cómo se gestionan las falsas alarmas y se derivan de ellas perjuicios?
Desde el punto de vista de la dirección: el interés en la seguridad es legítimo y el calendario es ajustado. Hay muchas razones para implicar pronto al comité y negociar antes del despliegue, no después, cuando la función ya esté activa. Esto es una valoración. Para los órganos de representación del personal en el sector público alemán rigen las leyes de representación del personal de los estados federados, con normas propias. Las empresas más pequeñas sin comité de empresa no están sujetas al derecho de codecisión, pero necesitan igualmente la documentación.
Informar a la plantilla: transparencia y avisos en el día a día
La información sobre protección de datos para los empleados debe completarse en cuanto la función esté activa. A ello se suma una breve nota informativa, por ejemplo en la intranet. Explica qué significa un aviso en Teams, que la función sirve para proteger y que una advertencia no es una valoración del comportamiento, siempre que así se haya regulado. También debe incluir la vía para notificar falsas alarmas.
Desde el punto de vista de la administración, conviene observar el despliegue en el Targeted Release y revisar periódicamente el Message Center y la hoja de ruta. El soporte necesita una respuesta a la pregunta de qué hacer ante una advertencia. También hay que aclarar cómo tratar a los socios externos legítimos que se marquen por error. Un breve aviso a los contactos frecuentes puede evitar consultas posteriores.
La siguiente tabla resume lo que debería estar aclarado antes del despliegue. La asignación de responsabilidades es una propuesta y depende de la organización.
| Tarea | Responsable |
|---|---|
| Revisar la documentación de Microsoft, aclarar opt-out, requisitos de licencia y lugar del análisis | Administración |
| Completar el registro de actividades de tratamiento, revisar la evaluación de impacto | Delegado de protección de datos |
| Informar al comité de empresa, revisar la regulación existente | Dirección, Recursos Humanos |
| Informar a la plantilla, establecer la vía de notificación de falsas alarmas | Protección de datos, TI |
| Revisión cuando haya nueva documentación de Microsoft | Protección de datos, administración |
Conclusión: aprovechar la protección, completar la documentación
La detección de phishing con IA en Teams cubre una laguna real: ataques de texto en el chat que no necesitan enlace ni archivo. La mejora de la protección es plausible, pero no está respaldada por cifras. Los compromisos de Microsoft sobre limitación de la finalidad, almacenamiento y entrenamiento son un comienzo. Sin embargo, no responden a todas las preguntas, sobre todo a las relativas al opt-out, al lugar del análisis y al uso de los resultados del análisis.
Antes del despliegue deberían estar aclarados el registro de actividades de tratamiento, la evaluación de impacto y la cuestión del comité de empresa. Después procede una revisión en cuanto Microsoft publique documentación, información sobre privacidad y opciones de administración. Las valoraciones jurídicas de este artículo son estimaciones sin una resolución o pronunciamiento de una autoridad sobre esta función y no sustituyen el asesoramiento en cada caso concreto.
 Me llamo Klaus Meffert. Soy doctor en informática y llevo más de 30 años dedicándome profesional y prácticamente a las tecnologías de la información. También trabajo como experto en informática y protección de datos. Obtengo mis resultados analizando la tecnología y el Derecho. Esto me parece absolutamente esencial cuando se trata de protección de datos digitales.
