gekennzeichnet.


Google verlagert die Betrugserkennung im erweiterten Schutz von Chrome auf Server und prüft zusätzlich kopierte Befehle. Für Unternehmen stellt sich damit eine Abwägung zwischen Schutzgewinn und Datenübermittlung.
Neue Chrome-Schutzfunktionen im Überblick
Ende Oktober 2026 hat das Chrome-Team in einem Beitrag im Google-Blog neue Schutzfunktionen vorgestellt. Dazu gehört die Chrome Gemini Betrugserkennung, die künftig serverseitig arbeitet. Hinzu kommt eine Prüfung der Zwischenablage gegen sogenannte ClickFix-Angriffe. Beides gilt nur für den erweiterten Schutz von Safe Browsing (Enhanced Protection), nicht für den Standardschutz.
Für Admins und Datenschutzbeauftragte ist die Meldung aus zwei Gründen relevant. Zum einen verspricht sie Schutz vor einer Angriffsart, die klassische Download-Filter umgeht. Zum anderen werden dafür mehr Daten an Google übertragen.
Im folgenden wird beschrieben, was sich geändert hat, welche Daten Chrome im erweiterten Schutz übermittelt, welche Richtlinie die Betriebsart verbindlich festlegt und wie sich die Entscheidung dokumentieren lässt.
Was Google an der Chrome-Betrugserkennung geändert hat
Laut Google-Blog gibt es in Chrome nun zwei Warnstufen: Seiten werden als „verdächtig“ oder als „gefährlich“ eingestuft. Die neue Stufe „verdächtig“ gilt bei aktiviertem erweitertem Schutz. Wie hoch die Quote falscher Alarme in dieser neuen Kategorie ist, nennt Google nicht.
Die zweite Änderung betrifft Gemini. Bereits im Vorjahr hat Chrome für Nutzer des erweiterten Schutzes auf unterstützten Geräten eine Gemini-Erkennung gegen Tech-Support-Betrug lokal auf dem Gerät eingesetzt. Nun kommt zusätzlich ein leistungsstärkeres Gemini-Modell auf Googles Servern zum Einsatz. Es bewertet nach Angaben des Blogs die dargestellte Marke, die Absicht der Seite und eine Betrugswahrscheinlichkeit. Safe Browsing verbindet dieses Ergebnis mit der Reputation der Domain und weiteren Signalen zu einem Gesamturteil. Erfasst werden jetzt auch gefälschte Antivirus-Meldungen und gefälschte Browser-Updates.
Die serverseitige Analyse soll auf alle Nutzer mit aktiviertem erweitertem Schutz ausgeweitet werden.
Zur Datensparsamkeit schreibt Google, Seitentext werde nur dann analysiert, wenn eine Seite sehr deutliche Betrugsindikatoren zeigt. Übertragene Inhalte würden flüchtig verarbeitet, nicht protokolliert, nicht gespeichert und nicht zum Training von Modellen verwendet.
Die Werbebotschaft lautet, Nutzer des erweiterten Schutzes seien „zehnmal sicherer“ als im Standardschutz. Das ist eine Angabe von Google. Wie die Zahl ermittelt wurde, ließ sich in den geprüften Quellen nicht nachvollziehen, und eine unabhängige Prüfung liegt nicht vor. Als Entscheidungsgrundlage taugt sie daher nur eingeschränkt.
ClickFix-Schutz: Was bei der Zwischenablage-Prüfung passiert
Bei ClickFix wird ein Nutzer auf einer Webseite dazu gebracht, einen Befehl selbst auszuführen. Typisch ist eine gefälschte Prüfung („Ich bin kein Roboter“) oder eine vermeintliche Fehlermeldung. Ein Klick kopiert einen Befehl in die Zwischenablage, danach soll er im Windows-Ausführen-Dialog, im Terminal oder in PowerShell eingefügt werden. Der kopierte Text weicht oft von dem ab, was die Seite anzeigt. Weil der Nutzer den Befehl selbst startet, greifen viele automatische Schutzmechanismen nicht. Microsoft beschreibt die Technik ausführlich und hält sie für verbreitet. Auch ein neuerer Microsoft-Beitrag vom August 2026 behandelt eine Kampagne dieser Art.
Genau hier setzt die neue Chrome-Funktion an. Erkennt Chrome bei einem Nutzer des erweiterten Schutzes, dass ein verdächtiger Befehl kopiert wurde, wird der Inhalt der Zwischenablage von personenbezogenen Daten bereinigt und zur Analyse an Safe Browsing gesendet. Fällt das Urteil „gefährlich“ aus, zeigt Chrome eine Warnung. Google gibt an, das System sei auf hohe Präzision ausgelegt, um legitime Entwicklertätigkeit möglichst nicht zu stören.
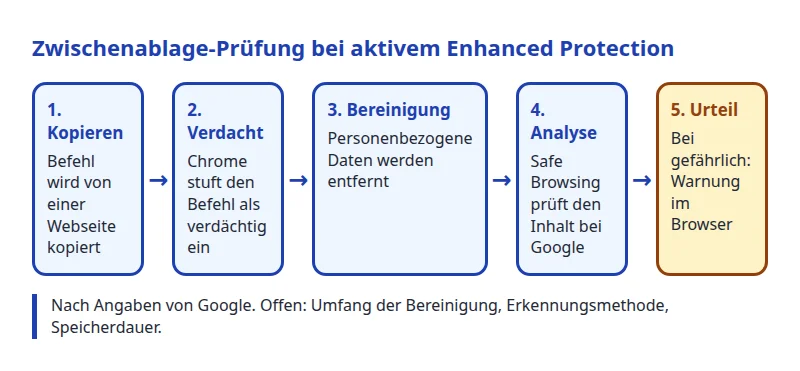
Zwei Feinheiten sind für die Einordnung wichtig. Erstens nennt das Google-Blog für die Zwischenablage-Prüfung ausdrücklich Safe Browsing, nicht Gemini. Zweitens bleibt offen, was die Bereinigung genau entfernt, wie ein Befehl als verdächtig erkannt wird und wie lange Google die Daten behält.
Safe Browsing erweiterter Schutz: Datenschutz und übermittelte Daten
Welche Daten Chrome im jeweiligen Modus überträgt, beschreibt die Chrome-Hilfe zu Safe Browsing. Im Standardschutz gleicht Chrome besuchte Adressen mit einer lokalen Liste ab. Ein verschleierter Teil der URL geht über einen Datenschutzserver, außerdem wird eine kleine Menge visueller Merkmale von Seiten geprüft. Im erweiterten Schutz teilt Chrome mehr: besuchte URLs, eine kleine Stichprobe von Seiteninhalten, Downloads, Erweiterungsaktivität und Systeminformationen. Ist ein Google-Konto angemeldet, werden diese Informationen mit dem Konto verknüpft.
Neu sind der Seitentext bei starken Betrugsindikatoren und der bereinigte, verdächtige Befehl aus der Zwischenablage. Die Hilfeseite nennt weder eine Speicherdauer noch eine abweichende Behandlung von Unternehmenskonten. Ob verwaltete Profile sich anders verhalten, ist damit nicht belegt.
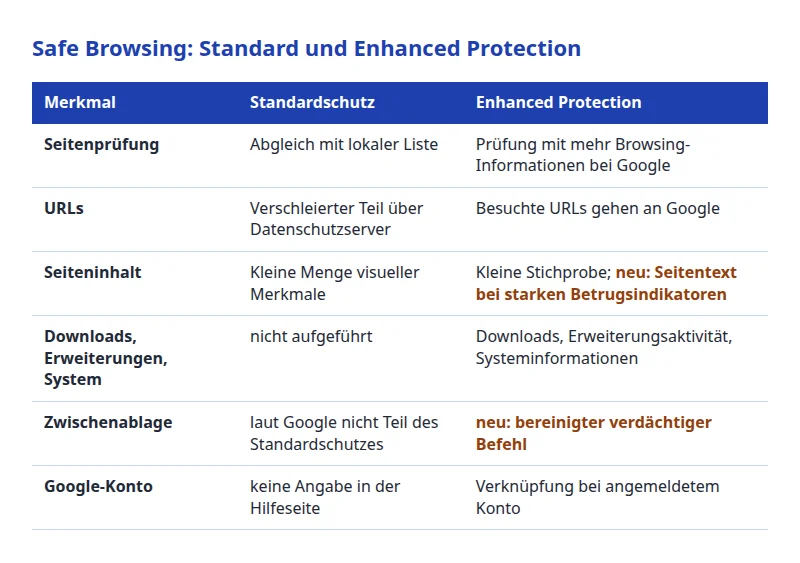
Aus Datenschutzsicht fallen drei Punkte auf. Die Kopplung an das Google-Konto macht aus technischen Daten potenziell Beschäftigtendaten. Die Zwischenablage kann trotz Bereinigung Inhalte enthalten, die nicht für Dritte bestimmt sind, etwa interne Kennungen oder Teile von Konfigurationen. Und die Erkennungslogik läuft vollständig bei Google, ihre Arbeitsweise ist von außen nicht nachprüfbar.
Für den Standardschutz gilt zusätzlich eine eigene Richtlinie, die den Weg der verschleierten URL-Hashes betrifft. Die Richtliniendefinition SafeBrowsingProxiedRealTimeChecksAllowed erlaubt im Standardmodus das Senden von Teil-Hashes über einen Proxy per Oblivious HTTP und wird ignoriert, wenn Safe Browsing deaktiviert oder auf erweitert gestellt ist. Das zeigt, wie unterschiedlich beide Modi aufgebaut sind. Mehr zu Chrome und Datenflüssen ist im Beitrag über den Inkognito-Modus in Chrome nachzulesen.
Chrome Gemini Betrugserkennung im Unternehmen steuern: SafeBrowsingProtectionLevel
Die zentrale Stellschraube für Admins ist die Richtlinie SafeBrowsingProtectionLevel. Nach der Richtliniendefinition im Chromium-Quelltext gibt es drei Werte:
- 0 (NoProtection): Safe Browsing ist nie aktiv.
- 1 (StandardProtection): Safe Browsing ist immer im Standardmodus aktiv. Das ist die Vorgabe.
- 2 (EnhancedProtection): Safe Browsing ist immer im erweiterten Modus aktiv. Das bringt laut Beschreibung besseren Schutz, erfordert aber, mehr Browsing-Informationen mit Google zu teilen.
Wird die Richtlinie verbindlich gesetzt, können Nutzer die Einstellung nicht ändern. Ist sie nicht gesetzt, arbeitet Chrome im Standardmodus, und Nutzer können den Modus selbst wechseln. Die Richtlinie gilt für Chrome auf Desktop und ChromeOS ab Version 83, für Android ab 87 und für iOS ab 88. Sie lässt sich pro Profil setzen und kann auch nur empfohlen werden.
Einen belegten Einzelschalter nur für die Gemini-Prüfung oder die Zwischenablage-Prüfung gibt es nach Quellenlage nicht.
Weder das Google-Blog noch die Presse erwähnen eine Admin-Steuerung. In den Richtliniendefinitionen im Chromium-Quelltext finden sich im Ordner SafeBrowsing unter anderem Einträge zu Deep Scanning, zu Proxied Real Time Checks und zur Allowlist, aber keiner, der die Zwischenablage-Prüfung ausdrücklich nennt. Das ist ein Befund zum Zeitpunkt der Recherche. Die offizielle Liste unter chromeenterprise.google/policies sowie die Release Notes sind vor der Entscheidung direkt zu prüfen, ebenso die Anzeige unter chrome://policy auf einem Testgerät.
Eine Abgrenzung ist wichtig. Die Richtlinien der Gruppe GenerativeAI betreffen andere Dinge. So steuert GeminiSettings die Verfügbarkeit der Gemini-App-Integration für Nutzer. Dass sie auch die serverseitige Betrugserkennung im Safe Browsing beeinflusst, ist nirgends belegt und wäre eine Annahme. Ebenso steht die Richtlinie SafeBrowsingExtendedReportingEnabled für eine andere Funktion, nämlich Berichte. Sie ist laut Definition veraltet und hat seit Chrome 145 keine Wirkung mehr. Zusätzliche Informationen für Safe Browsing werden seither über den erweiterten Schutz mit SafeBrowsingProtectionLevel aktiviert. Auch das Deep Scanning von Downloads hat eine eigene Richtlinie, SafeBrowsingDeepScanningEnabled.
Der Google-Leitfaden zur Sicherheitskonfiguration von Chrome nennt SafeBrowsingProtectionLevel unter den Richtlinien, die Änderungen durch Nutzer verhindern.
Bei der Praxis lohnt sich eine sachliche Prüfung. Eine Richtlinie mit Wert 2 erzwingt den erweiterten Modus. Ob dabei die neuen Funktionen für ein Gerät greifen, hängt von Rollout, Version und Plattform ab. Auch ob die Gemini-Analyse auf Enterprise-Lizenzen, Chrome Browser Cloud Management, Android und iOS gleich anwendbar ist, ist nicht belegt.
Schutz oder Übermittlung: Abwägung für Datenschutz und IT
Für die Entscheidung helfen vier Fragen. Wie hoch ist das Risiko durch ClickFix im eigenen Umfeld? Welche Datenarten gehen konkret an Google? Wie wird die Übermittlung gegenüber Beschäftigten transparent gemacht? Und wie wird die Entscheidung dokumentiert?
Das Risiko ist real: Die Technik scheint weit verbreitet zu sein. Sie trifft Büroarbeitsplätze ebenso wie Entwicklerrechner. Der Nutzen des erweiterten Schutzes ist aber nur als Herstellerangabe belegt. Die genannte Zehnfach-Zahl ist eine Angabe von Google und kein unabhängiger Nachweis, dass Schäden verhindert wurden.
Auf der Gegenseite steht die Übermittlung. Der erweiterte Schutz sendet URLs, Stichproben von Inhalten, Downloads, Erweiterungsaktivität und Systeminformationen. Hinzu kommen nun Seitentext und Befehle aus der Zwischenablage. Wer Beschäftigtendaten verarbeitet, muss prüfen, ob die Verarbeitung erforderlich ist und wie sie begründet wird. Für den Beschäftigungskontext gibt Art. 88 DSGVO den Mitgliedstaaten Spielraum. Gibt es einen Betriebsrat, ist früh zu klären, ob eine Mitbestimmung berührt ist.
| Option | Vorteil | Nachteil |
|---|---|---|
| Standardschutz erzwingen (Wert 1) |
Viele Artikel in PDF-Form · Kompakte Kernaussagen für Beiträge · Offline-KI · Freikontingent+ für Website-Checks
 Mein Name ist Klaus Meffert. Ich bin promovierter Informatiker und beschäftige mich seit über 30 Jahren professionell und praxisbezogen mit Informationstechnologie. In IT & Datenschutz bin ich auch als Sachverständiger tätig. Ich stehe für pragmatische Lösungen mit Mehrwert. Meine Firma, die