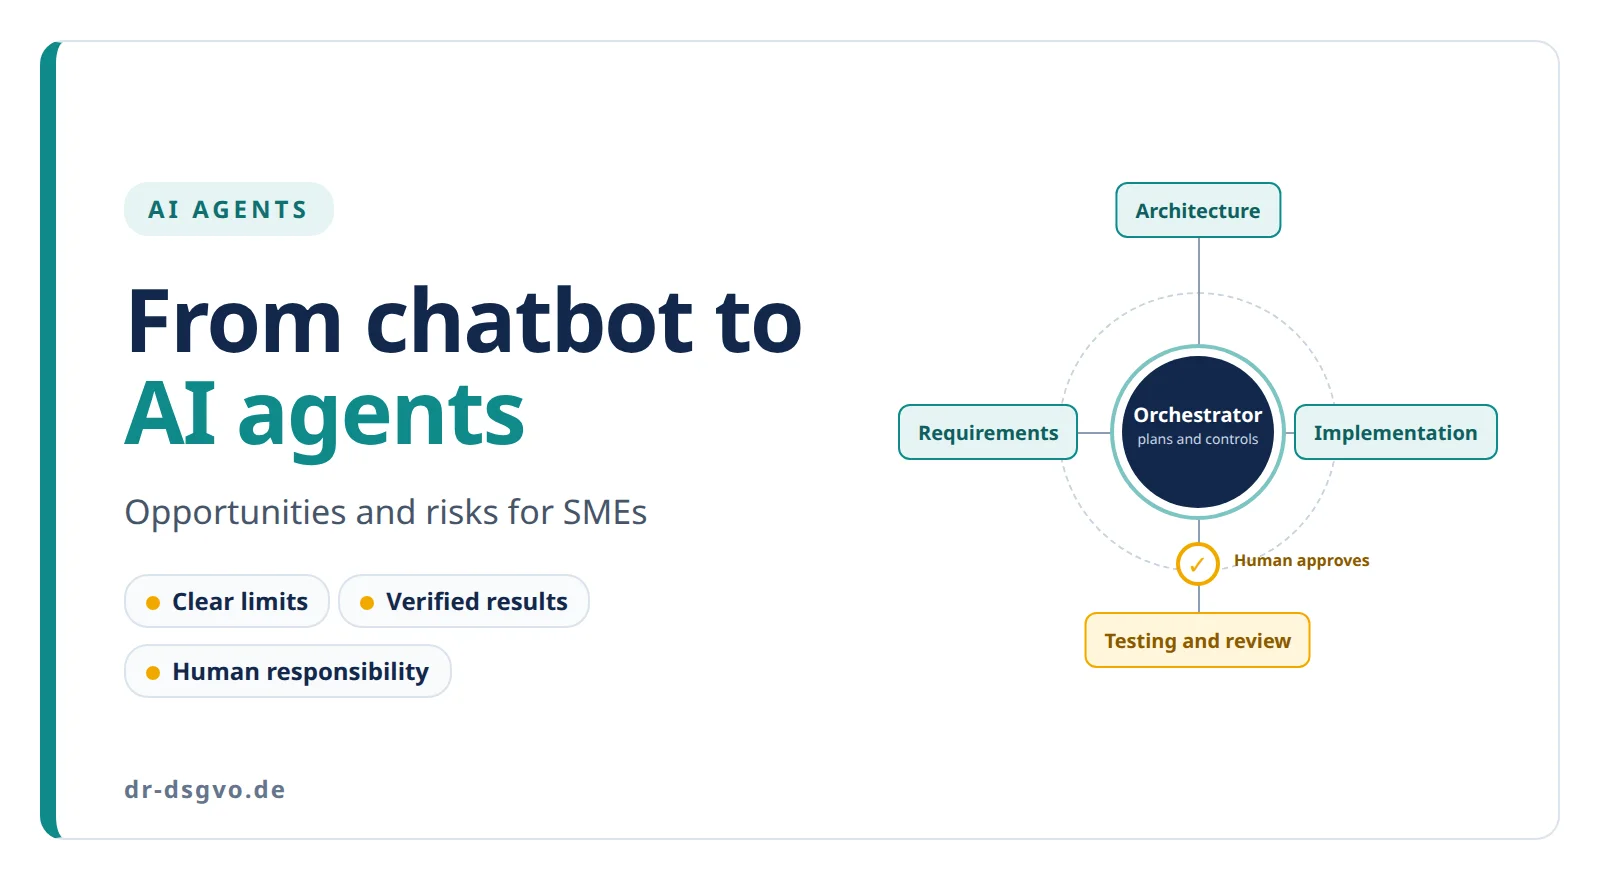
Durante mucho tiempo, los sistemas de IA se limitaban sobre todo a responder preguntas. Hoy asumen cada vez más paquetes de trabajo completos. Es el paso del chatbot a los agentes de IA. Para las pymes abre grandes oportunidades, pero también conlleva riesgos que conviene conocer.
Este artículo está dirigido a responsables de decisiones y a personas con interés técnico. La idea central: los agentes de IA pueden asumir una parte considerable del trabajo rutinario. Pero esto solo funciona de forma duradera con límites claros, resultados verificados y responsabilidad humana.
¿Qué es un agente de IA?
Un chatbot responde a una pregunta y devuelve texto. Un agente persigue un objetivo. Divide la tarea en pasos, utiliza herramientas y comprueba si ha funcionado. Si no es así, corrige el plan y lo vuelve a intentar.
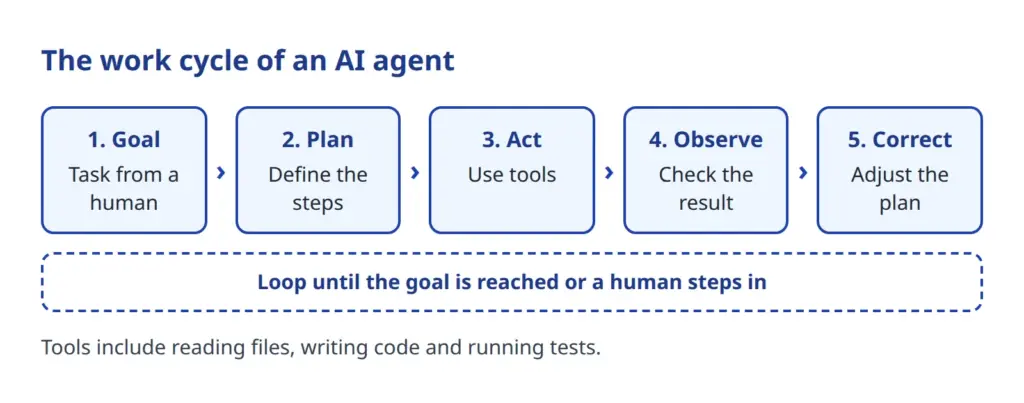
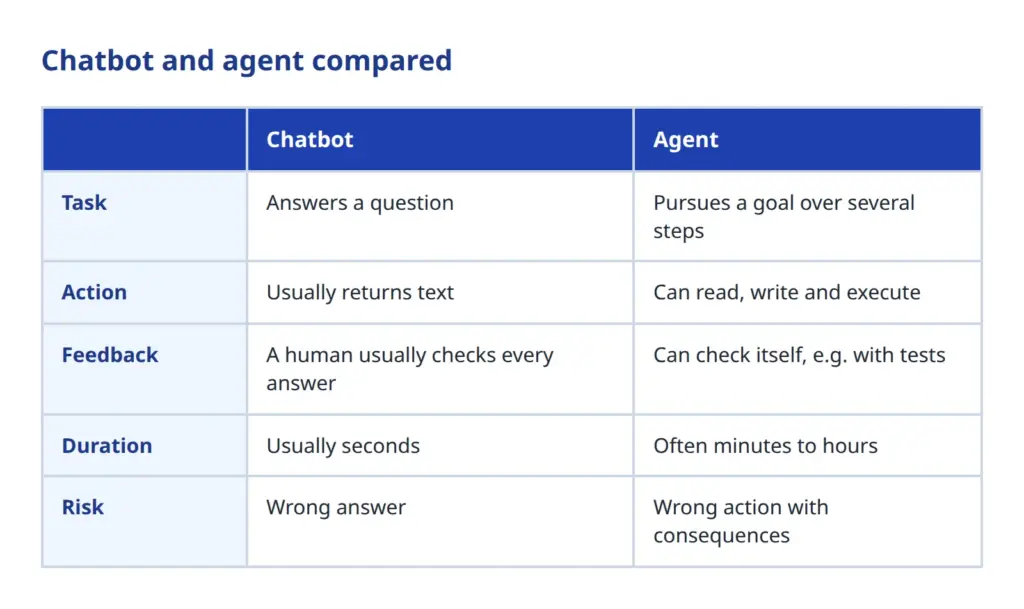
Donde más se nota es en el desarrollo de software. Allí hay agentes que trabajan en el terminal o en el entorno de desarrollo. Leen el código existente, escriben código nuevo, ejecutan pruebas y leen los mensajes de error. Después corrigen.
Toda una empresa de software hecha de roles
La cosa se pone interesante cuando varios agentes trabajan juntos. Un agente de nivel superior, el orquestador, planifica el trabajo. Reparte las tareas entre subagentes especializados y reúne sus resultados.
Así se pueden reproducir los roles de una empresa de software:
- Los requisitos y la arquitectura determinan qué se construye y cómo.
- La base de datos, el backend y el frontend lo implementan.
- Las pruebas, la auditoría de seguridad y la revisión controlan los resultados.
- La documentación y el release cierran el trabajo.
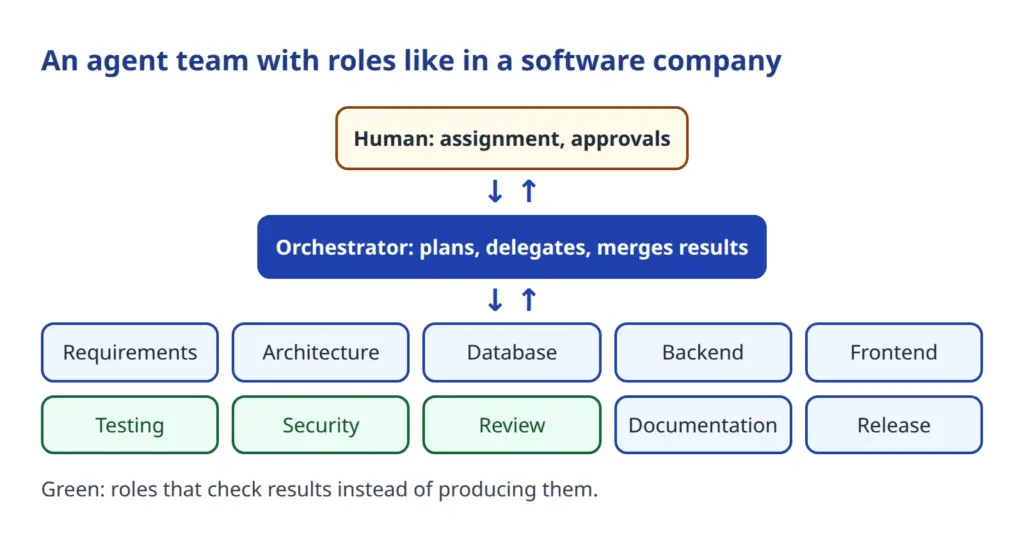
Cada rol tiene un ámbito de responsabilidad claramente delimitado. Un revisor no escribe código, sino que lo evalúa. Es una idea probada de la división del trabajo entre personas, trasladada aquí a los agentes.
Lo que ya es posible hoy
Estos equipos pueden trabajar en tareas de forma autónoma durante horas. Se les asigna un presupuesto de tiempo. Trabajan paso a paso, en parte en paralelo sobre archivos separados. Ese es el estado actual, y mejora rápidamente. En cada estado intermedio dejan constancia de lo que está hecho y de lo que queda pendiente.
Solo consultan a una persona en las decisiones importantes, por ejemplo en temas de seguridad, costes o un cambio de alcance. Todo lo demás lo deciden los propios agentes y lo registran con su justificación. Al final queda un protocolo de traspaso: ¿qué se ha hecho, qué está pendiente y cómo se sigue?
Para las empresas, esto puede cambiar muchas cosas:
- Los prototipos y las herramientas internas se crean en poco tiempo.
- Las pruebas y la documentación, a menudo descuidadas, surgen por el camino.
- Los especialistas se liberan de la rutina y tienen más tiempo para tomar decisiones.
- El trabajo continúa aunque no haya nadie delante de la pantalla.
Es importante valorarlo con sobriedad: cuánto tiempo ahorra realmente un equipo depende de la tarea, de la calidad de las especificaciones y de la revisión. Por eso, las cifras generales deben leerse con cautela. Aquí, de forma deliberada, no damos ninguna.
Un ejemplo del día a día
Imagine que su departamento necesita una pequeña herramienta para analizar datos de pedidos. Antes eso significaba recopilar requisitos, pedir un presupuesto y esperar semanas. Con un equipo de agentes, el proceso es distinto. Una persona describe el objetivo. El agente aclara los puntos abiertos, diseña una solución, la construye y la prueba. Al final hay código, pruebas y una descripción.
Con eso la herramienta aún no está terminada. Una persona la revisa y la prueba. La ventaja: la primera versión está lista antes, y los especialistas se concentran en evaluar y decidir.
Tomarse en serio los riesgos
Los agentes no son empleados infalibles. Su fortaleza es al mismo tiempo su riesgo, porque actúan de verdad.
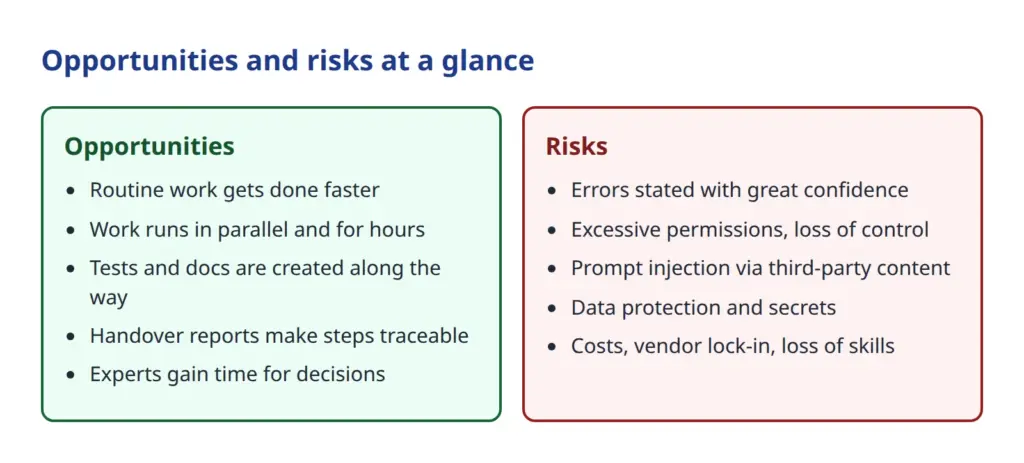
Errores con aplomo
Los modelos de lenguaje pueden formular afirmaciones falsas de forma muy convincente. Un agente puede pasar por alto un error o afirmar algo que ni siquiera se ha probado. Quien adopta resultados sin revisarlos, adopta también sus errores.
Permisos excesivos y pérdida de control
Cuanto más se le permite a un agente, mayor puede ser el daño. El proyecto OWASP, que recopila los riesgos de seguridad de las aplicaciones de IA, recoge este problema en la misma lista bajo el término «Excessive Agency»: el agente recibe más autonomía, permisos o acceso a sistemas de los necesarios.
Prompt Injection
Los agentes leen textos: páginas web, correos electrónicos, documentos. En ellos puede haber instrucciones ocultas que el agente toma por encargos reales. La Prompt Injection ocupa el primer puesto del OWASP Top 10 para aplicaciones LLM 2025. Cuantos más permisos tiene el agente, más peligroso resulta un ataque así.
Protección de datos y secretos
Lo que lee el agente puede llegar al proveedor del modelo. Los datos personales están sujetos al RGPD. Las credenciales, las claves y los detalles confidenciales de los proyectos no deben estar a su alcance. Antes de utilizarlo conviene aclarar dónde se procesan los datos y qué establece el contrato.
Costes, dependencia, competencias y responsabilidad
Las ejecuciones largas de agentes consumen capacidad de cálculo, y eso cuesta dinero. Sin un límite de presupuesto, los costes pueden descontrolarse. Quien confía por completo en un único proveedor se vuelve dependiente de sus precios y condiciones. Además, existe el riesgo de una pérdida progresiva de competencias si nadie en el equipo entiende ya lo que hace el agente. Y la responsabilidad sigue siendo de la empresa: los errores no se pueden delegar en la IA.
El marco jurídico
El Reglamento europeo de IA (AI Act) se aplica de forma escalonada. Según la Comisión Europea (página actualizada a 3 de agosto de 2026), las prohibiciones de determinadas prácticas son efectivas desde febrero de 2025 y las normas para los modelos de IA de uso general, desde agosto de 2025. Según la Comisión, las normas de transparencia se aplican a partir de agosto de 2026. Las obligaciones para la IA de alto riesgo se aplazaron con el paquete ómnibus de IA: a diciembre de 2027 para los casos de uso del anexo III y a agosto de 2028 para la IA en productos regulados (anexo I).
Que un caso concreto de uso de agentes entre en ese ámbito depende de su aplicación. Un agente que escribe código es algo distinto de un sistema que evalúa candidaturas. Analice su caso con especialistas. Este artículo no sustituye al asesoramiento jurídico.
Niveles de autonomía
No hace falta empezar con autonomía total. Lo sensato es avanzar paso a paso. Primero, el agente solo hace propuestas. Después, realiza cambios tras una aprobación. Más adelante trabaja de forma autónoma dentro de límites fijos. Solo al final trabajan varios agentes durante largos periodos.
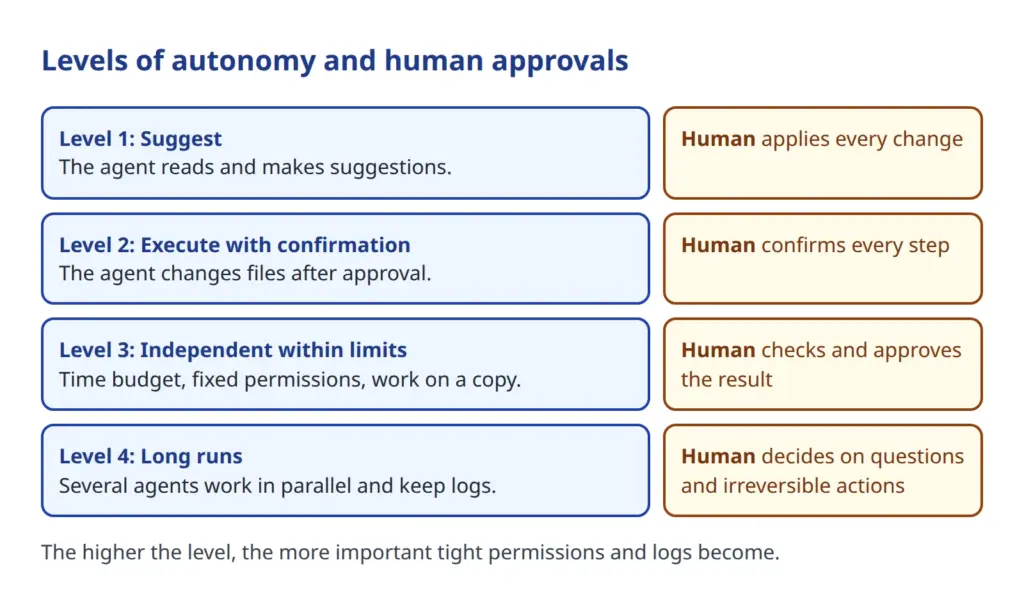
En cada nivel hay un punto fijo en el que interviene una persona. Quien solo pasa al siguiente nivel tras buenas experiencias mantiene el control. Los System1-Models como Jev deben tenerse en cuenta en consecuencia.
Medidas de protección que han dado resultado
La buena noticia: los riesgos más importantes se pueden reducir de forma notable con medios conocidos.
- Permisos mínimos: el agente recibe solo lo que la tarea necesita.
- Aprobación humana para todo lo que no se puede deshacer, como borrar, publicar o pagar.
- Espacios de trabajo separados: el agente trabaja sobre una copia, para que los cambios nunca lleguen directamente al original.
- Pruebas y revisiones, idealmente a cargo de roles propios e independientes y de personas.
- Registro de todos los pasos, para poder reconstruir después lo que ocurrió.
- Solo borradores en lugar de publicación directa: el agente prepara, la persona aprueba.
- Mantener alejados los secretos: las credenciales y los datos personales quedan fuera de su alcance.
- Fijar límites: presupuestos de tiempo y de costes que el agente no puede superar.
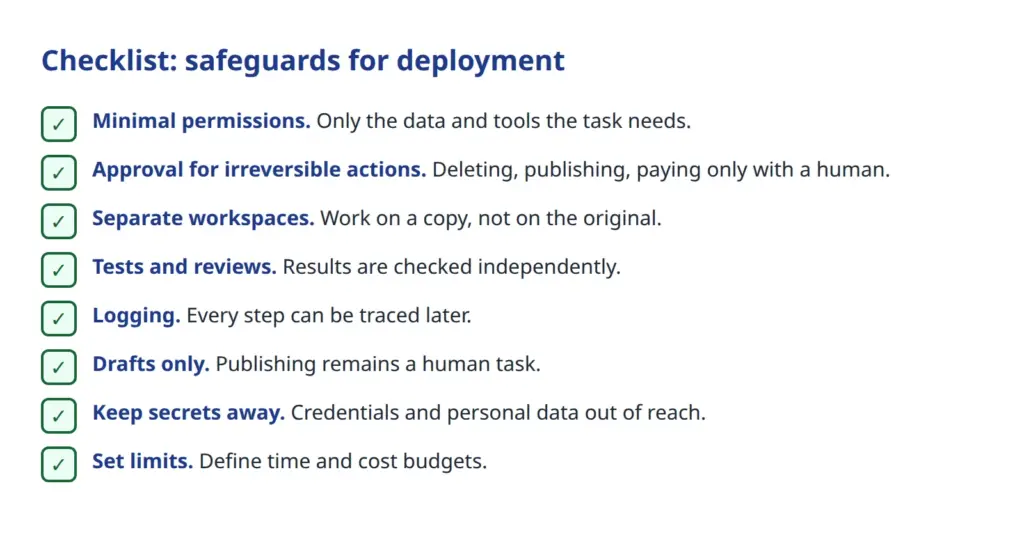
Estas medidas no son una particularidad de la IA. Corresponden a lo que se hace también con los nuevos empleados: conceder accesos de forma gradual, revisar el trabajo y tomar juntos las decisiones importantes. La diferencia es la velocidad. Un agente puede causar mucho daño en minutos si nada lo frena. Por eso los límites deben imponerse técnicamente y no figurar solo en una instrucción de trabajo.
Cómo empezar
- Elija una tarea de bajo riesgo, por ejemplo documentación interna o casos de prueba.
- Determine qué datos son tabú y manténgalos lejos del agente.
- Defina quién revisa y aprueba los resultados.
- Tras las primeras ejecuciones, evalúe: ¿qué fue bien, dónde hubo errores y cuánto costó?
- Amplíe los permisos y el alcance solo después.
Conclusión
Los agentes de IA son más que un chatbot mejorado. Planifican, actúan, comprueban y trabajan en equipo. Esto abre nuevas posibilidades a las pymes, sobre todo en tareas rutinarias, pruebas y documentación. Para ello hace falta disciplina: permisos restringidos, aprobaciones claras, registros limpios y una mirada atenta a la protección de datos y a los costes.
Empiece con poco y amplíe la autonomía paso a paso. Así aprovechará las oportunidades sin ceder el control.
 Me llamo Klaus Meffert. Soy doctor en informática y llevo más de 30 años dedicándome profesional y prácticamente a las tecnologías de la información. También trabajo como experto en informática y protección de datos. Obtengo mis resultados analizando la tecnología y el Derecho. Esto me parece absolutamente esencial cuando se trata de protección de datos digitales.