Довгий час системи штучного інтелекту здебільшого відповідали на запитання. Сьогодні вони дедалі частіше беруть на себе цілі пакети робіт. Це крок від чат-бота до ШІ-агентів. Для малого та середнього бізнесу він відкриває великі можливості. Але водночас несе ризики, про які варто знати.
Ця стаття адресована керівникам, які ухвалюють рішення, і читачам, що цікавляться технікою. Головна думка: ШІ-агенти можуть перебрати на себе значну частину рутинної роботи. Надовго це вдається лише за чітких меж, перевірених результатів і відповідальності людини.
Що таке ШІ-агент?
Чат-бот відповідає на запитання й видає текст. Агент переслідує мету. Він розбиває завдання на кроки, користується інструментами й перевіряє, чи все вдалося. Якщо ні, він коригує план і пробує знову.
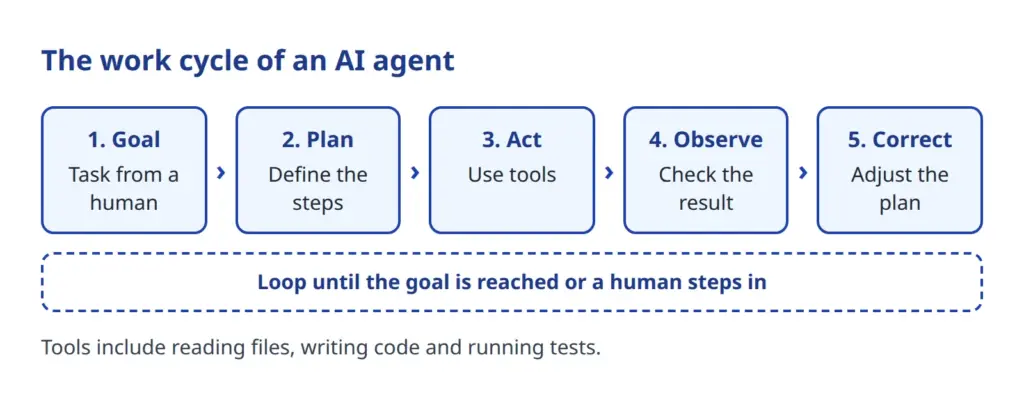
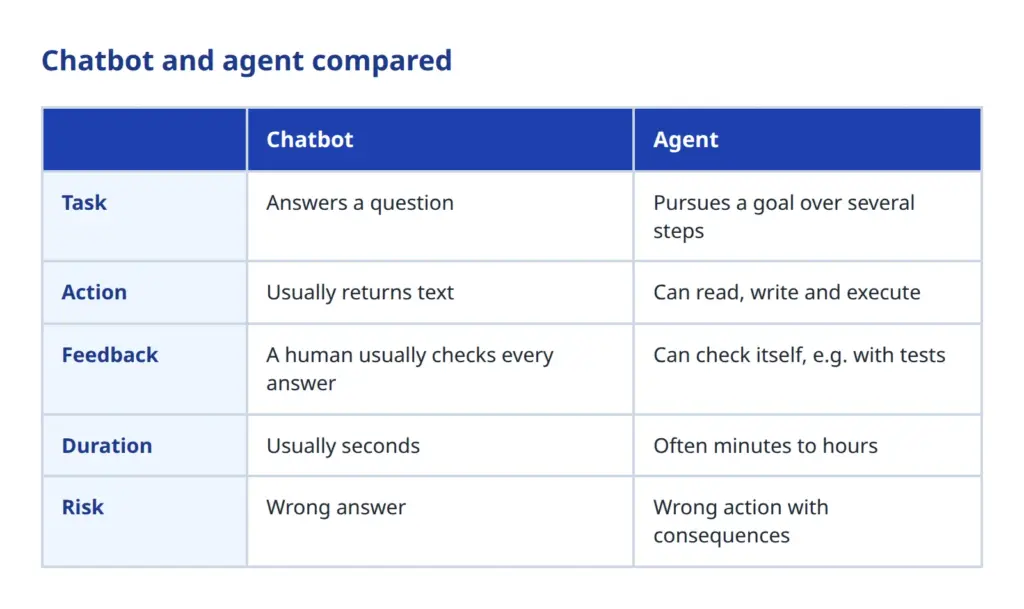
Особливо наочно це видно в розробці програмного забезпечення. Там є агенти, які працюють у терміналі або в середовищі розробки. Вони читають наявний код, пишуть новий, запускають тести й читають повідомлення про помилки. Потім виправляють.
Ціла софтверна компанія з ролей
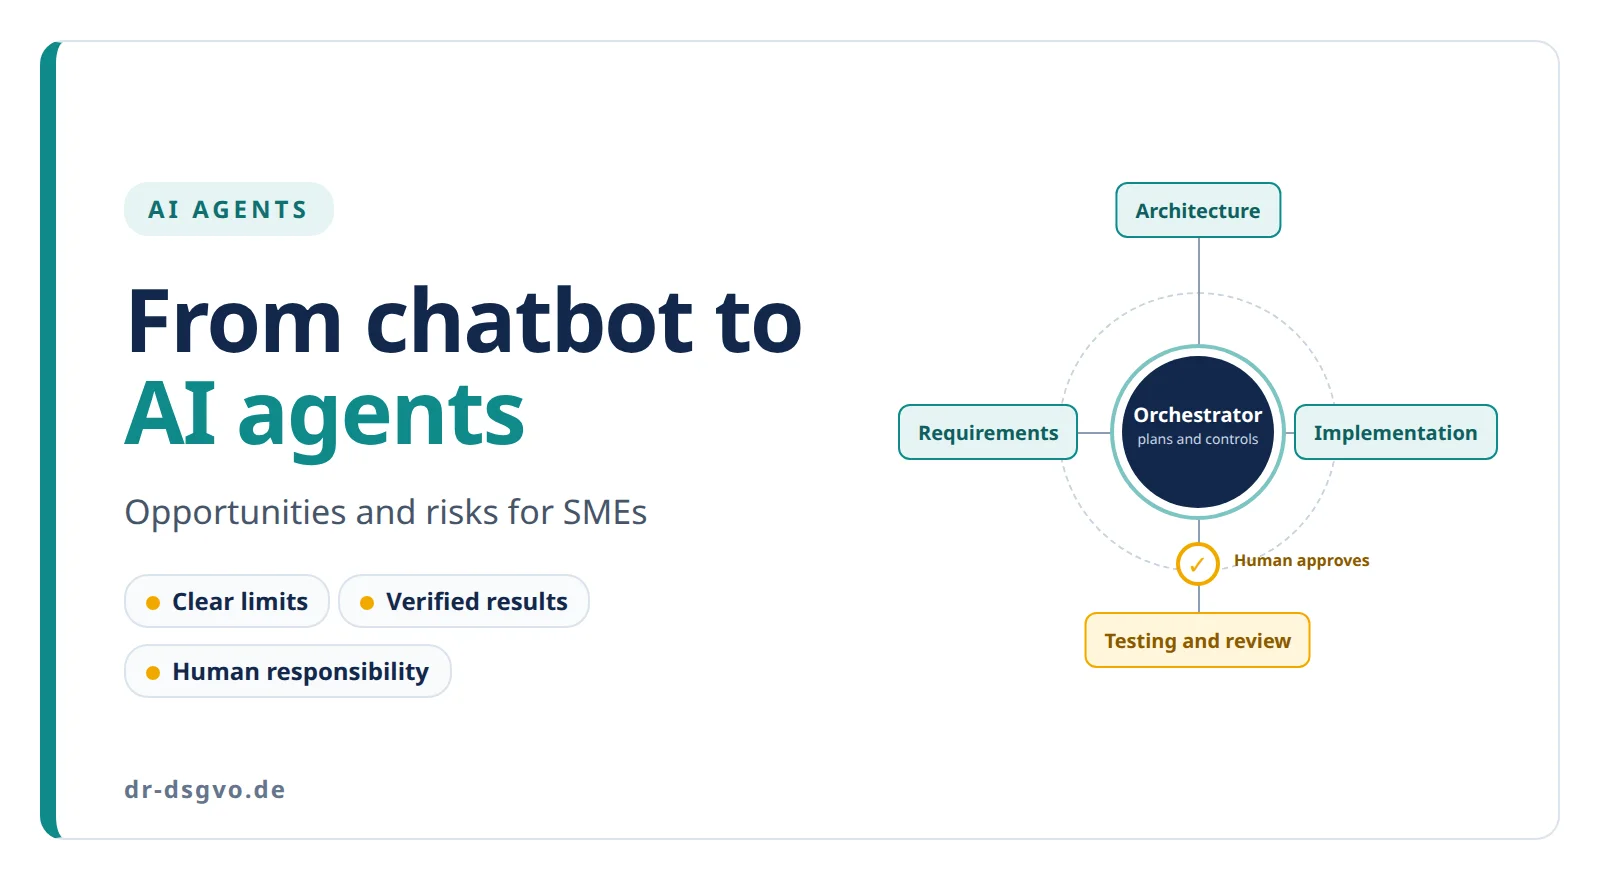
Цікаво стає тоді, коли кілька агентів працюють разом. Агент вищого рівня, оркестратор, планує роботу. Він розподіляє завдання між спеціалізованими субагентами й зводить їхні результати докупи.
При цьому можна відтворити ролі софтверної компанії:
- Вимоги та архітектура визначають, що будується і як.
- База даних, бекенд і фронтенд утілюють це.
- Тестування, перевірка безпеки та рев’ю контролюють результати.
- Документація та реліз завершують роботу.
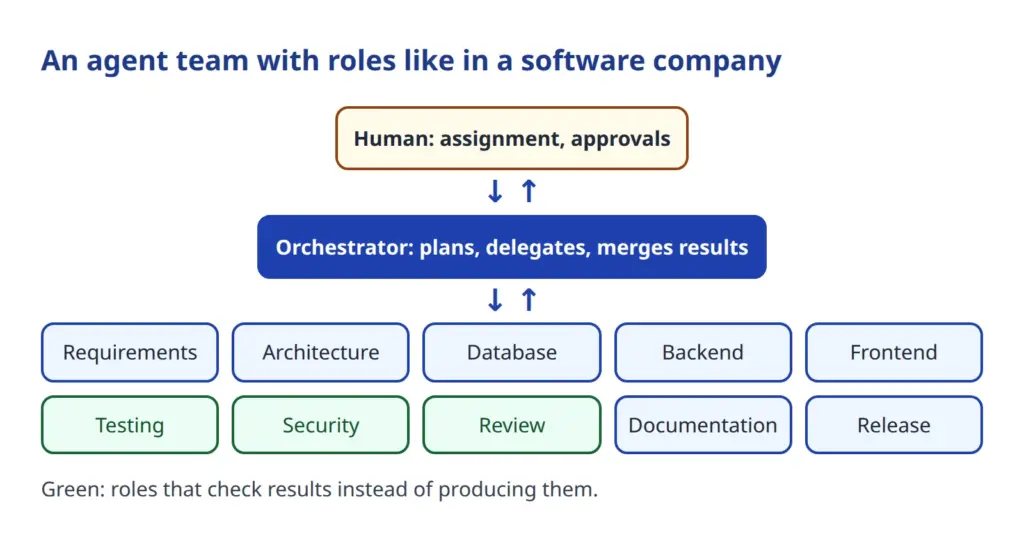
Кожна роль має чітко окреслену сферу відповідальності. Рецензент не пише код, а оцінює його. Це перевірена ідея людського розподілу праці, перенесена тут на агентів.
Що ШІ-агенти вміють сьогодні
Такі команди можуть годинами самостійно працювати над завданнями. Їм задають бюджет часу. Вони працюють крок за кроком, частково паралельно над окремими файлами. Такий стан справ сьогодні, і він швидко покращується. На кожному проміжному етапі вони фіксують, що зроблено і що лишається відкритим.
Запитання до людини надходять лише щодо важливих рішень, наприклад щодо безпеки, витрат або зміни обсягу робіт. Усе інше агенти вирішують самі й записують у журнал з обґрунтуванням. Наприкінці є протокол передачі: що зроблено, що відкрито, як діяти далі?
Для компаній це може багато що змінити:
- Прототипи та внутрішні інструменти з’являються за короткий час.
- Тести й документація, якими часто нехтують, створюються попутно.
- Фахівців звільняють від рутини, і в них більше часу на рішення.
- Робота триває навіть тоді, коли ніхто не сидить біля екрана.
Важлива твереза оцінка: скільки часу команда справді заощаджує, залежить від завдання, якості вимог і перевірки. Тому до узагальнених цифр варто ставитися обережно. Ми свідомо їх тут не наводимо.
Приклад із повсякдення
Уявіть, що вашому профільному відділу потрібен невеликий інструмент для аналізу даних про замовлення. Раніше це означало: зібрати вимоги, отримати комерційну пропозицію, чекати тижнями. З командою агентів процес виглядає інакше. Людина описує мету. Агент з’ясовує відкриті питання, проєктує рішення, створює його й тестує. Наприкінці є код, тести й опис.
Проте інструмент на цьому ще не готовий. Людина перевіряє його й випробовує. Виграш: перша версія з’являється раніше, а фахівці зосереджуються на оцінюванні та рішеннях.
Серйозно ставитися до ризиків ШІ-агентів
Агенти не є непогрішними працівниками. Їхня сила водночас є їхнім ризиком, адже вони справді діють.
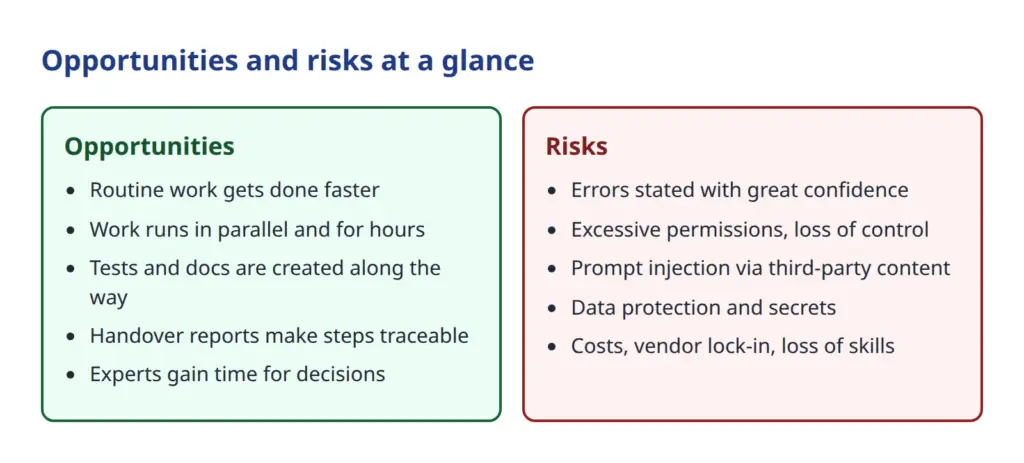
Помилки, висловлені з упевненістю
Мовні моделі можуть дуже переконливо формулювати хибні твердження. Агент може не помітити помилку або стверджувати щось, що взагалі не тестувалося. Хто переймає результати без перевірки, переймає й помилки.
Надмірні права та втрата контролю
Що більше агентові дозволено, то більшої шкоди він може завдати. Проєкт OWASP, який збирає ризики безпеки застосунків зі штучним інтелектом, наводить цю проблему в тому самому переліку під назвою „Excessive Agency“: агент отримує більше автономії, прав або доступу до систем, ніж потрібно.
Prompt Injection
Агенти читають тексти: вебсторінки, електронні листи, документи. У них можуть бути приховані інструкції, які агент сприймає як справжні доручення. Prompt Injection посідає перше місце в OWASP Top 10 для LLM-застосунків 2025 року. Що більше прав має агент, то небезпечнішою стає така атака.
Захист даних і секрети
Те, що читає агент, може потрапити до постачальника моделі. Персональні дані підпадають під дію GDPR. Облікові дані, ключі та конфіденційні деталі проєктів не повинні бути в зоні доступу агента. Перед впровадженням слід з’ясувати, де обробляються дані і що передбачає договір.
Витрати, залежність, компетенції та відповідальність
Тривалі запуски агентів споживають обчислювальні ресурси, а це коштує грошей. Без ліміту бюджету витрати можуть вийти з-під контролю. Хто повністю покладається на одного постачальника, стає залежним від його цін і умов. Крім того, загрожує поступова втрата компетенцій, якщо в команді вже ніхто не розуміє, що робить агент. І відповідальність лишається за компанією: помилки не можна делегувати штучному інтелекту.
Правові рамки
Регламент ЄС про штучний інтелект (AI Act) застосовується поетапно. За даними Європейської комісії (стан сторінки на 3 серпня 2026 року), заборони певних практик діють з лютого 2025 року, а правила для моделей ШІ загального призначення — з серпня 2025 року. Правила прозорості, за даними Комісії, застосовуються з серпня 2026 року. Обов’язки щодо систем високого ризику були перенесені пакетом «AI Omnibus»: на грудень 2027 року для випадків використання згідно з додатком III і на серпень 2028 року для ШІ в регульованих продуктах (додаток I).
Чи підпадає конкретний випадок використання агента під ці правила, залежить від способу застосування. Агент, який пише код, — це щось інше, ніж система, що оцінює заявки кандидатів на роботу. Перевірте свій випадок разом із фахівцями. Ця стаття не замінює юридичної консультації.
Рівні автономії
Не обов’язково починати з повної автономії. Доцільним є поступовий підхід. Спочатку агент лише пропонує. Потім вносить зміни після схвалення. Згодом працює самостійно в чітко визначених межах. І лише наприкінці кілька агентів працюють протягом тривалого часу.
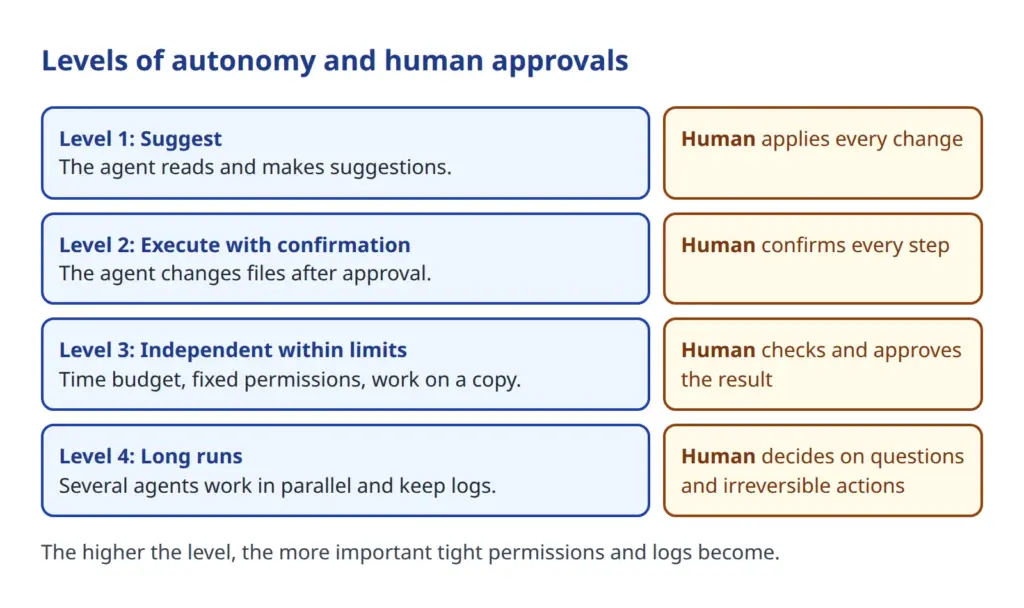
На кожному рівні є фіксована точка, у якій втручається людина. Хто переходить на наступний рівень лише після позитивного досвіду, зберігає контроль. Моделі System1, як-от Jev, слід враховувати відповідно.
Заходи захисту, що себе виправдали
Добра новина: найважливіші ризики можна суттєво знизити відомими засобами.
- Мінімальні права: агент отримує лише те, що потрібно для завдання.
- Схвалення людиною всього, що не можна скасувати, наприклад видалення, публікації чи оплати.
- Окремі робочі середовища: агент працює з копією, щоб зміни ніколи не потрапляли безпосередньо в оригінал.
- Тести й рев’ю, найкраще окремими незалежними ролями та людьми.
- Журналювання всіх кроків, щоб згодом можна було відстежити, що сталося.
- Лише чернетки замість прямої публікації: агент готує, людина схвалює.
- Тримати секрети подалі: облікові та персональні дані перебувають поза зоною його доступу.
- Встановити межі: бюджети часу й витрат, які агент не може перевищити.
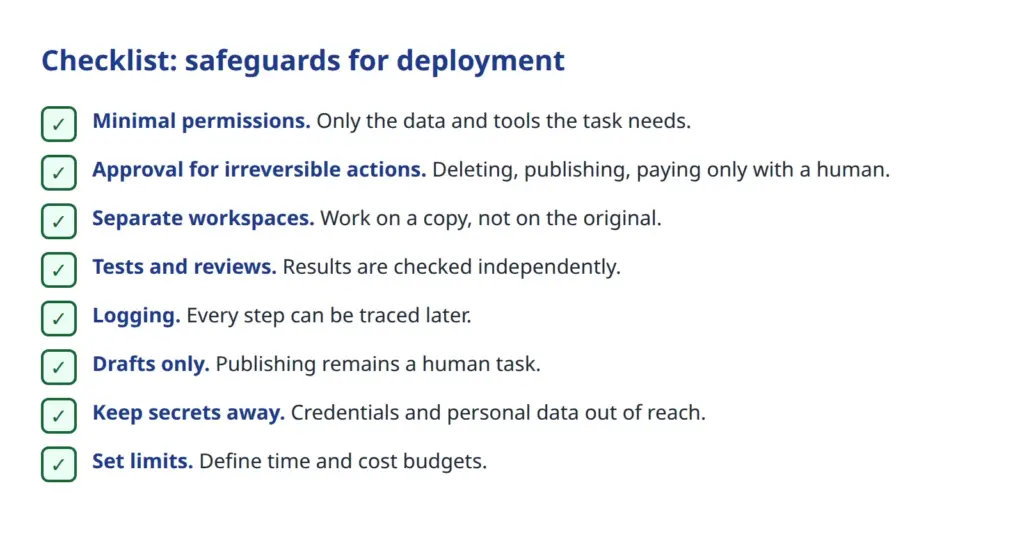
Ці заходи не є чимось особливим для штучного інтелекту. Вони відповідають тому, що роблять і з новими працівниками: поступово надають доступи, перевіряють роботу, важливі рішення ухвалюють спільно. Різниця — у швидкості. Агент може за лічені хвилини завдати великої шкоди, якщо його ніщо не стримує. Тому межі слід забезпечувати технічно, а не лише прописувати в інструкції.
Як почати
- Оберіть завдання з низьким ризиком, наприклад внутрішню документацію або тестові сценарії.
- Визначте, які дані є табу, і тримайте їх подалі від агента.
- Вирішіть, хто перевіряє та схвалює результати.
- Після перших запусків проаналізуйте: що вдалося, де були помилки, скільки це коштувало?
- Лише після цього розширюйте права й обсяг робіт.
Висновок
ШІ-агенти — це більше, ніж кращий чат-бот. Вони планують, діють, перевіряють і працюють у команді. Це відкриває для малого та середнього бізнесу нові можливості, передусім у рутинній роботі, тестах і документації. Для цього потрібна дисципліна: вузькі права, чіткі схвалення, акуратні журнали й пильна увага до захисту даних і витрат.
Починайте з малого й розширюйте автономію крок за кроком. Так ви скористаєтеся можливостями, не втрачаючи контролю.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.