Länge besvarade AI-system främst frågor. I dag tar de i allt högre grad över hela arbetspaket. Det är steget från chattbot till AI-agenter. För små och medelstora företag öppnar det stora möjligheter. Men det medför också risker som man bör känna till.
Den här artikeln vänder sig till beslutsfattare och tekniskt intresserade. Kärnbudskapet: AI-agenter kan ta över rutinarbete i betydande omfattning. Det fungerar varaktigt bara med tydliga gränser, kontrollerade resultat och mänskligt ansvar.
Vad är en AI-agent?
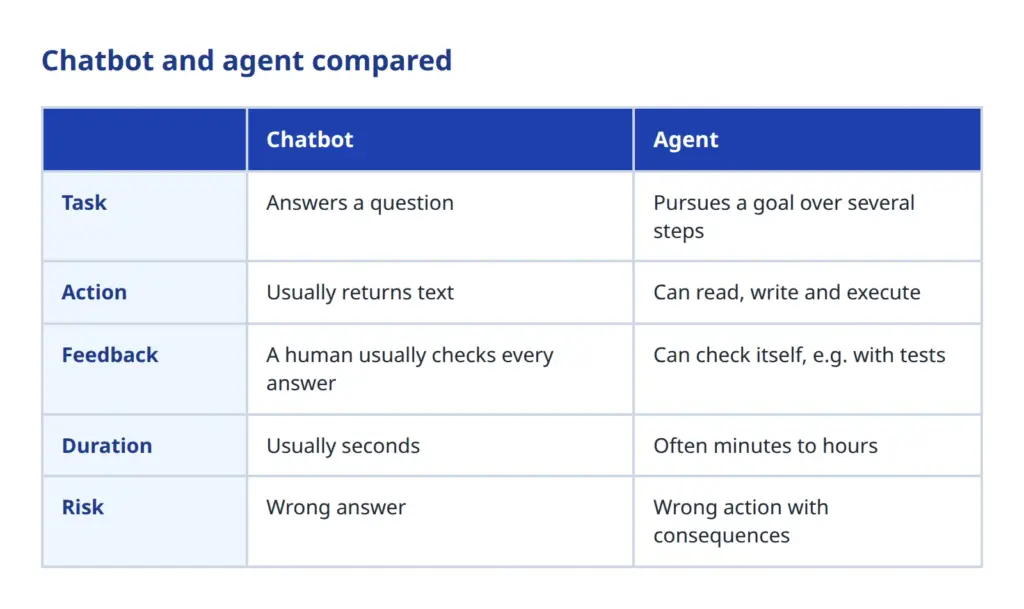
En chattbot besvarar en fråga och levererar text. En agent strävar mot ett mål. Den delar upp uppgiften i steg, använder verktyg och kontrollerar om det fungerade. Om inte, justerar den planen och försöker igen.
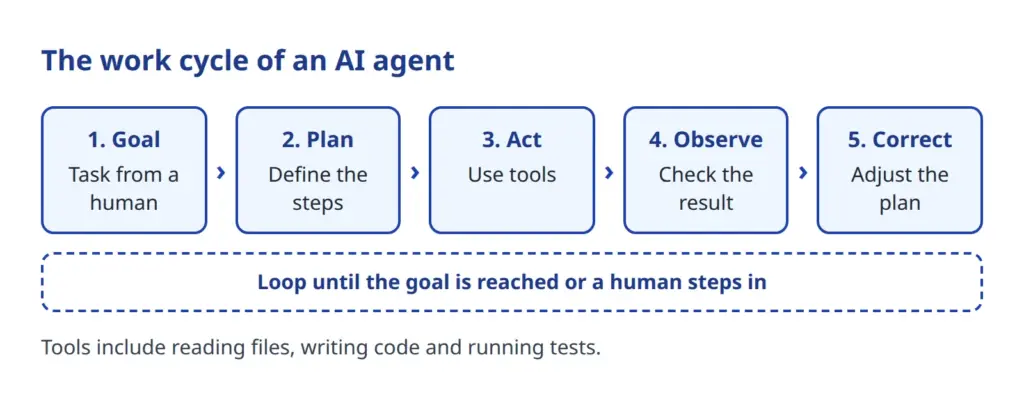
Detta blir särskilt tydligt inom mjukvaruutveckling. Där finns agenter som arbetar i terminalen eller i utvecklingsmiljön. De läser befintlig kod, skriver ny, kör tester och läser felmeddelandena. Sedan förbättrar de.
Ett helt mjukvaruföretag av roller
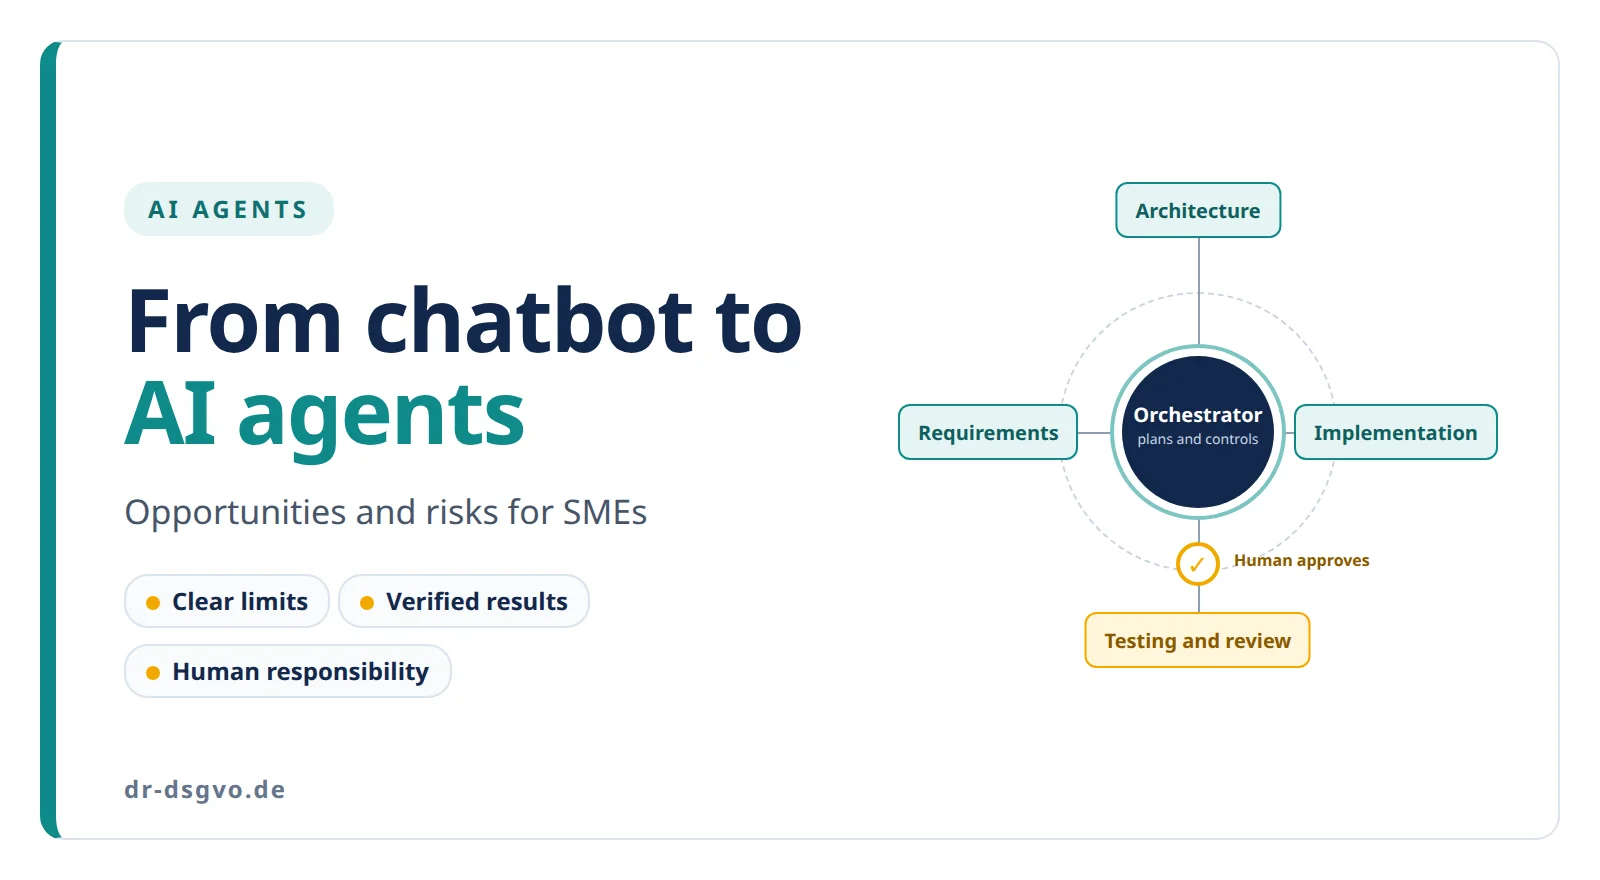
Det blir intressant när flera agenter samarbetar. En överordnad agent, orkestreraren, planerar arbetet. Den fördelar uppgifter till specialiserade underagenter och sammanför deras resultat.
På så sätt kan man efterbilda rollerna i ett mjukvaruföretag:
- Krav och arkitektur bestämmer vad som ska byggas och hur.
- Databas, backend och frontend genomför det.
- Test, säkerhetsgranskning och granskning kontrollerar resultaten.
- Dokumentation och release avslutar arbetet.
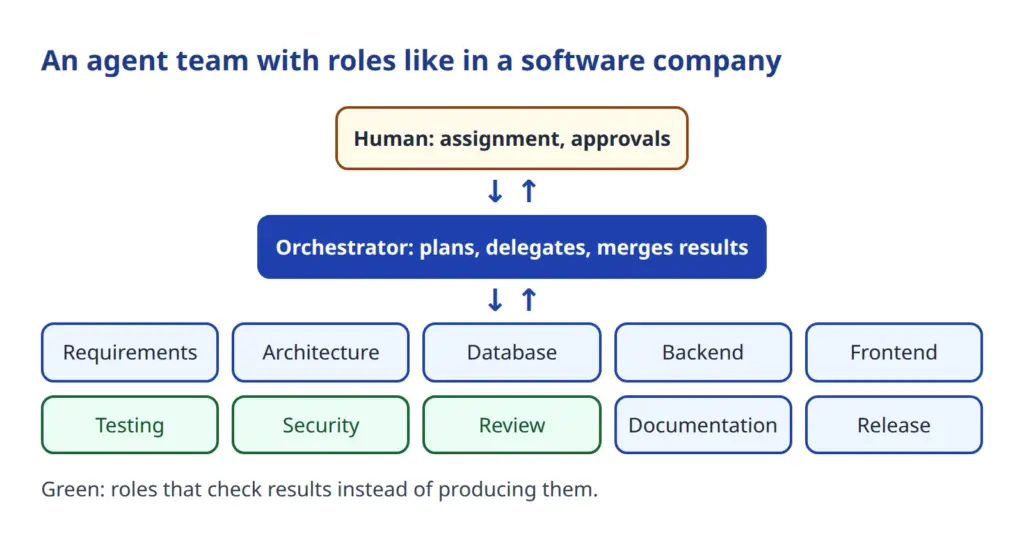
Varje roll har ett tydligt avgränsat ansvarsområde. En granskare skriver ingen kod, utan bedömer den. Det är en beprövad idé från mänsklig arbetsfördelning, här överförd till agenter.
Vad som är möjligt i dag
Sådana team kan arbeta självständigt med uppgifter i flera timmar. Man ger dem en tidsbudget. De arbetar steg för steg, delvis parallellt i separata filer. Så ser det ut i dag, och det förbättras snabbt. Vid varje delresultat noterar de vad som är klart och vad som återstår.
Frågor går till människan bara vid viktiga beslut, till exempel i säkerhetsfrågor, om kostnader eller vid en ändring av omfattningen. Allt annat beslutar agenterna själva och dokumenterar det med motivering. I slutet finns ett överlämningsprotokoll: Vad har gjorts, vad återstår, hur går man vidare?
För företag kan detta förändra mycket:
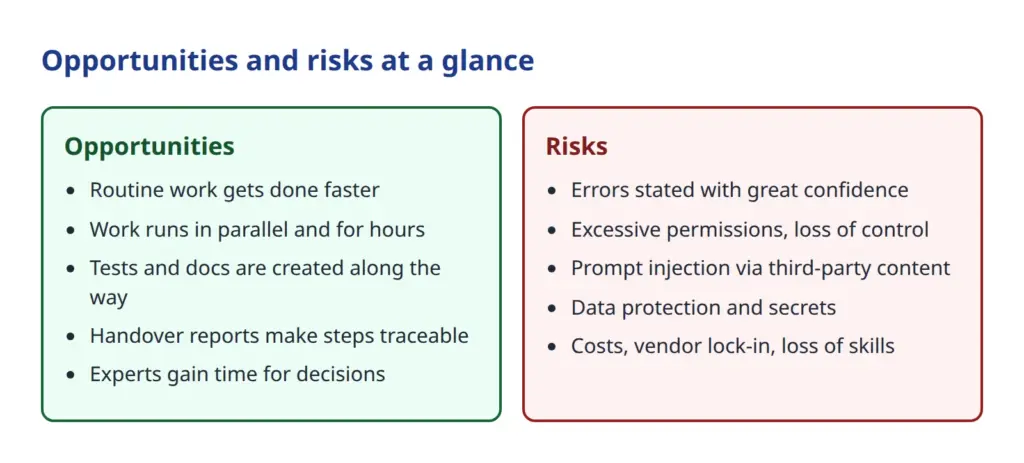
- Prototyper och interna verktyg tas fram på kort tid.
- Tester och dokumentation, som ofta försummas, uppstår på vägen.
- Experter avlastas från rutinarbete och får mer tid för beslut.
- Arbetet fortsätter även när ingen sitter vid skärmen.
Viktigt är en nykter bedömning: Hur mycket tid ett team faktiskt sparar beror på uppgiften, kvaliteten på instruktionerna och kontrollen. Generella siffror bör därför läsas med försiktighet. Vi anger medvetet inga här.
Ett exempel från vardagen
Föreställ dig att din fackavdelning behöver ett litet verktyg för att analysera orderdata. Förr innebar det: samla in krav, begära offert, vänta i veckor. Med ett agentteam ser förloppet annorlunda ut. En människa beskriver målet. Agenten reder ut öppna frågor, tar fram ett lösningsförslag, bygger det och testar det. I slutet finns kod, tester och en beskrivning.
Därmed är verktyget ännu inte färdigt. En människa granskar och provar det. Vinsten: Den första versionen finns tidigare, och experterna kan koncentrera sig på bedömning och beslut.
Ta riskerna med AI-agenter på allvar
Agenter är inga ofelbara medarbetare. Deras styrka är samtidigt deras risk, eftersom de faktiskt agerar.
Fel med självsäkerhet
Språkmodeller kan formulera felaktiga påståenden mycket övertygande. En agent kan förbise ett fel eller påstå något som aldrig har testats. Den som tar över resultat utan kontroll tar också över felen.
För långtgående behörigheter och förlorad kontroll
Ju mer en agent får göra, desto större kan skadan bli. Projektet OWASP, som samlar säkerhetsrisker i AI-tillämpningar, för upp detta problem i samma lista under rubriken ”Excessive Agency”: Agenten får mer autonomi, fler behörigheter eller mer systemåtkomst än nödvändigt.
Prompt Injection
Agenter läser texter: webbsidor, e-post, dokument. Där kan det finnas dolda instruktioner som agenten tar för verkliga uppdrag. Prompt Injection står på första plats i OWASP Top 10 för LLM-tillämpningar 2025. Ju fler behörigheter agenten har, desto farligare blir en sådan attack.
Dataskydd och hemligheter
Det som agenten läser kan hamna hos leverantören av modellen. Personuppgifter omfattas av GDPR. Inloggningsuppgifter, nycklar och konfidentiella projektdetaljer hör inte hemma inom åtkomstområdet. Innan man börjar bör man klargöra var data behandlas och vad avtalet reglerar.
Kostnader, beroende, kompetens och ansvar
Långa agentkörningar förbrukar beräkningskraft, och den kostar pengar. Utan budgetgräns kan det spåra ur. Den som förlitar sig helt på en leverantör blir beroende av dennes priser och villkor. Dessutom hotar en smygande kompetensförlust om ingen i teamet längre förstår vad agenten gör. Och ansvaret ligger kvar hos företaget: Fel kan inte delegeras till AI:n.
Den rättsliga ramen
EU:s AI-förordning (AI Act) gäller stegvis. Enligt EU-kommissionen (sidan uppdaterad 3 augusti 2026) har förbuden mot vissa metoder gällt sedan februari 2025 och reglerna för AI-modeller för allmänna ändamål sedan augusti 2025. Transparensreglerna gäller enligt kommissionen från augusti 2026. Skyldigheterna för högrisksystem har skjutits upp genom AI-omnibuspaketet, till december 2027 för användningsfall enligt bilaga III och till augusti 2028 för AI i reglerade produkter (bilaga I).
Om ett konkret användningsfall för agenter omfattas beror på hur det används. En agent som skriver kod är något annat än ett system som bedömer jobbansökningar. Låt experter granska ert fall. Den här artikeln ersätter inte juridisk rådgivning.
Nivåer av autonomi
Man behöver inte börja med full autonomi. Det är klokt att gå stegvis fram. Först föreslår agenten bara. Sedan gör den ändringar efter godkännande. Senare arbetar den självständigt inom fasta gränser. Först i sista steget körs flera agenter under lång tid.
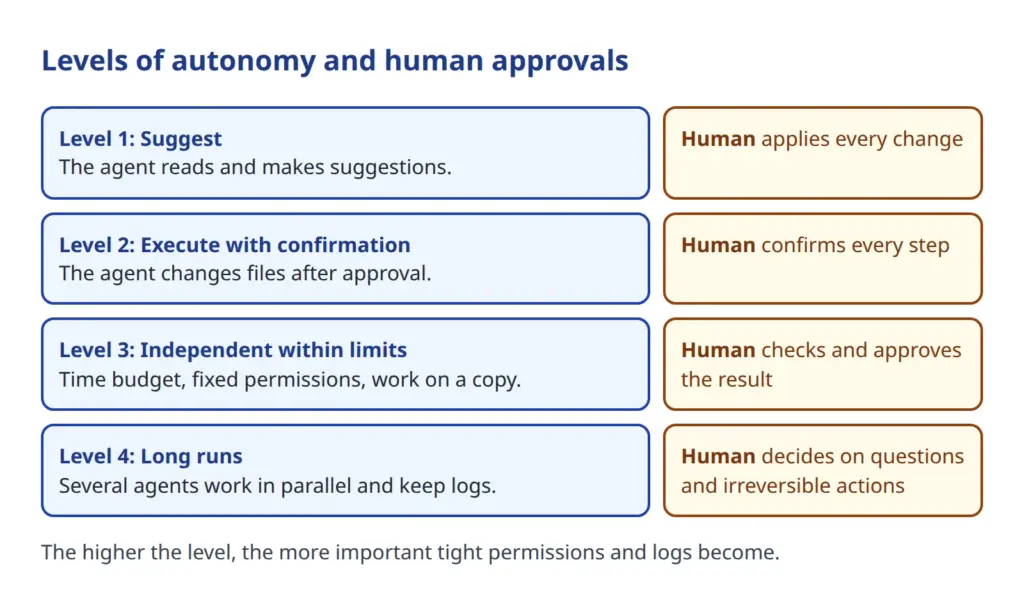
På varje nivå finns en fast punkt där människan griper in. Den som går vidare till nästa nivå först efter goda erfarenheter behåller kontrollen. System1-modeller som Jev bör beaktas i motsvarande grad.
Skyddsåtgärder som fungerar
Den goda nyheten: De viktigaste riskerna kan sänkas betydligt med kända medel.
- Minimala behörigheter: Agenten får bara det som uppgiften kräver.
- Godkännande av människor för allt som inte kan ångras, till exempel radering, publicering eller betalning.
- Separata arbetsytor: Agenten arbetar på en kopia, så att ändringar aldrig hamnar direkt i originalet.
- Tester och granskningar, helst genom egna, oberoende roller och av människor.
- Loggning av alla steg, så att det i efterhand går att följa vad som hände.
- Endast utkast i stället för direkt publicering: Agenten förbereder, människan godkänner.
- Håll hemligheter borta: Inloggningsuppgifter och personuppgifter ligger utanför agentens åtkomst.
- Sätt gränser: tids- och kostnadsbudgetar som agenten inte kan överskrida.
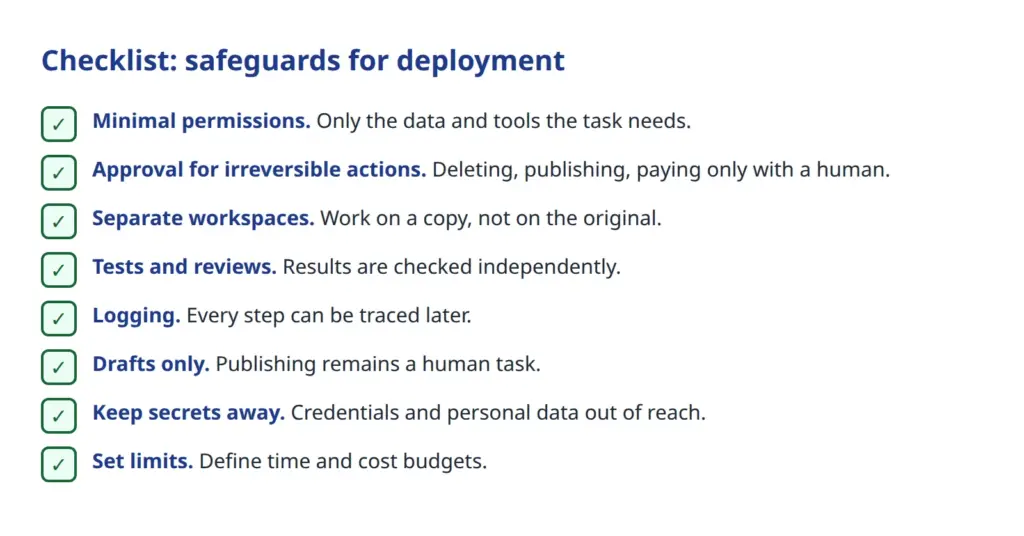
Dessa åtgärder är inget som är speciellt för AI. De motsvarar det man också gör med nya medarbetare: ge åtkomst stegvis, granska arbetet, fatta viktiga beslut tillsammans. Skillnaden är hastigheten. En agent kan ställa till med stor skada på några minuter om inget bromsar den. Därför bör gränserna upprätthållas tekniskt och inte bara stå i en instruktion.
Så kommer ni i gång
- Välj en uppgift med låg risk, till exempel intern dokumentation eller testfall.
- Bestäm vilka data som är tabu, och håll dem borta från agenten.
- Bestäm vem som granskar och godkänner resultaten.
- Utvärdera efter de första körningarna: Vad fungerade bra, var uppstod fel, vad kostade det?
- Utöka behörigheter och omfattning först därefter.
Slutsats
AI-agenter är mer än en bättre chattbot. De planerar, agerar, kontrollerar och arbetar i team. Det öppnar nya möjligheter för små och medelstora företag, framför allt vid rutinarbete, tester och dokumentation. Det kräver disciplin: snäva behörigheter, tydliga godkännanden, ordentliga loggar och en vaken blick på dataskydd och kostnader.
Börja i liten skala och utöka autonomin steg för steg. Så tar ni vara på möjligheterna utan att lämna ifrån er kontrollen.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.