


Enligt Microsoft kommer en AI i Teams från och med november att granska chattar med okända externa kontakter efter nätfiske, uteslutande i säkerhetssyfte och utan att meddelandeinnehållet lagras. AI-phishingdetektering i Teams lämnar dock frågor öppna: möjlighet att välja bort funktionen, var analysen sker och hur analysresultaten används. Det skapar ett behov av klarhet kring registret över behandlingar, konsekvensbedömningen och företagsrådet.
Ny AI i Teams: Microsofts tillkännagivande
Enligt BleepingComputer den 23 oktober 2026 har Microsoft i Message Center (MC1519866) tillkännagett en AI-stödd detektering av nätfiske och social manipulation för Teams. Funktionen aktiveras automatiskt, och enligt tillgänglig information behöver administratörer inte slå på den. Just där ligger spänningen: en säkerhetsfunktion träder in som analyserar samtalskontexten, och det i ett verktyg där anställda kommunicerar varje dag.
Microsoft har i alla fall under de senaste åren varken utmärkt sig genom öppenhet eller genom en särskilt god säkerhetskultur – se de många incidenterna och tvivelaktiga agerandena från Microsoft.
För att ordna informationen används tre markeringar: Belagt är det som en angiven källa stöder, osäkert är det som Microsoft inte har besvarat, och bedömning är en värdering som inte gör anspråk på att vara juridisk rådgivning.
Kort sagt i förväg: skyddsvinsten är rimlig. Frågorna om dataskydd och medbestämmande försvinner dock inte bara för att funktionen kommer automatiskt. Den som dokumenterar före utrullningen behåller handlingsutrymmet. Ett liknande fall beskrivs i artikeln om bedrägeridetektering i Chrome med Gemini.
AI-phishingdetektering i Teams: vad funktionen gör och när den kommer
Källan för detta avsnitt är rapporten från BleepingComputer den 23 oktober 2026. Själva meddelandet i Message Center är bara synligt i den egna tenanten och kunde inte granskas i original här. En offentlig spegel och en spegel av roadmap-posten 575288 underlättar bara åtkomsten och räknas inte som primärkälla.
Belagt enligt BleepingComputer: Funktionen analyserar samtalskontexten för att upptäcka nätfiske, social manipulation, identitetsbedrägeri och vilseledande avsikter. Det ska fungera även utan klassiska kännetecken som skadliga länkar eller filer. Tyngdpunkten ligger på situationer med hög risk, till exempel chattar med externa kontakter som skriver för första gången. Om en konversation bedöms som misstänkt får användarna en varning.
Om tidsplanen anger rapporten följande, uttryckligen preliminära uppgifter:
- Start för införandet: början av november 2026.
- Targeted Release: troligen till mitten av november 2026.
- Allmän tillgänglighet globalt: troligen början till mitten av december 2026.
Roadmap-posten anger däremot enligt speglarna ”november 2026” som datum för allmän tillgänglighet och statusen ”under utveckling”. Båda uppgifterna gäller med det vanliga förbehållet att datum kan ändras. Den som planerar bör utgå från det tidigare datumet. Enligt spegeln gäller funktionen för Android, skrivbord, iOS, Mac och webb i standardmolnet för flera tenanter. Inte heller detta är kontrollerat mot originalet.
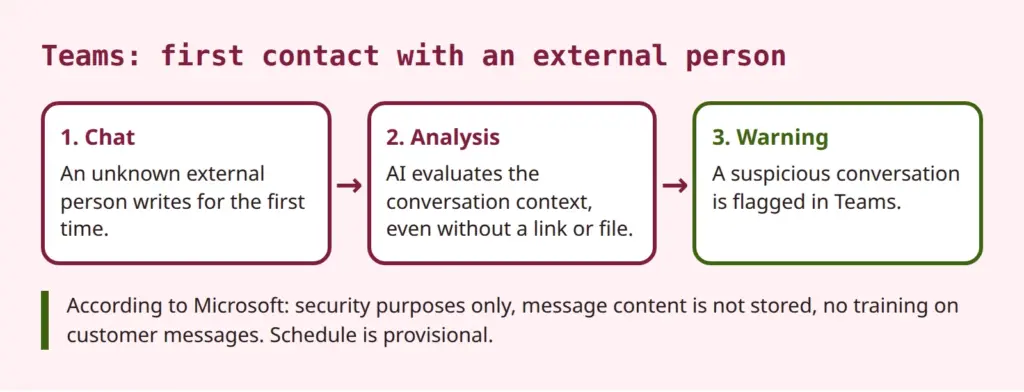
Enligt Microsoft behöver administratörer inte göra något för att aktivera skyddet. Meddelandet nämner ingen möjlighet att avböja eller inaktivera funktionen. Därför är det osäkert om det finns en inställning för detta. Varken att den finns eller att den saknas är belagt. Lika oklart är om funktionen förutsätter vissa licenser, till exempel Defender for Office 365. Meddelandet nämner inga.
Som bakgrund: Teams har redan skyddsfunktioner. Microsoft Learn-sidan om Defender for Office 365 i Teams nämner bland annat varningar för farliga URL:er, Safe Links, Safe Attachments, borttagning i efterhand av skadliga meddelanden (ZAP) och rapportering från användare. Enligt Microsofts uppgifter är den nya funktionen ett ytterligare lager som sätter in där rena textattacker utan länk förekommer. Learn-sidan nämner den inte. Microsoft har tidigare tillkännagett detektering av varumärkesimitation vid första kontakt (MC910976). Den nuvarande funktionen går längre genom att analysera samtalskontexten.
Skyddsvinst vid första kontakt med externa
Bedömning: Fokuset på första kontakter med externa är begripligt. En chatt i Teams känns mer förtrolig än ett e-postmeddelande. Den som får ett meddelande i en chatt räknar mer sällan med ett bedrägeriförsök. Angripare utnyttjar detta genom att utge sig för att vara leverantörer, chefer eller IT-support. Klassiska filter upptäcker sådana attacker dåligt när meddelandet bara består av text. Här kan en analys av kontexten göra skillnad.
Begränsningarna bör vara lika tydliga. Enligt källorna anger Microsoft varken detekteringsgrad eller andel falsklarm. Båda är osäkra. Falsklarm kan inte uteslutas vid kontextanalys. Legitima partner som skriver för första gången kan bli markerade. Även det motsatta är tänkbart: en skicklig attack förblir oupptäckt. Funktionen ersätter därför varken utbildning eller tydliga regler.
Åtgärder som är meningsfulla oberoende av den nya AI:n:
- Styr extern kommunikation i Teams, till exempel via tillåtna eller blockerade domäner.
- Uppmana anställda att rapportera misstänkta chattar i stället för att bara stänga dem.
- Visa typiska bedrägeriupplägg i säkerhetsutbildningen, även chattattacker utan länk.
- Granska den egna attackytan, till exempel med tekniska säkerhetskontroller.
Skyddsvinsten är alltså verklig, men ingen fribiljett. Den motiverar att ta funktionen på allvar. Den ersätter inte granskningen av hur den fungerar.
Dataskydd i Microsoft Teams: vad Microsoft lovar och vad som förblir oklart
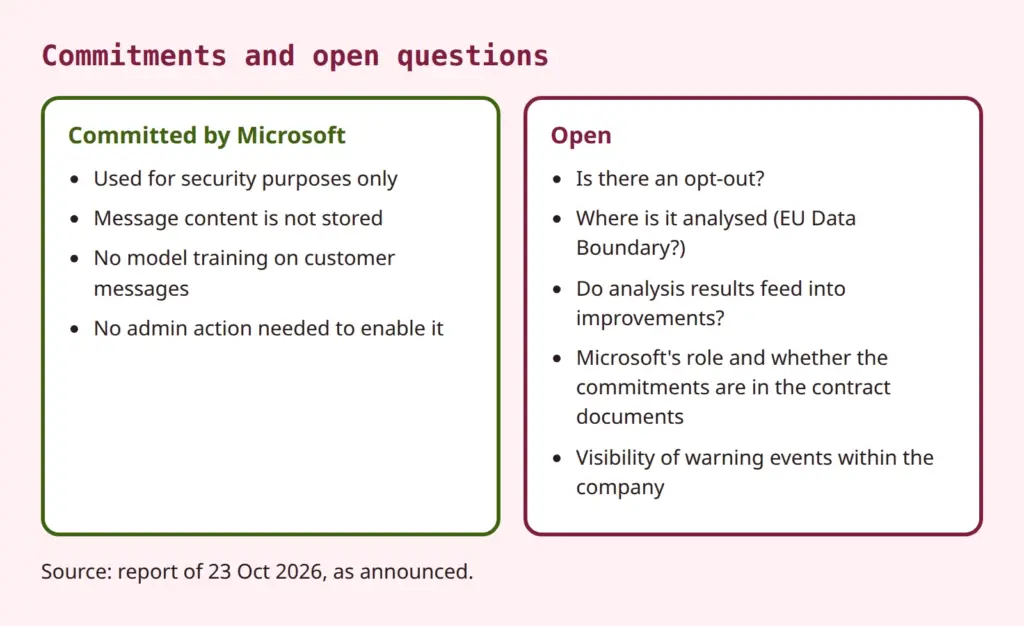
Belagt som uppgifter från Microsoft (enligt BleepingComputer, i sak): Funktionen används bara i säkerhetssyfte. Den används inte för produktivitet, sammanfattningar, reklam eller övervakning av användare. Meddelandeinnehåll lagras inte av detekteringssystemet. Det används inte för modellträning eller andra sekundära ändamål. Roadmap-posten själv nämner enligt spegeln bara användning ”uteslutande i säkerhetssyfte” och lämnar detaljer om behandling, lagringstid och datatillhandahållande öppna.
Dessa löften är en bra början. De verkar dock än så länge bara finnas i tillkännagivandet; om de ingår i avtalsunderlagen behöver kontrolleras. För granskningen räknas om de går att återfinna i produkt- och tjänstevillkoren, i dataskyddstillägget eller i produktdokumentationen.
Att inget lagras betyder inte att inget analyseras.
Den skillnaden är kärnan i de öppna frågorna. ”Meddelandeinnehåll lagras inte” och ”ingen träning med kundmeddelanden” är påståenden om lagring och modellträning. De säger inte att ingen analys sker. Analysen är själva funktionen. De säger inte heller vad som händer med analysresultaten. Om en detekteringsbedömning, härledda metadata eller återkoppling från användarrapporter används för att förbättra Microsofts tjänster besvarar tillkännagivandet inte. Det är inget påstående om att så sker. Det är en öppen fråga som behöver klaras ut före en bedömning.
Ytterligare punkter som är osäkra och hör hemma som frågor till Microsoft eller i dokumentationen:
- Möjlighet att välja bort: Finns det en inställning på tenantnivå, för grupper eller för enskilda användare? Meddelandet och roadmapen säger inget om det.
- Var analysen sker: Sker den inom EU Data Boundary? Roadmap-posten anger bara ”Worldwide”. Om funktionen omfattas av datagränsen måste dokumentationen visa.
- Användning av analysresultaten: Används härledda resultat för att förbättra tjänster? Det enda som utlovats är att meddelanden inte används för träning.
- Microsofts roll: Agerar Microsoft som personuppgiftsbiträde eller, för säkerhetsändamål, delvis som självständigt personuppgiftsansvarig? Det avgörs av dataskyddstillägget till produkt- och tjänstevillkoren i dess aktuella version. Den versionen kunde inte hämtas här, och därför görs inget uttalande om den nya funktionen.
- Varningshändelser: Syns träffar i loggar, rapporter eller i Defender-portalen, och vem i företaget kan se dem? Det avgör frågan om medbestämmande i avsnittet efter nästa.
För frågan om hur sådana AI-funktioner kan bedömas i allmänhet ger artikeln om de obekväma sanningarna bakom Microsofts AI-löfte mer bakgrund. Där handlar det om Copilot, men tankesättet går att överföra: löften på produktsidor ska skiljas från avtalsunderlag.
Löftena ifrågasätts inte. Det avgörande är om de går att kontrollera: en dataskyddsgranskning behöver underlag som kan citeras och arkiveras, inte bara ett meddelande.
Rättslig grund, register och konsekvensbedömning för phishingdetekteringen
Bedömning: Som rättslig grund för analysen ligger arbetsgivarens berättigade intresse av IT-säkerhet närmast till hands (artikel 6.1 f GDPR). Nödvändigheten kan motiveras med säkerheten i behandlingen. I anställningssammanhang tillkommer § 26 i den tyska dataskyddslagen (BDSG), och dessutom ett lokalt kollektivavtal med företagsrådet (Betriebsvereinbarung). Hur långt § 26.1 första meningen BDSG fortfarande bär efter EU-domstolens dom om en motsvarande bestämmelse i delstaten Hessen (C-34/21, 2023) är omstritt. Här stannar det vid en hänvisning till den rättsliga osäkerheten. En fördjupning skulle föra för långt, och domen har inte granskats i original för den här artikeln.
Det är inte bara anställda som berörs. Även de externa avsändarna vid första kontakten behandlas. Deras meddelanden är föremål för analysen. Intresseavvägning och transparens gentemot externa hör därför till granskningen, till exempel via företagets integritetsinformation.
Registret över behandlingar är det första praktiska steget. Funktionen kan sannolikt föras in som ett tillägg till den befintliga behandlingen i Teams eller till IT-säkerheten. Det som ska granskas är ändamål, kategorier av registrerade (anställda och externa kommunikationspartner), kategorier av uppgifter (chattinnehåll som analysobjekt, varningshändelser), mottagare, eventuell överföring till tredjeländer och gallringsfrister.
För konsekvensbedömningen avseende dataskydd gäller: granska först den befintliga konsekvensbedömningen för Microsoft 365 och Teams med avseende på ändringar. En ny AI-stödd analys av kommunikationsinnehåll kan förändra risken. Om en ny eller kompletterad konsekvensbedömning behövs beror på de öppna punkterna, framför allt möjligheten att välja bort, var analysen sker och hur resultaten används. Som beslutsstöd fungerar tröskelanalysen och en jämförelse med tillsynsmyndigheternas förteckningar. Slutsatsen är därför ”granska och dokumentera”, inte ”måste göras om”. Grunderna finns i artikeln om artikel 35 GDPR och i artikeln om konsekvensbedömning för AI och andra digitala tjänster.
Ytterligare en punkt: funktionen skapar varningar, inte beslut om personer. Om systemet däremot automatiskt utesluter meddelanden eller blockerar kontakter kan frågan om automatiserade beslut uppstå. Det finns enligt nuvarande kunskap ingen anledning att utgå från det, men det bör bevakas om Microsoft bygger ut funktionen.
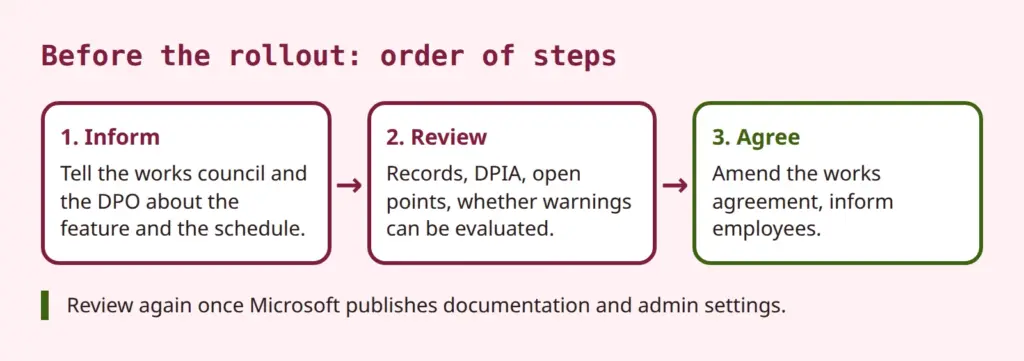
Måste AI-phishingdetekteringen i Teams granskas ur dataskyddssynpunkt och stämmas av med företagsrådet före utrullningen?
I praktiken innebär det: komplettera posten i registret, granska konsekvensbedömningen, skriv en anteckning om ”bedömningsläge och öppna punkter” och planera en ny genomgång så snart Microsoft levererar dokumentation.
Företagsrådets medbestämmande vid Teams-funktionen
Enligt § 87.1 punkt 6 i den tyska lagen om företagsorganisation (BetrVG) har företagsrådet (Betriebsrat) medbestämmanderätt vid införande och användning av tekniska anordningar som är avsedda att övervaka arbetstagarnas beteende eller prestationer. Så lyder lagtexten. Enligt den allmänna tolkningen i rättspraxis räcker det att anordningen objektivt sett är lämpad för övervakning. Arbetsgivarens avsikt spelar ingen roll. Enskilda avgöranden citeras här medvetet inte, eftersom originalen inte har granskats.
Bedömning: Funktionen tjänar till att skydda mot attacker, inte till att kontrollera prestationer eller beteende. Det avgörande är dock om det uppstår uppgifter som kan kopplas till och analyseras för enskilda anställda. Det kan vara varningar, loggar, Defender-rapporter eller anmälningar. Är så fallet talar mycket för en medbestämmanderätt. Är det inte fallet är det ändå tillrådligt att informera företagsrådet. Något domstolsavgörande om den här funktionen är inte känt.
I praktiken gäller: granska först det befintliga lokala avtalet om Microsoft 365 eller Teams. Täcker det säkerhetsfunktioner och automatiska ändringar genom uppdateringar? Om ja, kvarstår informationsplikten gentemot företagsrådet. Om nej, behöver ett tillägg avtalas. Teams är en evergreen-tjänst, och nya funktioner dyker upp utan att företaget gör något. Därför rekommenderas en reglering av ”ändringar från leverantören” som fastställer ett förfarande, i stället för att förhandla om varje funktion för sig.
Frågor som ett företagsråd kan ställa:
- Loggas varningar eller träffar, och vem har åtkomst?
- Kan träffar kopplas till enskilda anställda?
- Hur länge sparas sådana uppgifter?
- Är det uteslutet att de används för att kontrollera prestationer eller beteende?
- Hur hanteras falsklarm, och kan de leda till nackdelar?
Ur företagsledningens perspektiv gäller: säkerhetsintresset är legitimt, tidsplanen snäv. Mycket talar för att involvera tidigt och förhandla före utrullningen, inte efteråt när funktionen redan är aktiv. Det är en bedömning. För personalråd i offentlig sektor gäller i Tyskland delstaternas personalrepresentationslagar med egna regler. Mindre verksamheter utan företagsråd omfattas inte av medbestämmanderätten, men behöver dokumentationen lika mycket.
Informera anställda: transparens och varningar i vardagen
Integritetsinformationen till anställda ska kompletteras så snart funktionen är aktiv. Till det kommer en kort information, till exempel på intranätet. Den förklarar vad en varning i Teams betyder, att funktionen tjänar till skydd och att en varning inte är en bedömning av beteendet, förutsatt att det har reglerats så. Även rapporteringsvägen för falsklarm hör dit.
Ur administrationens perspektiv är det klokt att följa utrullningen i Targeted Release och regelbundet kontrollera Message Center och roadmapen. Supporten behöver ett svar på frågan om vad man ska göra vid en varning. Det behöver också klargöras hur man hanterar legitima externa partner som felaktigt markeras. En kort information till vanliga kontakter kan förebygga senare frågor.
Följande översikt sammanfattar vad som bör vara klarlagt före utrullningen. Fördelningen av ansvar är ett förslag och beror på organisationen.
| Uppgift | Ansvarig |
|---|---|
| Gå igenom Microsofts dokumentation, klargör möjlighet att välja bort, licenskrav och var analysen sker | Administration |
| Komplettera registret över behandlingar, granska konsekvensbedömningen | Dataskyddsombud |
| Informera företagsrådet, granska befintlig reglering | Företagsledning, personalavdelning |
| Informera anställda, fastställ rapporteringsväg för falsklarm | Dataskydd, IT |
| Ny genomgång vid ny dokumentation från Microsoft | Dataskydd, administration |
Slutsats: använd skyddet, komplettera dokumentationen
AI-phishingdetekteringen i Teams riktar in sig på en verklig lucka: textattacker i chatten som klarar sig utan länk eller fil. Skyddsvinsten är rimlig, men den är inte belagd med siffror. Microsofts löften om ändamålsbegränsning, lagring och träning är en början. De besvarar dock inte alla frågor, framför allt inte de om möjlighet att välja bort, var analysen sker och hur analysresultaten används.
Före utrullningen bör registret över behandlingar, konsekvensbedömningen och frågan om företagsrådet vara klarlagda. Därefter gäller en ny genomgång så snart Microsoft publicerar dokumentation, integritetsinformation och administratörsinställningar. Juridiska bedömningar i den här artikeln är bedömningar utan något relevant avgörande eller uttalande från en myndighet om den här funktionen och ersätter inte rådgivning i det enskilda fallet.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.
