Los chatbots de IA hace tiempo que dejaron de ser cosa del futuro: responden consultas de clientes las 24 horas, descargan de trabajo a los equipos de soporte y mejoran notablemente la experiencia del usuario. Pero quien instala un bot de este tipo en su sitio web entra en un terreno de protección de datos que exige una planificación cuidadosa. Este artículo muestra qué es lo importante, dónde están las trampas habituales y cómo lograr una implementación conforme a la ley.
¿Qué hace especiales a los chatbots de IA desde el punto de vista de la protección de datos?
A diferencia de un simple formulario de contacto, un chatbot de IA procesa las entradas en tiempo real, guarda el historial de conversaciones, transmite datos a servicios externos y, en algunos casos, aprende de las interacciones. Esto da lugar a varias dimensiones de protección de datos al mismo tiempo:
- Recogida de datos personales: los usuarios introducen nombres, direcciones de correo electrónico, descripciones de problemas o incluso información de salud, a menudo sin ser conscientes de ello.
- Transferencia a terceros países: muchos servicios de IA (OpenAI, Google, Amazon) procesan los datos en servidores de EE. UU. o de otros países no pertenecientes a la UE.
- Tratamiento automatizado: en cuanto un sistema toma decisiones con efectos sobre las personas, se aplica el art. 22 RGPD.
- Entrenamiento de modelos de IA: si las entradas se utilizan para mejorar el modelo, se trata de una actividad de tratamiento independiente.
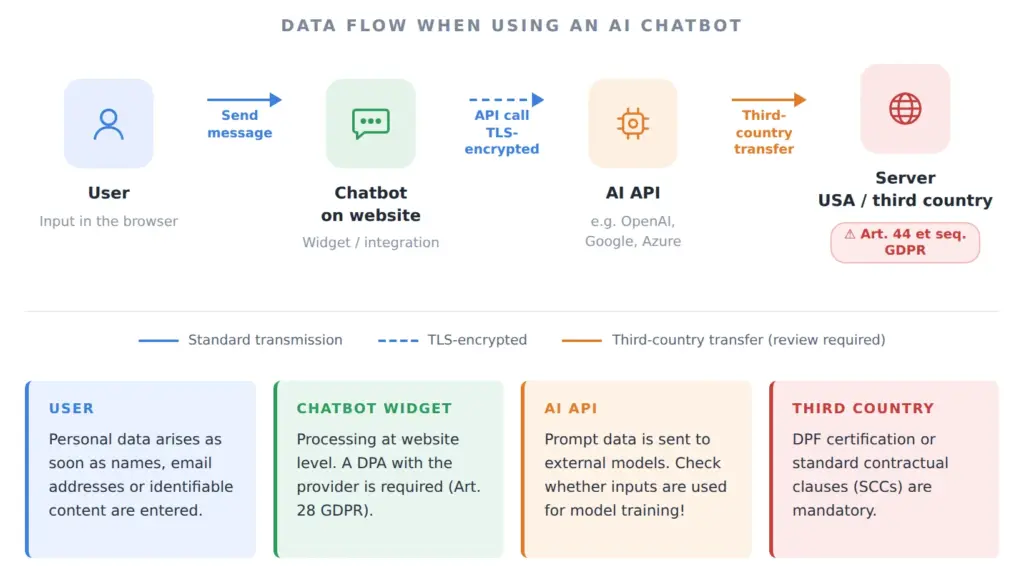
El Reglamento General de Protección de Datos (RGPD) se aplica a todas estas operaciones en cuanto interviene aunque sea una sola persona interesada de la UE.
Bases jurídicas: ¿sobre qué base se pueden tratar los datos?
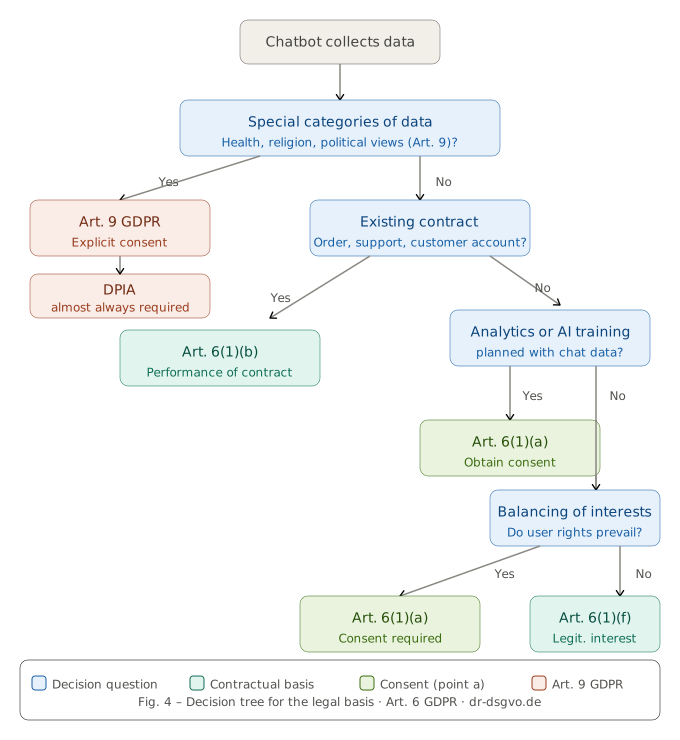
Todo tratamiento de datos personales necesita una base jurídica conforme al art. 6 RGPD. En el caso de los chatbots, normalmente se plantean tres:
Consentimiento (art. 6.1.a RGPD) El consentimiento es la base más segura cuando el tratamiento de datos va más allá de lo necesario para prestar el servicio, por ejemplo, cuando los datos de las conversaciones se usan con fines de análisis o para entrenar la IA. Debe otorgarse de forma libre, informada, específica e inequívoca. Una casilla premarcada no basta.
Ejecución de un contrato (art. 6.1.b RGPD) Si el chatbot se utiliza para gestionar una relación contractual existente o en preparación (por ejemplo, consultar el estado de un pedido o tramitar solicitudes de soporte en la cuenta de cliente), puede aplicarse esta base.
Intereses legítimos (art. 6.1.f RGPD) Para interacciones puramente funcionales con el chatbot y sin datos sensibles puede invocarse el interés legítimo de la empresa, pero solo si la ponderación de intereses resulta favorable al responsable y no prevalecen los derechos fundamentales de los usuarios.
Consejo práctico: para visitantes sin relación contractual previa, el consentimiento suele ser la opción adecuada.
Medidas técnicas y organizativas
El art. 25 RGPD exige «protección de datos desde el diseño» (privacy by design) y «protección de datos por defecto» (privacy by default). En concreto, para los chatbots esto significa:
Minimización de datos El bot solo debe pedir los datos que realmente sean necesarios para cada consulta. Quien solo pregunta por el horario de apertura no tiene por qué introducir una dirección de correo electrónico.
Seudonimización y anonimización Siempre que sea posible, los registros de conversaciones deben guardarse anonimizados o, al menos, seudonimizados. Los nombres reales y los identificadores directos deben eliminarse de los registros lo antes posible.
Cifrado La transmisión y el almacenamiento de los datos del chatbot deben estar cifrados (como mínimo TLS 1.2, mejor TLS 1.3).
Restricciones de acceso Los registros y el historial de conversaciones solo deben ser accesibles para personas autorizadas. Los conceptos de acceso basados en roles deben documentarse.
Concepto de supresión Deben definirse plazos de supresión claros para todos los datos tratados. El historial de conversaciones no debe conservarse más tiempo del estrictamente necesario; por lo general, bastan unas pocas semanas o meses.
Encargo del tratamiento: el contrato con el proveedor
Quien integra un servicio de IA externo, ya sea a través de una API o de un widget listo para usar, entrega datos personales a un proveedor de servicios. Esto constituye un encargo del tratamiento según el art. 28 RGPD. Sin un contrato de encargo del tratamiento válido, su uso es ilícito.
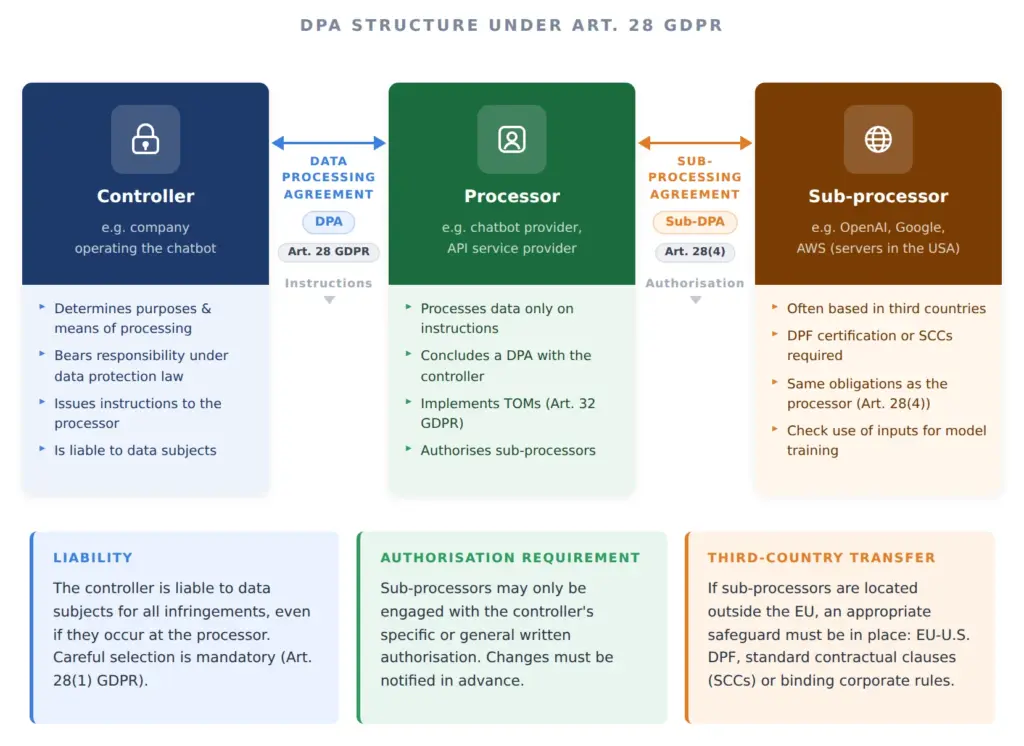
Un contrato de encargo del tratamiento debe regular, entre otras cosas:
- Objeto y duración del tratamiento
- Naturaleza y finalidad del tratamiento
- Sujeción del encargado a las instrucciones del responsable
- Medidas técnicas y organizativas de protección
- Gestión de los subencargados
- Derechos de los interesados y obligaciones de asistencia
Muchos grandes proveedores (OpenAI, Microsoft, Google) ofrecen contratos estándar. Sin embargo, no deben aceptarse a ciegas: es recomendable una revisión jurídica, en especial en lo relativo a los subencargados y a su ubicación.
Transferencias a terceros países: el problema de EE. UU.
Un problema central al utilizar servicios de IA estadounidenses es la transferencia de datos a terceros países. Desde la sentencia Schrems II del TJUE (2020), las transferencias a EE. UU. sin garantías adecuadas no están permitidas.
Desde julio de 2023 existe, con el EU-U.S. Data Privacy Framework (DPF), una nueva decisión de adecuación de la Comisión Europea. Los proveedores certificados conforme al DPF pueden recibir datos de la UE sin necesidad de cláusulas contractuales tipo (CCT) adicionales. Si un proveedor está certificado puede comprobarse en línea.
Importante: el DPF no es irrevocable. Hay debates políticos y jurídicos en curso que podrían poner en peligro su continuidad a medio plazo. Sigue siendo necesario evaluar los riesgos y revisarlos periódicamente.
Como alternativa, los proveedores europeos o los modelos de código abierto autoalojados (por ejemplo, LLM que funcionan en infraestructura propia) ofrecen una solución más sólida desde el punto de vista de la protección de datos, ya que no hay transferencias a terceros países.
Política de privacidad: cumplir las obligaciones de transparencia
La política de privacidad del sitio web debe describir el uso del chatbot de forma completa y comprensible (art. 13 RGPD). La siguiente información es obligatoria:
- ¿Qué datos recoge el chatbot?
- ¿Con qué finalidad se tratan?
- ¿Sobre qué base jurídica?
- ¿A qué destinatarios (incluidos los subencargados) se comunican los datos?
- ¿A qué países se transfieren los datos y sobre qué base?
- ¿Durante cuánto tiempo se conservan los datos?
- ¿Qué derechos tienen los usuarios (acceso, supresión, oposición)?
Una formulación genérica como «Utilizamos herramientas de IA» no es suficiente. La descripción debe ser concreta y comprensible.
Implementar técnicamente los derechos de los interesados
También para los datos del chatbot rigen todos los derechos de los interesados previstos en el RGPD:
- Derecho de acceso (art. 15): los usuarios pueden exigir saber qué datos se han almacenado.
- Derecho de supresión (art. 17): a petición, deben poder suprimirse todos los datos personales de los registros de conversaciones.
- Derecho a la portabilidad de los datos (art. 20): cuando el tratamiento se basa en el consentimiento o en un contrato, los datos deben poder facilitarse en un formato legible por máquina.
- Derecho de oposición (art. 21): cuando el tratamiento se basa en intereses legítimos, los usuarios pueden oponerse.
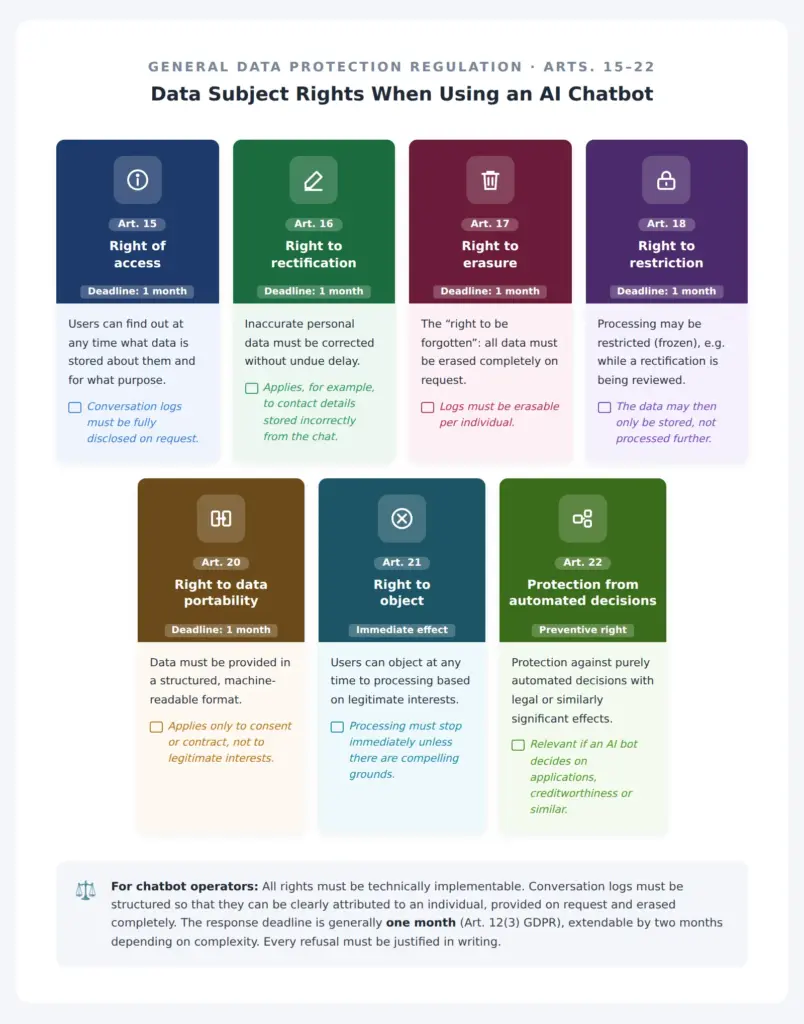
La infraestructura técnica debe poder dar respuesta a estos derechos. Por ello, los registros de conversaciones deben estructurarse de forma que puedan asignarse inequívocamente a una persona y suprimirse por completo cuando se solicite.
Categorías especiales de datos personales
Si en el chatbot se tratan datos sensibles, por ejemplo en la comunicación entre médico y paciente, en el asesoramiento psicológico o en consultas jurídicas, se aplican requisitos más estrictos conforme al art. 9 RGPD. Los datos de salud, las convicciones religiosas o las opiniones políticas solo pueden tratarse con consentimiento explícito o en el marco de estrictas excepciones legales.
En estos escenarios, una evaluación de impacto relativa a la protección de datos (EIPD) conforme al art. 35 RGPD es casi siempre obligatoria.
Evaluación de impacto relativa a la protección de datos (EIPD)
Debe realizarse una EIPD cuando sea probable que una actividad de tratamiento entrañe un alto riesgo para los derechos y libertades de las personas físicas. En el caso de los chatbots de IA esto ocurre con frecuencia, sobre todo cuando:
- se lleva a cabo una elaboración de perfiles o un análisis sistemático del comportamiento de los usuarios,
- se tratan categorías especiales de datos personales,
- se realiza un tratamiento a gran escala en un sistema de acceso público.
La EIPD documenta los riesgos, las contramedidas y la evaluación del riesgo residual, y debe presentarse a la autoridad de control si los riesgos no pueden mitigarse suficientemente.
Lista de comprobación práctica para usar chatbots de IA conforme al RGPD
Base jurídica
- Base jurídica determinada para cada actividad de tratamiento
- Mecanismo de consentimiento (si es necesario) implementado técnicamente
- Contrato de encargo del tratamiento con el proveedor celebrado y revisado
Transparencia
- Política de privacidad actualizada y completa
- Los usuarios reciben información sobre el tratamiento de datos antes de su primera entrada
Técnica
- Transmisión y almacenamiento cifrados
- Plazos de supresión definidos e implementados técnicamente
- Los derechos de los interesados pueden atenderse (acceso, supresión, portabilidad)
- Minimización de datos implementada (solo campos necesarios)
Transferencias a terceros países
- Proveedor comprobado en cuanto a certificación DPF o CCT
- Transferencia documentada
Análisis de riesgos
- EIPD realizada (si es necesaria)
- Registro de actividades de tratamiento actualizado
Conclusión
Un chatbot de IA puede ser un valioso complemento para cualquier sitio web, siempre que se diseñe desde el principio conforme a la normativa de protección de datos. Los mayores riesgos no surgen de la mala intención, sino de contratos inexistentes, bases jurídicas poco claras y falta de transparencia frente a los usuarios. Quien aplica de forma coherente las medidas descritas no solo obtiene seguridad jurídica, sino también la confianza de sus usuarios, y eso es, en definitiva, la ventaja competitiva más duradera.
En escenarios complejos, especialmente en sectores regulados como la salud, las finanzas o el derecho, es recomendable además contar con un especialista en protección de datos y cuestiones jurídicas.
 Me llamo Klaus Meffert. Soy doctor en informática y llevo más de 30 años dedicándome profesional y prácticamente a las tecnologías de la información. También trabajo como experto en informática y protección de datos. Obtengo mis resultados analizando la tecnología y el Derecho. Esto me parece absolutamente esencial cuando se trata de protección de datos digitales.