El malware ya no solo roba datos: también hace que una IA analice el botín al instante y localice a las víctimas más lucrativas. Al mismo tiempo se multiplican las alertas por spyware en móviles de empresa y las llamadas de supuestos departamentos de TI. Tres incidentes recientes muestran qué amenazas surgen de ello para despachos de abogados, asesores fiscales, pequeñas empresas y directivos.
En pocos días han aparecido tres noticias que, a primera vista, tienen poco que ver entre sí. Una empresa de seguridad describe un infostealer que hace que un modelo de lenguaje evalúe los datos robados. Apple advierte a diputados del Bundestag alemán de la presencia de spyware en sus smartphones. Un fabricante de soluciones de seguridad informa de llamadas en las que delincuentes se hacen pasar por el departamento de TI ante despachos de abogados.
Los tres casos comparten un patrón: los atacantes buscan a personas con acceso a datos, cuentas o clientes valiosos.
El infostealer explicado de forma sencilla: qué roba el malware y por qué basta con eso
Un infostealer es un malware que busca en un ordenador credenciales guardadas y las envía a los atacantes. La comparación con un ladrón ayuda: no se lleva el televisor, sino el llavero, la agenda de direcciones y el cuaderno de notas. Con ellos se pueden abrir más tarde muchas puertas sin que nadie tenga que forzar la entrada.
El botín típico incluye:
- contraseñas y datos de autocompletado guardados en el navegador,
- cookies y tokens de sesión, es decir, notas con las que un servicio reconoce a un usuario que ha iniciado sesión,
- tarjetas de pago y credenciales de monederos de criptomonedas,
- claves SSH y de la nube que dan acceso a servidores y servicios,
- perfiles wifi guardados y capturas de pantalla.
El robo puede ser muy rápido. Después, el software puede borrarse a sí mismo y en el ordenador apenas queda rastro. Normalmente el incidente solo se detecta cuando alguien utiliza los datos robados para apoderarse de una cuenta. Los conjuntos de datos se comercian en mercados especializados.
Para los profesionales sujetos a secreto profesional, esto resulta especialmente grave. Un solo buzón de correo, un solo almacenamiento en la nube o un acceso al software del despacho puede contener datos de muchos clientes. El daño no se produce entonces solo en el propio despacho, sino en todos aquellos cuyos documentos se guardan allí.
Cómo la IA evalúa el botín: el ejemplo de VOLTA
En un análisis, el equipo de investigación de Cisco Talos describe un infostealer para Windows llamado VOLTA. Recopila contraseñas del navegador, cookies, tarjetas de pago, frases semilla de monederos de criptomonedas, sesiones de mensajería y de plataformas de juegos, tokens de Microsoft, claves SSH y de la nube, perfiles wifi y capturas de pantalla. Lo nuevo es lo que ocurre después: el software serializa los datos en un perfil y los envía a un modelo de lenguaje.
La solicitud pasa por OpenRouter, un gateway. Se trata de un punto de acceso detrás del cual se pueden utilizar muchos modelos de distintos proveedores. Según Talos, el stealer consulta primero a Claude Opus 4.6. Si el modelo se niega a responder, le siguen Kimi K2 y después Gemini 2.5 Flash. El resultado es un perfil de la víctima con ubicación, empleador y otros datos, además de una valoración de qué cuentas valen más. Con un token de Gmail robado, el software busca además en los justificantes de pedidos para confirmar el domicilio.
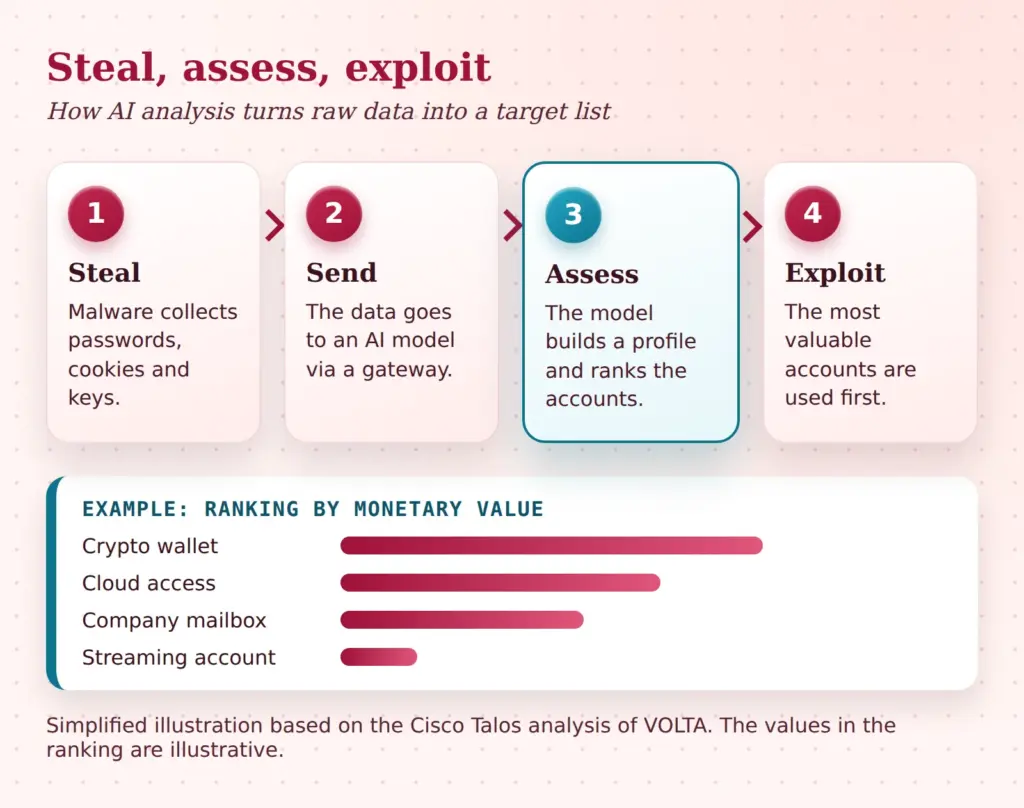
La diferencia con el malware anterior está en el esfuerzo. Antes, una persona tenía que revisar grandes volúmenes de datos o vender los datos en bruto al por mayor. Ahora se genera automáticamente una lista ordenada. Así, incluso alguien sin experiencia que solo ha comprado un kit ya preparado puede filtrar a las víctimas más rentables.
Varios puntos no están confirmados:
- El análisis no describe la vía de infección. Se desconoce si detrás hay phishing, descargas falsas u otra cosa.
- No hay pruebas de que los servicios mencionados participaran o tuvieran conocimiento.
- El análisis no revela hasta qué punto está extendido el software. Talos cita como primer hallazgo una muestra del 11 de octubre de 2026.
Servicios de IA utilizados de forma abusiva: ¿cuánto protegen las negativas de los modelos?
En este abuso de la IA llama la atención un detalle: cuando un modelo se niega, el malware pregunta al siguiente. Una negativa no es, por tanto, una barrera de seguridad, sino un obstáculo que se puede sortear cambiando de modelo. Los gateways agrupan muchos modelos tras un único acceso y facilitan ese cambio.
De ello no se deduce culpar a proveedores concretos. Lo que sí se puede generalizar es que la protección contra el abuso debe actuar en varios puntos: en los propios modelos, en los gateways que reenvían las solicitudes y en las cuentas con las que se paga. Esto incluye límites de frecuencia, la detección de patrones de solicitud sospechosos y el bloqueo de cuentas.
Las empresas que utilizan servicios de IA también tienen una tarea. Las claves API son credenciales como cualquier otra. Si acaban en un conjunto de datos de un infostealer, terceros pueden usarlas para hacer solicitudes a costa ajena o para sustraer datos. Por eso, las claves no deben estar en scripts del portátil ni en el navegador, sino en un almacén protegido con permisos limitados y una vigencia corta.
La IA convierte los datos robados en una lista de la compra ordenada.
Si el análisis se acelera, queda menos tiempo entre el robo y el abuso. Por eso, las credenciales deben organizarse de modo que un único conjunto de datos robado abra lo menos posible: cuentas separadas, permisos limitados y ninguna reutilización de contraseñas.
Por qué las cookies de sesión eluden la MFA
Muchas cuentas están protegidas ya con un segundo factor, por ejemplo un código de una app. Es sensato y sigue siendo obligatorio. Sin embargo, frente a las sesiones robadas solo ayuda de forma limitada. La razón se explica con la visita a un edificio: la autenticación multifactor es el control en la entrada. Después, el visitante recibe una pulsera con la que se mueve libremente. Esa pulsera es la cookie de sesión.
Si un infostealer roba la cookie, ya no tiene que pasar el control. Enseña la pulsera y el servicio lo toma por el usuario que ha iniciado sesión. No necesita ni contraseña ni código. Lo mismo vale para los tokens, por ejemplo en las cuentas de Microsoft. Incluso sin malware, las cuentas de Microsoft 365 están en el punto de mira mediante ataques de inicio de sesión.
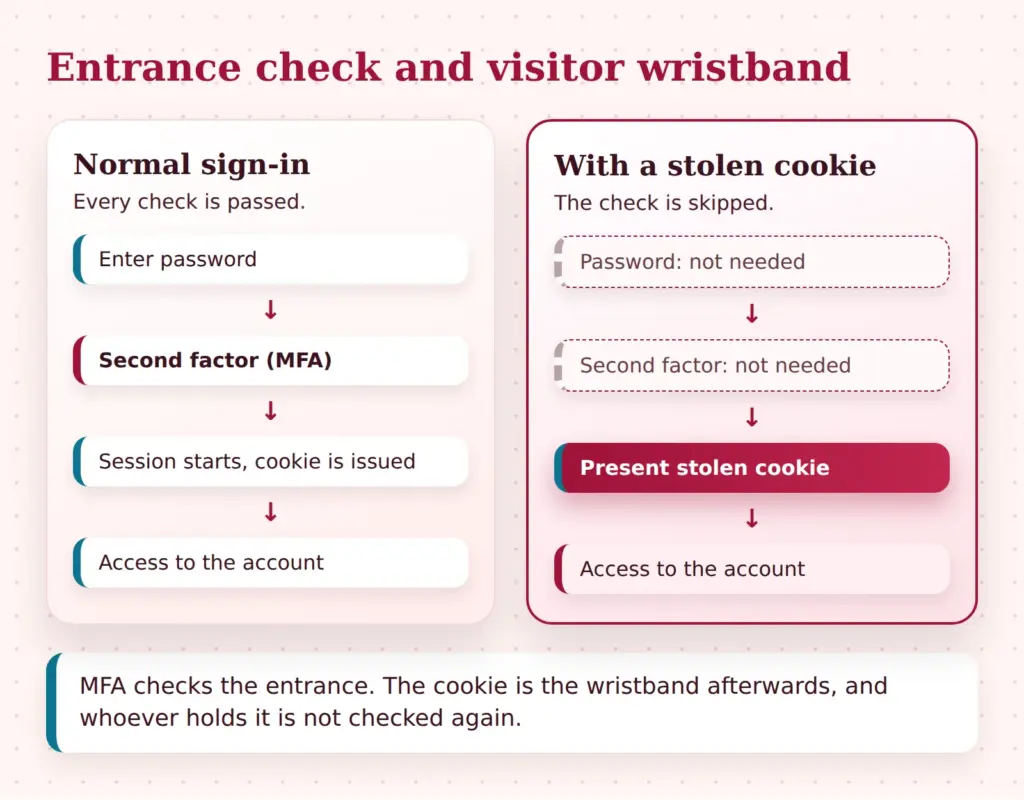
Por eso, ni siquiera un inicio de sesión especialmente robusto con passkeys o llaves de hardware basta por sí solo contra el robo de tokens. Protege la entrada, pero no el estado posterior. Aun así, sigue siendo importante, porque dificulta el phishing y el espionaje de contraseñas.
¿Basta la autenticación multifactor para protegerse de los infostealers?
Lo que realmente ayuda contra los infostealers
La protección contra los infostealers consta de cuatro capas que se complementan. Ningún producto por sí solo lo cubre todo.
Prevenir. El navegador y el sistema operativo se mantienen actualizados. El software solo procede de fuentes conocidas, no de portales de descarga ni de enlaces en mensajes. Las cuentas de administrador no se usan para navegar ni para el correo electrónico. Cuantos menos permisos tenga una cuenta, menos podrá sustraer un malware desde ella.
Restar valor. Las sesiones vinculadas al dispositivo asocian una cookie al dispositivo en el que se emitió. Así, una cookie robada no funciona en otro ordenador. Existen desarrollos que vinculan las cookies de sesión a un dispositivo, aunque todavía no están disponibles en todas partes. Las sesiones de corta duración y las credenciales en un almacén seguro en lugar del navegador reducen aún más el daño.
Detectar. Talos recomienda prohibir, o al menos notificar, que procesos ajenos inicien Chrome con la opción --headless. Headless significa que el navegador se ejecuta sin ventana visible. VOLTA utiliza este modo para eludir un mecanismo de protección del navegador. Para las pequeñas empresas esto significa que no hace falta entender la técnica, sino encargarla. Un proveedor de servicios de TI puede establecer mediante un control de aplicaciones qué programas pueden iniciar otros programas.
Reaccionar. Ante una sospecha no basta con cambiar la contraseña, porque los tokens siguen siendo válidos hasta que se revocan. Se cierran todas las sesiones activas, el dispositivo se desconecta de la red y los monederos, las claves y las tarjetas de pago se consideran comprometidos. La secuencia se parece a un plan de actuación para los primeros 60 minutos tras un ataque de ransomware: aislar, bloquear accesos, documentar.
| Medida | Qué evita | Esfuerzo |
|---|---|---|
| Actualizaciones y permisos limitados | Infección y propagación | bajo |
| Software solo de fuentes verificadas | Infección mediante descargas falsas | bajo |
| Claves y contraseñas fuera del navegador | Robo de credenciales guardadas | medio |
| Sesiones cortas, revocación ante sospecha | Abuso de cookies robadas | medio |
| Sesiones vinculadas al dispositivo, donde estén disponibles | puede dificultar el uso de cookies robadas en otros dispositivos | alto |
| Control de aplicaciones con alertas | Abuso de funciones del navegador por parte de malware | alto |
Alerta de Apple por spyware: qué significa una notificación de amenaza
Según informaciones de prensa, desde el 29 de octubre de 2026 diputados del Bundestag y miembros del Gobierno alemán han recibido avisos de Apple que alertan de un llamado mercenary spyware. Se trata de software espía que desarrollan proveedores de servicios para clientes que pagan y que se dirige específicamente contra personas concretas. La BSI, la Oficina Federal de Seguridad de la Información de Alemania, escribió a los afectados, y el ministro de Asuntos Digitales, Wildberger, confirmó en la cadena ARD que era posible un compromiso.
Muchas cosas siguen sin aclarar: el número de afectados, el tipo de spyware, los autores y si algún dispositivo llegó a infectarse realmente. Wildberger dejó abierto si los dispositivos se infectaron de verdad. No se conoce ningún comunicado propio de la BSI; los datos se basan en informaciones de prensa. Un aviso de posible afectación no es, por tanto, la confirmación de un ataque.
Para valorar la situación es más importante lo que dice Apple sobre estos avisos. Según Apple, estas alertas son muy fiables. Sin embargo, Apple no puede ofrecer una certeza absoluta, por lo que la alerta no prueba una infección exitosa. Significa que, según la valoración de la empresa, el dispositivo o la cuenta de Apple podría haber sido objetivo de un ataque dirigido.
No solo pueden verse afectados los políticos. También los directivos, abogados, periodistas y defensores de los derechos humanos pertenecen a los grupos que resultan interesantes para este tipo de ataques. Para la mayoría de las personas, la probabilidad sigue siendo baja. Aun así, para quienes tienen accesos muy valiosos es sensato conocer el procedimiento de antemano.
Primeros pasos ante una alerta de Apple y preparación para personas expuestas
Primero se comprueba la autenticidad. En estos avisos, Apple nunca pide hacer clic en enlaces, abrir archivos, instalar apps o perfiles, ni facilitar contraseñas o códigos de verificación. Una notificación auténtica aparece además en la parte superior de la página tras iniciar sesión en account.apple.com. Un mensaje que no aparezca allí es sospechoso.
A continuación hay que recurrir a especialistas. Apple remite a la Digital Security Helpline de Access Now, que ofrece ayuda de emergencia las 24 horas. La organización desaconseja borrar el dispositivo, porque el borrado no impide necesariamente nuevas infecciones. En su lugar, conviene crear una copia de seguridad para conservar posibles rastros. Qué tipo de copia es adecuado depende de cada caso y lo mejor es aclararlo con la helpline o con un organismo especializado. En Alemania, la BSI y un proveedor de servicios de TI son otras posibles personas de contacto.
Como medida de protección adicional, Apple ofrece el modo de aislamiento. Restringe muchas funciones: se bloquean la mayoría de los archivos adjuntos de los mensajes, desaparecen las vistas previas de enlaces y se rechazan las llamadas de FaceTime de personas desconocidas. Protege, pero cuesta comodidad. Quien lo utilice debería conocer antes las restricciones.
Quien busca el procedimiento solo después de la alarma pierde las horas más importantes.
Todo esto solo es eficaz si los papeles están definidos de antemano. Un pequeño resumen ayuda a dejar por escrito lo acordado:
| Definido de antemano | Ejemplo |
|---|---|
| Persona de contacto en caso de sospecha | Nombre y número de teléfono del soporte de TI, guardados fuera del dispositivo afectado |
| Segundo dispositivo | Hay un dispositivo de sustitución limpio preparado para seguir localizable |
| Tratamiento de los contenidos profesionales | Los documentos sensibles y los datos de clientes no se abren en el dispositivo afectado hasta que se aclare la situación |
| Lo que no se hace | No restablecer el dispositivo antes de consultar con el organismo especializado, no hacer clic en enlaces de la alerta |
| Información a terceros | Está definido quién informa a la dirección, a los clientes o a la autoridad de control |
Vishing en despachos de abogados: la llamada del falso departamento de TI
El tercer incidente no necesita ni malware ni spyware, sino un teléfono. El vishing es el fraude por llamada telefónica en el que los autores se hacen pasar por una entidad de confianza. Según el Legal Threat Landscape Report 2026 de CrowdStrike, los ataques a organizaciones del sector jurídico casi se han duplicado desde 2023. Entre septiembre de 2025 y agosto de 2026, 455 organizaciones jurídicas aparecieron en sitios de filtración de grupos de extorsión, un aumento del 39 %. Alemania figura entre los países más afectados.
Estas cifras son datos del fabricante obtenidos de segunda mano. No han sido verificadas de forma independiente y proceden de un artículo de prensa sobre el informe. Sirven como indicio de una tendencia, pero no como estadística exacta.
También se describe al grupo Chatty Spider. Llama a empleados, se hace pasar por el departamento de TI interno y consigue que habiliten un software de asistencia remota. El procedimiento suele ser parecido:
- Llega una llamada, a menudo con un motivo verosímil, como una actualización o una avería.
- Los autores de la llamada crean urgencia e insisten en que hay que actuar rápido.
- La persona que recibe la llamada inicia un software de asistencia remota y concede el acceso.
- En cuestión de minutos se copian datos y el acceso sirve de trampolín para otros pasos.
En este tipo de llamadas intervienen cada vez más voces clonadas que suenan engañosamente reales. Para los despachos, esto significa que ni siquiera una llamada que suena como el compañero conocido o el propio técnico de TI es una prueba.
Reglas de autorización y devolución de llamada: cómo realizar la asistencia remota de forma segura
Contra estas llamadas ayudan más las reglas concretas que los llamamientos a la prudencia. Quien tiene que decidir mientras alguien le presiona necesita un procedimiento fijo. Los siguientes puntos han dado buen resultado:
- La asistencia remota solo se inicia tras un ticket o una solicitud interna, nunca por una llamada inesperada.
- La devolución de la llamada se hace a un número conocido y guardado, nunca al número de quien llama.
- El software de asistencia remota solo puede instalarse a partir de una lista autorizada. Técnicamente se puede restringir.
- Para acceder a los expedientes de clientes se requiere la autorización de dos personas.
- La recepción y la secretaría reciben una instrucción breve y por escrito, porque son quienes más llamadas reciben.
- Se practica periódicamente una llamada de prueba, sin buscar culpables. Quien cae en ella ha aprendido algo y no tiene nada que temer.
Es importante que el procedimiento funcione también bajo presión. Una regla que solo puede cumplirse cuando nadie presiona protege poco. Ayuda una frase que todos pueden decir: le devolvemos la llamada, y eso vale sin excepción.
El despacho como proveedor de servicios: qué deben incluir los clientes y las pymes en su evaluación de riesgos
Los profesionales sujetos a secreto profesional, como abogados, asesores fiscales y auditores, gestionan datos que resultan rentables para los atacantes: contratos, balances, expedientes de personal, datos bancarios. Por eso, los ciberataques a despachos afectan a menudo también a sus clientes. Según el informe mencionado, los despachos sirven además de trampolín hacia objetivos mayores, porque en ellos confluyen accesos y relaciones de confianza con muchas empresas.
Para los clientes, a menudo pequeñas y medianas empresas, esto significa que el despacho forma parte de su propia evaluación de riesgos. Estos pasos son recomendables:
- El despacho figura en el registro como cualquier otro proveedor de servicios que tiene acceso a datos y que, según la constelación, actúa como encargado del tratamiento.
- Los documentos sensibles solo se intercambian por canales seguros, no como un simple adjunto de correo electrónico.
- Se pregunta por el plan de emergencia y los canales de notificación del despacho.
- Está claro quién informa a quién y cuándo en caso de incidente.
Desde el punto de vista jurídico rige lo siguiente: si una violación de la seguridad de los datos personales supone un riesgo para los interesados, el responsable del tratamiento debe, por regla general, notificarla a la autoridad de control en un plazo de 72 horas conforme al art. 33 del RGPD. Para los abogados en Alemania se añaden el deber de secreto y normas especiales sobre el recurso a proveedores de servicios según el § 43e de la Ley Federal de la Abogacía (BRAO). Si se necesita un contrato de encargo del tratamiento, y en qué forma, depende de cada caso y se valora de manera distinta en la práctica.
El patrón común: personas expuestas y accesos valiosos
Los tres incidentes utilizan técnicas distintas, pero comparten las mismas características. Los atacantes no buscan la empresa, sino a la persona con el acceso. En el infostealer es el usuario con las sesiones guardadas; en el spyware, quien lleva el teléfono; en el vishing, la empleada que atiende la llamada. La IA acelera la selección y clasificación de los objetivos. Y la protección surge de hábitos y procedimientos acordados de antemano, no de un único producto.
Es una buena noticia, porque los procedimientos se pueden definir. Quien resuelve hoy tres cosas se ahorra las horas más importantes en caso de emergencia: una persona de contacto con un número guardado, una regla de devolución de llamada para la asistencia remota y un procedimiento para revocar rápidamente sesiones y tokens.
 Me llamo Klaus Meffert. Soy doctor en informática y llevo más de 30 años dedicándome profesional y prácticamente a las tecnologías de la información. También trabajo como experto en informática y protección de datos. Obtengo mis resultados analizando la tecnología y el Derecho. Esto me parece absolutamente esencial cuando se trata de protección de datos digitales.