


Med WordPress kan man nemt og bekvemt bygge hjemmesider. Skal resultatet være en GDPR-kompatibel WordPress-hjemmeside, er der dog en række punkter, man skal være opmærksom på.
Indlægget viser, hvad man skal holde øje med på WordPress-sider. Især disse punkter er vigtige:
- Grundkonfiguration: Skal ubetinget tilpasses
- Designtema: Påvirker hjemmesidens udseende og grundfunktioner
- Privatlivspolitik
- Link til privatlivspolitikken
- Formularer og nyhedsbreve
- Plugins: Ikke alt, der er nyttigt, bør bruges
GDPR-kompatibel WordPress: vælg det rigtige tema
Et WordPress-tema styrer hjemmesidens generelle udseende og grundfunktioner.
Man bør ubetinget vælge et tema (designtema), som enten ikke indlæser tredjepartsbiblioteker eller skrifttyper fra Googles servere, eller som gør det muligt at slå denne indlejring fra via konfigurationen.
Jeg anbefaler at gennemføre et tjek af hjemmesiden. Mange sværger til Webkoll. Jeg holder ikke meget af dette værktøj, fordi det leverer uoverskuelige, meget tekniske resultater og ikke er fagligt funderet. Efter min første vurdering foretager værktøjet ikke en fuldstændig analyse af hjemmesider, men leverer kun delresultater. Jeg nævner gerne andre gratis muligheder efter forespørgsel.
Med den såkaldte udviklerkonsol i Firefox eller andre browsere kan man direkte se, om der indlæses filer fra tredjeparter. Start Firefox, og tryk på F12. Udviklerkonsollen åbner. Gå dér til fanen Netværk . Åbn derefter hjemmesiden. Jeg anbefaler at sortere efter værtsnavn. Klik dertil på kolonnen af samme navn. Et typisk resultat ser sådan ud:
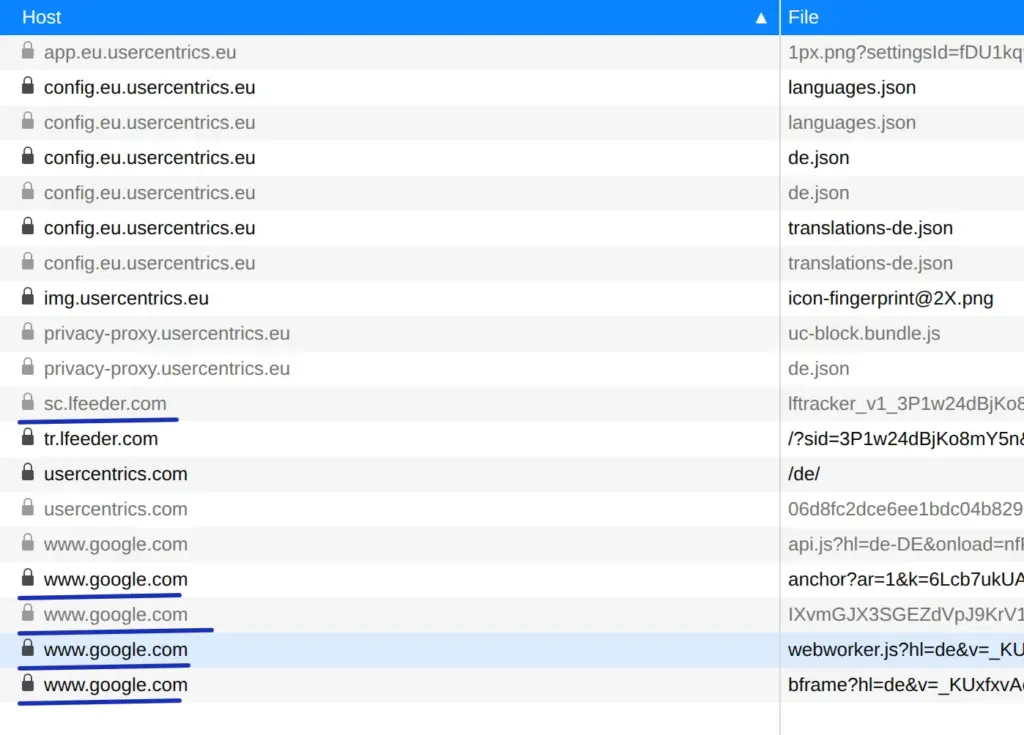
Alle blåt markerede poster er kritiske. Her overholder sideejeren efter min klare opfattelse ikke reglerne for databeskyttelse, fordi filen api.js hentes fra google.com uden samtykke, og fordi der ved hentningen overføres talrige ikke-funktionelle cookies.
Hvis man har lidt forstand på WordPress-programmering og lidt tid til overs, kan man selv deaktivere kritiske indlæsninger i temaet. Gå til temaeditoren, og søg efter de indlæste værktøjer:
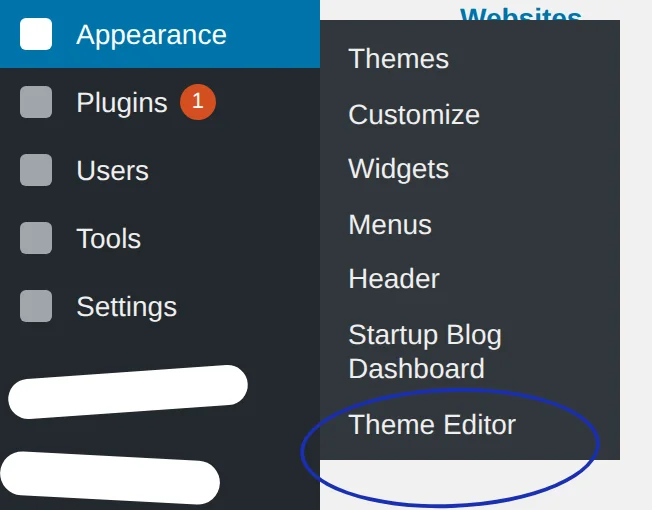
Derefter kan hver enkelt fil i temaet ses. Her når kun den teknikinteresserede databeskytter i mål.
Udarbejd en privatlivspolitik
Selvfølgelig skal der udarbejdes eller tilpasses en privatlivspolitik. Gør man alt rigtigt, skal der knap nok forklares noget om WordPress.
WordPress bruger normalt kun sessionscookies, så længe en bruger ikke logger ind. Dem skal man sandsynligvis ikke deklarere. Vil man alligevel gøre det, er man velkommen til at se min privatlivspolitik.
Tilknyt privatlivspolitikken
I menuen Indstillinger -> Privatliv tilknyttes siden med privatlivspolitikken:
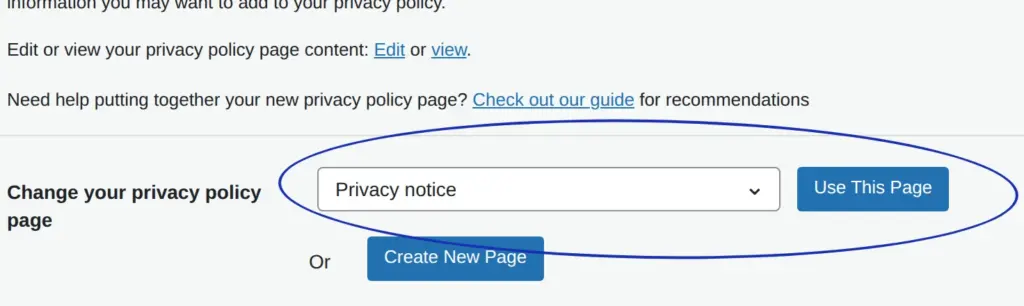
Effekten er, at linket til privatlivspolitikken automatisk indsættes på WordPress-loginsiden for administratorer og redaktører. Kun linket til kolofonen mangler så stadig dér. Det må den talentfulde programmør eller webmaster selv tage sig af …
Indsæt følgende kode i filen functions.php i det aktuelle tema for at få de vigtige links på WordPress-loginsiden.
add_action('login_footer', 'dr_dsgvo_addition_to_login_footer');
 function dr_dsgvo_addition_to_login_footer() {
   echo '<a href="/impressum/">Impressum</a> | <a href="/datenschutz/">Datenschutzerklärung</a>';
 }
Linkene skal naturligvis tilpasses! Man bør ubetinget kontrollere dem efter indbygningen. Vælger man denne vej via koden, bør man ikke foretage den tidligere nævnte tilknytning til siden med privatlivspolitikken.
Link til privatlivspolitik og kolofon
Disse vigtige links skal findes på hver eneste side af hjemmesiden.
Linkene skal kunne nås med højst to klik på hver side og på hver enhed. Det gælder også, hvis der på smartphonen findes en såkaldt burgermenu (tre vandrette streger).
Desuden må linkene ikke dækkes af popups.
Deaktiver avatarer
Deaktiver ubetinget avatarerne i menuen Indstillinger -> Diskussion:
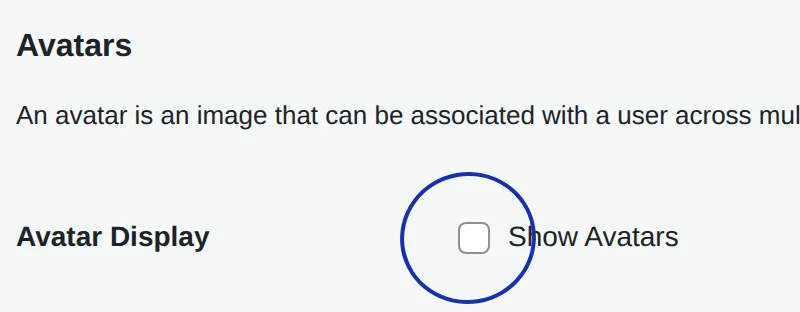
Er avatarer aktiveret, indlæses Gravatar-trackeren, som ville kræve et samtykke, der dog ikke kan indhentes. En artikel i Spiegel beskrev databeskyttelsesproblemer i forbindelse med Gravatar .
Konfigurer kommentarer
Deaktiver i WordPress-kontrolpanelet i menuen Indstillinger -> Diskussion de øvrige kommentarindstillinger som vist her:
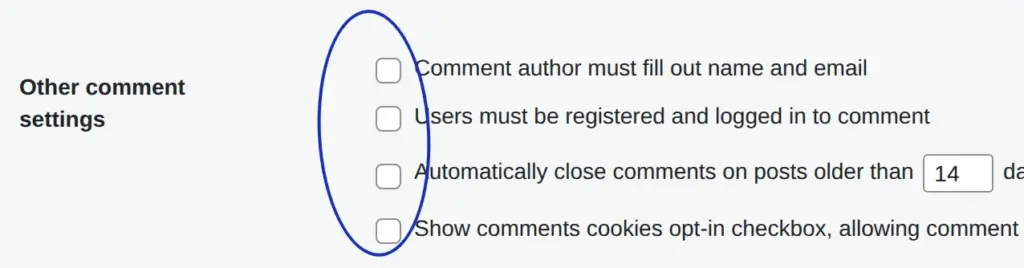
Det tredje afkrydsningsfelt behøver ikke at være deaktiveret. Til skærmbilledet kunne det ikke lade sig gøre på anden måde.
WP Ajaxify Comments
I standard-WordPress vises der en ny side ved fejlbehæftede formularindtastninger. På denne side mangler linket til privatlivspolitikken. Brugervenligheden lader også meget tilbage at ønske. Derfor anbefaler jeg kraftigt at bruge pluginet WP Ajaxify Comments.
Pluginet viser fejlmeddelelser direkte på siden, sådan som det egentlig burde være i standard-WordPress.
SSL-certifikat
Dette er ikke et WordPress-emne, men det spiller altid en rolle, når der findes en kontaktformular, et nyhedsbrev eller et kommentarfelt. Så bør man nemlig bruge et SSL-certifikat, så hjemmesiden kan nås via en sikker forbindelse over https. Et sådant certifikat kan man bestille hos sin udbyder. Gode udbydere tilbyder den slags certifikater gratis, for eksempel ALL-INKL.
Sørg også for, at der er opsat en viderestilling fra http til https. Ligeledes bør omdirigeringen fra https://xyz.de til https://www.xyz.de fungere (eller omvendt, alt efter hvad hjemmesidens hoveddomæne er).
Beskyt administratorsiden
Det er ikke strengt nødvendigt, men på grund af § 25 i TTDSG anbefalelsesværdigt at beskytte WordPress' loginside mod uberettigede kald. Baggrunden er, at der ved kald af siden en-eller-anden-hjemmeside4711.de/wp-admin sættes en cookie ved navn wordpress_test_cookie.
Jeg anbefaler derfor at beskytte kaldet af denne side med en serverbaseret adgangskode. Det kan enten gøres ved at oprette en .htaccess-fil i mappen wp-admin i din WordPress-installation via FTP-adgang. Eller du bruger WordPress-pluginet htaccess protect. Opret efter aktiveringen en ny bruger i pluginets indstillinger, og aktiver følgende muligheder:
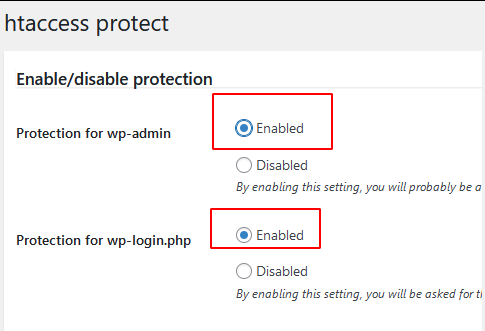
Hver gang du nu åbner din loginside, bliver du via en popup spurgt om brugernavn og adgangskode. Først når adgangsoplysningerne er indtastet korrekt, vises WordPress' loginformular.
Nyhedsbrev
Her det vigtigste i korte træk, mere om GDPR-kompatible nyhedsbreve i en separat artikel.
- Tilmeldingsformular: Spørg kun om de mest nødvendige data, gør yderligere data valgfrie. Nævn og link til privatlivspolitikken. En bekræftelse af privatlivspolitikken er ikke strengt nødvendig, især fordi den kan lægges i opt-in-mailen.
- Double opt-in: Lad mailadressen bekræfte. Gør i bekræftelsesmailen eller forinden opmærksom på retten til at trække samtykket tilbage, altså at man kan afmelde sig nyhedsbrevet igen, og hvordan. Gem abonnentens IP-adresse som bevis, og brug den kun, hvis nogen påstår, at vedkommende ikke har tilmeldt sig. Nævn privatlivspolitikken i bekræftelsesmailen, og skriv, at den accepteres ved tilmeldingen.
- Opt-out: Afmeldingslink i hver nyhedsbrevsmail; alternativt: Alle skal tilmelde sig via almindelig mail og kan afmelde sig på samme måde.
- Privatlivspolitik: Forklar processen kort
- Nyhedsbrevsmails: Indsæt kolofon og link til privatlivspolitikken
- Specialsider: Hvis nyhedsbrevet har specialsider, for eksempel en bekræftelse af afmeldingen fra nyhedsbrevet, så sørg ubetinget for, at linkene til kolofon og privatlivspolitik findes på siden.
Kolofon (Impressum)
De generelle og de selskabsformsspecifikke obligatoriske oplysninger skal være til stede som på enhver anden hjemmeside. Pligten til at have en kolofon gælder på grund af redaktionelt indhold også for de fleste ikke-kommercielle hjemmesider.
Flere oplysninger om obligatoriske oplysninger samt e-mails og nyhedsbreve er samlet i en separat artikel.
Deaktiver notifikationsmails ved pingbacks
Et pingback er et link fra en anden hjemmeside til ens egen WordPress-side eller et ping via den såkaldte XML-RPC-grænseflade. WordPress sender dog også en notifikationsmail ved interne links. Den plagede administrator får altså altid en mail, når han fra et indlæg linker til et af sine egne, allerede udgivne indlæg.
Disse mails er ikke kun irriterende, de kan tilsyneladende heller ikke slås fra med standardmidler. Med følgende kode, som skal indsættes i functions.php i det anvendte WordPress-tema, kommer der ikke flere af de irriterende mails:
function drdsgvo_no_self_ping( &$links ) {
     $home = get_option( 'home' );
     foreach ( $links as $l => $link )
         if ( 0 === strpos( $link, $home ) )
             unset($links[$l]);
 }
 add_action( 'pre_ping', 'drdsgvo_no_self_ping' );
Denne kode har jeg hentet fra en artikel af Jonas. Nu har han chancen for også at få et pingback fra min side …
Værktøjer & plugins
Individuelt anvendte værktøjer og WordPress-plugins skal naturligvis vurderes særskilt. Her skal man især tage højde for:
- Er samtykke påkrævet?
- Hvis samtykke er påkrævet: God fornøjelse med forsøget på at få en lovlig samtykkeindhentning. Med de gængse værktøjer kan det ikke lade sig gøre (se Cookiegeddon). Tjeklisten for samtykke hjælper med at tage højde for de vigtige punkter. Alligevel er der fem grunde til, at cookieblokkere ikke kan fungere pålideligt. Blandt disse grunde er også nogle uomtvistelige fakta
- Tilpas privatlivspolitikken
Hovedpointer i dette indlæg
For at gøre en WordPress-hjemmeside GDPR-kompatibel bør du vælge et tema, der ikke indlæser data fra Google, og udarbejde en privatlivspolitik.
For at gøre WordPress-hjemmesiden databeskyttelseskompatibel skal vigtige links til privatlivspolitik og kolofon være let tilgængelige på alle sider.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.