
Aktuelle und erledigte Sicherheitsmeldungen sowie verfügbare Patches. Zu ausgesuchten Themen werden ausführliche Analysen auf Dr. DSVO veröffentlicht. Stand: 04.11.2026.
Angepinnt
cPGuard: Update-Kanal gekapert, Hintertür auf rund 2.900 Linux-Servern verteilt
Gemeldet am 03.11.2026. Status: In Bearbeitung
Mit gestohlenen Zugangsdaten verschafften sich Angreifer Zugriff auf das Update-CDN von OpsShield und verteilten ab 02.11. über die cPGuard-Versionen 5.88.12 bis 5.88.19 ein Skript, das Linux-Passwort-Hashes, die Root-Konfiguration von MariaDB/MySQL, die Shell-Historie von root sowie dessen Dateien authorized_keys und known_hosts abgriff. Sofort auf 5.88.25 oder neuer aktualisieren und danach auf allen betroffenen Servern Passwörter, Datenbank-Zugänge, Cloud-Secrets und SSH-Schlüssel erneuern.
Synology warnt: Ransomware C3RB3R greift NAS mit veraltetem DSM an
Gemeldet am 02.11.2026. Status: In Bearbeitung. Update 04.11.2026: Ungesichert: Laut einer Auswertung von 360 gehen untersuchte Fälle auf neuere Lücken aus Synologys Advisory SA-26:13 vom 18.09. zurück; DSM deshalb auf die jeweils neueste Version des eigenen Zweigs bringen, nicht nur auf die Mindestversionen aus SA-24:20.
CVE: CVE-2024-10441, CVE-2024-50629, CVE-2024-10445
Angreifer nutzen bekannte DSM-Lücken aus, die Synology bereits Ende 2024 geschlossen hat (Advisory SA_24_20), verschlüsseln Daten auf den NAS (Dateiendung .L0CK3D) und fordern Lösegeld; welche der Lücken genau ausgenutzt wird, ist ungesichert. DSM sofort mindestens auf 7.2.2-72806-1, 7.2.1-69057-6, 7.2-64570-4 bzw. 7.1.1-42962-7 bringen, automatische Updates einschalten und die Verwaltungsoberfläche nicht aus dem Internet erreichbar lassen.
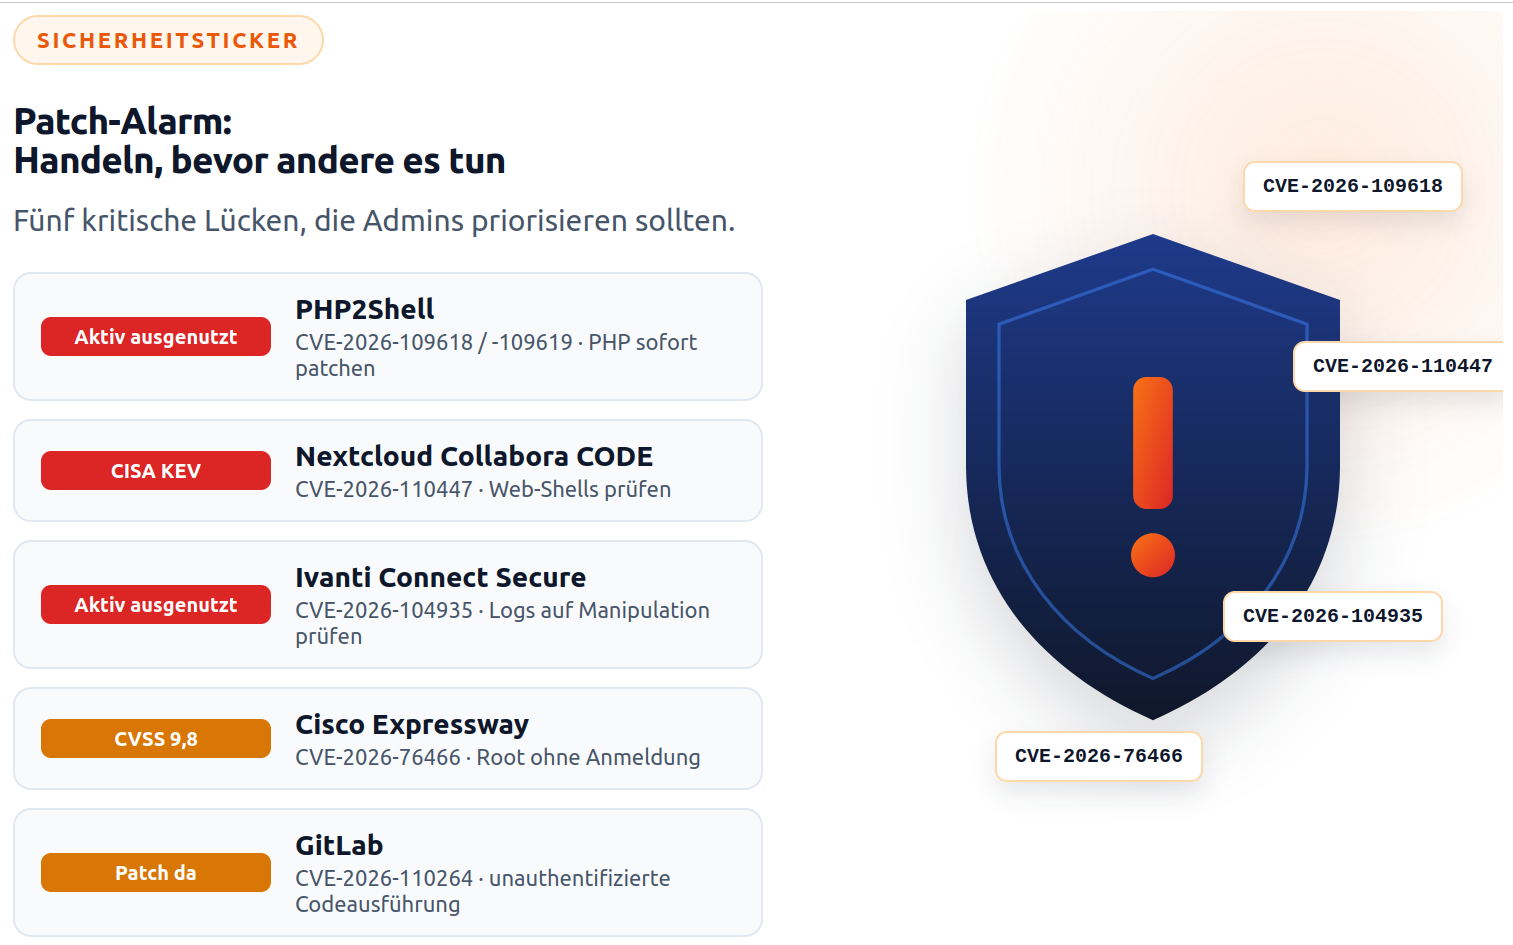
GitLab: kritische Regex-Lücken, CVE-2026-97229 wird aktiv ausgenutzt, CISA-Warnliste
Gemeldet am 22.10.2026. Status: In Bearbeitung. Update 03.11.2026: Laut Shadowserver waren am 02.11. noch über 11.300 GitLab-Instanzen für CVE-2026-110264 und über 1.000 für die aktiv ausgenutzte CVE-2026-97229 verwundbar; neue Fixversionen gibt es nicht, die bestehenden Updates sofort einspielen.
CVE: CVE-2026-110264, CVE-2026-97229
Über präparierte reguläre Ausdrücke in CI/CD-Konfigurationen können Angreifer ohne Anmeldung Code auf GitLab CE/EE ausführen; Ursache sind Fehler in der mitgelieferten Regex-Engine von Ruby (CVE-2026-97229 und CVE-2026-110264, je CVSS 10). CISA führt CVE-2026-97229 seit 29.10. als aktiv ausgenutzt, ein Angriffsversuch auf die GitLab-Instanz von Alpine Linux scheiterte knapp. Selbst betriebene Instanzen sofort auf den Stand vom 21.10. bringen (u. a. 19.5.1, 19.4.3, 19.3.6, 18.11.13), der beide Lücken schließt.
Quelle: https://thehackernews.com/2026/10/cisa-adds-actively-exploited-gitlab-rce.html
Linux-Kernel: Rechteausweitung „Fragnesia“ CVE-2026-46300 wird ausgenutzt, CISA-Warnliste
Gemeldet am 28.10.2026. Status: In Bearbeitung
CVE: CVE-2026-46300
CISA hat die lokale Rechteausweitung im Linux-Kernel (CVSS 7,8) neu in den Katalog aktiv ausgenutzter Lücken (KEV) aufgenommen; Angreifer nutzen sie nach dem Einbruch über PHP2Shell, um Root-Rechte zu erlangen. Kernel-Updates gibt es seit Monaten: Server, vor allem solche mit PHP im Internet, auf einen aktuellen Kernel bringen und neu starten.
Quelle: https://www.heise.de/news/Angriffe-auf-Linux-und-VMware-ESX-Schwachstellen-11503947.html
Cisco ASA und FTD: SSL-VPN-Lücke CVE-2026-76418 wird für Abstürze ausgenutzt, CISA-Warnliste
Gemeldet am 28.10.2026. Status: In Bearbeitung
CVE: CVE-2026-76418
Ohne Anmeldung lässt sich eine Cisco Secure Firewall ASA oder FTD per präpariertem SSL-VPN-Request neu starten, sofern in einer Tunnel-Gruppe eine zweite Authentifizierung (secondary authentication) eingerichtet ist (CVSS 8,6). Cisco bestätigt Angriffe, CISA führt die Lücke seit 29.10. im Katalog aktiv ausgenutzter Lücken (KEV). Auf die Fixversionen aus dem Cisco-Advisory aktualisieren (z. B. ASA 9.22.3.200, FTD 7.6.7) und bis dahin die dort beschriebene Mitigation umsetzen.
Adobe Commerce/Magento: PolyShell-Lücke CVE-2026-48356 wird ausgenutzt, CISA-Warnliste
Gemeldet am 27.10.2026. Status: In Bearbeitung
CVE: CVE-2026-48356
CISA hat am 27.10.2026 die Upload-Lücke CVE-2026-48356 (PolyShell, CVSS 9,3) in Adobe Commerce und Magento in den KEV-Katalog aktiv ausgenutzter Lücken aufgenommen; Angreifer laden damit Webshells hoch, Sansec zählt Hunderte kompromittierte Shops. Prüfen, ob der Shop mindestens auf dem Stand von APSB26-73 ist, und ihn auf Webshells, unbekannte Upload-Dateien und eingeschleuste Skripte untersuchen, vor allem wenn er länger ungepatcht war.
PHP2Shell: kritische PHP-Lücken werden aktiv ausgenutzt, Updates einspielen
Gemeldet am 21.10.2026. Status: In Bearbeitung. Update 31.10.2026: Laut The Hacker News übernahmen Angreifer vom 23. bis 25.10. 25 Server mit Root-Rechten, indem sie PHP2Shell mit der Kernel-Lücke CVE-2026-46300 kombinierten; PHP und Kernel deshalb gemeinsam aktualisieren.
CVE: CVE-2026-109618, CVE-2026-109619
Für die PHP-Lücken PHP2Shell (CVE-2026-109618/-109619) gab es am 21.10.2026 Notfallpatches; am 26.10.2026 wurde über die erste erfolgreiche Ausnutzung in freier Wildbahn berichtet (Honeypot mit Apache mod_php und PHP 8.4.26, Vorfall laut Quelle vom 24.10.). Admins sollten PHP umgehend auf die gepatchte Version aktualisieren und aus dem Internet erreichbare Server zuerst behandeln.
Quelle: https://security.paloaltonetworks.com/CVE-2026-109618
Nextcloud: Collabora-CODE-Lücke wird ausgenutzt, CISA-Warnliste, App aktualisieren
Gemeldet am 23.10.2026. Status: In Bearbeitung. Update 27.10.2026: Der Fix steckt in der App-Version 26.4.303 oder neuer und verlangt Nextcloud 30 oder neuer; ältere Instanzen müssen die App entfernen, Deaktivieren schützt nicht. Angriffe mit Webshells sind laut Issue-Tracker seit mindestens 11.09. belegt, betroffene Server sollten auf Kompromittierung geprüft werden.
CVE: CVE-2026-110447
CISA nahm CVE-2026-110447 (Command-Injection im integrierten CODE-Server, CVSS 9,2) am 23.10.2026 in den KEV-Katalog (Liste aktiv ausgenutzter Lücken) auf; Angreifer installieren Web-Shells auf Nextcloud-Servern, der Angriff gelingt nur, solange der integrierte CODE-Server nicht läuft (etwa nach Neustart, Update oder Absturz). Die App richdocumentscode auf Version 26.4.303 oder neuer aktualisieren (setzt Nextcloud 30 oder neuer voraus) und den Server auf Web-Shells prüfen.
Ivanti Connect Secure: Authentifizierungsumgehung CVE-2026-104935 wird aktiv ausgenutzt
Gemeldet am 13.10.2026. Status: In Bearbeitung. Update 31.10.2026: CISA führt seit 30.10. auch die Rechteausweitung CVE-2026-111357 und CVE-2026-118527 als aktiv ausgenutzt; laut Berichten schließen erst 25.1.1.3 bzw. 22.8R2.6 die ganze Kette (Ivanti-Advisory nicht direkt geprüft), daher erneut aktualisieren.
CVE: CVE-2026-104935, CVE-2026-111357, CVE-2026-118527
Angreifer verketten die Lücke mit weiteren Schwachstellen zu Root-Codeausführung, laut Berichten seit mindestens 1. Oktober (Volexity nennt den 3. Oktober); seit 30.10. führt CISA auch die Rechteausweitung CVE-2026-111357 und CVE-2026-118527 als aktiv ausgenutzt. Laut Berichten schließen erst 25.1.1.3 bzw. 22.8R2.6 die ganze Kette (Ivanti-Advisory nicht direkt geprüft), daher auch bereits gepatchte Systeme erneut aktualisieren. Logs auf Manipulation prüfen und den Integrity Checker nicht als alleinigen Beleg nutzen.
Quelle: https://www.cisa.gov/known-exploited-vulnerabilities-catalog
Aktuelle Meldungen
Cursor: Manipulierte Claude-Code-Erweiterung 2.1.312/2.1.313 sollte SSH-Hintertür einrichten
Gemeldet am 30.10.2026. Status: Patch verfügbar oder Entwarnung (04.11.2026). Update 04.11.2026: Cursor hat am 30.10. die Indikatoren und die Angaben zu den betroffenen Versionen 2.1.312 und 2.1.313 aktualisiert, die manipulierte Version entfernt, den Marktplatz neu aufgebaut und Bereinigungsskripte für macOS und Windows bereitgestellt; der Server der Angreifer ist offline.
Im Marktplatz des Editors Cursor lagen am 29.10. rund elf Stunden lang manipulierte Versionen 2.1.312 und 2.1.313 der Claude-Code-Erweiterung für macOS und Windows. Sie versuchten, einen SSH-Schlüssel namens „svc-telemetry“ zu hinterlegen, einen Reverse-Tunnel aufzubauen und sich dauerhaft einzurichten; ohne Administratorrechte scheitert das laut Cursor meist. Cursor-Nutzer prüfen authorized_keys auf diesen Schlüssel und die Logs auf Verbindungen zu 134.209.82.225, setzen die Bereinigungsskripte von Cursor ein oder setzen betroffene Rechner neu auf und rotieren alle dort genutzten Secrets.
Quelle: https://cursor.com/blog/claude-code-extension-security-notice
Railway: Möglicher Zugriff auf Umgebungsvariablen, Secrets rotieren
Gemeldet am 21.10.2026. Status: Patch verfügbar oder Entwarnung (03.11.2026). Update 03.11.2026: Railway führt die Wiederherstellung nach dem Vorfall vom 21.10. auf der Statusseite als abgeschlossen, Neuanmeldungen sind wieder möglich (erstes Deployment nur mit bezahltem Tarif); eine Ursache hat Railway nicht veröffentlicht.
Railway meldete am 21.10. einen Sicherheitsvorfall in Systemen mit Kunden-Umgebungsvariablen; ein Dritter hat möglicherweise darauf zugegriffen, betroffen ist vermutlich nur ein Teil der Nutzer. Builds, Deployments, API und Dashboard laufen laut Statusseite wieder, Neuanmeldungen sind möglich, eine Ursache ist nicht veröffentlicht. Wer es noch nicht getan hat, rotiert alle bei Railway gespeicherten Secrets (API-Keys, Datenbank- und Registry-Zugänge) und prüft die Logs.
Quelle: https://status.railway.com/historical
ARTEX: Südkoreanische Polizei sieht KI-Pentest-Framework hinter Angriffen auf über 90 Organisationen
Gemeldet am 26.10.2026. Status: Patch verfügbar oder Entwarnung (03.11.2026). Update 03.11.2026: Seit 26.10. ist nichts Wesentliches hinzugekommen; es handelt sich um ein Strafverfahren ohne Patch und ohne zusätzlichen Handlungsbedarf für KMU, der Eintrag wird geschlossen.
Laut südkoreanischer Polizei (über BleepingComputer, Quelle Yonhap) sollen sieben Verdächtige mutmaßlich 8,2 Millionen Datensätze gestohlen und in 38 Fällen Lösegeld gefordert haben (360 Mio. Won, rund 270.000 US-Dollar); der Anführer ist ein früherer Pentester. Dasselbe Framework wurde zuvor bei Angriffen auf südkoreanische Banken genutzt, die einem chinesischsprachigen Akteur zugeschrieben werden. Für KMU gilt: Patches, MFA und Log-Auswertung bleiben entscheidend, da KI die Einstiegshürde senkt.
WatchGuard Fireware: 18 Lücken, sieben davon kritisch
Gemeldet am 29.10.2026. Status: Patch verfügbar oder Entwarnung (03.11.2026). Update 03.11.2026: Fixes liegen ab Fireware 2026.4 bzw. 12.12.4 vor (T15/T35 ab 12.5.22); bis 03.11. gibt es weder bei WatchGuard noch im CISA-KEV-Katalog Hinweise auf Angriffe.
WatchGuard schließt 17 Lücken in Fireware OS und eine im VPN-Client für Windows; sieben erreichen CVSS 9,1 bis 9,5, CERT-Bund bewertet die Warnung WID-SEC-2026-4209 insgesamt mit 10,0. Angriffe sind noch nicht bekannt. Firebox auf Fireware OS 2026.4 bzw. 12.12.4 (T15/T35: 12.5.22) und den VPN-Client auf 2026.4 aktualisieren, vorrangig bei aktivem Access Portal, SIP-Proxy oder FireCluster.
Quelle: https://psirt.watchguard.com/
TeamViewer 15.83: Lücken erlauben Codeausführung beim Verbinden mit bösartigem Host
Gemeldet am 27.10.2026. Status: Patch verfügbar oder Entwarnung (03.11.2026). Update 03.11.2026: Laut Bulletin TV-2026-1011 (Stand 28.10.) ist der Fix in 15.83 enthalten, Angriffe sind weiterhin nicht bekannt.
CVE: CVE-2026-111585, CVE-2026-92372, CVE-2026-92374
Ein bösartiger oder kompromittierter Host kann beim Verbindungsaufbau Code auf dem Rechner des verbindenden Clients ausführen (CVE-2026-111585, CVSS 8,8); unter Linux und macOS führt zudem eine präparierte .tvs-Aufzeichnung zu Codeausführung (CVE-2026-92372), auf macOS ist eine lokale Rechteausweitung auf root möglich (CVE-2026-92374). Angriffe sind laut TeamViewer nicht bekannt. Auf 15.83 aktualisieren, unter Windows 7/8 auf 15.64.10; für ältere Zweige nennt das Bulletin TV-2026-1011 eigene Builds.
Quelle: https://www.teamviewer.com/en/resources/trust-center/security-bulletins/TV-2026-1011/
Android: Präparierte SMS lässt Smartphones abstürzen, November-Patch schließt die Lücke
Gemeldet am 30.10.2026. Status: Patch verfügbar oder Entwarnung (03.11.2026). Update 04.11.2026: Das November-Bulletin schließt zudem drei kritische Lücken, die Codeausführung ohne Nutzerinteraktion erlauben, sowie kritische Fehler in Bluetooth und in MediaTek- und Qualcomm-Komponenten; vollständig geschützt sind Geräte erst mit Patchlevel 2026-11-05.
CVE: CVE-2026-58882
Eine einzige manipulierte WAP-Push-SMS bringt den Telefoniedienst von Android 12 bis 17 unbemerkt zum Absturz und kann laufende Anrufe einschließlich Notrufen unterbrechen (CVE-2026-58882). Google hat die Lücke im Bulletin vom 02.11. für Android 14 bis 17 ab Patchlevel 2026-11-01 geschlossen, das Pixel-Update steht noch aus, für Android 12 und 13 ist kein Fix zu erwarten. Dienstgeräte auf Patchlevel 2026-11-01 oder neuer bringen, Geräte mit Android 12/13 austauschen und bei einer Neustart-Schleife nicht vorschnell auf Werkseinstellungen zurücksetzen.
Quelle: https://source.android.com/docs/security/bulletin/2026/2026-11-01
Siemens Simatic IoT2050: Node-RED-Lücke CVE-2026-58115 (CVSS 10) wird ausgenutzt
Gemeldet am 03.11.2026. Status: In Bearbeitung
CVE: CVE-2026-58115
Auf IoT2050-Advanced-Geräten mit Node-RED und Firmware vor 4.3.4.1 ist die Node-RED-Oberfläche ohne Anmeldung erreichbar; Angreifer führen darüber Befehle mit höchsten Rechten aus, VulnCheck beobachtet Angriffe mit Botnet-Malware. Firmware 4.3.4.1 einspielen (SSA-834709) oder Node-RED entfernen bzw. absichern, die Geräte nicht aus dem Internet erreichbar lassen und auf die von VulnCheck veröffentlichten Indikatoren prüfen.
Quelle: https://www.heise.de/news/Internet-of-Things-Siemens-Simatic-IoT2050-angegriffen-11509246.html
Barracuda: zwei kritische Lücken in ESG und weiteren Geräten ermöglichen Root-Zugriff
Gemeldet am 03.11.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-116606, CVE-2026-111560
CVE-2026-116606 im Email Security Gateway erlaubt Änderungen an der globalen Konfiguration, CVE-2026-111560 erlaubt Admins Befehle als root, auch in Load Balancer ADC, Message Archiver, WAF, WAF Control Center und Web Security Gateway. Für die Ausnutzung ist Zugang zur Admin-Oberfläche nötig, Angriffe sind nicht bekannt. Patches einspielen (beim ESG BNSF-40425 bzw. BNSF-40430) und die Admin-Oberfläche nur aus vertrauenswürdigen internen Netzen zulassen.
Passwort-Manager mSecure: IT-Vorfall, Nutzer sollen Passwörter, 2FA und Passkeys erneuern
Gemeldet am 03.11.2026. Status: Offen
Der Hersteller mSeven meldet verdächtige Aktivitäten rund um die App mSecure und informiert aktuelle und ehemalige Kunden; Umfang und Art des Zugriffs sind noch ungeklärt. Wer mSecure nutzt oder genutzt hat, ändert die dort gespeicherten Passwörter, richtet die Zwei-Faktor-Anmeldung neu ein und ersetzt hinterlegte Passkeys.
Mutmaßliche Angriffe auf vernetzte Kühlanlagen: erste Fälle in Supermärkten in Bayern und NRW
Gemeldet am 03.11.2026. Status: Offen
In einem Supermarkt in Niederbayern wurden Kühlanlagen nachts auf 50 °C hochgeregelt, weitere Fälle werden aus NRW, Belgien, Luxemburg und Schweden gemeldet; dass ein Cyberangriff dahintersteckt, hat die Polizei noch nicht bestätigt. In Frankreich nutzten Angreifer Mitte Oktober Lücken in älteren, aus dem Internet erreichbaren Danfoss-Steuerungen, der Angriffsweg in Deutschland ist ungesichert. Betreiber von Kühl- und Gebäudetechnik trennen die Steuerungen vom Internet und lassen Fernzugriff nur über VPN und mit MFA zu, wie es das BSI empfiehlt.
Google warnt vor LLMjacking: gestohlene KI-API-Schlüssel verursachen bis zu 1 Mio. Dollar Kosten
Gemeldet am 03.11.2026. Status: Offen
CVE: CVE-2026-40217
Laut Googles Threat Intelligence Group und Mandiant handeln Kriminelle mit Zugriff auf gestohlene LLM-Schlüssel und Cloud-Konten; Opfer zahlten über 100.000 Dollar an einem Tag und bis zu rund 1 Mio. Dollar insgesamt, als Einfallstor diente unter anderem die LiteLLM-Lücke CVE-2026-40217. KI-API-Schlüssel im Secret-Manager halten und regelmäßig erneuern, Ausgabe- und Nutzungslimits setzen, ungenutzte KI-Dienste per IAM sperren und die Audit-Logs überwachen.
Linux-Kernel: kritische TCP-Lücke CVE-2026-98432, erste Distributionen liefern Updates
Gemeldet am 29.10.2026. Status: In Bearbeitung. Update 04.11.2026: Red Hat hat am 01.11. gepatchte Kernel für RHEL 8.10, 9.8 und 10.2 veröffentlicht (RHSA-2026:93414, 93412, 93413, Neustart nötig), bei Ubuntu 22.04, 24.04 und 26.04 liegen die Fixes bisher nur im Testkanal -proposed.
CVE: CVE-2026-98432
Die IPv4-Lücke (CVSS 9,8) steckt seit Kernel 4.4 im Code; Debian hat Updates für Bookworm und Trixie, Ubuntu und RHEL noch nicht. Kernel-Updates der Distribution einspielen, sobald verfügbar; bei RHEL bis dahin die von Red Hat empfohlene nftables-Regel gegen IPv4-TCP-Pakete mit IP-Optionen setzen.
Quelle: https://thehackernews.com/2026/11/red-hat-patches-98-rated-linux-tcp-rce.html
Progress WS_FTP Server: 15 Lücken, eine mit CVSS 10 legt Admin-Zugangsdaten offen
Gemeldet am 02.11.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-84295, CVE-2026-90868, CVE-2026-90866, CVE-2026-90864, CVE-2026-90863, CVE-2026-90865, CVE-2026-90867, CVE-2026-84294, CVE-2026-90869, CVE-2026-84296, CVE-2026-90861, CVE-2026-90872, CVE-2026-90870, CVE-2026-90871, CVE-2026-90862
Progress schließt in WS_FTP Server zahlreiche Lücken, darunter einen Fehler mit CVSS 10 unter Windows, über den Angreifer ohne Anmeldung sensible Daten bis hin zu Admin-Zugangsdaten abgreifen können. Ob die Lücken bereits ausgenutzt werden, ist nicht bekannt; Dateitransfer-Server sind aber ein beliebtes Ziel. Auf 2025.0.4 bzw. 2024.0.7 aktualisieren.
notebooksbilliger.de und Pÿur: Datenlecks, IBAN und Vertragsdaten möglicherweise abgeflossen
Gemeldet am 02.11.2026. Status: In Bearbeitung
notebooksbilliger.de bemerkte am 12.10. einen unbefugten Zugriff, bei dem IBANs abgeflossen sein könnten; Pÿur (Tele Columbus) meldet einen Vorfall von Mitte September bis Anfang Oktober mit Vertragsnummer, Name und Kontodaten. Die genaue Zahl der Betroffenen ist ungesichert. Kunden sollten Lastschriften in den nächsten Monaten genau prüfen und mit gezieltem Phishing rechnen.
Quelle: https://www.heise.de/news/Cyberangriffe-auf-notebooksbilliger-de-und-Pyur-11508664.html
Veeam Management Pack für System Center: Lücken ermöglichen Codeausführung
Gemeldet am 02.11.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-107239, CVE-2026-107238
Im Veeam Management Pack für SCOM bis Version 9.1 kann ein angemeldeter Domänennutzer Code mit LocalSystem-Rechten auf dem Collector-Server ausführen, eine weitere als kritisch eingestufte Lücke soll ohne Anmeldung ausnutzbar sein; Angriffe sind nicht bekannt. Auf 13.1.0.334 aktualisieren, von 9.x aus ist das Upgrade direkt ab Build 9.1.0.3107 möglich.
Quelle: https://www.heise.de/news/Schadcode-Sicherheitsluecken-bedrohen-Veeam-Management-Pack-11507704.html
Cisco: 15 Advisories, drei kritisch, u. a. Expressway CVE-2026-76466 (CVSS 9.8)
Gemeldet am 23.10.2026. Status: Patch verfügbar oder Entwarnung (31.10.2026). Update 31.10.2026: Das Cisco-Advisory ist seit 21.10. unverändert, Cisco kennt weiterhin keine Angriffe; als Fixversion für Expressway nennt es X15.5.20.
CVE: CVE-2026-76466
Cisco schließt in Expressway eine Root-Codeausführung ohne Anmeldung (CVSS 9,8); dazu kommen kritische Lücken in Unified Communications und Snort 3. Expressway auf X15.5.20 oder neuer, Unified Communications auf 15SU5 aktualisieren, ältere Zweige migrieren. Angriffe sind laut Cisco nicht bekannt.
Tailworm: Tailscale 1.104.4 und headscale 0.29.7 schließen SSH-Lücken
Gemeldet am 25.10.2026. Status: Patch verfügbar oder Entwarnung (31.10.2026). Update 31.10.2026: headscale 0.29.7 vom 30.10. behebt die Tailworm-Befunde serverseitig; geschützt sind Geräte erst, wenn dort zusätzlich Tailscale 1.104.4 läuft.
Ein bereits kompromittiertes Gerät konnte über Tailscale SSH mit Port-Weiterleitung Root-Rechte auf erreichbaren Servern erlangen. Tailscale hat die Befunde mit Version 1.104.4 behoben, CVEs sind bislang nicht vergeben; headscale zieht mit 0.29.7 nach, braucht aber auf den Geräten ebenfalls Tailscale 1.104.4. Clients und gegebenenfalls headscale aktualisieren, ACLs auf einzelne Quelle-Ziel-Paare verengen und den Ablauf der Geräteschlüssel aktivieren.
Quelle: https://github.com/juanfont/headscale/releases
Microsoft Authenticator für Android: Bösartige Apps konnten Zugangstoken für Firmenkonten abgreifen
Gemeldet am 28.10.2026. Status: Patch verfügbar oder Entwarnung (31.10.2026). Update 31.10.2026: Der Fix ist seit September verteilt, Angriffe sind bis 31.10. nicht bekannt und die Lücke steht nicht im KEV-Katalog; es bleibt nur, die Mindestversion per MDM durchzusetzen.
CVE: CVE-2026-80097
Eine App ohne besondere Berechtigungen konnte sich als andere App ausgeben, etwa als Teams, und über den Authenticator Tokens mit Zugriff auf Postfach, Dateien und Kalender erhalten (CVSS 8,6); ob dafür eine Zustimmung des Nutzers nötig ist, ist strittig. Microsoft hat bereits im September nachgebessert, von Angriffen berichtet die Quelle nicht. Per MDM sicherstellen, dass auf Dienstgeräten mindestens Version 6.2606.4246 läuft.
HPE Aruba: acht kritische Lücken in AOS-8 und AOS-10 ermöglichen Code-Ausführung ohne Anmeldung
Gemeldet am 23.10.2026. Status: Patch verfügbar oder Entwarnung (31.10.2026). Update 31.10.2026: Bis 31.10. sind weder Angriffe noch öffentlicher Exploit-Code bekannt und keine der acht Lücken steht im KEV-Katalog; Fixversionen liegen vor.
CVE: CVE-2026-79844, CVE-2026-79845, CVE-2026-79846, CVE-2026-79847, CVE-2026-79848, CVE-2026-79849, CVE-2026-79850, CVE-2026-79851
HPE hat 72 Lücken im Betriebssystem von Aruba-Controllern, Gateways und Access Points geschlossen; acht davon erlauben aus der Ferne ohne Anmeldung Code-Ausführung oder das Umgehen der Authentifizierung. Angriffe sind laut HPE nicht bekannt. Auf die Fixversionen aus dem HPE-Advisory aktualisieren und die Verwaltungsoberflächen bis dahin per Firewall oder eigenem VLAN abschotten.
Node.js: Brotli-Lücke CVE-2026-111497 erlaubt Absturz bis Code-Ausführung
Gemeldet am 21.10.2026. Status: Patch verfügbar oder Entwarnung (30.10.2026). Update 30.10.2026: Node.js 22.23.4, 24.22.1 und 26.12.1 beheben die Lücke in allen unterstützten Linien; für ältere Linien wie Node.js 20, die nicht mehr unterstützt werden, gibt es keinen Fix.
CVE: CVE-2026-111497
Am 21.10.2026 wurden Node.js 22.23.4, 24.22.1 und 26.12.1 gegen eine Schreibfehler-Lücke im Brotli-Decoder veröffentlicht; Node 20 und älter sind am Ende der Laufzeit und erhalten keinen Fix. Dienste, die fremde Brotli-Daten entpacken, sofort aktualisieren. Auch andere Software mit eingebettetem Brotli kann betroffen sein; für Python-Pakete, Bun, Envoy und Istio ist das nicht bestätigt. Die Brotli-Bibliothek selbst ist in den Versionen 1.2.1, 1.1.1 und 1.0.10 behoben.
Quelle: https://nodejs.org/en/blog/vulnerability/october-2026-security-releases
Ruby: drei kritische Lücken in der Regex-Engine, CVE-Scanner schlagen nicht an
Gemeldet am 30.10.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-89078, CVE-2026-93577
Drei Fehler in Onigmo, der Regex-Engine von Ruby, können zu Codeausführung führen, wenn Anwendungen reguläre Ausdrücke aus Nutzereingaben bauen. Ruby 4.0.9, 3.4.12 oder 3.3.13 einspielen; Ruby 3.2 und älter bekommt keine Updates. Eigenständige Ruby-Installationen werden von CVE-Scannern nicht erfasst, weil die CVEs nur GitLab-Versionen nennen.
Northflank: Einbruch bei Cloud-Plattform, KI-API-Schlüssel von Kunden missbraucht
Gemeldet am 30.10.2026. Status: In Bearbeitung. Update 04.11.2026: Northflank führt den Vorfall seit 02.11. als „Monitoring“: Der Angriff zielte auf Secrets in der Control Plane und war laut Firma binnen einer Stunde eingedämmt, laufende Workloads und dedizierte Control Planes waren nicht betroffen, eine Ursachenanalyse steht aus.
Nach einem Einbruch beim Hoster Northflank wurden KI-API-Schlüssel von Kunden unerlaubt genutzt; Northflank rät, davon auszugehen, dass alle Umgebungsvariablen entschlüsselt wurden. Wie die Angreifer eindrangen, ist offen. Kunden sollten alle Schlüssel, Secrets und Datenbank-Zugangsdaten tauschen, öffentlichen Zugriff auf Add-ons abschalten und Nutzung und Abrechnung bei ihren KI-Anbietern prüfen.
Falscher IT-Support in Teams: Angreifer übernehmen Domänen über AD-Zertifikatsdienste
Gemeldet am 30.10.2026. Status: Offen
Microsoft beschreibt Einbrüche, bei denen sich Angreifer in Teams als Helpdesk ausgaben, per Quick Assist Fernzugriff erhielten und sich dann über falsch konfigurierte AD-CS-Vorlagen (ESC1) oder NTLM-Relay auf die Web-Registrierung (ESC8) Zertifikate für privilegierte Konten ausstellten. Einen Patch gibt es nicht, es geht um Konfiguration und Social Engineering. Externe Teams-Kontakte einschränken, nur freigegebene Fernwartungstools zulassen, Zertifikatsvorlagen prüfen und auf der AD-CS-Web-Registrierung HTTPS mit EPA erzwingen.
Quelle: https://thehackernews.com/2026/11/attackers-pose-as-it-support-on.html
LiteLLM: Release-Pipeline kompromittiert, PyPI 1.107.0 und Docker-Images mit Infostealer
Gemeldet am 21.10.2026. Status: Patch verfügbar oder Entwarnung (29.10.2026). Update 29.10.2026: Die abgeschlossene Ursachenanalyse nennt einen seit Mai öffentlich liegenden, nie widerrufenen Admin-Schlüssel als Einfallstor; Version 1.107.0 ist eingefroren, die betroffenen Docker-Tags sind entfernt oder zeigen auf geprüfte Images.
Am 21.10. wurden litellm 1.107.0 auf PyPI (etwa 11:39 bis 13:23 UTC) sowie die Docker-Tags v1.107.0, latest, main-latest und main-stable (Docker Hub, GHCR, bis etwa 14:20 UTC) mit Schadcode ausgeliefert, der Zugangsdaten stiehlt. Die Pakete sind entfernt; wer in dem Zeitfenster installiert oder gepullt hat, sollte auf 1.106.2 pinnen, die Umgebung neu aufbauen und alle erreichbaren Secrets rotieren. Der Vorfall gilt laut Projekt als eingedämmt, der Ablauf steht im Untersuchungsbericht.
Quelle: https://docs.litellm.ai/blog/security-incident-oct-21-2026-attack-chain
DreamHost: Angreifer erbeuteten FTP- und Webmail-Zugangsdaten, Passwörter neu setzen
Gemeldet am 26.10.2026. Status: In Bearbeitung. Update 03.11.2026: Laut DreamHost (29.10.) erbeuteten Angreifer über eine Lücke in Drittsoftware des Web-Dateimanagers FTP/SFTP-Zugangsdaten und bei wenigen Nutzern Webmail-Logins, vereinzelt wurden Postfächer möglicherweise eingesehen; betroffen sein kann, wer sich etwa ab August bis 23.10. im Dateimanager angemeldet hat.
Über eine Lücke in Drittsoftware des Web-Dateimanagers erbeuteten Angreifer FTP/SFTP-Zugangsdaten, bei wenigen Nutzern auch Webmail-Logins; vereinzelt wurden Postfächer möglicherweise eingesehen. Betroffen sein kann, wer sich etwa von August bis 23.10. im Dateimanager angemeldet hat, laut DreamHost unter 10 Prozent der Konten; die Dienste laufen wieder. Passwörter neu setzen, Weiterleitungsregeln auf unbekannte Ziele prüfen und bei Passwort-Wiederverwendung auch andere Dienste ändern.
Quelle: https://www.dreamhost.com/news/announcements/october-security-incident/
VMware ESX: Protokollierungslücke CVE-2026-41709 als Zero-Day ausgenutzt, CISA-Warnliste
Gemeldet am 28.10.2026. Status: In Bearbeitung. Update 04.11.2026: Ungesichert: Laut einer Analyse der Cloud Security Alliance vom 30.10. ist für ESXi 7.0 kein Fix für CVE-2026-41709 gelistet; wer 7.0 betreibt, plant das Upgrade auf einen neueren Zweig und überwacht vCenter und ESXi bis dahin verstärkt.
CVE: CVE-2026-41709
Über die Lücke können Administratoren bestimmte Aktionen ausführen, ohne dass sie im Protokoll auftauchen; laut CrowdStrike nutzte die Gruppe „Warp Panda“ das, um Spuren in vCenter-Umgebungen zu verwischen. Broadcom stuft die Lücke nur mit CVSS 2,7 ein, CISA führt sie seit 28.10. im Katalog aktiv ausgenutzter Lücken (KEV). Die seit Ende Juli verfügbaren ESX-Updates einspielen und vCenter auf unbekannte Konten und Software prüfen.
Quelle: https://www.heise.de/news/Angriffe-auf-Linux-und-VMware-ESX-Schwachstellen-11503947.html
UEFI-Firmware: alte PXE-Lücke CVE-2026-97631 in EDK II, Firmware-Updates fehlen noch
Gemeldet am 28.10.2026. Status: Offen
CVE: CVE-2026-97631
Ein Pufferüberlauf im Netzwerk-Boot-Code von EDK II, der Basis vieler UEFI-Firmwares, erlaubt aus dem lokalen Netz Abstürze und mit großem Aufwand Code-Ausführung noch vor Secure Boot (CVSS 9,5). Angriffe sind nicht bekannt; eine stabile EDK-II-Version mit Fix fehlt noch, Firmware-Updates der Hersteller stehen aus. PXE-Boot abschalten, wo er nicht gebraucht wird, und BIOS/UEFI-Updates der Hersteller beobachten.
Quelle: https://thehackernews.com/2026/10/critical-16-year-old-uefi-flaw-can-run.html
Drupal Commerce: Lücke in der Rechteprüfung CVE-2026-118539 wird aktiv ausgenutzt
Gemeldet am 28.10.2026. Status: In Bearbeitung. Update 04.11.2026: Centarro veröffentlichte am 29.10. SQL-Abfragen, mit denen Shops manipulierte Bestellungen finden (etwa überschriebene Preise oder als bezahlt markierte Bestellungen ohne ausreichende Zahlung), und rät, JSON:API auf Lesezugriff zu beschränken, wenn Schreiben nicht nötig ist.
CVE: CVE-2026-118539
Im Modul Commerce Core sind bestimmte Routen und Felder nicht ausreichend geschützt; Drupal stuft die Lücke als „Highly critical“ ein, sie wird bereits ausgenutzt und kann Shopbetreibern finanziell schaden. Auf Commerce Core 3.3.13 bzw. 8.x-2.41 aktualisieren und die Bestellungen auf Unstimmigkeiten prüfen.
Quelle: https://www.drupal.org/sa-contrib-2026-254
WordPress 7.1.4: Race Condition im Core-Update ermöglicht Schadcode, sofort aktualisieren
Gemeldet am 28.10.2026. Status: In Bearbeitung. Update 04.11.2026: Die Race Condition wird als CVE-2026-119977 geführt und steht seit 03.11. im CISA-Katalog aktiv ausgenutzter Lücken; Wordfence blockierte binnen 24 Stunden fast 63.000 Angriffsversuche, erfolgreiche Angriffe sind weiter nicht belegt.
CVE: CVE-2026-119977
WordPress 7.1.4 vom 28.10. schließt eine Race Condition beim Core-Update, über die fremder Code ausgeführt werden kann, dazu mehrere XSS-Lücken; der Fehler betrifft ein vorhersagbares Arbeitsverzeichnis während des Updates. Wordfence meldet laufende Angriffsversuche, erfolgreiche Angriffe sind nicht bekannt. Sofort auf 7.1.4 bzw. das Sicherheitsupdate des eigenen Zweigs aktualisieren; wer spät aktualisiert, prüft das Upgrade-Verzeichnis unter wp-content auf fremde PHP-Dateien und die Admin-Konten.
Quelle: https://www.cisa.gov/known-exploited-vulnerabilities-catalog
Langflow: kritische Lücken erlauben Codeausführung ohne Anmeldung, Update auf 1.13.0
Gemeldet am 28.10.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-93680, CVE-2026-110186, CVE-2026-110193, CVE-2026-110192
Im KI-Agenten-Baukasten Langflow lassen sich in den Versionen 1.0.0 bis 1.12.8 ohne Konto die Anmeldung umgehen und Code ausführen (zwei Lücken mit CVSS 9,8); für die Anmeldeumgehung gibt es ein öffentliches Metasploit-Modul, Angriffe sind nicht bekannt. Auf 1.13.0 aktualisieren und sicherstellen, dass LANGFLOW_AUTO_LOGIN im Produktivbetrieb abgeschaltet ist.
Quelle: https://thehackernews.com/2026/11/critical-langflow-flaws-could-let.html
Apple: iOS und macOS 27.2 schließen über 150 Lücken, Updates auch für ältere Systeme
Gemeldet am 27.10.2026. Status: Patch verfügbar oder Entwarnung. Update 28.10.2026: iOS/iPadOS 18.7.11 enthält den nachgereichten Fix für CVE-2026-86950 (CoreGraphics), die laut Apple in einem hochentwickelten Angriff auf Einzelpersonen ausgenutzt wurde; neuere Geräte haben ihn seit iOS 26.7.1 im September.
CVE: CVE-2026-86950
Apple behebt mit der Version 27.2 zahlreiche Fehler, unter anderem in WebKit, Kernel und Schriftverarbeitung, teils aus der Ferne ausnutzbar. Ältere Geräte erhalten iOS/iPadOS 26.7.2 und 18.7.11 sowie macOS 26.7.2 und 15.8.2; mit 18.7.11 kommt auch der Fix für die bereits in gezielten Angriffen ausgenutzte CoreGraphics-Lücke CVE-2026-86950 auf ältere Geräte wie iPhone XS und XR. Firmengeräte zügig aktualisieren; für die übrigen mit 27.2 geschlossenen Lücken ist keine Ausnutzung bestätigt.
Veeam Backup & Replication: kritische Lücke im CDP-Dienst ohne Anmeldung geschlossen
Gemeldet am 27.10.2026. Status: Patch verfügbar oder Entwarnung. Update 28.10.2026: Ergänzt: CVE-2026-107671 in Veeam ONE (Hoch) erlaubt mit Admin-Zugangsdaten das Abschalten der MFA, behoben in 13.1.0.7940.
CVE: CVE-2026-108142, CVE-2026-108140, CVE-2026-108141, CVE-2026-105477, CVE-2026-107671
Veeam hat am 27.10.2026 fünf Lücken geschlossen. Die kritische CVE-2026-108142 (CVSS v4 9,1) erlaubt Angreifern ohne Anmeldung, die Autorisierung im CDP-Dienst von Backup & Replication zu umgehen, auf Windows-Servern und auf der Veeam Software Appliance. Weitere Lücken betreffen B&R, den Agent for Linux und Veeam ONE, wo sich mit Admin-Zugangsdaten die MFA abschalten lässt; Angriffe sind laut Veeam nicht bekannt. B&R auf 13.1.2.57 bzw. 13.0.3.63, Agent for Linux auf 13.1.2.11 und Veeam ONE auf 13.1.0.7940 aktualisieren (B&R 12.x ist nicht betroffen), denn Backup-Server sind ein bevorzugtes Ziel von Ransomware.
Quelle: https://www.veeam.com/kb4948
Warp: Einbruch bei Dienstleister legt Protokolle von KI-Agenten und Telemetrie offen
Gemeldet am 27.10.2026. Status: In Bearbeitung
Der Anbieter des Terminals und der Agentenplattform Warp meldet einen Angriff über einen Dienstleister, bei dem Entscheidungsprotokolle von Agenten und Telemetriedaten von rund 1 Prozent der Nutzer offengelegt wurden. Ob darin Quellcode, Prompts oder Zugangsdaten standen, hat Warp nicht mitgeteilt. Betroffene Teams sollten Secrets und Tokens rotieren, die in Agenten-Sitzungen mit Warp vorkamen, und den Vorfall datenschutzrechtlich bewerten.
Arista VeloCloud Orchestrator: SQL-Injection CVE-2026-114625 wird ausgenutzt, Updates verfügbar
Gemeldet am 26.10.2026. Status: In Bearbeitung
CVE: CVE-2026-114625
Die kritische Lücke (CVSS4 9,4) im selbst betriebenen VeloCloud Orchestrator erlaubt es, sich als Superuser-Operator auszugeben; Angriffe laufen bereits, CISA führt sie seit 23.10. im KEV-Katalog. Auf 5.2.3.18, 6.1.3.10 oder 6.4.2.12 aktualisieren, bis dahin den Zugriff per Firewall oder VPN einschränken und die von Arista genannten IOCs in den Logs suchen.
Kampagne „Gheist“: Gestohlene GitHub-Tokens, Secrets über Actions-Logs abgegriffen
Gemeldet am 25.10.2026. Status: Offen
Wiz beschreibt eine laufende Kampagne, die mit gestohlenen GitHub-Tokens Workflows in Repositories anlegt und Secrets kodiert ins Log schreibt. Betroffen sind vor allem private Repositories und GitHub Enterprise Server. Admins sollten nach Branches ci-sync-* und der Datei sync-check.yml suchen, Secrets und Tokens rotieren und Self-Hosted-Runner prüfen.
Quelle: https://www.wiz.io/blog/gheist-attempted-scaled-abuse-of-stolen-github-tokens-stumbles
Bösartige AGENTS.md im Downloads-Ordner kann KI-Coding-Agenten steuern
Gemeldet am 25.10.2026. Status: Offen
Forscher zeigten, dass Agenten wie Codex oder Claude Code Anweisungsdateien aus dem Startverzeichnis laden und so zu Codeausführung gebracht werden können. Ein Patch ist laut Bericht nicht vorgesehen. Agenten nur im Projektverzeichnis starten, nie im Downloads- oder Home-Ordner, und Bestätigungen sowie Sandbox aktiv lassen.
Neue PHP-Lücke CVE-2026-115560 ohne Patch: Upload-Fortschritt in Sessions abschalten
Gemeldet am 23.10.2026. Status: Offen
CVE: CVE-2026-115560
PHP warnte am 23.10.2026 vor einer weiteren Code-Ausführungslücke, für die noch kein Patch existiert. Ausnutzbar nur bei ungewöhnlicher Kombination (session.serialize_handler zur Laufzeit umgestellt, Upload-Fortschritt aktiv); als Abhilfe session.upload_progress.enabled=0 setzen.
ConnectWise Cloud Backup: Lieferkettenangriff, Microsoft ordnet Storm-0940 mit KI-Framework ARTEX zu
Gemeldet am 21.10.2026. Status: In Bearbeitung. Update 31.10.2026: Laut ConnectWise (30.10.) laufen Backups, Wiederherstellung, Self-Service-Portal und Backup-Überwachung wieder, Reporting, Export und Abrechnung folgen; Partner müssen weiterhin jeden M365-Tenant neu autorisieren und neue Snapshots kontrollieren.
Laut Berichten nutzte die China-nahe Gruppe Storm-0940 eine Kompromittierung von ConnectWise Cloud Backup, um in Kundenumgebungen zu gelangen, und setzte dabei das KI-Pentest-Framework ARTEX ein. Backups und Wiederherstellung laufen wieder, dafür muss jeder M365-Tenant neu autorisiert werden. MSP-Kunden sollten zudem Anwendungscredentials und Berechtigungen in Entra ID prüfen und zusätzlich angelegte Zugangsdaten in OAuth-Apps entfernen.
Quelle: https://www.connectwise.com/company/trust/advisories
Python-Bibliothek Pillow: kritische Lücken in EPS-, TIFF- und JPEG-Verarbeitung, Update auf 13.0.0
Gemeldet am 23.10.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-112900, CVE-2026-112403, CVE-2026-112393
Pillow 13.0.0 vom 16.10.2026 schließt mehrere Lücken, darunter CVE-2026-112900 (Codeausführung bei EPS-Dateien über Ghostscript) und CVE-2026-112393 (Speicherüberlauf beim Speichern von TIFFs, öffentlicher PoC); GitHub bewertet sie mit CVSS 9,2, die Maintainer teils niedriger. Angriffe sind nicht bekannt. Anwendungen, die hochgeladene Bilder mit Pillow verarbeiten, auf 13.0.0 aktualisieren (setzt Python 3.11 oder neuer voraus) und auch Container-Images und mitgelieferte Abhängigkeiten prüfen.
Quelle: https://thehackernews.com/2026/10/critical-flaw-in-pythons-popular-pillow.html
Microsoft 365: Token-Replay und Device-Code-Phishing umgehen MFA, Huntress warnt
Gemeldet am 22.10.2026. Status: Offen
Huntress beobachtete eine Kampagne gegen 79 Organisationen, die per AiTM und Device-Code-Phishing Sitzungstokens stiehlt und Persistenz über gefälschte Entra-Geräte und ausgetauschte MFA-Methoden aufbaut. Ein Passwort-Reset allein genügt nicht. Sitzungen widerrufen, Geräte, MFA-Methoden und Postfachregeln prüfen und den Device-Code-Flow per Conditional Access einschränken.
Quelle: https://www.huntress.com/blog/token-replay-spray
Fortinet: Notfallupdates für FortiOS & Co., parallel Kampagne mit über 70.000 Zugangsdaten
Gemeldet am 22.10.2026. Status: In Bearbeitung
CVE: CVE-2025-64446, CVE-2026-0257
Fortinet kündigte außerplanmäßige Updates für FortiOS, FortiManager, FortiAnalyzer, FortiMail und FortiAuthenticator an, Details folgen erst am 10.11.2026. Unabhängig davon nutzt der Akteur k0t laut Group-IB und NyxLab über 70.000 erbeutete Zugangsdaten für Firewalls und VPNs (u. a. FortiGate, GlobalProtect); in diesem Bericht werden CVE-2025-64446 (FortiWeb) und CVE-2026-0257 (PAN-OS) genannt, sie gehören nicht zu den angekündigten Updates. Updates einspielen, Admin-Zugriff auf vertrauenswürdige IPs beschränken, VPN-Zugangsdaten rotieren und auf unbekannte Fernwartungstools prüfen.
eMudhra: Chrome entzieht Root-Vertrauen ab 27.10., Firefox bereits seit 20.10.
Gemeldet am 22.10.2026. Status: In Bearbeitung. Update 04.11.2026: GitLab entzog am 29.10. mit den Versionen 19.5.3, 19.4.5, 19.3.7, 19.2.10, 19.1.10, 19.0.11 und 18.11.14 den acht kompromittierten eMudhra-Zwischenzertifikaten das Vertrauen (CVE-2026-111943), ein selbst betriebenes AI Gateway muss getrennt aktualisiert werden.
CVE: CVE-2026-115557
Acht Zwischenzertifikat-Schlüssel von eMudhra waren leicht zu erraten; Mozilla entzog dem Root emSign ECC G3 am 20.10. das Vertrauen, Chrome folgt am 27.10. Betroffen sind laut Chrome rund 30.800 Zertifikate, fast alle über InCommon. Eigene TLS-Zertifikate prüfen und bei Ketten unter diesem Root umgehend ein Zertifikat einer anderen CA beschaffen.
Linux KSMBD: zwei ungepatchte Lücken mit CVSS 9.0, mögliche Codeausführung
Gemeldet am 22.10.2026. Status: Offen. Update 30.10.2026: Für eine der beiden Lücken liegt ein Fix im Entwicklungszweig des KSMBD-Maintainers, laut Sysdig (28.10.) steckt aber noch keiner der Fixes in einem veröffentlichten Kernel, CVE-Nummern fehlen weiterhin.
Zero Day Initiative meldete zwei KSMBD-Lücken (ZDI-CAN-33549, ZDI-CAN-33774), CVE-Nummern gibt es noch nicht, Fixes sind laut Bericht noch in keinem veröffentlichten Kernel. Öffentliche Exploits zeigen bisher Speicherleck und Abstürze, Codeausführung ist nicht belegt. Mit systemctl status ksmbd bzw. lsmod prüfen, ob KSMBD läuft, und nicht benötigte Dienste abschalten.
Quelle: https://www.sysdig.com/blog/detecting-and-mitigating-zdi-can-33367-and-five-other-linux-flaws
BlackX: UEFI-Bootkit umgeht Secure Boot über CVE-2022-21894
Gemeldet am 22.10.2026. Status: In Bearbeitung
CVE: CVE-2022-21894
Kaspersky beschreibt BlackX, ein BlackLotus-ähnliches Bootkit, das auch auf gepatchten Systemen funktioniert, weil das Zertifikat Windows Production PCA 2011 nur nach manueller Aktivierung gesperrt wird. Die Sperre per Registry-Flag und geplanter Aufgabe Secure-Boot-Update aktivieren; die automatische Durchsetzung fehlte laut Bericht noch. Beobachtet wurden gezielte Angriffe auf diplomatische Stellen, für KMU geringes, aber reales Risiko.
Quelle: https://securelist.com/uefi-bootkit-blackx/121539/
BIND 9: vier Lücken, darunter möglicher RCE über GSS-TSIG (CVE-2026-94300)
Gemeldet am 21.10.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-94300, CVE-2026-19630, CVE-2026-97313, CVE-2026-96888
ISC meldet keine Ausnutzung und nennt keine Workarounds. Auf BIND 9.20.30 oder 9.21.27 aktualisieren; für den 9.18-Zweig war laut Quelle kein Fix genannt, Umstieg planen.
Quelle: https://securityonline.info/bind-9-vulnerabilities-october-2026/
Archiv
Palo Alto PAN-OS: Root-Codeausführung über Management-Oberfläche (CVE-2026-0322) ausgenutzt
Gemeldet am 14.10.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-0322
Angreifer mit gültigen Zugangsdaten und Netzzugriff auf das Management-Interface können Code als root ausführen; Palo Alto meldet sehr begrenzte Angriffe. Fixes einspielen und das Management-Interface auf vertrauenswürdige interne Adressen beschränken.
Microsoft Patchday Oktober 2026: ausgenutzte Umgehung des Mark of the Web in Windows Shell
Gemeldet am 13.10.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-96951, CVE-2026-108398, CVE-2026-92707
CVE-2026-96951 wird aktiv ausgenutzt und umgeht die Warnung bei Dateien aus dem Internet. Zusätzlich sind zwei öffentlich bekannte Lücken gepatcht, darunter eine WDAC-Umgehung in .NET (CVE-2026-108398). Oktober-Updates zeitnah ausrollen.
Atlassian Data Center: Dateizugriff ohne Anmeldung (CVE-2026-21589) in sieben Produkten
Gemeldet am 05.10.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-21589
Selbst gehostetes Bitbucket, Confluence, Jira, Bamboo, Crowd, Crucible und Fisheye erlauben das Lesen bekannter Dateien im Web-Root. Atlassian nannte keine aktive Ausnutzung; Berichte über Angriffe auf Bamboo sind ungesichert. Auf die Fixversionen aktualisieren, alle Cluster-Knoten und Zugriffsprotokolle prüfen.
Citrix NetScaler: SAML-Speicherfehler CVE-2026-88779 wird ausgenutzt, Patches verfügbar
Gemeldet am 04.10.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-88779
Betroffen sind selbst betriebene NetScaler ADC und Gateway mit SAML-Konfiguration; Citrix meldet Angriffe, CISA führt die Lücke im KEV-Katalog. Auf 14.1-73.41 bzw. 13.1-64.28 aktualisieren; wer nach den Updates vom 27. September patchte, muss erneut aktualisieren.