gekennzeichnet.


Schadsoftware stiehlt nicht mehr nur Daten, sie lässt die Beute auch gleich von einer KI auswerten und lukrativ Opfer ermitteln. Parallel häufen sich Warnungen vor Spyware auf Diensthandys und Anrufe angeblicher IT-Abteilungen. Drei aktuelle Vorfälle zeigen, welche Bedrohungen für Kanzleien, Steuerberater, kleine Unternehmen und Führungskräfte daraus entstehen.
Innerhalb weniger Tage sind drei Meldungen erschienen, die auf den ersten Blick wenig miteinander zu tun haben. Eine Sicherheitsfirma beschreibt einen Infostealer, der gestohlene Daten von einem Sprachmodell bewerten lässt. Apple warnt Bundestagsabgeordnete vor Spyware auf ihren Smartphones. Ein Hersteller von Sicherheitslösungen berichtet von Anrufen, mit denen sich Kriminelle bei Kanzleien als IT-Abteilung ausgeben.
Gemeinsam ist allen dreien ein Muster: Angreifer suchen Menschen, die Zugang zu wertvollen Daten, Konten oder Mandanten haben.
Infostealer einfach erklärt: Was die Schadsoftware stiehlt und warum das reicht
Ein Infostealer ist eine Schadsoftware, die auf einem Rechner nach gespeicherten Zugangsdaten sucht und sie an die Angreifer schickt. Der Vergleich mit einem Einbrecher hilft: Er nimmt nicht den Fernseher mit, sondern Schlüsselbund, Adressbuch und Notizbuch. Damit lassen sich später viele Türen öffnen, ohne dass jemand einbrechen muss.
Typische Beute sind:
- im Browser gespeicherte Passwörter und Autofill-Daten,
- Cookies und Sitzungstoken, also Merkzettel, mit denen ein Dienst einen angemeldeten Nutzer wiedererkennt,
- Zahlungskarten und Zugangsdaten zu Krypto-Wallets,
- SSH- und Cloud-Schlüssel, die Zugang zu Servern und Diensten geben,
- gespeicherte WLAN-Profile und Bildschirmfotos.
Der Diebstahl kann sehr schnell gehen. Danach kann sich die Software wieder löschen, und auf dem Rechner bleibt kaum etwas zurück. Bemerkt wird der Vorfall meist erst, wenn jemand mit den gestohlenen Daten ein Konto übernimmt. Gehandelt werden die Datensätze auf einschlägigen Marktplätzen.
Für Berufsgeheimnisträger ist das besonders unangenehm. Ein einziges Postfach, ein einziger Cloud-Speicher oder ein Zugang zur Kanzleisoftware kann Daten vieler Mandanten enthalten. Der Schaden entsteht dann nicht nur bei der Kanzlei selbst, sondern bei allen, deren Unterlagen dort liegen.
Wie KI die Beute auswertet: das Beispiel VOLTA
Das Forschungsteam von Cisco Talos beschreibt in einer Analyse einen Windows-Infostealer namens VOLTA. Er sammelt Browser-Passwörter, Cookies, Zahlungskarten, Seed-Phrasen von Krypto-Wallets, Sitzungen von Messengern und Spieleplattformen, Microsoft-Token, SSH- und Cloud-Schlüssel, WLAN-Profile und Screenshots. Neu ist, was danach geschieht: Die Software serialisiert die Daten zu einem Profil und schickt sie an ein Sprachmodell.
Die Anfrage läuft über OpenRouter, ein Gateway. Das ist ein Zugangspunkt, hinter dem viele Modelle verschiedener Anbieter erreichbar sind. Laut Talos fragt der Stealer zuerst Claude Opus 4.6. Verweigert das Modell die Antwort, folgen Kimi K2 und danach Gemini 2.5 Flash. Das Ergebnis ist ein Opferprofil mit Standort, Arbeitgeber und weiteren Angaben sowie eine Einschätzung, welche Konten am meisten wert sind. Mit einem gestohlenen Gmail-Token durchsucht die Software zusätzlich Bestellbelege, um die Wohnadresse zu bestätigen.
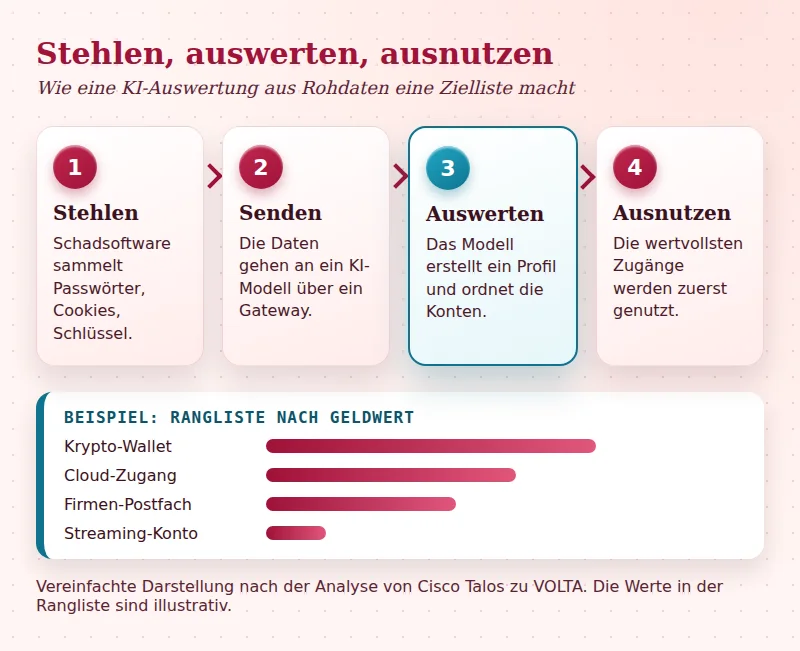
Der Unterschied zu früheren Schädlingen liegt im Arbeitsaufwand. Früher musste ein Mensch große Datenmengen durchsehen oder die Rohdaten pauschal verkaufen. Jetzt entsteht automatisch eine sortierte Liste. Damit kann auch jemand ohne Erfahrung, der nur einen fertigen Baukasten gekauft hat, die lohnendsten Opfer herausfiltern.
Mehrere Punkte sind dabei nicht gesichert:
- Der Infektionsweg wird in der Analyse nicht beschrieben. Es ist unbekannt, ob Phishing, gefälschte Downloads oder etwas anderes dahintersteckt.
- Eine Beteiligung oder Kenntnis der genannten Dienste ist nicht belegt.
- Wie weit die Software verbreitet ist, geht aus der Analyse nicht hervor. Talos nennt als ersten Fund eine Probe vom Oktober 2026.
Missbrauchte KI-Dienste: Wie gut schützen Modell-Ablehnungen?
Beim KI-Missbrauch fällt ein Detail auf: Wenn ein Modell ablehnt, fragt die Schadsoftware das nächste. Eine Ablehnung ist damit keine Sicherheitsgrenze, sondern eine Hürde, die sich mit einem Wechsel umgehen lässt. Gateways bündeln viele Modelle hinter einem Zugang und machen diesen Wechsel einfach.
Daraus folgt keine Schuldzuweisung an einzelne Anbieter. Verallgemeinern lässt sich aber, dass Missbrauchsschutz an mehreren Stellen ansetzen muss: bei den Modellen selbst, bei den Gateways, die Anfragen weiterreichen, und bei den Konten, über die bezahlt wird. Dazu gehören Ratenbegrenzungen, die Erkennung auffälliger Anfragemuster und das Sperren von Konten.
Auch Unternehmen, die selbst KI-Dienste nutzen, haben eine Aufgabe. API-Schlüssel sind Zugangsdaten wie andere auch. Landen sie in einem Infostealer-Datensatz, können Fremde damit auf fremde Kosten Anfragen stellen oder Daten abgreifen. Schlüssel gehören deshalb nicht in Skripte auf dem Notebook oder in den Browser, sondern in eine geschützte Ablage mit begrenzten Rechten und kurzer Laufzeit.
Die KI macht aus gestohlenen Daten eine sortierte Einkaufsliste.
Wird die Auswertung schneller, bleibt weniger Zeit zwischen Diebstahl und Missbrauch. Zugangsdaten sollten deshalb so organisiert sein, dass ein einzelner gestohlener Datensatz möglichst wenig öffnet: getrennte Konten, begrenzte Rechte und keine Wiederverwendung von Passwörtern.
Warum Sitzungscookies die MFA umgehen
Viele Konten sind inzwischen mit einem zweiten Faktor geschützt, etwa einem Code aus einer App. Das ist sinnvoll und bleibt Pflicht. Gegen gestohlene Sitzungen hilft es aber nur begrenzt. Der Grund lässt sich mit einem Besuch in einem Gebäude erklären: Die Multi-Faktor-Authentifizierung ist die Kontrolle am Eingang. Danach erhält der Besucher ein Armband, mit dem er sich frei bewegt. Dieses Armband ist das Session-Cookie.
Stiehlt ein Infostealer das Cookie, muss er die Kontrolle nicht mehr passieren. Er zeigt das Armband vor, und der Dienst hält ihn für den angemeldeten Nutzer. Passwort und Code sind dafür nicht nötig. Dasselbe gilt für Token, etwa bei Microsoft-Konten. Auch ohne Schadsoftware werden Microsoft-365-Konten über Anmeldeangriffe ins Visier genommen.
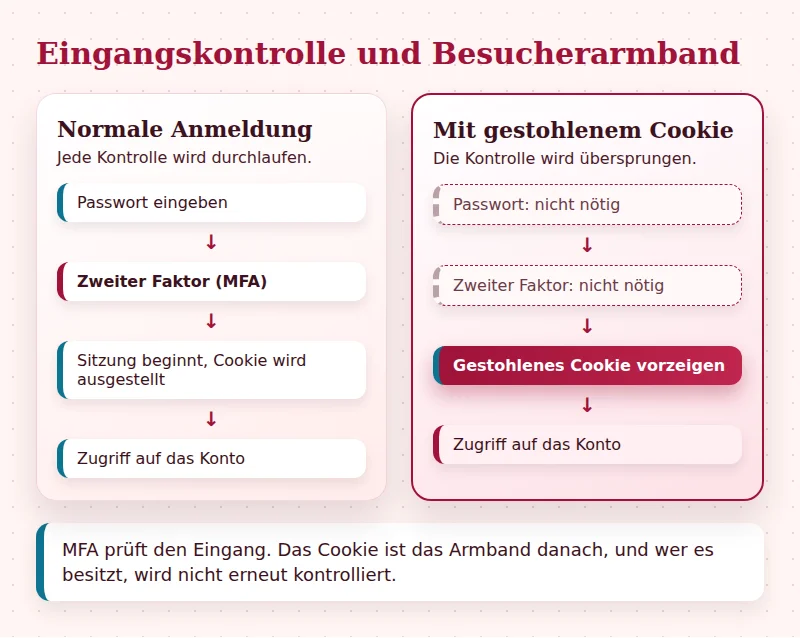
Deshalb reicht auch eine besonders starke Anmeldung mit Passkeys oder Hardware-Schlüsseln allein nicht gegen Token-Diebstahl. Sie schützt den Eingang, aber nicht den Zustand danach. Wichtig bleibt sie trotzdem, weil sie Phishing und das Ausspähen von Passwörtern erschwert.
Reicht Multi-Faktor-Authentifizierung als Schutz vor Infostealern?
Was gegen Infostealer wirklich hilft
Der Schutz vor Infostealern besteht aus vier Ebenen, die sich ergänzen. Kein Einzelprodukt deckt alles ab.
Verhindern. Browser und Betriebssystem werden aktuell gehalten. Software kommt nur aus bekannten Quellen, nicht aus Download-Portalen oder von Links in Nachrichten. Administratorkonten werden nicht zum Surfen und für E-Mails benutzt. Je weniger Rechte ein Konto hat, desto weniger kann eine Schadsoftware dort abgreifen.
Wertlos machen. Gerätegebundene Sitzungen verknüpfen ein Cookie mit dem Gerät, auf dem es ausgestellt wurde. Ein gestohlenes Cookie funktioniert dann auf einem anderen Rechner nicht. Es gibt Entwicklungen, die Sitzungscookies an ein Gerät binden. Sie sind noch nicht überall verfügbar. Kurze Sitzungslaufzeiten und Zugangsdaten in einem gesicherten Speicher statt im Browser verkleinern den Schaden zusätzlich.
Erkennen. Talos empfiehlt, den Start von Chrome mit der Option --headless durch fremde Prozesse zu verbieten oder zumindest zu melden. Headless bedeutet, dass der Browser ohne sichtbares Fenster läuft. Diese Betriebsart nutzt VOLTA, um einen Schutzmechanismus des Browsers zu umgehen. Für kleine Unternehmen heißt das: Die Technik muss nicht verstanden, sondern beauftragt werden. Ein IT-Dienstleister kann mit einer Anwendungskontrolle festlegen, welche Programme welche anderen Programme starten dürfen.
Reagieren. Bei Verdacht genügt ein Passwortwechsel nicht, weil Token gültig bleiben, bis sie widerrufen werden. Alle aktiven Sitzungen werden beendet, das Gerät wird vom Netz genommen, und Wallets, Schlüssel und Zahlungskarten gelten als kompromittiert. Die Reihenfolge ähnelt einem Ablaufplan für die ersten 60 Minuten nach einem Ransomware-Angriff: isolieren, Zugänge sperren, dokumentieren.
| Maßnahme | Was sie verhindert | Aufwand |
|---|---|---|
| Updates und begrenzte Rechte | Infektion und Ausbreitung | niedrig |
| Software nur aus geprüften Quellen | Infektion durch gefälschte Downloads | niedrig |
| Schlüssel und Passwörter nicht im Browser | Diebstahl gespeicherter Zugangsdaten | mittel |
| Kurze Sitzungen, Widerruf bei Verdacht | Missbrauch gestohlener Cookies | mittel |
| Gerätegebundene Sitzungen, soweit verfügbar | kann die Nutzung gestohlener Cookies auf fremden Geräten erschweren | hoch |
| Anwendungskontrolle mit Alarm | Missbrauch von Browser-Funktionen durch Schadsoftware | hoch |
Apple-Warnung vor Spyware: Was eine Threat Notification bedeutet
Seit Ende Oktober haben nach Medienberichten Bundestagsabgeordnete und Regierungsmitglieder Warnungen von Apple erhalten, die vor sogenannter Mercenary Spyware warnen. Gemeint ist Spionagesoftware, die von Dienstleistern für zahlende Auftraggeber entwickelt wird und sich gezielt gegen einzelne Personen richtet. Das BSI schrieb Betroffene an, und Digitalminister Wildberger bestätigte in der ARD, dass eine Kompromittierung möglich sei.
Offen ist vieles: die Zahl der Betroffenen, die Art der Spyware, die Urheber und ob überhaupt ein Gerät tatsächlich infiziert wurde. Wildberger ließ aber offen, ob Geräte tatsächlich infiziert wurden. Eine eigene Mitteilung des BSI ist nicht bekannt, die Angaben beruhen auf Medienberichten. Ein Hinweis auf Betroffenheit ist damit noch keine Bestätigung eines Angriffs.
Für die Einordnung ist wichtiger, was Apple zu solchen Meldungen sagt. Laut Apple sind diese Warnungen sehr zuverlässig. Absolute Gewissheit kann Apple aber nicht bieten, die Warnung ist also kein Beweis für eine erfolgreiche Infektion. Sie bedeutet, dass das Gerät oder die Apple-Kennung nach Einschätzung des Unternehmens Ziel eines gezielten Angriffs gewesen sein könnte.
Betroffen sein können nicht nur Politiker. Auch Führungskräfte, Anwälte, Journalisten und Menschenrechtsverteidiger gehören zu den Gruppen, die für solche Angriffe interessant sind. Die Wahrscheinlichkeit bleibt für die meisten Menschen gering. Für Personen mit sehr wertvollem Zugang ist es dennoch sinnvoll, den Ablauf vorab zu kennen.
Erste Schritte bei einer Apple-Warnung und Vorbereitung für exponierte Personen
Zuerst wird die Echtheit geprüft. Apple fordert in solchen Hinweisen nie dazu auf, auf Links zu klicken, Dateien zu öffnen, Apps oder Profile zu installieren oder Passwörter und Bestätigungscodes zu nennen. Eine echte Benachrichtigung erscheint zusätzlich nach der Anmeldung auf account.apple.com oben auf der Seite. Eine Nachricht, die dort nicht auftaucht, ist verdächtig.
Danach sind Fachleute einzubinden. Apple verweist auf die Digital Security Helpline von Access Now, die rund um die Uhr Notfallhilfe anbietet. Die Organisation rät, das Gerät nicht zu löschen, weil ein Löschen neue Infektionen nicht zwingend verhindert. Stattdessen sollte eine Sicherung angelegt werden, um mögliche Spuren zu erhalten. Welche Art der Sicherung geeignet ist, hängt vom Einzelfall ab und wird am besten mit der Helpline oder einer Fachstelle geklärt. In Deutschland kommen zusätzlich das BSI und ein IT-Dienstleister als Ansprechpartner infrage.
Als zusätzliche Schutzmaßnahme bietet Apple den Blockierungsmodus an. Er schränkt viele Funktionen ein: Die meisten Nachrichtenanhänge werden blockiert, Linkvorschauen fehlen, und FaceTime-Anrufe von unbekannten Personen werden abgewiesen. Das schützt, kostet aber Komfort. Wer ihn nutzt, sollte die Einschränkungen vorher kennen.
Wer den Ablauf erst nach dem Alarm sucht, verliert die wichtigsten Stunden.
Wirksam wird das alles nur, wenn die Rollen vorab feststehen. Eine kleine Übersicht hilft, die Festlegungen schriftlich zu halten:
| Festlegung vorab | Beispiel |
|---|---|
| Ansprechpartner im Verdachtsfall | Name und Rufnummer der IT-Betreuung, außerhalb des betroffenen Geräts hinterlegt |
| Zweitgerät | Ein sauberes Ersatzgerät steht bereit, um erreichbar zu bleiben |
| Umgang mit Geschäftsinhalten | Sensible Dokumente und Mandatsdaten werden bis zur Klärung nicht auf dem betroffenen Gerät geöffnet |
| Was nicht getan wird | Kein Zurücksetzen vor der Rücksprache mit der Fachstelle, keine Links aus der Warnung anklicken |
| Information von Dritten | Festgelegt, wer Geschäftsleitung, Mandanten oder Aufsicht informiert |
Vishing bei Kanzleien: Der Anruf der falschen IT
Der dritte Vorfall braucht weder Schadsoftware noch Spyware, sondern ein Telefon. Vishing bezeichnet Betrug per Anruf, bei dem sich Täter als vertraute Stelle ausgeben. Gemäß CrowdStrike haben sich Angriffe auf Organisationen im Rechtssektor seit 2023 nahezu verdoppelt. Zwischen September 2025 und August 2026 standen demnach 455 Rechtsorganisationen auf Leak-Seiten von Erpressergruppen, ein Plus von 39 Prozent. Deutschland gehört zu den am häufigsten betroffenen Ländern.
Beschrieben wird auch die Gruppe Chatty Spider. Sie ruft bei Mitarbeitenden an, gibt sich als interne IT aus und bringt sie dazu, eine Fernwartungssoftware freizugeben. Der Ablauf ist meist ähnlich:
- Ein Anruf kommt, oft mit einem plausiblen Anlass wie einem Update oder einer Störung.
- Die Anrufer erzeugen Dringlichkeit und betonen, dass es schnell gehen müsse.
- Die Angerufenen starten eine Fernwartungssoftware und geben den Zugang frei.
- Innerhalb von Minuten werden Daten kopiert, und der Zugang dient als Sprungbrett für weitere Schritte.
Bei solchen Anrufen kommen zunehmend geklonte Stimmen ins Spiel, die täuschend echt klingen. Für Kanzleien heißt das: Auch ein Anruf, der nach dem bekannten Kollegen oder dem eigenen IT-Betreuer klingt, ist kein Beweis.
Freigaberegeln und Rückruf: Wie Remote-Support sicher abläuft
Gegen Anrufe helfen konkrete Regeln mehr als der Appell, vorsichtig zu sein. Wer entscheiden muss, während jemand drängt, braucht einen festen Ablauf. Bewährt haben sich folgende Punkte:
- Fernwartung wird nur nach einem Ticket oder einer internen Anforderung gestartet, nie aufgrund eines unerwarteten Anrufs.
- Der Rückruf erfolgt über eine bekannte, hinterlegte Nummer, niemals über die Nummer des Anrufers.
- Fernwartungssoftware darf nur aus einer Freigabeliste installiert werden. Technisch lässt sich das beschränken.
- Bei Zugriff auf Mandatsakten gilt die Freigabe zu zweit.
- Empfang und Sekretariat erhalten eine kurze, schriftliche Anweisung, weil sie besonders oft angerufen werden.
- Ein Probeanruf wird regelmäßig geübt, ohne Schuldzuweisung. Wer darauf hereinfällt, hat etwas gelernt und muss nichts befürchten.
Wichtig ist, dass der Ablauf auch unter Druck funktioniert. Eine Regel, die sich nur befolgen lässt, wenn niemand drängelt, schützt wenig. Hilfreich ist ein Satz, den jeder sagen können sollte: Es wird zurückgerufen, und das gilt ohne Ausnahme.
Kanzlei als Dienstleister: Was Mandanten und KMU in die Risikobetrachtung aufnehmen sollten
Berufsgeheimnisträger wie Rechtsanwälte, Steuerberater und Wirtschaftsprüfer verwalten Daten, die für Angreifer lohnend sind: Verträge, Bilanzen, Personalakten, Bankverbindungen. Cyberangriffe auf Kanzleien treffen deshalb oft auch die Mandanten. Nach dem genannten Report dienen Kanzleien zudem als Sprungbrett zu größeren Zielen, weil dort Zugänge und Vertrauensbeziehungen zu vielen Unternehmen zusammenlaufen.
Für Mandanten, oft kleine und mittlere Unternehmen, folgt daraus, dass die Kanzlei Teil der eigenen Risikobetrachtung ist. Sinnvoll sind diese Schritte:
- Die Kanzlei wird wie jeder andere Dienstleister im Verzeichnis geführt, der Zugang zu Daten hat und je nach Konstellation als Auftragsverarbeiter tätig ist.
- Sensible Unterlagen werden nur über sichere Wege ausgetauscht, nicht als normaler Mailanhang.
- Es wird nach Notfallplan und Meldewegen der Kanzlei gefragt.
- Es ist geklärt, wer im Vorfall wen und wann informiert.
Rechtlich gilt: Besteht nach einer Datenschutzverletzung ein Risiko für die Betroffenen, muss der Verantwortliche sie nach Art. 33 DSGVO in der Regel binnen 72 Stunden der Aufsichtsbehörde melden. Für Rechtsanwälte kommen die Verschwiegenheit und besondere Regeln zur Inanspruchnahme von Dienstleistern nach § 43e BRAO hinzu. Ob und in welcher Form ein Auftragsverarbeitungsvertrag nötig ist, hängt vom Einzelfall ab und wird in der Praxis unterschiedlich beurteilt.
Das gemeinsame Muster: Exponierte Personen und wertvolle Zugänge
Die drei Vorfälle haben unterschiedliche Technik, aber gleiche Merkmale. Die Angreifer suchen nicht die Firma, sondern die Person mit dem Zugang. Beim Infostealer ist es der Nutzer mit den gespeicherten Sitzungen, bei der Spyware der Träger des Telefons, beim Vishing die Mitarbeiterin, die den Anruf entgegennimmt. KI beschleunigt die Auswahl und Sortierung der Ziele. Und Schutz entsteht aus Gewohnheiten und vorab beschlossenen Abläufen, nicht aus einem einzelnen Produkt.
Das ist eine gute Nachricht, denn Abläufe lassen sich festlegen. Wer heute drei Dinge regelt, spart im Ernstfall die wichtigsten Stunden: einen Ansprechpartner mit hinterlegter Nummer, eine Rückrufregel für Fernwartung und ein Verfahren, um Sitzungen und Token schnell zu widerrufen. Als kleine Zusatzmaßnahme könnte die security.txt Datei dienen!
 Mein Name ist Klaus Meffert. Ich bin promovierter Informatiker und beschäftige mich seit über 30 Jahren professionell und praxisbezogen mit Informationstechnologie. In IT & Datenschutz bin ich auch als Sachverständiger tätig. Ich stehe für pragmatische Lösungen mit Mehrwert. Meine Firma, die