gekennzeichnet.


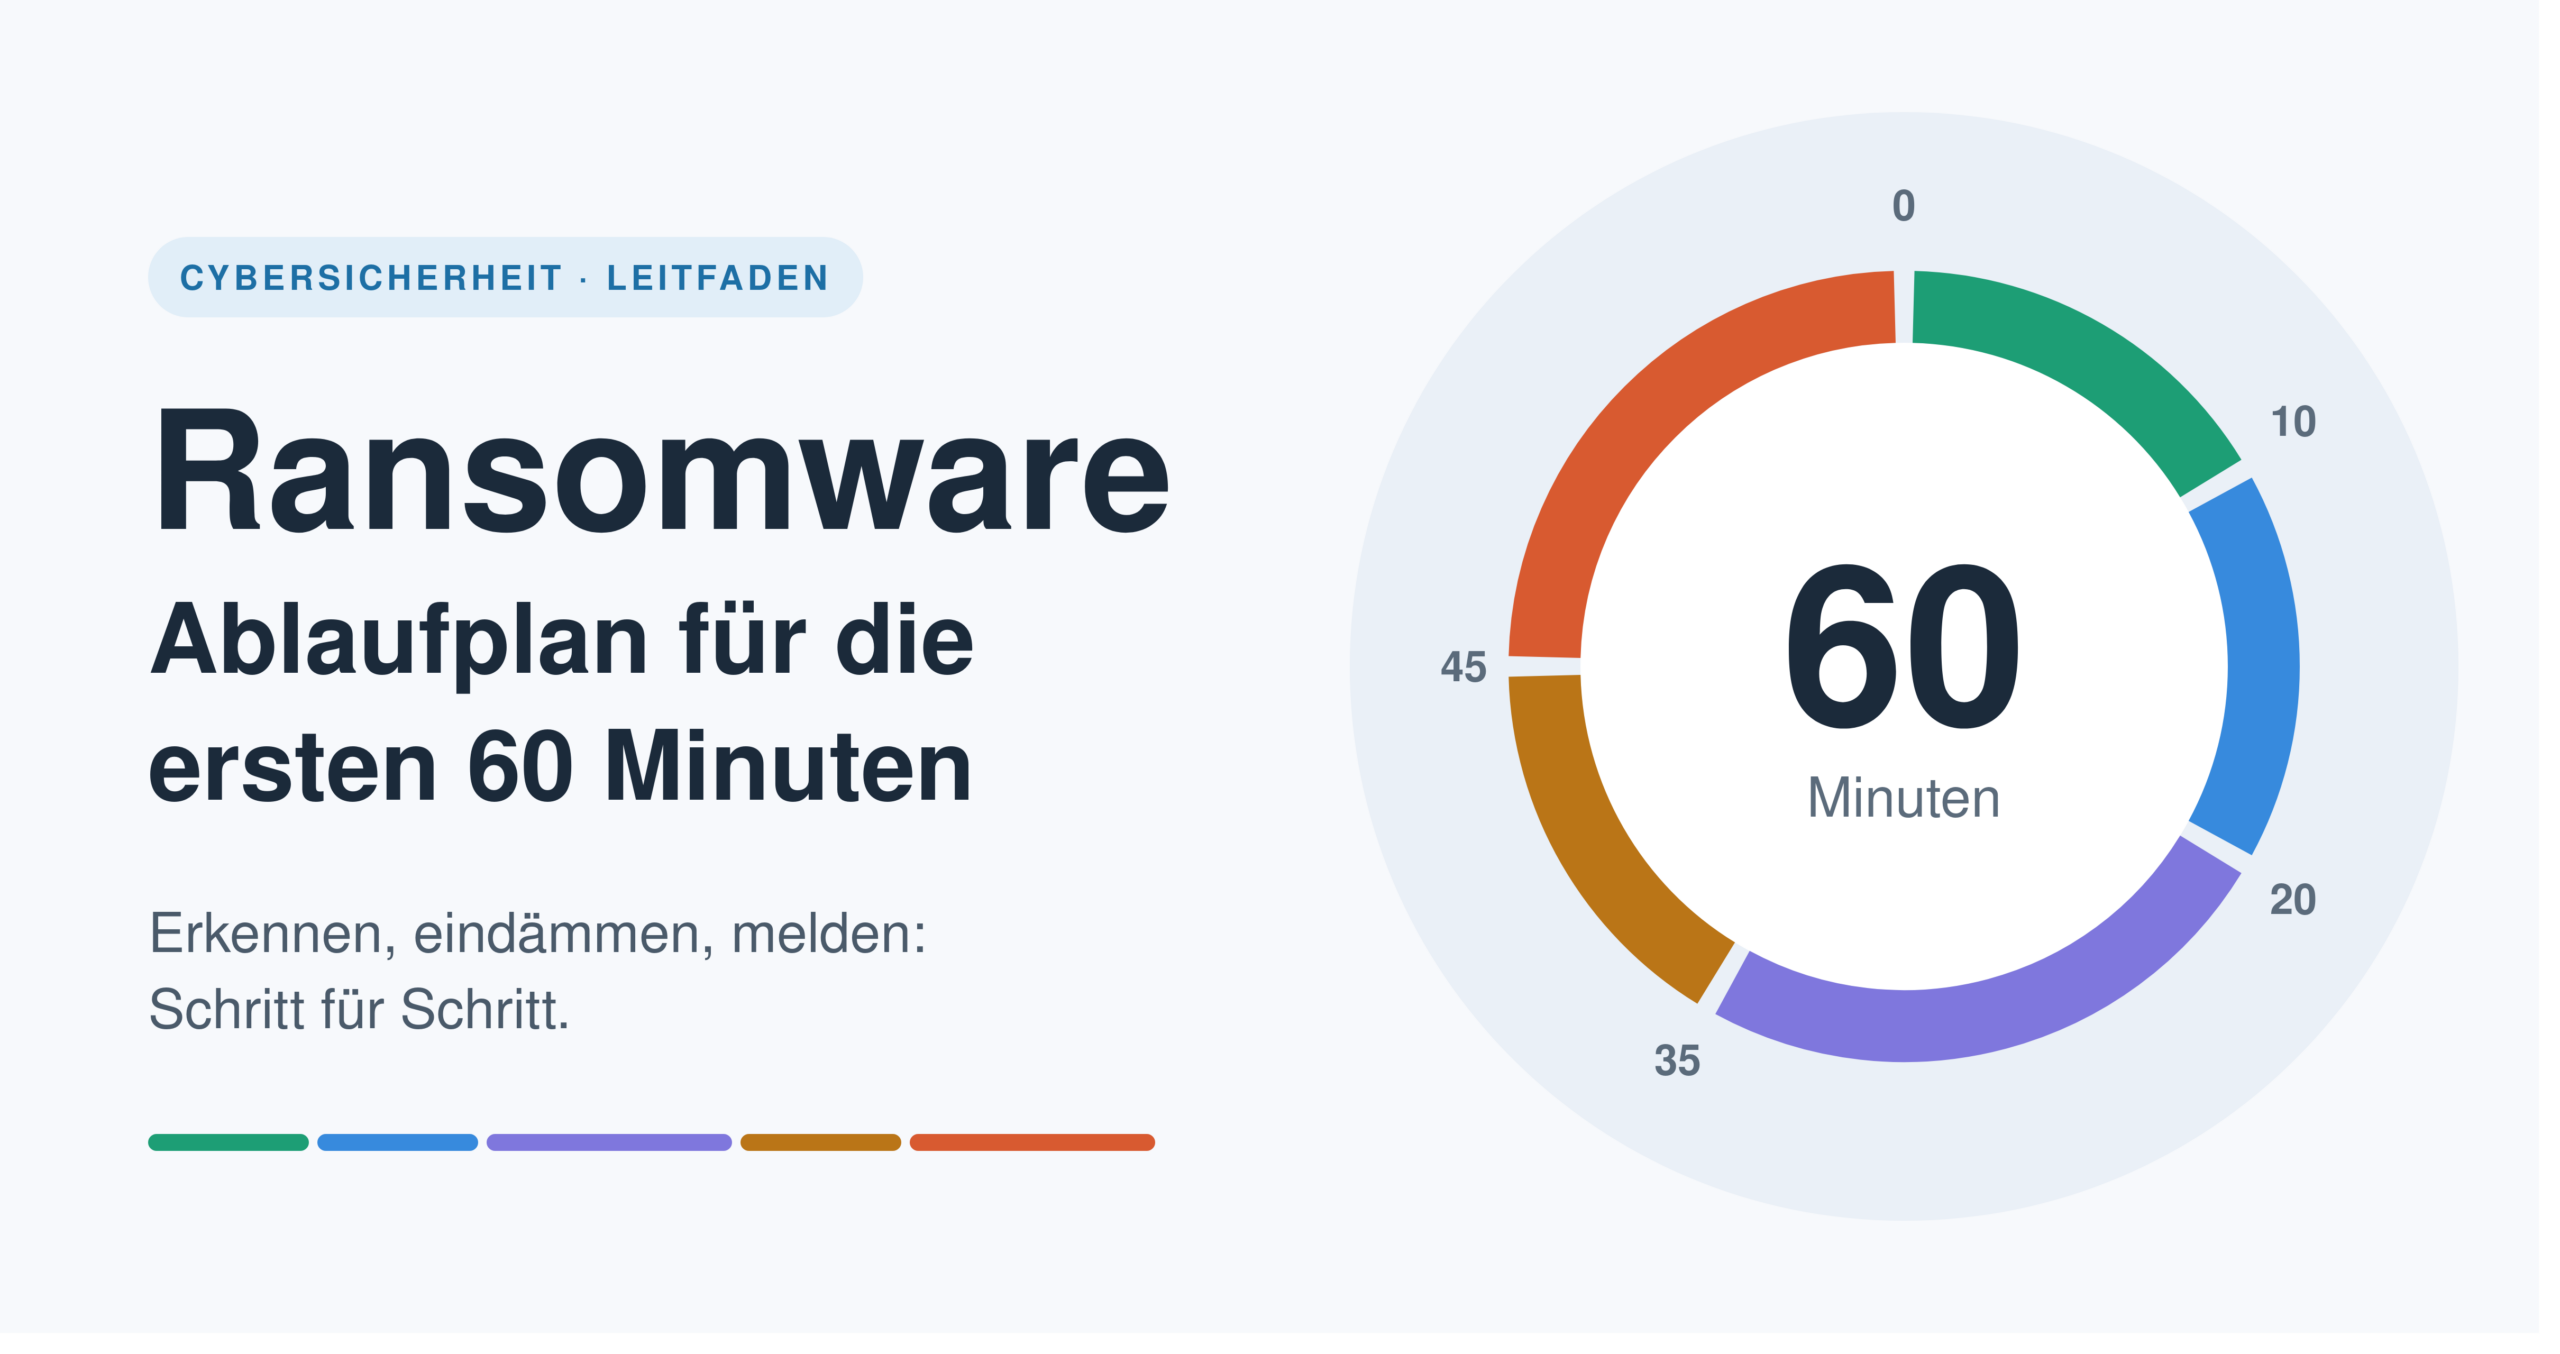
Ein Hackerangriff mit Erpressung erfordert ein strukturiertes, gut durchdachtes und vor allem schnelles Handeln. Ein Leitfaden für Maßnahmen im Ernstfall,der hilft, Fehler zu vermeiden und in der ersten Stunde die Weichen für eine erfolgreiche Wiederherstellung zu stellen.
Das Wichtigste in Kürze
Bei einem Ransomware-Angriff zählt jede Minute, doch Schnelligkeit allein reicht nicht aus. Entscheidend ist, dass die richtigen Schritte in der richtigen Reihenfolge erfolgen: erkennen, eindämmen, Beweise sichern, Verantwortliche einbinden und erst anschließend wiederherstellen. Wer in der ersten Stunde ruhig und strukturiert vorgeht, begrenzt den Schaden erheblich, schützt wichtige Spuren für die Ursachenanalyse und kann spätere Melde- und Nachweispflichten leichter erfüllen.
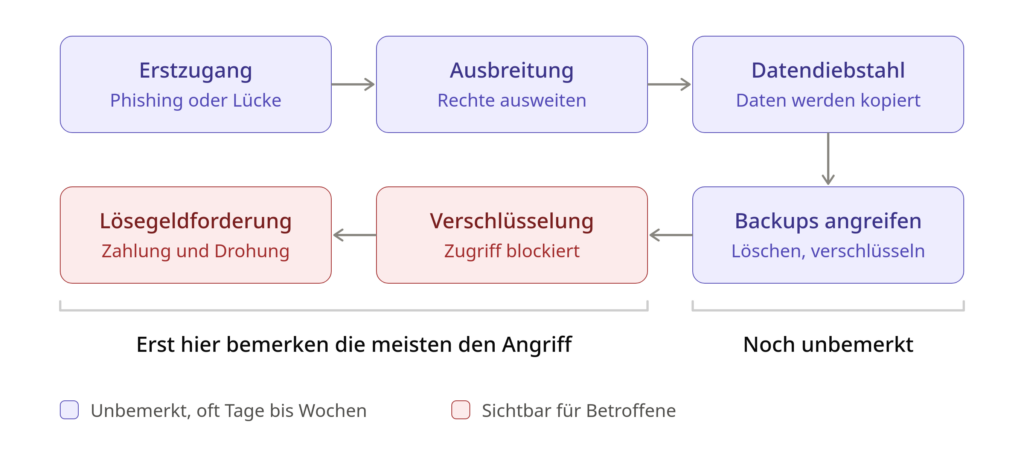
Dieser Artikel beschreibt die ersten 60 Minuten Schritt für Schritt. Er kann als Leitfaden für den Ernstfall dienen. Eine Checkliste unterstützt ein strukturiertes Vorgehen.
Was ist Ransomware?
Ransomware ist Schadsoftware, die Daten und Systeme verschlüsselt oder den Zugriff darauf blockiert. Auch Webseiten können betroffen sein. Die Angreifer fordern anschließend ein Lösegeld, meist in Kryptowährung, und stellen dafür einen Entschlüsselungsschlüssel in Aussicht.
Moderne Angriffe gehen häufig weit über die reine Verschlüsselung hinaus:
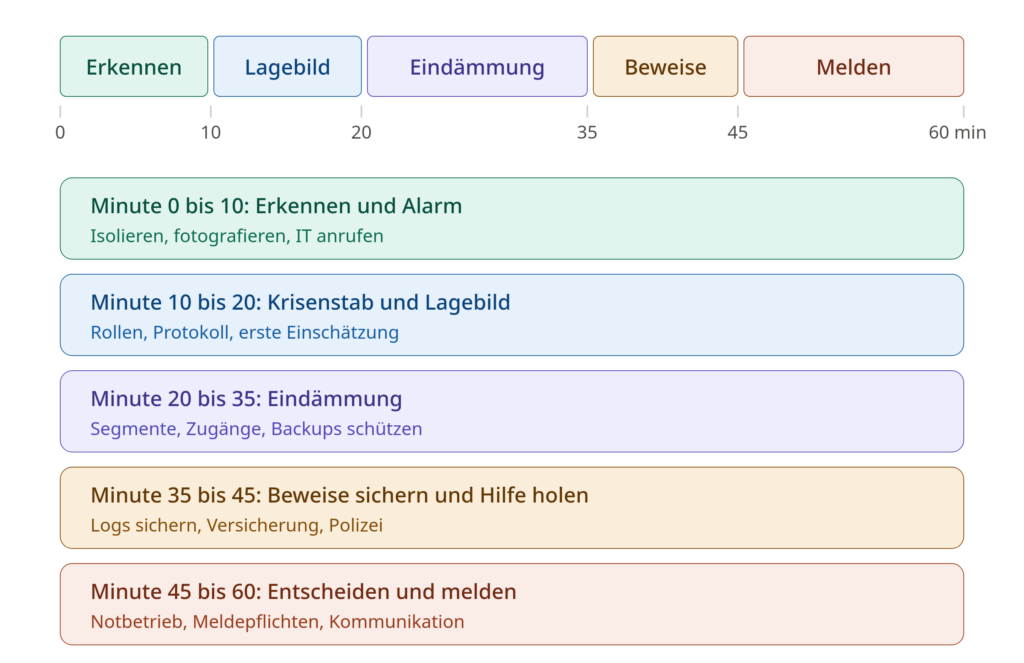
- Doppelte Erpressung: Vor der Verschlüsselung werden Daten kopiert. Die Täter drohen zusätzlich damit, diese Daten zu veröffentlichen oder zu verkaufen.
- Angriff auf Backups: Täter suchen gezielt nach Datensicherungen und löschen oder verschlüsseln sie, damit eine Wiederherstellung ohne Zahlung unmöglich wird.
- Lange Vorlaufzeit: Oft sind die Angreifer bereits Tage oder Wochen im Netzwerk aktiv, bevor die Verschlüsselung sichtbar wird. Sie erkunden Systeme, erweitern ihre Rechte und bereiten den Zeitpunkt des größten Schadens vor.
Daraus ergibt sich eine wichtige Erkenntnis: Wird die Lösegeldforderung sichtbar, ist der Angriff meist bereits weit fortgeschritten. Die Bereinigung eines einzelnen Rechners genügt deshalb nicht. Es ist davon auszugehen, dass das gesamte Netzwerk kompromittiert sein kann.
Die Grundregeln für den Ernstfall
Vor dem eigentlichen Zeitplan gelten vier Grundsätze, die über alle Phasen hinweg Bestand haben:
- Ruhe bewahren, aber zügig handeln. Hektische Einzelaktionen richten oft mehr Schaden an als der Angriff selbst.
- Eindämmen vor Aufräumen. Zunächst muss die Ausbreitung gestoppt werden, danach erfolgt die Bereinigung.
- Spuren erhalten. Ohne Beweise lässt sich nicht klären, wie die Täter eingedrungen sind. Dann besteht die Gefahr, dass sie nach der Wiederherstellung sofort erneut zuschlagen.
- Alles dokumentieren. Jede Maßnahme gehört mit Uhrzeit und Verantwortlichem ins Protokoll. Dies unterstützt das Team, Behörden, Versicherer und die spätere Aufarbeitung.
Vorbereitung: Was vor dem Angriff bereitliegen sollte
Der beste Ablaufplan verliert an Wert, wenn im Ernstfall unklar ist, wer zu kontaktieren ist. Folgende Punkte sollten bereits im Vorfeld geklärt sein, idealerweise ausgedruckt und offline verfügbar:
- Notfallkontakte: Telefonnummern von IT-Leitung, Geschäftsführung, Datenschutzbeauftragtem, IT-Dienstleister, Incident-Response-Dienstleister, Cyberversicherung, Rechtsbeistand und Polizei.
- Zugangsdaten für den Notfall: Ein gesicherter, vom Produktivnetz unabhängiger Ort, an dem wichtige Konten und Anleitungen hinterlegt sind.
- Netzwerkplan: Eine aktuelle Übersicht über Standorte, Segmente, Server, Firewalls und Fernzugänge.
- Systemliste mit Priorität: Festlegung, welche Systeme geschäftskritisch sind und in welcher Reihenfolge sie wieder laufen sollen.
- Alternative Kommunikationswege: Sind E-Mail und Telefonanlage betroffen, wird ein Ausweichsystem benötigt, etwa private Mobiltelefone mit einer vorab vereinbarten Messenger-Gruppe.
- Backup-Konzept: Mindestens eine Sicherung sollte offline oder unveränderbar (immutable) gespeichert sein. Entscheidend ist, dass die Wiederherstellung regelmäßig getestet wird.
Rollen im Krisenfall
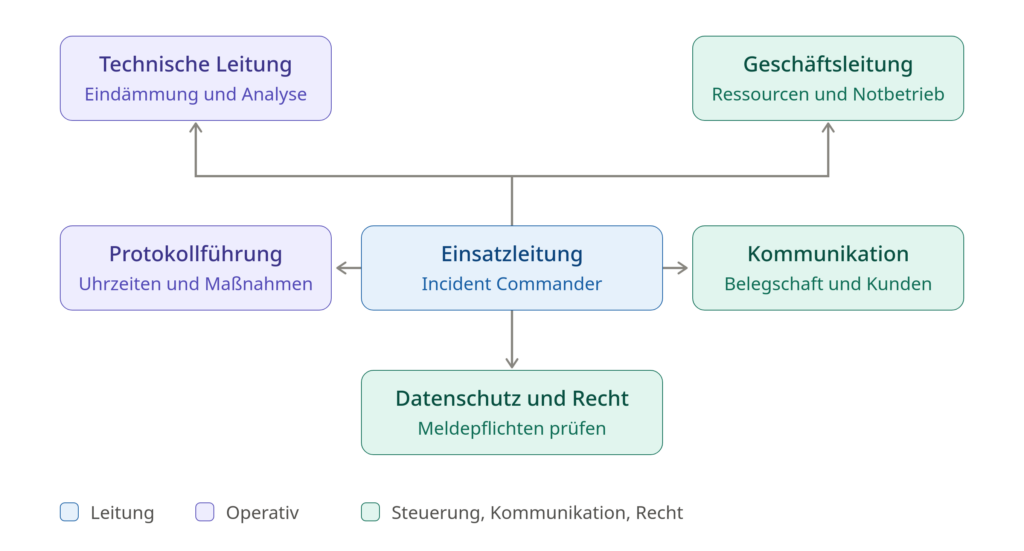
Auch in kleinen Organisationen muss klar sein, wer welche Entscheidungen trifft. Eine Person kann mehrere Rollen übernehmen, die Rollen selbst müssen jedoch besetzt sein.
| Rolle | Aufgabe |
|---|---|
| Einsatzleitung (Incident Commander) | Behält den Überblick, trifft Entscheidungen, verteilt Aufgaben |
| Technische Leitung | Koordiniert Eindämmung, Analyse und Wiederherstellung |
| Protokollführung | Dokumentiert Uhrzeiten, Beobachtungen und Maßnahmen |
| Kommunikation | Informiert Belegschaft, Kunden, Presse und Partner |
| Datenschutz und Recht | Prüft Meldepflichten und rechtliche Folgen |
| Geschäftsleitung | Entscheidet über Ressourcen, Notbetrieb und externe Hilfe |
Der Ablaufplan: Die ersten 60 Minuten
Minute 0 bis 10: Erkennen und Alarm auslösen
Typische Anzeichen eines Angriffs:
- Eine Nachricht auf dem Bildschirm, die eine Lösegeldzahlung verlangt
- Dateien, die sich nicht mehr öffnen lassen oder ungewöhnliche Endungen tragen
- Server oder Freigaben, die plötzlich nicht erreichbar sind
- Gleichzeitige Störungsmeldungen mehrerer Mitarbeitender
- Massenhafte Alarme der Antivirensoftware oder deren Deaktivierung
Sofortmaßnahmen:
- Betroffenes Gerät vom Netzwerk trennen. Das Netzwerkkabel wird gezogen, WLAN und Bluetooth werden ausgeschaltet. So wird verhindert, dass sich die Schadsoftware weiter ausbreitet.
- Nicht sofort herunterfahren. Im Arbeitsspeicher liegen oft wertvolle Spuren, etwa Schlüsselmaterial oder Hinweise auf die Täter. Das Gerät bleibt eingeschaltet, aber isoliert. Läuft die Verschlüsselung erkennbar noch und lässt sich das Gerät nicht anders stoppen, kann ein Ausschalten im Einzelfall sinnvoll sein. Diese Entscheidung trifft die technische Leitung, möglichst nach Rücksprache mit Fachleuten.
- Die Lösegeldnachricht fotografieren. Hierfür wird ein Mobiltelefon verwendet, nicht der betroffene Rechner. Die Nachricht enthält oft Hinweise auf die Schadsoftware-Familie.
- Sofort die IT oder die Notfallnummer informieren. Dies erfolgt telefonisch und nicht per E-Mail, da das Mailsystem betroffen sein oder mitgelesen werden kann.
- Nichts löschen, nichts neu installieren.
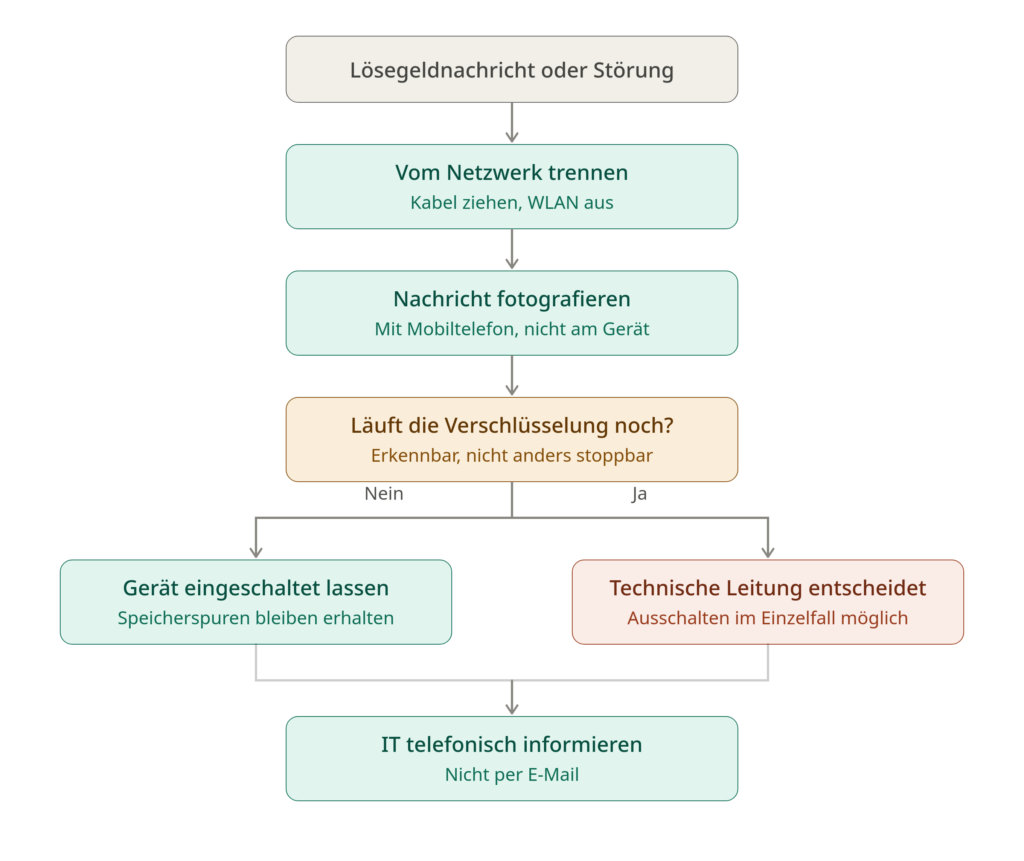
Am Ende dieser Phase sollte die Einsatzleitung feststehen und das Protokoll begonnen haben.
Minute 10 bis 20: Krisenstab bilden und Lage erfassen
In dieser Phase wird aus einer Störung ein strukturierter Einsatz.
- Krisenstab zusammenrufen. Dies geschieht per Telefon oder über einen vorab vereinbarten, unabhängigen Kanal.
- Protokoll führen. Festgehalten wird, wer was wann beobachtet hat, welche Systeme betroffen sind und welche Maßnahmen bereits ergriffen wurden.
- Erstes Lagebild erstellen. Die zentralen Fragen lauten:
- Welche Systeme, Standorte und Nutzer sind betroffen?
- Läuft die Verschlüsselung noch?
- Sind Server, Backups oder Cloud-Dienste betroffen?
- Gibt es Hinweise auf Datenabfluss?
- Annahme treffen: Zunächst wird vom Schlimmsten ausgegangen. Ist ein Gerät betroffen, kann das gesamte Netzwerk kompromittiert sein.
- Kommunikationsregel festlegen. Die Belegschaft wird kurz informiert: Betroffene Geräte nicht benutzen, nicht ausschalten, nichts löschen, keine eigenen Reparaturversuche unternehmen und Meldungen an eine zentrale Stelle richten.
Minute 20 bis 35: Eindämmung
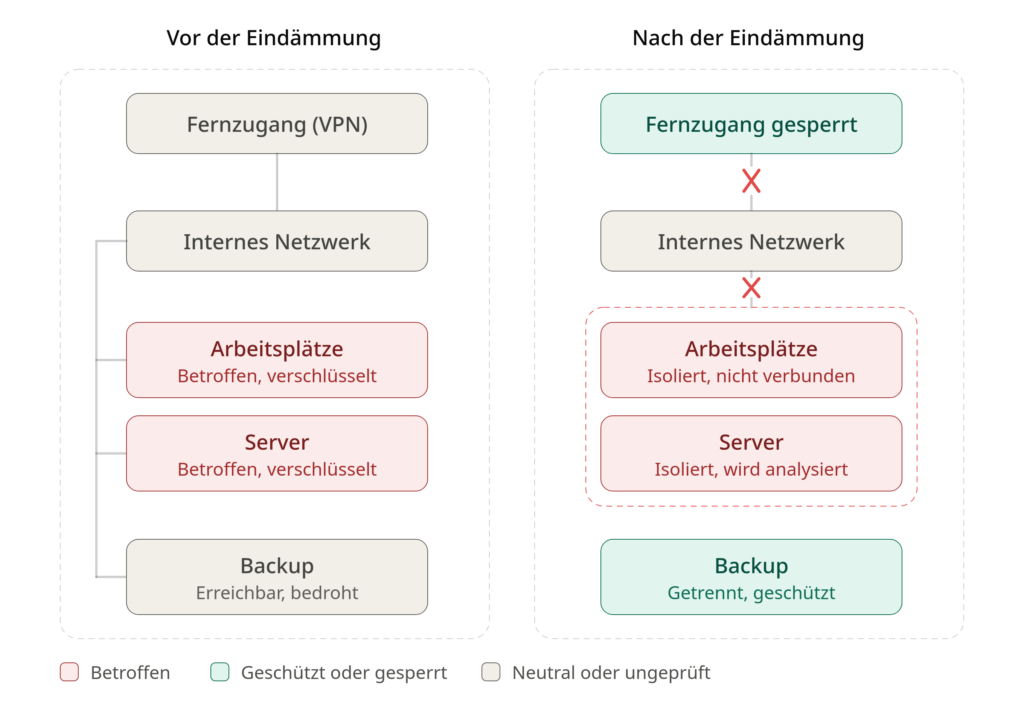
Nun gilt es, den Angreifern den Handlungsspielraum zu nehmen.
Netzwerk und Zugänge:
- Betroffene Netzwerksegmente werden getrennt, zum Beispiel durch Abschalten von Switch-Ports oder durch Firewall-Regeln.
- Fernzugänge wie VPN, Remote-Desktop und Zugänge von Dienstleistern werden gesperrt.
- Verbindungen zwischen Standorten werden bei Bedarf gekappt.
- Der Internetzugang kritischer Systeme wird vorübergehend unterbrochen, damit keine Daten mehr abfließen und keine Befehle der Täter ankommen.
Konten und Passwörter:
- Kompromittierte oder verdächtige Benutzerkonten werden deaktiviert.
- Privilegierte Konten (Domänenadministratoren, Dienstkonten) werden abgesichert und deren Passwörter geändert. Dies erfolgt ausschließlich von einem sauberen, nachweislich nicht betroffenen Gerät aus, da auf infizierten Systemen Passwörter mitgelesen werden könnten.
- Die Mehrfaktor-Authentifizierung wird geprüft und, wo möglich, erzwungen.
Datensicherungen schützen:
- Backup-Systeme werden sofort vom Netzwerk getrennt oder Zugriffe darauf gesperrt.
Viele Artikel in PDF-Form · Kompakte Kernaussagen für Beiträge · Offline-KI · Freikontingent+ für Website-Checks
 Mein Name ist Klaus Meffert. Ich bin promovierter Informatiker und beschäftige mich seit über 30 Jahren professionell und praxisbezogen mit Informationstechnologie. In IT & Datenschutz bin ich auch als Sachverständiger tätig. Ich stehe für pragmatische Lösungen mit Mehrwert. Meine Firma, die