AI-chatbots er for længst ikke længere et fremtidsemne – de besvarer kundehenvendelser døgnet rundt, aflaster supportteams og forbedrer brugeroplevelsen mærkbart. Men den, der bruger sådan en bot på sin hjemmeside, bevæger sig ind på et databeskyttelsesretligt område, der kræver omhyggelig planlægning. Denne artikel viser, hvad der er vigtigt, hvor de typiske faldgruber ligger, og hvordan en lovlig implementering lykkes.
Hvad gør AI-chatbots særlige ud fra et databeskyttelsesperspektiv?
I modsætning til en simpel kontaktformular behandler en AI-chatbot input i realtid, gemmer samtaleforløb, overfører data til eksterne tjenester og lærer i nogle tilfælde af interaktionerne. Dermed opstår flere databeskyttelsesretlige dimensioner på én gang:
- Indsamling af personoplysninger – Brugere indtaster navne, e-mailadresser, problembeskrivelser eller endda helbredsoplysninger, ofte uden at være bevidste om det.
- Overførsel til tredjelande – Mange AI-tjenester (OpenAI, Google, Amazon) behandler data på servere i USA eller andre lande uden for EU.
- Automatiseret behandling – Så snart et system træffer afgørelser med virkning for personer, finder art. 22 i GDPR anvendelse.
- Træning af AI-modeller – Hvis input bruges til at forbedre modellen, er det en selvstændig behandlingsaktivitet.
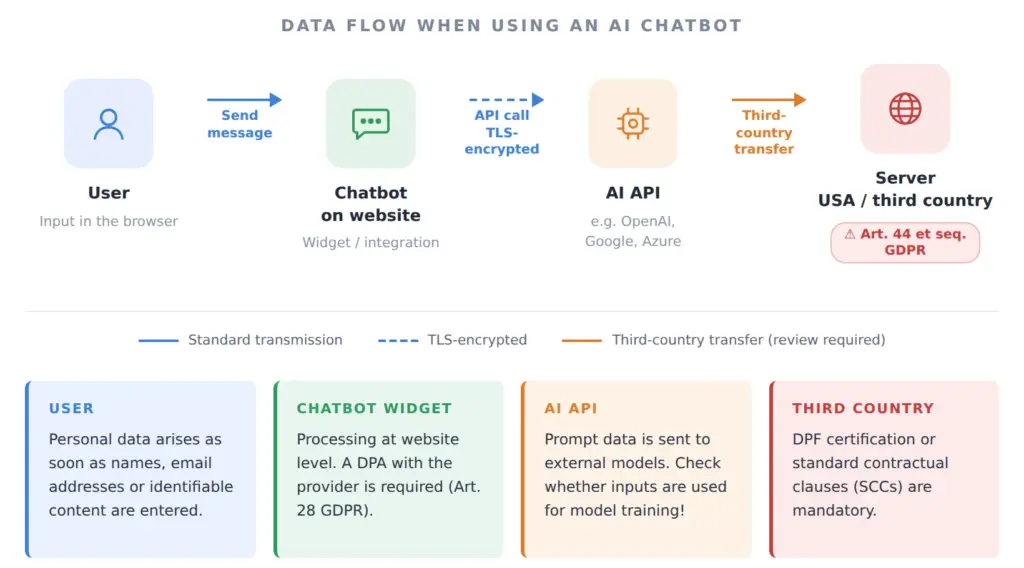
Databeskyttelsesforordningen (GDPR) gælder for alle disse processer, så snart blot én registreret person fra EU er involveret.
Retsgrundlag: På hvilket grundlag må der behandles data?
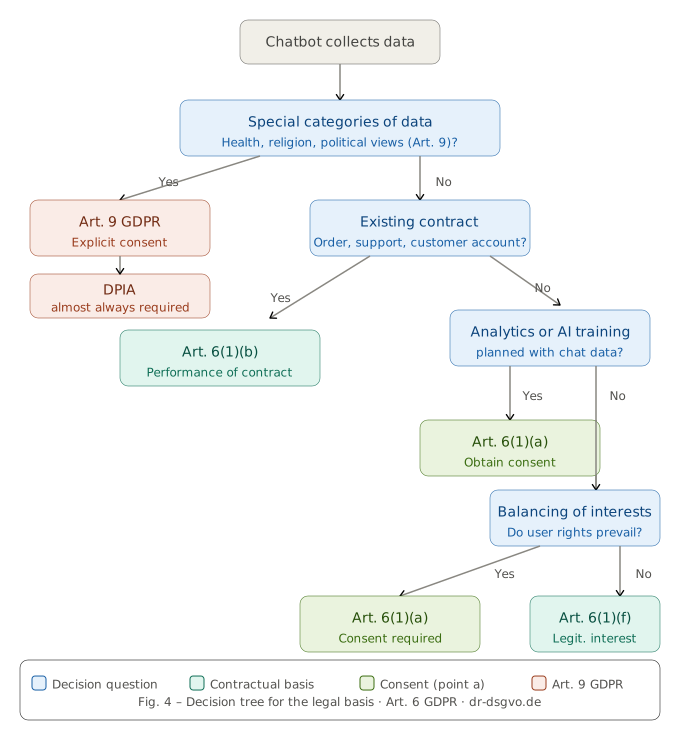
Enhver behandling af personoplysninger kræver et retsgrundlag efter art. 6 i GDPR. For chatbots kommer typisk tre i betragtning:
Samtykke (art. 6, stk. 1, litra a, GDPR) Samtykke er det sikreste grundlag, når databehandlingen går ud over det, der er nødvendigt for at levere tjenesten – for eksempel når samtaledata bruges til analyseformål eller AI-træning. Det skal være frivilligt, informeret, specifikt og utvetydigt. Et afkrydsningsfelt, der er sat på forhånd, er ikke nok.
Opfyldelse af en kontrakt (art. 6, stk. 1, litra b, GDPR) Når chatbotten bruges til at håndtere et eksisterende eller kommende kontraktforhold (f.eks. at slå ordrestatus op eller supporthenvendelser i kundekontoen), kan dette grundlag komme i betragtning.
Legitime interesser (art. 6, stk. 1, litra f, GDPR) Ved rent funktionelle chatbot-interaktioner uden følsomme data kan virksomhedens legitime interesse anvendes – dog kun, hvis en interesseafvejning falder ud til fordel for den dataansvarlige, og brugernes grundlæggende rettigheder ikke vejer tungere.
Praktisk tip: For besøgende uden et eksisterende kontraktforhold er samtykke som regel det rigtige valg.
Tekniske og organisatoriske foranstaltninger (TOM'er)
Art. 25 i GDPR kræver „databeskyttelse gennem design" (privacy by design) og „databeskyttelse gennem standardindstillinger" (privacy by default). Konkret betyder det for chatbots:
Dataminimering Botten bør kun spørge efter de data, der faktisk er nødvendige for den pågældende henvendelse. Den, der blot spørger om åbningstider, behøver ikke at indtaste en e-mailadresse.
Pseudonymisering og anonymisering Samtalelogs bør så vidt muligt gemmes anonymiseret eller i det mindste pseudonymiseret. Fulde navne og direkte identifikatorer skal fjernes fra logs på et tidligt tidspunkt.
Kryptering Overførsel og lagring af chatbot-data skal ske krypteret (mindst TLS 1.2, helst TLS 1.3).
Adgangsbegrænsninger Logs og samtaleforløb må kun være tilgængelige for autoriserede personer. Rollebaserede adgangskoncepter skal dokumenteres.
Sletningskoncept Der skal være fastsat klare slettefrister for alle behandlede data. Samtaleforløb bør ikke opbevares længere end strengt nødvendigt – som regel er nogle uger til måneder tilstrækkeligt.
Databehandling: Aftalen med udbyderen
Den, der integrerer en ekstern AI-tjeneste – hvad enten det er via en API eller en færdig widget-løsning – overlader personoplysninger til en tjenesteudbyder. Det udgør databehandling efter art. 28 i GDPR. Uden en gyldig databehandleraftale (DBA) er brugen ulovlig.
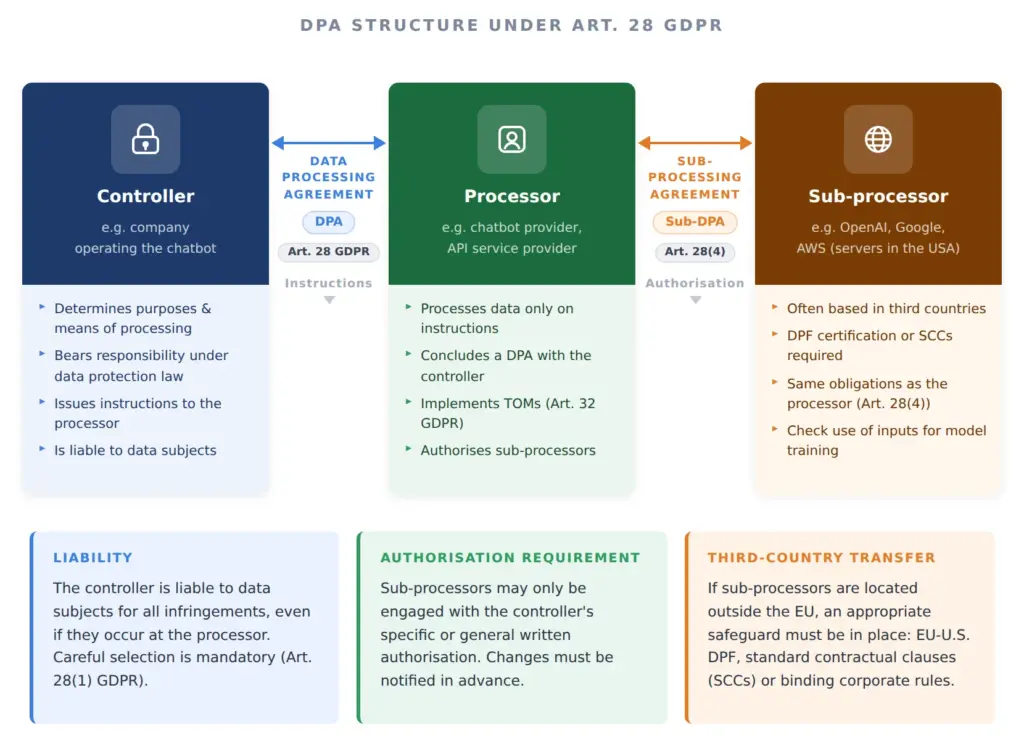
En databehandleraftale skal blandt andet regulere:
- Behandlingens genstand og varighed
- Behandlingens art og formål
- Databehandlerens pligt til at følge instrukser
- Tekniske og organisatoriske sikkerhedsforanstaltninger
- Håndtering af underdatabehandlere
- De registreredes rettigheder og pligten til at bistå
Mange store udbydere (OpenAI, Microsoft, Google) stiller standardaftaler til rådighed. Disse bør dog ikke accepteres i blinde – en juridisk gennemgang anbefales, især med hensyn til underdatabehandlere og deres placering.
Overførsel til tredjelande: USA-problemet
Et centralt problem ved brug af amerikanske AI-tjenester er overførsel af data til tredjelande. Siden EU-Domstolens Schrems II-dom (2020) har overførsler til USA uden passende garantier været ulovlige.
Siden juli 2023 har der med EU-U.S. Data Privacy Framework (DPF) eksisteret en ny tilstrækkelighedsafgørelse fra EU-Kommissionen. Udbydere, der er certificeret under DPF, må modtage data fra EU, uden at der kræves yderligere standardkontraktbestemmelser (SCC'er). Om en udbyder er certificeret, kan du tjekke online.
Vigtigt: DPF er ikke uigenkaldelig. Der er igangværende politiske og juridiske diskussioner, som på mellemlang sigt kan true dens beståen. En risikovurdering og regelmæssig kontrol er fortsat påkrævet.
Alternativt giver europæiske udbydere eller selvhostede open source-modeller (f.eks. LLM'er, der kører på egen infrastruktur) en mere robust løsning ud fra et databeskyttelsesperspektiv, fordi der ikke sker nogen overførsel til tredjelande.
Privatlivspolitik: Opfyld gennemsigtighedskravene
Hjemmesidens privatlivspolitik skal beskrive brugen af chatbotten fuldstændigt og forståeligt (art. 13 i GDPR). Følgende oplysninger er obligatoriske:
- Hvilke data indsamler chatbotten?
- Til hvilket formål behandles de?
- På hvilket retsgrundlag?
- Til hvilke modtagere (inklusive underdatabehandlere) videregives data?
- Til hvilke lande overføres data, og på hvilket grundlag?
- Hvor længe opbevares data?
- Hvilke rettigheder har brugerne (indsigt, sletning, indsigelse)?
En generel formulering som „Vi bruger AI-værktøjer" er ikke tilstrækkelig. Beskrivelsen skal være konkret og til at følge.
Teknisk implementering af de registreredes rettigheder
Også for chatbot-data gælder alle de registreredes rettigheder efter GDPR:
- Indsigtsret (art. 15): Brugere kan kræve at få at vide, hvilke data der er gemt.
- Ret til sletning (art. 17): Efter anmodning skal alle personoplysninger kunne slettes fra samtalelogs.
- Ret til dataportabilitet (art. 20): Ved behandling baseret på samtykke eller kontrakt skal data kunne udleveres i et maskinlæsbart format.
- Ret til indsigelse (art. 21): Ved behandling på grundlag af legitime interesser kan brugere gøre indsigelse.
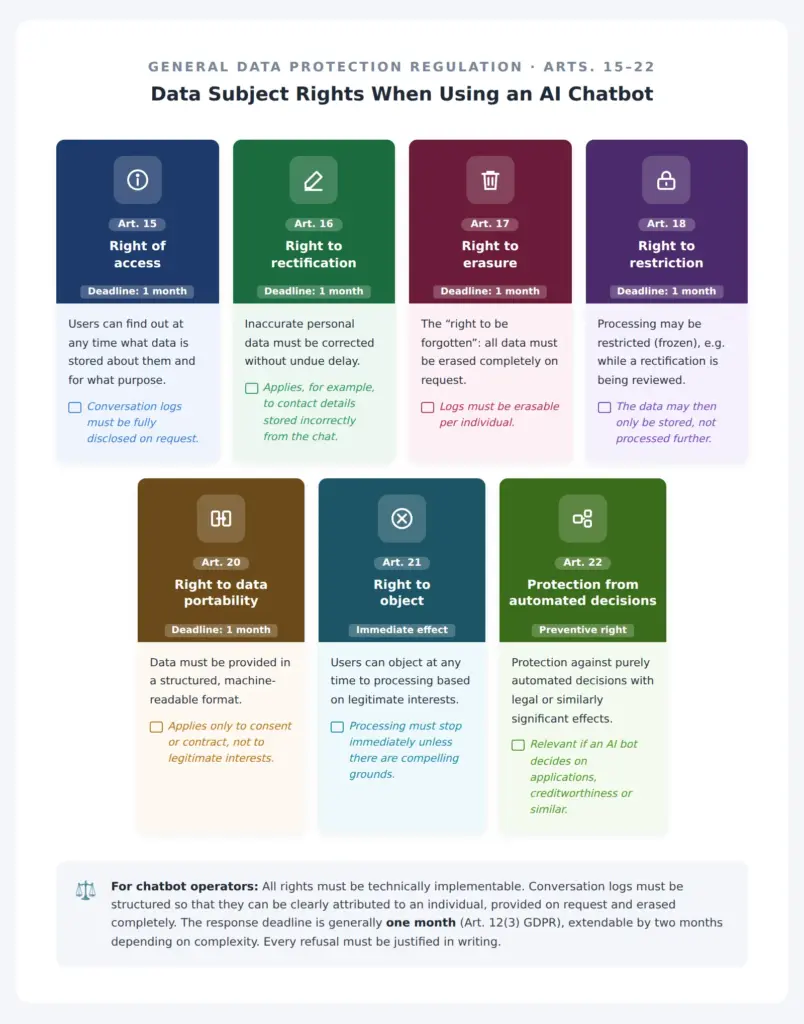
Den tekniske infrastruktur skal kunne understøtte disse rettigheder. Samtalelogs bør derfor være struktureret, så de entydigt kan henføres til en person og efter anmodning slettes fuldstændigt.
Særlige kategorier af personoplysninger
Hvis chatbotten behandler følsomme data – for eksempel ved kommunikation mellem læge og patient, psykologisk rådgivning eller juridisk rådgivning – gælder skærpede krav efter art. 9 i GDPR. Helbredsoplysninger, religiøs overbevisning eller politiske holdninger må kun behandles med udtrykkeligt samtykke eller under snævre lovbestemte undtagelser.
I sådanne scenarier er en konsekvensanalyse vedrørende databeskyttelse (DPIA) efter art. 35 i GDPR næsten altid obligatorisk.
Konsekvensanalyse vedrørende databeskyttelse (DPIA)
En DPIA skal gennemføres, når en behandlingsaktivitet sandsynligvis indebærer en høj risiko for fysiske personers rettigheder og frihedsrettigheder. For AI-chatbots er det ofte tilfældet, især når:
- der finder profilering eller systematisk analyse af brugeradfærd sted,
- der behandles særlige kategorier af personoplysninger,
- der sker en omfattende behandling på et offentligt tilgængeligt system.
DPIA'en dokumenterer risici, modforanstaltninger og vurderingen af restrisikoen og skal forelægges tilsynsmyndigheden, hvis risiciene ikke kan reduceres tilstrækkeligt.
Praktisk tjekliste til GDPR-kompatibel brug af AI-chatbots
Retsgrundlag
- Retsgrundlag fastlagt for hver behandlingsaktivitet
- Samtykkemekanisme (hvis nødvendig) teknisk implementeret
- Databehandleraftale indgået med udbyderen og gennemgået
Gennemsigtighed
- Privatlivspolitik opdateret og fuldstændig
- Brugere informeres om databehandlingen før første input
Teknik
- Overførsel og lagring krypteret
- Slettefrister fastsat og teknisk implementeret
- De registreredes rettigheder kan opfyldes (indsigt, sletning, dataportabilitet)
- Dataminimering implementeret (kun nødvendige felter)
Overførsel til tredjelande
- Udbyder tjekket for DPF-certificering eller SCC'er
- Overførsel dokumenteret
Risikovurdering
- DPIA gennemført (hvis nødvendig)
- Fortegnelse over behandlingsaktiviteter opdateret
Konklusion
En AI-chatbot kan være en værdifuld udvidelse af enhver hjemmeside – forudsat at den fra starten er designet i overensstemmelse med databeskyttelsesreglerne. De største risici opstår ikke af ond vilje, men af manglende aftaler, uklare retsgrundlag og utilstrækkelig gennemsigtighed over for brugerne. Den, der konsekvent gennemfører de beskrevne foranstaltninger, skaber ikke kun retssikkerhed, men også tillid hos sine brugere – og det er i sidste ende den mere holdbare konkurrencefordel.
Ved komplekse scenarier, især i regulerede brancher som sundhed, finans eller jura, anbefales det desuden at inddrage en specialist i databeskyttelse og juridiske spørgsmål.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.