AI-chattbotar är sedan länge ingen framtidsfråga längre – de besvarar kundfrågor dygnet runt, avlastar supportteam och förbättrar användarupplevelsen märkbart. Men den som använder en sådan bot på sin webbplats beträder ett dataskyddsrättsligt område som kräver noggrann planering. Den här artikeln visar vad som är viktigt, var de typiska fallgroparna finns och hur en GDPR-kompatibel implementering lyckas.
Vad gör AI-chattbotar speciella ur dataskyddssynpunkt?
Till skillnad från ett enkelt kontaktformulär behandlar en AI-chattbot inmatningar i realtid, sparar konversationshistorik, överför data till externa tjänster och lär sig i vissa fall av interaktionerna. Därmed uppstår flera dataskyddsrättsliga dimensioner samtidigt:
- Insamling av personuppgifter – Användare anger namn, e-postadresser, problembeskrivningar eller till och med hälsouppgifter, ofta utan att vara medvetna om det.
- Överföring till tredjeland – Många AI-tjänster (OpenAI, Google, Amazon) behandlar data på servrar i USA eller andra länder utanför EU.
- Automatiserad behandling – Så snart ett system fattar beslut som påverkar personer blir artikel 22 GDPR tillämplig.
- Träning av AI-modeller – Om inmatningar används för att förbättra modellen är det en självständig behandling.
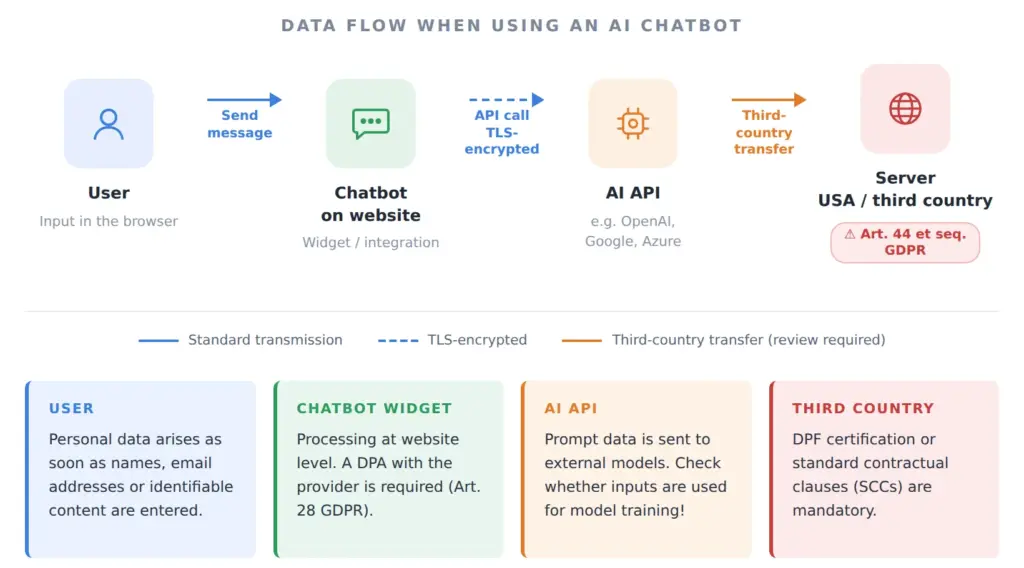
Dataskyddsförordningen (GDPR) gäller för alla dessa förlopp så snart en enda registrerad person från EU berörs.
Rättslig grund: På vilken grund får uppgifterna behandlas?
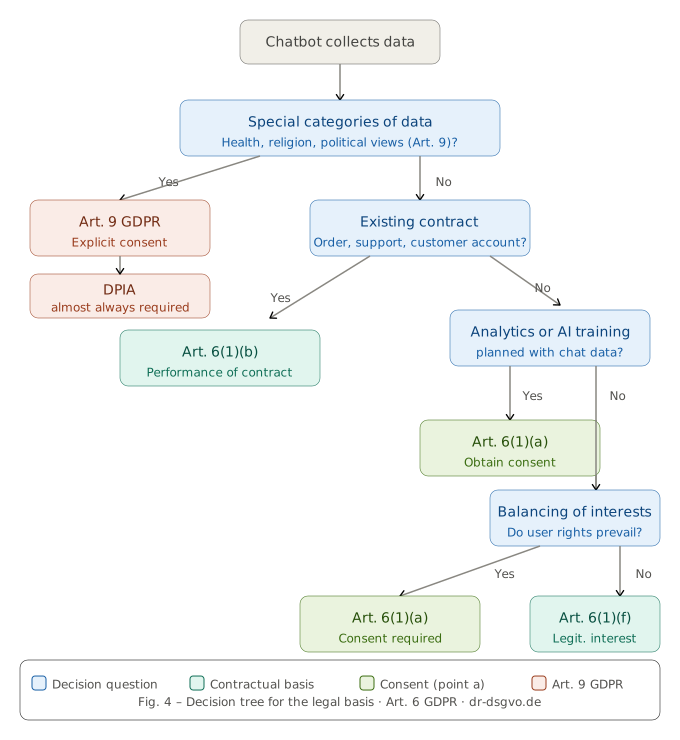
Varje behandling av personuppgifter kräver en rättslig grund enligt artikel 6 GDPR. För chattbotar kommer vanligtvis tre i fråga:
Samtycke (artikel 6.1 a GDPR) Samtycke är den säkraste grunden när behandlingen går utöver vad som är nödvändigt för att tillhandahålla tjänsten – till exempel när konversationsdata används för analyser eller AI-träning. Det måste vara frivilligt, informerat, specifikt och otvetydigt. En förkryssad ruta räcker inte.
Fullgörande av avtal (artikel 6.1 b GDPR) Om chattboten används för att hantera ett befintligt eller planerat avtalsförhållande (t.ex. för att kontrollera orderstatus eller hantera supportärenden i kundkontot) kan denna grund vara tillämplig.
Berättigade intressen (artikel 6.1 f GDPR) För rent funktionella interaktioner med chattboten utan känsliga uppgifter kan företagets berättigade intresse åberopas – men bara om en intresseavvägning faller ut till den personuppgiftsansvariges fördel och användarnas grundläggande rättigheter inte väger tyngre.
Praktiskt tips: För besökare utan befintligt avtalsförhållande är samtycke i regel det rätta valet.
Tekniska och organisatoriska åtgärder (TOM)
Artikel 25 GDPR kräver ”inbyggt dataskydd” (Privacy by Design) och ”dataskydd som standard” (Privacy by Default). Konkret innebär det för chattbotar:
Uppgiftsminimering Boten bör bara efterfråga de uppgifter som verkligen behövs för respektive förfrågan. Den som bara frågar efter öppettider behöver inte ange någon e-postadress.
Pseudonymisering och anonymisering Konversationsloggar bör om möjligt lagras anonymiserade eller åtminstone pseudonymiserade. Namn och direkta identifierare ska tas bort ur loggarna i ett tidigt skede.
Kryptering Överföring och lagring av chattbotdata måste vara krypterad (minst TLS 1.2, helst TLS 1.3).
Åtkomstbegränsningar Loggar och konversationshistorik får bara vara tillgängliga för behöriga personer. Rollbaserade behörighetskoncept ska dokumenteras.
Gallringsrutin Tydliga lagringstider måste fastställas för alla behandlade uppgifter. Konversationshistorik bör inte sparas längre än absolut nödvändigt – i regel räcker några veckor till några månader.
Personuppgiftsbiträde: Avtalet med leverantören
Den som integrerar en extern AI-tjänst – oavsett om det sker via ett API eller en färdig widgetlösning – lämnar över personuppgifter till en tjänsteleverantör. Det innebär personuppgiftsbiträde enligt artikel 28 GDPR. Utan ett giltigt personuppgiftsbiträdesavtal (PUB-avtal) är användningen olaglig.
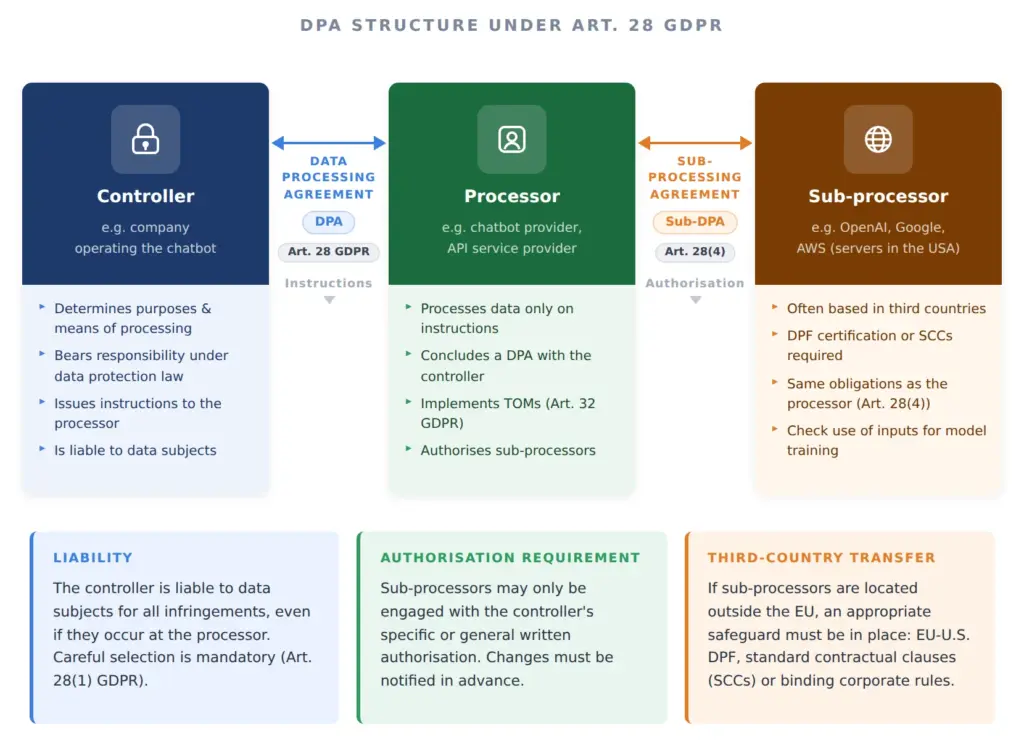
Ett PUB-avtal måste bland annat reglera:
- Behandlingens föremål och varaktighet
- Behandlingens art och ändamål
- Personuppgiftsbiträdets skyldighet att följa instruktioner
- Tekniska och organisatoriska skyddsåtgärder
- Hantering av underbiträden
- De registrerades rättigheter och skyldigheter att bistå
Många stora leverantörer (OpenAI, Microsoft, Google) tillhandahåller standardavtal. Dessa bör dock inte godtas blint – en juridisk granskning är att rekommendera, särskilt när det gäller underbiträden och deras placering.
Överföring till tredjeland: USA-problemet
Ett centralt problem vid användning av amerikanska AI-tjänster är överföringen av uppgifter till tredjeländer. Sedan EU-domstolens Schrems II-dom (2020) är överföringar till USA utan lämpliga skyddsåtgärder otillåtna.
Sedan juli 2023 finns med EU-U.S. Data Privacy Framework (DPF) ett nytt beslut om adekvat skyddsnivå från EU-kommissionen. Leverantörer som är certifierade enligt DPF får ta emot uppgifter från EU utan att ytterligare standardavtalsklausuler (SCC) krävs. Om en leverantör är certifierad kan du kontrollera online.
Viktigt: DPF är inte oåterkalleligt. Det pågår politiska och rättsliga diskussioner som på medellång sikt kan hota dess fortbestånd. En riskbedömning och regelbunden översyn är fortfarande nödvändig.
Alternativt erbjuder europeiska leverantörer eller egenhostade öppen källkod-modeller (t.ex. LLM:er som körs på egen infrastruktur) en ur dataskyddssynpunkt robustare lösning, eftersom ingen överföring till tredjeländer sker.
Integritetspolicy: Uppfylla kraven på transparens
Webbplatsens integritetspolicy måste beskriva användningen av chattboten fullständigt och begripligt (artikel 13 GDPR). Följande information är obligatorisk:
- Vilka uppgifter samlar chattboten in?
- För vilket ändamål behandlas de?
- På vilken rättslig grund?
- Till vilka mottagare (inklusive underbiträden) lämnas uppgifterna ut?
- Till vilka länder överförs uppgifterna, och på vilken grund?
- Hur länge lagras uppgifterna?
- Vilka rättigheter har användarna (tillgång, radering, invändning)?
En allmän formulering som ”Vi använder AI-verktyg” räcker inte. Beskrivningen måste vara konkret och begriplig.
Genomföra de registrerades rättigheter tekniskt
Även för chattbotdata gäller samtliga rättigheter för registrerade enligt GDPR:
- Rätt till tillgång (art. 15): Användare kan begära att få veta vilka uppgifter som lagras.
- Rätt till radering (art. 17): På begäran måste alla personuppgifter kunna raderas ur konversationsloggarna.
- Rätt till dataportabilitet (art. 20): Vid behandling som grundar sig på samtycke eller avtal måste uppgifterna kunna tillhandahållas i ett maskinläsbart format.
- Rätt att göra invändningar (art. 21): Vid behandling som grundar sig på berättigade intressen kan användarna invända.
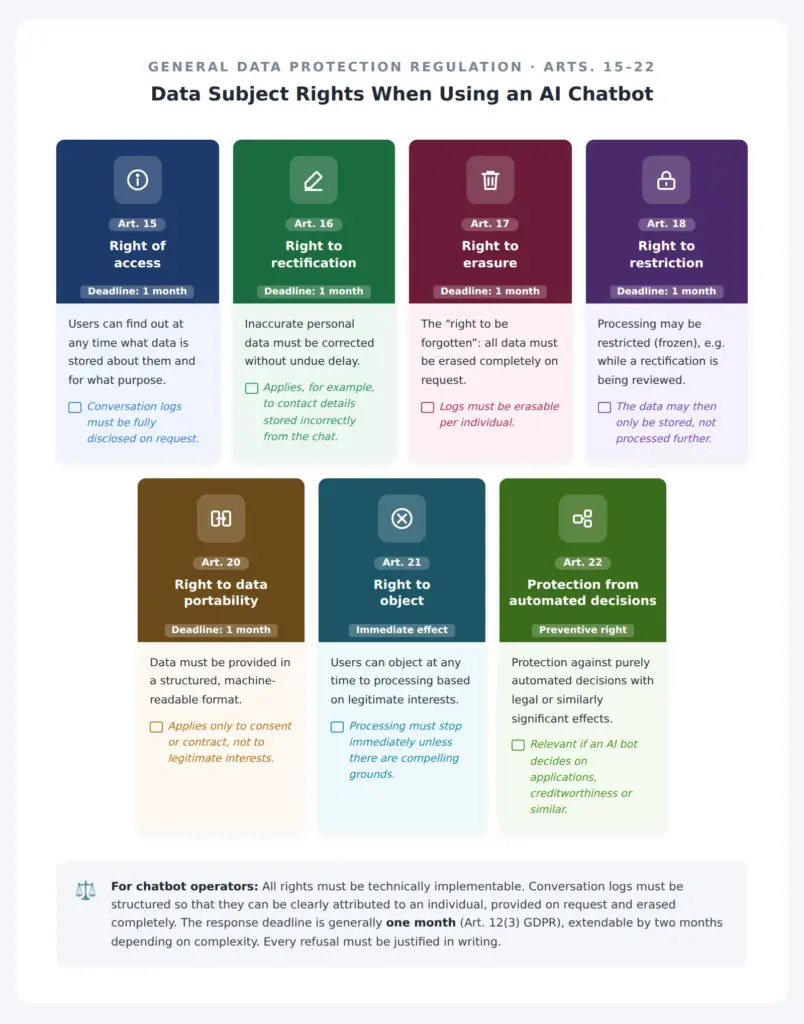
Den tekniska infrastrukturen måste kunna hantera dessa rättigheter. Konversationsloggar bör därför vara strukturerade så att de entydigt kan kopplas till en person och raderas fullständigt på begäran.
Särskilda kategorier av personuppgifter
Om känsliga uppgifter behandlas i chattboten – till exempel vid kommunikation mellan läkare och patient, psykologisk rådgivning eller juridisk rådgivning – gäller skärpta krav enligt artikel 9 GDPR. Hälsouppgifter, religiös övertygelse eller politiska åsikter får endast behandlas med uttryckligt samtycke eller enligt snäva lagstadgade undantag.
I sådana scenarier är en konsekvensbedömning avseende dataskydd (DPIA) enligt artikel 35 GDPR nästan alltid obligatorisk.
Konsekvensbedömning avseende dataskydd (DPIA)
En DPIA ska genomföras när en behandling sannolikt leder till en hög risk för fysiska personers rättigheter och friheter. För AI-chattbotar är det ofta fallet, särskilt när:
- profilering eller systematisk utvärdering av användarbeteende förekommer,
- särskilda kategorier av personuppgifter behandlas,
- en omfattande behandling sker i ett allmänt tillgängligt system.
DPIA:n dokumenterar risker, motåtgärder och bedömningen av kvarstående risker och ska lämnas till tillsynsmyndigheten om riskerna inte kan minskas tillräckligt.
Praktisk checklista för GDPR-kompatibla AI-chattbotar
Rättslig grund
- Rättslig grund fastställd för varje behandling
- Mekanism för samtycke (om det krävs) tekniskt genomförd
- PUB-avtal med leverantören ingånget och granskat
Transparens
- Integritetspolicyn uppdaterad och fullständig
- Användare informeras om behandlingen innan de skriver något första gången
Teknik
- Överföring och lagring krypterade
- Lagringstider fastställda och tekniskt genomförda
- De registrerades rättigheter kan tillgodoses (tillgång, radering, dataportabilitet)
- Uppgiftsminimering genomförd (endast nödvändiga fält)
Överföring till tredjeland
- Leverantören kontrollerad avseende DPF-certifiering eller SCC
- Överföringen dokumenterad
Riskbedömning
- DPIA genomförd (om det krävs)
- Registret över behandlingar uppdaterat
Slutsats
En AI-chattbot kan vara ett värdefullt tillskott till varje webbplats – förutsatt att den utformas i enlighet med dataskyddsreglerna från början. De största riskerna uppstår inte genom ond avsikt, utan genom saknade avtal, oklara rättsliga grunder och bristande transparens gentemot användarna. Den som konsekvent genomför de beskrivna åtgärderna skapar inte bara rättssäkerhet utan också förtroende hos sina användare – och det är i slutändan den mer hållbara konkurrensfördelen.
Vid komplexa scenarier, särskilt i reglerade branscher som hälso- och sjukvård, finans eller juridik, är det dessutom lämpligt att anlita en specialist på dataskydd och juridiska frågor.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.