ШІ-чат-боти давно перестали бути темою майбутнього: вони цілодобово відповідають на запити клієнтів, розвантажують служби підтримки й помітно покращують користувацький досвід. Проте той, хто встановлює такого бота на своєму сайті, заходить на територію захисту даних, яка потребує ретельного планування. У цій статті пояснюємо, що важливо, де ховаються типові пастки і як реалізувати чат-бот відповідно до закону.
Чим ШІ-чат-боти особливі з погляду захисту даних?
На відміну від простої контактної форми ШІ-чат-бот обробляє введені дані в режимі реального часу, зберігає історію розмов, передає дані зовнішнім сервісам і в деяких випадках навчається на взаємодіях. Через це одночасно виникає кілька аспектів захисту даних:
- Збирання персональних даних – користувачі вводять імена, адреси електронної пошти, описи проблем або навіть відомості про здоров’я, часто навіть не замислюючись про це.
- Передача до третіх країн – багато ШІ-сервісів (OpenAI, Google, Amazon) обробляють дані на серверах у США або інших країнах поза ЄС.
- Автоматизована обробка – щойно система ухвалює рішення, що впливають на людей, застосовується ст. 22 GDPR.
- Навчання ШІ-моделей – якщо введені дані використовують для вдосконалення моделі, це окрема операція з обробки.
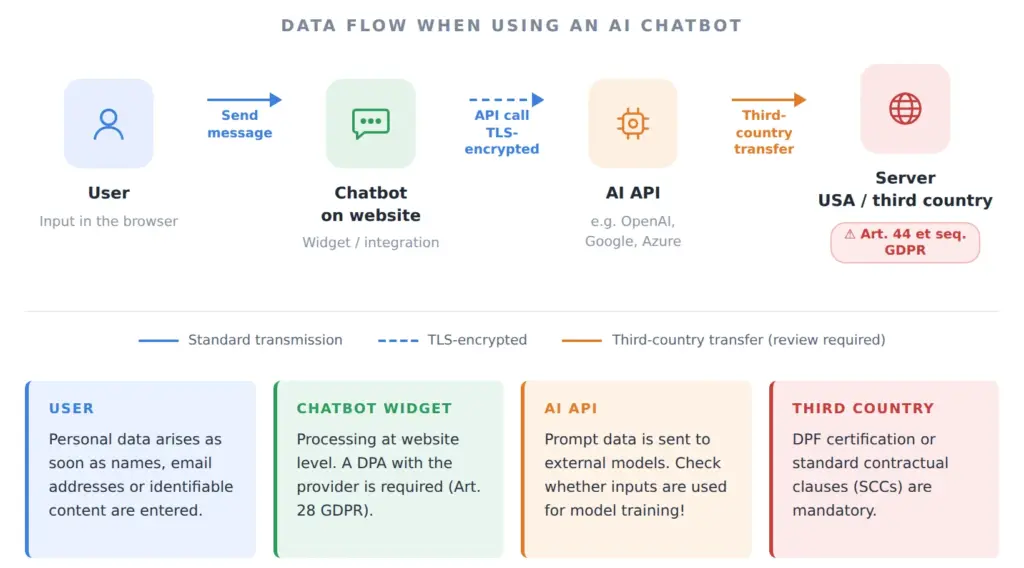
Загальний регламент захисту даних (GDPR) поширюється на всі ці процеси, щойно в них залучена хоча б один суб’єкт даних з ЄС.
Правові підстави: на якій основі дозволено обробку?
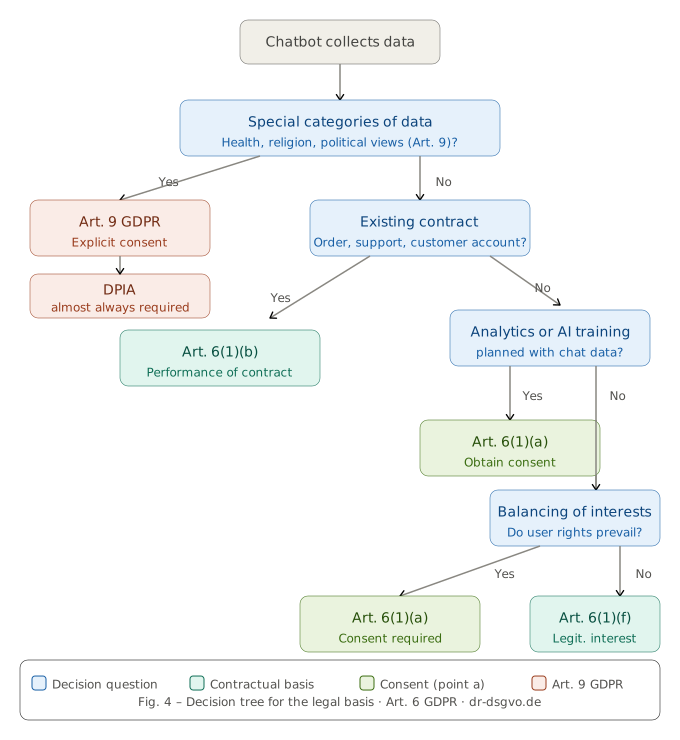
Будь-яка обробка персональних даних потребує правової підстави згідно зі ст. 6 GDPR. Для чат-ботів зазвичай підходять три:
Згода (ст. 6(1)(a) GDPR) Згода є найнадійнішою підставою, якщо обробка даних виходить за межі необхідного для надання послуги, наприклад коли дані розмов використовують для аналітики або навчання ШІ. Вона має бути добровільною, поінформованою, конкретною та однозначною. Заздалегідь поставленої позначки недостатньо.
Виконання договору (ст. 6(1)(b) GDPR) Якщо чат-бот використовується для виконання наявного договору або підготовки до його укладення (наприклад, перевірка статусу замовлення, запити до підтримки в обліковому записі клієнта), ця підстава може застосовуватися.
Законні інтереси (ст. 6(1)(f) GDPR) Для суто функціональних взаємодій із чат-ботом без чутливих даних можна послатися на законний інтерес компанії, але лише якщо зважування інтересів складається на користь контролера і основоположні права користувачів не переважають.
Порада з практики: Для відвідувачів без чинних договірних відносин доречним вибором, як правило, є згода.
Технічні та організаційні заходи (TOMs)
Ст. 25 GDPR вимагає «захисту даних за задумом» (Privacy by Design) і «захисту даних за замовчуванням» (Privacy by Default). Для чат-ботів це конкретно означає:
Мінімізація даних Бот має запитувати лише ті дані, які справді потрібні для конкретного запиту. Хто лише цікавиться годинами роботи, не повинен вводити адресу електронної пошти.
Псевдонімізація та анонімізація Журнали розмов слід за можливості зберігати в анонімізованому або принаймні псевдонімізованому вигляді. Справжні імена та прямі ідентифікатори треба якомога раніше видаляти з журналів.
Шифрування Передавання та зберігання даних чат-бота мають бути зашифрованими (щонайменше TLS 1.2, краще TLS 1.3).
Обмеження доступу Журнали та історії розмов мають бути доступні лише уповноваженим особам. Рольові концепції доступу необхідно документувати.
Концепція видалення Для всіх оброблюваних даних мають бути визначені чіткі строки видалення. Історії розмов не слід зберігати довше, ніж це вкрай необхідно; зазвичай вистачає від кількох тижнів до кількох місяців.
Обробка за дорученням: договір із постачальником
Хто підключає зовнішній ШІ-сервіс, через API чи готове рішення-віджет, передає персональні дані постачальнику послуг. Це означає обробку за дорученням відповідно до ст. 28 GDPR. Без чинного договору про обробку даних (DPA) використання чат-бота незаконне.
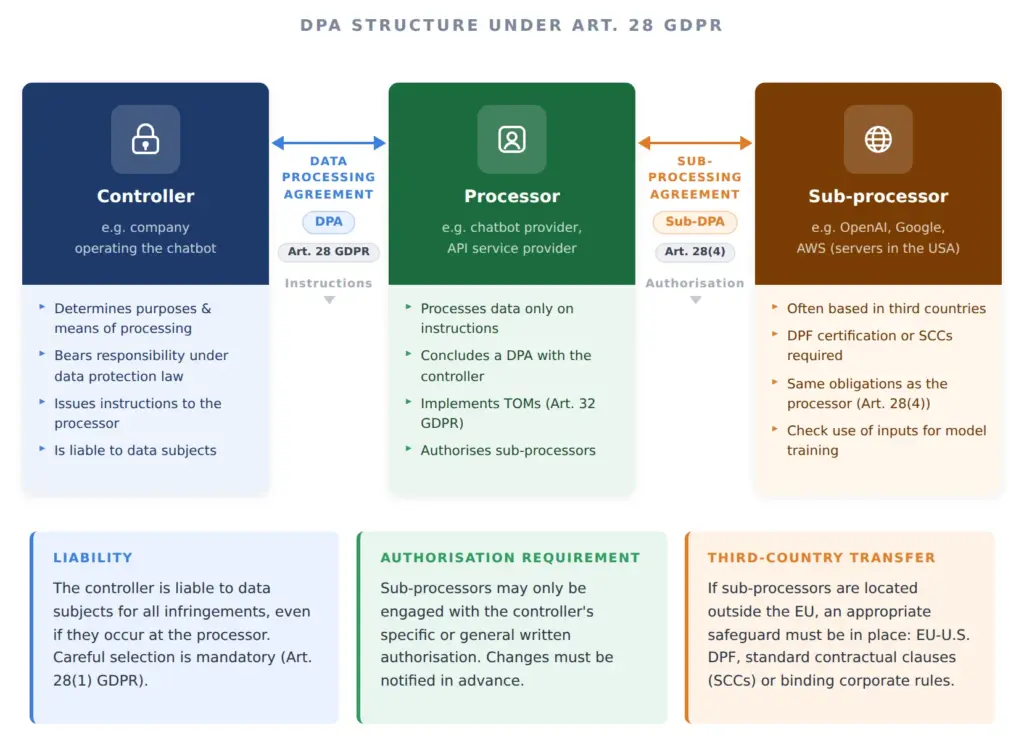
DPA має, зокрема, регулювати:
- предмет і тривалість обробки
- характер і мету обробки
- обов’язок обробника діяти за вказівками
- технічні та організаційні заходи захисту
- порядок залучення субобробників
- права суб’єктів даних і обов’язки щодо сприяння
Багато великих постачальників (OpenAI, Microsoft, Google) надають стандартні договори. Проте приймати їх наосліп не варто: рекомендується юридична перевірка, особливо щодо субобробників та місць їхнього розташування.
Передача даних до третіх країн: проблема США
Ключова проблема під час використання американських ШІ-сервісів полягає в передачі даних до третіх країн. Після рішення Суду ЄС у справі Schrems II (2020) передача даних до США без належних гарантій є недопустимою.
З липня 2023 року діє нове рішення Європейської комісії про адекватність: EU-U.S. Data Privacy Framework (DPF). Постачальники, сертифіковані за DPF, можуть отримувати дані з ЄС без додаткових стандартних договірних положень (SCCs). Чи сертифікований постачальник, можна перевірити онлайн.
Важливо: DPF не є безвідкличним. Тривають політичні та правові дискусії, які в середньостроковій перспективі можуть поставити його існування під загрозу. Оцінка ризиків і регулярна перевірка залишаються необхідними.
Як альтернатива, європейські постачальники або самостійно розміщені моделі з відкритим кодом (наприклад, LLM, що працюють на власній інфраструктурі) пропонують надійніше з погляду захисту даних рішення, оскільки передача до третіх країн не відбувається.
Політика конфіденційності: виконати вимоги прозорості
Політика конфіденційності сайту має повно й зрозуміло описувати використання чат-бота (ст. 13 GDPR). Обов’язковими є такі відомості:
- Які дані збирає чат-бот?
- З якою метою їх обробляють?
- На якій правовій підставі?
- Яким одержувачам (зокрема субобробникам) передаються дані?
- До яких країн передаються дані і на якій підставі?
- Як довго зберігаються дані?
- Які права мають користувачі (доступ, видалення, заперечення)?
Загального формулювання на кшталт «Ми використовуємо ШІ-інструменти» недостатньо. Опис має бути конкретним і зрозумілим.
Технічна реалізація прав суб’єктів даних
На дані чат-бота також поширюються всі права суб’єктів даних за GDPR:
- Право на доступ (ст. 15): користувачі можуть вимагати інформацію про те, які дані про них зберігаються.
- Право на видалення (ст. 17): на запит має бути можливим видалити всі персональні дані з журналів розмов.
- Право на перенесення даних (ст. 20): якщо обробка ґрунтується на згоді або договорі, дані мають надаватися в машинозчитуваному форматі.
- Право на заперечення (ст. 21): якщо обробка ґрунтується на законних інтересах, користувачі можуть їй заперечити.
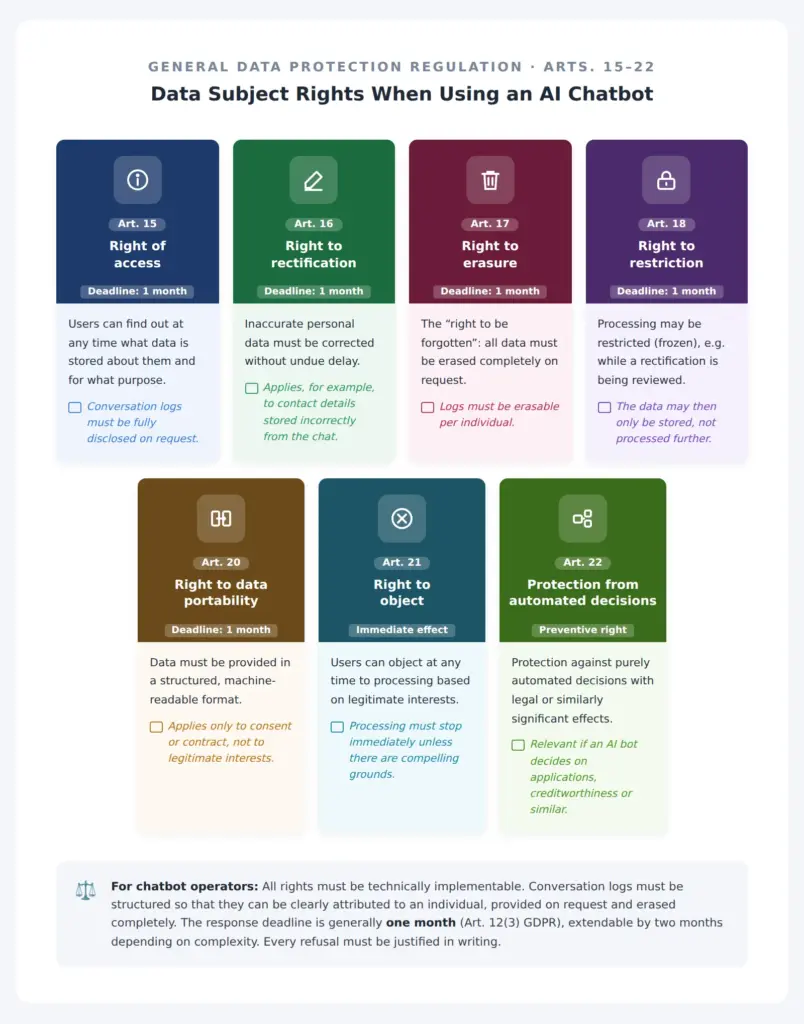
Технічна інфраструктура має забезпечувати реалізацію цих прав. Тому журнали розмов слід структурувати так, щоб їх можна було однозначно віднести до конкретної особи та на запит повністю видалити.
Особливі категорії персональних даних
Якщо чат-бот обробляє чутливі дані, наприклад у спілкуванні лікаря з пацієнтом, під час психологічного консультування чи юридичних консультацій, діють підвищені вимоги ст. 9 GDPR. Дані про здоров’я, релігійні переконання чи політичні погляди можна обробляти лише за явної згоди або в межах вузьких законодавчих винятків.
У таких сценаріях оцінка впливу на захист даних (DPIA) згідно зі ст. 35 GDPR майже завжди обов’язкова.
Оцінка впливу на захист даних (DPIA)
DPIA необхідно провести, якщо операція з обробки ймовірно створює високий ризик для прав і свобод фізичних осіб. Для ШІ-чат-ботів це часто так, особливо якщо:
- відбувається профілювання або систематичний аналіз поведінки користувачів,
- обробляються особливі категорії персональних даних,
- обробка ведеться у великому масштабі в загальнодоступній системі.
DPIA документує ризики, заходи протидії та оцінку залишкового ризику; якщо ризики не вдається достатньо знизити, її необхідно подати до наглядового органу.
Практичний чек-лист для використання ШІ-чат-ботів відповідно до GDPR
Правова підстава
- Для кожної операції з обробки визначено правову підставу
- Механізм отримання згоди (якщо потрібно) технічно реалізовано
- DPA з постачальником укладено й перевірено
Прозорість
- Політику конфіденційності оновлено, вона повна
- Користувачів інформують про обробку даних до першого введення
Техніка
- Передавання та зберігання зашифровано
- Строки видалення визначено й технічно реалізовано
- Права суб’єктів даних можна виконати (доступ, видалення, перенесення)
- Мінімізацію даних реалізовано (лише необхідні поля)
Передача до третіх країн
- Постачальника перевірено на сертифікацію DPF або SCCs
- Передачу задокументовано
Перевірка ризиків
- DPIA проведено (якщо потрібно)
- Реєстр операцій з обробки оновлено
Висновок
ШІ-чат-бот може стати цінним доповненням будь-якого сайту, якщо від самого початку його спроєктовано з урахуванням захисту даних. Найбільші ризики виникають не через злий умисел, а через відсутність договорів, неясні правові підстави та брак прозорості щодо користувачів. Хто послідовно впроваджує описані заходи, створює не лише правову визначеність, а й довіру користувачів, а це зрештою стійкіша конкурентна перевага.
У складних сценаріях, особливо в регульованих галузях, як-от охорона здоров’я, фінанси чи право, доцільно додатково залучити фахівця з питань захисту даних і правових питань.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.