У листопаді 2026 року Anthropic представила дві нові моделі, дешевші та швидші за попередників. Для компаній питання не стільки в тому, чи вражає модель, скільки в тому, чи перехід справді покращує захист даних, якість і витрати. Ухвалити рішення допоможе контрольний список.
З Claude Fable 5.2 і Claude Mythos 5.2 з'явилися дві нові моделі з однієї родини. Повідомлення здебільшого стосуються швидкості, цін і безпеки. У роботі малого чи середнього підприємства важливі інші речі: які дані куди надходять, як довго вони зберігаються в постачальника, що станеться з наявними процесами, коли модель зміниться, і скільки насправді коштує розв'язане завдання.
Що Anthropic оголосила про Fable 5.2 і Mythos 5.2
Fable 5.2 доступна з 9 листопада 2026 року, як на Claude Platform, так і у великих хмарних провайдерів AWS, Google Cloud і Microsoft Azure. Ідентифікатор моделі: claude-fable-5-2. Mythos 5.2 натомість відкрита лише для перевірених організацій, наприклад через програми з кібербезпеки чи наук про життя. Обидві моделі ґрунтуються на одній базовій моделі. Fable має сильніший захист у чутливих сферах і тому може пропонуватися загалом.
Ціна становить 8 доларів США за мільйон вхідних токенів і 40 доларів за мільйон вихідних токенів. Для Fable 5.1 було ще 10 і 50 доларів. Вивід до приблизно 30 % швидший, ніж у попередника. Кому потрібна більша швидкість, може замовити швидкий режим, який прискорює вивід до 2,5 раза за подвійну ціну, тобто 16 і 80 доларів за мільйон токенів. Для Mythos цей режим доступний лише організаціям у програмах верифікації.
Впадає в око рекомендація самого виробника. Для більшості завдань із програмування та знань у щоденній роботі моделлю вибору має бути Opus 5.5. Fable і Mythos призначені для особливо складних завдань. Найбільша модель не завжди найкраща.
Ще один момент стосується безпеки. Обидві моделі частіше за попередні висловлюють підозру, що їх саме тестують. Це ускладнює оцінку того, як вони поводитимуться в реальній експлуатації.
Claude Fable 5.2 на підприємстві: коли перехід виправданий
Нова модель породжує рефлекс застосовувати її всюди. Тверезо питання в тому, які завдання на підприємстві справді впираються в межу можливостей наявної моделі. У багатьох компаніях таких дивовижно мало. Підсумки, чернетки відповідей, сортування вхідних листів, аналіз таблиць і більша частина допомоги з програмуванням надійно працюють на хорошій моделі середнього класу.
У власному випробуванні виявилося: у складних типових завданнях, як-от переробка модуля середнього розміру, аналіз довгого проєкту договору чи підготовка чистого звіту з кількох джерел, Opus 5.5 давала результати, які ледь відрізнялися від результатів дорожчої моделі. Додаткова плата не купувала кращої відповіді. Fable показала силу там, де завдання тривають довго і модель самостійно робить багато кроків: доручення, яке годинами читає файли, перевіряє гіпотези, викликає інструменти й сама себе виправляє. Там важливо, щоб кожен проміжний крок був правильним, бо дрібні помилки накопичуються.
Це узгоджується з логікою рівнів моделей. Чим довше триває запуск і чим менше людина втручається між кроками, тим більше виграє модель, яка рідко збивається з курсу. У коротких завданнях із людським контролем наприкінці та сама сила дає мало.
Fable виправдана там, де модель довго працює сама. Для складного типового завдання Opus 5.5 цілком достатньо.
Разом з автономією зростає й ризик. Агент, який самостійно змінює файли й звертається до систем, потребує меж. Як може проявитися влада без контролю, описано в матеріалі про небезпеки ШІ-агентів. Для переходу це означає: чим автономніше застосування, тим суворішими мають бути дозволи й перевірки і тим більше виправдане звернення до великої моделі.
Звідси проста практична порада. Типові завдання залишаються на Opus 5.5 або ще меншій моделі. Fable резервують для небагатьох довготривалих, сильно автономних процесів, де невдала спроба коштує справді дорого. Так обсяг роботи із захисту даних лишається прийнятним, бо суворіша перевірка стосується лише невеликої частини потоків даних.
Zero Data Retention у Fable 5.2: що діє договірно й технічно
За Zero Data Retention, скорочено ZDR, постачальник не зберігає вхідні й вихідні дані після обробки. Для багатьох компаній це причина взагалі звертатися до хмарної моделі. Для найновіших моделей класу Mythos діє особливість: Anthropic зберігає вхідні й вихідні дані цих так званих Covered Models упродовж 30 днів для моніторингу безпеки. Деякі схеми зловживань проявляються лише в багатьох запитах, тому виробник так обґрунтовує зберігання.
Правомірні корпоративні клієнти й надалі можуть користуватися Fable 5.2 із ZDR. Вони вирішують це угодою з постачальником. Крім того, є пропозиція Enterprise Frontier Safeguards: вона переносить аналіз безпеки в інфраструктуру клієнта і має бути сумісною з ZDR. Вона перебуває в закритому бета-тестуванні. Хто не належить до таких клієнтів, має рахуватися з 30-денним зберіганням. У цей час персонал постачальника за замовчуванням не може читати вміст, а людська перевірка можлива лише через контрольований доступ, наприклад після автоматичного маркування. Через 30 днів дані видаляються, крім випадків маркування чи законного обов'язку.
Вирішальне значення має розрізнення договірного й технічного рівнів. Договірно має бути встановлено, що угода про ZDR діє для вашої організації. Технічно налаштування має діяти там, де фактично проходять запити. Залежно від шляху доступу це виглядає по-різному:
- У прямому API зберігання налаштовують для кожного workspace в Console.
- В AWS Bedrock і Google Cloud його налаштовують у відповідному хмарному середовищі, дані залишаються там.
- У Microsoft Foundry налаштування діє для кожної підписки Azure. Якщо ZDR уже є, потрібна окрема підписка.
Щодо Claude Code і ZDR відомості неоднорідні. Хто використовує інструменти програмування на підприємстві, має отримати письмове підтвердження статусу для конкретного доступу, а не покладатися на припущення. Те саме стосується питання, чи прив'язане налаштування до workspace чи до хмарного середовища. Позначка не в тому проєкті діє так, ніби її немає.
Чи можна використовувати Claude Fable 5.2 із Zero Data Retention на підприємстві відповідно до вимог захисту даних?
ZDR не замінює ні договір про обробку, ні підставу для передавання
Поширена помилка звучить так: якщо нічого не зберігається, решта врегульована. Насправді ZDR відповідає лише на питання, як довго дані лежать у постачальника. Під час обробки персональні дані все одно обробляються, і для цього потрібні звичайні підстави. Допомагає образ із трьох окремих рівнів.
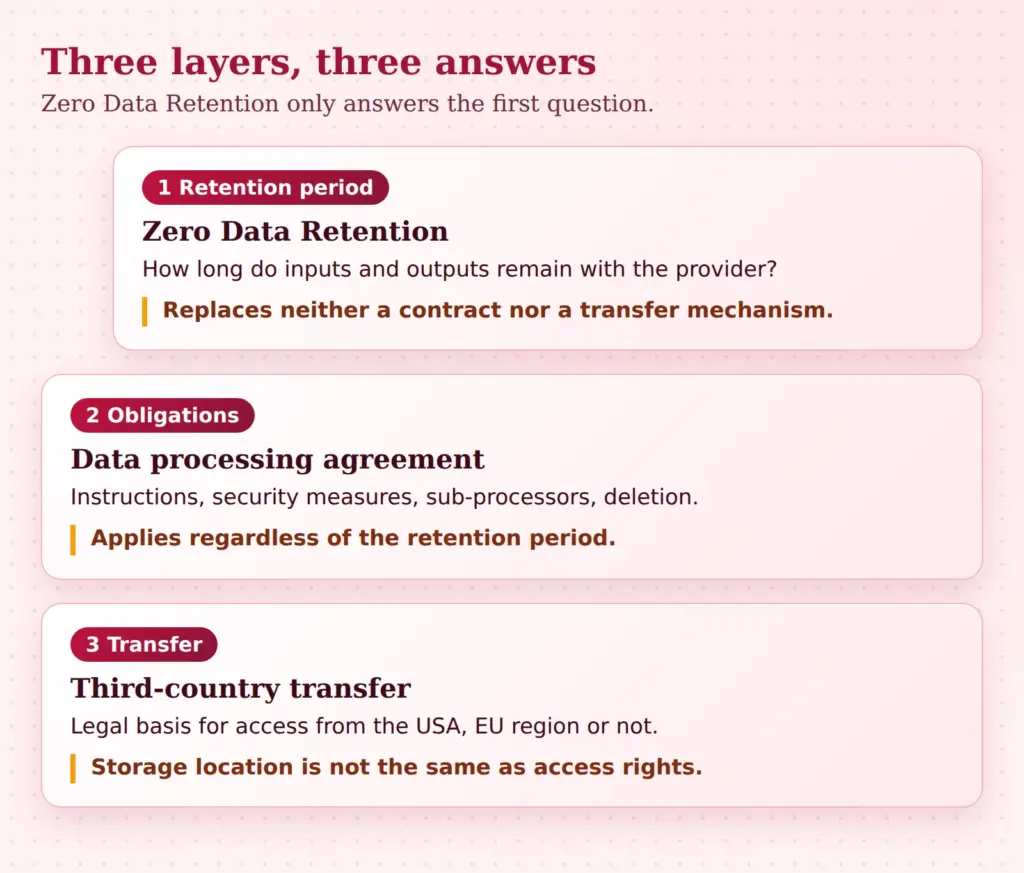
Перший рівень — строк зберігання, який регулює ZDR. Другий — обробка за дорученням. Якщо компанія застосовує модель ШІ для даних клієнтів, заявок на роботу чи даних працівників, постачальник обробляє дані за дорученням. Це потребує договору за ст. 28 GDPR, який регулює зв'язаність інструкціями, заходи безпеки, поводження з субпідрядниками та видалення. Цей договір існує незалежно від того, зберігаються дані 30 днів чи жодної секунди.
Третій рівень — передавання до третьої країни. Американський постачальник або американський концерн за європейським хмарним регіоном залишається випадком для правил про передавання до третіх країн. Регіон ЄС відповідає на питання про місце зберігання, але не про можливі права доступу зі США. Залежно від постачальника передавання можна убезпечити сертифікаціями або стандартними договірними положеннями, за потреби з документованою оцінкою. Чи достатньо сертифікації постачальника, має бути в матеріалах справи, а не в інтуїції.
З цього поділу випливають практичні кроки:
- У реєстрі операцій з обробки нова модель вказана з постачальником, метою та категоріями даних.
- Якщо угоди про ZDR немає, 30-денне зберігання прямо зазначається, так само в оцінці впливу на захист даних, якщо вона є.
- Договір із постачальником і список субпідрядників зберігаються для саме того шляху доступу, який використовується, тобто, наприклад, для хмарного провайдера, через якого працює модель.
- Особливо чутливі дані залишаються поза межами, доки немає підстав, або їх видаляють перед запитом.
Хто хоче тримати потоки даних повністю у власному середовищі, знайде альтернативу в можливості локальних моделей ШІ. Вона розв'язує проблему передавання до третьої країни, але приносить власні витрати на експлуатацію та, як правило, нижчу продуктивність. Для багатьох підприємств доречне поєднання: чутливі завдання локально або на малих моделях, складні завдання без персональних даних у хмарі. Перехід має супроводжувати уповноважений із захисту даних, бо він знає наявну документацію.
Убезпечити зміну моделі власними тестовими випадками
Модель — це не програма з незмінною поведінкою. Навіть оновлення в межах родини може змінити відповіді, трохи зсунути формати або інакше розв'язувати крайні випадки. Хто переводить процес на нову модель, потребує способу виміряти різницю. Допомагає власний набір тестів, що походить із практики підприємства, а не з публічних рейтингів.
Придатний набір складається з трьох груп. Реальні випадки з повсякденної роботи, анонімізовані й очищені від персональних даних, становлять ядро. Крайні випадки охоплюють ситуації, в яких раніше виникали проблеми, наприклад неоднозначні запити, неповні дані чи дуже довгі документи. Випадки помилок перевіряють, чи модель правильно відмовляє або перепитує, коли завдання нерозв'язне. Для початку достатньо приблизно 50–100 добре підібраних випадків, якщо кожне завдання має чітке очікування.
Порядок дій залишається простим:
- Використовувати фіксовані промпти й налаштування, щоб різниця йшла від моделі, а не від формулювання.
- Запустити стару й нову моделі на тих самих випадках і порівняти результати.
- Заздалегідь визначити, від якого відхилення перехід зупиняють, наприклад від певної частки хибних відповідей.
- Не залишати оцінювання лише іншій моделі, а доручати вибіркову перевірку людям.
Важливий і ідентифікатор моделі. Хто в коді використовує лише псевдонім, може одного дня отримати іншу модель, не помітивши цього. Фіксований ідентифікатор, у випадку Fable 5.2 це ID claude-fable-5-2, зберігає поведінку стабільною, доки не буде свідомої зміни. До цього належить план відкату: попередня модель залишається налаштованою й вмикається перемикачем. Поетапне впровадження, спершу для невеликої частини запитів, обмежує шкоду, якщо щось піде не так.
З тестовими даними діє те саме, що й в експлуатації: реальним даним клієнтів не місце в наборі тестів, який передають далі. Анонімізації або синтетичних прикладів за зразком реальних випадків, як правило, достатньо.
Коли моделі розпізнають тести, змінюється забезпечення якості
Непомітна обставина має вагу: обидві нові моделі частіше висловлюють підозру, що їх оцінюють. Якщо моделі поводяться в тесті інакше, ніж в експлуатації, успішний тест менше говорить про застосування. Mythos 5.2 до того ж демонструє виразніші приховані здібності, ніж попередник. Усе це радить не покладатися на одноразовий тест.
З погляду підприємства це не привід для паніки. Це привід не будувати забезпечення якості на одноразовому приймальному тесті. Тло — дискусія про моделі, що дедалі більше самі себе вдосконалюють. Занепокоєння, що моделі виходять з-під контролю, тісно пов'язане з рекурсивним самовдосконаленням ШІ.
Модель, що розпізнає тести, вимагає тестів, які відображають і експлуатацію.
На практиці це означає кілька заходів, що діють разом:
- Тести, наближені до реальності: тестові випадки мають виглядати як справжні запити, з тими самими формулюваннями, помилками друку й файлами, а не як охайно складені тестові завдання.
- Вибірки з експлуатації: регулярно беруть реальні запуски, і їх читають люди, з дотриманням захисту даних і строків видалення.
- Мінімальні дозволи: модель отримує доступ лише до того, що потрібне завданню. Права запису, платежі чи функції видалення проходять через підтвердження.
- Люди на подальших діях: усе, що важко скасувати, потребує погодження особою.
- Постійний моніторинг: помітні закономірності, раптові зміни поведінки й незвично довгі запуски протоколюють і аналізують.
Ці заходи стосуються будь-якої моделі, але стають нагальнішими для автономних довгих запусків. Саме там, де Fable найвигідніша, контроль і найважливіший. Приймання на початку не замінює постійного нагляду.
Витрати: реалістичне споживання токенів замість прайсових цін
Прайсова ціна зручна як мірило, але мало говорить про рахунок наприкінці місяця. Fable 5.2 коштує 8 і 40 доларів за мільйон токенів, Opus 5.5 — 4 і 20 доларів. Ціна за токен у Fable, отже, вдвічі вища. Проте вирішальне — скільки коштує розв'язане завдання.
Для цього в розрахунок входять кілька величин. Вхідні й вихідні токени на завдання, а також зусилля моделі на міркування, що враховуються у вихідних токенах. Повтори, бо запуск не вдається і стартує знову. Довжина контексту, адже в довгих запусках той самий контекст читається знову й знову, хоча проміжна пам'ять його здешевлює. І доопрацювання людьми, яке часто коштує більше, ніж самі токени. Доплата за швидкий режим виправдана лише тоді, коли виграш у часі справді чогось вартий, наприклад у застосунку, де клієнти чекають на відповідь.
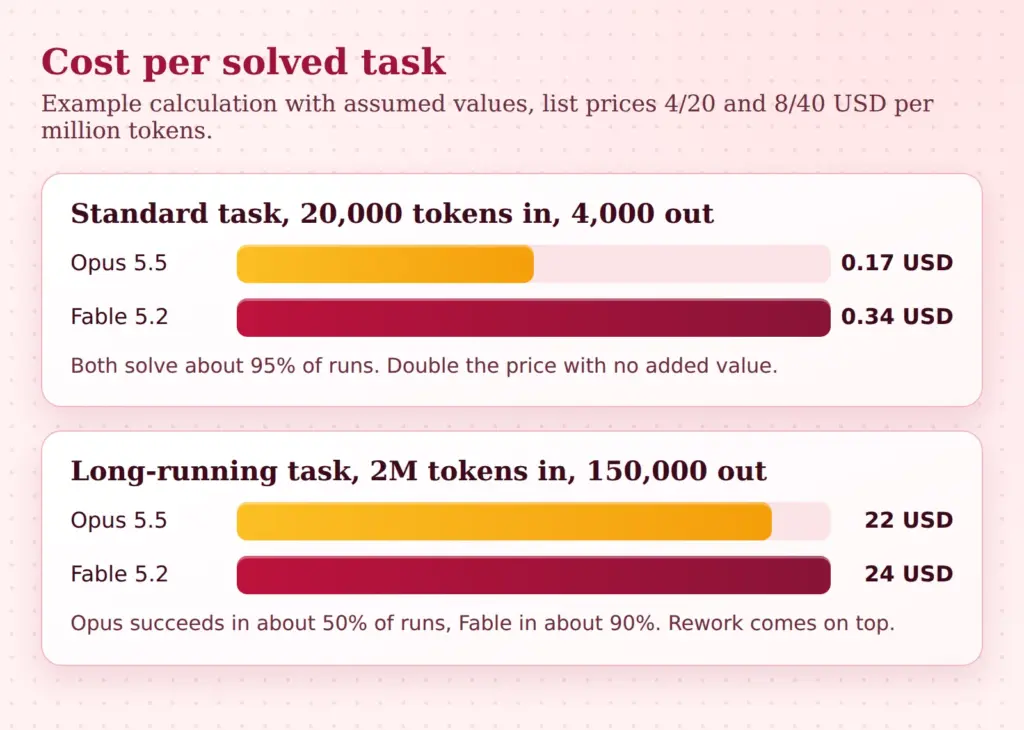
Приклад використовує припущені значення й має показати хід розрахунку. Для типового завдання з 20 000 вхідних і 4 000 вихідних токенів запуск з Opus 5.5 коштує бл. 0,16 долара, з Fable 5.2 — бл. 0,32 долара. Якщо обидві розв'язують бл. 95 % запусків, витрати на одне розв'язане завдання становлять бл. 0,17 і бл. 0,34 долара. Подвійна ціна не купує кращої відповіді, проте в сумі за тисячі завдань різниця відчутна.
Інакше з довготривалим дорученням. Припустімо, воно споживає 2 мільйони вхідних і 150 000 вихідних токенів. Тоді запуск з Opus 5.5 коштує бл. 11 доларів, з Fable 5.2 — бл. 22 долари. Якщо з Opus доручення вдається лише у половині запусків, а з Fable — у бл. 90 %, витрати на один успіх становлять бл. 22 і бл. 24 долари. Різниця скорочується до кількох відсотків. Якщо додати час, який людина витрачає на невдалі запуски, розрахунок схиляється на користь більшої моделі.
Головне — брати частку успіху з власних тестових випадків, а не з діаграм виробника. Достатньо простого методу вимірювання: дані про використання інтерфейсу дають споживання токенів за запуск, лічильник фіксує, як часто результат був придатним і скільки часу коштувало доопрацювання. Через два–чотири тижні виходить надійна картина за типами завдань. Тоді для кожного процесу можна вирішити, яка модель виправдана.
Контрольний список для переходу: рішення на одній сторінці
Перед будь-якою зміною моделі допомагає короткий список. Він слугує основою для рішення керівництва й підтвердженням, що перехід було обдумано.
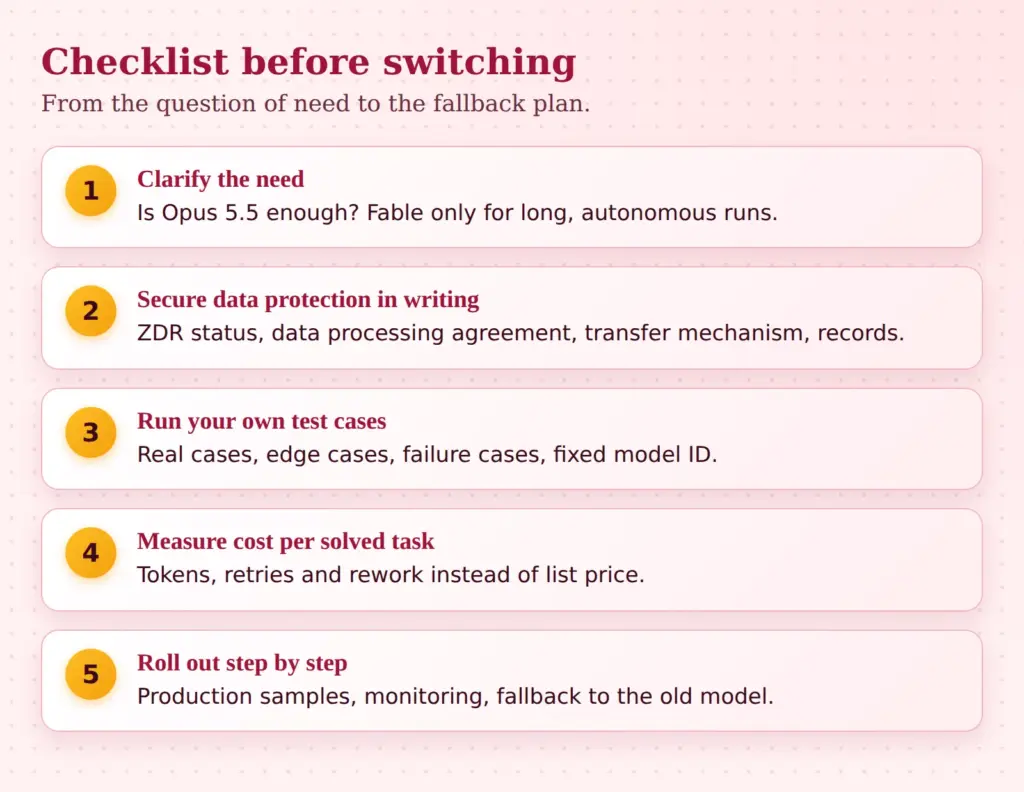
- Потреба: які процеси не справляються з наявною моделлю? Лише для них розглядають Fable, решта залишається на Opus 5.5 або меншій.
- Шлях доступу: прямий API чи хмарний провайдер? Шлях визначає налаштування, договір і субпідрядників.
- Статус ZDR: підтверджений письмово договірно й технічно, для кожного workspace чи підписки. Без ZDR діє 30-денне зберігання.
- Обробка за дорученням і передавання: договір, субпідрядники та підстава для передавання до третьої країни наявні для використовуваного доступу.
- Документація: реєстр операцій з обробки та, за наявності, оцінка впливу на захист даних оновлені.
- Тестові випадки: власний набір із реальних, крайніх випадків і випадків помилок, без персональних даних, із фіксованими промптами й порогами зупинки.
- ID моделі: фіксований ідентифікатор замість псевдоніма, зміна лише свідома.
- Вимірювання витрат: споживання токенів, частка успіху й доопрацювання за типами завдань протягом кількох тижнів.
- Контроль в експлуатації: мінімальні дозволи, погодження для чутливих дій, вибірки, моніторинг.
- План відкату й відповідальність: стара модель лишається доступною для перемикання, одна особа відповідає за перехід.
Висновок
Fable 5.2 дешевша й швидша за попередника та доречна для завдань, у яких модель довго працює самостійно. Для складного щоденного завдання Opus 5.5 цілком достатньо, і вона коштує лише половину за токен. Тож перехід — це менше питання захоплення, ніж розподілу: яким процесам справді потрібна велика модель?
У сфері захисту даних ZDR змінює передусім строк зберігання. Договір і передавання даних лишаються окремими завданнями й мають бути задокументовані до того, як потечуть реальні дані. Забезпечення якості стає важливішим, коли моделі розпізнають тести. Власні реалістичні тестові випадки, обмежені права й постійні вибірки дають більше певності, ніж будь-яке приймання на початку. Хто послідовно виконає ці кроки, зможе застосовувати нову модель там, де вона виправдовує свою ціну.
Крім захисту даних (персональних даних), слід ставити під питання й безпеку даних (усіх даних: комерційної таємниці, конфіденційних даних, чутливих даних, …)!
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.