


Con WordPress se pueden crear sitios web de forma cómoda. Para adaptar WordPress al RGPD hay que tener en cuenta algunos puntos.
Este artículo muestra en qué hay que fijarse en los sitios WordPress. Los puntos más importantes son los siguientes:
- Configuración básica: hay que ajustarla sin falta
- Tema de diseño: influye en el aspecto y en las funciones básicas de la web
- Política de privacidad
- Enlace a la política de privacidad
- Formularios y newsletter
- Plugins: no todo lo que es útil debería utilizarse
Adaptar WordPress al RGPD: elegir un tema conforme
Un tema de WordPress controla el aspecto general y las funciones básicas del sitio web.
Es imprescindible elegir un tema (Design Theme) que no cargue bibliotecas de terceros ni fuentes desde los servidores de Google, o que permita desactivar esa integración mediante la configuración.
Recomiendo realizar una comprobación del sitio web. Muchos confían ciegamente en Webkoll. Yo no tengo muy buena opinión de esta herramienta, porque ofrece resultados confusos y muy técnicos y no está planteada desde un punto de vista profesional. Según mi primera valoración, la herramienta no realiza un análisis completo de los sitios web, sino que solo ofrece resultados parciales. Si me lo piden, con gusto indico otras opciones gratuitas.
Con la llamada consola de desarrollador de Firefox u otros navegadores se puede ver directamente si se cargan archivos de terceros. Para ello, abre Firefox y pulsa la tecla F12. Se abre la consola de desarrollador. Allí, ve a la pestaña Red . Después, carga la página web. Recomiendo ordenar por nombre de host. Para ello, haz clic en la columna del mismo nombre. Un resultado típico tiene este aspecto:
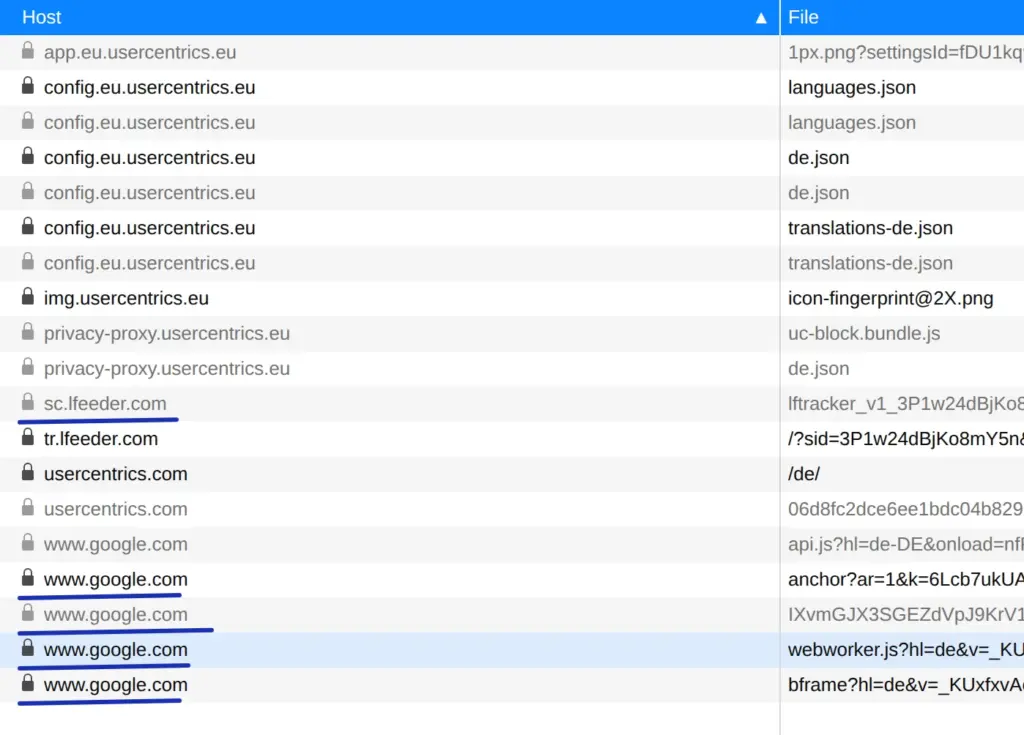
Todas las entradas marcadas en azul son críticas. En mi clara opinión, aquí el operador del sitio no cumple las normas de protección de datos, porque el archivo api.js se descarga de google.com sin consentimiento y en esa descarga se transmiten numerosas cookies no funcionales.
Quien tenga algo de experiencia en programación de WordPress y un poco de tiempo libre puede desactivar por sí mismo las cargas críticas en el tema. Para ello, entra en el editor de temas y busca las herramientas que se cargan:
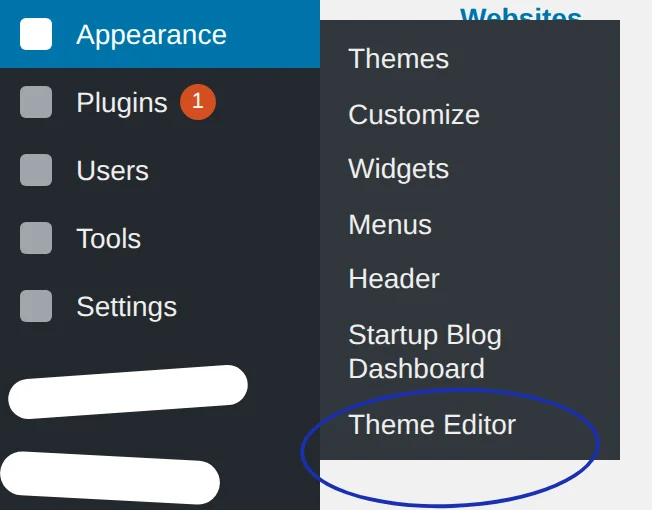
Después se puede consultar cada archivo del tema. Aquí solo llegará a buen puerto el responsable de protección de datos con afinidad por la técnica.
Crear la política de privacidad
Por supuesto, hay que crear o adaptar una política de privacidad. Si se hace todo bien, apenas hay que explicar nada sobre WordPress.
WordPress normalmente solo utiliza cookies de sesión, siempre que el usuario no inicie sesión. Probablemente no haya que declararlas. Quien quiera hacerlo de todos modos puede echar un vistazo a mi política de privacidad.
Vincular la política de privacidad
En el menú Ajustes -> Privacidad vincula la página con la política de privacidad:
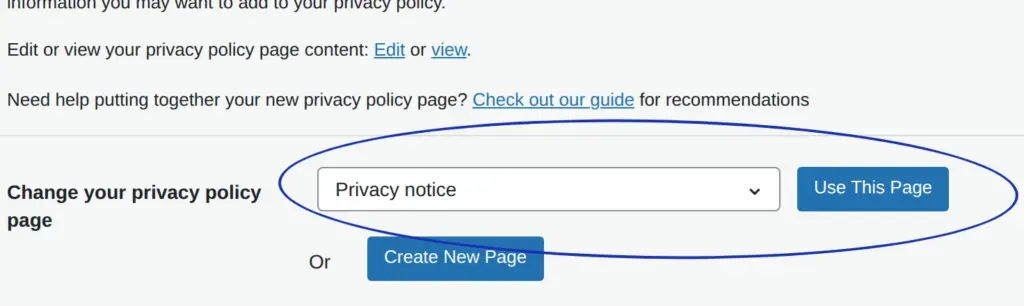
El efecto es que en la página de inicio de sesión de WordPress para administradores y editores se inserta automáticamente el enlace a la información sobre privacidad. Solo falta allí el enlace al aviso legal. De eso tiene que encargarse el talentoso programador o webmaster por su cuenta …
Inserta el siguiente código en el archivo functions.php del tema activo para tener los enlaces importantes en la página de inicio de sesión de WordPress.
add_action('login_footer', 'dr_dsgvo_addition_to_login_footer');
 function dr_dsgvo_addition_to_login_footer() {
   echo '<a href="/impressum/">Impressum</a> | <a href="/datenschutz/">Datenschutzerklärung</a>';
 }
¡Por supuesto, hay que adaptar los enlaces! Conviene comprobarlos sin falta tras insertarlos. Si se opta por esta vía del código, no se debería realizar la vinculación con la página de la política de privacidad mencionada antes.
Enlazar la política de privacidad y el aviso legal
Estos enlaces importantes deben estar presentes en cualquier página del sitio web.
Los enlaces deben ser accesibles en cada página y en cada dispositivo con un máximo de dos clics. Esto también se aplica cuando en el smartphone hay un llamado menú hamburguesa (tres líneas horizontales).
Además, los enlaces no pueden quedar tapados por ventanas emergentes.
Desactivar los avatares
En el menú Ajustes -> Comentarios desactiva sin falta los avatares:
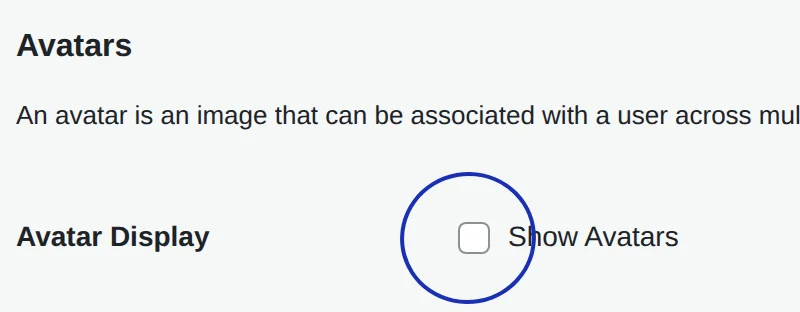
Si los avatares están activados, se carga el rastreador de Gravatar, que requeriría un consentimiento que, sin embargo, no se puede solicitar. En un artículo de Spiegel se describieron problemas de protección de datos relacionados con Gravatar .
Configurar los comentarios
En el escritorio de WordPress, en el menú Ajustes -> Comentarios desactiva los demás ajustes de comentarios de la siguiente manera:
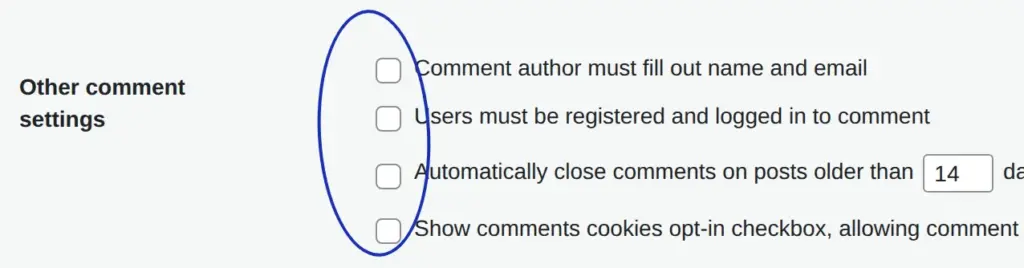
La tercera casilla no tiene por qué desactivarse. Para la captura de pantalla no había otra manera.
WP Ajaxify Comments
En WordPress estándar, cuando se introducen datos erróneos en el formulario, se muestra una página nueva. En esa página falta el enlace a la política de privacidad. Además, la comodidad deja mucho que desear. Por eso recomiendo encarecidamente utilizar el plugin WP Ajaxify Comments.
El plugin muestra los mensajes de error directamente en la página, tal y como debería ser en realidad en WordPress estándar.
Certificado SSL
No es un tema de WordPress, pero siempre importa cuando hay un formulario de contacto, una newsletter o un campo de comentarios. En ese caso se debería usar un certificado SSL para que la web sea accesible mediante una conexión segura por https. Un certificado así se puede pedir al proveedor de alojamiento. Los buenos proveedores ofrecen estos certificados gratis, por ejemplo ALL-INKL.
Fíjate también en que se configure una redirección de http a https. Del mismo modo, debería funcionar la redirección de https://xyz.de a https://www.xyz.de (o al revés, según cuál sea el dominio principal del sitio web).
Proteger la página de administración
No es imprescindible, pero sí recomendable por el artículo 25 de la TTDSG, proteger la página de inicio de sesión de WordPress frente a accesos no autorizados. El motivo es que al acceder a la página alguna-web4711.de/wp-admin se establece una cookie llamada wordpress_test_cookie.
Por eso recomiendo proteger el acceso a esta página con una contraseña del lado del servidor. Esto se puede hacer creando un archivo .htaccess en el directorio wp-admin de tu instalación de WordPress mediante acceso FTP. O bien, utilizas el plugin de WordPress llamado htaccess protect. Tras activar el plugin, crea un nuevo usuario en sus ajustes y activa las siguientes opciones:
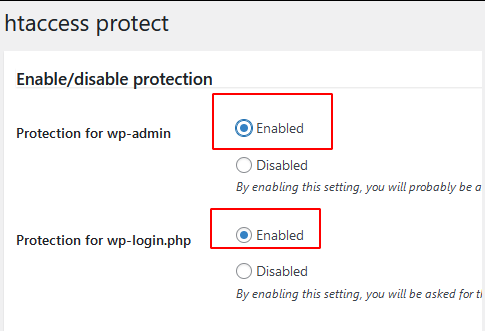
A partir de ahora, cada vez que accedas a tu página de inicio de sesión, una ventana emergente te pedirá nombre de usuario y contraseña. Solo tras introducir correctamente las credenciales aparece el formulario de acceso de WordPress.
Newsletter
Aquí va lo más importante en resumen; más sobre newsletters conformes al RGPD en un artículo propio.
- Formulario de registro: solicitar solo los datos imprescindibles y hacer opcionales los demás. Mencionar y enlazar la información sobre privacidad. No es estrictamente necesario confirmar la política de privacidad, sobre todo porque se puede incluir en el correo de opt-in.
- Doble opt-in: hacer que se confirme la dirección de correo. En el correo de confirmación o antes, informar del derecho de revocación, es decir, de que es posible darse de baja de la newsletter y cómo. Como prueba, guardar la dirección IP del suscriptor y usarla solo si alguien afirma no haberse suscrito. En el correo de confirmación, mencionar la información sobre privacidad e indicar que se acepta con el registro.
- Opt-out: enlace para darse de baja en cada correo de la newsletter; alternativa: todos se suscriben mediante un correo normal y pueden darse de baja del mismo modo.
- Política de privacidad: explicar brevemente el proceso
- Correos de la newsletter: incluir el aviso legal y el enlace a la política de privacidad
- Páginas especiales: si la newsletter tiene páginas especiales, por ejemplo una confirmación de la baja, asegúrate sin falta de que en esa página estén los enlaces al aviso legal y a la política de privacidad.
Aviso legal
Los datos obligatorios generales y los específicos de la forma jurídica deben estar presentes como en cualquier otro sitio web. La obligación de aviso legal se aplica también a la mayoría de los sitios web no comerciales debido a los contenidos editoriales.
Más información sobre los datos obligatorios en correos electrónicos y newsletters está resumida en un artículo propio.
Desactivar los correos de notificación de pingbacks
Un pingback es un enlace desde otra web hacia el propio sitio WordPress, o bien un ping a través de la llamada interfaz XML-RPC. Sin embargo, WordPress también envía un correo de notificación por los enlaces internos. Así, el sufrido administrador recibe siempre un correo cuando enlaza desde una entrada a otra entrada propia ya publicada.
Estos correos no solo molestan, sino que aparentemente no se pueden desactivar con los medios estándar. Con el siguiente código, que hay que insertar en el functions.php del tema de WordPress utilizado, se acabaron esos molestos correos:
function drdsgvo_no_self_ping( &$links ) {
     $home = get_option( 'home' );
     foreach ( $links as $l => $link )
         if ( 0 === strpos( $link, $home ) )
             unset($links[$l]);
 }
 add_action( 'pre_ping', 'drdsgvo_no_self_ping' );
Este código lo he tomado de un artículo de Jonas. Ahora él también tiene la oportunidad de recibir un pingback desde mi web …
Herramientas y plugins
Las herramientas y los plugins de WordPress que se usen de forma individual deben analizarse, por supuesto, por separado. Aquí hay que tener en cuenta en particular:
- ¿Se requiere consentimiento?
- Si se requiere consentimiento: que te diviertas intentando conseguir una solicitud de consentimiento conforme a la ley. Con las herramientas habituales no es posible (véase Cookiegeddon). La lista de comprobación del consentimiento ayuda a tener en cuenta los puntos importantes. Aun así, hay cinco razones por las que los bloqueadores de cookies no pueden funcionar de forma fiable. Entre estas razones hay también algunos hechos irrefutables
- Adaptar la política de privacidad
Ideas clave de este artículo
Para que una web WordPress cumpla el RGPD, debes elegir un tema que no cargue datos de Google y crear una política de privacidad.
Para que la web WordPress respete la protección de datos, los enlaces importantes a la información sobre privacidad y al aviso legal deben ser fácilmente accesibles en todas las páginas.
 Me llamo Klaus Meffert. Soy doctor en informática y llevo más de 30 años dedicándome profesional y prácticamente a las tecnologías de la información. También trabajo como experto en informática y protección de datos. Obtengo mis resultados analizando la tecnología y el Derecho. Esto me parece absolutamente esencial cuando se trata de protección de datos digitales.