


Met WordPress maak je op een comfortabele manier websites. Wil je een AVG-proof WordPress-website als resultaat, dan moet je wel op een aantal punten letten.
Dit artikel laat zien waar je bij WordPress-sites op moet letten. Vooral de volgende punten zijn belangrijk:
- Basisconfiguratie: Moet absoluut worden aangepast
- Designthema: Bepaalt het uiterlijk en de basisfuncties van de website
- Privacyverklaring
- Link naar de privacyverklaring
- Formulieren en nieuwsbrieven
- Plugins: Niet alles wat handig is, zou je ook moeten gebruiken
Een thema kiezen voor een AVG-proof WordPress-website
Een WordPress-thema bepaalt het algemene uiterlijk en de basisfuncties van de website.
Kies absoluut een thema (designthema) dat ofwel geen bibliotheken van derden of lettertypen van Google-servers laadt, ofwel toestaat dat je deze insluiting via de configuratie uitschakelt.
Ik raad aan om een websitecheck uit te voeren. Velen zweren bij Webkoll. Ik heb weinig op met deze tool, omdat hij onoverzichtelijke, technische resultaten levert en niet inhoudelijk gemotiveerd is. Naar mijn eerste inschatting voert de tool geen volledige analyse van websites uit, maar levert hij slechts deelresultaten. Op verzoek noem ik graag andere gratis mogelijkheden.
Met de zogenaamde ontwikkelaarsconsole van Firefox of andere browsers kun je direct zien of er bestanden van derden worden geladen. Start daarvoor Firefox en druk op de toets F12. De ontwikkelaarsconsole gaat open. Ga daar naar het tabblad Netwerk. Roep daarna de website op. Ik raad aan om op hostnaam te sorteren. Klik daarvoor op de kolom met die naam. Een typisch resultaat ziet er zo uit:
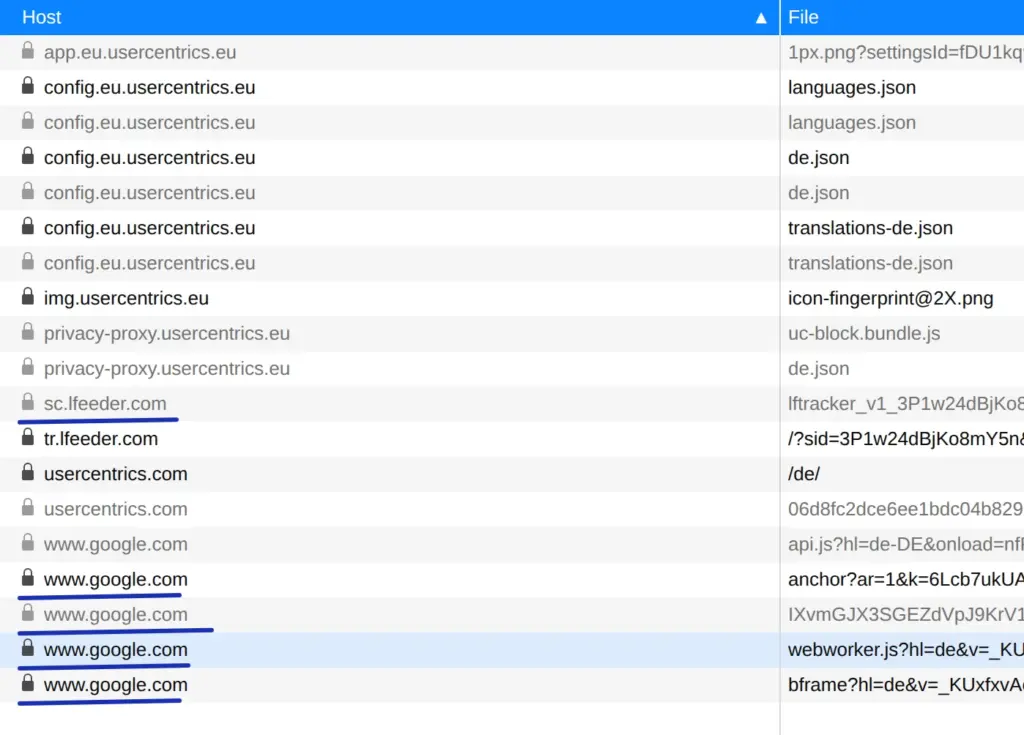
Alle blauw gemarkeerde regels zijn kritiek. Hier houdt de sitebeheerder zich naar mijn duidelijke mening niet aan de privacyregels, omdat het bestand api.js zonder toestemming van google.com wordt opgehaald en bij het ophalen talrijke niet-functionele cookies worden meegestuurd.
Wie een beetje verstand heeft van WordPress-programmering en wat tijd over heeft, kan kritieke laadprocessen in het thema zelf uitschakelen. Ga daarvoor naar de thema-editor en zoek naar de geladen tools:
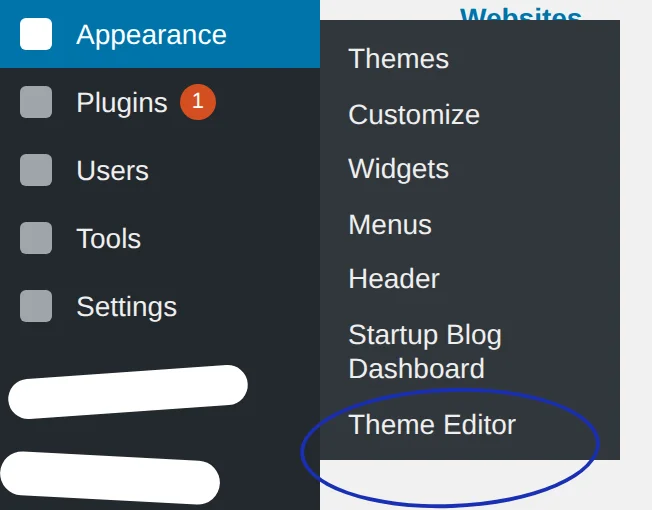
Daarna kun je elk bestand van het thema bekijken. Alleen de technisch onderlegde privacybeschermer zal hier zijn doel bereiken.
Privacyverklaring opstellen
Vanzelfsprekend moet er een privacyverklaring worden opgesteld of aangepast. Als je alles goed doet, hoeft er voor WordPress nauwelijks iets te worden uitgelegd.
WordPress gebruikt normaal gesproken alleen sessiecookies, zolang een gebruiker niet inlogt. Deze hoeven waarschijnlijk niet te worden vermeld. Wie dat toch wil doen, kan gerust mijn privacyverklaring bekijken.
Privacyverklaring koppelen
Koppel in het menu Instellingen -> Privacy de pagina met de privacyverklaring:
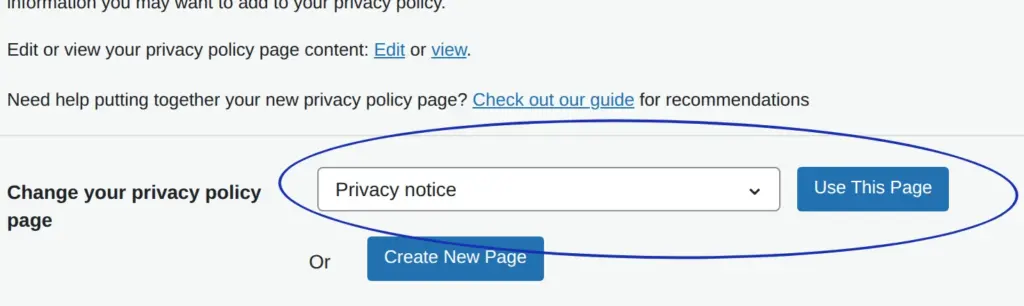
Het effect hiervan is dat de link naar de privacyverklaring automatisch wordt toegevoegd aan de WordPress-inlogpagina voor beheerders en redacteuren. Alleen de link naar het colofon (Impressum) ontbreekt daar dan nog. Daar moet de getalenteerde programmeur of webmaster zelf voor zorgen …
Voeg de volgende code toe aan het bestand functions.php van het actieve thema, zodat de belangrijke links op de WordPress-inlogpagina staan.
add_action('login_footer', 'dr_dsgvo_addition_to_login_footer');
 function dr_dsgvo_addition_to_login_footer() {
   echo '<a href="/impressum/">Impressum</a> | <a href="/datenschutz/">Datenschutzerklärung</a>';
 }
De links moet je natuurlijk aanpassen! Controleer ze na het inbouwen absoluut. Kies je voor deze route via de code, stel dan de eerder genoemde koppeling met de pagina van de privacyverklaring niet in.
Privacyverklaring en colofon linken
Op elke willekeurige pagina van de website moeten deze belangrijke links aanwezig zijn.
De links moeten op elke pagina en op elk apparaat met maximaal twee klikken bereikbaar zijn. Dat geldt ook als er op de smartphone een zogenaamd hamburgermenu (drie horizontale streepjes) aanwezig is.
Bovendien mogen de links niet door pop-ups worden afgedekt.
Avatars uitschakelen
Schakel in het menu Instellingen -> Discussie absoluut de avatars uit:
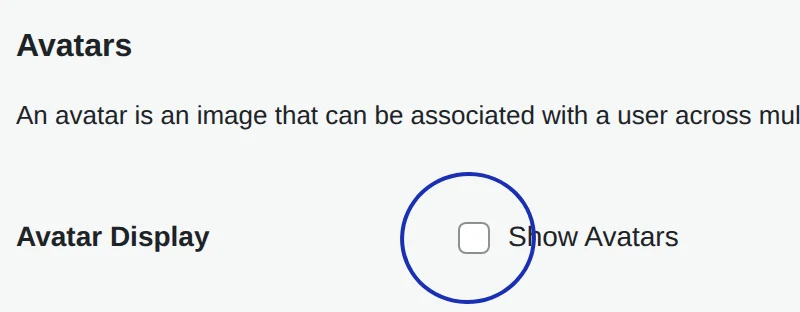
Zijn avatars ingeschakeld, dan wordt de Gravatar-tracker geladen. Die vereist toestemming, maar die kan niet worden gevraagd. In een artikel van Der Spiegel werden privacyproblemen in verband met Gravatar beschreven.
Reacties configureren
Schakel in het WordPress-dashboard in het menu Instellingen -> Discussie de overige reactie-instellingen als volgt uit:
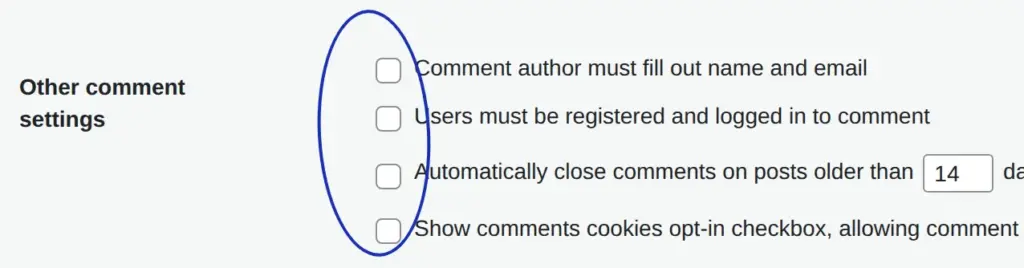
Het derde vakje hoeft niet te worden uitgeschakeld. Voor de screenshot ging het niet anders.
WP Ajaxify Comments
Standaard toont WordPress bij foutieve formulierinvoer een nieuwe pagina. Op die pagina ontbreekt de link naar de privacyverklaring. Ook het gebruiksgemak laat te wensen over. Daarom raad ik het gebruik van de plugin WP Ajaxify Comments dringend aan.
De plugin toont foutmeldingen direct op de pagina, zoals WordPress dat eigenlijk standaard zou moeten doen.
SSL-certificaat
Dit is geen WordPress-onderwerp, maar speelt altijd een rol als er een contactformulier, een nieuwsbrief of een reactieveld is. Dan moet je namelijk een SSL-certificaat gebruiken, zodat de website via een beveiligde verbinding over https bereikbaar is. Zo'n certificaat kun je bij je provider bestellen. Goede providers bieden zulke certificaten gratis aan, bijvoorbeeld ALL-INKL.
Let er ook op dat er een doorverwijzing van http naar https wordt ingesteld. Ook de doorverwijzing van https://xyz.de naar https://www.xyz.de moet werken (of andersom, afhankelijk van wat het hoofddomein van de website is).
Beheerderspagina beveiligen
Niet strikt noodzakelijk, maar vanwege § 25 TTDSG wel aan te raden, is het beveiligen van de WordPress-inlogpagina tegen onbevoegde toegang. De achtergrond is dat bij het oproepen van de pagina een-willekeurige-website4711.de/wp-admin een cookie met de naam wordpress_test_cookie wordt geplaatst.
Ik raad daarom aan om het oproepen van deze pagina met een serverzijdig wachtwoord te beveiligen. Dat kan ofwel door via FTP een .htaccess-bestand aan te maken in de map wp-admin van je WordPress-installatie. Of je gebruikt de WordPress-plugin htaccess protect. Maak na activering in de instellingen van de plugin een nieuwe gebruiker aan en activeer de volgende opties:
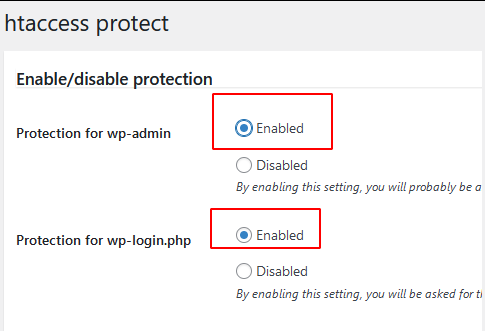
Telkens wanneer je nu je inlogpagina oproept, vraagt een pop-up om gebruikersnaam en wachtwoord. Pas na het correct invoeren van de inloggegevens verschijnt het WordPress-inlogscherm.
Nieuwsbrief
Hier het belangrijkste in het kort, meer over AVG-conforme nieuwsbrieven in een apart artikel.
- Aanmeldformulier: Vraag alleen de strikt noodzakelijke gegevens op en maak andere gegevens optioneel. Vermeld de privacyverklaring en link ernaar. Een bevestiging van de privacyverklaring is niet per se nodig, temeer omdat je die in de opt-in-mail kunt opnemen.
- Double opt-in: Laat het e-mailadres bevestigen. Wijs in de bevestigingsmail of daarvoor op het herroepingsrecht, dus dat en hoe men zich weer van de nieuwsbrief kan afmelden. Sla ter bevestiging het IP-adres van de abonnee op en gebruik het alleen als iemand beweert zich niet te hebben aangemeld. Vermeld in de bevestigingsmail de privacyverklaring en schrijf dat deze met de registratie wordt geaccepteerd.
- Opt-out: Afmeldlink in elke nieuwsbriefmail; alternatief: iedereen meldt zich per gewone e-mail aan en kan zich op dezelfde manier weer afmelden.
- Privacyverklaring: Leg het proces kort uit
- Nieuwsbriefmails: Voeg het colofon en een link naar de privacyverklaring toe
- Speciale pagina's: Heeft de nieuwsbrief speciale pagina's, zoals een bevestiging van de afmelding, let er dan absoluut op dat de links naar colofon en privacyverklaring op die pagina aanwezig zijn.
Colofon (Impressum)
De algemene en de rechtsvormspecifieke verplichte gegevens moeten net als op elke andere website aanwezig zijn. Vanwege redactionele inhoud geldt de colofonplicht in Duitsland ook voor de meeste niet-commerciële websites.
Meer informatie over de verplichte gegevens en over e-mails en nieuwsbrieven is samengevat in een apart artikel.
Notificatiemails bij pingbacks uitschakelen
Een pingback is een link van een andere website naar je eigen WordPress-site, oftewel een ping via de zogenaamde XML-RPC-interface. WordPress verstuurt echter ook voor interne links een notificatiemail. De geplaagde beheerder krijgt dus altijd een mail als hij vanuit een bericht linkt naar een eigen, al gepubliceerd bericht.
Deze mails zijn niet alleen irritant, ze laten zich met standaardmiddelen blijkbaar ook niet uitschakelen. Met de volgende code, die je in functions.php van het gebruikte WordPress-thema plaatst, komen er geen irritante mails meer:
function drdsgvo_no_self_ping( &$links ) {
     $home = get_option( 'home' );
     foreach ( $links as $l => $link )
         if ( 0 === strpos( $link, $home ) )
             unset($links[$l]);
 }
 add_action( 'pre_ping', 'drdsgvo_no_self_ping' );
Deze code heb ik overgenomen uit een artikel van Jonas. Hij heeft nu de kans om ook een pingback van mijn site te krijgen …
Tools & plugins
Individueel gebruikte tools en WordPress-plugins moeten natuurlijk apart worden bekeken. Let hierbij vooral op:
- Is toestemming vereist?
- Als toestemming vereist is: veel plezier met de poging om een rechtsgeldig toestemmingsverzoek te krijgen. Met de gangbare tools lukt dat niet (zie Cookiegeddon). De consent-checklist helpt om de belangrijke punten mee te nemen. Toch zijn er vijf redenen waarom cookieblockers niet betrouwbaar kunnen werken. Onder die redenen zijn ook enkele onweerlegbare feiten
- Privacyverklaring aanpassen
Kernpunten van dit artikel
Wil je een AVG-proof WordPress-website, kies dan een thema dat geen gegevens van Google laadt, en stel een privacyverklaring op.
Om de WordPress-website privacyvriendelijk te maken, moeten belangrijke links naar de privacyverklaring en het colofon op alle pagina's gemakkelijk bereikbaar zijn.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.