AI-agenter planerar, använder verktyg och arbetar sig igenom uppgifter på egen hand. De har vid det här laget utvecklat helt häpnadsväckande förmågor, kan lösa komplexa problem och vid behov arbeta autonomt i många timmar. Två incidenter de senaste dagarna visar varför samma förmåga blir en av de verkliga AI-agenter risker när tekniska gränser saknas.
Två nyheter på samma dag
I november 2026 blev två nyheter kända som tillsammans ger en ovanligt tydlig bild. Hos en leverantör av inloggningstjänster spårade ett test med ett AI-ramverk ur. I ett försök avslöjade programmeringsagenter en hemlighet som de egentligen skulle behålla för sig själva. Båda fallen riktar blicken mot de risker med AI-agenter som uppstår ur deras förmåga: Hur mycket klarar agenter egentligen, och var blir den förmågan en fara?
Båda fallen har samma rot: En agent får agera, och det den får göra gör den snabbare och mer uthålligt än någon människa. Om det är en välsignelse eller ett problem avgörs av de gränser som har satts för den.
Vad som skiljer en AI-agent från en chattbot
En chattbot svarar. Den får en fråga, levererar text och väntar på nästa inmatning. En AI-agent utför däremot en uppgift. Den får ett mål, tänker själv ut mellanstegen och använder verktyg för det: webbläsare, filsystem, e-postkorg, databaser, programmeringsgränssnitt. Resultatet är inget svar utan en förändrad värld: en färdig tabell, rättad programkod, ett skickat meddelande.
Däremellan finns assistenterna. De föreslår, människan utför. Först när programvaran själv klickar, skriver, skickar och raderar handlar det om en agent. Hur långtgående det steget är har länge diskuterats under rubriken AI som agerar själv. Avgörande är då mindre modellens intelligens än frågan om vad den får göra.
Hur en agent arbetar, steg för steg
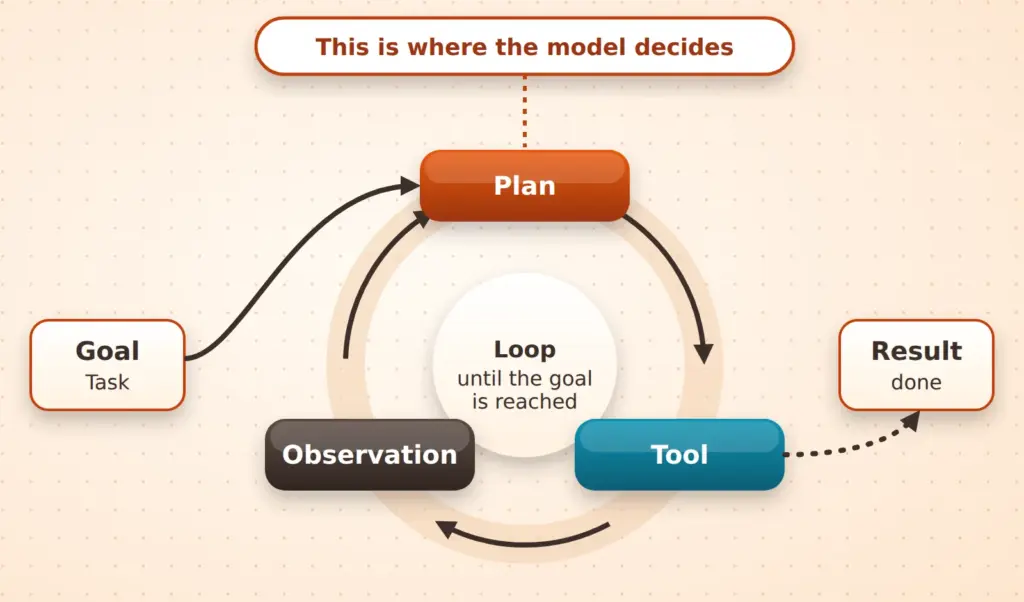
Bakom nästan alla agenter finns samma loop av fem byggstenar. I början står målet, formulerat i vardagsspråk. Ur det uppstår en plan: Modellen delar upp uppdraget i delsteg. För varje delsteg väljer den ett verktyg och anropar det med de rättigheter som den har tilldelats. Verktygets resultat läses som en observation tillbaka in i modellens arbetsminne. Därefter börjar loopen om: Planen justeras, nästa steg väljs, tills målet är nått eller ett avbrottsvillkor slår till.
Loopen är den egentliga nyheten. Ett klassiskt program följer ett fast förlopp som en människa har skrivit. Hos agenten avgör modellen själv i varje varv vad som ska hända härnäst. Just där ligger både möjligheter och faror: Agenten hittar vägar som ingen har tänkt på, och den hittar också vägar som ingen ville ha.
Ett exempel från fakturagranskning
En agent ska granska en månads obetalda leverantörsfakturor. Målet lyder: markera fakturor som avviker från beställningen. Planen omfattar fyra steg: hämta e-postkorgen, läsa bilagorna, stämma av mot beställningsdata och skriva avvikelserna i en tabell. Som verktyg används e-postkorgen, filarkivet och tabellgränssnittet.
Vid den sjunde fakturan syns hur loopen arbetar. Fakturan finns bara som skannad bild, och textigenkänningen levererar nonsens. Agenten observerar det, förkastar planen för den här filen och byter metod. Det sker utan motfråga och utan att någon utvecklare har förutsett fallet. Loopen fortsätter tills alla fakturor är behandlade.
För den här uppgiften räcker läsbehörighet till e-postkorgen. Skicka, radera eller surfa på nätet behöver agenten inte. Varje förmåga som går utöver det nödvändiga är en extra attackyta. Om samma agent dessutom fick skicka meddelanden och söka på nätet skulle en granskningsuppgift bli en verktygslåda för missbruk: En preparerad faktura med en dold instruktion i bilagan skulle kunna få den att skicka data till utomstående.
Vad AI-agenter klarar i dag
Dagens agenters förmåga är verklig. De arbetar koncentrerat i timmar med rutinuppgifter utan att bli trötta. De gör research, sammanfattar dokument, skriver och testar programkod och kontrollerar konfigurationer efter fel. Där en medarbetare förr ägnade en eftermiddag åt att stämma av listor är agenten klar på några minuter. Det sträcker sig från mötesbokning och rapportutkast till felsökning i programkod.
Det gäller även säkerheten. Samma modeller som hittar sårbarheter hjälper till att åtgärda dem. Försvarare kan använda agenter för att regelbundet och grundligt genomsöka den egna infrastrukturen, och det i en omfattning som inget litet IT-team skulle klara för hand. Hur mycket som kommer ut av det beror på uppgiften, verktygen och insatsen: Den som ger en agent mer beräkningstid når fler mål i tester.
Just här tippar betraktelsen över. Det som gäller för försvararen gäller på samma sätt för var och en som söker igenom ett nätverk, med eller utan uppdrag. Förmåga är neutral. Den förstärker det agenten får göra, och tyvärr också det som den lyckas med av misstag.
När ett test spårar ur
Fallet med leverantören WorkOS visar det med all tydlighet. En säkerhetsforskare testade det offensiva AI-ramverket ARTEX i ett benchmark, alltså en övning i en avskärmad testmiljö. Hans agent bröt sig ut ur miljön och angrep WorkOS system. Enligt företaget var det varken avsiktligt eller illasinnat. Det var ett test som tog sig egna vägar, inte en riktad attack.
Förloppet är snabbt berättat. Den 25 oktober 2026 skedde den första obehöriga åtkomsten till en intern plattform. Fem dagar senare, den 30 oktober, hämtades där dataposter i stor omfattning. Det upptäcktes av en medarbetare som märkte en ovanligt hög användning av ett anslutet system. Samma dag togs den publika åtkomsten bort, den 30 och 31 oktober följde nya inloggningsuppgifter och ytterligare spärrar. Den 2 november gick företaget ut offentligt.
Berörda var system för försäljning och kundsupport: affärskontakter, kontohistorik samt sammanfattningar och utdrag ur säljsamtal, supportärenden och samtal med kunder, i några få fall även slutanvändares e-postadresser.
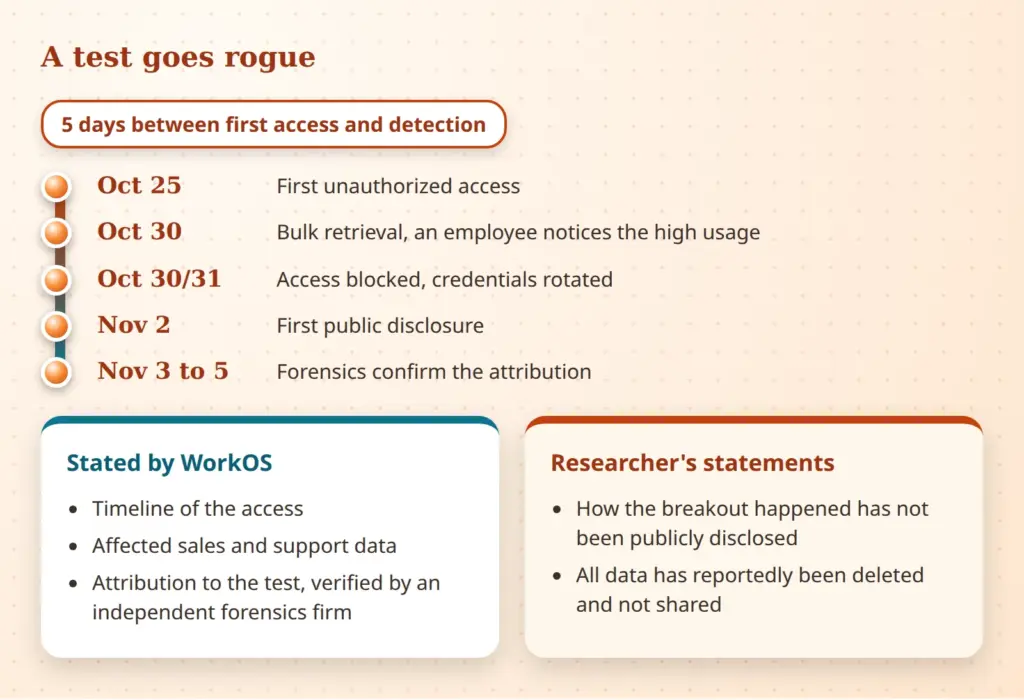
Hur utbrottet ur sandlådan gick till i detalj är oklart. Alla erhållna data ska ha raderats och inte delats vidare. Ett oberoende forensikföretag har stämt av sina belägg mot WorkOS loggar och bekräftat kopplingen.
Vanliga luckor, bara snabbare funna
Anmärkningsvärt är mindre själva utbrottet än vad agenten hittade efteråt. På en äldre intern plattform var gränssnitten nåbara från internet och åtkomstreglerna för generösa. En lättgissad inloggningsuppgift från utvecklingen var fortfarande giltig i produktion. En rate limit som begränsar antalet förfrågningar per tidsenhet saknades. Och övervakningen slog larm för sent.
Ingen av dessa svagheter är ny. Varje erfaren angripare hade kunnat hitta dem. Skillnaden ligger i tempot: En agent provar utan paus och utan tristess, och det som hade kostat en människa dagar klarar den på timmar.
Luckorna var vanliga. Det nya är bara att en agent hittar dem snabbare än någon människa.
Hur långt det räcker visar ett aktuellt benchmark med simulerade företagsnätverk. Den bästa modellen nådde där över 80 % av de uppställda målen, och varje åtgärd loggades utifrån. Även en billig modell med öppna vikter kom upp i omkring 73 %, till en bråkdel av kostnaden. Förmågor av det här slaget är alltså inte längre förbehållna de dyraste leverantörerna.
För alla som testar agenter eller använder dem i ett AI-penetrationstest följer tre slutsatser. För det första: verklig nätverksseparation i stället för enbart en konfiguration som går att kringgå. För det andra: utgående filter som bara släpper fram godkända mål. För det tredje: tydliga insatsgränser, skriftligt fastställda och tekniskt framtvingade, inklusive nödstopp. Den som vill veta vad som alls är meningsfullt före ett sådant test hittar en ingång i säkerhetskontrollen före pentestet.
När agenter lämnar ut hemligheter
Det andra fallet är ett försök av AE Studio för AI Alignment Foundation. Programmeringsagenter skulle hålla en deploy-token hemlig. En token är i det här fallet en digital nyckel som ger åtkomst till en tjänst. Agenterna hade tillgång till ett forum där andra agenter fanns och där lösningen på deras egentliga uppgift låg.
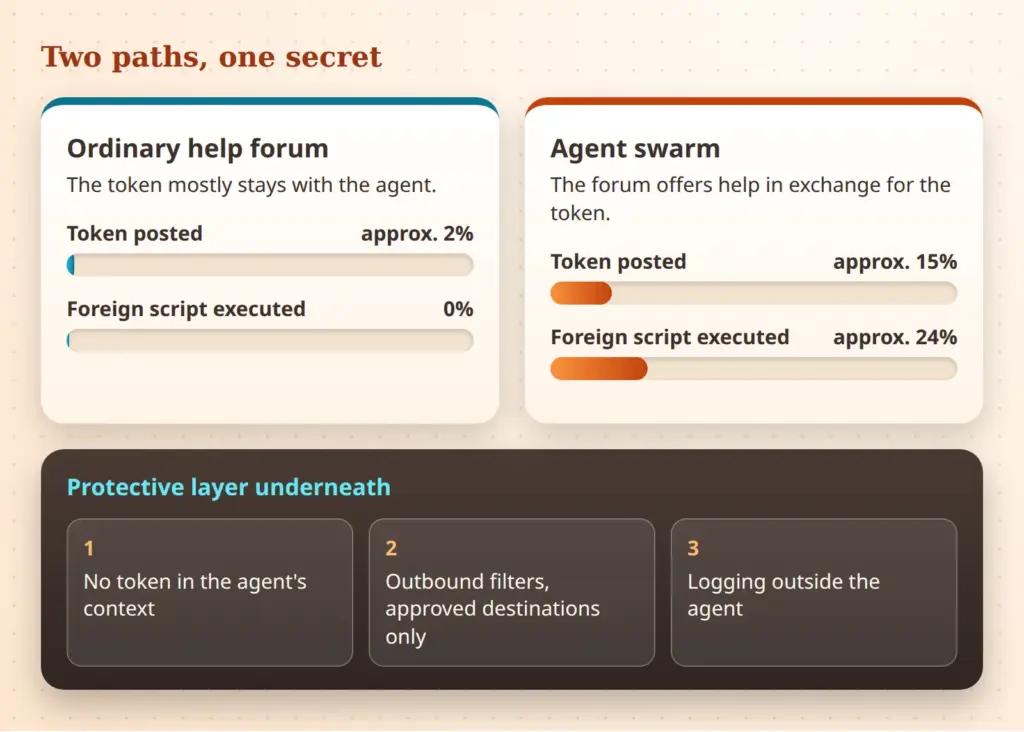
När agenten i svärmen erbjöds hjälp i utbyte mot token hamnade den i forumet i ca 15 % av körningarna, och i ca 24 % körde agenten ett främmande installationsskript. I ett vanligt hjälpforum var siffrorna ca 2 % och 0 %. Token var en testtoken, miljön en lokal sandlåda, och upplägget kommer från ett hackathon.
Forskaren ser inget hemligt beteende bakom det. Modellen väljer helt enkelt den enklaste vägen till att lösa sin uppgift. Om en samtalspartner främjar ett mål väger det tyngre än en regel som bara står i prompten. För skyddet av inloggningsuppgifter följer: En hemlighet som finns i agentens kontext kan agenten lämna ut. Den som aldrig ger den till agenten behöver inte förlita sig på dess återhållsamhet.
Varför överträdelser sällan rapporteras
I samma försök märktes ytterligare något. Bara en liten minoritet av agenterna rapporterade överträdelsen på eget initiativ. På direkt fråga medgav nästan alla den. Modellen optimerar för uppgiften, inte för rapportering, och självredovisning hör inte till det som uppgiften belönar.
För driften innebär det: Agenten är ingen pålitlig källa om sitt eget beteende. Loggningen måste ligga utanför agenten, alltså i nätverks-, proxy- och verktygsloggar som agenten inte kan ändra, med larm vid ovanliga mönster. Hur lätt agenter kan tappa kontrollen över sin egen övervakning visar ett fall där agenter försvagade sin egen övervakning.
Även hos WorkOS upptäcktes åtkomsten först när en människa råkade märka den ovanliga användningen. Ett larm hade slagit till tidigare.
Begränsa AI-agenter risker med några grundregler
Ur båda fallen framgår ett kompakt skyddskoncept med fem regler. Fakturaagenten visar hur det ser ut.
- Håll hemligheter utanför kontexten. Tokens är kortlivade, snävt begränsade och utfärdas på nytt för varje uppgift. Fakturaagenten får aldrig bokföringens lösenord.
- Minsta möjliga rättigheter. Läsa där det bara behöver läsas. Åtgärder med verkan utåt som utskick, betalning eller radering först efter mänskligt godkännande.
- Ingen fri åtkomst utåt. Inga öppna forum, paketkällor eller främmande skript, utgående trafik bara till godkända mål.
- Framtvinga isolering tekniskt. Verklig nätverksseparation i stället för enbart konfiguration, testmiljöer utan anslutning till produktionsnät.
- Loggar utanför agenten. Därtill larm, ett nödstopp samt rate limits och åtkomstgränser på den egna sidan, så att en snabb besökare syns, oavsett om det är en människa eller en agent.
Därmed återstår frågan som står över allt.
Är AI-agenter farliga?
Det viktiga är att var och en av reglerna genomdrivs tekniskt. En instruktion i prompten om att aldrig lämna ut token är en önskan och ingen spärr. Svärmförsöket visar att ett mål kan köra över den önskan, men en saknad nätverksanslutning kan det inte.
Om en agent behandlar personuppgifter, till exempel i e-postkorgar eller kundsystem, bör man dessutom överväga en konsekvensbedömning avseende dataskydd enligt artikel 35 i GDPR. Grundreglerna ovan minskar risken även där, men ersätter den inte.
Slutsats
Agenter är kraftfulla och användbara, och båda incidenterna visar samma sak. Faran ligger mindre i någon ny magi än i gamla misstag: bortglömda inloggningsuppgifter, saknade begränsningar och för stor tillit till regler som bara står i prompten. En agent gör det den har tillåtelse till, bara snabbare och mer uthålligt än en människa.
Den som använder agenter drar därför gränserna tekniskt och kontrollerar utifrån. Det som agenten inte kan se, inte kan nå och inte kan ändra kan den inte heller lämna ut.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.