En säkerhetsrapport sätter realtidsauktionerna för reklam på internet i ett nytt ljus: via annonser på Starlink-enheter skulle data kunna samlas in, i värsta fall skulle till och med skadlig kod kunna levereras. Vad som är belagt, vad som bara är antaganden och vad företag bör kontrollera nu redovisas här åtskilt efter hur väl det är belagt.
Reklam på nätet verkar harmlös. En banner visas, en video startar, en app visar en annons. Bakom detta pågår en handelsplats där uppgifter om enheter och platser går till många företag på bråkdelar av en sekund. Denna real-time bidding har varit känd i åratal och har länge kritiserats av dataskyddsförespråkare. Ett aktuellt fall kring Starlink-enheter för åter upp förfarandet i rubrikerna.
Vi börjar med tekniken. I slutet följer en katalog med skyddsåtgärder för enheter, nätverk och den egna webbplatsen.
Real-time bidding enkelt förklarat: en auktion vid varje sidvisning
Real-time bidding (RTB) är ett automatiserat budförfarande för annonsplatser. Så snart en webbsida eller app laddas och innehåller en ledig annonsplats auktioneras platsen ut. Processen tar bara bråkdelar av en sekund, oftast betydligt mindre än en sekund. Den som vinner budet får sin annons visad redan innan sidan har laddats färdigt.
Flera roller deltar i realtidsauktionen:
- Publisher: den som driver webbplatsen eller appen och erbjuder annonsplatsen.
- SSP (Supply-Side Platform): publisherns tekniska tjänsteleverantör som bjuder ut platsen till försäljning.
- Ad exchange: annonsbörsen som fördelar förfrågningar till många intressenter.
- DSP (Demand-Side Platform): annonsörernas budprogramvara som automatiskt lägger bud.
- Annonsörer: företag som vill visa sin annons.
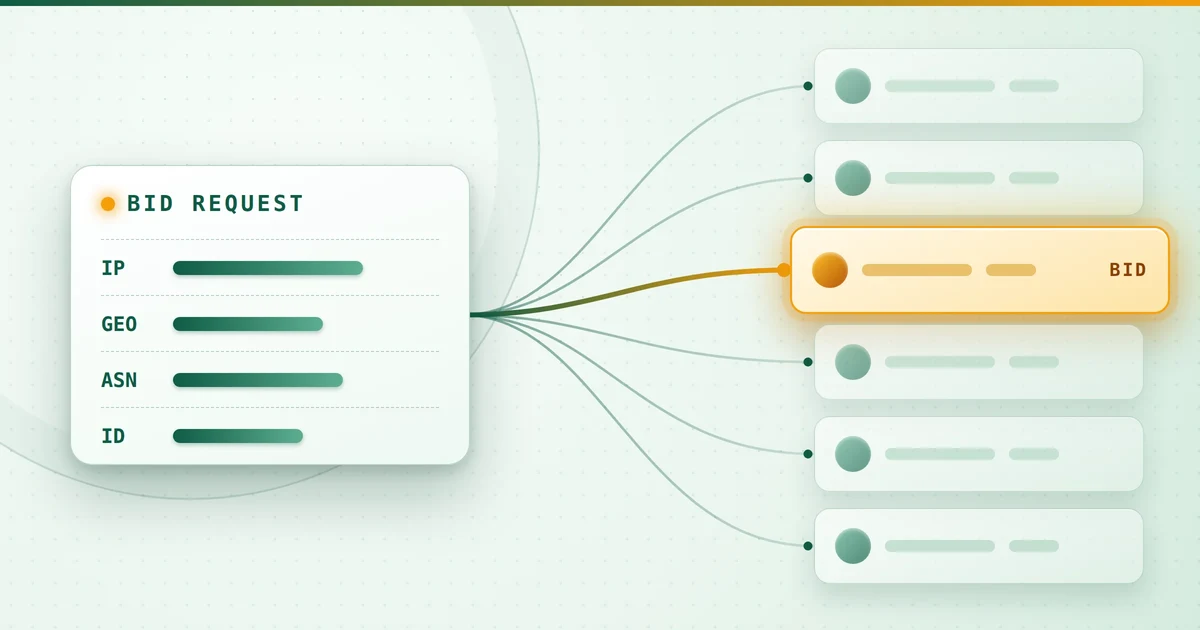
Förloppet börjar med en budförfrågan, en så kallad bid request. SSP:n packar in uppgifter om sidvisningen och skickar dem till börsen. Börsen vidarebefordrar förfrågan till många budgivare. Varje budgivare avgör om och hur mycket den ska bjuda och jämför uppgifterna med egna profiler. Det högsta budet vinner. Bilden visar förloppet i förenklad form.
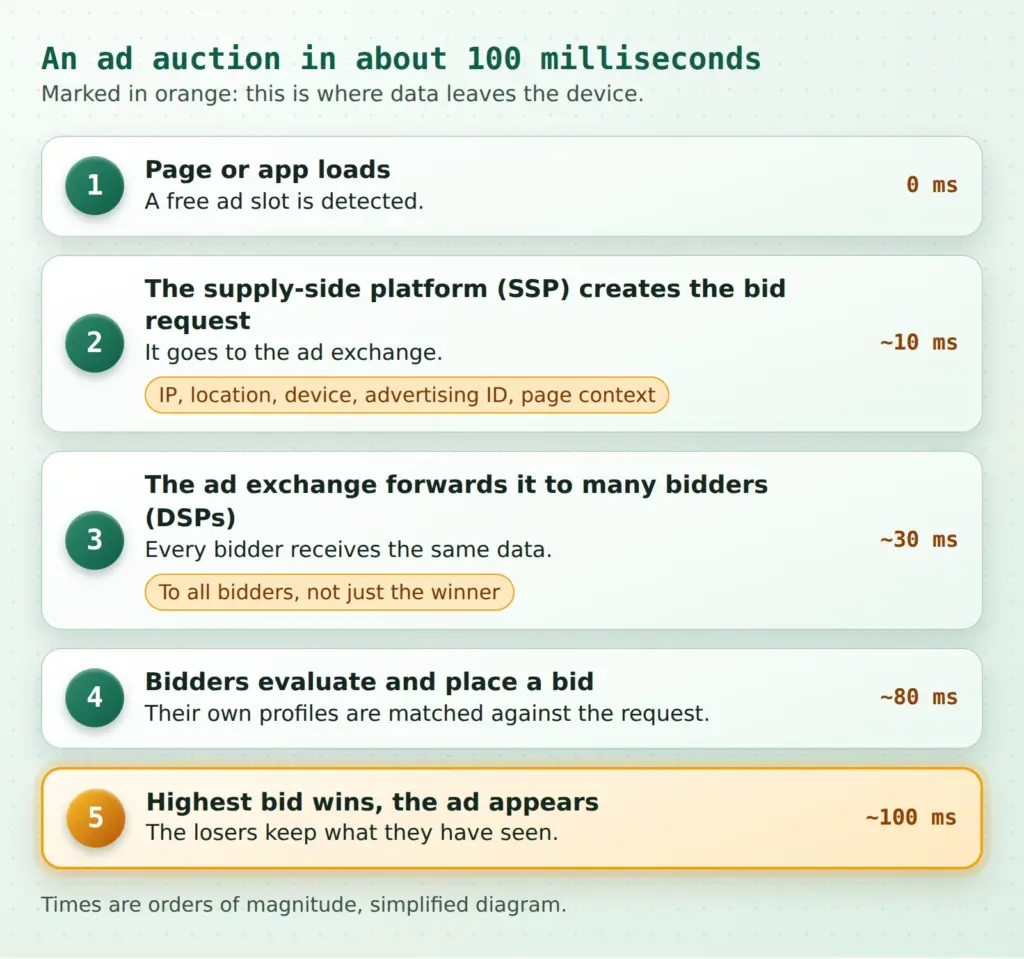
Avgörande är en punkt som ofta försvinner i branschens förklaringar: budförfrågan går till alla deltagande budgivare, inte bara till den som till slut vinner. Den som förlorar har ändå fått uppgifterna. Till detta kommer så kallad cookie matching, där reklamföretag stämmer av sina identifierare med varandra så att en användare kan kännas igen på olika webbplatser. En åskådlig beskrivning av detta, inklusive ett exempel med en bortglömd varukorg, finns i podcastavsnitt 43 om real-time bidding.
De stora annonsplattformarna och deras roll som datainsamlare behandlas också i inlägget om datajätten och realtidsreklamen. Tekniken är inte begränsad till en enskild leverantör utan är en marknadsstandard.
Vilka data som skickas med vid real-time bidding
Vilka uppgifter en budförfrågan innehåller beror på leverantören, enheten och sidan. Typiska är följande data i en bid request. Tabellen visar också vad som kan härledas ur dem.
| Datafält | Exempel | Vad som kan härledas |
|---|---|---|
| IP-adress | Anslutningens adress | Ungefärlig plats, nätoperatör, igenkänning av samma anslutning |
| Plats | Region, stad eller exakta koordinater | Vistelseort, för appdata även rörelsemönster |
| ASN (nätverksidentifierare) | Nätverkets nummer | Leverantör och typ av anslutning, för små nätverk även organisationen |
| Enhetstyp och operativsystem | Smartphone, bärbar dator, version | Enhetsmodell, uppdateringsstatus, enhetsklass |
| Skärmupplösning och webbläsare | Storlek, språkinställning | Fingeravtryck för igenkänning utan cookie |
| Annons-ID | Slumpmässig identifierare för enheten | Koppling av appar, besök och platser över tid |
| Sid- eller appkontext | Adress, appnamn, kategori | Intressen, yrke, hälsa eller politisk hållning |
| Samtyckessignal (TC String) | Kodat samtycke | Vilka ändamål och partner som påstås ha godkänts |
Det finns en skillnad mellan webbläsare och app. I webbläsaren spelar cookies och den nämnda cookie matchingen en stor roll. I appar finns i stället annons-ID:t och ofta exakta platsdata tillgängliga. Där ingen cookie får sättas hjälper enhetsegenskaper som upplösning, webbläsare och språk till med igenkänningen, så som det beskrivs i inlägget om browser fingerprinting.
Den centrala frågan är därför vad som avslöjas utan någon interaktion alls:
Vad avslöjar enheter via real-time bidding, även när ingen klickar på en annons?
När det gäller omfattningen har den irländska medborgarrättsorganisationen ICCL tagit fram en siffra. I sin rapport från 2022 anger organisationen att branschen i genomsnitt avslöjar en persons onlinebeteende och plats 376 gånger per dag i Europa och 747 gånger i USA.
Vid real-time bidding ser alla budgivare uppgifterna, inte bara den som vinner auktionen.
Av detta följer ett strukturellt problem. Den som en gång släpper in data i auktionskretsloppet kan knappast kontrollera vart de tar vägen och vad mottagarna gör med dem. En enskild förfrågan kan verka harmlös. Först summan av många förfrågningar, insamlade under veckor och kopplade till ett annons-ID, ger en exakt bild.
Starlink-fallet: vem, var, hur mycket
Den aktuella debatten utgår från en kedja av rapporter. Citizen Lab vid University of Toronto publicerade i mitten av oktober 2026 rapporten om ”AdFection”, en metod där reklaminfrastruktur används för spionprogramsattacker. Därefter följde en analys från säkerhetsföretaget TrendAI med titeln ”Invasive Ads”.
Följande bild framträder:
- ”Shadow-Earth-79” tycks avse det israeliska företaget Discover-Tech.
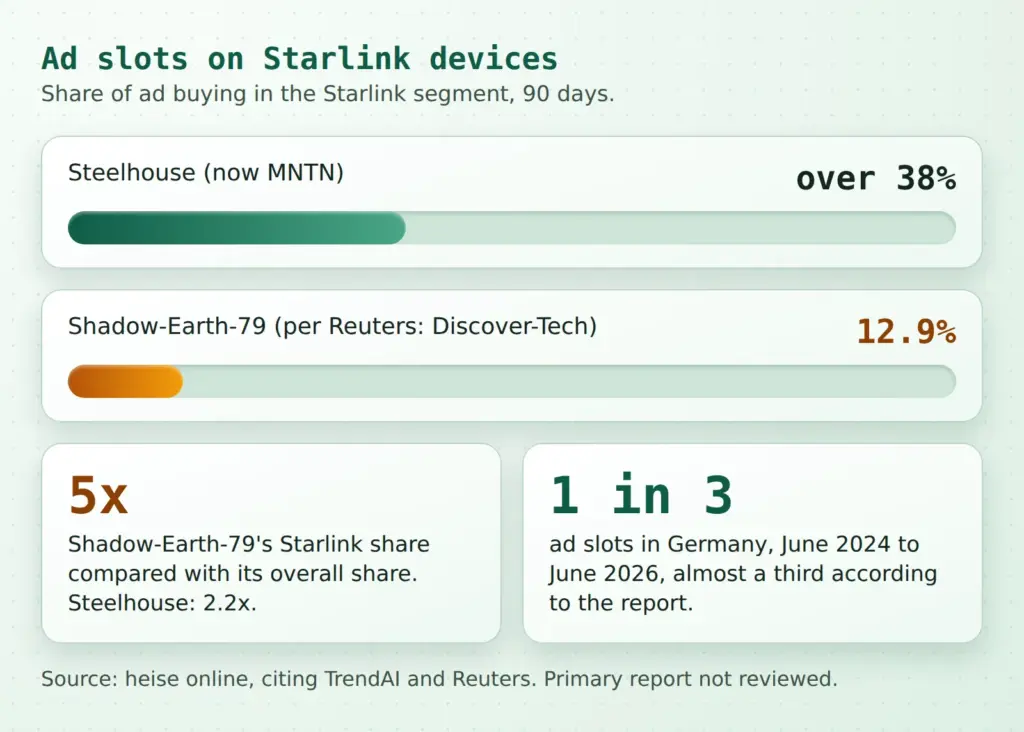
- Under observationsperioden på 90 dagar stod Shadow-Earth-79 för 12,9 procent av reklamen på Starlink-enheter. Det är andra plats efter Steelhouse med över 38 procent, och den rangordningen gäller för de 90 dagarna. I förbigående: Steelhouse har gått upp i företaget MNTN.
- Faktorn är påfallande: andelen i Starlink-segmentet var nästan fem gånger så hög som Shadow-Earth-79:s allmänna andel. För Steelhouse är den 2,2 gånger.
- Under den längre perioden juni 2024 till juni 2026 var Shadow-Earth-79 marknadsledande för Starlink-relaterad reklam i 105 länder. Dit hör Tyskland, där nästan var tredje annonsplats på Starlink-enheter gick till aktören.
Inriktningen är anmärkningsvärd. Den ska inte bara ha riktat sig till Starlink-användare i allmänhet, utan i flera länder särskilt till myndighetstjänster vars enheter går ut på nätet via Starlink. Dessutom ska aktören vara verksam i länder där västerländska annonsörer normalt inte syns, bland annat sanktionerade områden och regioner med reseavrådan.
Misstanken är att aktören inte i första hand är ute efter att sälja produkter utan efter att samla in data. Vid annonsauktioner får mellanhänder uppgifter som plats, IP-adress, nätverksidentifierare, enhetstyp och skärmupplösning. Med annons-ID, klickspårning och platshistorik kan beteendeprofiler skapas av detta. Skräddarsydd reklam skulle dessutom kunna föra med sig skadlig kod.
Exakt hur kopplingen till Starlink uppstår är oklart. Rapporterna talar om ”Starlink-anslutna enheter”. Om annonsplatserna identifierades på enheter bakom Starlink-anslutningar eller i vissa nätverk går inte att fastställa entydigt.
Anklagelsen om spionprogram och identifieringen
Fallet består av delar som är belagda i mycket olika grad.
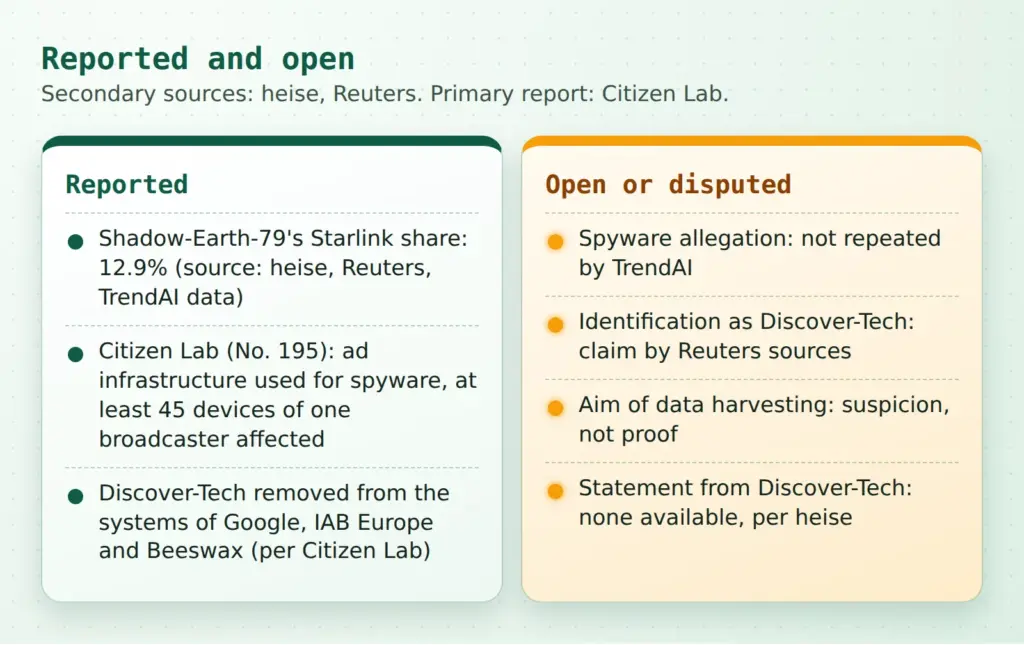
Citizen Lab beskriver tekniska belägg. Enligt dessa var minst 45 enheter tillhörande tv-kanalen Al Jazeera under 2024 och 2025 mål för attacker som med hög säkerhet tillskrivs spionprogram från Candiru. Discover-Techs plattform Controlium ska göra det möjligt för kunder att välja ut enheter utifrån annons-ID, webbläsar-ID eller IP-adresser och förse dem med skadlig kod. Omkring fyra miljarder budposter från perioden mars till juni 2026 analyserades. De visar annonser i nästan 200 000 appar och webbplatser, däribland nätverk hos regeringar, militär, medier och kritisk infrastruktur.
Samtidigt pekar Citizen Lab själv på en begränsning: att en annons visades på en enhet bevisar ännu ingen infektion. Av visningar enbart följer ingen attack.
En annons ensam bevisar ingen infektion.
Enligt Citizen Lab har Google, IAB Europe och Beeswax tagit bort Discover-Tech från sina system. Den Starlink-relaterade reklamen som sådan är dock inget bevis för en attack. Den är ett tecken på ett påfallande mönster. För dataskyddsansvariga är fallet därför framför allt ett praktiskt exempel på vad auktionsstrukturen i grunden möjliggör, och ingen dom över ett enskilt företag.
Varför dataskyddsförespråkare har kritiserat real-time bidding i åratal
Kritiken mot realtidsauktionen är äldre än Starlink-fallet. Kärnan: personuppgifter går till ett oöverskådligt antal mottagare som användarna inte känner till och som de inte har någon relation med. Ett samtycke enligt artikel 6 GDPR måste vara informerat och frivilligt. Det är svårt att föreställa sig med hundratals möjliga mottagare i en banner (även om det försöks ganska oengagerat på otaliga webbplatser). Till detta kommer att en radering efter vidarebefordran knappast går att genomdriva i praktiken.
Även åtkomst till slutanvändarens enhet omfattas av regler. Den som lagrar eller läser ut information på enheten behöver i princip ett samtycke för detta, i Tyskland reglerat i lagen TDDDG (Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz). Det gäller cookies lika väl som utläsning av enhetsegenskaper.
EU-domstolen har meddelat dom i målet om IAB Europe (C-604/22). TC String, användarnas kodade samtycke, kan vara en personuppgift, och IAB Europe kan vara gemensamt personuppgiftsansvarig med sina medlemmar för insamlingen av den. Det gäller inte automatiskt för alla efterföljande behandlingar i budförfarandet.
Man kan konstatera att datamäklare eller andra aktörer skulle kunna uppträda som tysta åhörare. Den som tar emot budförfrågningar kan spara uppgifterna, och avsändaren saknar teknisk kontroll över det. Starlink-fallet fungerar här som ett praktiskt belägg för denna strukturella risk.
Om sambandet mellan samtycke och spårning finns bakgrund på bloggen i inlägget om tracking. Huruvida samtyckesbaserade ändamål även efterlevs tekniskt är en egen fråga, som dyker upp igen längre ned när det gäller de egna webbplatserna.
Risker för tjänsteresenärer, fältpersonal och myndigheter
Varför är just Starlink-enheter ett ämne? Satellitanslutningar har ofta bara få användare per nätverk. De används i avlägsna regioner. Dessutom används de av myndigheter, hjälporganisationer och i konfliktområden. Den som köper reklam riktat där når med lite spridningsförlust en liten, möjligen intressant grupp.
Ur data i en bid request går det att härleda en hel del. IP-adressen och nätverksidentifieraren visar ungefärlig plats och, för små nätverk, organisationen. Ett annons-ID förbinder enskilda besök till en historik. Med exakt plats från en app uppstår en rörelseprofil. Det gäller även oberoende av Starlink.
Praktiska situationer:
- Fältpersonal med mobil hotspot: alla enheter delar en IP-adress, men enhetsegenskaperna skiljer dem fortfarande åt.
- Hotell-wifi på tjänsteresor: nätverket avslöjar vistelseorten, även utan GPS.
- Byggarbetsplatser eller utposter med satellitanslutning: ett litet nätverk kan knytas till en organisation.
- Resor till länder med reseavrådan: enligt TrendAI märktes där ett påfallande annonsbeteende.
En enkel riskbedömning hjälper. Risken är låg vid kontorsarbete i det vanliga företagsnätverket med standardenheter. Den är förhöjd vid täta resor, tillgång till konfidentiell information eller insatser i konfliktområden. Den är hög för personer som kan utgöra mål, till exempel i medie- eller myndighetsmiljöer. Av detta följer olika stränga åtgärder.
Skyddsåtgärder på enheter och i nätverket
Mot vidarebefordran i annonsauktionen finns inget fullständigt skydd. Men det finns åtgärder som minskar uppgifterna och attackytan. Översikten visar en prioritering efter insats.
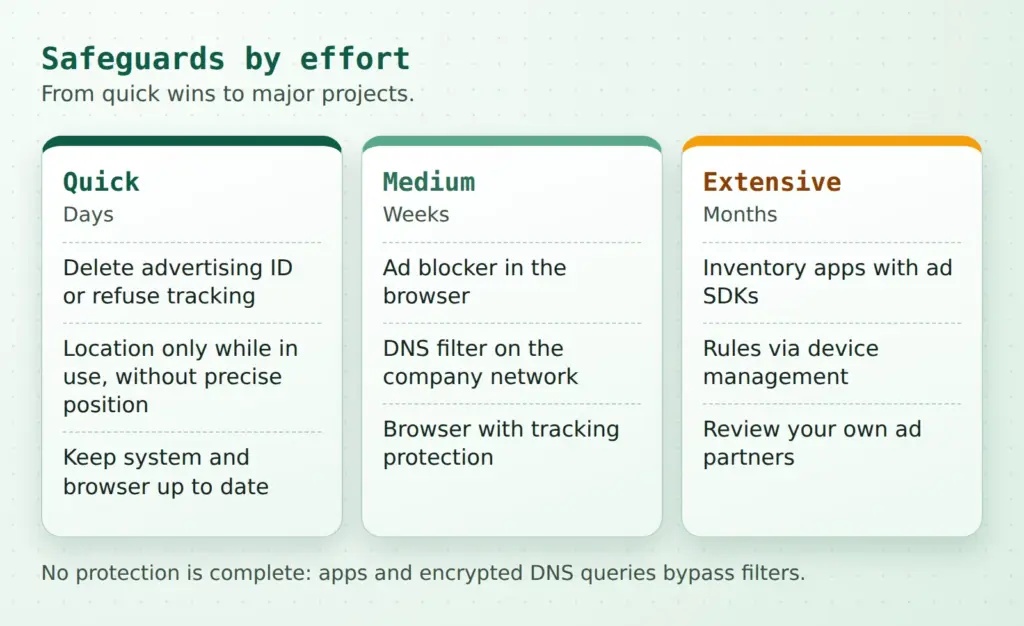
Snabbt genomförbart
- Inaktivera annons-ID: på Android kan annons-ID:t raderas i inställningarna. På iPhone kan spårning nekas per app. Hur detta kan styras centralt beror på enhetshanteringen (MDM) och på tillverkaren. Konkreta policyer ska kontrolleras mot respektive tillverkares dokumentation innan de används.
- Begränsa platsdelning: tillåt åtkomst endast när appen används och stäng av exakt position där den inte behövs.
- Installera uppdateringar snabbt: mot så kallade zero-click-attacker, som fungerar utan att användaren gör något, hjälper framför allt aktuella operativsystem och webbläsare. För särskilt utsatta personer erbjuder till exempel Apple ett låst läge (Lockdown Mode). Detaljer bör finnas i tillverkarens dokumentation.
Medelstor insats
- Annonsblockerare på tjänsteenheter: webbläsartillägg eller ett DNS-filter i företagsnätverket blockerar många annonsanrop redan före auktionen. Begränsningarna: appar använder ofta egna vägar, krypterade DNS-förfrågningar (DoH) kan kringgå filtret, och blockeringslistorna kräver underhåll.
- Webbläsare med spårningsskydd: moderna webbläsare blockerar tredjepartscookies och kända spårare. Inte heller det är ett fullständigt skydd, men det minskar dataflödet märkbart.
Omfattande
- Inventera appar med annons-SDK:er: vilka appar som körs på tjänsteenheter, vilka annonskomponenter de innehåller och om de behövs måste kontrolleras. Appar som inte behövs ska tas bort.
- Se inte satellitanslutningar som ett skydd: växlande IP-adresser och enhetsidentifierare förhindrar inte igenkänning om andra egenskaper förblir desamma.
För den egna webbplatsen finns dessutom Web Security Checks. De ersätter ingen enhetspolicy, men hjälper till att hitta svaga punkter. För tjänsteresenärer gäller dessutom en enkel grundregel: ju färre appar med reklam, desto färre budgivare ser enheten.
Real-time bidding på den egna webbplatsen: granska samtycke och annonspartner
Fallet berör inte bara användare utan också de som driver webbplatser och annonsplatser. Den som själv visar reklam är en del av kedjan och lämnar sina besökares data till börsen. Marknadsföringsansvariga bör därför känna till dataskyddsfrågorna kring RTB i företaget. Samtyckeshanteringen i annonsuppsättningen måste då göra exakt det som bannern lovar.
En checklista för den egna webbplatsen:
- Känn dina partner: vilka SSP:er, börser och header bidding-partner körs på sidan? Listan bör finnas skriftligt och vara aktuell.
- Testa bannern: utlöser samtycket verkligen bara de valda tjänsterna? Laddas tredjepartstjänster redan före samtycket? Det kan observeras i webbläsarens utvecklarverktyg under fliken Nätverk. Kritiken mot laddning före samtycke är också ett ämne i podcasten Datenschutz Deluxe.
- Läs TC String och leverantörslistor: vilka partner står i partnerlistorna, och stämmer det med avtalen?
- Avtal och granskningsbarhet: ge annonsplatser endast till partner som det finns avtal med och vars behandling går att följa.
- Överväg alternativ: kontextuell reklam, som riktar sig mot sidans sammanhang och inte mot personer, klarar sig utan personuppgifter.
- Fråga efter fallet: har Discover-Tech tagits bort från partnerlistorna? Det kan efterfrågas skriftligt hos annonsleverantören.
Till hjälp finns guiden till samtyckesverktyg på webbplatser och inlägget om det synnerligen tvivelaktiga Google Consent Mode. Den som vill mäta resultat hittar alternativ med konverteringsspårning utan dataskyddsproblem, och om riskerna för annonsörer finns ett inlägg om Google Ads.
Vilka annonstjänster laddas på den egna webbplatsen?
GDPR-webbplatskontrollen visar vilka tredjepartsleverantörer som tar emot data redan vid sidvisningen.
Slutsats
Uppgifterna fördelas på tre roller.
Dataskyddsansvariga klargör om och för vem det finns en förhöjd risk och fastställer vilka enhetspolicyer som gäller. De dokumenterar beslutet och påpekar begränsningarna.
Administratörer genomför de tekniska kraven: annons-ID och plats på tjänsteenheter, filter i nätverket, uppdateringar.
Marknadsförings- och webbansvariga granskar den egna kedjan av annonspartner och hur samtyckesbannern beter sig.
Starlink-fallet är ännu inte slutgiltigt utrett. Det förblir spännande!
Fallet beskriver inget undantag, utan gör funktionssättet särskilt tydligt synligt. Så länge real-time bidding fördelar data till alla budgivare beror skyddet på hur enskilda deltagare beter sig. Enligt författarens bedömning ligger här det egentliga konstruktionsfelet, som bara kan åtgärdas genom mindre data i auktionen, inte genom mer förtroende för deltagarna.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.