Chatboty AI dawno przestały być tematem przyszłości – odpowiadają na pytania klientów przez całą dobę, odciążają zespoły wsparcia i wyraźnie poprawiają doświadczenia użytkowników. Kto jednak umieszcza takiego bota na swojej stronie internetowej, wkracza na teren ochrony danych osobowych, który wymaga starannego planowania. Ten artykuł pokazuje, na co zwrócić uwagę, gdzie czyhają typowe pułapki i jak wdrożyć chatbota zgodnie z prawem.
Co wyróżnia chatboty AI z punktu widzenia ochrony danych?
W przeciwieństwie do zwykłego formularza kontaktowego chatbot AI przetwarza dane wejściowe w czasie rzeczywistym, zapisuje historię rozmów, przekazuje dane do zewnętrznych usług, a w niektórych przypadkach uczy się na podstawie interakcji. W efekcie pojawia się jednocześnie kilka wymiarów ochrony danych:
- Zbieranie danych osobowych – użytkownicy wpisują imiona i nazwiska, adresy e-mail, opisy problemów, a nawet informacje o zdrowiu, często nie zdając sobie z tego sprawy.
- Przekazywanie danych do państw trzecich – wiele usług AI (OpenAI, Google, Amazon) przetwarza dane na serwerach w USA lub w innych krajach spoza UE.
- Zautomatyzowane przetwarzanie – gdy tylko system podejmuje decyzje wywierające skutki wobec osób, zastosowanie ma art. 22 RODO.
- Trenowanie modeli AI – jeśli dane wejściowe służą do ulepszania modelu, jest to odrębna czynność przetwarzania.
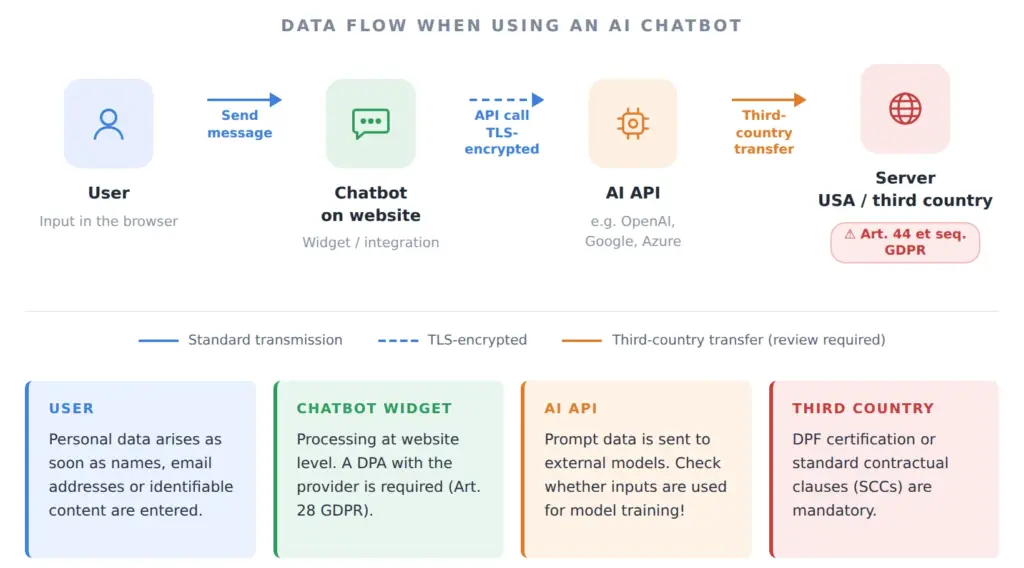
Ogólne rozporządzenie o ochronie danych (RODO) obejmuje wszystkie te procesy, gdy tylko dotyczą choćby jednej osoby z UE.
Podstawy prawne: na jakiej podstawie wolno przetwarzać dane?
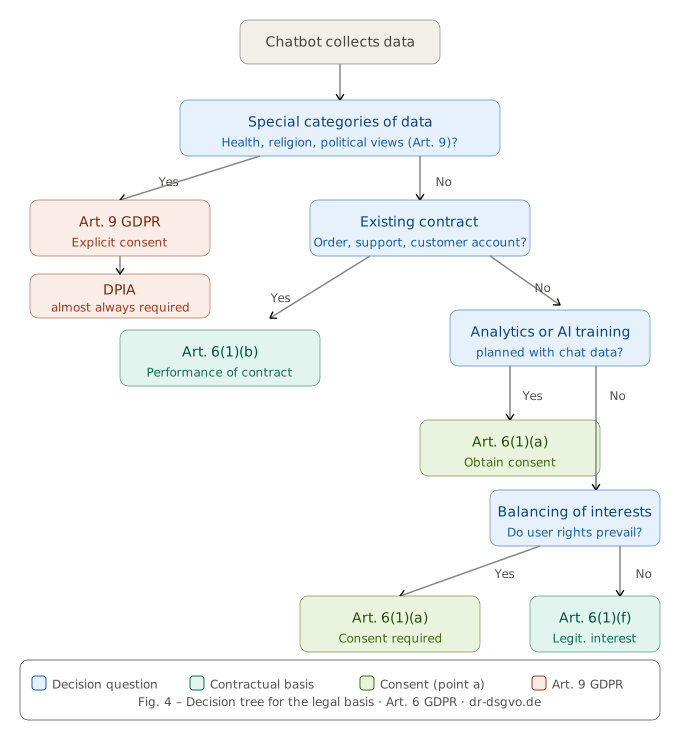
Każde przetwarzanie danych osobowych wymaga podstawy prawnej zgodnie z art. 6 RODO. W przypadku chatbotów w grę wchodzą zazwyczaj trzy:
Zgoda (art. 6 ust. 1 lit. a RODO) Zgoda jest najpewniejszą podstawą, gdy przetwarzanie danych wykracza poza to, co niezbędne do świadczenia usługi – na przykład przy wykorzystywaniu danych z rozmów do celów analitycznych lub do trenowania AI. Musi być dobrowolna, świadoma, konkretna i jednoznaczna. Wstępnie zaznaczone pole nie wystarczy.
Wykonanie umowy (art. 6 ust. 1 lit. b RODO) Jeśli chatbot służy do obsługi istniejącej lub zawieranej umowy (np. sprawdzanie statusu zamówienia, zgłoszenia do wsparcia w koncie klienta), ta podstawa może mieć zastosowanie.
Prawnie uzasadnione interesy (art. 6 ust. 1 lit. f RODO) W przypadku czysto funkcjonalnych interakcji z chatbotem bez danych wrażliwych można powołać się na prawnie uzasadniony interes przedsiębiorstwa – ale tylko wtedy, gdy ważenie interesów wypada na korzyść administratora, a prawa podstawowe użytkowników nie przeważają.
Wskazówka praktyczna: W przypadku odwiedzających bez istniejącej relacji umownej właściwym wyborem jest z reguły zgoda.
Środki techniczne i organizacyjne
Art. 25 RODO wymaga „uwzględniania ochrony danych w fazie projektowania” (Privacy by Design) oraz „domyślnej ochrony danych” (Privacy by Default). Dla chatbotów oznacza to konkretnie:
Minimalizacja danych Bot powinien pytać tylko o dane rzeczywiście potrzebne do danego zapytania. Kto pyta jedynie o godziny otwarcia, nie musi podawać adresu e-mail.
Pseudonimizacja i anonimizacja Logi rozmów należy w miarę możliwości przechowywać w postaci zanonimizowanej lub co najmniej spseudonimizowanej. Imiona i nazwiska oraz bezpośrednie identyfikatory trzeba usuwać z logów na wczesnym etapie.
Szyfrowanie Przesyłanie i przechowywanie danych chatbota musi odbywać się w sposób szyfrowany (co najmniej TLS 1.2, lepiej TLS 1.3).
Ograniczenia dostępu Logi i historie rozmów mogą być dostępne tylko dla upoważnionych osób. Koncepcje dostępu oparte na rolach należy udokumentować.
Koncepcja usuwania danych Dla wszystkich przetwarzanych danych muszą być określone jasne terminy usunięcia. Historii rozmów nie należy przechowywać dłużej, niż jest to bezwzględnie konieczne – z reguły wystarczy od kilku tygodni do kilku miesięcy.
Powierzenie przetwarzania: umowa z dostawcą
Kto integruje zewnętrzną usługę AI – czy to przez API, czy przez gotowy widżet – przekazuje dane osobowe usługodawcy. Stanowi to powierzenie przetwarzania w rozumieniu art. 28 RODO. Bez ważnej umowy powierzenia przetwarzania danych korzystanie z takiej usługi jest niezgodne z prawem.
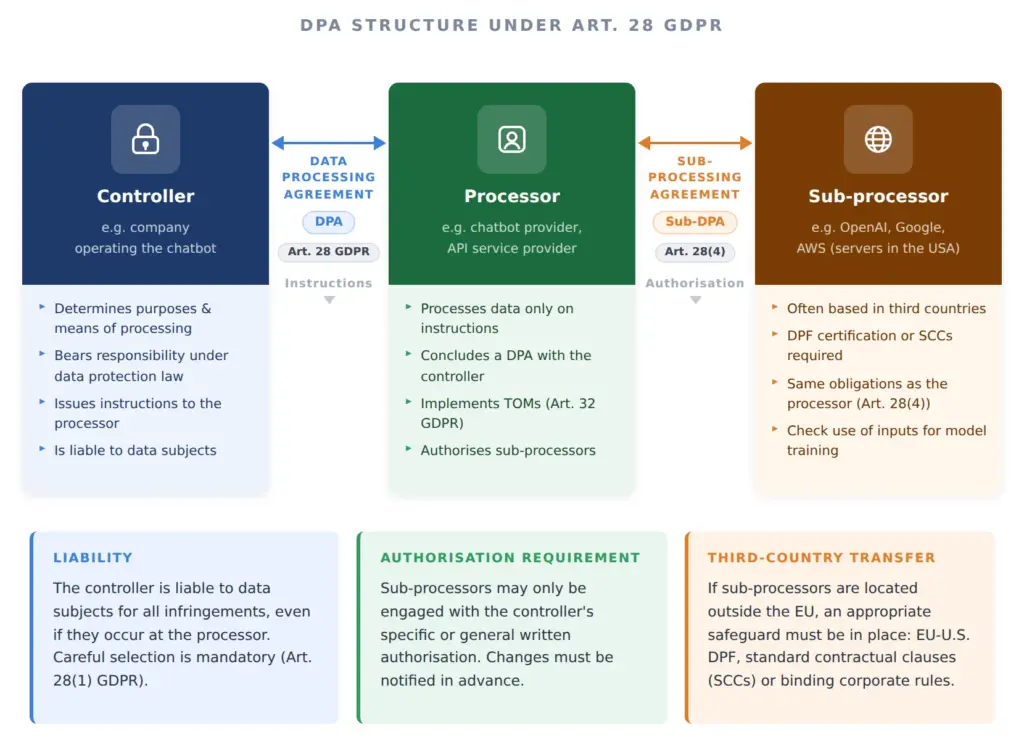
Umowa powierzenia musi regulować między innymi:
- przedmiot i czas trwania przetwarzania,
- charakter i cel przetwarzania,
- związanie podmiotu przetwarzającego poleceniami administratora,
- techniczne i organizacyjne środki ochrony,
- postępowanie z podwykonawcami (dalszymi podmiotami przetwarzającymi),
- prawa osób, których dane dotyczą, oraz obowiązki wsparcia.
Wielu dużych dostawców (OpenAI, Microsoft, Google) udostępnia umowy standardowe. Nie należy ich jednak akceptować w ciemno – zalecana jest analiza prawna, zwłaszcza w odniesieniu do podwykonawców i miejsc, w których się znajdują.
Przekazywanie danych do państw trzecich: problem z USA
Głównym problemem przy korzystaniu z amerykańskich usług AI jest przekazywanie danych do państw trzecich. Od wyroku TSUE w sprawie Schrems II (2020) przekazywanie danych do USA bez odpowiednich zabezpieczeń jest niedopuszczalne.
Od lipca 2023 roku obowiązuje nowa decyzja Komisji Europejskiej stwierdzająca odpowiedni stopień ochrony: EU-U.S. Data Privacy Framework (DPF). Dostawcy certyfikowani w ramach DPF mogą otrzymywać dane z UE bez konieczności stosowania dodatkowych standardowych klauzul umownych (SCC). Czy dany dostawca posiada certyfikat, można sprawdzić online.
Ważne: DPF nie jest nieodwołalny. Trwają dyskusje polityczne i prawne, które w średnim okresie mogą zagrozić jego dalszemu istnieniu. Ocena ryzyka i regularna weryfikacja pozostają konieczne.
Alternatywą są dostawcy europejscy lub samodzielnie hostowane modele open source (np. LLM działające na własnej infrastrukturze), które stanowią rozwiązanie solidniejsze pod względem ochrony danych, ponieważ dane nie trafiają do państw trzecich.
Polityka prywatności: spełnienie obowiązków informacyjnych
Polityka prywatności strony internetowej musi w pełni i zrozumiale opisywać korzystanie z chatbota (art. 13 RODO). Obowiązkowe są następujące informacje:
- Jakie dane zbiera chatbot?
- W jakim celu są przetwarzane?
- Na jakiej podstawie prawnej?
- Którym odbiorcom (łącznie z podwykonawcami) dane są przekazywane?
- Do jakich krajów dane są przekazywane i na jakiej podstawie?
- Jak długo dane są przechowywane?
- Jakie prawa przysługują użytkownikom (dostęp, usunięcie, sprzeciw)?
Ogólne sformułowanie w rodzaju „Korzystamy z narzędzi AI” nie wystarczy. Opis musi być konkretny i zrozumiały.
Techniczna realizacja praw osób, których dane dotyczą
Również w odniesieniu do danych z chatbota obowiązują wszystkie prawa osób, których dane dotyczą, przewidziane w RODO:
- Prawo dostępu (art. 15): użytkownicy mogą zażądać informacji, jakie dane są przechowywane.
- Prawo do usunięcia danych (art. 17): na żądanie musi istnieć możliwość usunięcia wszystkich danych osobowych z logów rozmów.
- Prawo do przenoszenia danych (art. 20): przy przetwarzaniu opartym na zgodzie lub umowie dane muszą dać się udostępnić w formacie nadającym się do odczytu maszynowego.
- Prawo do sprzeciwu (art. 21): przy przetwarzaniu na podstawie prawnie uzasadnionych interesów użytkownicy mogą wnieść sprzeciw.
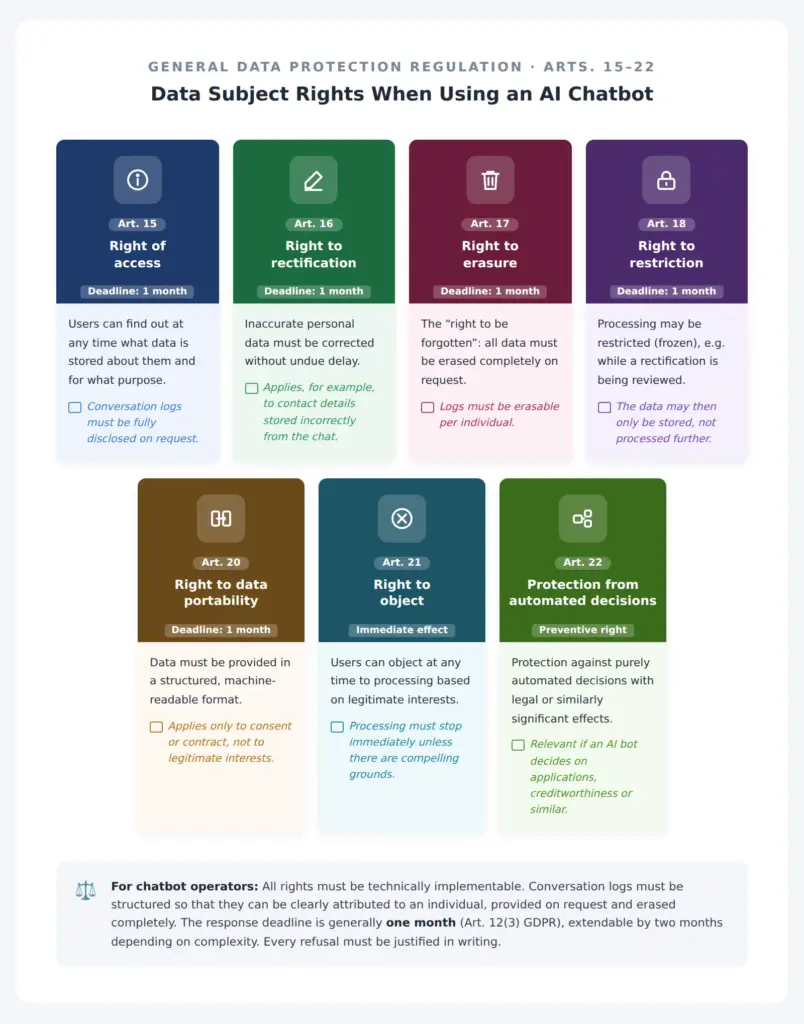
Infrastruktura techniczna musi umożliwiać realizację tych praw. Logi rozmów powinny być zatem zorganizowane tak, aby można je było jednoznacznie przypisać konkretnej osobie i na żądanie całkowicie usunąć.
Szczególne kategorie danych osobowych
Jeśli chatbot przetwarza dane wrażliwe – na przykład w komunikacji lekarza z pacjentem, w poradnictwie psychologicznym lub przy udzielaniu porad prawnych – obowiązują podwyższone wymagania art. 9 RODO. Dane dotyczące zdrowia, przekonania religijne czy poglądy polityczne mogą być przetwarzane wyłącznie za wyraźną zgodą lub w ramach wąskich wyjątków ustawowych.
W takich scenariuszach ocena skutków dla ochrony danych (DPIA) zgodnie z art. 35 RODO jest niemal zawsze obowiązkowa.
Ocena skutków dla ochrony danych (DPIA)
DPIA należy przeprowadzić, gdy dana czynność przetwarzania może powodować wysokie ryzyko naruszenia praw i wolności osób fizycznych. W przypadku chatbotów AI zdarza się to często, zwłaszcza gdy:
- ma miejsce profilowanie lub systematyczna analiza zachowań użytkowników,
- przetwarzane są szczególne kategorie danych osobowych,
- przetwarzanie odbywa się na dużą skalę w systemie publicznie dostępnym.
DPIA dokumentuje ryzyka, środki zaradcze i ocenę ryzyka szczątkowego. Jeśli ryzyk nie da się wystarczająco ograniczyć, trzeba ją przedłożyć organowi nadzorczemu.
Praktyczna lista kontrolna: chatboty AI zgodne z RODO
Podstawa prawna
- Określono podstawę prawną dla każdej czynności przetwarzania
- Wdrożono technicznie mechanizm zgody (jeśli jest wymagany)
- Zawarto i sprawdzono umowę powierzenia z dostawcą
Przejrzystość
- Polityka prywatności jest zaktualizowana i kompletna
- Użytkownicy są informowani o przetwarzaniu danych przed pierwszym wpisem
Technika
- Przesyłanie i przechowywanie danych są szyfrowane
- Terminy usunięcia danych są określone i wdrożone technicznie
- Prawa osób, których dane dotyczą, dają się zrealizować (dostęp, usunięcie, przenoszenie)
- Wdrożono minimalizację danych (tylko niezbędne pola)
Przekazywanie do państw trzecich
- Sprawdzono dostawcę pod kątem certyfikacji DPF lub SCC
- Przekazywanie danych jest udokumentowane
Ocena ryzyka
- Przeprowadzono DPIA (jeśli jest wymagana)
- Zaktualizowano rejestr czynności przetwarzania
Podsumowanie
Chatbot AI może być cennym uzupełnieniem każdej strony internetowej – pod warunkiem że od początku zostanie zaprojektowany zgodnie z przepisami o ochronie danych. Największe ryzyka nie wynikają ze złej woli, lecz z braku umów, niejasnych podstaw prawnych i niedostatecznej przejrzystości wobec użytkowników. Kto konsekwentnie wdroży opisane środki, zyska nie tylko pewność prawną, ale także zaufanie użytkowników – a to w ostatecznym rozrachunku trwalsza przewaga konkurencyjna.
W złożonych scenariuszach, zwłaszcza w branżach regulowanych, takich jak ochrona zdrowia, finanse czy usługi prawne, warto dodatkowo zaangażować specjalistę ds. ochrony danych i kwestii prawnych.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.