


Ifølge Microsoft vil Teams AI-phishingdetektion fra november kontrollere chats med ukendte eksterne kontakter for phishing, udelukkende til sikkerhedsformål og uden at gemme beskedindholdet. Opt-out, stedet for analysen og brugen af analyseresultaterne er fortsat uafklaret. Det skaber et behov for afklaring i fortegnelsen, konsekvensanalysen og over for medarbejderrådet (Betriebsrat).
Ny AI i Teams: Microsofts annoncering
Ifølge BleepingComputer den 23.10.2026 har Microsoft i Message Center (MC1519866) annonceret en AI-understøttet registrering af phishing og social engineering i Teams. Funktionen kommer automatisk, og ifølge de foreliggende oplysninger skal administratorer ikke slå den til. Netop her ligger spændingsfeltet: En sikkerhedsfunktion griber ind og analyserer samtalekonteksten, og det i et værktøj, som medarbejderne kommunikerer i hver dag.
Under alle omstændigheder har Microsoft i de seneste år hverken udmærket sig ved gennemsigtighed eller ved en særlig god sikkerhedskultur – se de mange hændelser og tvivlsomme handlinger fra Microsofts side.
Til vurderingen bruges tre mærkater: Dokumenteret er det, som en nævnt kilde understøtter, uafklaret er det, som Microsoft ikke har besvaret, og vurdering er en bedømmelse uden krav på at være juridisk rådgivning.
Kort fortalt: Sikkerhedsgevinsten er plausibel. Spørgsmålene om databeskyttelse og medbestemmelse løser sig dog ikke af sig selv, fordi funktionen kommer automatisk. Den, der dokumenterer før udrulningen, bevarer handlefriheden. Et lignende tilfælde viser artiklen om svindelregistrering i Chrome med Gemini.
Teams AI-phishingdetektion: Hvad funktionen gør, og hvornår den kommer
Kilden til dette afsnit er meddelelsen fra BleepingComputer den 23.10.2026. Selve meddelelsen i Message Center er kun synlig i den enkelte tenant og kunne ikke ses i original her. Et offentligt spejl og et spejl af roadmap-posten 575288 letter blot adgangen og gælder ikke som primær dokumentation.
Dokumenteret ifølge BleepingComputer: Funktionen analyserer samtalekonteksten for at genkende phishing, social engineering, identitetssvindel og vildledende hensigter. Det skal lykkes også uden klassiske kendetegn som skadelige links eller filer. Fokus ligger på situationer med høj risiko, for eksempel chats med eksterne kontakter, der skriver for første gang. Hvis et forløb vurderes som mistænkeligt, får brugerne en advarsel.
Om tidsplanen nævner meddelelsen følgende oplysninger, som udtrykkeligt er foreløbige:
- Start på udrulningen: begyndelsen af november 2026.
- Targeted Release: forventeligt frem til midten af november 2026.
- Generel tilgængelighed på verdensplan: forventeligt i starten til midten af december 2026.
Roadmap-posten angiver derimod ifølge spejlene „november 2026“ som dato for generel tilgængelighed og status „under udvikling“. Begge oplysninger er underlagt det sædvanlige forbehold om, at datoer kan ændre sig. Den, der planlægger, bør bruge den tidligere dato som planlægningsgrundlag. Ifølge spejlet gælder funktionen for Android, desktop, iOS, Mac og web i standard-multi-tenant-skyen. Heller ikke det er kontrolleret i originalen.
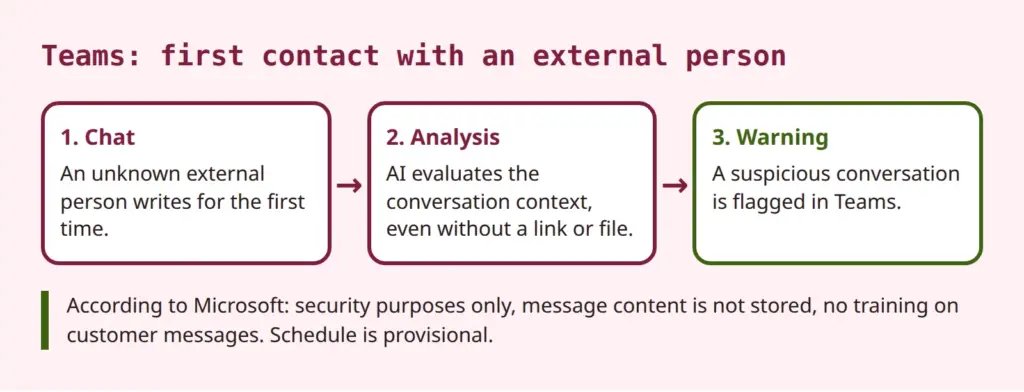
Ifølge Microsoft skal administratorer ikke gøre noget for at aktivere beskyttelsen. Meddelelsen nævner ingen mulighed for at fravælge eller deaktivere funktionen. Det er derfor uafklaret, om der findes en kontakt. Hverken tilstedeværelse eller fravær er dokumenteret. Det er ligeledes uafklaret, om funktionen forudsætter bestemte licenser som Defender for Office 365. Meddelelsen nævner ingen.
Til sammenligning: Teams har allerede beskyttelsesfunktioner. Microsoft Learn-siden om Defender for Office 365 i Teams nævner blandt andet advarsler ved farlige URL'er, Safe Links, Safe Attachments, efterfølgende fjernelse af skadelige beskeder (ZAP) og indberetning fra brugere. Ifølge Microsofts oplysninger er den nye funktion et ekstra lag, der sætter ind dér, hvor rene tekstangreb uden link forekommer. Learn-siden nævner den ikke. Tidligere havde Microsoft allerede annonceret en registrering af brandefterligning ved førstegangskontakter (MC910976). Den nuværende funktion går videre med analysen af samtalekonteksten.
Sikkerhedsgevinst ved førstegangskontakter med eksterne
Vurdering: Fokus på eksterne førstegangskontakter er forståeligt. En chat i Teams virker mere fortrolig end en e-mail. Den, der modtager en besked i en messenger, regner sjældnere med et svindelforsøg. Angribere udnytter det ved at udgive sig for at være leverandører, overordnede eller IT-support. Klassiske filtre genkender sådanne angreb dårligt, når beskeden kun består af tekst. Her kan en analyse af konteksten sætte ind.
Begrænsningerne bør være lige så klare. Ifølge kildegrundlaget nævner Microsoft hverken registreringsrater eller en andel af falske alarmer. Begge dele er uafklaret. Falske alarmer kan ikke udelukkes ved kontekstanalyser. Legitime partnere, der skriver for første gang, kan blive markeret. Det modsatte er også tænkeligt: Et snedigt angreb forbliver uopdaget. Funktionen erstatter derfor hverken uddannelse eller klare regler.
Tiltag, der giver mening uafhængigt af den nye AI:
- Styr ekstern kommunikation i Teams, for eksempel via tilladte eller blokerede domæner.
- Opfordr medarbejderne til at indberette mistænkelige chats i stedet for blot at lukke dem.
- Vis typiske svindelnumre i awareness-træningen, også chatangreb uden link.
- Gennemgå jeres egen angrebsflade, for eksempel med tekniske sikkerhedstjek.
Sikkerhedsgevinsten er dermed reel, men ingen carte blanche. Den berettiger, at funktionen tages alvorligt. Den erstatter ikke en gennemgang af, hvordan den fungerer.
Microsoft Teams og databeskyttelse: Hvad Microsoft lover, og hvad der er uafklaret
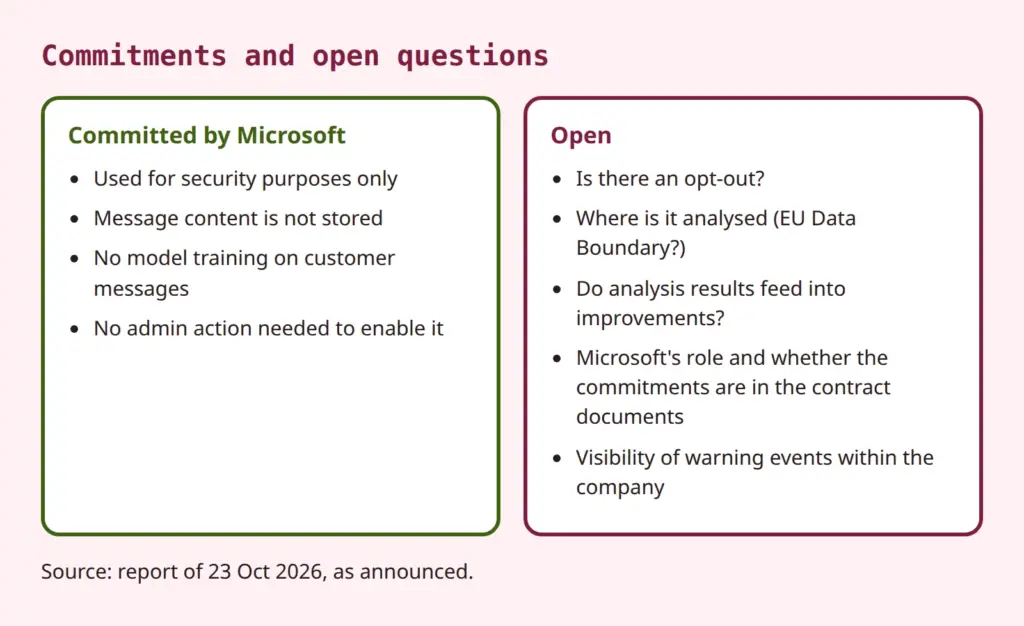
Dokumenteret som oplysninger fra Microsoft (ifølge BleepingComputer, i hovedtræk): Funktionen bruges kun til sikkerhedsformål. Den tjener ikke produktivitet, opsummering, reklame eller overvågning af brugere. Beskedindhold gemmes ikke af registreringssystemet. Det bruges ikke til modeltræning eller anden sekundær anvendelse. Selve roadmap-posten nævner ifølge spejlet kun brugen „udelukkende til sikkerhedsformål“ og lader detaljer om behandling, opbevaringstid og datatilrådighedsstillelse stå åbne.
Disse tilsagn er en god begyndelse. Foreløbig står de dog tilsyneladende kun i annonceringen; om de er en del af kontraktdokumenterne, skal undersøges. For vurderingen tæller det, om de fremgår sporbart af produkt- og tjenestevilkårene, databeskyttelsestillægget eller produktdokumentationen.
Ingen lagring betyder ikke, at intet bliver analyseret.
Denne sondring er kernen i de åbne spørgsmål. „Beskedindhold gemmes ikke“ og „ingen træning med kundebeskeder“ er udsagn om lagring og modeltræning. De siger ikke, at der ikke finder en analyse sted. Analysen er selve funktionen. De siger heller ikke noget om, hvad der sker med resultaterne af analysen. Om en registreringsvurdering, afledte metadata eller tilbagemeldinger fra brugerindberetninger indgår i forbedringen af Microsofts tjenester, besvarer annonceringen ikke. Det er ikke en påstand om, at det sker. Det er et åbent spørgsmål, der skal afklares før en vurdering.
Yderligere punkter, der er uafklarede og hører hjemme som spørgsmål til Microsoft eller dokumentationen:
- Opt-out: Findes der en kontakt på tenant-niveau, for grupper eller enkelte brugere? Meddelelse og roadmap tier om det.
- Stedet for analysen: Foregår den inden for EU Data Boundary? Roadmap-posten nævner kun „Worldwide“. Om funktionen er omfattet af datagrænsen, må dokumentationen vise.
- Brugen af analyseresultaterne: Indgår afledte resultater i forbedringen af tjenester? Der er kun givet tilsagn om, at beskeder ikke bruges til træning.
- Microsofts rolle: Handler Microsoft som databehandler eller til sikkerhedsformål delvist som selvstændig dataansvarlig? Det afhænger af databeskyttelsestillægget til produkt- og tjenestevilkårene i den til enhver tid gældende version. Versionen kunne ikke hentes her, og derfor udelades en udtalelse om den nye funktion.
- Advarselshændelser: Optræder fund i logfiler, rapporter eller i Defender-portalen, og hvem i virksomheden kan se dem? Det afgør spørgsmålet om medbestemmelse i afsnittet efter det næste.
Om hvordan sådanne AI-funktioner generelt kan vurderes, giver artiklen om de ubekvemme sandheder bag Microsofts AI-løfte yderligere baggrund. Den handler om Copilot, men tankegangen kan overføres: Tilsagn på produktsider skal adskilles fra kontraktdokumenter.
Tilsagnene drages ikke i tvivl. Det afgørende er, om de kan efterprøves: En databeskyttelsesvurdering kræver dokumenter, der kan citeres og arkiveres, ikke kun en meddelelse.
Retsgrundlag, fortegnelse og konsekvensanalyse for phishingdetektionen
Vurdering: Som retsgrundlag for analysen kommer arbejdsgiverens legitime interesse i IT-sikkerhed nok mest på tale (artikel 6, stk. 1, litra f, GDPR). Nødvendigheden kan begrundes med behandlingssikkerheden. I ansættelsesforhold kommer § 26 i den tyske databeskyttelseslov (BDSG) til, og desuden en virksomhedsaftale som kollektiv aftale. Hvor langt § 26, stk. 1, 1. pkt., BDSG stadig rækker efter EU-Domstolens dom om en tilsvarende bestemmelse i delstaten Hessen (C-34/21, 2023), er omstridt. Det forbliver her en henvisning til retsusikkerhed. En uddybning ville sprænge rammerne, og dommen er ikke kontrolleret i original til denne artikel.
Det er ikke kun medarbejdere, der berøres. Også de eksterne afsendere ved førstegangskontakten behandles. Deres beskeder er genstand for analysen. Interesseafvejning og gennemsigtighed over for eksterne hører derfor med til vurderingen, for eksempel via virksomhedens privatlivsoplysninger.
Fortegnelsen over behandlingsaktiviteter er det første praktiske skridt. Funktionen kan formentlig føres som en udvidelse af den eksisterende Teams-behandling eller af IT-sikkerheden. Der skal ses på formål, kategorier af registrerede (medarbejdere og eksterne kommunikationspartnere), datakategorier (chatindhold som genstand for analyse, advarselshændelser), modtagere, eventuel overførsel til tredjelande og slettefrister.
For konsekvensanalysen vedrørende databeskyttelse gælder: Gennemgå først den eksisterende konsekvensanalyse for Microsoft 365 og Teams for ændringer. En ny AI-understøttet analyse af kommunikationsindhold kan ændre risikoen. Om der kræves en ny eller udvidet konsekvensanalyse, afhænger af de åbne punkter, især opt-out, stedet for analysen og brugen af resultaterne. Som beslutningsstøtte tjener tærskelanalysen og sammenligningen med tilsynsmyndighedernes lister. Budskabet er derfor „gennemgå og dokumentér“, ikke „udarbejd nødvendigvis en ny“. Grundlaget findes i artiklen om artikel 35 GDPR og artiklen om konsekvensanalyse for AI og andre digitale tjenester.
Et yderligere punkt: Funktionen udsender advarsler, ikke afgørelser om personer. Hvis systemet derimod automatisk frasorterer beskeder eller blokerer kontakter, kan spørgsmålet om automatiske afgørelser opstå. Det må efter den aktuelle viden ikke antages; det bør dog følges, hvis Microsoft udvider funktionen.
Skal AI-phishingdetektionen i Teams vurderes databeskyttelsesretligt og afstemmes med medarbejderrådet før udrulningen?
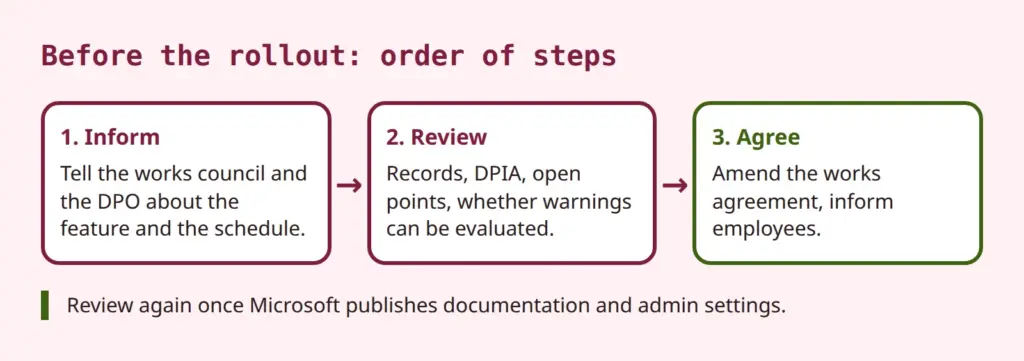
I praksis betyder det: Supplér posten i fortegnelsen, gennemgå konsekvensanalysen, opret et notat „Vurderingsstatus og åbne punkter“, og sæt en genfremlæggelse, så snart Microsoft leverer dokumentation.
Medarbejderrådets medbestemmelse ved Teams-funktionen
Efter § 87, stk. 1, nr. 6, i den tyske lov om virksomhedsforfatning (BetrVG) har medarbejderrådet medbestemmelsesret ved indførelse og anvendelse af tekniske indretninger, der er bestemt til at overvåge arbejdstagernes adfærd eller præstationer. Det er lovteksten. Efter retspraksis almindelige forståelse er det tilstrækkeligt, at indretningen objektivt er egnet til overvågning. Arbejdsgiverens hensigt er uden betydning. Enkelte afgørelser citeres her bevidst ikke, fordi originalerne ikke er kontrolleret.
Vurdering: Funktionen tjener til beskyttelse mod angreb, ikke til kontrol af præstationer eller adfærd. Det afgørende er dog, om der opstår data, som kan henføres til enkelte medarbejdere og analyseres. Det kan være advarsler, logfiler, Defender-rapporter eller indberetninger. Er det tilfældet, taler meget for en medbestemmelsesret. Er det ikke tilfældet, er det alligevel tilrådeligt at informere medarbejderrådet. Der kendes ingen retsafgørelse om denne funktion.
I praksis gælder: Gennemgå først den eksisterende virksomhedsaftale om Microsoft 365 eller Teams. Dækker den sikkerhedsfunktioner og automatiske ændringer via opdateringer? Hvis ja, består informationspligten over for medarbejderrådet stadig. Hvis nej, skal der aftales et tillæg. Teams er en evergreen-tjeneste, og nye funktioner kommer uden virksomhedens medvirken. Derfor anbefales en regel om „ændringer fra leverandørens side“, der fastlægger en procedure, i stedet for at forhandle hver funktion for sig.
Spørgsmål, som et medarbejderråd kan stille:
- Bliver advarsler eller fund logget, og hvem har adgang?
- Kan fund henføres til enkelte medarbejdere?
- Hvor længe opbevares sådanne data?
- Er det udelukket, at de bruges til kontrol af præstationer eller adfærd?
- Hvordan håndteres falske alarmer, og medfører de ulemper?
Set fra ledelsens side gælder: Sikkerhedsinteressen er legitim, tidsplanen stram. Meget taler for at inddrage tidligt og forhandle før udrulningen, ikke bagefter, når funktionen allerede er aktiv. Det er en vurdering. For personaleråd i den offentlige sektor gælder de tyske delstaters love om personalerepræsentation med egne regler. Mindre virksomheder uden medarbejderråd er ikke omfattet af medbestemmelsesretten, men har lige så meget brug for dokumentationen.
Informér medarbejderne: Gennemsigtighed og advarsler i hverdagen
Privatlivsoplysningerne for medarbejdere skal suppleres, så snart funktionen er aktiv. Dertil kommer en kort information, for eksempel på intranettet. Den forklarer, hvad en advarsel i Teams betyder, at funktionen tjener til beskyttelse, og at en advarsel ikke er en vurdering af adfærd, såfremt det er fastlagt sådan. Også indberetningsvejen for falske alarmer hører med.
Set fra administrationens side giver det mening at følge udrulningen i Targeted Release og jævnligt tjekke Message Center og roadmap. Supporten har brug for et svar på spørgsmålet om, hvad man skal gøre ved en advarsel. Det skal også afklares, hvordan man håndterer legitime eksterne partnere, der fejlagtigt bliver markeret. En kort besked til hyppige kontakter kan forebygge senere henvendelser.
Følgende oversigt opsummerer, hvad der bør være afklaret inden udrulningen. Fordelingen af ansvar er et forslag og afhænger af organisationen.
| Opgave | Ansvarlig |
|---|---|
| Gennemgå Microsofts dokumentation, afklar opt-out, licenskrav og stedet for analysen | Administration |
| Supplér fortegnelsen over behandlingsaktiviteter, gennemgå konsekvensanalysen | Databeskyttelsesrådgiver (DPO) |
| Informér medarbejderrådet, gennemgå eksisterende aftale | Ledelse, HR-afdeling |
| Informér medarbejderne, fastlæg indberetningsvej for falske alarmer | Databeskyttelse, IT |
| Genfremlæggelse ved ny dokumentation fra Microsoft | Databeskyttelse, administration |
Konklusion: Brug beskyttelsen, og følg op med dokumentationen
AI-phishingdetektionen i Teams adresserer et reelt hul: tekstangreb i chatten, der klarer sig uden link eller fil. Sikkerhedsgevinsten er plausibel, men ikke dokumenteret med tal. Microsofts tilsagn om formålsbegrænsning, lagring og træning er en begyndelse. De besvarer dog ikke alle spørgsmål, især ikke dem om opt-out, stedet for analysen og brugen af analyseresultaterne.
Før udrulningen bør fortegnelse over behandlingsaktiviteter, konsekvensanalyse og medarbejderråd være afklaret. Derefter gælder en genfremlæggelse, så snart Microsoft offentliggør dokumentation, privatlivsoplysninger og administratorindstillinger. Juridiske vurderinger i denne artikel er skøn uden en relevant afgørelse eller udtalelse fra en myndighed om denne funktion og erstatter ikke rådgivning i det konkrete tilfælde.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.
