
 gekennzeichnet.
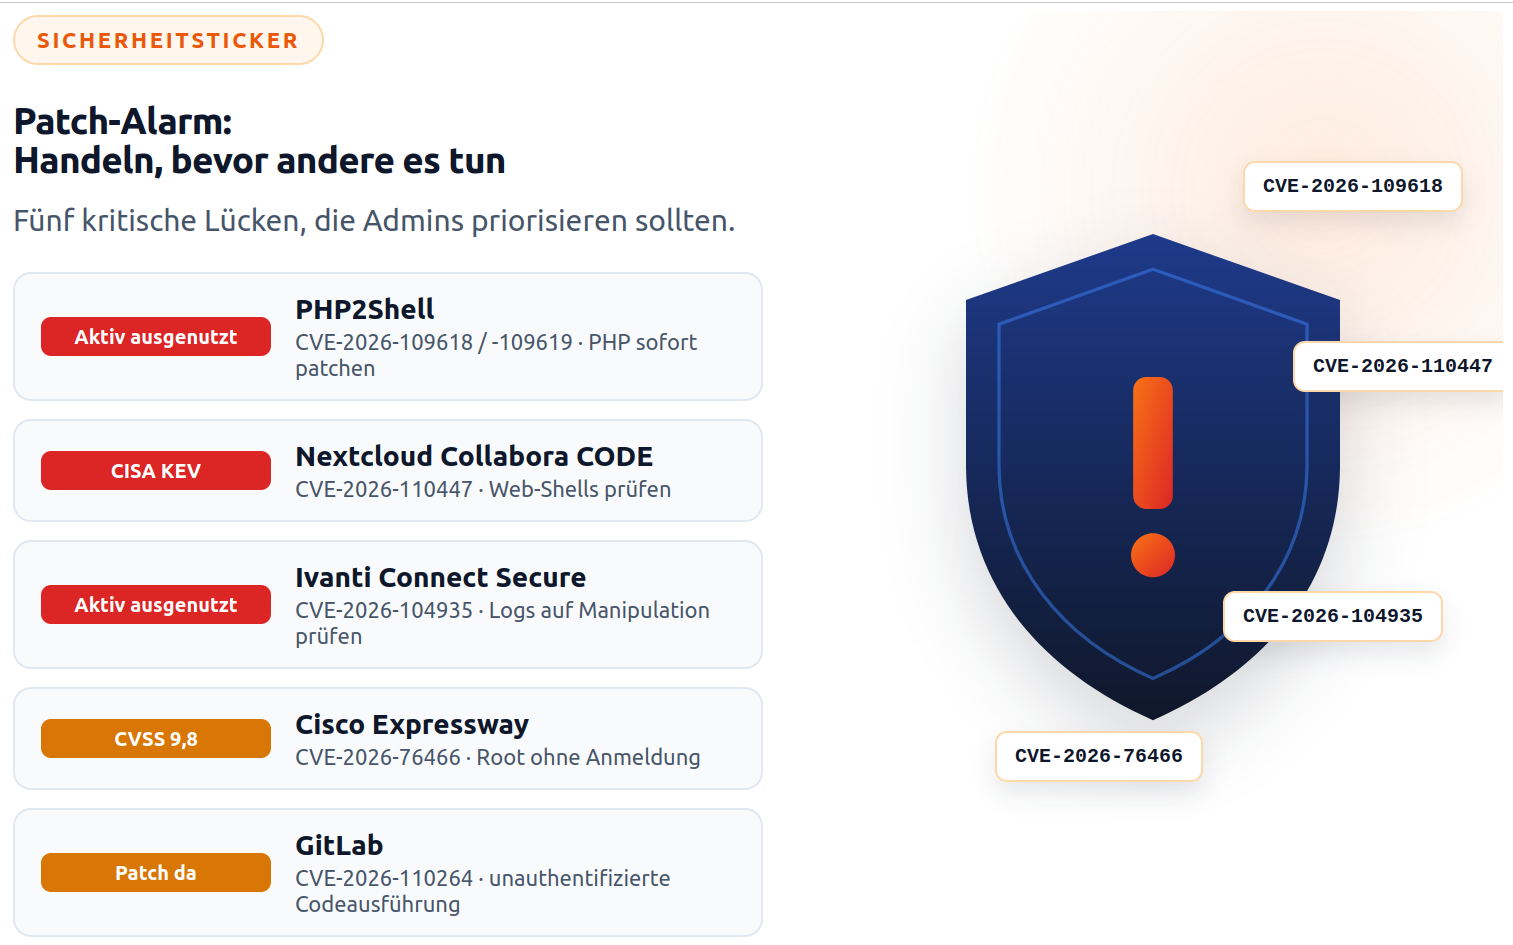
Aktuelle und erledigte Sicherheitsmeldungen sowie verfügbare Patches. Zu ausgesuchten Themen werden ausführliche Analysen auf Dr. DSVO veröffentlicht. Stand: 30.10.2026.
Angepinnt
GitLab: kritische Regex-Lücken, CVE-2026-97229 wird aktiv ausgenutzt, CISA-Warnliste
Gemeldet am 22.10.2026. Status: In Bearbeitung. Update 30.10.2026: CISA führt seit 29.10. die GitLab-Lücke CVE-2026-97229 als aktiv ausgenutzt; Omnibus-Installationen erhalten das reparierte Ruby mit dem GitLab-Update, eigene Ruby-Anwendungen brauchen Ruby 3.3.13, 3.4.12 oder 4.0.9.
CVE: CVE-2026-110264, CVE-2026-97229
Über präparierte reguläre Ausdrücke in CI/CD-Konfigurationen können Angreifer ohne Anmeldung Code auf GitLab CE/EE ausführen; Ursache sind Fehler in der mitgelieferten Regex-Engine von Ruby (CVE-2026-97229 und CVE-2026-110264, je CVSS 10). CISA führt CVE-2026-97229 seit 29.10. als aktiv ausgenutzt, ein Angriffsversuch auf die GitLab-Instanz von Alpine Linux scheiterte knapp. Selbst betriebene Instanzen sofort auf den Stand vom 21.10. bringen (u. a. 19.5.1, 19.4.3, 19.3.6, 18.11.13), der beide Lücken schließt.
Quelle: https://thehackernews.com/2026/10/cisa-adds-actively-exploited-gitlab-rce.html
Linux-Kernel: Rechteausweitung „Fragnesia“ CVE-2026-46300 wird ausgenutzt, CISA-Warnliste
Gemeldet am 28.10.2026. Status: In Bearbeitung
CVE: CVE-2026-46300
CISA hat die lokale Rechteausweitung im Linux-Kernel (CVSS 7,8) neu in den Katalog aktiv ausgenutzter Lücken (KEV) aufgenommen; Angreifer nutzen sie nach dem Einbruch über PHP2Shell, um Root-Rechte zu erlangen. Kernel-Updates gibt es seit Monaten: Server, vor allem solche mit PHP im Internet, auf einen aktuellen Kernel bringen und neu starten.
Quelle: https://www.heise.de/news/Angriffe-auf-Linux-und-VMware-ESX-Schwachstellen-11503947.html
Cisco ASA und FTD: SSL-VPN-Lücke CVE-2026-76418 wird für Abstürze ausgenutzt, CISA-Warnliste
Gemeldet am 28.10.2026. Status: In Bearbeitung
CVE: CVE-2026-76418
Ohne Anmeldung lässt sich eine Cisco Secure Firewall ASA oder FTD per präpariertem SSL-VPN-Request neu starten, sofern in einer Tunnel-Gruppe eine zweite Authentifizierung (secondary authentication) eingerichtet ist (CVSS 8,6). Cisco bestätigt Angriffe, CISA führt die Lücke seit 29.10. im Katalog aktiv ausgenutzter Lücken (KEV). Auf die Fixversionen aus dem Cisco-Advisory aktualisieren (z. B. ASA 9.22.3.200, FTD 7.6.7) und bis dahin die dort beschriebene Mitigation umsetzen.
Adobe Commerce/Magento: PolyShell-Lücke CVE-2026-48356 wird ausgenutzt, CISA-Warnliste
Gemeldet am 27.10.2026. Status: In Bearbeitung
CVE: CVE-2026-48356
CISA hat am 27.10.2026 die Upload-Lücke CVE-2026-48356 (PolyShell, CVSS 9,3) in Adobe Commerce und Magento in den KEV-Katalog aktiv ausgenutzter Lücken aufgenommen; Angreifer laden damit Webshells hoch, Sansec zählt Hunderte kompromittierte Shops. Prüfen, ob der Shop mindestens auf dem Stand von APSB26-73 ist, und ihn auf Webshells, unbekannte Upload-Dateien und eingeschleuste Skripte untersuchen, vor allem wenn er länger ungepatcht war.
PHP2Shell: kritische PHP-Lücken werden aktiv ausgenutzt, Updates einspielen
Gemeldet am 21.10.2026. Status: In Bearbeitung. Update 30.10.2026: Palo Alto hat bis 29.10. alle PAN-OS-Hotfixes gegen PHP2Shell für die Zweige 10.2 bis 12.2 veröffentlicht (Panorama eingeschlossen); weil Angriffe auf erreichbare Verwaltungsoberflächen bestätigt sind, sollten sie sofort eingespielt werden.
CVE: CVE-2026-109618, CVE-2026-109619
Für die PHP-Lücken PHP2Shell (CVE-2026-109618/-109619) gab es am 21.10.2026 Notfallpatches; am 26.10.2026 wurde über die erste erfolgreiche Ausnutzung in freier Wildbahn berichtet (Honeypot mit Apache mod_php und PHP 8.4.26, Vorfall laut Quelle vom 24.10.). Admins sollten PHP umgehend auf die gepatchte Version aktualisieren und aus dem Internet erreichbare Server zuerst behandeln.
Quelle: https://security.paloaltonetworks.com/CVE-2026-109618
Nextcloud: Collabora-CODE-Lücke wird ausgenutzt, CISA-Warnliste, App aktualisieren
Gemeldet am 23.10.2026. Status: In Bearbeitung. Update 27.10.2026: Der Fix steckt in der App-Version 26.4.303 oder neuer und verlangt Nextcloud 30 oder neuer; ältere Instanzen müssen die App entfernen, Deaktivieren schützt nicht. Angriffe mit Webshells sind laut Issue-Tracker seit mindestens 11.09. belegt, betroffene Server sollten auf Kompromittierung geprüft werden.
CVE: CVE-2026-110447
CISA nahm CVE-2026-110447 (Command-Injection im integrierten CODE-Server, CVSS 9,2) am 23.10.2026 in den KEV-Katalog (Liste aktiv ausgenutzter Lücken) auf; Angreifer installieren Web-Shells auf Nextcloud-Servern, der Angriff gelingt nur, solange der integrierte CODE-Server nicht läuft (etwa nach Neustart, Update oder Absturz). Die App richdocumentscode auf Version 26.4.303 oder neuer aktualisieren (setzt Nextcloud 30 oder neuer voraus) und den Server auf Web-Shells prüfen.
Cisco: 15 Advisories, drei kritisch, u. a. Expressway CVE-2026-76466 (CVSS 9.8)
Gemeldet am 23.10.2026. Status: In Bearbeitung
CVE: CVE-2026-76466
Cisco schließt in Expressway eine Root-Codeausführung ohne Anmeldung (CVSS 9,8); dazu kommen kritische Lücken in Unified Communications und Snort 3. Expressway auf X15.5.20 bzw. X15.5.21, Unified Communications auf 15SU5 aktualisieren, ältere Zweige migrieren. Ob Angriffe laufen, ist nicht bestätigt.
Quelle: https://www.heise.de/news/Cisco-stopft-diverse-teils-kritische-Sicherheitsluecken-11497857.html
Ivanti Connect Secure: Authentifizierungsumgehung CVE-2026-104935 wird aktiv ausgenutzt
Gemeldet am 13.10.2026. Status: In Bearbeitung
CVE: CVE-2026-104935
Angreifer verketten die Lücke mit zwei weiteren Schwachstellen zu Root-Codeausführung, laut Berichten seit mindestens 1. Oktober (Volexity nennt den 3. Oktober). Update einspielen, Logs auf Manipulation prüfen und den Integrity Checker nicht als alleinigen Beleg nutzen; eine Rechteausweitung der Kette war laut Bericht noch ungepatcht.
Aktuelle Meldungen
Node.js: Brotli-Lücke CVE-2026-111497 erlaubt Absturz bis Code-Ausführung
Gemeldet am 21.10.2026. Status: Patch verfügbar oder Entwarnung (30.10.2026). Update 30.10.2026: Node.js 22.23.4, 24.22.1 und 26.12.1 beheben die Lücke in allen unterstützten Linien; für ältere Linien wie Node.js 20, die nicht mehr unterstützt werden, gibt es keinen Fix.
CVE: CVE-2026-111497
Am 21.10.2026 wurden Node.js 22.23.4, 24.22.1 und 26.12.1 gegen eine Schreibfehler-Lücke im Brotli-Decoder veröffentlicht; Node 20 und älter sind am Ende der Laufzeit und erhalten keinen Fix. Dienste, die fremde Brotli-Daten entpacken, sofort aktualisieren. Auch andere Software mit eingebettetem Brotli kann betroffen sein; für Python-Pakete, Bun, Envoy und Istio ist das nicht bestätigt. Die Brotli-Bibliothek selbst ist in den Versionen 1.2.1, 1.1.1 und 1.0.10 behoben.
Quelle: https://nodejs.org/en/blog/vulnerability/october-2026-security-releases
LiteLLM: Release-Pipeline kompromittiert, PyPI 1.107.0 und Docker-Images mit Infostealer
Gemeldet am 21.10.2026. Status: Patch verfügbar oder Entwarnung (29.10.2026). Update 29.10.2026: Die abgeschlossene Ursachenanalyse nennt einen seit Mai öffentlich liegenden, nie widerrufenen Admin-Schlüssel als Einfallstor; Version 1.107.0 ist eingefroren, die betroffenen Docker-Tags sind entfernt oder zeigen auf geprüfte Images.
Am 21.10. wurden litellm 1.107.0 auf PyPI (etwa 11:39 bis 13:23 UTC) sowie die Docker-Tags v1.107.0, latest, main-latest und main-stable (Docker Hub, GHCR, bis etwa 14:20 UTC) mit Schadcode ausgeliefert, der Zugangsdaten stiehlt. Die Pakete sind entfernt; wer in dem Zeitfenster installiert oder gepullt hat, sollte auf 1.106.2 pinnen, die Umgebung neu aufbauen und alle erreichbaren Secrets rotieren. Der Vorfall gilt laut Projekt als eingedämmt, der Ablauf steht im Untersuchungsbericht.
Quelle: https://docs.litellm.ai/blog/security-incident-oct-21-2026-attack-chain
DreamHost: Zugänge für E-Mail und FTP gesperrt, Passwörter müssen zurückgesetzt werden
Gemeldet am 26.10.2026. Status: In Bearbeitung. Update 29.10.2026: DreamHost hat am 26.10. einen Fix eingespielt, der File Manager läuft wieder; E-Mail-Hosting und Webmail gelten laut Statusseite weiter als gestört. Die Ursache ist unbekannt, für einen Teil der E-Mail- und FTP/SFTP-Konten sind neue Passwörter nötig.
Nach Problemen mit dem File Manager seit 23.10. hat DreamHost vorsorglich E-Mail- und FTP/SFTP-Zugänge gesperrt. Ursache und möglicher Datenabfluss sind ungeklärt. Kunden sollten Passwörter neu setzen, Weiterleitungsregeln auf unbekannte Ziele prüfen und bei Passwort-Wiederverwendung auch andere Dienste ändern.
Quelle: https://www.helpnetsecurity.com/?p=389210
WatchGuard Fireware: 18 Lücken, sieben davon kritisch
Gemeldet am 29.10.2026. Status: In Bearbeitung
WatchGuard schließt 17 Lücken in Fireware OS und eine im VPN-Client für Windows; sieben erreichen CVSS 9,1 bis 9,5, CERT-Bund bewertet die Warnung WID-SEC-2026-4209 insgesamt mit 10,0. Angriffe sind noch nicht bekannt. Firebox auf Fireware OS 2026.4 bzw. 12.12.4 (T15/T35: 12.5.22) und den VPN-Client auf 2026.4 aktualisieren, vorrangig bei aktivem Access Portal, SIP-Proxy oder FireCluster.
Quelle: https://www.heise.de/news/Diverse-kritische-Schwachstellen-in-WatchGuard-Fireware-OS-11504873.html
Linux-Kernel: kritische TCP-Lücke CVE-2026-98432, Ubuntu und RHEL noch ohne Patch
Gemeldet am 29.10.2026. Status: Offen
CVE: CVE-2026-98432
Eine Race Condition beim Aufbau von IPv4-TCP-Verbindungen führt zu einem Use-after-free; laut Anthropic gelang damit ein Root-Exploit, Angriffe sind nicht bekannt. Die Bewertungen reichen von CVSS 9,8 (Kernel-CVE-Team) bis 5,9 (Red Hat). Upstream-Kernel sowie Debian und Oracle UEK sind gepatcht, für Ubuntu 22.04/24.04 sind Fixes in Arbeit, Red Hat hat den Fix für RHEL zurückgestellt: Patchstand der eigenen Distribution beobachten und Kernel-Updates sofort einspielen.
Quelle: https://thehackernews.com/2026/10/linux-kernel-tcp-flaw-with-98-cvss.html
Tailworm: Tailscale schließt SSH-Lücken mit 1.104.4, headscale weiter ungepatcht
Gemeldet am 25.10.2026. Status: In Bearbeitung. Update 28.10.2026: Tailscale behebt die SSH-Befunde ab Version 1.104.4 (Bulletins TS-2026-014 bis -017, ohne CVE); headscale ist noch nicht gefixt. Als Übergangslösung schaltet TS_SSH_DISABLE_FORWARDING=1 die Weiterleitung ab. Verdächtige Geräte in der Steuerungsebene löschen, denn eine Neuinstallation widerruft den Geräteschlüssel nicht.
Ein bereits kompromittiertes Gerät konnte über Tailscale SSH mit Port-Weiterleitung Root-Rechte auf erreichbaren Servern erlangen. Tailscale hat die SSH-Befunde mit Version 1.104.4 behoben, CVEs gibt es nicht; headscale ist weiter ungepatcht. Auf 1.104.4 aktualisieren, ACLs auf einzelne Quelle-Ziel-Paare verengen und den Ablauf der Geräteschlüssel aktivieren.
Quelle: https://thehackernews.com/2026/10/tailscale-patches-ssh-flaws-that-could.html
VMware ESX: Protokollierungslücke CVE-2026-41709 als Zero-Day ausgenutzt, CISA-Warnliste
Gemeldet am 28.10.2026. Status: In Bearbeitung
CVE: CVE-2026-41709
Über die Lücke können Administratoren bestimmte Aktionen ausführen, ohne dass sie im Protokoll auftauchen; laut CrowdStrike nutzte die Gruppe „Warp Panda“ das, um Spuren in vCenter-Umgebungen zu verwischen. Broadcom stuft die Lücke nur mit CVSS 2,7 ein, CISA führt sie seit 28.10. im Katalog aktiv ausgenutzter Lücken (KEV). Die seit Ende Juli verfügbaren ESX-Updates einspielen und vCenter auf unbekannte Konten und Software prüfen.
Quelle: https://www.heise.de/news/Angriffe-auf-Linux-und-VMware-ESX-Schwachstellen-11503947.html
Microsoft Authenticator für Android: Bösartige Apps konnten Zugangstoken für Firmenkonten abgreifen
Gemeldet am 28.10.2026. Status: In Bearbeitung
CVE: CVE-2026-80097
Eine App ohne besondere Berechtigungen konnte sich als andere App ausgeben, etwa als Teams, und über den Authenticator Tokens mit Zugriff auf Postfach, Dateien und Kalender erhalten (CVSS 8,6); ob dafür eine Zustimmung des Nutzers nötig ist, ist strittig. Microsoft hat bereits im September nachgebessert, von Angriffen berichtet die Quelle nicht. Per MDM sicherstellen, dass auf Dienstgeräten mindestens Version 6.2606.4246 läuft.
UEFI-Firmware: alte PXE-Lücke CVE-2026-97631 in EDK II, Firmware-Updates fehlen noch
Gemeldet am 28.10.2026. Status: Offen
CVE: CVE-2026-97631
Ein Pufferüberlauf im Netzwerk-Boot-Code von EDK II, der Basis vieler UEFI-Firmwares, erlaubt aus dem lokalen Netz Abstürze und mit großem Aufwand Code-Ausführung noch vor Secure Boot (CVSS 9,5). Angriffe sind nicht bekannt; eine stabile EDK-II-Version mit Fix fehlt noch, Firmware-Updates der Hersteller stehen aus. PXE-Boot abschalten, wo er nicht gebraucht wird, und BIOS/UEFI-Updates der Hersteller beobachten.
Quelle: https://thehackernews.com/2026/10/critical-16-year-old-uefi-flaw-can-run.html
Drupal Commerce: Lücke in der Rechteprüfung CVE-2026-118539 wird aktiv ausgenutzt
Gemeldet am 28.10.2026. Status: In Bearbeitung
CVE: CVE-2026-118539
Im Modul Commerce Core sind bestimmte Routen und Felder nicht ausreichend geschützt; Drupal stuft die Lücke als „Highly critical“ ein, sie wird bereits ausgenutzt und kann Shopbetreibern finanziell schaden. Auf Commerce Core 3.3.13 bzw. 8.x-2.41 aktualisieren und die Bestellungen auf Unstimmigkeiten prüfen.
Quelle: https://www.drupal.org/sa-contrib-2026-254
Apple: iOS und macOS 27.2 schließen über 150 Lücken, Updates auch für ältere Systeme
Gemeldet am 27.10.2026. Status: Patch verfügbar oder Entwarnung. Update 28.10.2026: iOS/iPadOS 18.7.11 enthält den nachgereichten Fix für CVE-2026-86950 (CoreGraphics), die laut Apple in einem hochentwickelten Angriff auf Einzelpersonen ausgenutzt wurde; neuere Geräte haben ihn seit iOS 26.7.1 im September.
CVE: CVE-2026-86950
Apple behebt mit der Version 27.2 zahlreiche Fehler, unter anderem in WebKit, Kernel und Schriftverarbeitung, teils aus der Ferne ausnutzbar. Ältere Geräte erhalten iOS/iPadOS 26.7.2 und 18.7.11 sowie macOS 26.7.2 und 15.8.2; mit 18.7.11 kommt auch der Fix für die bereits in gezielten Angriffen ausgenutzte CoreGraphics-Lücke CVE-2026-86950 auf ältere Geräte wie iPhone XS und XR. Firmengeräte zügig aktualisieren; für die übrigen mit 27.2 geschlossenen Lücken ist keine Ausnutzung bestätigt.
Veeam Backup & Replication: kritische Lücke im CDP-Dienst ohne Anmeldung geschlossen
Gemeldet am 27.10.2026. Status: Patch verfügbar oder Entwarnung. Update 28.10.2026: Ergänzt: CVE-2026-107671 in Veeam ONE (Hoch) erlaubt mit Admin-Zugangsdaten das Abschalten der MFA, behoben in 13.1.0.7940.
CVE: CVE-2026-108142, CVE-2026-108140, CVE-2026-108141, CVE-2026-105477, CVE-2026-107671
Veeam hat am 27.10.2026 fünf Lücken geschlossen. Die kritische CVE-2026-108142 (CVSS v4 9,1) erlaubt Angreifern ohne Anmeldung, die Autorisierung im CDP-Dienst von Backup & Replication zu umgehen, auf Windows-Servern und auf der Veeam Software Appliance. Weitere Lücken betreffen B&R, den Agent for Linux und Veeam ONE, wo sich mit Admin-Zugangsdaten die MFA abschalten lässt; Angriffe sind laut Veeam nicht bekannt. B&R auf 13.1.2.57 bzw. 13.0.3.63, Agent for Linux auf 13.1.2.11 und Veeam ONE auf 13.1.0.7940 aktualisieren (B&R 12.x ist nicht betroffen), denn Backup-Server sind ein bevorzugtes Ziel von Ransomware.
Quelle: https://www.veeam.com/kb4948
Warp: Einbruch bei Dienstleister legt Protokolle von KI-Agenten und Telemetrie offen
Gemeldet am 27.10.2026. Status: In Bearbeitung
Der Anbieter des Terminals und der Agentenplattform Warp meldet einen Angriff über einen Dienstleister, bei dem Entscheidungsprotokolle von Agenten und Telemetriedaten von rund 1 Prozent der Nutzer offengelegt wurden. Ob darin Quellcode, Prompts oder Zugangsdaten standen, hat Warp nicht mitgeteilt. Betroffene Teams sollten Secrets und Tokens rotieren, die in Agenten-Sitzungen mit Warp vorkamen, und den Vorfall datenschutzrechtlich bewerten.
Arista VeloCloud Orchestrator: SQL-Injection CVE-2026-114625 wird ausgenutzt, Updates verfügbar
Gemeldet am 26.10.2026. Status: In Bearbeitung
CVE: CVE-2026-114625
Die kritische Lücke (CVSS4 9,4) im selbst betriebenen VeloCloud Orchestrator erlaubt es, sich als Superuser-Operator auszugeben; Angriffe laufen bereits, CISA führt sie seit 23.10. im KEV-Katalog. Auf 5.2.3.18, 6.1.3.10 oder 6.4.2.12 aktualisieren, bis dahin den Zugriff per Firewall oder VPN einschränken und die von Arista genannten IOCs in den Logs suchen.
ARTEX: Südkoreanische Polizei sieht KI-Pentest-Framework hinter Angriffen auf über 90 Organisationen
Gemeldet am 26.10.2026. Status: Offen
Laut südkoreanischer Polizei (über BleepingComputer, Quelle Yonhap) sollen sieben Verdächtige mutmaßlich 8,2 Millionen Datensätze gestohlen und in 38 Fällen Lösegeld gefordert haben (360 Mio. Won, rund 270.000 US-Dollar); der Anführer ist ein früherer Pentester. Dasselbe Framework wurde zuvor bei Angriffen auf südkoreanische Banken genutzt, die einem chinesischsprachigen Akteur zugeschrieben werden. Für KMU gilt: Patches, MFA und Log-Auswertung bleiben entscheidend, da KI die Einstiegshürde senkt.
Kampagne „Gheist“: Gestohlene GitHub-Tokens, Secrets über Actions-Logs abgegriffen
Gemeldet am 25.10.2026. Status: Offen
Wiz beschreibt eine laufende Kampagne, die mit gestohlenen GitHub-Tokens Workflows in Repositories anlegt und Secrets kodiert ins Log schreibt. Betroffen sind vor allem private Repositories und GitHub Enterprise Server. Admins sollten nach Branches ci-sync-* und der Datei sync-check.yml suchen, Secrets und Tokens rotieren und Self-Hosted-Runner prüfen.
Quelle: https://www.wiz.io/blog/gheist-attempted-scaled-abuse-of-stolen-github-tokens-stumbles
Bösartige AGENTS.md im Downloads-Ordner kann KI-Coding-Agenten steuern
Gemeldet am 25.10.2026. Status: Offen
Forscher zeigten, dass Agenten wie Codex oder Claude Code Anweisungsdateien aus dem Startverzeichnis laden und so zu Codeausführung gebracht werden können. Ein Patch ist laut Bericht nicht vorgesehen. Agenten nur im Projektverzeichnis starten, nie im Downloads- oder Home-Ordner, und Bestätigungen sowie Sandbox aktiv lassen.
Neue PHP-Lücke CVE-2026-115560 ohne Patch: Upload-Fortschritt in Sessions abschalten
Gemeldet am 23.10.2026. Status: Offen
CVE: CVE-2026-115560
PHP warnte am 23.10.2026 vor einer weiteren Code-Ausführungslücke, für die noch kein Patch existiert. Ausnutzbar nur bei ungewöhnlicher Kombination (session.serialize_handler zur Laufzeit umgestellt, Upload-Fortschritt aktiv); als Abhilfe session.upload_progress.enabled=0 setzen.
ConnectWise Cloud Backup: Lieferkettenangriff, Microsoft ordnet Storm-0940 mit KI-Framework ARTEX zu
Gemeldet am 21.10.2026. Status: In Bearbeitung. Update 30.10.2026: Seit 28.10. stellt ConnectWise Cloud Backup für M365 schrittweise über eine neue App wieder her; Partner müssen Passwörter zurücksetzen, MFA einrichten, jeden M365-Tenant neu autorisieren und danach prüfen, ob wieder Snapshots entstehen.
Laut Berichten nutzte die China-nahe Gruppe Storm-0940 eine Kompromittierung von ConnectWise Cloud Backup, um in Kundenumgebungen zu gelangen, und setzte dabei das KI-Pentest-Framework ARTEX ein. ConnectWise stellt Dienste schrittweise wieder her. MSP-Kunden sollten Anwendungscredentials und Berechtigungen in Entra ID prüfen und zusätzlich angelegte Zugangsdaten in OAuth-Apps entfernen.
Quelle: https://www.connectwise.com/company/trust/advisories
Railway: Möglicher Zugriff auf Umgebungsvariablen, Secrets rotieren
Gemeldet am 21.10.2026. Status: In Bearbeitung. Update 30.10.2026: Railway führt den Vorfall auf der Statusseite weiter als „Monitoring“ (zuletzt aktualisiert 29.10.), Neuanmeldungen bleiben gesperrt, einen Termin für die Wiederöffnung gibt es nicht.
Railway meldet ungewöhnliche Aktivität in Systemen mit Kunden-Umgebungsvariablen; ein Dritter hat möglicherweise Zugriff darauf erlangt. Betroffen ist vermutlich nur eine Teilmenge der Nutzer. Alle bei Railway gespeicherten Secrets (API-Keys, Datenbank- und Registry-Zugänge) rotieren und Logs prüfen.
Quelle: https://status.railway.com/
Python-Bibliothek Pillow: kritische Lücken in EPS-, TIFF- und JPEG-Verarbeitung, Update auf 13.0.0
Gemeldet am 23.10.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-112900, CVE-2026-112403, CVE-2026-112393
Pillow 13.0.0 vom 16.10.2026 schließt mehrere Lücken, darunter CVE-2026-112900 (Codeausführung bei EPS-Dateien über Ghostscript) und CVE-2026-112393 (Speicherüberlauf beim Speichern von TIFFs, öffentlicher PoC); GitHub bewertet sie mit CVSS 9,2, die Maintainer teils niedriger. Angriffe sind nicht bekannt. Anwendungen, die hochgeladene Bilder mit Pillow verarbeiten, auf 13.0.0 aktualisieren (setzt Python 3.11 oder neuer voraus) und auch Container-Images und mitgelieferte Abhängigkeiten prüfen.
Quelle: https://thehackernews.com/2026/10/critical-flaw-in-pythons-popular-pillow.html
HPE Aruba: acht kritische Lücken in AOS-8 und AOS-10 ermöglichen Code-Ausführung ohne Anmeldung
Gemeldet am 23.10.2026. Status: In Bearbeitung
CVE: CVE-2026-79844, CVE-2026-79845, CVE-2026-79846, CVE-2026-79847, CVE-2026-79848, CVE-2026-79849, CVE-2026-79850, CVE-2026-79851
HPE hat 72 Lücken im Betriebssystem von Aruba-Controllern, Gateways und Access Points geschlossen; acht davon erlauben aus der Ferne ohne Anmeldung Code-Ausführung oder das Umgehen der Authentifizierung. Angriffe sind laut HPE nicht bekannt. Auf die Fixversionen aus dem HPE-Advisory aktualisieren und die Verwaltungsoberflächen bis dahin per Firewall oder eigenem VLAN abschotten.
Microsoft 365: Token-Replay und Device-Code-Phishing umgehen MFA, Huntress warnt
Gemeldet am 22.10.2026. Status: Offen
Huntress beobachtete eine Kampagne gegen 79 Organisationen, die per AiTM und Device-Code-Phishing Sitzungstokens stiehlt und Persistenz über gefälschte Entra-Geräte und ausgetauschte MFA-Methoden aufbaut. Ein Passwort-Reset allein genügt nicht. Sitzungen widerrufen, Geräte, MFA-Methoden und Postfachregeln prüfen und den Device-Code-Flow per Conditional Access einschränken.
Quelle: https://www.huntress.com/blog/token-replay-spray
Fortinet: Notfallupdates für FortiOS & Co., parallel Kampagne mit über 70.000 Zugangsdaten
Gemeldet am 22.10.2026. Status: In Bearbeitung
CVE: CVE-2025-64446, CVE-2026-0257
Fortinet kündigte außerplanmäßige Updates für FortiOS, FortiManager, FortiAnalyzer, FortiMail und FortiAuthenticator an, Details folgen erst am 10.11.2026. Unabhängig davon nutzt der Akteur k0t laut Group-IB und NyxLab über 70.000 erbeutete Zugangsdaten für Firewalls und VPNs (u. a. FortiGate, GlobalProtect); in diesem Bericht werden CVE-2025-64446 (FortiWeb) und CVE-2026-0257 (PAN-OS) genannt, sie gehören nicht zu den angekündigten Updates. Updates einspielen, Admin-Zugriff auf vertrauenswürdige IPs beschränken, VPN-Zugangsdaten rotieren und auf unbekannte Fernwartungstools prüfen.
eMudhra: Chrome entzieht Root-Vertrauen ab 27.10., Firefox bereits seit 20.10.
Gemeldet am 22.10.2026. Status: In Bearbeitung. Update 29.10.2026: Apple hat in macOS 27.2 die Datei /etc/ssl/cert.pem nicht bereinigt; curl, git, python3 und openssl vertrauen den betroffenen Zertifikaten weiter, bis sie nach Apples Anleitung von Hand entfernt werden. Ein späteres Update ist angekündigt.
CVE: CVE-2026-115557
Acht Zwischenzertifikat-Schlüssel von eMudhra waren leicht zu erraten; Mozilla entzog dem Root emSign ECC G3 am 20.10. das Vertrauen, Chrome folgt am 27.10. Betroffen sind laut Chrome rund 30.800 Zertifikate, fast alle über InCommon. Eigene TLS-Zertifikate prüfen und bei Ketten unter diesem Root umgehend ein Zertifikat einer anderen CA beschaffen.
Linux KSMBD: zwei ungepatchte Lücken mit CVSS 9.0, mögliche Codeausführung
Gemeldet am 22.10.2026. Status: Offen. Update 30.10.2026: Für eine der beiden Lücken liegt ein Fix im Entwicklungszweig des KSMBD-Maintainers, laut Sysdig (28.10.) steckt aber noch keiner der Fixes in einem veröffentlichten Kernel, CVE-Nummern fehlen weiterhin.
Zero Day Initiative meldete zwei KSMBD-Lücken (ZDI-CAN-33549, ZDI-CAN-33774), CVE-Nummern gibt es noch nicht, Fixes sind laut Bericht noch in keinem veröffentlichten Kernel. Öffentliche Exploits zeigen bisher Speicherleck und Abstürze, Codeausführung ist nicht belegt. Mit systemctl status ksmbd bzw. lsmod prüfen, ob KSMBD läuft, und nicht benötigte Dienste abschalten.
Quelle: https://www.sysdig.com/blog/detecting-and-mitigating-zdi-can-33367-and-five-other-linux-flaws
BlackX: UEFI-Bootkit umgeht Secure Boot über CVE-2022-21894
Gemeldet am 22.10.2026. Status: In Bearbeitung
CVE: CVE-2022-21894
Kaspersky beschreibt BlackX, ein BlackLotus-ähnliches Bootkit, das auch auf gepatchten Systemen funktioniert, weil das Zertifikat Windows Production PCA 2011 nur nach manueller Aktivierung gesperrt wird. Die Sperre per Registry-Flag und geplanter Aufgabe Secure-Boot-Update aktivieren; die automatische Durchsetzung fehlte laut Bericht noch. Beobachtet wurden gezielte Angriffe auf diplomatische Stellen, für KMU geringes, aber reales Risiko.
Quelle: https://securelist.com/uefi-bootkit-blackx/121539/
BIND 9: vier Lücken, darunter möglicher RCE über GSS-TSIG (CVE-2026-94300)
Gemeldet am 21.10.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-94300, CVE-2026-19630, CVE-2026-97313, CVE-2026-96888
ISC meldet keine Ausnutzung und nennt keine Workarounds. Auf BIND 9.20.30 oder 9.21.27 aktualisieren; für den 9.18-Zweig war laut Quelle kein Fix genannt, Umstieg planen.
Quelle: https://securityonline.info/bind-9-vulnerabilities-october-2026/
Archiv
Palo Alto PAN-OS: Root-Codeausführung über Management-Oberfläche (CVE-2026-0322) ausgenutzt
Gemeldet am 14.10.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-0322
Angreifer mit gültigen Zugangsdaten und Netzzugriff auf das Management-Interface können Code als root ausführen; Palo Alto meldet sehr begrenzte Angriffe. Fixes einspielen und das Management-Interface auf vertrauenswürdige interne Adressen beschränken.
Microsoft Patchday Oktober 2026: ausgenutzte Umgehung des Mark of the Web in Windows Shell
Gemeldet am 13.10.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-96951, CVE-2026-108398, CVE-2026-92707
CVE-2026-96951 wird aktiv ausgenutzt und umgeht die Warnung bei Dateien aus dem Internet. Zusätzlich sind zwei öffentlich bekannte Lücken gepatcht, darunter eine WDAC-Umgehung in .NET (CVE-2026-108398). Oktober-Updates zeitnah ausrollen.
Atlassian Data Center: Dateizugriff ohne Anmeldung (CVE-2026-21589) in sieben Produkten
Gemeldet am 05.10.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-21589
Selbst gehostetes Bitbucket, Confluence, Jira, Bamboo, Crowd, Crucible und Fisheye erlauben das Lesen bekannter Dateien im Web-Root. Atlassian nannte keine aktive Ausnutzung; Berichte über Angriffe auf Bamboo sind ungesichert. Auf die Fixversionen aktualisieren, alle Cluster-Knoten und Zugriffsprotokolle prüfen.
Citrix NetScaler: SAML-Speicherfehler CVE-2026-88779 wird ausgenutzt, Patches verfügbar
Gemeldet am 04.10.2026. Status: Patch verfügbar oder Entwarnung
CVE: CVE-2026-88779
Betroffen sind selbst betriebene NetScaler ADC und Gateway mit SAML-Konfiguration; Citrix meldet Angriffe, CISA führt die Lücke im KEV-Katalog. Auf 14.1-73.41 bzw. 13.1-64.28 aktualisieren; wer nach den Updates vom 27. September patchte, muss erneut aktualisieren.