gekennzeichnet.


Der Rat der EU hat am 21. Oktober 2026 seine Verhandlungsposition zum Daten-Omnibus beschlossen. Sie sieht mehr Ausnahmen bei Cookies, KI-Training auf Basis des berechtigten Interesses und Einschränkungen beim Auskunftsrecht vor. Geltendes Recht ist das alles nicht: Cookie-Banner und Auskunftsprozesse bleiben vorerst unverändert.
Nach der Einigung der Mitgliedstaaten kursieren Meldungen, die so klingen, als sei das Ende des Cookie-Banners beschlossen. Das trifft nicht zu. Ein Beschluss des Rats ist ein Verhandlungsstand, kein Gesetz. Zwischen Vorschlag der Kommission, Position des Rats und späterem Gesetzestext liegen noch mehrere Schritte.
Der Rat hat laut Berichterstattung die Definition personenbezogener Daten beibehalten und ergänzt sie um Regeln zur Pseudonymisierung. Er will die Ausnahmen von der Einwilligungspflicht bei Cookies erweitern, KI-Training auf das berechtigte Interesse stützen lassen und das Auskunftsrecht bei missbräuchlichen oder exzessiven Anfragen einschränken. Das unterscheidet sich vom Kommissionsentwurf und vom geltenden Recht in diesen Punkten: Definition personenbezogener Daten, Cookies und Reichweitenmessung, KI-Training und Auskunftsrecht. Die Tabelle unten stellt die drei Ebenen nebeneinander.
Quellen sind die Berichte von netzpolitik.org und der IAPP, die Pressemitteilung des Rats und das Ratsdokument 14756/26 vom 22. Oktober 2026. Die Angaben geben die Berichtslage wieder und sind kein Rechtsrat. Die Änderungsmarkierungen im Ratsdokument sind in der Textfassung nicht überall eindeutig lesbar, Aussagen dazu stehen unter Vorbehalt.
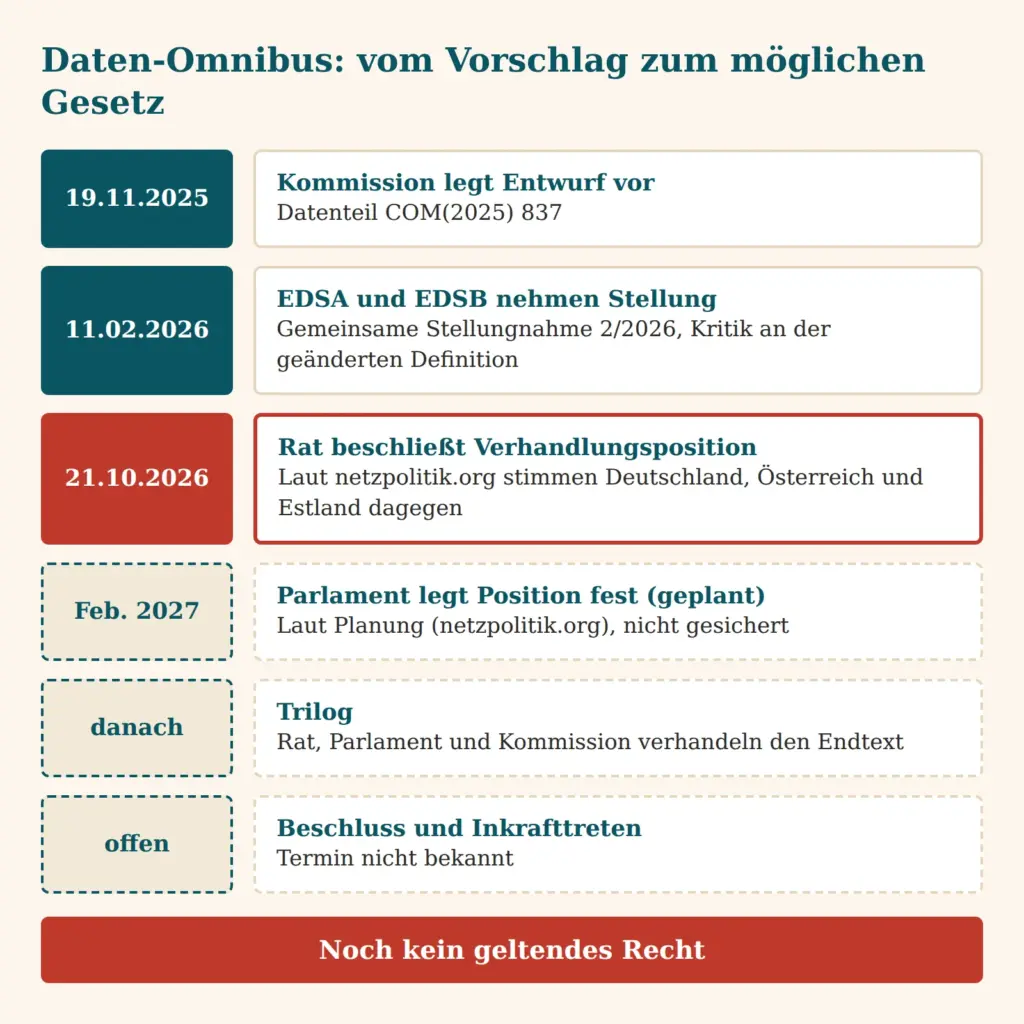
Daten-Omnibus: Wo das Verfahren steht
Mit "Daten-Omnibus" ist hier der Teil des Digital-Omnibus-Pakets gemeint, der die DSGVO, die ePrivacy-Regeln für Cookies und Endgeräte sowie Teile des Datenrechts ändern soll. In der Presse heißen das Paket und seine Teile mal Digital Omnibus, mal Digital Rulebook. Gemeint ist dasselbe Vorhaben. Die Kommission hat den Datenteil am 19. November 2025 als COM(2025) 837 vorgelegt. Der Teil zur KI-Verordnung läuft getrennt als COM(2025) 836.
Seither ist einiges passiert. Der Europäische Datenschutzausschuss und der Europäische Datenschutzbeauftragte haben am 11. Februar 2026 in der gemeinsamen Stellungnahme 2/2026 Stellung genommen und sich laut IAPP gegen die ursprünglich vorgeschlagene Änderung der Definition personenbezogener Daten ausgesprochen. Am 21. Oktober 2026 hat die irische Ratspräsidentschaft die Einigung der Mitgliedstaaten verkündet. Laut netzpolitik.org, das sich auf Regierungskreise beruft, haben Deutschland, Österreich und Estland dagegen gestimmt.
Als Nächstes braucht das Europäische Parlament eine eigene Position. Laut netzpolitik.org soll das im Februar der Fall sein, gemeint ist offenbar Februar 2027. Das ist eine Planung und keine gesicherte Zusage. Erst danach beginnt der Trilog, in dem Rat, Parlament und Kommission einen gemeinsamen Text aushandeln. Wann ein Gesetz beschlossen wird und ab wann es gilt, ist offen.
Hilfreich ist die Unterscheidung von drei Stufen. Der Vorschlag der Kommission ist der Ausgangspunkt. Die Verhandlungsposition des Rats ist die Haltung der Mitgliedstaaten für den Trilog. Erst ein verabschiedetes und veröffentlichtes Gesetz bindet Unternehmen. Aktuell steht das Verfahren bei der zweiten Stufe, und die dritte ist nicht in Sicht.
Eine Ratsposition ist noch kein Recht.
Für den Betrieb einer Website bedeutet das: DSGVO, ePrivacy-Richtlinie und in Deutschland das TDDDG gelten unverändert. Wer jetzt Banner abschaltet oder Prozesse an einen Entwurf anpasst, handelt auf einer Grundlage, die es nicht gibt.
Muss wegen der Einigung der EU-Staaten zum Daten-Omnibus jetzt schon etwas an Cookie-Bannern oder Auskunftsprozessen geändert werden?
Die fünf wichtigsten Änderungen der Rats-Position
Die Berichterstattung nennt fünf Punkte, die für Unternehmen praktisch relevant sind. Die Tabelle stellt sie dem geltenden Recht und dem Kommissionsentwurf gegenüber.
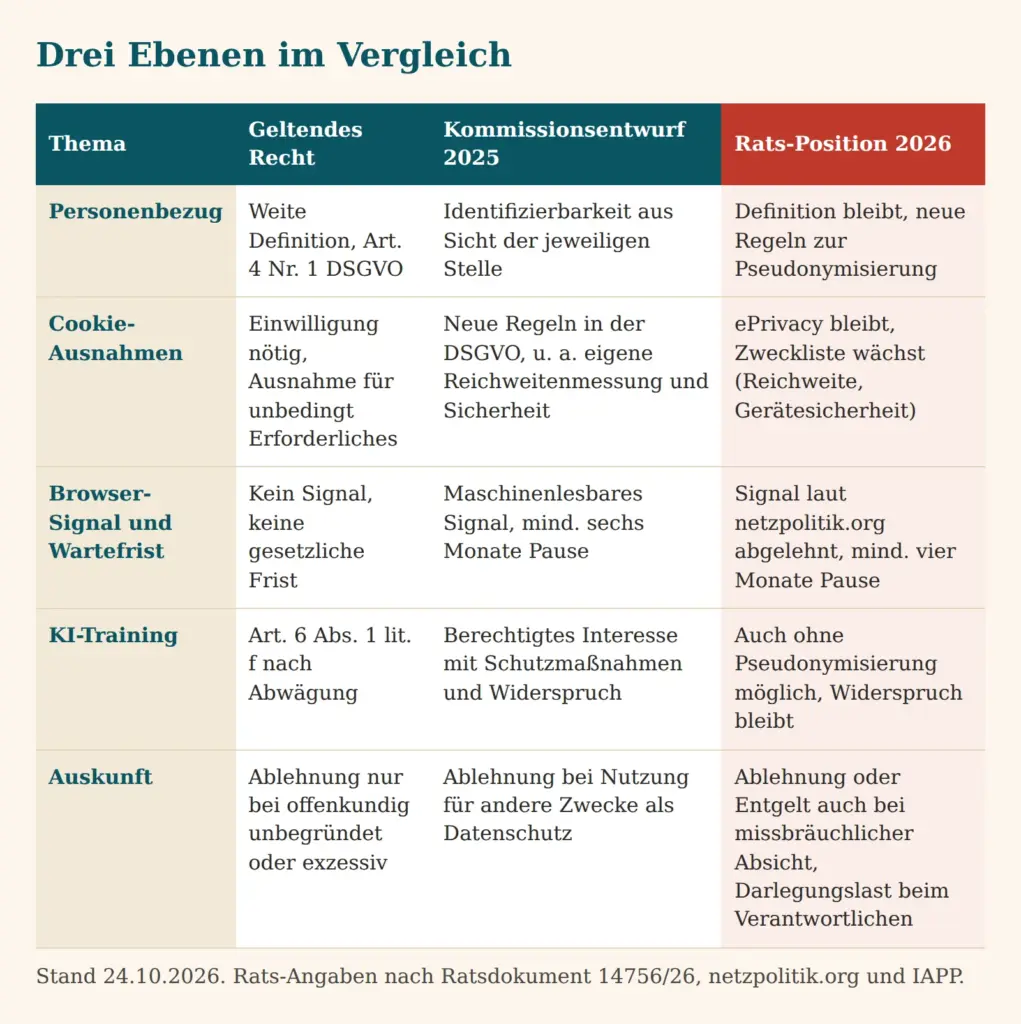
Erstens bleibt die Definition personenbezogener Daten bestehen, dazu kommen Regeln zur Pseudonymisierung. Zweitens wächst die Liste der Zwecke, für die ohne Einwilligung auf Endgeräte zugegriffen werden darf. Drittens lehnt der Rat laut netzpolitik.org ein zentrales Signal im Browser ab. Nach einer abgelehnten Einwilligungsanfrage soll mindestens vier Monate lang nicht erneut gefragt werden dürfen. Viertens soll KI-Training auf das berechtigte Interesse gestützt werden können. Fünftens sollen Auskunftsanfragen leichter als exzessiv abgelehnt werden können. Netzpolitik.org fasst das so zusammen, dass das Auskunftsrecht bei unbegründeten oder exzessiven Anfragen entfällt.
Daneben sieht die Position laut netzpolitik.org gezielte Ausnahmen für die wissenschaftliche Forschung vor. Beim Data Act sollen Geschäftsgeheimnisse besser geschützt werden, und beim Melden von Cybersicherheitsvorfällen lehnt der Rat laut IAPP ein einheitliches EU-Meldeportal ab. Diese Punkte betreffen die meisten Websitebetreiber nicht unmittelbar und werden hier nicht vertieft.
Die schon länger in Deutschland geplante zentrale Einwilligungsverwaltung (PIMS) ist grundsätzlich nicht machbar.
Zahlreiche technische Gründe sprechen dagegen – und rechtliche.
Wichtig ist der Charakter der Tabelle. Die Spalte zum geltenden Recht beschreibt den Stand heute. Die Spalte zum Kommissionsentwurf beschreibt einen Vorschlag, der so nicht kommen muss. Die Spalte zur Rats-Position beschreibt eine Haltung, die im Trilog noch verändert werden kann. Das Parlament hat sich noch nicht festgelegt und wird eigene Schwerpunkte setzen.
Personenbezogene Daten und Pseudonymisierung: Definition bleibt, Regeln kommen
Die Kommission wollte die Definition in Artikel 4 Nr. 1 DSGVO ändern. Ob Daten personenbezogen sind, sollte sich stärker danach richten, ob die jeweilige Stelle die Person mit vertretbarem Aufwand identifizieren kann. Pseudonymisierte Daten wären dann für manche Empfänger keine personenbezogenen Daten mehr gewesen. Das hätte den Anwendungsbereich der DSGVO spürbar verengt.
Der Rat folgt dem laut IAPP nicht und hält an der bestehenden Definition fest. Stattdessen sollen neue Regeln zur Pseudonymisierung eingeführt werden. Laut netzpolitik.org soll der Europäische Datenschutzausschuss technische und rechtliche Hinweise geben, damit Pseudonymisierung und Anonymisierung einheitlich angewendet werden. Wie diese Regeln im Einzelnen aussehen, ist aus den vorliegenden Quellen nicht ersichtlich.
Für die Praxis ändert sich vorerst nichts. Pseudonymisierte Daten bleiben personenbezogene Daten, auch wenn die Pseudonymisierung ein anerkanntes Schutzinstrument ist. Wer Daten an Dienstleister weitergibt, kann sich nicht darauf verlassen, dass ein Pseudonym den Personenbezug beseitigt. Der Unterschied zwischen pseudonymisierten und anonymisierten Daten wird im Beitrag zur Anonymisierung personenbezogener Daten erläutert.
Interessant wird der neue Rahmen vor allem für Analyse- und KI-Projekte. Wenn Pseudonymisierung künftig klarer geregelt ist, lassen sich Schutzmaßnahmen leichter beschreiben und belegen. Bis dahin gilt: Pseudonymisierung bleibt eine sinnvolle technische Maßnahme, aber keine Befreiung von der DSGVO.
Cookies und Reichweitenmessung: Was künftig ohne Einwilligung gehen könnte
Heute verlangt Art. 5 Abs. 3 der ePrivacy-Richtlinie, in Deutschland umgesetzt in § 25 TDDDG, eine Einwilligung für Speicherung und Zugriff auf Endgeräte. Ausgenommen ist, was für die Übertragung oder für einen ausdrücklich gewünschten Dienst unbedingt erforderlich ist. Eine Einwilligung für Reichweitenmessung ist nach deutscher Lesart in der Regel nötig, sofern Informationen auf dem Gerät gespeichert oder ausgelesen werden. Der Beitrag Sind Cookies für die Reichweitenmessung einwilligungsfrei? geht darauf ein, ein allgemeiner Überblick steht in der Übersicht zu Cookies und Einwilligung.
Die Kommission wollte die Regeln in die DSGVO verlagern und dort um neue Ausnahmen ergänzen. Laut Entwurf sollten unter anderem ausdrücklich verlangte Dienste, Sicherheitszwecke und eine aggregierte Reichweitenmessung für eigene Zwecke ohne Einwilligung möglich sein.
Der Rat lehnt diese Verlagerung laut netzpolitik.org ab. Die ePrivacy-Regeln bleiben bestehen, die Liste der Zwecke ohne Einwilligung wird aber erweitert. Genannt werden die Erbringung einer Dienstleistung, die Reichweitenmessung und die Sicherheit des Endgeräts. Die IAPP berichtet, der Fokus liege auf Drittanbieter-Cookies, und nennt dieselben Zwecke. Netzpolitik.org folgert, dass manche Cookie-Banner entfallen und Tracking teilweise leichter wird.
Das Ratsdokument konkretisiert das. Danach soll Art. 5 Abs. 3 der ePrivacy-Richtlinie eine Zweckliste erhalten, die unter anderem die Übertragung, einen ausdrücklich gewünschten Dienst, die Sicherheit und die Messung von Werbeanzeigen unter engen Bedingungen umfasst. Reichweitenmessung wird als anonyme, aggregierte Information beschrieben. Sie darf vom Anbieter oder von einem Dritten in dessen Auftrag erfolgen, die Daten dürfen aber nicht an Dritte weitergegeben oder mit Daten Dritter kombiniert werden. Für Medien gilt eine eigene Variante mit Pseudonymisierung und ohne Verfolgung über den gemessenen Dienst hinaus. Ob ein gängiges Analysewerkzeug diese Bedingungen erfüllt, hängt vom Einzelfall ab. Wer Daten an Dritte übermittelt oder Besucher über mehrere Seiten wiedererkennt, sollte nicht davon ausgehen, dass es erfasst wird.
Auch Zugriffe ohne Cookie, etwa über Browser-Fingerprinting oder Local Storage, fallen unter den Endgerätezugriff. Eine Bestandsaufnahme sollte deshalb nicht bei Cookies im engen Sinn stehen bleiben. Hilfreich ist ein Scan, der Cookies und Browserspeicher gemeinsam erfasst. Eine Möglichkeit ist der eigene Security Check auf wwwschutz.de (ein Angebot des Autors), der Cookies sowie Local und Session Storage auflistet. Näheres steht im Abschnitt zur Vorbereitung.
Zentraler Cookie-Schalter im Browser: Warum der Rat ablehnt
Viele Artikel in PDF-Form · Kompakte Kernaussagen für Beiträge · Offline-KI · Freikontingent+ für Website-Checks
 Mein Name ist Klaus Meffert. Ich bin promovierter Informatiker und beschäftige mich seit über 30 Jahren professionell und praxisbezogen mit Informationstechnologie. In IT & Datenschutz bin ich auch als Sachverständiger tätig. Ich stehe für pragmatische Lösungen mit Mehrwert. Meine Firma, die