Google har præsenteret Gemini 4 Carbon, en model, der ifølge virksomheden selv er markant bedre end forgængeren til at finde og udnytte sikkerhedshuller. Først får de amerikanske efterretningstjenester adgang, senere udvalgte forsvarere, og for alle andre er der ingen dato. Her gennemgås, hvad der er dokumenteret, hvad der kun er producentens egne oplysninger, og hvad virksomheder og producenter i Europa kan ændre i deres patchcyklusser og kontrolprocesser.
Den 28. oktober 2026 præsenterede Google Gemini 4 Carbon, blot fire uger efter Gemini 4 Argon. Ydelsestallene i annonceringen er producentens egne oplysninger og kan ikke efterprøves udefra. Mere interessant er rækkefølgen, modellen skal udrulles i: først statslige myndigheder, derefter udvalgte forsvarere, mens et tidspunkt for alle andre mangler. Dagen før Googles annoncering, den 27. oktober 2026, offentliggjorde Anthropic desuden en rapport, hvor en ikke-offentliggjort forskningsmodel angiveligt har bygget fem exploit-kæder. Ifølge Anthropic og The Hacker News er alle fem nu rettet, men i Android-sagen mangler en offentlig registrering, og i Windows-sagen er sammenhængen uklar.
Først beskrives benchmarktallene og deres begrænsninger, derefter adgangsniveauerne og spørgsmålet om, hvad denne asymmetri betyder for organisationer uden for USA. Herefter følger Anthropics kæder med patchstatus, konsekvenserne for patchcyklusser og softwareproducenter samt en liste over praktiske skridt, herunder kontrol af en Linux-server. Situationen kan ændre sig hurtigt.
Gemini 4 Carbon: Hvad Google oplyser, og hvad der kan efterprøves
Oplysningerne om Gemini 4 Carbon stammer fra Google og omtalen af annonceringen.
Ifølge Google når Carbon knap 55 procent i benchmarken Exploitgym, mens Argon nåede 42 procent og dermed lå lige efter konkurrentmodellen GPT-6 Astra. I benchmarken SEC-bench Pro ligger Carbon på godt 88 procent og dermed ifølge meddelelsen foran denne konkurrent. For CWE-bench, en test i at lukke sikkerhedshuller, angives 71 procent. En benchmark er et standardiseret sæt opgaver, som modeller måles sammenligneligt på. Hvordan de tre test præcist er opbygget, er ikke undersøgt her. Derfor holder beskrivelsen sig bevidst til det, meddelelsen siger.
Også andre udsagn kommer fra Google: Indtil videre skal intet forsøg på prompt injection være lykkedes, altså manipulation af modellen gennem indsmuglede instruktioner. Modellen skulle desuden hallucinere mindre og oftere stille opklarende spørgsmål. Uafhængige målinger af dette foreligger ikke. Som en randbemærkning nævnes priser på 4 amerikanske dollar pr. million input-tokens og 20 amerikanske dollar pr. million output-tokens med 50 procent rabat ved lanceringen. Efter nuværende målestok er det ikke billigt i sammenligning, men heller ikke – set i absolutte tal – rigtig dyrt.
Benchmarktal besvarer et snævert spørgsmål: Hvor godt løser en model forberedte opgaver? Hvor godt den arbejder i software, der er vokset over tid, med specialtilfælde, gammel kode og uklart ansvar, viser de kun i begrænset omfang. Til vurderingen rækker derfor en nøgtern læsning. Hvis Googles tal holder, er afstanden til forgængeren stor, når det gælder udnyttelse af huller. Om det også gælder i praksis, viser sig først, når tredjeparter kan teste modellen.
Trinvis adgang: først efterretningstjenester, så Fairwind, senere alle
Det egentlig nye ved Gemini 4 Carbon er vejen til brugeren. Google følger tilsyneladende en anvisning fra Det Hvide Hus om i første omgang kun at gøre nye AI-modeller tilgængelige for amerikanske efterretningstjenester og udvalgte brugere. Det giver tre trin.
Det første trin består af amerikanske efterretningstjenester og brugere, de har godkendt. Om og hvordan de bruger modellen, er ikke dokumenteret. Dokumenteret er kun den planlagte rækkefølge. Det andet trin er programmet Fairwind, hvorigennem udvalgte cyberforsvarere og andre betroede partnere efterhånden skal komme med. Det tredje trin er offentligheden. Google lover tilgængelighed „snart“, men nævner ingen dato. For Argon gik der to uger fra præsentationen til frigivelsen for betalende brugere.
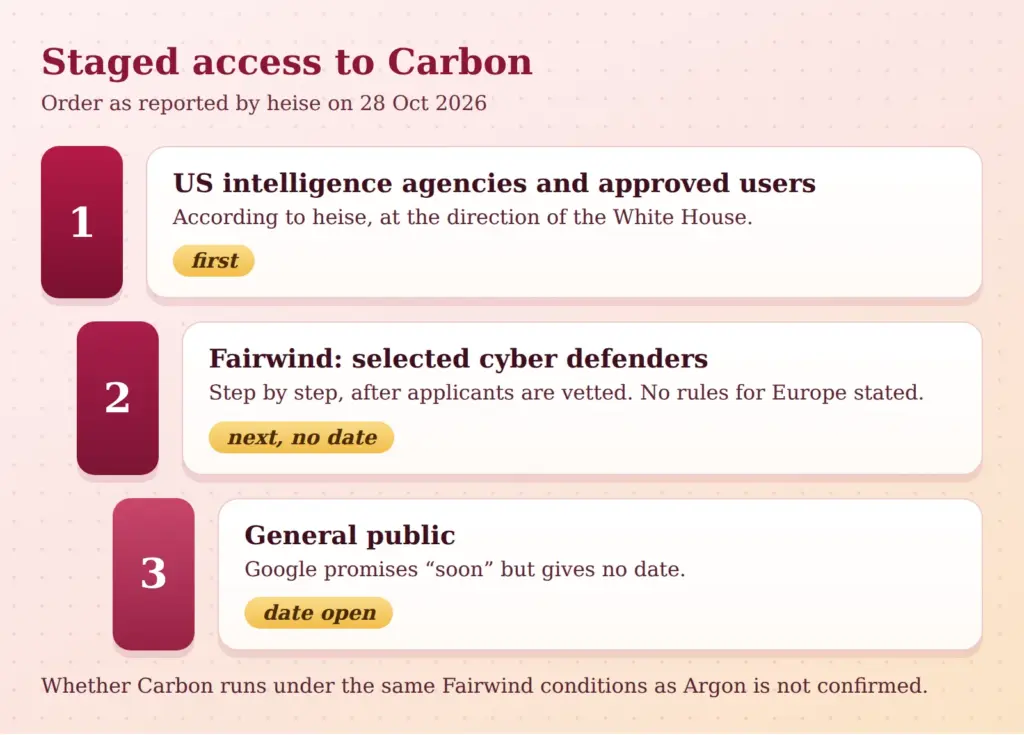
Hvordan Fairwind fungerer, beskriver Google DeepMind på programsiden. Der nævnes mere end 650 partnere. Regeringer og nationale cybermyndigheder, operatører af kritisk infrastruktur, centrale teknologiplatforme og akademiske laboratorier kan deltage. Ansøgere bliver vurderet. Der stilles blandt andet krav om phishing-resistent flerfaktorgodkendelse, logning og defensiv brug, og videregivelse er forbudt. På siden nævnes dog Argon som model, ikke Carbon. Om Carbon er underlagt de samme betingelser, er uvist. Regler for Europa nævner siden ikke.
For europæiske virksomheder opstår der dermed en asymmetri, som i første omgang er et spørgsmål om tid. Stater og store platforme får stærke værktøjer tidligere end små og mellemstore virksomheder og producenter. Hvor stort dette efterslæb er, ved ingen. To spørgsmål kan holdes adskilt: Hvem bestemmer over adgangen, og hvad betyder det for organisationer, der ikke er med? Tilsyneladende bestemmer Det Hvide Hus. For organisationer uden for USA er der ikke andet at gøre end at vente og indrette sig, så andres forspring gør så lidt skade som muligt.
Det afgørende er ikke så meget, hvor god modellen er, som hvor længe andre må klare sig uden et sammenligneligt værktøj.
Modargumentet fortjener vægt. En trinvis adgang kan begrænse misbrug, og forsvarere med tidlig adgang finder muligvis fejl før angriberne. Det er uvist, om angribere får tilsvarende evner andre steder, for eksempel hos andre udbydere eller med frit tilgængelige modeller. Det er ikke dokumenteret og ville være spekulation. Til planlægningen rækker det at konstatere, at antagelser om et varigt forspring for forsvarerne er risikable.
Organisationer uden adgang kan ifølge Fairwind-siden bruge værktøjet CodeMender med offentligt tilgængelige modeller. Det er ikke selv afprøvet her. Men det viser, at der også uden adgang til det øverste trin findes veje til AI-understøttet fejlsøgning.
Hvad Anthropic har vist: fem exploit-kæder og deres patchstatus
En exploit er et stykke kode, der udnytter et sikkerhedshul. En exploit-kæde forbinder flere huller, så en lille fejl bliver til et fuldt angreb. Anthropics Frontier Red Team beskriver den 27. oktober 2026, at en ikke-offentliggjort intern forskningsmodel har bygget fungerende kæder ud fra indledende instruktioner og med lidt menneskelig medvirken. Modellen navngives ikke og er en anden end Carbon. Begge meddelelser peger dog i samme retning.
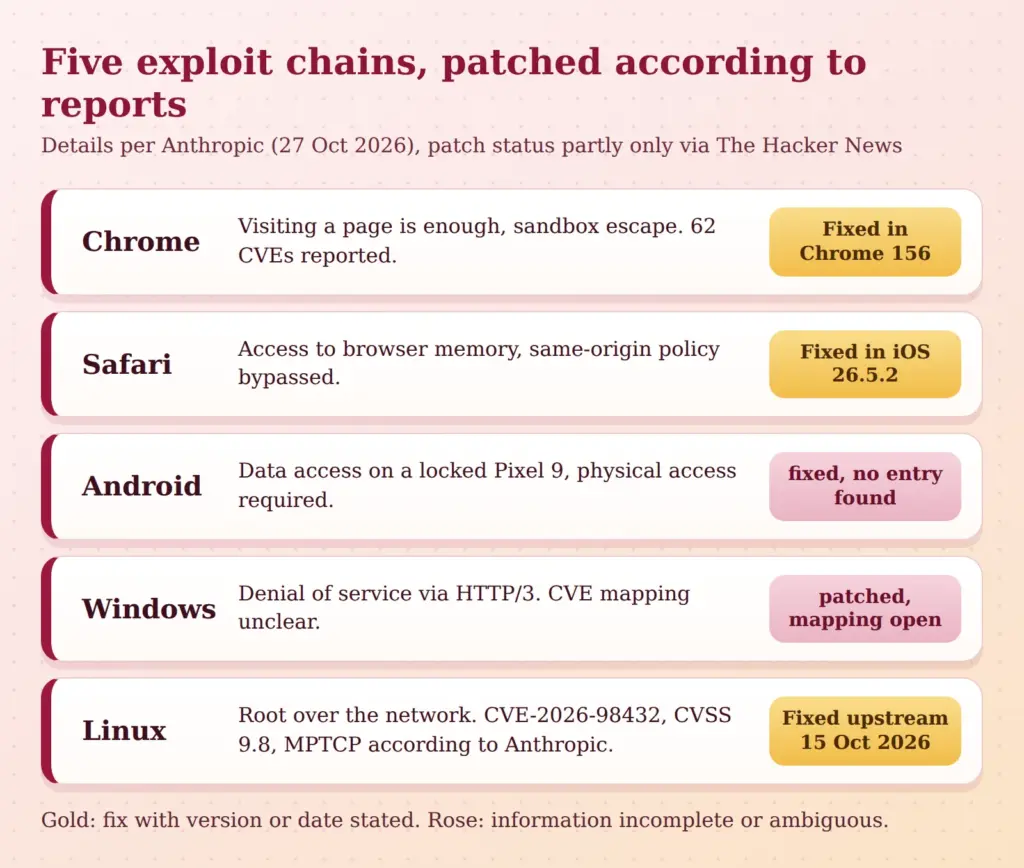
De fem sager i overblik, hver især ifølge de nævnte kilder:
- Chrome: Et enkelt sidebesøg er nok til at køre kode uden for sandkassen. Sandkassen er det beskyttelseslag, der adskiller webindhold fra resten af systemet. Kæden kombinerer fire huller, herunder hukommelsesfejl i JavaScript-motoren V8, en race condition (en fejl, der afhænger af tidsforløbet i parallelle processer) og en use-after-free (adgang til hukommelse, der allerede er frigivet). Anthropic indrapporterede 62 CVE'er, altså offentligt nummererede sårbarhedsregistreringer, alle kritiske eller høje, heraf ifølge Anthropic 13 udbrud fra sandkassen. Rettelsen findes i Chrome 156.
- Safari: Læse- og skriveadgang til browserens hukommelse, og Same-Origin-Policy sættes ud af kraft. Ifølge The Hacker News rettet i iOS og iPadOS 26.5.2.
- Android: Adgang til data på en låst, stjålet Pixel 9 via USB. Fysisk adgang er nødvendig. Ifølge Anthropic har Google rettet hullet, men ifølge The Hacker News er der ikke fundet nogen offentlig registrering.
- Windows: et denial-of-service via HTTP/3. Anthropic beskriver et hul i kernen, mens The Hacker News henviser til en CVE, hvis beskrivelse nævner HTTP.sys. Sammenhængen er uklar.
- Linux: Kommandoer som root over netværket uden login, når en MPTCP-listener kører. MPTCP (Multipath TCP) giver en forbindelse mulighed for at bruge flere netværksveje på samme tid. Ifølge Anthropic tog det 48 minutter at omgå KASLR, en beskyttelse gennem tilfældige hukommelsesadresser i kernen, og derefter yderligere fem minutter til en root-shell. Der nævnes CVE-2026-98432 med CVSS 9,8, en værdi i den øverste del af alvorlighedsskalaen fra 0 til 10. Ifølge kilderne har rettelsen ligget i Linux' hovedgren siden den 15. oktober 2026.
Linux-kæden kræver forbehold. Anthropic knytter kæden til et MPTCP-hul og nævner CVE-2026-98432. Debian Security Tracker beskriver dog den samme CVE som en fejl i IPv4-TCP-koden, nemlig som en use-after-free ved overgangen fra en anmodnings-socket til en underordnet socket. Forbindelsen mellem CVE og MPTCP stammer altså indtil videre kun fra Anthropics indlæg. Det er muligt, at beskrivelserne er ufuldstændige, eller at kæden berører flere fejl. Dokumenteret er det ikke.
Til vurderingen hører tre begrænsninger. For det første er andelen af menneskeligt arbejde ikke opgjort. Hvad en model klarede alene, kan ikke efterprøves udefra, kun producenternes patches er synlige. For det andet viser et tal som 62 CVE'er mængde, men ikke automatisk udnyttelse i praksis. Det er der ingen tegn på i de læste tekster. For det tredje foreligger oplysningerne om Chrome 156 (20. oktober 2026) og om Apple-versionen kun via The Hacker News, primærkilderne er ikke hentet.
Patchcyklus: Når huller findes hurtigere, end rettelser når ud
At finde et hul er kun en del af cyklussen. Patching foregår decentralt: Producenter udgiver rettelser, distributioner pakker dem, driftsansvarlige installerer dem. Hvert trin tager tid. Når modeller finder flere huller hurtigere og hurtigere afleder exploits af offentliggjorte rettelser, skrumper vinduet mellem rettelse og udnyttelse. Denne afledning ud fra rettelsen kaldes patch-diffing: Sammenligningen af gammel og ny kode afslører, hvor fejlen lå.
Skal europæiske virksomheder patche anderledes på grund af Gemini 4 Carbon?
Det tyske forbundsagentur for cyberinnovation, Cyberagentur, ser i øjeblikket angriberne i fordel. Exploits opstår i dag på minutter til timer. For virksomheder uden eget Security Operations Center, altså uden overvågning bemandet døgnet rundt, betyder det: Prioriter meldinger efter hastende karakter, og hav en nødprocedure klar. Hvordan sådan et forløb kan se ud i de første minutter, viser handlingsplanen for de første 60 minutter ved ransomware.
Af Anthropic-sagerne følger to konsekvenser. Den ene handler om mængden: En enkelt browserudgivelse indeholdt rettelser til 62 indrapporterede CVE'er. Den anden handler om tempoet: Linux-rettelsen lå i hovedgrenen den 15. oktober 2026, distributionernes pakker fulgte derefter, og hvornår de når frem til en server, afhænger af den driftsansvarlige. Hvor hurtigt exploits opstår efter en rettelse, blev senest også tydeligt med PHP-hullet PHP2Shell.
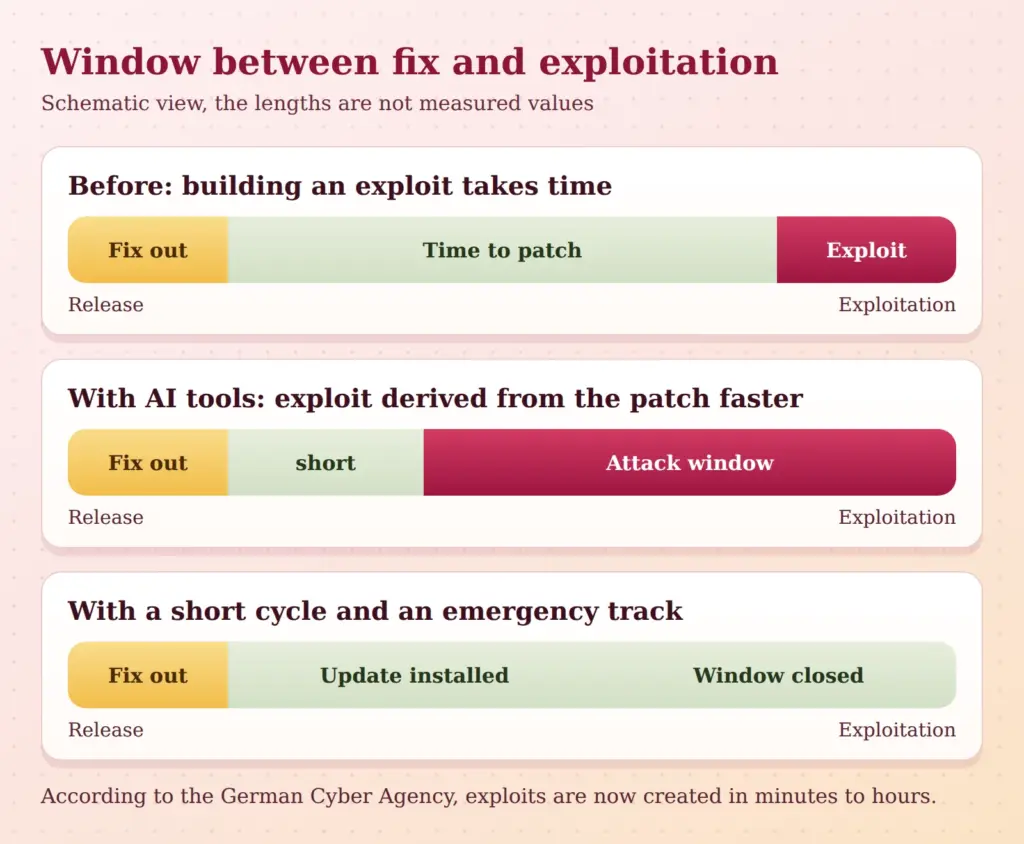
Heraf kan følgende anbefalinger udledes:
- Forkort den faste cyklus for operativsystemer og browsere, for eksempel ugentligt i stedet for månedligt.
- Gennemtving automatiske browseropdateringer i stedet for at overlade dem til de enkelte brugere.
- Opret et separat spor til nødsituationer, der ikke kræver en ændringsrunde.
- Behandl systemer med internetkontakt først, og mål frister i dage i stedet for uger.
Et hul, som en model gør til en exploit på få timer, venter ikke på den næste Patch Tuesday.
Softwareproducenter i Europa: Hvad der ændrer sig i udvikling og indrapportering
Producenter er både modtagere og mål for den slags fund. Ifølge egen rapport brugte Anthropic koordineret offentliggørelse med en frist på 90 dage og 45 dages forlængelse. Det forudsætter, at producenter kan modtage, vurdere og hurtigt rette indrapporteringer. Det kræver en kontakt for sikkerhedsmeldinger, der er let at finde, for eksempel via en security.txt-fil, kapacitet til vurderingen, rettelser også til ældre stable-grene og en udgivelsesrytme, der giver plads til små rettelser.
Juridisk er Cyber Resilience Act relevant. Ifølge EU-Kommissionen gælder indberetningspligten for aktivt udnyttede sårbarheder fra den 11. september 2026 og de øvrige hovedforpligtelser fra den 11. december 2027. De præcise frister i lovteksten er ikke undersøgt her og nævnes derfor ikke.
Det er uvist, om europæiske producenter får samme adgang til forsvarsmodeller. Indtil videre er der alternativer: undersøge andre udbyderes programmer, bruge frit tilgængelige værktøjer og indbygge kodescanninger i egen pipeline. Konklusionen herfra er at gå ud fra, at softwaren bliver gennemsøgt af stærke modeller. Den, der selv søger først, finder fejlene før tredjeparter.
Hvad virksomheder kan gøre nu: Linux-servere, inventar, patchfrister
Kommandoerne er standardværktøjer og bør afprøves i eget miljø før brug i produktion.
Kontrollér Multipath TCP
Ifølge kernedokumentationen er MPTCP opt-in: Programmer skal anmode om det via sockettypen IPPROTO_MPTCP. Det kan dog også gennemtvinges udefra, for eksempel med værktøjet mptcpize. Et eksempel: Siden Go 1.24 bruger listeners, der oprettes via net.ListenConfig, som standard MPTCP under Linux. Om en server kan være berørt, afhænger altså af den software, der kører. Indstillingen net.mptcp.enabled gælder pr. netværks-namespace og står som standard på 1.
Kontroltrin på en server:
sysctl net.mptcp.enabled
ss -Mlnp
uname -r
dpkg -l 'linux-image*'
apt policy linux-image-amd64
Den første kommando viser indstillingen, den anden lister lyttende MPTCP-sockets med tilhørende proces (indstillingen -M viser kun MPTCP-sockets, procesnavne kræver root-rettigheder), og den tredje viser den kørende kerneversion. De to sidste kommandoer (til Debian og afledte systemer) viser installerede kernepakker og deres pakkeversion. Kører der en Go-tjeneste, kan den optræde som MPTCP-listener. Mangler sysctl-nøglen net.mptcp.enabled, understøtter kernen ikke MPTCP.
På grund af den uklare CVE-sammenhæng er det ikke nok at slå MPTCP fra. Det afgørende er kernens stand, nærmere bestemt pakkeversionen af den installerede kerne. Sammenligningen falder forskelligt ud fra distribution til distribution: Distributioner backporter ofte rettelser til ældre kerner, så outputtet af uname -r alene (for eksempel 6.1.x) ikke siger noget om, hvorvidt rettelsen er med. Det afgørende er pakkeversionen i den pågældende distributions sikkerhedsmeddelelse. Debian Security Tracker angiver som rettet under bookworm versionerne 6.1.190-1 (Security) eller 6.12.113-1~deb12u1, under trixie 6.12.113-1 og under forky 7.2.12-1. Det er stand ifølge trackeren og bør hentes igen på den dag, ændringen gennemføres. For Ubuntu, Red Hat og SUSE er sikkerhedssiderne ikke hentet og skal kontrolleres selv. Efter kerneopdateringen er en genstart nødvendig, undtagen ved live patching.
Browsere, operativsystemer, inventar
- Browsere: Chrome på version 156 eller nyere, iOS og iPadOS på 26.5.2 eller nyere, installer Windows-opdateringer. Gennemtving opdateringspolitikker i enhedsadministrationen.
- Frister: Browsere og operativsystemer med internetkontakt først, frister i dage. Tallene er vejledende.
- Inventar: Uden en oversigt over systemerne ved ingen, hvilken kerne der kører på hvilken server, eller om der findes en MPTCP-listener. Oversigten er grundlaget for enhver hurtig patching.
AI på forsvarersiden: kodescanning ved pull requests
En pull request er et ændringsforslag til kildekoden, som kontrolleres, før det bliver indarbejdet. En kodescanning ved pull requests lader automatisk hver ændring kontrollere yderligere af en model. Det supplerer statisk analyse og menneskelig review, men erstatter dem ikke. Fund skal vurderes af mennesker, for falske alarmer er almindelige og koster tid.
Typiske indstillinger er en scanning ved hver pull request, blokering ved kritiske fund og dokumentation af undtagelser. Databeskyttelse og fortrolighed skal afklares på forhånd: Kildekoden sendes til en udbyder. Kontrakt og Zero Data Retention, altså tilsagnet om, at input ikke gemmes, bør kontrolleres. Fairwind-siden nævner denne mulighed for Argon i Gemini Enterprise. En produktanbefaling undgås her bevidst.
Blik udefra
Et websitetjek viser, hvilke tjenester og teknikker et website afslører udadtil. Security-Checks supplerer det med synlige konfigurationsfejl. Ingen af delene erstatter kerneopdateringer eller kodekontrol, men de giver et blik udefra, som en angriber også ville have.
Konklusion: Vind tid i stedet for at jagte værktøjer
Adgangen til de stærkeste modeller er ulige fordelt, og for alle andre mærkes virkningen gennem flere fund og hurtigere patches. Forsvarere vinder tid gennem kortere cyklusser, et vedligeholdt inventar og automatiske kontroller i udviklingen.
Uafklaret er fortsat datoen for offentligheden, reglerne for Europa og den uafhængige måling af Googles oplysninger, som der fortsat bør holdes øje med.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.