I lang tid besvarede AI-systemer først og fremmest spørgsmål. I dag overtager de i stigende grad hele arbejdspakker. Det er skridtet fra chatbot til AI-agent. For små og mellemstore virksomheder åbner det store muligheder. Men det medfører også risici, som man bør kende.
Denne artikel henvender sig til beslutningstagere og teknisk interesserede. Hovedbudskabet: AI-agenter kan overtage rutinearbejde i betydeligt omfang. Det lykkes kun i længden med klare grænser, kontrollerede resultater og menneskeligt ansvar.
Hvad er en AI-agent?
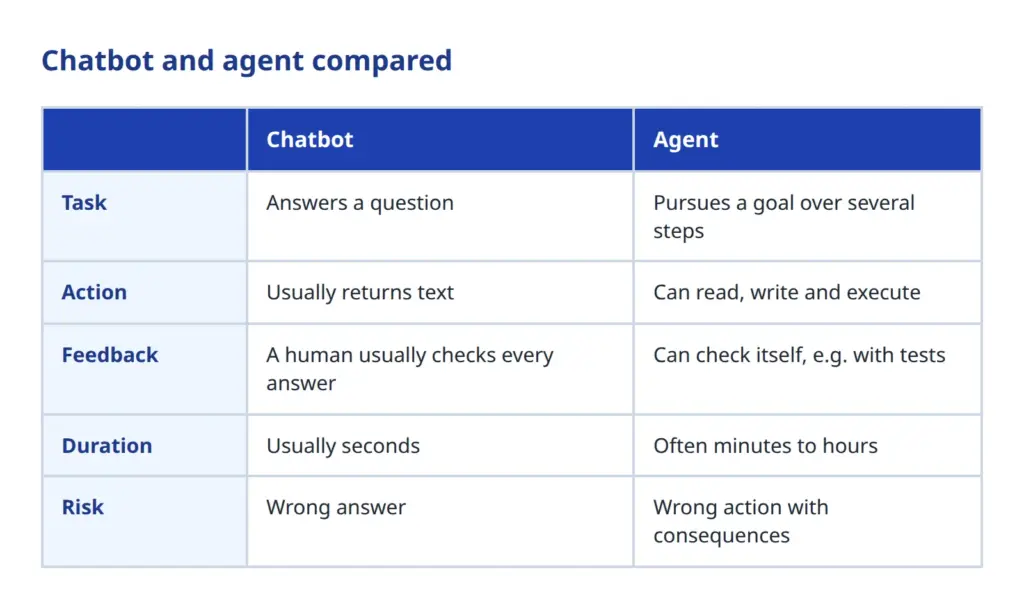
En chatbot besvarer et spørgsmål og leverer tekst. En agent forfølger et mål. Den deler opgaven op i trin, bruger værktøjer og kontrollerer, om det lykkedes. Hvis ikke, retter den planen og prøver igen.
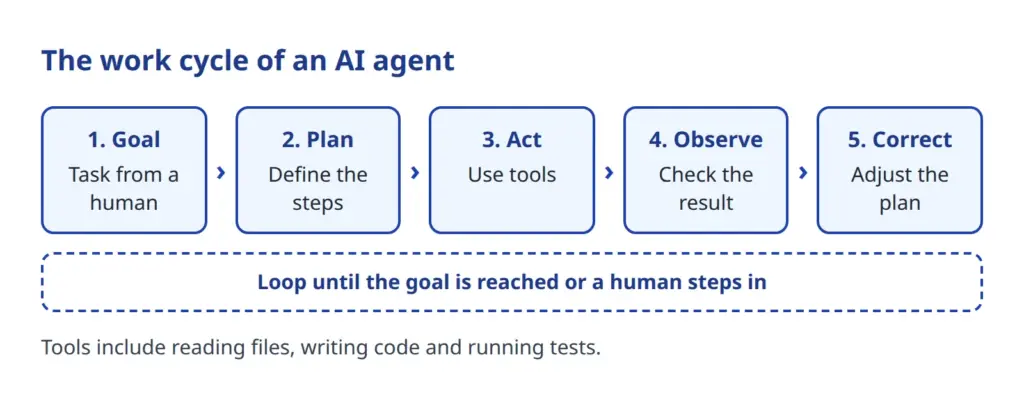
Det ses særlig tydeligt i softwareudvikling. Der findes agenter, som arbejder i terminalen eller i udviklingsmiljøet. De læser eksisterende kode, skriver ny, starter tests og læser fejlmeddelelserne. Derefter retter de til.
Et helt softwarefirma af roller
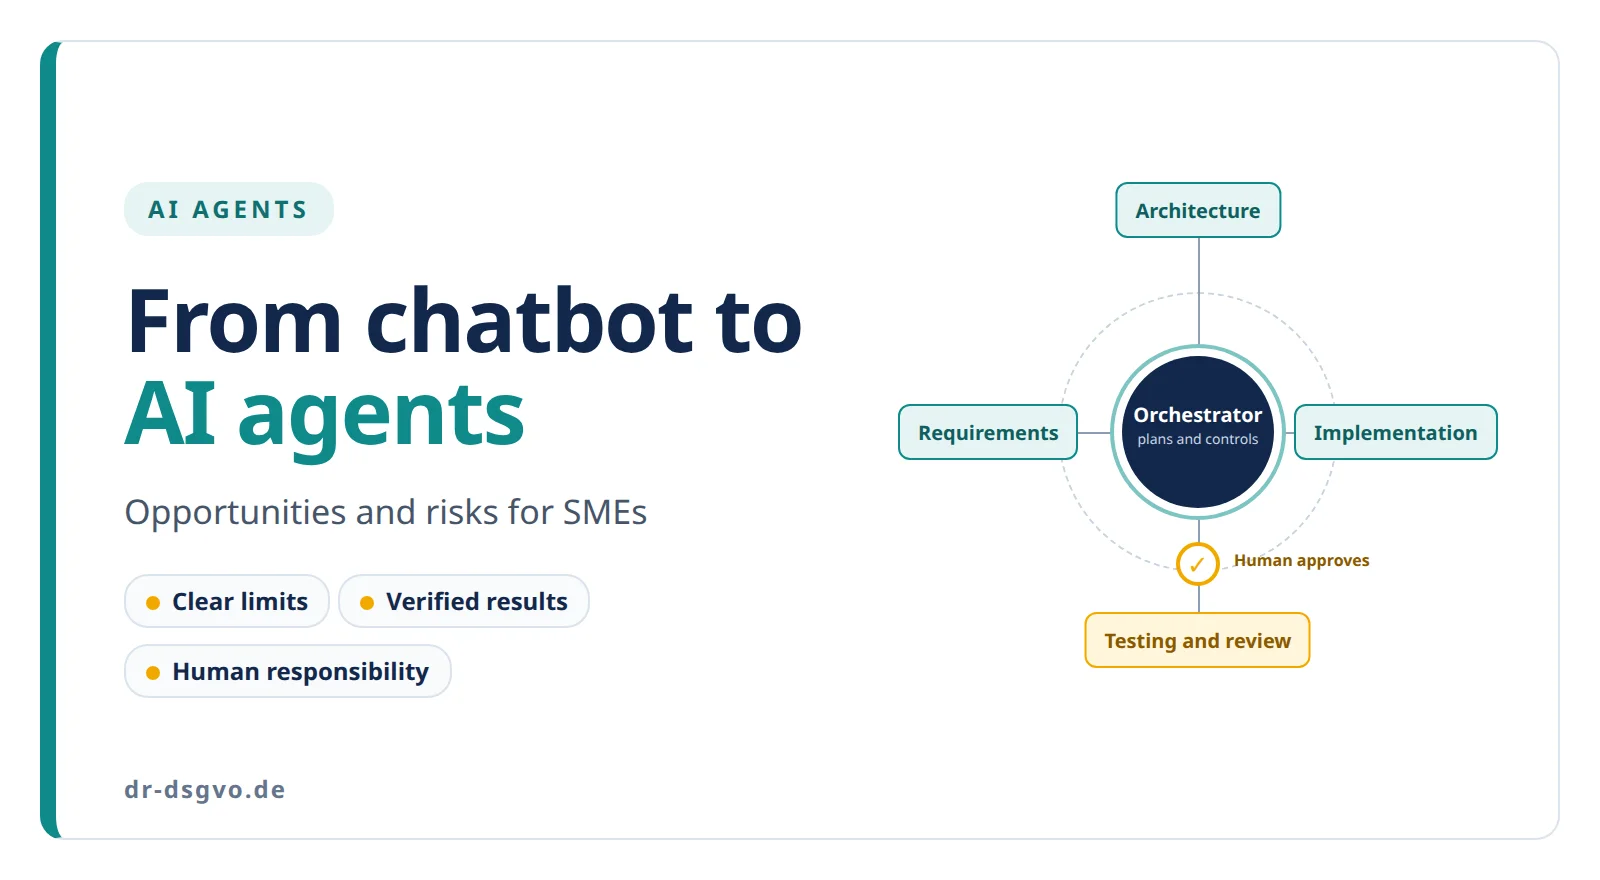
Det bliver interessant, når flere agenter arbejder sammen. En overordnet agent, orchestratoren, planlægger arbejdet. Den fordeler opgaver til specialiserede underagenter og samler deres resultater.
Man kan på den måde efterligne rollerne i et softwarefirma:
- Krav og arkitektur fastlægger, hvad der skal bygges, og hvordan.
- Database, backend og frontend omsætter det.
- Test, sikkerhedstjek og review kontrollerer resultaterne.
- Dokumentation og release afslutter arbejdet.
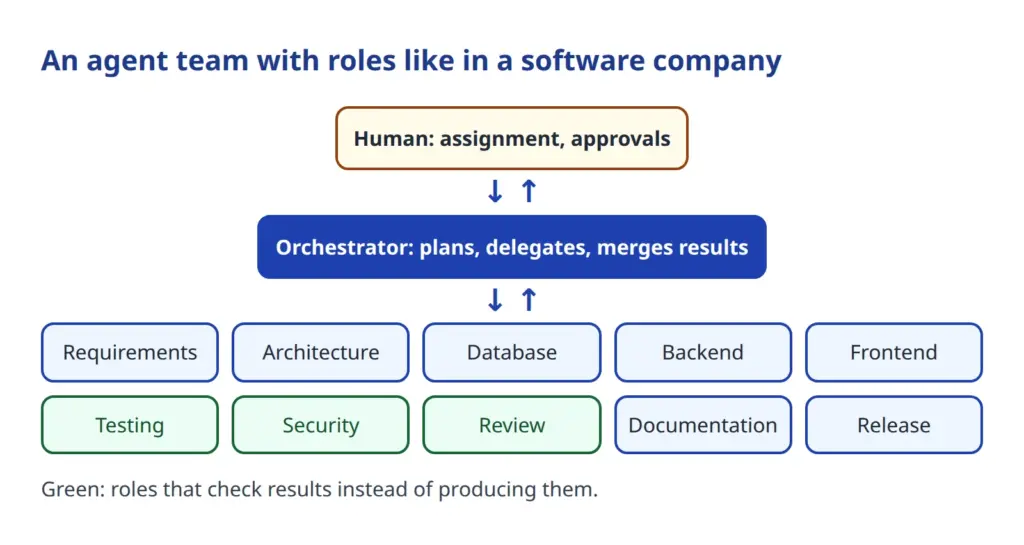
Hver rolle har et klart afgrænset ansvarsområde. En kontrollant skriver ikke kode, men vurderer den. Det er en velafprøvet idé fra menneskelig arbejdsdeling, her overført til agenter.
Hvad der er muligt i dag
Sådanne teams kan arbejde selvstændigt med opgaver i timevis. Man giver dem et tidsbudget. De arbejder trin for trin, delvis parallelt på adskilte filer. Det er status i dag, og den forbedres hurtigt. Ved hvert delresultat noterer de, hvad der er klaret, og hvad der stadig mangler.
Spørgsmål går kun til mennesket ved vigtige beslutninger, for eksempel om sikkerhed, omkostninger eller en ændring af omfanget. Alt andet afgør agenterne selv og logger det med en begrundelse. Til sidst foreligger en overdragelsesrapport: Hvad er gjort, hvad mangler, og hvordan fortsætter arbejdet?
For virksomheder kan det ændre meget:
- Prototyper og interne værktøjer bliver til på kort tid.
- Tests og dokumentation, som ofte bliver forsømt, opstår undervejs.
- Fagfolk aflastes for rutine og får mere tid til beslutninger.
- Arbejdet fortsætter også, når ingen sidder ved skærmen.
Det er vigtigt at bevare en nøgtern vurdering: Hvor meget tid et team faktisk sparer, afhænger af opgaven, kvaliteten af instrukserne og kontrollen. Generelle tal skal derfor læses med forsigtighed. Vi nævner bevidst ingen her.
Et eksempel fra hverdagen
Forestil dig, at din fagafdeling har brug for et lille værktøj til at analysere ordredata. Tidligere betød det: indsamle krav, indhente tilbud, vente i ugevis. Med et agentteam ser forløbet anderledes ud. Et menneske beskriver målet. Agenten afklarer åbne punkter, udarbejder en løsning, bygger den og tester den. Til sidst foreligger kode, tests og en beskrivelse.
Dermed er værktøjet endnu ikke færdigt. Et menneske kontrollerer og afprøver det. Gevinsten: Den første version foreligger tidligere, og fagfolkene kan koncentrere sig om vurdering og beslutning.
Tag risiciene ved AI-agenter alvorligt
Agenter er ikke ufejlbarlige medarbejdere. Deres styrke er samtidig deres risiko, for de handler rent faktisk.
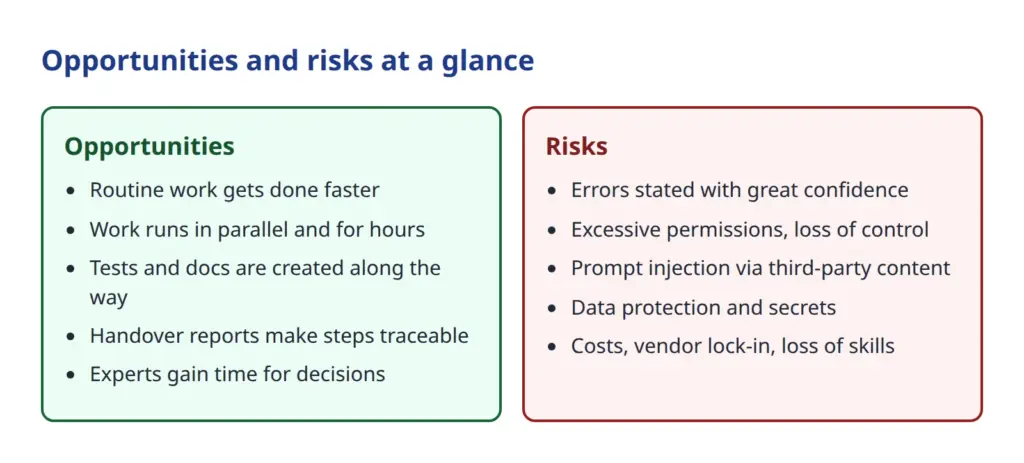
Fejl fremført med selvsikkerhed
Sprogmodeller kan formulere forkerte udsagn meget overbevisende. En agent kan overse en fejl eller påstå noget, der slet ikke er testet. Den, der overtager resultater uden kontrol, overtager også fejlene.
For vidtgående rettigheder og tab af kontrol
Jo mere en agent må, desto større kan skaden blive. Projektet OWASP, som samler sikkerhedsrisici ved AI-applikationer, opfører dette problem på samme liste under betegnelsen „Excessive Agency“: Agenten får mere autonomi, flere rettigheder eller mere systemadgang end nødvendigt.
Prompt injection
Agenter læser tekster: websider, e-mails, dokumenter. Heri kan der stå skjulte instruktioner, som agenten opfatter som ægte opgaver. Prompt injection står øverst på OWASP Top 10 for LLM-applikationer 2025. Jo flere rettigheder agenten har, desto farligere bliver et sådant angreb.
Databeskyttelse og hemmeligheder
Det, agenten læser, kan ende hos udbyderen af modellen. Personoplysninger er omfattet af GDPR. Adgangsoplysninger, nøgler og fortrolige projektdetaljer hører ikke hjemme inden for agentens rækkevidde. Før brug bør man afklare, hvor data behandles, og hvad kontrakten regulerer.
Omkostninger, afhængighed, kompetencer og ansvar
Lange agentkørsler bruger regnekraft, og den koster penge. Uden en budgetgrænse kan det løbe løbsk. Den, der udelukkende forlader sig på én udbyder, gør sig afhængig af dennes priser og betingelser. Desuden truer et snigende tab af kompetencer, hvis ingen i teamet længere forstår, hvad agenten gør. Og ansvaret forbliver hos virksomheden: Fejl kan ikke delegeres til AI'en.
Den retlige ramme
EU's AI-forordning (AI Act) træder i kraft i etaper. Ifølge Europa-Kommissionen (side opdateret 3. august 2026) har forbuddene mod visse praksisser været gældende siden februar 2025 og reglerne for AI-modeller til almen brug siden august 2025. Gennemsigtighedsreglerne gælder ifølge Kommissionen fra august 2026. Forpligtelserne for højrisiko-AI blev udskudt med AI-omnibuspakken, til december 2027 for anvendelsestilfælde efter bilag III og til august 2028 for AI i regulerede produkter (bilag I).
Om et konkret anvendelsestilfælde med agenter er omfattet, afhænger af brugen. En agent, der skriver kode, er noget andet end et system, der vurderer jobansøgninger. Få din sag vurderet af fagfolk. Denne artikel erstatter ikke juridisk rådgivning.
Niveauer af autonomi
Man behøver ikke at begynde med fuld autonomi. En trinvis tilgang giver mening. Først kommer agenten kun med forslag. Derefter foretager den ændringer efter godkendelse. Senere arbejder den selvstændigt inden for faste grænser. Først til sidst kører flere agenter over lang tid.
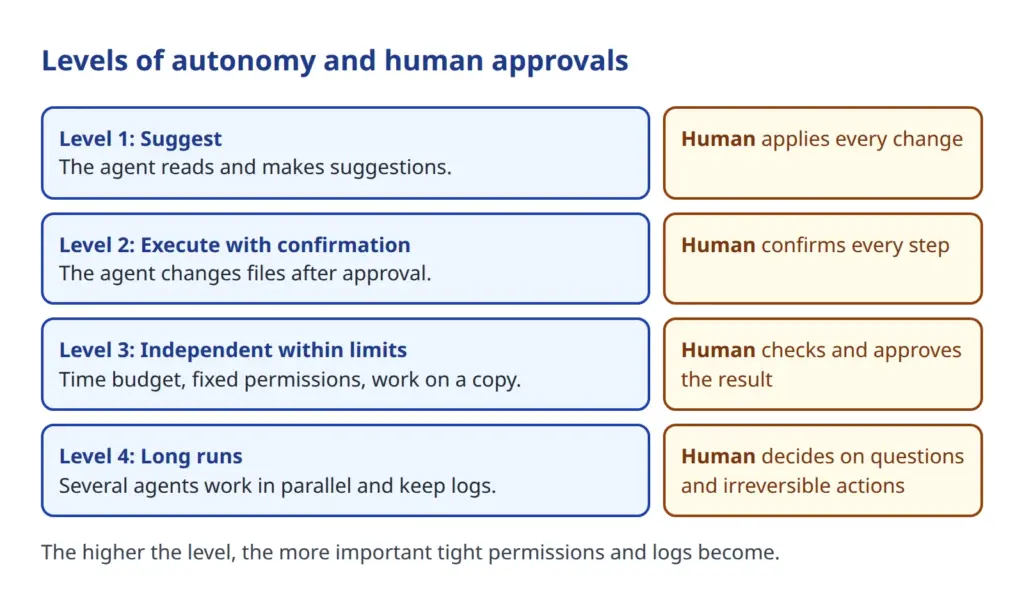
På hvert niveau er der et fast punkt, hvor mennesket griber ind. Den, der først går videre til næste niveau efter gode erfaringer, bevarer kontrollen. System1-modeller som Jev bør tages i betragtning i den forbindelse.
Sikringsforanstaltninger, der har vist sig at virke
Den gode nyhed: De vigtigste risici kan reduceres markant med kendte midler.
- Minimale rettigheder: Agenten får kun det, opgaven kræver.
- Godkendelse af et menneske ved alt, der ikke kan gøres om, for eksempel sletning, offentliggørelse eller betaling.
- Adskilte arbejdsområder: Agenten arbejder på en kopi, så ændringer aldrig havner direkte i originalen.
- Tests og reviews, helst udført af egne, uafhængige roller og af mennesker.
- Logning af alle trin, så det senere kan spores, hvad der skete.
- Kun kladder i stedet for direkte offentliggørelse: Agenten forbereder, mennesket godkender.
- Hold hemmeligheder væk: Adgangsoplysninger og persondata ligger uden for agentens rækkevidde.
- Sæt grænser: tids- og omkostningsbudgetter, som agenten ikke kan overskride.
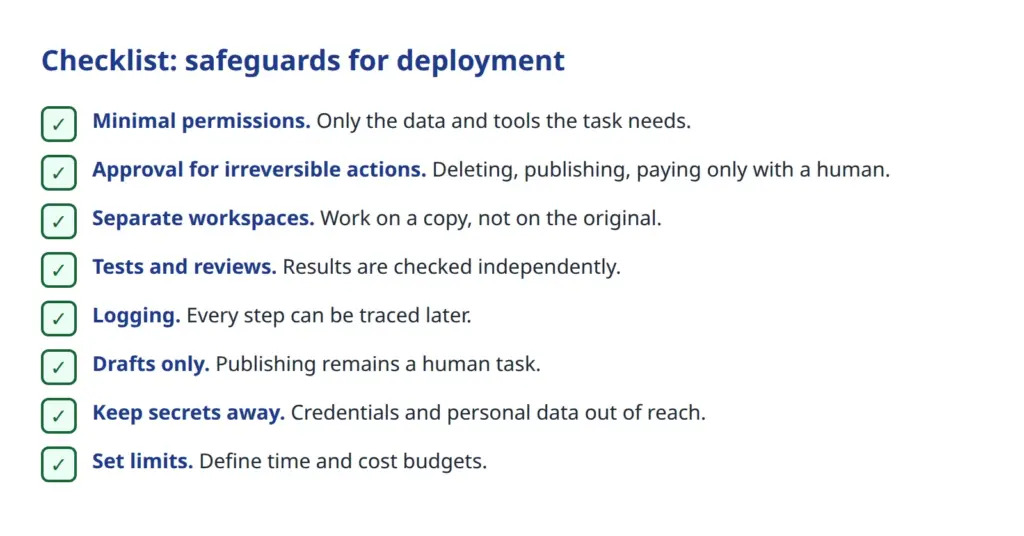
Disse foranstaltninger er ikke noget særligt for AI. De svarer til det, man også gør over for nye medarbejdere: give adgang trin for trin, gennemlæse arbejdet, træffe vigtige beslutninger i fællesskab. Forskellen er hastigheden. En agent kan på få minutter forvolde stor skade, hvis intet bremser den. Derfor bør grænserne håndhæves teknisk og ikke kun stå i en instruks.
Sådan kommer du i gang
- Vælg en opgave med lav risiko, for eksempel intern dokumentation eller testcases.
- Fastlæg, hvilke data der er tabu, og hold dem væk fra agenten.
- Bestem, hvem der kontrollerer og godkender resultaterne.
- Evaluer efter de første kørsler: Hvad gik godt, hvor opstod der fejl, og hvad kostede det?
- Udvid først rettigheder og omfang derefter.
Konklusion
AI-agenter er mere end en bedre chatbot. De planlægger, handler, kontrollerer og arbejder i team. Det åbner nye muligheder for små og mellemstore virksomheder, især inden for rutine, tests og dokumentation. Det kræver disciplin: snævre rettigheder, klare godkendelser, ordentlige logfiler og et vågent øje for databeskyttelse og omkostninger.
Start i det små, og udvid autonomien trin for trin. Sådan udnytter du mulighederne uden at give slip på kontrollen.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.