Il malware non si limita più a rubare dati: fa anche valutare il bottino da un'IA e individua le vittime più redditizie. Gli infostealer di nuova generazione si affiancano ai crescenti allarmi per spyware sui telefoni di servizio e alle telefonate di presunti reparti IT. Tre episodi recenti mostrano quali minacce ne derivano per studi legali, commercialisti, piccole imprese e dirigenti.
Nel giro di pochi giorni sono uscite tre notizie che, a prima vista, hanno poco in comune. Una società di sicurezza descrive un infostealer che fa valutare i dati rubati da un modello linguistico. Apple avverte alcuni deputati del Bundestag tedesco di spyware sui loro smartphone. Un produttore di soluzioni di sicurezza riferisce di telefonate con cui i criminali si spacciano per il reparto IT presso studi legali.
Tutti e tre hanno in comune uno schema: gli aggressori cercano persone che hanno accesso a dati, account o clienti di valore.
Infostealer spiegato in parole semplici: cosa ruba il malware e perché basta
Un infostealer è un malware che cerca su un computer le credenziali salvate e le invia agli aggressori. Il paragone con uno scassinatore aiuta: non porta via il televisore, ma il mazzo di chiavi, la rubrica e il taccuino. Con questi si possono poi aprire molte porte senza che nessuno debba più scassinare nulla.
Il bottino tipico comprende:
- password e dati di compilazione automatica salvati nel browser,
- cookie e token di sessione, cioè promemoria con cui un servizio riconosce un utente già autenticato,
- carte di pagamento e credenziali di wallet di criptovalute,
- chiavi SSH e cloud che danno accesso a server e servizi,
- profili Wi-Fi salvati e schermate.
Il furto può avvenire molto rapidamente. Dopo, il software può cancellarsi da solo e sul computer non resta quasi traccia. Di solito ci si accorge dell'incidente solo quando qualcuno usa i dati rubati per impossessarsi di un account. I set di dati vengono scambiati su mercati specializzati.
Per chi è tenuto al segreto professionale la situazione è particolarmente sgradevole. Una sola casella di posta, un solo spazio cloud o un accesso al software dello studio può contenere i dati di molti clienti. Il danno allora non colpisce solo lo studio, ma tutti coloro i cui documenti vi sono conservati.
Come l'IA valuta il bottino: l'esempio di VOLTA
Il team di ricerca di Cisco Talos descrive in un'analisi un infostealer per Windows chiamato VOLTA. Raccoglie password del browser, cookie, carte di pagamento, seed phrase di wallet di criptovalute, sessioni di app di messaggistica e piattaforme di gioco, token Microsoft, chiavi SSH e cloud, profili Wi-Fi e screenshot. La novità è ciò che accade dopo: il software serializza i dati in un profilo e li invia a un modello linguistico.
La richiesta passa attraverso OpenRouter, un gateway. Si tratta di un punto di accesso dietro il quale sono raggiungibili molti modelli di fornitori diversi. Secondo Talos, lo stealer interroga prima Claude Opus 4.6. Se il modello si rifiuta di rispondere, seguono Kimi K2 e poi Gemini 2.5 Flash. Il risultato è un profilo della vittima con luogo, datore di lavoro e altre informazioni, insieme a una stima di quali account valgano di più. Con un token Gmail rubato, il software esamina inoltre le conferme d'ordine per verificare l'indirizzo di casa.
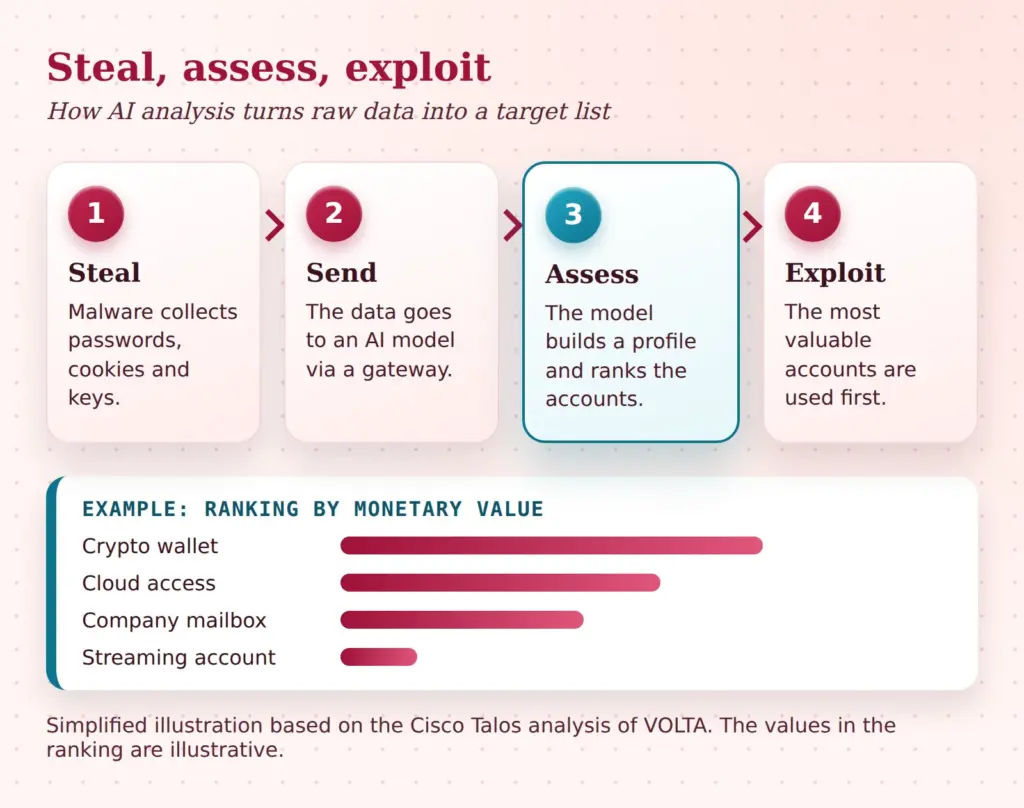
La differenza rispetto ai malware precedenti sta nella quantità di lavoro. Prima una persona doveva passare in rassegna grandi quantità di dati oppure vendere i dati grezzi in blocco. Ora si ottiene automaticamente un elenco ordinato. In questo modo anche qualcuno senza esperienza, che ha soltanto acquistato un kit già pronto, può filtrare le vittime più redditizie.
Diversi aspetti restano però incerti:
- L'analisi non descrive la via d'infezione. Non si sa se dietro ci siano phishing, download contraffatti o altro.
- Non è dimostrato alcun coinvolgimento o conoscenza da parte dei servizi citati.
- L'analisi non chiarisce quanto sia diffuso il software. Talos indica come primo ritrovamento un campione dell'11 ottobre 2026.
Servizi di IA usati in modo abusivo: quanto proteggono i rifiuti dei modelli?
Nell'abuso dell'IA salta all'occhio un dettaglio: quando un modello rifiuta, il malware interroga il successivo. Un rifiuto non è quindi un confine di sicurezza, ma un ostacolo che si aggira cambiando modello. I gateway raggruppano molti modelli dietro un unico accesso e rendono questo cambio semplice.
Da ciò non deriva un'accusa nei confronti di singoli fornitori. Si può però generalizzare che la protezione dagli abusi deve intervenire in più punti: nei modelli stessi, nei gateway che inoltrano le richieste e negli account attraverso cui si paga. Ne fanno parte i limiti di frequenza, il riconoscimento di schemi di richiesta sospetti e il blocco degli account.
Anche le aziende che utilizzano servizi di IA hanno un compito. Le chiavi API sono credenziali come tutte le altre. Se finiscono in un set di dati di un infostealer, estranei possono usarle per inviare richieste a spese altrui o sottrarre dati. Le chiavi quindi non vanno negli script sul notebook o nel browser, ma in un archivio protetto con permessi limitati e breve durata.
L'IA trasforma i dati rubati in una lista della spesa ordinata.
Se la valutazione diventa più rapida, resta meno tempo tra furto e abuso. Le credenziali dovrebbero quindi essere organizzate in modo che un singolo set di dati rubato apra il meno possibile: account separati, permessi limitati e nessun riutilizzo delle password.
Perché i cookie di sessione aggirano l'MFA
Molti account sono ormai protetti da un secondo fattore, per esempio un codice generato da un'app. È una misura sensata e resta obbligatoria. Contro le sessioni rubate, però, aiuta solo in parte. Il motivo si spiega con la visita a un edificio: l'autenticazione a più fattori è il controllo all'ingresso. Dopo, il visitatore riceve un braccialetto con cui si muove liberamente. Questo braccialetto è il cookie di sessione.
Se un infostealer ruba il cookie, non deve più superare il controllo. Mostra il braccialetto e il servizio lo scambia per l'utente autenticato. Password e codice non servono. Lo stesso vale per i token, per esempio negli account Microsoft. Anche senza malware gli account Microsoft 365 sono presi di mira con attacchi di accesso.
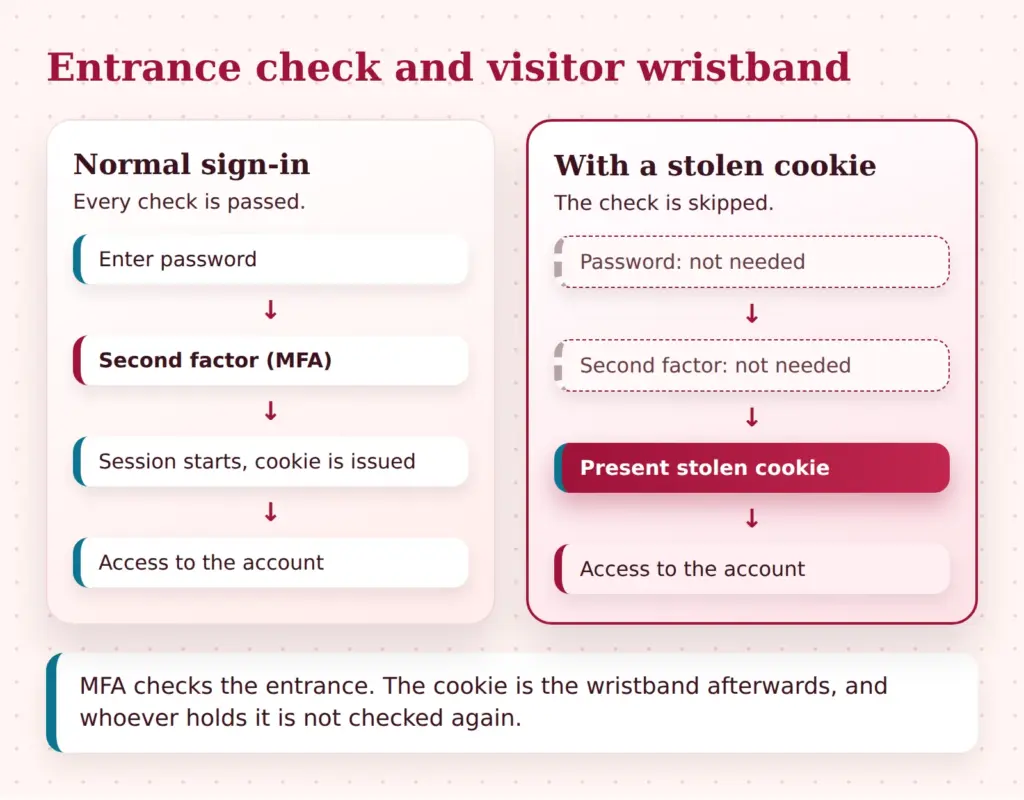
Per questo anche un'autenticazione particolarmente forte con passkey o chiavi hardware non basta da sola contro il furto di token. Protegge l'ingresso, ma non lo stato successivo. Resta comunque importante, perché rende più difficili il phishing e il furto di password.
L'autenticazione a più fattori basta a proteggere dagli infostealer?
Cosa aiuta davvero contro gli infostealer
La protezione dagli infostealer si articola su quattro livelli che si completano a vicenda. Nessun singolo prodotto copre tutto.
Prevenire. Browser e sistema operativo vengono mantenuti aggiornati. Il software proviene solo da fonti note, non da portali di download o da link nei messaggi. Gli account amministratore non vengono usati per navigare e per le e-mail. Meno permessi ha un account, meno un malware può sottrarre.
Rendere inutili i dati rubati. Le sessioni legate al dispositivo collegano un cookie al dispositivo su cui è stato emesso. Un cookie rubato non funziona quindi su un altro computer. Esistono sviluppi che legano i cookie di sessione a un dispositivo, ma non sono ancora disponibili ovunque. Sessioni di breve durata e credenziali in un archivio protetto anziché nel browser riducono ulteriormente il danno.
Rilevare. Talos raccomanda di vietare, o almeno segnalare, l'avvio di Chrome con l'opzione --headless da parte di processi estranei. Headless significa che il browser funziona senza finestra visibile. VOLTA usa questa modalità per aggirare un meccanismo di protezione del browser. Per le piccole imprese ciò significa: la tecnica non va capita, va commissionata. Un fornitore IT può stabilire con un controllo delle applicazioni quali programmi possono avviare quali altri programmi.
Reagire. In caso di sospetto non basta cambiare la password, perché i token restano validi finché non vengono revocati. Tutte le sessioni attive vengono chiuse, il dispositivo viene scollegato dalla rete, e wallet, chiavi e carte di pagamento si considerano compromessi. La sequenza ricorda un piano d'azione per i primi 60 minuti dopo un attacco ransomware: isolare, bloccare gli accessi, documentare.
| Misura | Cosa impedisce | Impegno |
|---|---|---|
| Aggiornamenti e permessi limitati | Infezione e propagazione | basso |
| Software solo da fonti verificate | Infezione tramite download contraffatti | basso |
| Chiavi e password non nel browser | Furto delle credenziali salvate | medio |
| Sessioni brevi, revoca in caso di sospetto | Abuso dei cookie rubati | medio |
| Sessioni legate al dispositivo, se disponibili | può rendere più difficile l'uso dei cookie rubati su dispositivi estranei | alto |
| Controllo delle applicazioni con allarme | Abuso delle funzioni del browser da parte del malware | alto |
Avviso di Apple sullo spyware: cosa significa una Threat Notification
Secondo notizie di stampa, dal 29 ottobre 2026 deputati del Bundestag e membri del governo tedesco hanno ricevuto avvisi di Apple che mettono in guardia dal cosiddetto mercenary spyware. Si intende un software di spionaggio sviluppato da fornitori per committenti paganti e rivolto in modo mirato contro singole persone. Il BSI, l'Ufficio federale tedesco per la sicurezza informatica, ha scritto alle persone interessate, e il ministro del Digitale Wildberger ha confermato all'ARD che una compromissione è possibile.
Molto resta aperto: il numero delle persone colpite, il tipo di spyware, gli autori e se un dispositivo sia stato effettivamente infettato. Wildberger ha infatti lasciato aperta la questione se i dispositivi siano stati davvero infettati. Non è nota una comunicazione propria del BSI, le informazioni si basano su notizie di stampa. Un avviso di possibile coinvolgimento non è quindi ancora la conferma di un attacco.
Per inquadrare la situazione conta di più ciò che Apple dice di tali segnalazioni. Secondo Apple questi avvisi sono molto affidabili. Apple però non può offrire una certezza assoluta, quindi l'avviso non è la prova di un'infezione riuscita. Significa che, secondo la valutazione dell'azienda, il dispositivo o l'ID Apple potrebbe essere stato bersaglio di un attacco mirato.
Non possono essere colpiti solo i politici. Anche dirigenti, avvocati, giornalisti e difensori dei diritti umani fanno parte dei gruppi interessanti per attacchi di questo tipo. Per la maggior parte delle persone la probabilità resta bassa. Per chi ha accessi di grande valore è comunque utile conoscere in anticipo la procedura.
Primi passi dopo un avviso di Apple e preparazione per le persone esposte
Per prima cosa si verifica l'autenticità. Apple, in questi avvisi, non chiede mai di cliccare su link, aprire file, installare app o profili oppure comunicare password e codici di verifica. Una notifica autentica compare inoltre in cima alla pagina dopo l'accesso su account.apple.com. Un messaggio che lì non compare è sospetto.
Poi vanno coinvolti degli esperti. Apple rimanda alla Digital Security Helpline di Access Now, che offre assistenza d'emergenza 24 ore su 24. L'organizzazione consiglia di non cancellare il dispositivo, perché la cancellazione non impedisce necessariamente nuove infezioni. Va invece creato un backup per conservare eventuali tracce. Quale tipo di backup sia adatto dipende dal singolo caso e va chiarito preferibilmente con la helpline o con un servizio specializzato. In Germania entrano in gioco anche il BSI e un fornitore IT come interlocutori.
Come misura di protezione aggiuntiva Apple offre la modalità di isolamento. Limita molte funzioni: la maggior parte degli allegati ai messaggi viene bloccata, le anteprime dei link mancano e le chiamate FaceTime da persone sconosciute vengono rifiutate. Protegge, ma costa comodità. Chi la usa dovrebbe conoscerne prima le limitazioni.
Chi cerca la procedura solo dopo l'allarme perde le ore più importanti.
Tutto questo è efficace solo se i ruoli sono stabiliti in anticipo. Un piccolo prospetto aiuta a mettere per iscritto le decisioni:
| Da stabilire in anticipo | Esempio |
|---|---|
| Referente in caso di sospetto | Nome e numero di telefono dell'assistenza IT, conservati al di fuori del dispositivo interessato |
| Secondo dispositivo | Un dispositivo sostitutivo pulito è pronto per restare raggiungibili |
| Gestione dei contenuti aziendali | Documenti sensibili e dati dei mandati non vengono aperti sul dispositivo interessato fino a chiarimento |
| Cosa non si fa | Nessun ripristino prima di aver consultato il servizio specializzato, nessun clic sui link dell'avviso |
| Informazione di terzi | Stabilito chi informa direzione, clienti o autorità di vigilanza |
Vishing negli studi legali: la telefonata del falso reparto IT
Il terzo episodio non richiede né malware né spyware, ma soltanto un telefono. Il vishing indica una truffa telefonica in cui i malviventi si spacciano per un interlocutore di fiducia. Secondo il Legal Threat Landscape Report 2026 di CrowdStrike, gli attacchi contro organizzazioni del settore legale sono quasi raddoppiati dal 2023. Tra settembre 2025 e agosto 2026, 455 organizzazioni legali sono comparse sui siti di leak di gruppi di estorsori, con un aumento del 39 percento. La Germania è tra i paesi più colpiti.
Questi numeri sono dati del produttore riportati di seconda mano. Non sono verificati in modo indipendente e provengono da un articolo di stampa sul report. Sono utili come indicazione di una tendenza, non come statistica esatta.
Viene descritto anche il gruppo Chatty Spider. Telefona ai dipendenti, si presenta come IT interno e li induce ad autorizzare un software di assistenza remota. La procedura è di solito simile:
- Arriva una telefonata, spesso con un motivo plausibile come un aggiornamento o un guasto.
- Chi chiama crea urgenza e sottolinea che bisogna fare in fretta.
- La persona chiamata avvia un software di assistenza remota e concede l'accesso.
- Nel giro di pochi minuti i dati vengono copiati e l'accesso serve da trampolino per ulteriori passi.
In queste telefonate entrano sempre più spesso in gioco voci clonate che suonano ingannevolmente autentiche. Per gli studi legali ciò significa: anche una telefonata che sembra quella del collega conosciuto o del proprio tecnico IT non è una prova.
Regole di autorizzazione e richiamata: come si svolge in sicurezza l'assistenza remota
Contro le telefonate aiutano più regole concrete che l'invito a essere prudenti. Chi deve decidere mentre qualcuno fa pressione ha bisogno di una procedura fissa. Si sono dimostrati efficaci i seguenti punti:
- L'assistenza remota viene avviata solo dopo un ticket o una richiesta interna, mai a causa di una telefonata inattesa.
- La richiamata avviene tramite un numero noto e registrato, mai tramite il numero di chi ha chiamato.
- Il software di assistenza remota può essere installato solo da un elenco di programmi autorizzati. Tecnicamente lo si può limitare.
- Per l'accesso ai fascicoli dei mandati vale l'autorizzazione a quattro occhi.
- Reception e segreteria ricevono un'istruzione scritta breve, perché vengono chiamate particolarmente spesso.
- Una telefonata di prova viene esercitata regolarmente, senza attribuire colpe. Chi ci casca ha imparato qualcosa e non deve temere nulla.
È importante che la procedura funzioni anche sotto pressione. Una regola che si può seguire solo quando nessuno mette fretta protegge poco. Aiuta una frase che chiunque può dire: si richiama, e questo vale senza eccezioni.
Lo studio come fornitore: cosa clienti e PMI dovrebbero includere nella valutazione dei rischi
Chi è tenuto al segreto professionale, come avvocati, commercialisti e revisori, gestisce dati redditizi per gli aggressori: contratti, bilanci, fascicoli del personale, coordinate bancarie. Gli attacchi informatici agli studi colpiscono quindi spesso anche i clienti. Secondo il report citato, gli studi servono inoltre da trampolino verso obiettivi più grandi, perché vi convergono accessi e rapporti di fiducia con molte aziende.
Per i clienti, spesso piccole e medie imprese, ne consegue che lo studio fa parte della propria valutazione dei rischi. Sono utili questi passi:
- Lo studio viene registrato nel registro come qualsiasi altro fornitore che ha accesso ai dati e che, a seconda della configurazione, opera come responsabile del trattamento.
- I documenti sensibili vengono scambiati solo tramite canali sicuri, non come normale allegato e-mail.
- Si chiede quali siano il piano di emergenza e i canali di segnalazione dello studio.
- È chiarito chi informa chi e quando in caso di incidente.
Dal punto di vista giuridico vale quanto segue: se dopo una violazione dei dati personali sussiste un rischio per gli interessati, il titolare del trattamento deve di norma notificarla all'autorità di controllo entro 72 ore ai sensi dell'art. 33 GDPR. Per gli avvocati tedeschi si aggiungono il segreto professionale e regole particolari sul ricorso a fornitori di servizi ai sensi del § 43e BRAO. Se e in quale forma sia necessario un contratto di trattamento dei dati dipende dal singolo caso ed è valutato in modo diverso nella prassi.
Lo schema comune: persone esposte e accessi di valore
I tre episodi usano tecniche diverse, ma hanno caratteristiche uguali. Gli aggressori non cercano l'azienda, ma la persona con l'accesso. Nel caso dell'infostealer è l'utente con le sessioni salvate, nello spyware chi porta il telefono, nel vishing la dipendente che risponde alla chiamata. L'IA accelera la selezione e l'ordinamento degli obiettivi. E la protezione nasce da abitudini e procedure decise in anticipo, non da un singolo prodotto.
È una buona notizia, perché le procedure si possono stabilire. Chi oggi regola tre cose risparmia, in caso di emergenza, le ore più importanti: un referente con numero registrato, una regola di richiamata per l'assistenza remota e una procedura per revocare rapidamente sessioni e token.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.