


Secondo Microsoft, da novembre un'IA in Teams controllerà la presenza di phishing nelle chat con contatti esterni sconosciuti, esclusivamente a fini di sicurezza e senza memorizzare il contenuto dei messaggi. Il rilevamento phishing con IA in Teams lascia però aperte tre questioni: opt-out, luogo dell'analisi e utilizzo dei risultati dell'analisi. Ne deriva la necessità di chiarimenti per il registro dei trattamenti, la valutazione d'impatto e il consiglio aziendale.
Nuova IA in Teams: l'annuncio di Microsoft
Secondo BleepingComputer del 23/10/2026, Microsoft ha annunciato nel Message Center (MC1519866) un rilevamento di phishing e social engineering basato sull'IA per Teams. La funzione arriva automaticamente: secondo le informazioni disponibili, gli amministratori non devono attivarla. È proprio qui che nasce la tensione: interviene una funzione di sicurezza che analizza il contesto della conversazione, e lo fa in uno strumento in cui i dipendenti comunicano ogni giorno.
In ogni caso, negli ultimi anni Microsoft non si è distinta né per trasparenza né per una cultura della sicurezza particolarmente solida – si vedano i numerosi incidenti e comportamenti discutibili di Microsoft.
Per inquadrare le informazioni valgono tre etichette: è documentato ciò che è sostenuto da una fonte citata, è non confermato ciò a cui Microsoft non ha risposto, ed è una valutazione un giudizio che non pretende di essere consulenza legale.
In sintesi: il guadagno in termini di protezione è plausibile. Le questioni di protezione dei dati e di codeterminazione, però, non si risolvono da sole con l'attivazione automatica. Chi documenta prima del rollout resta in grado di agire. Un caso analogo è descritto nell'articolo sul rilevamento delle frodi in Chrome con Gemini.
Rilevamento phishing con IA in Teams: cosa fa la funzione e quando arriva
La fonte di questa sezione è la notizia di BleepingComputer del 23/10/2026. Il messaggio nel Message Center è visibile solo nel proprio tenant e non è stato possibile consultarlo in originale. Un mirror pubblico e un mirror della voce di roadmap 575288 facilitano soltanto l'accesso e non valgono come fonte primaria.
Documentato secondo BleepingComputer: la funzione analizza il contesto della conversazione per riconoscere phishing, social engineering, furto d'identità e intenti ingannevoli. Ciò dovrebbe riuscire anche senza segnali classici come link o file dannosi. Il focus è sulle situazioni ad alto rischio, per esempio le chat con contatti esterni che scrivono per la prima volta. Se una conversazione viene classificata come sospetta, gli utenti ricevono un avviso.
Sulla tempistica la notizia riporta le seguenti indicazioni, espressamente provvisorie:
- Inizio del rilascio: inizio di novembre 2026.
- Targeted Release: presumibilmente entro metà novembre 2026.
- Disponibilità generale a livello mondiale: presumibilmente tra inizio e metà dicembre 2026.
Secondo i mirror, la voce di roadmap indica invece come data di disponibilità generale «novembre 2026» e lo stato «In sviluppo». Entrambe le indicazioni sono soggette alla consueta riserva che le date possono cambiare. Chi pianifica dovrebbe prendere come riferimento la data più vicina. Secondo il mirror, la funzione vale per Android, desktop, iOS, Mac e web nel cloud multi-tenant standard. Anche questo non è stato verificato sull'originale.
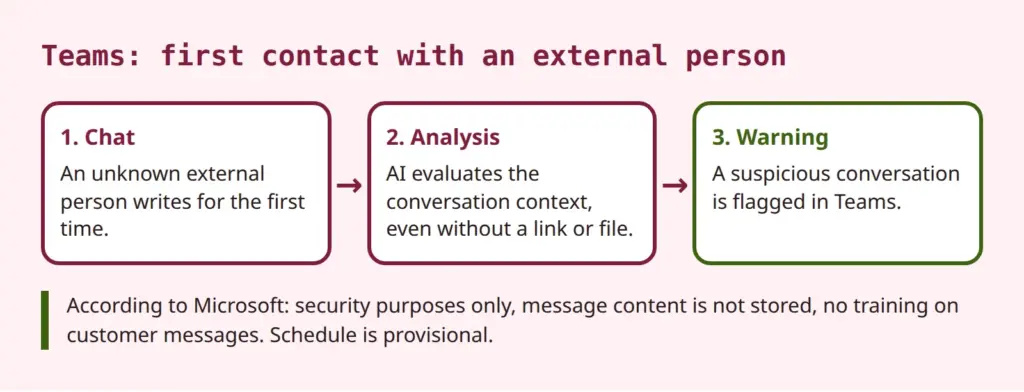
Secondo Microsoft, gli amministratori non devono fare nulla per attivare la protezione. La notizia non menziona alcuna possibilità di rifiutare o disattivare la funzione. È quindi non confermato se esista un interruttore. Non è documentata né la sua presenza né la sua assenza. Altrettanto aperto è se la funzione richieda determinate licenze come Defender for Office 365. La notizia non ne cita.
Per contestualizzare: Teams dispone già di funzioni di protezione. La pagina di Microsoft Learn su Defender for Office 365 in Teams elenca, tra l'altro, avvisi per URL pericolosi, Safe Links, Safe Attachments, la rimozione successiva dei messaggi dannosi (ZAP) e la segnalazione da parte degli utenti. Secondo Microsoft, la nuova funzione è un livello aggiuntivo che interviene dove si verificano attacchi puramente testuali senza link. La pagina di Learn non la menziona. In passato Microsoft aveva già annunciato un rilevamento dell'imitazione di marchi nei primi contatti (MC910976). La funzione attuale va oltre, analizzando il contesto della conversazione.
Più protezione nei primi contatti con esterni
Valutazione: l'attenzione ai primi contatti esterni è comprensibile. Una chat in Teams appare più familiare di un'e-mail. Chi riceve un messaggio nel messenger si aspetta meno spesso un tentativo di truffa. Gli aggressori ne approfittano spacciandosi per fornitori, superiori o supporto IT. I filtri classici riconoscono male questi attacchi quando il messaggio è composto solo da testo. Un'analisi del contesto può intervenire proprio qui.
I limiti dovrebbero essere altrettanto chiari. Secondo le fonti disponibili, Microsoft non indica tassi di rilevamento né una percentuale di falsi allarmi. Entrambi sono non confermati. Nelle analisi del contesto i falsi allarmi non sono esclusi. Partner legittimi che scrivono per la prima volta potrebbero essere segnalati. È possibile anche il contrario: un attacco abile resta inosservato. La funzione non sostituisce quindi né la formazione né regole chiare.
Misure utili indipendentemente dalla nuova IA:
- Gestire la comunicazione esterna in Teams, per esempio tramite domini consentiti o bloccati.
- Invitare i dipendenti a segnalare le chat sospette invece di limitarsi a chiuderle.
- Mostrare nella formazione di sensibilizzazione le truffe tipiche, compresi gli attacchi in chat senza link.
- Verificare la propria superficie di attacco, per esempio con security check tecnici.
Il guadagno in termini di protezione è quindi reale, ma non è un lasciapassare. Giustifica il prendere sul serio la funzione. Non sostituisce la verifica di come funziona.
Privacy in Microsoft Teams: cosa promette Microsoft e cosa resta aperto
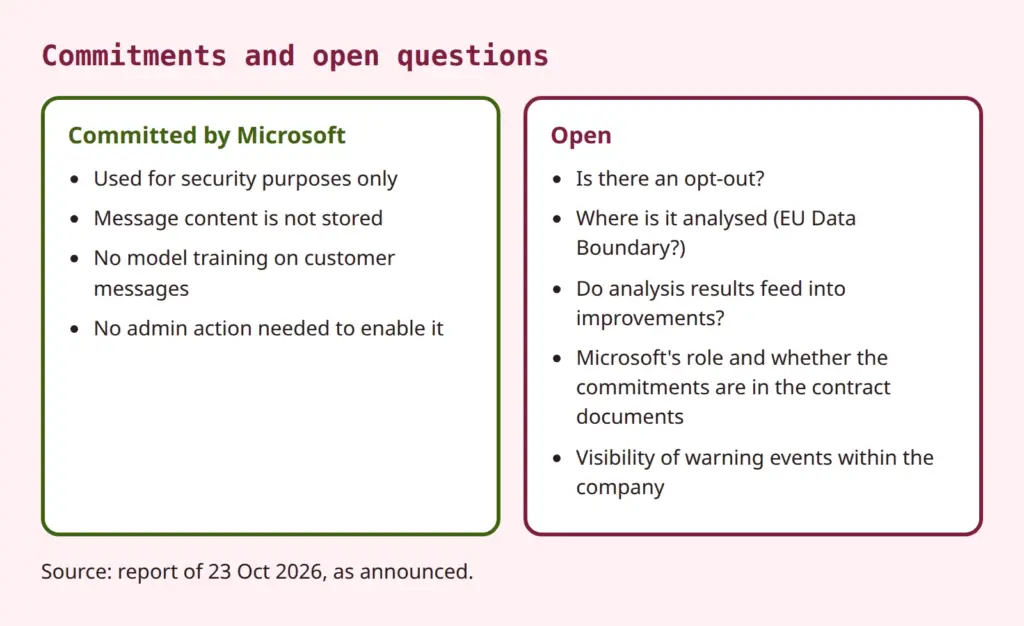
Documentato come dichiarazioni di Microsoft (secondo BleepingComputer, in sostanza): la funzione viene usata solo a fini di sicurezza. Non serve alla produttività, né alla sintesi, né alla pubblicità, né al monitoraggio degli utenti. Il sistema di rilevamento non memorizza il contenuto dei messaggi. Questi non vengono usati per l'addestramento dei modelli né per altri utilizzi secondari. Secondo il mirror, la voce di roadmap cita solo l'utilizzo «esclusivamente a fini di sicurezza» e lascia aperti i dettagli su trattamento, durata di conservazione e messa a disposizione dei dati.
Queste promesse sono un buon inizio. Per ora, però, sembrano comparire solo nell'annuncio; va verificato se facciano parte della documentazione contrattuale. Ai fini della verifica conta se siano riportate in modo tracciabile nelle condizioni dei prodotti e dei servizi, nell'addendum sulla protezione dei dati o nella documentazione del prodotto.
Nessuna memorizzazione non significa che nulla venga analizzato.
Questa distinzione è il nocciolo delle questioni aperte. «Il contenuto dei messaggi non viene memorizzato» e «nessun addestramento con i messaggi dei clienti» sono affermazioni su memorizzazione e addestramento dei modelli. Non dicono che non avvenga alcuna analisi. L'analisi è la funzione stessa. Né dicono che cosa accada ai risultati dell'analisi. L'annuncio non chiarisce se un giudizio di rilevamento, metadati derivati o feedback dalle segnalazioni degli utenti confluiscano nel miglioramento dei servizi di Microsoft. Non si afferma che ciò avvenga. È una questione aperta da chiarire prima di una valutazione.
Altri punti non confermati, che vanno posti come domande a Microsoft o verificati nella documentazione:
- Opt-out: esiste un interruttore a livello di tenant, per gruppi o per singoli utenti? Notizia e roadmap tacciono.
- Luogo dell'analisi: avviene all'interno della EU Data Boundary? La voce di roadmap indica solo «Worldwide». Se la funzione rientri nel perimetro dei dati deve emergere dalla documentazione.
- Utilizzo dei risultati dell'analisi: i risultati derivati confluiscono nel miglioramento dei servizi? È promesso soltanto che i messaggi non vengano usati per l'addestramento.
- Ruolo di Microsoft: Microsoft agisce come responsabile del trattamento o, per finalità di sicurezza, in parte come titolare autonomo? Ciò dipende dall'addendum sulla protezione dei dati alle condizioni dei prodotti e dei servizi nella versione di volta in volta vigente. Non è stato possibile consultare tale versione, perciò non si esprime alcuna affermazione sulla nuova funzione.
- Eventi di avviso: i rilevamenti compaiono in log, report o nel portale Defender, e chi in azienda può vederli? Questo decide la questione della codeterminazione trattata due sezioni più avanti.
Su come inquadrare in generale queste funzioni di IA, l'articolo sulle scomode verità dietro la promessa di IA di Microsoft offre ulteriori retroscena. Lì si parla di Copilot, ma il ragionamento è trasferibile: le promesse sulle pagine di prodotto vanno distinte dalla documentazione contrattuale.
Le promesse non vengono messe in dubbio. Decisiva è la loro verificabilità: una verifica privacy ha bisogno di documenti che si possano citare e archiviare, non solo di una notizia.
Base giuridica, registro e valutazione d'impatto per il rilevamento del phishing
Valutazione: come base giuridica per l'analisi entra in considerazione soprattutto il legittimo interesse del datore di lavoro alla sicurezza informatica (art. 6, par. 1, lett. f GDPR). La necessità può essere motivata con la sicurezza del trattamento. Nel contesto lavorativo si aggiunge il § 26 BDSG (legge federale tedesca sulla protezione dei dati), oltre a un accordo aziendale come accordo collettivo. Quanto il § 26, comma 1, primo periodo, BDSG regga ancora dopo la sentenza della CGUE su una norma parallela dell'Assia (C-34/21, 2023) è controverso. Qui ciò resta un'indicazione di incertezza giuridica. Un approfondimento andrebbe oltre lo scopo di questo articolo, e la sentenza non è stata verificata in originale per questo contributo.
Gli interessati non sono solo i dipendenti. Vengono trattati anche i mittenti esterni al primo contatto. I loro messaggi sono l'oggetto dell'analisi. Il bilanciamento degli interessi e la trasparenza verso gli esterni fanno quindi parte della verifica, per esempio tramite l'informativa privacy dell'azienda.
Il registro delle attività di trattamento è il primo passo pratico. La funzione può presumibilmente essere registrata come integrazione del trattamento Teams esistente o della sicurezza IT. Vanno verificati finalità, categorie di interessati (dipendenti e interlocutori esterni), categorie di dati (contenuti delle chat come oggetto dell'analisi, eventi di avviso), destinatari, eventuali trasferimenti verso paesi terzi e termini di cancellazione.
Per la valutazione d'impatto sulla protezione dei dati vale quanto segue: prima di tutto verificare se la valutazione d'impatto esistente su Microsoft 365 e Teams richieda modifiche. Una nuova analisi dei contenuti delle comunicazioni basata sull'IA può modificare il rischio. Se serva una valutazione d'impatto nuova o integrata dipende dai punti aperti, soprattutto da opt-out, luogo dell'analisi e utilizzo dei risultati. Come supporto alla decisione servono l'analisi di soglia e il confronto con gli elenchi delle autorità di controllo. L'indicazione è quindi «verificare e documentare», non «redigere obbligatoriamente da capo». Le basi si trovano nell'articolo sull'articolo 35 GDPR e in quello sulla valutazione d'impatto per l'IA e altri servizi digitali.
Un ulteriore punto: la funzione genera avvisi, non decisioni sulle persone. Se però il sistema escludesse automaticamente messaggi o bloccasse contatti, potrebbe porsi la questione delle decisioni automatizzate. Allo stato attuale non è da presumere; va però tenuto d'occhio nel caso in cui Microsoft estenda la funzione.
Il rilevamento phishing con IA in Teams deve essere verificato sotto il profilo della protezione dei dati e concordato con il consiglio aziendale prima del rollout?
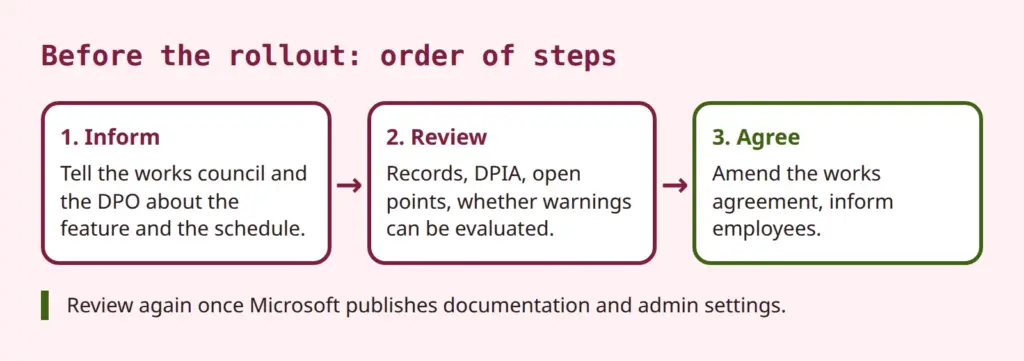
In pratica significa: integrare la voce nel registro, verificare la valutazione d'impatto, creare una nota «stato della valutazione e punti aperti» e fissare un promemoria per quando Microsoft fornirà ulteriore documentazione.
Codeterminazione del consiglio aziendale per la funzione di Teams
In base al § 87, comma 1, n. 6 BetrVG (legge tedesca sull'ordinamento aziendale), il consiglio aziendale (Betriebsrat) ha diritto di codeterminazione sull'introduzione e l'utilizzo di dispositivi tecnici destinati a controllare il comportamento o la prestazione dei lavoratori. Questo è il testo di legge. Secondo l'interpretazione comune della giurisprudenza, è sufficiente che il dispositivo sia oggettivamente idoneo al controllo. L'intenzione del datore di lavoro non conta. Singole decisioni non vengono qui citate di proposito, perché gli originali non sono stati verificati.
Valutazione: la funzione serve a proteggere dagli attacchi, non a controllare prestazioni o comportamenti. Decisivo è però se nascano dati attribuibili a singoli dipendenti e analizzabili. Possono essere avvisi, log, report di Defender o segnalazioni. Se è così, molto depone a favore di un diritto di codeterminazione. Se non è così, resta comunque consigliabile informare il consiglio aziendale. Non è nota alcuna decisione giudiziaria su questa funzione.
Nella pratica: verificare prima l'accordo aziendale esistente su Microsoft 365 o Teams. Copre le funzioni di sicurezza e le modifiche automatiche dovute agli aggiornamenti? Se sì, resta l'obbligo di informare il consiglio aziendale. Se no, va concordata un'integrazione. Teams è un servizio evergreen: le nuove funzioni compaiono senza intervento dell'azienda. Per questo è consigliabile una regola sulle «modifiche da parte del fornitore» che preveda una procedura, invece di negoziare ogni funzione singolarmente.
Domande che un consiglio aziendale può porre:
- Avvisi o rilevamenti vengono registrati nei log, e chi vi ha accesso?
- I rilevamenti possono essere attribuiti a singoli dipendenti?
- Per quanto tempo vengono conservati questi dati?
- È escluso che vengano usati per il controllo di prestazioni o comportamenti?
- Come vengono gestiti i falsi allarmi, e ne derivano svantaggi?
Dal punto di vista della direzione: l'interesse alla sicurezza è legittimo, i tempi sono stretti. Molto depone a favore di un coinvolgimento precoce e di una negoziazione prima del rollout, non dopo, quando la funzione è già attiva. Si tratta di una valutazione. Per i consigli del personale nel pubblico impiego valgono le leggi dei Länder sulla rappresentanza del personale, con regole proprie. Le aziende più piccole senza consiglio aziendale non sono soggette al diritto di codeterminazione, ma hanno bisogno allo stesso modo della documentazione.
Informare i dipendenti: trasparenza e avvisi nella quotidianità
L'informativa privacy per i dipendenti va integrata non appena la funzione è attiva. A questa si aggiunge una breve comunicazione, per esempio nella intranet. Spiega che cosa significa un avviso in Teams, che la funzione serve alla protezione e che un avviso non è una valutazione del comportamento, se così è stato stabilito. Ne fa parte anche il canale di segnalazione dei falsi allarmi.
Dal punto di vista dell'amministrazione IT è opportuno osservare il rollout nel Targeted Release e controllare regolarmente Message Center e roadmap. Il supporto ha bisogno di una risposta alla domanda su cosa fare in caso di avviso. Va chiarito anche come comportarsi con partner esterni legittimi segnalati per errore. Una breve comunicazione ai contatti frequenti può evitare domande successive.
La seguente panoramica riassume ciò che dovrebbe essere chiarito entro il rollout. L'attribuzione delle responsabilità è una proposta e dipende dall'organizzazione.
| Attività | Responsabile |
|---|---|
| Esaminare la documentazione Microsoft, chiarire opt-out, requisiti di licenza e luogo dell'analisi | Amministrazione IT |
| Integrare il registro dei trattamenti, verificare la valutazione d'impatto | Responsabile della protezione dei dati |
| Informare il consiglio aziendale, verificare la regolamentazione esistente | Direzione, ufficio del personale |
| Informare i dipendenti, definire il canale di segnalazione dei falsi allarmi | Protezione dei dati, IT |
| Promemoria in caso di nuova documentazione Microsoft | Protezione dei dati, amministrazione IT |
Conclusione: sfruttare la protezione, aggiornare la documentazione
Il rilevamento phishing con IA in Teams affronta una lacuna reale: gli attacchi testuali in chat che non hanno bisogno di link o file. Il guadagno in termini di protezione è plausibile, ma non è dimostrato da numeri. Le promesse di Microsoft su limitazione delle finalità, memorizzazione e addestramento sono un inizio. Non rispondono però a tutte le domande, soprattutto non a quelle su opt-out, luogo dell'analisi e utilizzo dei risultati dell'analisi.
Prima del rollout dovrebbero essere chiariti registro dei trattamenti, valutazione d'impatto e consiglio aziendale. Successivamente va previsto un promemoria per quando Microsoft pubblicherà documentazione, informative privacy e impostazioni per gli amministratori. Le valutazioni giuridiche contenute in questo articolo sono valutazioni in assenza di una decisione o di una presa di posizione di un'autorità su questa funzione e non sostituiscono una consulenza nel caso specifico.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.
