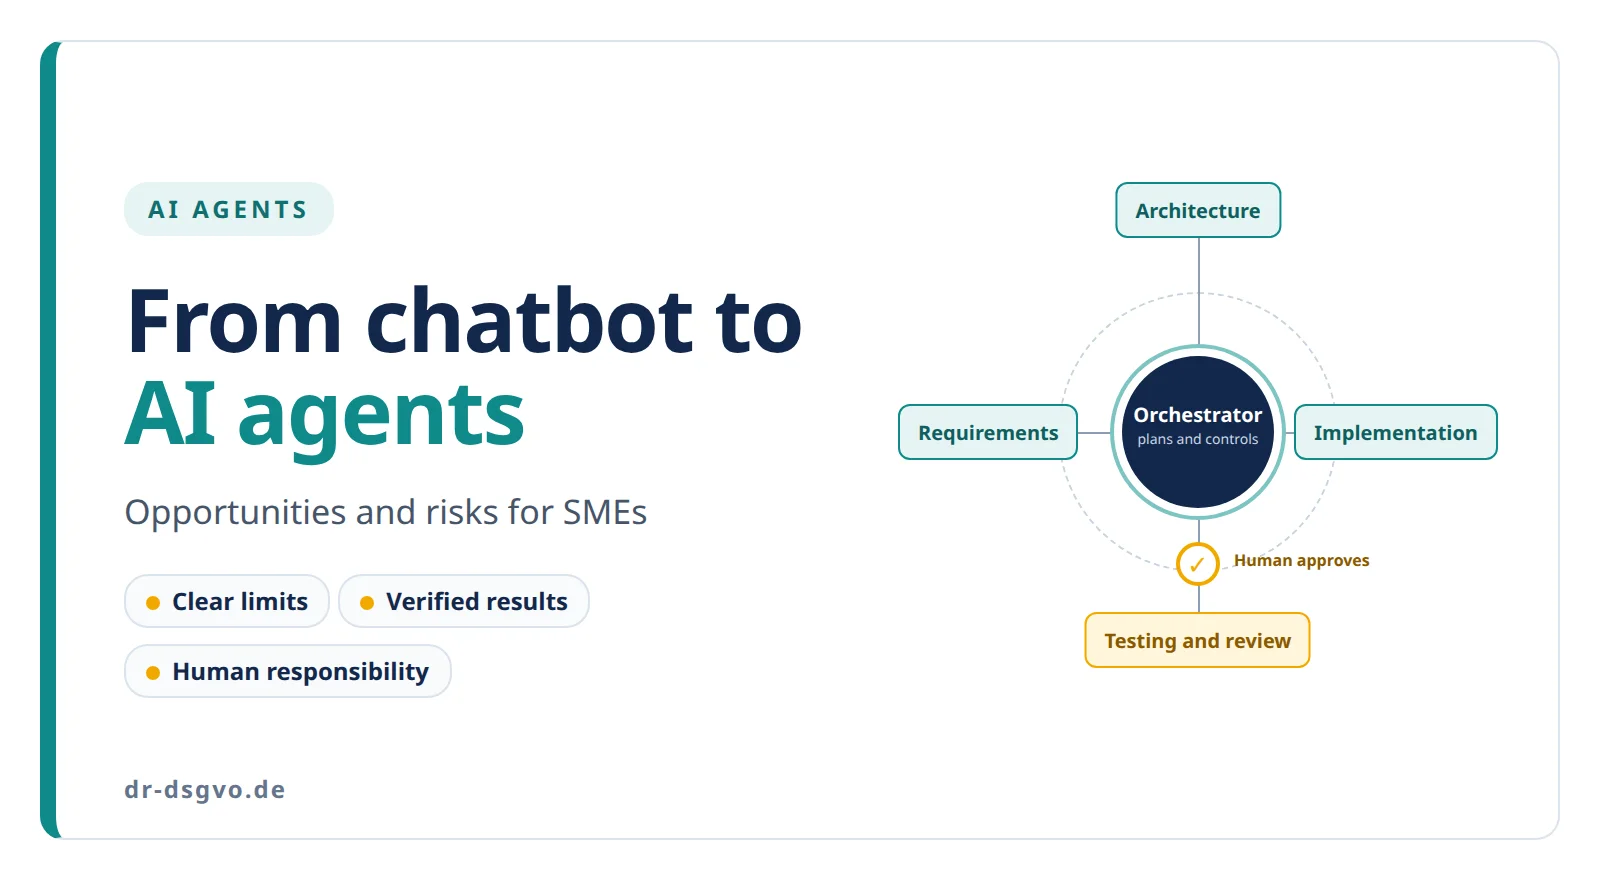
Per molto tempo i sistemi di intelligenza artificiale si sono limitati soprattutto a rispondere a domande. Oggi si fanno carico sempre più spesso di interi pacchetti di lavoro. È il passaggio dal chatbot agli agenti IA. Per le piccole e medie imprese apre grandi opportunità, ma comporta anche rischi che è bene conoscere.
Questo articolo si rivolge a chi prende decisioni e a chi si interessa di tecnologia. Il messaggio centrale: gli agenti IA possono svolgere una quota considerevole del lavoro di routine. Funziona in modo duraturo solo con limiti chiari, risultati verificati e responsabilità umana.
Che cos’è un agente IA?
Un chatbot risponde a una domanda e fornisce un testo. Un agente persegue un obiettivo. Scompone il compito in passaggi, usa strumenti e verifica se ha funzionato. In caso contrario corregge il piano e riprova.
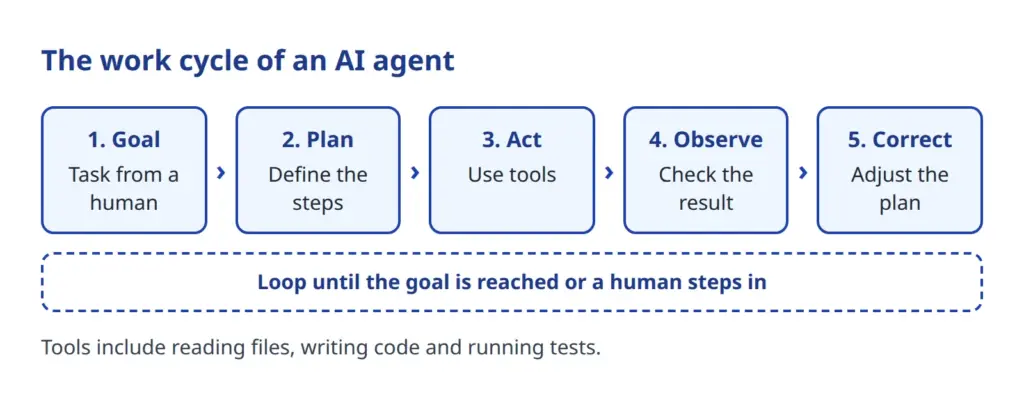
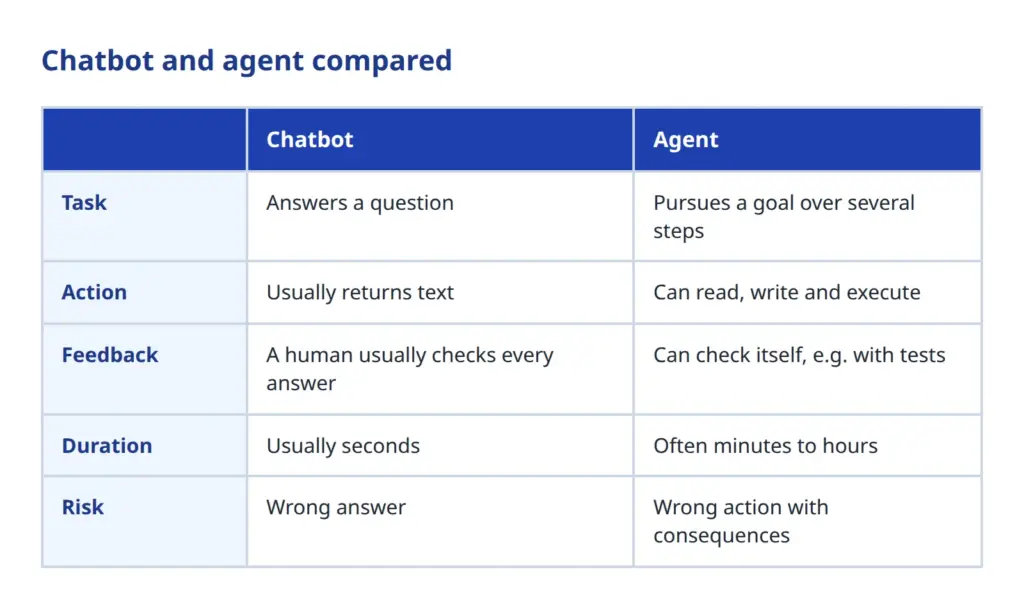
Lo si vede con particolare chiarezza nello sviluppo software. Esistono agenti che lavorano nel terminale o nell’ambiente di sviluppo. Leggono il codice esistente, ne scrivono di nuovo, avviano i test e leggono i messaggi di errore. Poi apportano le correzioni.
Un’intera software house fatta di ruoli
La cosa si fa interessante quando più agenti collaborano. Un agente sovraordinato, l’orchestratore, pianifica il lavoro. Assegna i compiti a sotto-agenti specializzati e ne riunisce i risultati.
In questo modo si possono riprodurre i ruoli di una software house:
- Requisiti e architettura stabiliscono che cosa si costruisce e come.
- Database, backend e frontend lo realizzano.
- Test, verifica di sicurezza e review controllano i risultati.
- Documentazione e rilascio concludono il lavoro.
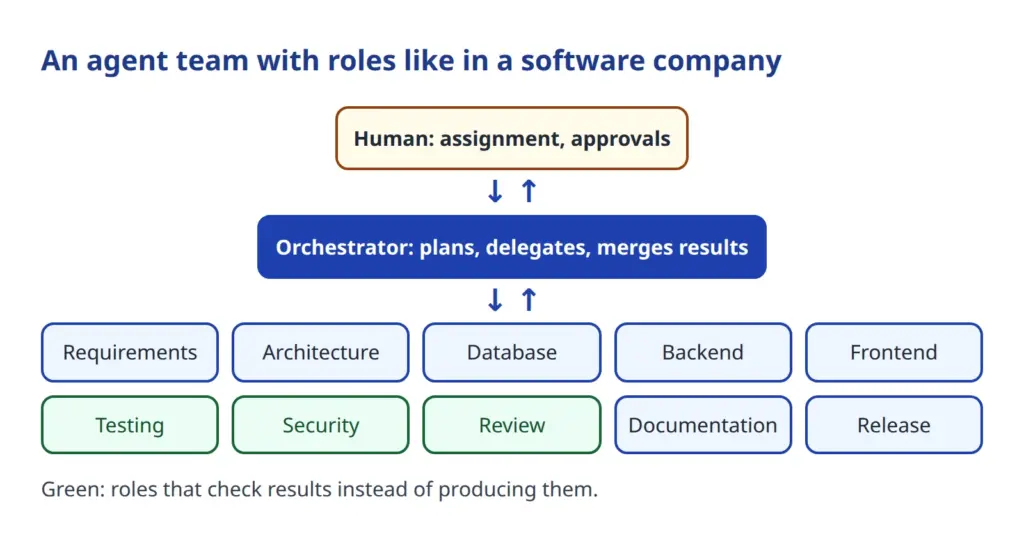
Ogni ruolo ha un ambito di competenza ben delimitato. Chi verifica non scrive codice, ma lo valuta. È un’idea collaudata della divisione del lavoro tra persone, qui trasferita agli agenti.
Che cosa è possibile oggi
Team di questo tipo possono lavorare in autonomia su un compito per ore. Si assegna loro un budget di tempo. Procedono passo dopo passo, in parte in parallelo su file separati. Questo è lo stato attuale, e migliora rapidamente. A ogni stato intermedio annotano che cosa è stato fatto e che cosa resta aperto.
Le domande arrivano alla persona solo per le decisioni importanti, per esempio su temi di sicurezza, costi o una modifica dell’ambito. Tutto il resto lo decidono gli agenti da soli e lo registrano con una motivazione. Alla fine c’è un verbale di consegna: che cosa è stato fatto, che cosa resta aperto, come si prosegue?
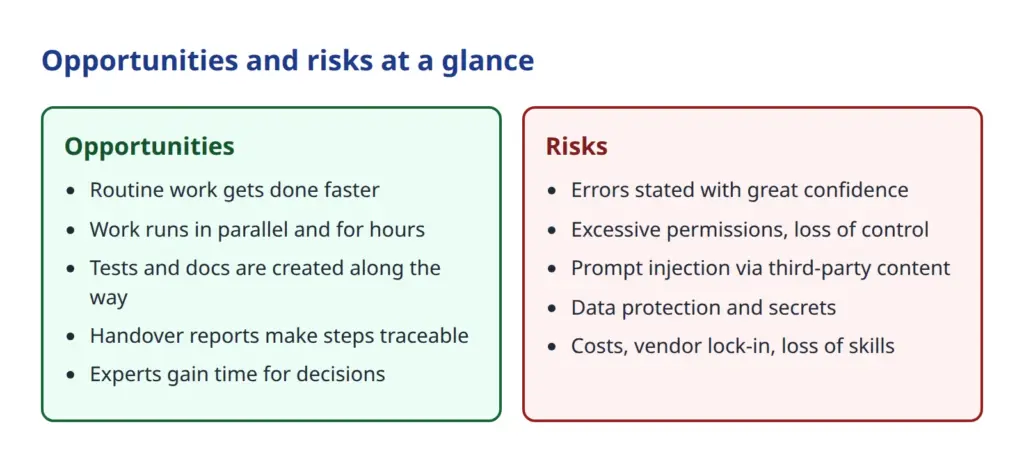
Per le aziende questo può cambiare molte cose:
- Prototipi e strumenti interni nascono in poco tempo.
- Test e documentazione, spesso trascurati, nascono strada facendo.
- Gli esperti vengono sgravati dalla routine e hanno più tempo per le decisioni.
- Il lavoro prosegue anche quando nessuno è davanti allo schermo.
Importante è una valutazione sobria: quanto tempo un team risparmi davvero dipende dal compito, dalla qualità delle indicazioni e dalla verifica. Le cifre generiche vanno quindi lette con cautela. Qui volutamente non ne indichiamo.
Un esempio dalla pratica quotidiana
Immagini che il Suo reparto abbia bisogno di un piccolo strumento per analizzare i dati degli ordini. Un tempo significava raccogliere i requisiti, chiedere un preventivo, aspettare settimane. Con un team di agenti il processo è diverso. Una persona descrive l’obiettivo. L’agente chiarisce i punti aperti, progetta una soluzione, la costruisce e la testa. Alla fine sono disponibili codice, test e una descrizione.
Con questo lo strumento non è ancora finito. Una persona lo verifica e lo prova. Il vantaggio: la prima versione è pronta prima, e gli esperti si concentrano su valutazione e decisione.
Prendere sul serio i rischi degli agenti IA
Gli agenti non sono collaboratori infallibili. La loro forza è al tempo stesso il loro rischio, perché agiscono davvero.
Errori pieni di sicurezza
I modelli linguistici possono formulare affermazioni false in modo molto convincente. Un agente può trascurare un errore o affermare qualcosa che non è mai stato testato. Chi adotta i risultati senza verificarli ne adotta anche gli errori.
Permessi eccessivi e perdita di controllo
Più un agente può fare, maggiore può essere il danno. Il progetto OWASP, che raccoglie i rischi di sicurezza delle applicazioni di IA, elenca questo problema nella stessa lista con la voce “Excessive Agency”: l’agente riceve più autonomia, permessi o accesso ai sistemi del necessario.
Prompt injection
Gli agenti leggono testi: pagine web, e-mail, documenti. Al loro interno possono trovarsi istruzioni nascoste che l’agente scambia per incarichi reali. La prompt injection è al primo posto della OWASP Top 10 per le applicazioni LLM 2025. Più permessi ha l’agente, più pericoloso diventa un attacco di questo tipo.
Protezione dei dati e segreti
Ciò che l’agente legge può arrivare al fornitore del modello. I dati personali rientrano nel GDPR. Credenziali di accesso, chiavi e dettagli riservati dei progetti non devono trovarsi nel suo raggio d’azione. Prima dell’impiego occorre chiarire dove vengono trattati i dati e che cosa stabilisce il contratto.
Costi, dipendenza, competenze e responsabilità
Le esecuzioni lunghe degli agenti consumano potenza di calcolo, e questa costa. Senza un limite di budget la spesa può sfuggire di mano. Chi si affida completamente a un solo fornitore diventa dipendente dai suoi prezzi e dalle sue condizioni. Inoltre incombe una lenta perdita di competenze, se nel team nessuno capisce più che cosa fa l’agente. E la responsabilità resta all’azienda: gli errori non si possono delegare all’IA.
Il quadro giuridico
Il regolamento europeo sull’IA (AI Act) si applica in modo scaglionato. Secondo la Commissione europea (pagina aggiornata al 3 agosto 2026), i divieti di determinate pratiche sono in vigore da febbraio 2025, le regole per i modelli di IA per finalità generali da agosto 2025. Le regole sulla trasparenza si applicano, secondo la Commissione, da agosto 2026. Gli obblighi per i sistemi ad alto rischio sono stati rinviati dal pacchetto Omnibus sull’IA: a dicembre 2027 per i casi d’uso dell’allegato III e ad agosto 2028 per l’IA nei prodotti regolamentati (allegato I).
Se un caso d’uso concreto di un agente rientri in queste regole dipende dall’impiego. Un agente che scrive codice è un’altra cosa rispetto a un sistema che valuta candidature. Verifichi il Suo caso con degli esperti. Questo articolo non sostituisce una consulenza legale.
Livelli di autonomia
Non è necessario partire dalla piena autonomia. Ha senso procedere per gradi. Prima l’agente si limita a proporre. Poi modifica previa approvazione. Più tardi lavora in autonomia entro limiti fissi. Solo alla fine più agenti lavorano per lunghi periodi.
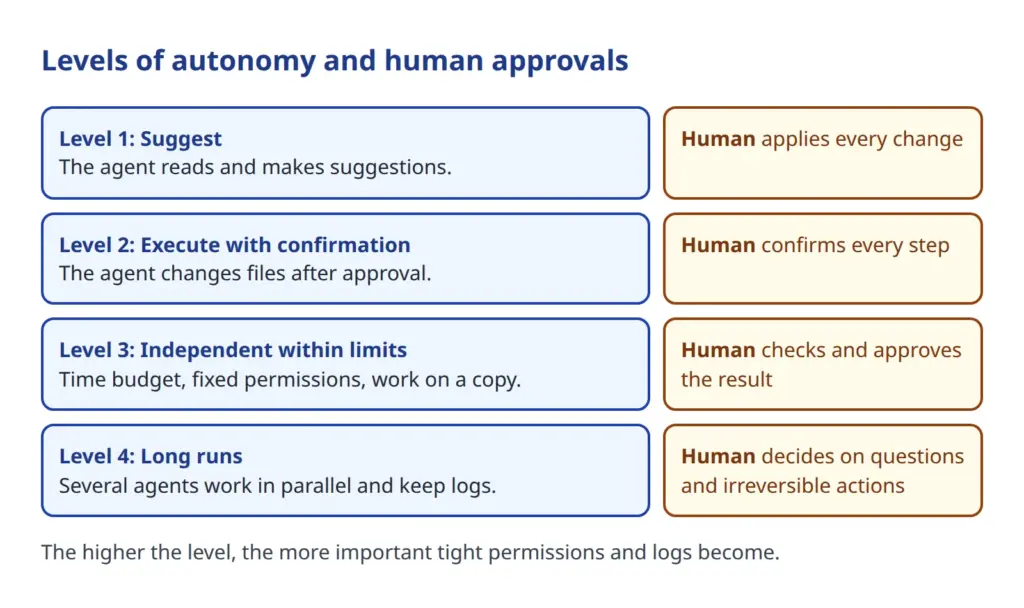
A ogni livello c’è un punto fisso in cui interviene la persona. Chi passa al livello successivo solo dopo buone esperienze mantiene il controllo. I modelli System1 come Jev andrebbero tenuti in considerazione di conseguenza.
Misure di protezione collaudate per gli agenti IA
La buona notizia: i rischi principali si possono ridurre in modo significativo con mezzi noti.
- Permessi minimi: l’agente riceve solo ciò di cui il compito ha bisogno.
- Approvazione da parte di una persona per tutto ciò che non si può annullare, per esempio cancellare, pubblicare o pagare.
- Ambienti di lavoro separati: l’agente lavora su una copia, così le modifiche non finiscono mai direttamente nell’originale.
- Test e review, meglio se svolti da ruoli propri e indipendenti e da persone.
- Registrazione di tutti i passaggi, così che in seguito si possa ricostruire che cosa è successo.
- Solo bozze invece della pubblicazione diretta: l’agente prepara, la persona approva.
- Tenere lontani i segreti: credenziali e dati personali restano fuori dalla sua portata.
- Fissare limiti: budget di tempo e di costo che l’agente non può superare.
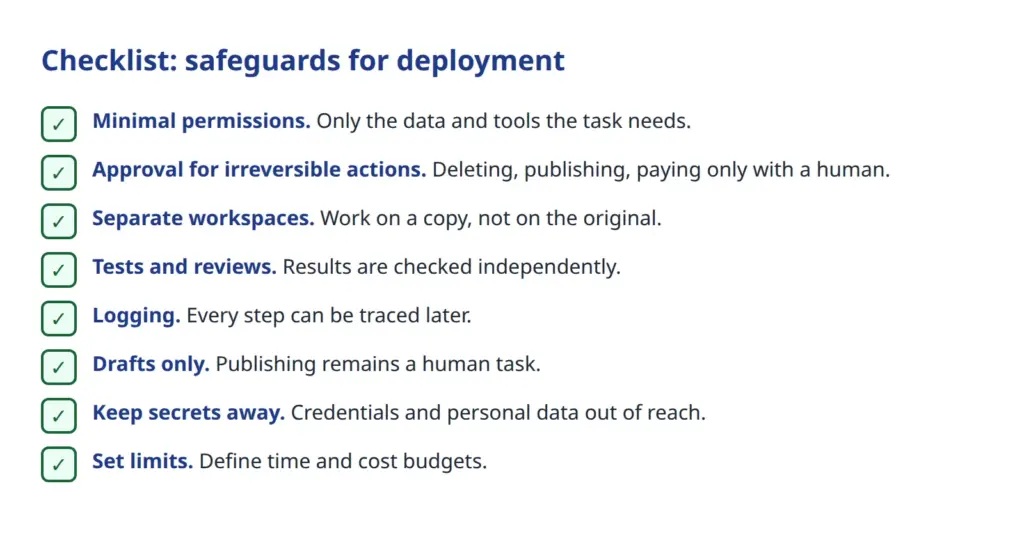
Queste misure non sono una particolarità dell’IA. Corrispondono a ciò che si fa anche con i nuovi collaboratori: concedere gli accessi gradualmente, rileggere il lavoro, prendere insieme le decisioni importanti. La differenza è la velocità. Un agente può fare molti danni in pochi minuti, se nulla lo frena. Per questo i limiti dovrebbero essere imposti tecnicamente e non solo scritti in un’istruzione.
Come iniziare
- Scelga un compito a basso rischio, per esempio la documentazione interna o i casi di test.
- Stabilisca quali dati sono tabù e li tenga lontani dall’agente.
- Decida chi verifica e approva i risultati.
- Dopo le prime esecuzioni faccia un bilancio: che cosa è andato bene, dove ci sono stati errori, quanto è costato?
- Estenda permessi e ambito solo dopo.
Conclusione
Gli agenti IA sono più di un chatbot migliore. Pianificano, agiscono, verificano e lavorano in team. Questo apre nuove possibilità alle piccole e medie imprese, soprattutto per la routine, i test e la documentazione. Serve però disciplina: permessi ristretti, approvazioni chiare, registrazioni accurate e uno sguardo attento alla protezione dei dati e ai costi.
Inizi in piccolo ed estenda l’autonomia passo dopo passo. Così coglie le opportunità senza cedere il controllo.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.