Från den 20 november 2026 gäller den nya § 37a i den tyska federala dataskyddslagen (BDSG). Den anger vilka uppgifter som inte längre får användas i kreditvärdighetsscore, bland annat adressen, vilket besvarar frågan om Schufa-score och adress, och den ger registrerade rätt till information om de mest inflytelserika kriterierna. Strax dessförinnan meddelade Förbundsdomstolen (BGH) fyra domar om information om score.
Tre utvecklingar, ett ämne: score, adress, information
När det gäller Schufa-score och adress är det korta svaret enligt den tillgängliga framställningen av lagen (per den 31 oktober 2026): adressen får inte längre ingå, medan boendetiden fortfarande är en öppen fråga. Hösten 2026 sammanfaller tre utvecklingar. En ny lag reglerar scoring på nytt, Schufa införde en ny score i mars, och Förbundsdomstolen har avgjort frågor om rätt till information om scorevärden. Var och en är komplex i sig, tillsammans ger de en bild som gör många konsumenter och företag osäkra.
I centrum står frågan hur adress, score och den nya lagen förhåller sig till varandra. Här följer en genomgång i flera steg: vad lagen förbjuder, vad den nya scoren innehåller, vilka rättigheter till information som finns, vad Förbundsdomstolen faktiskt beslutade, vad en tillsynsmyndighet i Hamburg beivrade med en sanktionsavgift och vad företag bör kontrollera.
Vad som träder i kraft den 20 november 2026: § 37a BDSG
Den nya § 37a i den federala dataskyddslagen (BDSG) reglerar scoring. Det handlar om ett sannolikhetsvärde för kreditprövning (scoring) som beräknas utifrån uppgifter om en person och ska förutsäga om hon eller han betalar räkningar eller lån. Sådana värden ligger bakom många beslut: mobilabonnemang, avbetalningsköp, hyresbostad, kreditkort. Den mest kända aktören är Schufa, men det finns fler kreditupplysningsföretag, och även banker och handlare räknar med egna modeller.
Bestämmelsen finns i artikel 3 i en lag som genomför EU:s konsumentkreditdirektiv. Enligt de källor som granskats ersätter den nya paragrafen den tidigare § 31 BDSG. Anledningen var EU-domstolens dom C-634/21 av den 7 december 2023. EU-domstolen hade slagit fast att redan beräkningen av en score kan vara ett automatiserat beslut i den mening som avses i artikel 22 GDPR om en tredje part, till exempel en bank, i avgörande grad grundar sitt beslut på den. Därmed uppstod frågan om den nationella regleringen kunde bestå vid sidan av det europeiska kravet. § 37a är lagstiftarens svar.
Schufa-score och adress: vad som inte längre får ingå i beräkningen
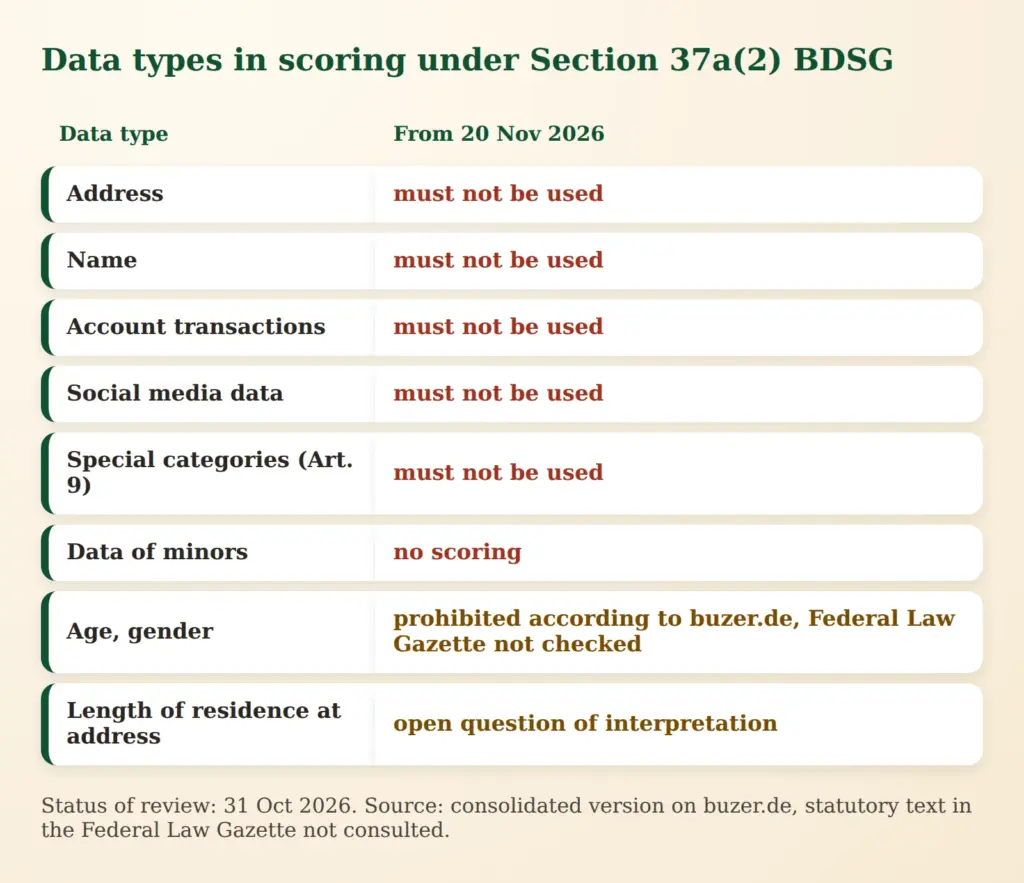
Kärnan är stycke 2. Enligt framställningen på buzer.de får en score bara tas fram eller användas om vissa datatyper inte ingår. Nämnda är särskilda kategorier av personuppgifter enligt artikel 9 GDPR (till exempel hälsa eller religion), namnet, adressen, kontotransaktioner och uppgifter från sociala nätverk (kontotransaktioner och uppgifter från sociala medier är bara belagda via buzer.de och framställningen från CMS). Dessutom får ingen score tas fram om minderåriga. Till detta kommer två villkor: de uppgifter som används måste bevisligen vara relevanta för bedömningen, och värdena får inte behandlas vidare för andra ändamål.
För adressen är budskapet entydigt: den räknas som en känslig uppgift.
För ålder och kön är läget mindre enhetligt. Mycket talar dock för att det även här rör sig om känsliga uppgifter.
Bakgrunden till adressförbudet är lätt att förstå. Den som bor i ett visst område behandlas som många andra i det området, även om den egna betalningshistoriken är oklanderlig. Scoring ska dock spegla det individuella beteendet, inte grannskapet.
Även tillämpningsområdet är viktigt. Regeln riktar sig inte bara till kreditupplysningsföretag utan även till interna scoringmodeller hos banker och handlare. Den berör alltså inte bara Schufa.
Den nya Schufa-scoren: 12 kriterier
Oberoende av lagen införde Schufa den 17 mars 2026 den nya Schufa-score 2026. Enligt samstämmiga guider ersätter den den tidigare basscoren och branschscorerna, bedömer på en skala från 100 till 999 poäng och bygger på tolv namngivna kriterier i stället för omkring 250 kännetecken. Betalningsstörningar väger tyngst. Vid lanseringen använde ungefär en fjärdedel av avtalspartnerna den nya scoren, till slutet av 2026 ska det vara omkring 50 procent. Den gamla scoren ska vara helt ersatt till slutet av 2028.
Ett kriterium är omstritt: hur länge man har bott på den nuvarande adressen. Det hör till de 12 kriterierna. Schufa betonar att bostadsorten i sig inte spelar någon roll. Konsumentorganisationer kritiserar boendetiden eftersom flyttar inte alltid är frivilliga, till exempel på grund av byte av arbete, separation eller uppsägning från hyresvärden.
Om boendetiden omfattas av förbudet mot ”adressuppgifter” är för närvarande fortfarande oklart. För detta talar att boendetiden bara kan härledas ur adresshistoriken. Mot detta kan invändas att det inte är adressen som plats som bedöms, utan ett tidsmässigt kännetecken hos personen.
Får bostadsorten fortfarande ingå i Schufa-scoren från den 20 november?
Rätt till information: viktiga kriterier
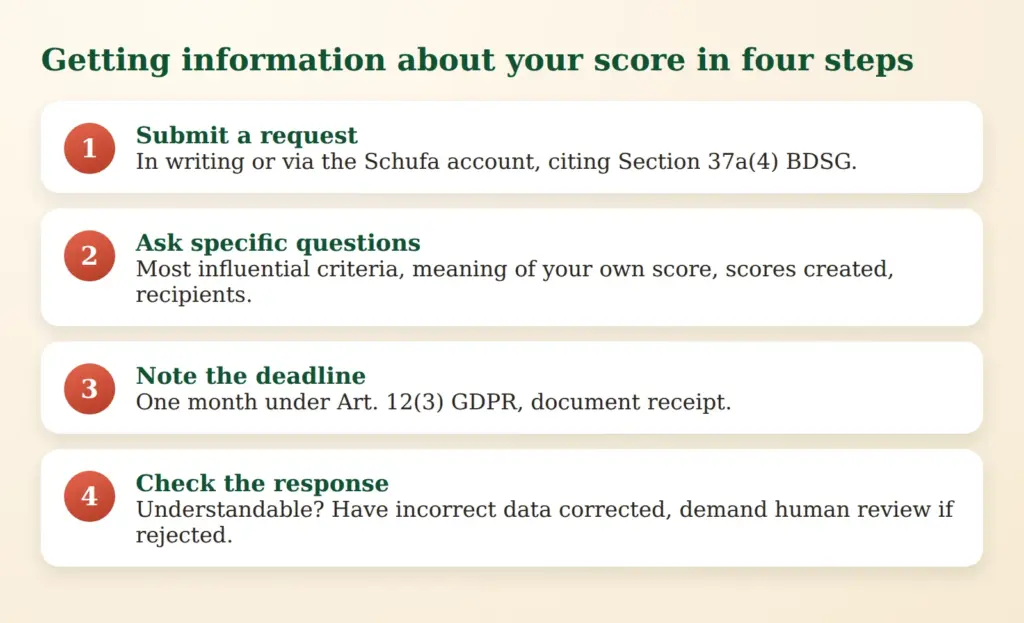
Det andra stora ämnet är transparens. Enligt sammanfattningen av § 37a stycke 4 måste personuppgiftsansvariga på begäran uppge vilka uppgifter och kriterier som använts, vilka av dem som haft störst inflytande, vad det konkreta värdet betyder och vilka värden som tagits fram och till vem de lämnats ut. Underlagen ska sparas i ett år så att en senare granskning är möjlig.
Begreppet ”huvudkriterier” finns inte i lagtexten. Det som avses är information om de mest inflytelserika kriterierna eller kriteriegrupperna. Själva algoritmen behöver inte lämnas ut. Den ansvarige kan sannolikt inte heller generellt åberopa affärshemligheter när det gäller att förklara kriterierna.
Denna information gäller vid sidan av den allmänna rätten till tillgång enligt artikel 15 GDPR. Enligt artikel 12 GDPR ska svar i princip lämnas senast inom en månad, och svaret måste vara begripligt. Även EU-domstolen har betonat att logiken bakom automatiserade beslut måste förklaras (C-203/22, Dun & Bradstreet Austria).
I praktiken kan vägen beskrivas så här: begäran skickas till kreditupplysningsföretaget eller det företag som använder scoren. Hos Schufa finns dessutom Schufa-kontot där man kan se sin egen score. Den som noterar en frist, dokumenterar mottagandet och frågar konkret efter de kriterier som har störst inflytande får lättare ett användbart svar än med en allmän begäran om information. Räcker svaret inte kan man fråga igen eller vända sig till en dataskyddsmyndighet.
Adressen är spärrad som datatyp. Om även ett kännetecken som boendetiden är spärrat måste rättstillämpningen klargöra.
Det vill säga: ingen vet vad som kommer att hända.
Rättigheter vid automatiserade beslut
Stycke 5 ger registrerade tre möjligheter: bestrida beslutet, framföra sin egen ståndpunkt och kräva ett beslut av en fysisk person. Det knyter an till artikel 22 GDPR, som ska skydda människor från att vara utlämnade enbart åt en maskin.
Grundtanken är enkel. Om en bank avslår ett kreditkort enbart för att scoren är för låg och ingen granskar skälen, är det i praktiken algoritmen som beslutar. Då ska den registrerade få förklara varför värdet inte stämmer i det enskilda fallet, till exempel på grund av ett datafel eller en engångshändelse. EU-domstolen bekräftade 2023 att redan scoren kan vara ett sådant beslut om den tredje parten i avgörande grad stöder sig på den.
Vad Förbundsdomstolen beslutade
I slutet av oktober 2026 publicerades fyra domar från Förbundsdomstolen (I ZR 227/25 till 230/25). Schufas revisionsöverklaganden fick bifall. Förbundsdomstolen upphävde de fyra överrättsdomarna från Oberlandesgericht Dresden och återförvisade målen. Domarna gäller inte rapportering av fordringar till Schufa utan information om scorevärden.
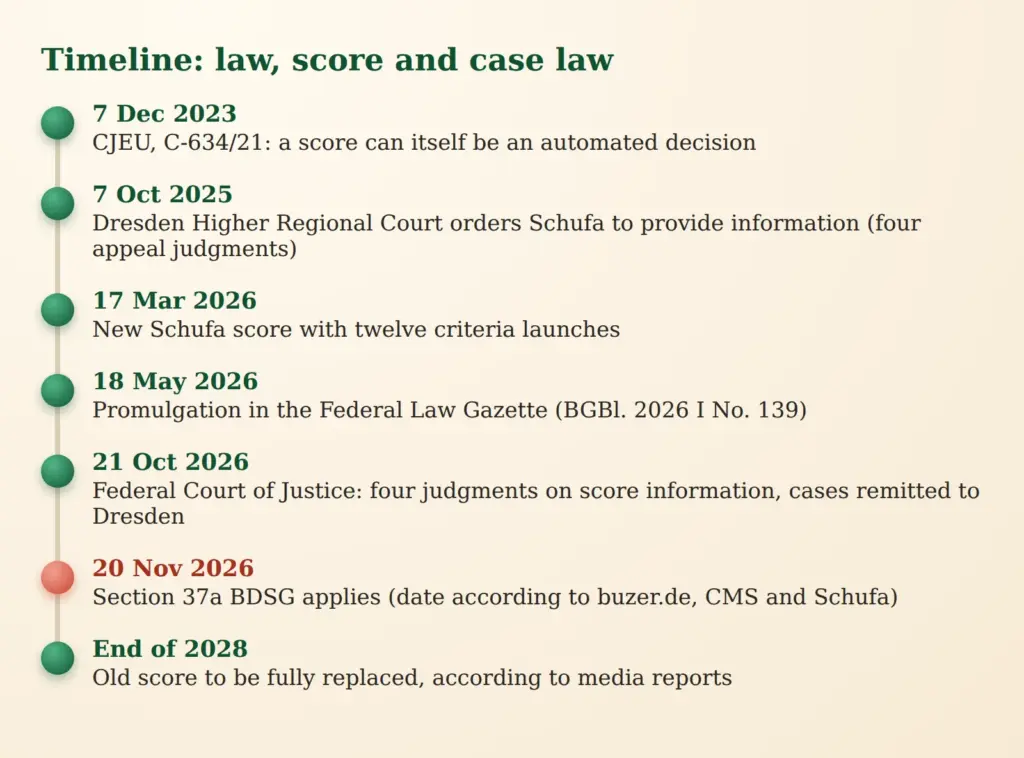
I sak handlar det om rätten till tillgång enligt artikel 15.1 h GDPR. Enligt pressmeddelandet kan framtagandet av en score vara ett automatiserat beslut. Schufa måste då lämna information om den involverade logiken om en tredje part i avgörande grad grundar sitt beslut om att ingå, fullgöra eller avsluta ett avtal på scoren. Rätten finns bara om samtliga rekvisit i artikel 22.1 GDPR är uppfyllda.
För de registrerade är bevisfrågan avgörande. Kärandena bär i princip bevisbördan, men Förbundsdomstolen ställer låga krav. Den som visar att en score lämnats ut till ett företag och att ett negativt beslut följde kort därefter kan därmed grunda en presumtion för att scoren var avgörande.
Domarna ersätter inte § 37a BDSG. Lagen gäller dessutom och reglerar förbud mot vissa uppgifter och en egen rätt till information.
Tillsyn i praktiken: sanktionsavgift på 492 000 euro i Hamburg
Ett fall från Hamburg visar hur allvarligt tillsynsmyndigheter tar automatiserade beslut. Enligt Hamburgs dataskyddsombuds delårsrapport påförde myndigheten ett företag inom finanssektorn en sanktionsavgift på 492 000 euro. Flera kunder med god kreditvärdighet hade automatiskt fått avslag på ansökningar om kreditkort. På förfrågan uppfyllde företaget inte sin informationsskyldighet i tillräcklig grad. Företaget förbättrade senare sin praxis kraftigt och samarbetade fullt ut med myndigheten. Det mildrade sanktionsavgiften.
Det rör sig inte om ett förfarande mot Schufa och inte om ett aktuellt beslut, utan om ett exempel från 2025. Lärdomen: den som fattar automatiserade beslut måste på begäran begripligt kunna förklara hur. Utan den förklaringen blir de registrerades rättigheter verkningslösa.
Vad företag och egenföretagare bör kontrollera nu
Det är inte bara kreditupplysningsföretag som berörs. Handlare med köp mot faktura, hyresvärdar, teleoperatörer och andra företag som använder kreditvärdighetsscore bör klargöra vilka uppgifter som ingår i deras beslut. En checklista:
- Kartlägg använda uppgifter: vilka kännetecken ingår i egna modeller eller i köpta score? Adress, namn eller kontouppgifter är kritiska.
- Dokumentera ändamålet: används score bara för det ändamål de togs fram för?
- Säkerställ förmågan att svara: ett begripligt svar måste kunna lämnas senast inom en månad.
- Reglera lagringen: underlagen för beräkningen ska sparas i ett år.
- Organisera mänsklig granskning: vem ansvarar för invändningar mot automatiserade avslag?
- Fråga tjänsteleverantörer: vid köpta score ska klargöras vad leverantören kan leverera.
När det gäller insamling av uppgifter och informationsskyldigheter på den egna webbplatsen, till exempel vid kreditprövningar i beställningsprocessen, ger GDPR-kontrollen av webbplatsen en första överblick.
Vad som fortfarande är oklart
Flera frågor är ännu obesvarade:
- Omfattas boendetiden av de förbjudna adressuppgifterna?
- Är ålder och kön uttryckligen förbjudna i lagtexten, så som buzer.de framställer det?
- Hur verkar bevislättnaden i de återförvisade målen?
- Hur ställer sig tillsynsmyndigheterna till branschorganisationer som ser en konflikt med bedrägeriförebyggande?
Lagen ersätter inte kontrollen i det enskilda fallet. Den som känner till sin score och använder rätten till information kan upptäcka fel och få dem rättade. Om det förbättrar värdet är oklart. Beslutet om att inleda ett avtalsförhållande fattar fortfarande företaget.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.