 gekennzeichnet.
Seit Sommer 2026 hat Deutschland eine eigene Antwort auf die europäische KI-Verordnung: das KI-Marktüberwachungs- und Innovationsförderungsgesetz, kurz KI-MIG. Es klingt sperrig, ist aber für Unternehmen, Behörden und letztlich für jeden relevant, der mit KI-Systemen in Berührung kommt. Dieser Artikel beschreibt, was das Gesetz regelt, warum die Bundesnetzagentur zur zentralen KI-Aufsichtsbehörde wurde und was sich für Unternehmen und Verbraucher konkret ändert.
Was ist das KI-MIG – und warum braucht Deutschland es überhaupt?
Die Europäische Union hat mit der Verordnung (EU) 2024/1689 – besser bekannt als „AI Act" – bereits 2024 einen umfassenden Rechtsrahmen für Künstliche Intelligenz geschaffen. Die Verordnung trat am 1. August 2024 in Kraft und gilt seit dem 2. August 2026 grundsätzlich unmittelbar; sie verfolgt einen risikobasierten Ansatz mit Verboten bestimmter Praktiken, besonderen Anforderungen an Hochrisiko-KI-Systeme und Transparenzpflichten. Eine EU-Verordnung gilt zwar unmittelbar in allen Mitgliedstaaten, sie braucht aber trotzdem nationale Durchführungsgesetze – vor allem, um festzulegen, welche Behörde vor Ort die Aufsicht übernimmt, wer Bußgelder verhängt und wie Beschwerden bearbeitet werden.
Genau das leistet das KI-MIG. Es dient der Durchführung der Verordnung (EU) 2024/1689 und schafft damit die nationale Vollzugsarchitektur für den AI Act in Deutschland. Das Gesetz selbst ist Teil eines größeren Artikelgesetzes, wurde aber schnell zum eigentlichen Kernstück der deutschen KI-Regulierung.
Der Weg zum Gesetz: Eine Zeitleiste
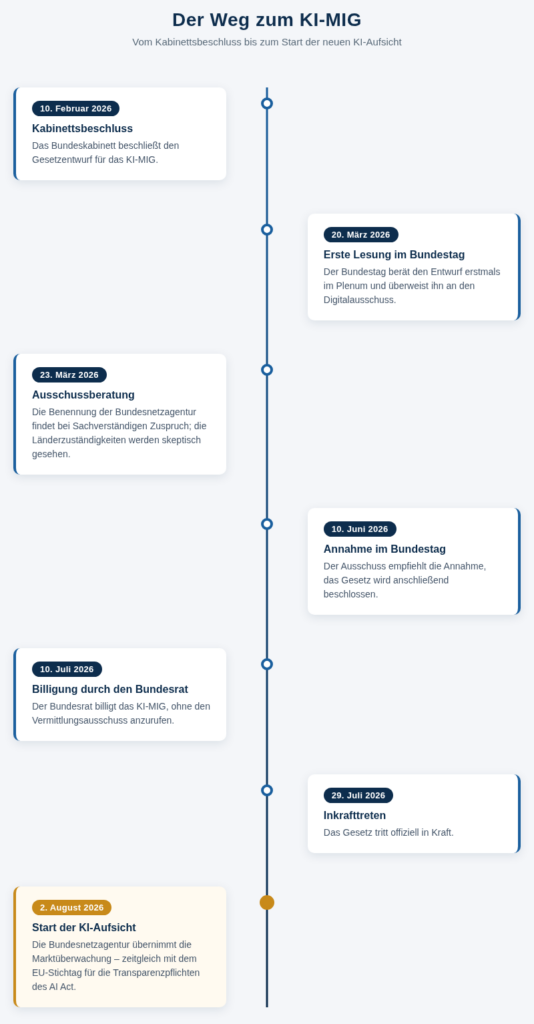
Die Entstehung des KI-MIG zog sich über mehrere Monate hin – mit einem klaren Ziel vor Augen: rechtzeitig zum Stichtag 2. August 2026 fertig zu sein, ab dem zentrale Pflichten der EU-Verordnung unmittelbar anwendbar wurden.
- 10. Februar 2026: Das Bundeskabinett beschließt den Gesetzentwurf für das KI-MIG.
- 20. März 2026: Der Bundestag berät den Gesetzentwurf erstmals im Plenum und überweist ihn anschließend an den federführenden Digitalausschuss.
- 23. März 2026: Der Ausschuss für Digitales und Staatsmodernisierung befasst sich mit dem Entwurf; die Entscheidung, die Bundesnetzagentur als Marktüberwachungsbehörde zu benennen, trifft bei Sachverständigen auf Zuspruch, während die breit gefächerten Notifizierungszuständigkeiten auf Länderebene skeptisch gesehen werden.
- 10. Juni 2026: Der Ausschuss empfiehlt die Annahme des Gesetzes, das anschließend beschlossen wird.
- 10. Juli 2026: Der Bundesrat billigt das KI-MIG, ohne den Vermittlungsausschuss anzurufen.
- 29. Juli 2026: Das Gesetz tritt in Kraft.
- 2. August 2026: Die Bundesnetzagentur übernimmt offiziell die Marktüberwachung – zeitgleich mit dem Stichtag, ab dem die Transparenzpflichten der EU-Verordnung greifen.
Bemerkenswert an diesem Ablauf: Zwischen Inkrafttreten des Gesetzes und dem Start der eigentlichen Aufsichtstätigkeit lagen nur wenige Tage. Deutschland hat die nationale Vollzugsstruktur damit buchstäblich in letzter Minute vor dem europäischen Stichtag fertiggestellt.
Die Bundesnetzagentur: Neue Aufgabe, altbekannte Behörde
Die meisten Menschen kennen die Bundesnetzagentur aus dem Telekommunikations- oder Energierecht – etwa wenn es um Mobilfunknetze, Strompreise oder den Ausbau von Ladesäulen geht. Seit dem 2. August 2026 kommt eine völlig neue Zuständigkeit hinzu: Sie führt seither die Marktüberwachung für KI-Systeme, nimmt Beschwerden entgegen und betreibt einen kostenlosen Service-Desk für Unternehmen.
Warum gerade diese Behörde? Der Gesetzgeber wollte erklärtermaßen keine neue, zusätzliche Bürokratie aufbauen. Ziel war eine bewusst schlanke KI-Aufsicht, die europäische Vorgaben möglichst innovationsoffen umsetzt. Die Bundesnetzagentur bringt aus ihrer bisherigen Arbeit bereits Erfahrung mit komplexer technischer Regulierung und Marktaufsicht mit – ein Vorteil gegenüber dem Aufbau einer komplett neuen Behörde von Grund auf.
Mit dem KI-MIG entsteht so eine klare, praxisnahe Aufsichtsstruktur: Die Bundesnetzagentur soll Unternehmen beim Einsatz von Künstlicher Intelligenz aktiv unterstützen. Dafür wurden ein KI-Service-Desk, KI-Reallabore zum Erproben neuer Anwendungen sowie Informations-, Beratungs- und Vernetzungsangebote vorgesehen. Damit ist die Behörde gleichzeitig Kontrollinstanz und Ansprechpartnerin. Diese Doppelrolle ist bewusst im Gesetz angelegt, um Unternehmen nicht nur zu sanktionieren, sondern auch bei der Umsetzung zu begleiten.
Wie man aus dem Bereich Datenschutz weiß, funktioniert das in Deutschland in der Praxis faktisch nicht. Sanktionen bei DSGVO-VErstößen sind fast nicht anzutreffen. Manche Behörden, ganz vorne dabei ist Hessen, wollen gar keine Bußgelder verhängen. Überwiegt hier Mitleid oder die Angst vor zu viel Arbeit?
Der Behördenpräsident, Klaus Müller, bezeichnete die neue Rolle seiner Behörde als bedeutsamen Schritt für den verantwortungsvollen Umgang mit Künstlicher Intelligenz in Europa. Das kann als Signal gewertet werden, dass die Bundesnetzagentur ihre neue Zuständigkeit nicht nur als lästige Zusatzaufgabe, sondern als strategisch wichtiges Politikfeld begreift.
Die KI-Marktüberwachungskammer: Unabhängigkeit für die sensibelsten Fälle
Nicht jedes KI-System wird gleich streng beaufsichtigt. Für besonders grundrechtssensible Anwendungen hat der Gesetzgeber eine eigene, unabhängige Institution innerhalb der Bundesnetzagentur geschaffen: die KI-Marktüberwachungskammer.
Diese Kammer ist zuständig für die Marktüberwachung von Hochrisiko-KI-Systemen, die für Strafverfolgungszwecke, Grenzmanagement, Justiz und Demokratie eingesetzt werden, sowie für weitere in Anhang III der EU-Verordnung genannte Bereiche. Konkret geht es dabei etwa um biometrische Erkennungssysteme, KI in der Migrations- und Asylverwaltung sowie KI-Anwendungen, die demokratische Prozesse berühren – also um Technologien, bei denen Fehler oder Missbrauch besonders schwer wiegen.
Der Grund für diese Sonderkonstruktion liegt im EU-Recht selbst: Für diese Bereiche schreibt europäisches Recht vor, eine Behörde zu benennen, die bestimmte Unabhängigkeitsanforderungen einer EU-Richtlinie zur Strafverfolgung erfüllt. Interessant ist, welche Wahl der deutsche Gesetzgeber dabei getroffen hat: Statt die bereits bestehenden Datenschutzbehörden mit dieser Aufgabe zu betrauen, entschied man sich für eine völlig unabhängige, dreiköpfige Kammer innerhalb der Bundesnetzagentur.
Diese Unabhängigkeit ist im Gesetz sehr konkret ausformuliert. Die Kammer handelt vollständig unabhängig, unterliegt weder direkter noch indirekter Beeinflussung von außen und nimmt weder Weisungen entgegen noch ersucht sie um solche. Organisatorisch ist sie zwar bei der Bundesnetzagentur angesiedelt und kann auf deren Personal und Sachmittel zurückgreifen, die dort eingesetzten Mitarbeitenden unterstehen während ihrer Tätigkeit für die Kammer aber ausschließlich deren Mitgliedern – eine klare Trennung von der übrigen Behörde. Zusätzlich muss die Kammer Rechenschaft ablegen: Sie legt dem Bundestag jährlich einen Tätigkeitsbericht vor, erstmals für das Jahr 2026, jeweils zum 31. März des Folgejahres.
Ein Flickenteppich mit System: Sektorale Zuständigkeiten
Wer nun denkt, die Bundesnetzagentur sei für sämtliche KI-Anwendungen in Deutschland zuständig, irrt. Das KI-MIG schafft bewusst kein Alles-aus-einer-Hand-System, sondern verzahnt die neue KI-Aufsicht mit bereits bestehenden Fachbehörden.
Besonders deutlich wird das im Finanzsektor: Betroffen sind insbesondere KI-Systeme zur Bewertung der Kreditwürdigkeit natürlicher Personen, zur Risikobewertung und Preisgestaltung in der Lebens- und Krankenversicherung sowie zur Betrugserkennung bei Banken und Versicherungen. Hier bleibt die BaFin am Drücker, die sich bereits im Vorfeld positioniert hatte: Sie veröffentlichte am 18. Dezember 2025 eine Orientierungshilfe zu IKT-Risiken beim Einsatz von Künstlicher Intelligenz, die den Aufsichtsrahmen für beaufsichtigte Unternehmen präzisiert.
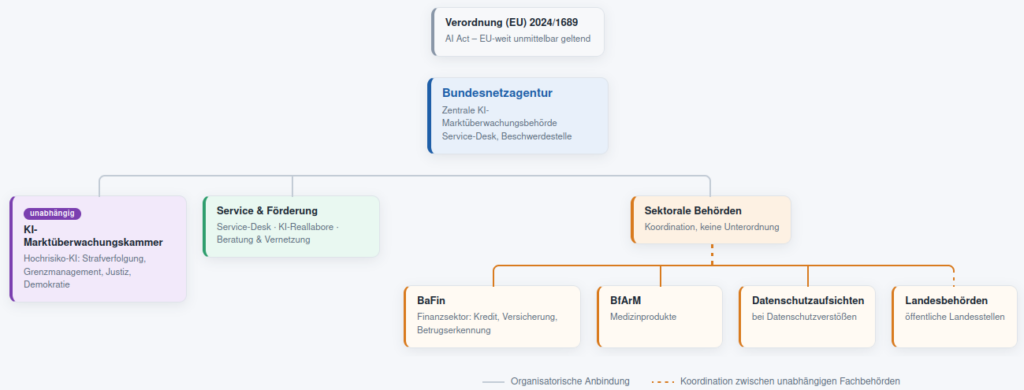
Auch bei den Bußgeldern zeigt sich dieses verzahnte System: Die BaFin verhängt Bußgelder im Finanzsektor, die BfArM bei Medizinprodukten, die Datenschutzaufsichten bei Datenschutzverstößen, und die Bundesnetzagentur übernimmt jene Fälle, die keiner sektoralen Zuständigkeit zuzuordnen sind. Für Unternehmen bedeutet das: Bußgeldrisiken konzentrieren sich nicht auf eine einzige Stelle. Eine Bank, die ein KI-System zur Kreditentscheidung nutzt, kann etwa mit Maßnahmen der BaFin konfrontiert sein, während dasselbe System bei einer gleichzeitigen Datenschutzverletzung zusätzlich durch die Datenschutzaufsicht sanktioniert werden kann. Um eine doppelte Bestrafung für denselben Sachverhalt zu vermeiden, sieht das Gesetz Koordinationspflichten zwischen den Behörden vor – deren genaue Ausgestaltung allerdings noch nicht abschließend geklärt ist.
Eine weitere Besonderheit betrifft die Bundesländer: Setzen öffentliche Landesstellen KI-Systeme ein, obliegt die Marktüberwachung nicht der Bundesnetzagentur, sondern den nach Landesrecht zuständigen Behörden. Genau diese föderale Aufsplitterung war es auch, die Sachverständige im Gesetzgebungsverfahren am kritischsten sahen.
Service Desk, Reallabore und Beratung: Unterstützung statt reiner Kontrolle
Das KI-MIG versteht sich nicht nur als Kontrollinstrument, sondern ausdrücklich auch als Instrument der Innovationsförderung – das steckt schon im Namen des Gesetzes. Ein zentrales Werkzeug dafür sind sogenannte KI-Reallabore: abgegrenzte Testräume, in denen Unternehmen neue KI-Anwendungen unter behördlicher Aufsicht entwickeln und erproben können, bevor sie auf den Markt kommen.
Die EU-Verordnung verpflichtet jeden Mitgliedstaat dazu, mindestens ein solches Reallabor einzurichten. Das KI-MIG benennt die Bundesnetzagentur als koordinierende Stelle für das nationale Reallabor, erlaubt aber ausdrücklich, dass parallel dazu weitere sektorale Reallabore unter Leitung der jeweils zuständigen Fachbehörde betrieben werden. Ergänzt wird dieses Angebot durch niedrigschwellige Beratungsformate: einen kostenlosen Service-Desk, an den sich Unternehmen mit konkreten Fragen zur Umsetzung wenden können, sowie allgemeine Informations- und Vernetzungsangebote.
Transparenzpflichten ab dem 2. August 2026: Was jetzt gekennzeichnet werden muss
Für die breite Öffentlichkeit dürfte ein anderer Aspekt des Stichtags 2. August 2026 spürbarer sein als die Behördenzuständigkeiten im Hintergrund: die neuen Kennzeichnungspflichten. Seit diesem Datum gelten die Transparenzverpflichtungen der KI-Verordnung, wonach bestimmte KI-generierte oder manipulierte Audio-, Bild-, Video- oder Textinhalte gekennzeichnet werden müssen. Zur genaueren Ausgestaltung dieser Pflichten hat die Europäische Kommission ergänzende Leitlinien veröffentlicht.
Für Verbraucher heißt das im Idealfall: KI-generierte Bilder, Deepfake-Videos oder Chatbot-Antworten sollen künftig klarer als solche erkennbar sein. Wie konsequent diese Kennzeichnung in der Praxis durchgesetzt wird, dürfte eine der ersten großen Bewährungsproben für die neue Aufsichtsstruktur werden.
Bußgelder: Wie teuer wird ein Verstoß?
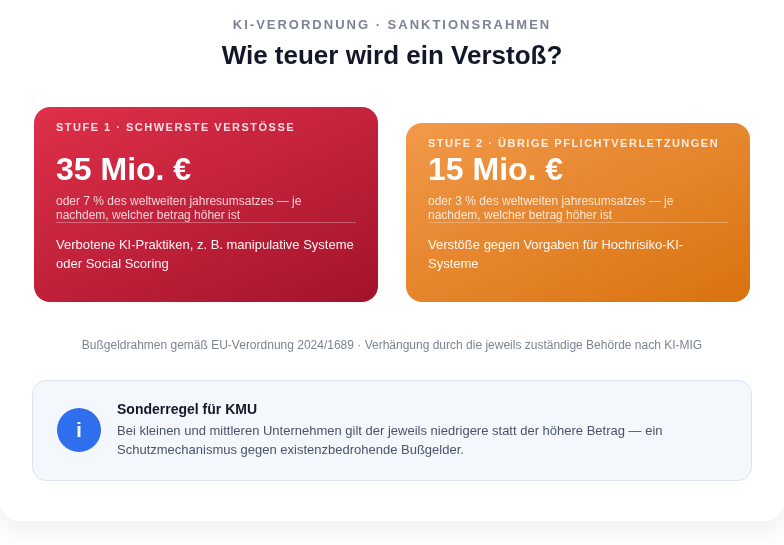
Die eigentlichen Bußgeldrahmen stehen nicht im KI-MIG selbst, sondern bereits in der EU-Verordnung – das deutsche Gesetz regelt lediglich, welche Behörde sie im Einzelfall verhängt. Das Sanktionssystem des AI Act ist dabei gestaffelt und orientiert sich an der Schwere des Verstoßes:
- Bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes – je nachdem, welcher Betrag höher ist – drohen bei den schwerwiegendsten Verstößen, etwa beim Einsatz verbotener KI-Praktiken wie manipulativer Systeme oder bestimmter Formen von Social Scoring.
- Bis zu 15 Millionen Euro oder 3 % des Jahresumsatzes sind für die meisten übrigen Pflichtverletzungen vorgesehen, etwa bei Verstößen gegen Vorgaben für Hochrisiko-KI-Systeme.
- Für kleine und mittlere Unternehmen gilt eine Sonderregel: Anders als bei Großunternehmen wird hier nicht der höhere, sondern der jeweils niedrigere der beiden möglichen Beträge angesetzt – ein bewusster Schutzmechanismus, damit die Bußgelder KMU nicht existenziell bedrohen.
Bei der konkreten Bemessung der Geldbuße im Einzelfall spielen mehrere Kriterien eine Rolle: berücksichtigt werden unter anderem Art, Schwere und Dauer des Verstoßes, die Zahl der betroffenen Personen und das Ausmaß des entstandenen Schadens sowie die Frage, ob vorsätzlich oder fahrlässig gehandelt wurde. Mildernd wirken sich dagegen Maßnahmen zur Schadensminderung, der Grad der Kooperation mit der Behörde sowie bereits bestehende technische und organisatorische Vorkehrungen aus. Wer selbst Verstöße meldet, sie umgehend abstellt und Schäden begrenzt, landet also tendenziell am unteren Ende der Bußgeldskala – Wiederholungstäter, die sich der Aufsichtsbehörde gegenüber unkooperativ zeigen, am oberen.
Wichtig für Unternehmen, die bereits datenschutzrechtlich sensible KI-Systeme betreiben: Bußgelder nach der KI-Verordnung und nach der DSGVO können kumulativ verhängt werden, wenn personenbezogene Daten betroffen sind. Die Sanktionsrisiken addieren sich also unter Umständen. Was in Deutschland faktisch heißt: Sanktionen sind nun möglich, nachdem DSGVO-Bußgelder nicht auferlegt wurden (siehe etwa Real-Time Bidding, Web Tracking oder Facebook Fan Pages).
Kritik und offene Fragen
So durchdacht die Aufsichtsstruktur auf dem Papier wirkt, ganz ohne Kritik blieb das KI-MIG nicht. Ein besonders auffälliger Punkt betrifft den Rechtsweg: Wer gegen einen Bußgeldbescheid gerichtlich vorgehen will, landet in erster Instanz beim Amtsgericht – eine Wahl, die Juristinnen und Juristen als ungewöhnlich für eine derart technische Materie kritisieren. Amtsgerichte sind traditionell nicht auf hochkomplexe, technische Verfahren mit internationalen Konzernen spezialisiert; ob sie der Materie gerecht werden, wird sich erst in der Praxis zeigen.
Auch die föderale Aufteilung der Notifizierungszuständigkeiten auf die Bundesländer stieß bereits im Gesetzgebungsverfahren auf Skepsis bei Sachverständigen, wie oben beschrieben. Und schließlich bleibt abzuwarten, wie gut die versprochene Koordination zwischen den zahlreichen sektoralen Behörden – BaFin, BfArM, Datenschutzaufsichten, Bundesnetzagentur – in der Praxis tatsächlich funktioniert, um doppelte Sanktionierungen zu vermeiden.
Der Gesetzgeber selbst hat diese Unsicherheiten offenbar mitbedacht: Das KI-MIG soll nach 18 Monaten evaluiert werden – ein Hinweis darauf, dass Nachbesserungen von vornherein eingeplant sind.
Was bedeutet das für Unternehmen und Privatpersonen?
Für Unternehmen, die KI-Systeme entwickeln, vertreiben oder einsetzen, ergibt sich aus dem KI-MIG vor allem eines: Klarheit über Ansprechpartner. Es gibt nun einen klaren Ansprechpartner, eine zuständige Beschwerdestelle und eine Behörde mit realen Durchsetzungsbefugnissen – bis hin zur Einsicht in den Quellcode bei konkretem Verdacht. Gerade für Start-ups und mittelständische Unternehmen lohnt sich ein Blick auf die kostenlosen Beratungsangebote der Bundesnetzagentur sowie auf die Möglichkeit, neue Anwendungen in einem Reallabor zu erproben, bevor sie live gehen.
Für Verbraucher ist vor allem die neue Beschwerdestelle relevant: Wer den Eindruck hat, dass ein KI-System gegen geltendes Recht verstößt – etwa weil ein KI-generierter Inhalt nicht als solcher gekennzeichnet ist oder ein Hochrisiko-System intransparent arbeitet –, kann sich künftig direkt an die Bundesnetzagentur wenden.
Fazit
Mit dem KI-MIG hat Deutschland rechtzeitig zum europäischen Stichtag eine funktionierende, wenn auch komplexe Aufsichtsstruktur für Künstliche Intelligenz geschaffen. Die Bundesnetzagentur übernimmt dabei eine Doppelrolle als zentrale Anlaufstelle und Kontrollinstanz, während sensible Anwendungsfelder wie biometrische Systeme oder KI in der Strafverfolgung einer eigens geschaffenen, besonders unabhängigen Kammer vorbehalten bleiben.
Gleichzeitig bleibt die deutsche KI-Aufsicht ein Zusammenspiel vieler Akteure – von der BaFin über die Datenschutzbehörden bis zu den Bundesländern –, dessen Praxistauglichkeit sich erst noch erweisen muss. Die für 2027/2028 vorgesehene Evaluation des Gesetzes dürfte zeigen, ob die gewählte Konstruktion hält, was sie verspricht: eine schlanke, aber wirksame KI-Aufsicht „made in Germany".
 Mein Name ist Klaus Meffert. Ich bin promovierter Informatiker und beschäftige mich seit über 30 Jahren professionell und praxisbezogen mit Informationstechnologie. In IT & Datenschutz bin ich auch als Sachverständiger tätig. Ich stehe für pragmatische Lösungen mit Mehrwert. Meine Firma, die