La Commission européenne a proposé le Digital Fairness Act. Il vise à interdire la conception manipulatrice en ligne : bannières de cookies déloyales, coûts cachés et abonnements presque impossibles à résilier. Ce n’est encore qu’un projet, mais la direction est claire.
Une bannière surgit, un bouton s’illumine, et le moyen de refuser se cache derrière un texte gris. Dans une boutique en ligne, un compte à rebours défile alors que l’offre n’expire pas du tout. Et quiconque veut mettre fin à un abonnement erre dans des menus qui semblent conçus uniquement pour que personne n’arrive au bout.
La proposition doit encadrer précisément ce type de conception de manière uniforme dans toute l’Europe. Pour les exploitants de sites web, de boutiques et d’offres d’abonnement, la question est de savoir ce qui serait nouveau, ce qui s’applique déjà et ce qui peut être amélioré dès maintenant.
Ce qu’est le Digital Fairness Act
Le Digital Fairness Act, ou DFA, est une proposition législative de la Commission européenne en faveur d’un comportement loyal dans la protection des consommateurs à l’ère numérique. La Commission l’a adoptée le 11 novembre 2026, conjointement avec une directive de simplification. Les deux font partie d’un paquet consommateurs qui comprend aussi une révision des règles de coopération entre les autorités de protection des consommateurs. La Commission parle de la plus grande mise à jour du droit européen de la consommation depuis plus de 20 ans.
Le DFA est conçu comme un règlement. C’est important, car un règlement s’applique directement dans tous les États membres et n’a pas besoin d’être transposé en droit national. La mosaïque de règles que les exploitants connaissent dans d’autres domaines devrait ainsi se réduire. En contrepartie, la directive de simplification doit faire le ménage dans les règles de consommation existantes, afin de ne pas ajouter encore plus de paperasse.
La proposition n’est pas encore du droit applicable. Le Parlement et le Conseil doivent l’approuver, et l’expérience montre que les projets sont modifiés au cours de ce processus, parfois de manière considérable. Selon le projet, le règlement devrait s’appliquer environ douze mois après son entrée en vigueur. Il faudra donc probablement encore quelques années avant qu’une boutique doive remplir des obligations concrètes issues du DFA.
Le contexte est bien documenté. La Commission a examiné le droit de la consommation dans l’environnement numérique et présenté fin 2024 les résultats de ce bilan de qualité. Il en est ressorti que les directives existantes sur les pratiques commerciales déloyales, sur les droits des consommateurs et sur les clauses abusives couvrent beaucoup de choses, mais ne sont pas adaptées aux interfaces qui orientent délibérément les comportements. Le DFA comble cette lacune.
Les thèmes de la proposition sont vastes. Il s’agit des dark patterns et de la conception addictive, des abonnements et de la conversion des périodes d’essai gratuites, de l’accès à un service client humain, de la personnalisation déloyale, de la publicité par les influenceurs, des prix dynamiques et des indications de prix trompeuses. Pour les exploitants de sites web et de boutiques, ce sont surtout les premiers points qui comptent.
Ce qui doit être considéré comme un dark pattern
Le terme dark patterns désigne des interfaces qui poussent les personnes à prendre des décisions qu’elles n’auraient pas prises en y voyant clair. Les spécialistes parlent aussi de conception trompeuse. Il n’existe jusqu’à présent aucune définition légale uniforme dans l’UE. C’est précisément ce que le DFA veut changer : une définition commune et une liste de pratiques considérées comme interdites.
On y trouve des schémas typiques que chacun a déjà rencontrés au quotidien :
- Confirmshaming : le refus est formulé comme un reproche, par exemple « Non, je n’aime pas faire des économies ».
- Doubles négations : pour comprendre « ne pas ne pas se désinscrire », il faut de la patience.
- Options présélectionnées : les cases pour la newsletter, les assurances ou les prestations supplémentaires sont déjà cochées.
- Possibilités d’opt-out cachées : le refus existe, mais il n’est accessible qu’à travers plusieurs niveaux.
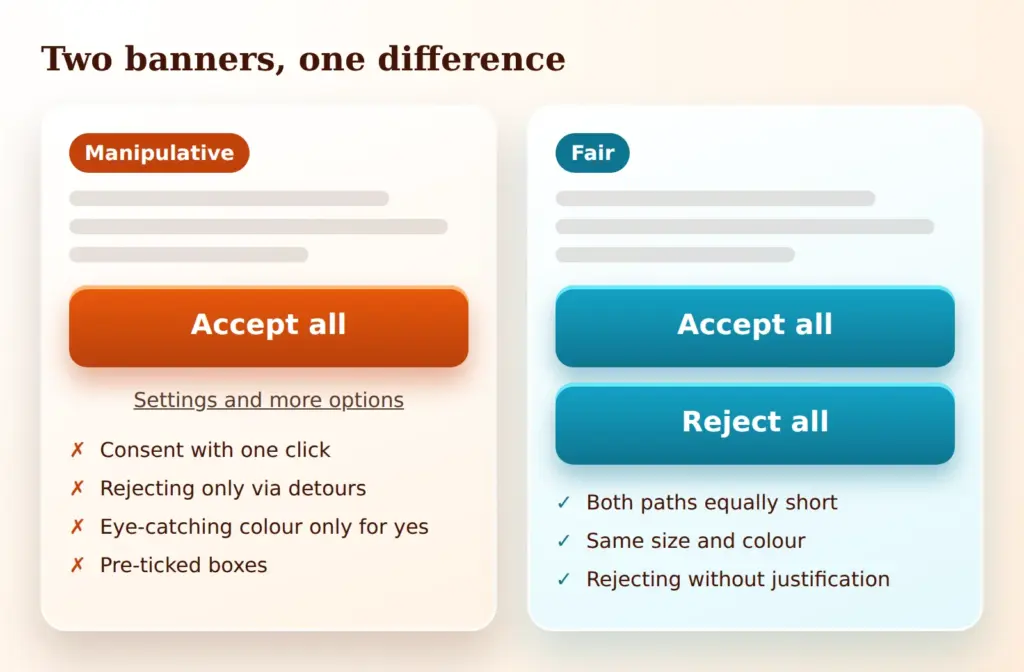
- Conception asymétrique : la réponse souhaitée est grande et colorée, l’alternative petite et pâle.
Derrière cela se trouve un principe simple, que l’on peut décrire comme l’équivalence des parcours : refuser et résilier ne doivent pas être plus compliqués qu’accepter et souscrire. On le mesure au nombre d’étapes, au poids visuel et aux couleurs. Si accepter demande un clic, refuser ne peut pas en exiger trois.
Refuser et résilier ne doivent pas être plus difficiles qu’accepter et souscrire.
Sur le fond, l’idée n’est pas nouvelle. Les autorités de protection des données ont déjà décrit les modèles de conception trompeurs dans des lignes directrices antérieures, et le droit des plateformes interdit depuis quelques années les interfaces manipulatrices. La nouveauté serait que ce principe entre dans un droit général de la consommation applicable à tous les fournisseurs, illustré par des exemples clairs. Pour les exploitants, cela signifie davantage de sécurité juridique, mais aussi moins de marge pour les zones grises.
Les bannières de cookies restent dans le viseur
Peu d’éléments du web incarnent autant les dark patterns que la bannière de cookies. La mise en scène typique du « Tout accepter » : grand, coloré, au centre ou en bas de l’écran, tandis que le refus apparaît comme un lien texte dans un coin ou seulement dans une seconde fenêtre. Certaines bannières donnent au refus une couleur si discrète qu’il semble faire partie de l’arrière-plan.
Juridiquement, c’est déjà contestable aujourd’hui. Un consentement doit être libre, éclairé, spécifique et univoque. Celui qui n’obtient l’accord que parce que le refus est difficile à trouver ne dispose pas d’un consentement valable. Pour l’accès aux terminaux, la loi allemande sur la protection des données dans les télécommunications et les services numériques exige en outre, à l’article 25 TDDDG, un consentement en principe. S’y ajoute le principe selon lequel le retrait doit être aussi simple que l’octroi, tel que le prévoit l’article 7 du RGPD.
Pourquoi faut-il alors une loi supplémentaire ? Parce que la pratique montre que ces règles seules n’ont pas suffi. Les autorités de protection des données appliquent des critères différents, les tribunaux statuent au cas par cas, et de nombreuses bannières se situent exactement sur la ligne entre encore admissible et déjà manipulateur. Le DFA doit créer ici une base claire de protection des consommateurs, que les autorités de consommation et les associations pourront aussi utiliser, et pas seulement les autorités de protection des données.
Pour approfondir le sujet, l’aperçu sur les cookies et le consentement présente les bases essentielles. En pratique, une bannière peut déjà être vérifiée dès maintenant : « Accepter » et « Refuser » sont-ils au même niveau, de la même taille et conçus de la même façon ? Manque-t-il toute formule qui minimise le refus ? La sélection se passe-t-elle de catégories précochées ?
Boutiques en ligne et processus de commande
La boutique est le deuxième grand terrain de jeu de la conception manipulatrice. Ici, il s’agit moins de données que d’argent. Beaucoup des astuces courantes sont déjà déloyales aujourd’hui et peuvent faire l’objet d’une mise en demeure au titre du droit de la concurrence, qui repose sur la directive européenne relative aux pratiques commerciales déloyales. Le DFA s’appuie sur cette base et veut resserrer le cadre applicable aux interfaces numériques.
Un domaine que le projet vise expressément est la tarification trompeuse. Un exemple connu est le drip pricing : un prix bas est d’abord affiché, puis des frais s’ajoutent au fil de la commande, comme des frais de service, des frais de réservation ou d’emballage. Au final, le montant dépasse nettement le prix d’appel. Celui qui a déjà franchi de nombreuses étapes abandonne à contrecœur, et c’est exactement sur cela que mise le procédé.
Les pratiques suivantes sont déjà considérées comme problématiques au regard du droit actuel de la concurrence déloyale lorsqu’elles ne correspondent pas à la réalité :
- Fausse rareté : « Plus que 2 en stock » s’affiche alors que le stock est important.
- Pression temporelle artificielle : un compte à rebours s’écoule puis redémarre.
- Options présélectionnées : assurance, livraison express ou don sont déjà dans le panier.
- Activité inventée : des messages comme « 12 personnes consultent cet article en ce moment » proviennent d’un générateur aléatoire.
- Fausses réductions : le prix barré « avant » n’a jamais été réellement pratiqué.
Pour les exploitants de boutiques, la différence entre une promotion des ventes admissible et la manipulation n’est pas toujours facile à reconnaître. Signaler une rareté réelle est légitime, tout comme limiter dans le temps une offre qui prend effectivement fin. Cela devient problématique lorsque l’information est fausse ou qu’elle ne sert qu’à créer de la pression. Une règle simple aide : chaque indication dans le processus de commande doit pouvoir être justifiée sur demande.
L’affichage des prix en fait aussi partie. Le prix total doit être visible dès le début, et les suppléments ne doivent pas apparaître seulement à la dernière page. C’est déjà la norme pour de nombreuses boutiques. Pour les fournisseurs qui ajoutent des frais tard dans le processus de commande, en revanche, les choses pourraient changer.
Abonnements, périodes d’essai et résiliation
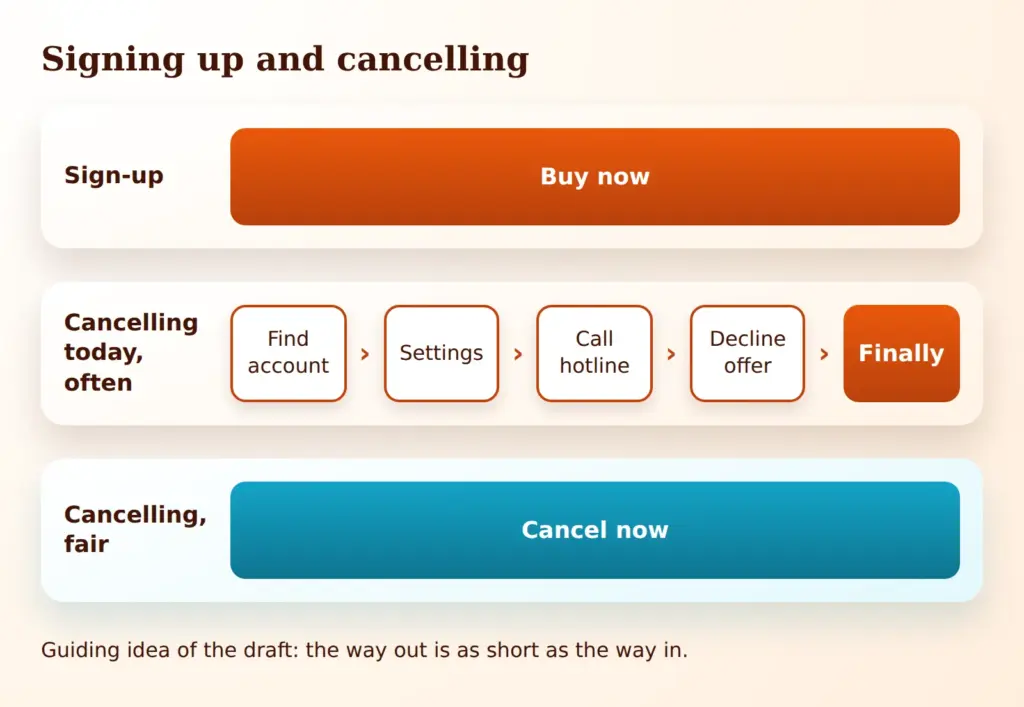
C’est avec les abonnements que l’asymétrie est la plus nette. La souscription se fait en un clic, tandis que la résiliation exige un appel, un courrier, une connexion au compte et une confirmation après l’autre. Ce déséquilibre est au cœur de nombreuses plaintes en droit de la consommation en ligne. Le projet de DFA s’en saisit expressément : les résiliations ne doivent pas être rendues plus difficiles, les reconductions automatiques doivent être transparentes, et une période d’essai gratuite ne doit pas se transformer involontairement en abonnement payant.
Selon le projet, un abonnement d’essai ne pourra devenir payant que si le consommateur l’a expressément accepté. Celui qui réserve une période gratuite ne devra donc plus accepter, en petits caractères, un prix ultérieur qu’il a oublié. Pour les fournisseurs, cela signifie que la conversion nécessite une étape propre et bien visible.
L’Allemagne a montré l’exemple. Depuis 2022, l’article 312k du Code civil allemand (BGB) impose aux fournisseurs de mettre à disposition un bouton de résiliation pour les contrats de consommation conclus en ligne. Il doit être bien lisible et disponible en permanence, et la résiliation doit être possible en quelques étapes. Celui qui ne le met pas en place risque que les consommateurs puissent résilier à tout moment sans préavis. Un équivalent à l’échelle de l’UE harmoniserait les règles dans les autres États membres.
Le projet complète cela par l’accès à des personnes au service client. Celui qui ne parle qu’à un chatbot et n’atteint jamais quelqu’un qui peut décider n’a, en cas de doute, aucune possibilité réelle de résoudre un problème. Le DFA doit empêcher que les consommateurs soient freinés de cette manière.
Ce qui s’applique déjà aujourd’hui
Le DFA ne marque pas le coup d’envoi dans un espace sans droit. Celui qui recourt aujourd’hui à une conception manipulatrice peut déjà recevoir une mise en demeure, un avertissement des autorités de contrôle ou être poursuivi par des associations. Les instruments sont simplement dispersés : le droit de la protection des données pour le consentement, le droit de la concurrence pour les indications trompeuses, le droit de la consommation pour les contrats et la résiliation, le droit des plateformes pour les grands services en ligne.
Le droit des plateformes, en particulier, fait figure de précurseur. Le Digital Services Act interdit aux exploitants de plateformes en ligne de tromper ou de manipuler les utilisateurs par la conception de leur interface. Il exclut toutefois les pratiques déjà couvertes par le droit de la protection des données ou de la concurrence déloyale. Le DFA doit étendre ce concept au-delà des plateformes à tous les fournisseurs qui vendent aux consommateurs.
Une grande partie n’est pas entièrement nouvelle, mais doit être formulée plus clairement.
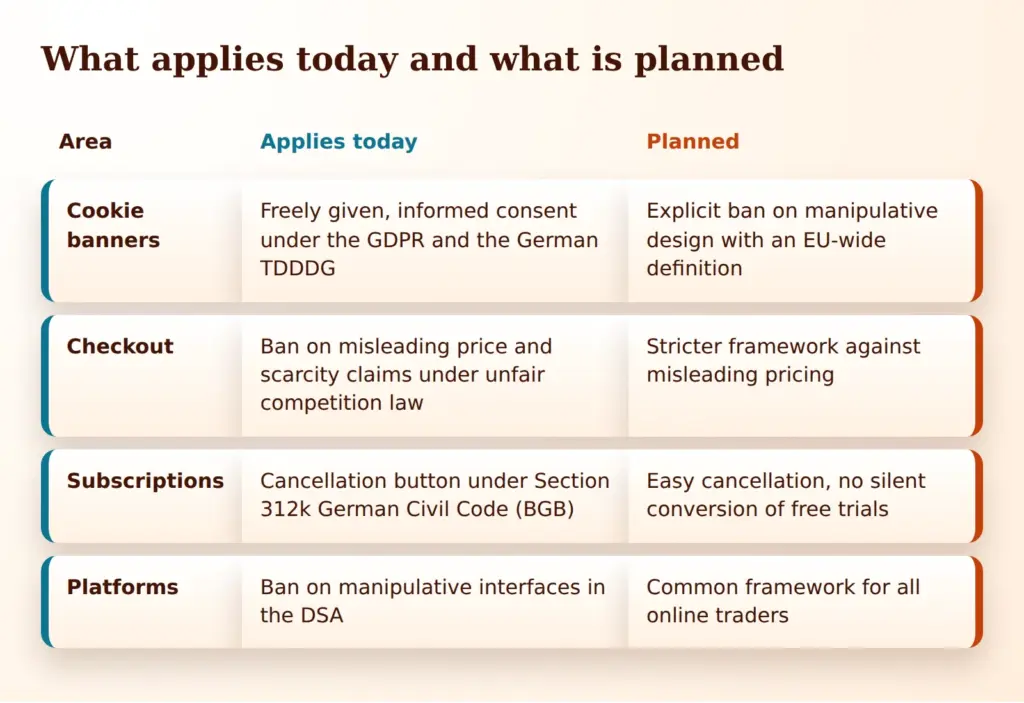
Du point de vue des exploitants, l’enseignement le plus important est le suivant : celui qui conçoit déjà de manière loyale n’a pas grand-chose à craindre du DFA. Celui qui comptait sur les zones grises devrait mettre à profit le temps qui reste jusqu’à l’entrée en vigueur.
Le Digital Fairness Act s’applique-t-il déjà aux boutiques et aux bannières de cookies ?
Amendes et application
Une loi ne vaut que par son application. La proposition mise donc sur plusieurs voies. Les autorités de protection des consommateurs des États membres doivent coopérer plus étroitement, et la révision du règlement correspondant est menée en parallèle. La Commission doit pouvoir enquêter elle-même sur certains grands cas transfrontaliers. Jusqu’à présent, cela relevait presque entièrement des autorités nationales.
Pour les infractions transfrontalières de grande ampleur, des amendes sévères calculées sur le chiffre d’affaires mondial sont prévues. Cela rappelle le droit de la protection des données et vise surtout les groupes internationaux, sur lesquels les petites amendes n’ont guère d’effet. Pour les PME, ce cadre est moins déterminant que le risque de mises en demeure, d’actions de groupe et d’annulation de contrats.
Les actions représentatives, en particulier, sont un instrument efficace. Dans l’UE, des associations de consommateurs qualifiées peuvent agir en justice au nom de nombreuses personnes concernées à la fois. Pour les fournisseurs qui utilisent une conception manipulatrice à grande échelle, cela peut coûter plus cher qu’une mesure isolée d’une autorité. Les associations portent depuis des années une grande attention aux bannières de cookies et aux pièges à abonnement, et un catalogue clairement délimité de pratiques interdites leur facilite le travail.
Critiques et questions ouvertes
Le projet ne fait pas l’unanimité. Des critiques viennent du monde économique et politique, y compris du gouvernement fédéral allemand, qui s’est exprimé sur ces plans en octobre dans un document propre. La crainte : des obligations supplémentaires pèsent surtout sur les petites et moyennes entreprises, qui disposent de moins de ressources que les grandes plateformes pour le conseil juridique et les adaptations.
Une deuxième critique porte sur le chevauchement avec les règles existantes. Le droit de la protection des données, le droit des plateformes, le droit de la concurrence et, à l’avenir, le DFA traitent en partie la même conception. Sans vigilance, il faut respecter simultanément plusieurs exigences qui diffèrent dans les détails. Avec la directive de simplification menée en parallèle, la Commission promet l’inverse.
S’y ajoute le calendrier. L’UE travaille en même temps sur un paquet de simplification de ses lois numériques, le Digital Omnibus. Pour les entreprises, cela donne l’impression d’une cible mouvante : tantôt on assouplit, tantôt on durcit. Il en résulte de l’incertitude, surtout pour les investissements dans une technique qui devra être modifiée plus tard.
En face, il y a un argument de poids. La conception manipulatrice avantage ceux qui l’utilisent et désavantage ceux qui travaillent loyalement. Des règles uniformes peuvent donc aussi rétablir l’égalité de concurrence. Celui qui conçoit sa bannière honnêtement et obtient ainsi moins de consentements se fait aujourd’hui dépasser par des concurrents moins scrupuleux. Un cadre fiable peut réduire ce déséquilibre.
Liste de contrôle pour les exploitants
Même sans loi adoptée, beaucoup de points peuvent être vérifiés immédiatement. Les points suivants aident à mettre son propre site en ordre et correspondent largement à ce que la situation juridique exige déjà aujourd’hui.
Bannière de cookies
- « Tout accepter » et « Tout refuser » sont-ils au même niveau, de la même taille et aussi visibles l’un que l’autre ?
- Toutes les catégories facultatives sont-elles désactivées par défaut ?
- Le refus se passe-t-il de toute mention qui juge la décision ou culpabilise ?
- Le consentement peut-il être retiré à tout moment en un clic ?
- Les traceurs ne sont-ils réellement chargés qu’après l’accord ?
La liste de contrôle pour les demandes de consentement est utile à cet égard. Le contrôle de site web montre en outre si un site envoie déjà des données lors de la première visite.
Processus de commande
- Le prix total, frais compris, est-il visible dès le début ?
- Les indications de rareté et d’activité correspondent-elles à la réalité ?
- N’y a-t-il aucune prestation supplémentaire précochée ?
- Les prix barrés sont-ils de véritables prix antérieurs ?
- Chaque compte à rebours se termine-t-il réellement avec l’offre ?
Parcours d’abonnement
- La résiliation est-elle aussi courte que la souscription, et le bouton de résiliation est-il facile à trouver partout ?
- Indique-t-on clairement avant le début du contrat quand l’abonnement se renouvelle et ce qu’il coûtera alors ?
- Une période gratuite ne devient-elle payante qu’après un accord exprès ?
- N’y a-t-il, avant la confirmation de la résiliation, aucun détour comme des offres de rétention qui retardent la démarche ?
Service client
- Peut-on joindre un humain en cas de doute, même si un chatbot est placé en amont ?
- Les résiliations et rétractations sont-elles possibles sans appel ni courrier ?
- Les demandes reçoivent-elles une réponse dans un délai raisonnable ?
Celui qui peut répondre oui à ces questions est sur la voie d’une conception loyale. L’effort est doublement payant : il réduit le risque juridique et renforce la confiance des clients, car les gens perçoivent très bien quand une interface les pousse dans une direction.
Conclusion
Le Digital Fairness Act n’est pour l’instant qu’une proposition, mais il montre où va le droit de la consommation en ligne. Les bannières de cookies, les processus de commande et les parcours d’abonnement doivent être conçus de sorte que refuser et résilier ne deviennent pas une course d’obstacles. Le droit en vigueur exige déjà une grande partie de cela, simplement de façon moins nette et moins uniforme.
Il n’est pas certain que le texte soit adopté tel quel. Les critiques sur la charge pour les PME et sur la double réglementation sont à prendre au sérieux, et la procédure législative apportera des modifications. Pour les exploitants, il vaut pourtant la peine d’adapter la conception dès maintenant : celui qui mise sur la loyauté n’aura guère à corriger plus tard et est déjà mieux protégé aujourd’hui contre les mises en demeure et les réclamations.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.