Шкідливе програмне забезпечення вже не просто викрадає дані: інфостілер одразу передає здобич штучному інтелекту на аналіз і визначає найвигідніших жертв. Водночас частішають попередження про шпигунське ПЗ на службових телефонах і дзвінки нібито від ІТ-відділу. Три нещодавні інциденти показують, які загрози з цього виникають для юридичних фірм, податкових консультантів, малих підприємств і керівників.
Протягом кількох днів з'явилися три повідомлення, які на перший погляд мало пов'язані між собою. Компанія з кібербезпеки описує інфостілер, який доручає мовній моделі оцінювати викрадені дані. Apple попереджає депутатів Бундестагу про шпигунське ПЗ на їхніх смартфонах. Виробник рішень безпеки повідомляє про дзвінки, під час яких зловмисники видають себе за ІТ-відділ юридичних фірм.
Спільне в усіх трьох випадках одне: зловмисники шукають людей, які мають доступ до цінних даних, облікових записів або клієнтів.
Інфостілер простими словами: що краде шкідливе ПЗ і чому цього достатньо
Інфостілер — це шкідлива програма, яка шукає на комп'ютері збережені облікові дані й надсилає їх зловмисникам. Допомагає порівняння з квартирним злодієм: він забирає не телевізор, а зв'язку ключів, адресну книгу й записник. Згодом ними можна відчинити багато дверей, і нікому не доведеться нічого зламувати.
Типова здобич:
- збережені в браузері паролі та дані автозаповнення,
- cookie та токени сеансу, тобто «нагадування», за якими сервіс упізнає користувача, що вже увійшов,
- платіжні картки та дані доступу до криптогаманців,
- SSH- і хмарні ключі, які дають доступ до серверів і сервісів,
- збережені профілі Wi-Fi та знімки екрана.
Крадіжка може відбутися дуже швидко. Після цього програма може себе видалити, і на комп'ютері майже не залишається слідів. Зазвичай інцидент помічають лише тоді, коли хтось за допомогою викрадених даних заволодіває обліковим записом. Набори даних продають на відповідних тіньових майданчиках.
Для тих, хто зобов'язаний зберігати професійну таємницю, це особливо неприємно. Одна поштова скринька, одне хмарне сховище чи доступ до програми юридичної фірми можуть містити дані багатьох клієнтів. Тоді шкода виникає не лише для самої фірми, а й для всіх, чиї документи там зберігаються.
Як ШІ аналізує здобич: приклад VOLTA
Дослідницька команда Cisco Talos в аналізі описує інфостілер для Windows під назвою VOLTA. Він збирає паролі з браузерів, cookie, платіжні картки, seed-фрази криптогаманців, сеанси месенджерів та ігрових платформ, токени Microsoft, SSH- і хмарні ключі, профілі Wi-Fi та знімки екрана. Нове те, що відбувається далі: програма серіалізує дані в профіль і надсилає їх мовній моделі.
Запит проходить через OpenRouter — шлюз, тобто точку доступу, за якою доступні численні моделі різних постачальників. За даними Talos, стілер спершу звертається до Claude Opus 4.6. Якщо модель відмовляє, далі йдуть Kimi K2, а потім Gemini 2.5 Flash. Результат — профіль жертви з місцем проживання, роботодавцем та іншими відомостями, а також оцінка, які облікові записи найцінніші. За допомогою викраденого токена Gmail програма додатково переглядає квитанції замовлень, щоб підтвердити домашню адресу.
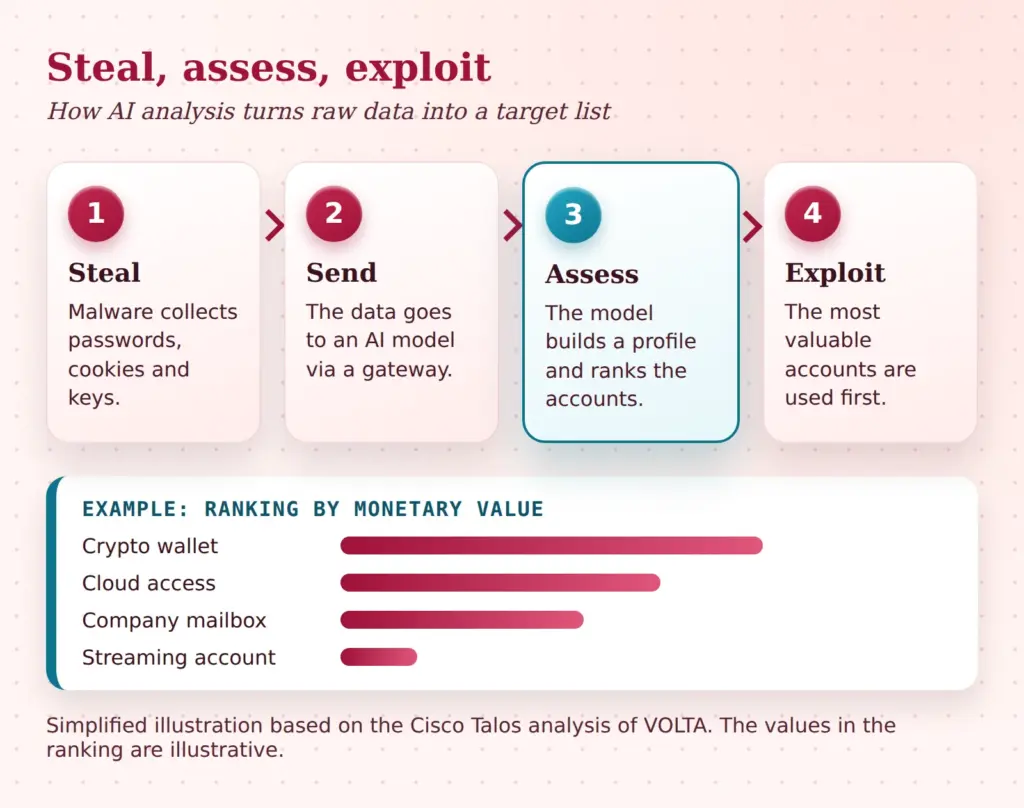
Відмінність від попередніх шкідників полягає в трудовитратах. Раніше людина мала переглядати великі обсяги даних або продавати сирі дані гуртом. Тепер відсортований список з'являється автоматично. Тож навіть людина без досвіду, яка лише купила готовий конструктор, може відібрати найвигідніших жертв.
Кілька моментів при цьому не встановлено:
- Шлях зараження в аналізі не описано. Невідомо, чи стоїть за ним фішинг, підроблені завантаження чи щось інше.
- Участь або обізнаність згаданих сервісів не доведено.
- Наскільки поширена програма, з аналізу не випливає. Як першу знахідку Talos називає зразок від 11 жовтня 2026 року.
Зловживання сервісами ШІ: наскільки захищають відмови моделей?
У зловживанні ШІ впадає в око одна деталь: якщо модель відмовляє, шкідлива програма звертається до наступної. Тож відмова — це не межа безпеки, а перешкода, яку можна обійти простою заміною. Шлюзи об'єднують багато моделей за одним доступом і роблять таку заміну легкою.
Це не означає звинувачення окремих постачальників. Але можна узагальнити: захист від зловживань має діяти на кількох рівнях — у самих моделях, у шлюзах, що передають запити, і в облікових записах, через які здійснюється оплата. Сюди належать обмеження частоти запитів, виявлення підозрілих шаблонів запитів і блокування облікових записів.
Завдання є і в компаній, які самі користуються сервісами ШІ. API-ключі — це такі самі облікові дані, як і будь-які інші. Якщо вони потрапляють до набору даних інфостілера, сторонні люди можуть за чужий рахунок надсилати запити або викрадати дані. Тому ключам не місце в скриптах на ноутбуці чи в браузері — їх слід зберігати в захищеному сховищі з обмеженими правами й коротким терміном дії.
ШІ перетворює викрадені дані на відсортований список покупок.
Що швидший аналіз, то менше часу між крадіжкою і зловживанням. Тому облікові дані варто організувати так, щоб один викрадений набір відкривав якомога менше: окремі облікові записи, обмежені права і жодного повторного використання паролів.
Чому сеансові cookie обходять MFA
Багато облікових записів уже захищено другим фактором, наприклад кодом із застосунку. Це розумно й залишається обов'язковим. Однак проти викрадених сеансів це допомагає лише обмежено. Причину можна пояснити на прикладі відвідування будівлі: багатофакторна автентифікація — це контроль на вході. Після нього відвідувач отримує браслет, з яким вільно пересувається. Цей браслет і є сеансовим cookie.
Якщо інфостілер викрадає cookie, йому вже не потрібно проходити контроль. Він показує браслет, і сервіс вважає його користувачем, що увійшов. Ні пароль, ні код для цього не потрібні. Те саме стосується токенів, наприклад в облікових записах Microsoft. Навіть без шкідливого ПЗ облікові записи Microsoft 365 стають мішенню атак на вхід.
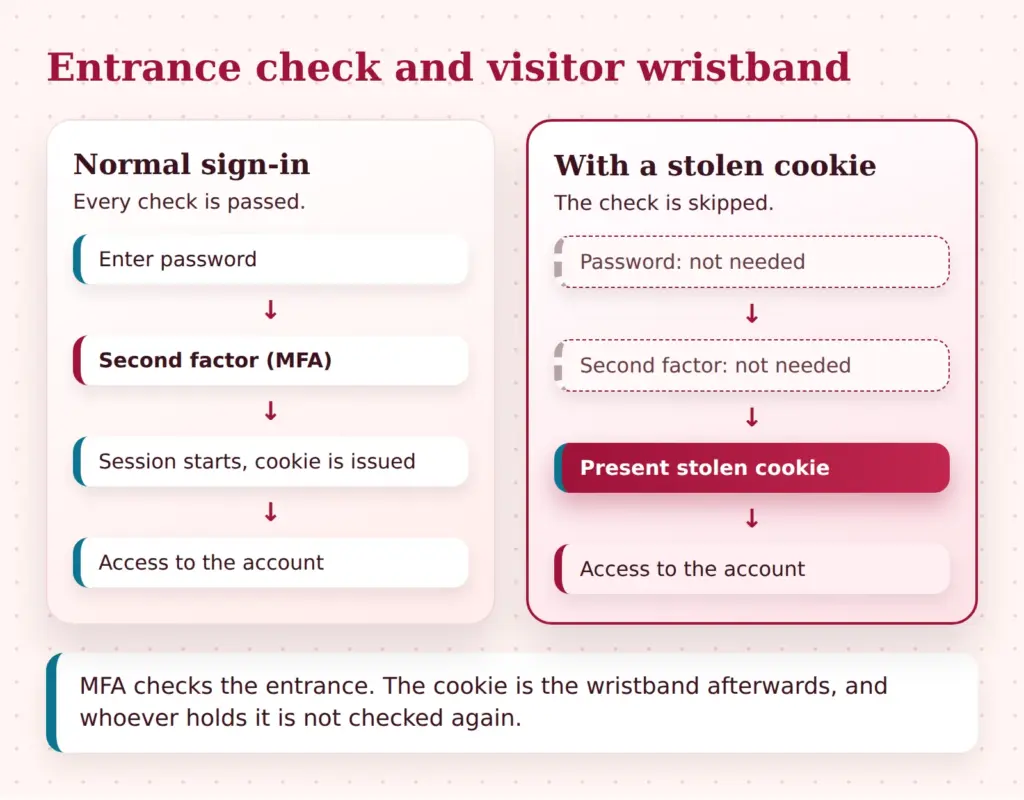
Тому навіть особливо надійний вхід за допомогою ключів доступу (passkeys) чи апаратних ключів сам по собі не захищає від крадіжки токенів. Він захищає вхід, але не стан після нього. Проте він залишається важливим, бо ускладнює фішинг і перехоплення паролів.
Чи достатньо багатофакторної автентифікації для захисту від інфостілерів?
Що справді допомагає проти інфостілерів
Захист від інфостілерів складається з чотирьох рівнів, які доповнюють один одного. Жоден окремий продукт не покриває все.
Запобігати. Браузер і операційну систему регулярно оновлюють. Програми встановлюють лише з відомих джерел, а не з порталів завантажень чи за посиланнями в повідомленнях. Облікові записи адміністратора не використовують для вебсерфінгу та електронної пошти. Що менше прав має обліковий запис, то менше шкідлива програма може там викрасти.
Знецінювати. Прив'язані до пристрою сеанси пов'язують cookie з пристроєм, на якому його видано. Тоді викрадений cookie не працює на іншому комп'ютері. Існують розробки, що прив'язують сеансові cookie до пристрою, але вони доступні ще не всюди. Короткий термін дії сеансів і зберігання облікових даних у захищеному сховищі замість браузера додатково зменшують шкоду.
Виявляти. Talos радить забороняти стороннім процесам запускати Chrome з параметром --headless або принаймні повідомляти про такий запуск. Headless означає, що браузер працює без видимого вікна. Саме цей режим VOLTA використовує, щоб обійти захисний механізм браузера. Для малих підприємств це означає: технологію не обов'язково розуміти, її потрібно замовити. ІТ-підрядник може за допомогою контролю застосунків визначити, які програми можуть запускати інші програми.
Реагувати. За підозри зміни пароля недостатньо, бо токени залишаються дійсними, доки їх не відкличуть. Усі активні сеанси завершують, пристрій від'єднують від мережі, а гаманці, ключі та платіжні картки вважають скомпрометованими. Послідовність нагадує план дій на перші 60 хвилин після атаки програми-вимагача: ізолювати, заблокувати доступи, задокументувати.
| Захід | Чому він запобігає | Витрати |
|---|---|---|
| Оновлення та обмежені права | Зараженню та поширенню | низькі |
| Програми лише з перевірених джерел | Зараженню через підроблені завантаження | низькі |
| Ключі та паролі не в браузері | Крадіжці збережених облікових даних | середні |
| Короткі сеанси, відкликання за підозри | Зловживанню викраденими cookie | середні |
| Прив'язані до пристрою сеанси, де доступні | може ускладнити використання викрадених cookie на чужих пристроях | високі |
| Контроль застосунків зі сповіщенням | Зловживанню функціями браузера з боку шкідливого ПЗ | високі |
Попередження Apple про шпигунське ПЗ: що означає Threat Notification
Згідно з повідомленнями ЗМІ, з 29 жовтня 2026 року депутати Бундестагу та члени уряду отримують від Apple попередження про так зване найманське шпигунське ПЗ (Mercenary Spyware). Ідеться про шпигунські програми, які розробляють підрядники для платоспроможних замовників і які цілеспрямовано спрямовані проти окремих осіб. BSI (Федеральне відомство з безпеки в інформаційних технологіях) звернулося до постраждалих, а міністр цифрових справ Вільдбергер підтвердив в ефірі ARD, що компрометація можлива.
Багато чого залишається невідомим: кількість постраждалих, тип шпигунського ПЗ, його автори і чи взагалі було реально заражено хоч один пристрій. Вільдбергер не уточнив, чи пристрої справді заражено. Окремого повідомлення BSI не відомо, відомості ґрунтуються на публікаціях ЗМІ. Тож вказівка на те, що людина могла стати ціллю, ще не є підтвердженням атаки.
Для оцінки важливіше, що Apple каже про такі повідомлення. За даними Apple, ці попередження дуже надійні. Проте абсолютної певності Apple надати не може, тож попередження не є доказом успішного зараження. Воно означає, що, на думку компанії, пристрій або Apple ID могли стати ціллю цілеспрямованої атаки.
Постраждати можуть не лише політики. Керівники, адвокати, журналісти й правозахисники також належать до груп, цікавих для таких атак. Для більшості людей імовірність залишається низькою. Проте особам із дуже цінним доступом варто знати порядок дій заздалегідь.
Перші кроки після попередження Apple і підготовка для публічних осіб
Спершу перевіряють справжність. Apple у таких повідомленнях ніколи не просить переходити за посиланнями, відкривати файли, встановлювати застосунки чи профілі або називати паролі й коди підтвердження. Справжнє сповіщення додатково з'являється вгорі сторінки після входу на account.apple.com. Повідомлення, якого там немає, є підозрілим.
Далі слід залучити фахівців. Apple посилається на Digital Security Helpline організації Access Now, яка цілодобово надає екстрену допомогу. Організація радить не стирати пристрій, бо стирання не обов'язково запобігає новим зараженням. Натомість слід створити резервну копію, щоб зберегти можливі сліди. Який тип резервної копії підходить, залежить від конкретного випадку, і це найкраще з'ясувати з гарячою лінією або профільною установою. У Німеччині додатково можна звернутися до BSI та ІТ-підрядника.
Як додатковий захід Apple пропонує режим блокування. Він обмежує багато функцій: більшість вкладень у повідомленнях блокується, попередній перегляд посилань зникає, а дзвінки FaceTime від невідомих людей відхиляються. Це захищає, але коштує зручності. Хто ним користується, має заздалегідь знати про обмеження.
Хто шукає порядок дій лише після тривоги, втрачає найважливіші години.
Усе це діє лише тоді, коли ролі визначено заздалегідь. Невеличка таблиця допомагає зафіксувати домовленості письмово:
| Що визначити заздалегідь | Приклад |
|---|---|
| Контактна особа на випадок підозри | Ім'я та номер телефону ІТ-підтримки, збережені поза ураженим пристроєм |
| Другий пристрій | Чистий запасний пристрій напоготові, щоб залишатися на зв'язку |
| Робота з діловим вмістом | Конфіденційні документи та дані клієнтів до з'ясування не відкривають на ураженому пристрої |
| Чого не робити | Не скидати пристрій до консультації з профільною установою, не натискати посилання з попередження |
| Інформування третіх осіб | Визначено, хто інформує керівництво, клієнтів або наглядовий орган |
Вішинг проти юридичних фірм: дзвінок фальшивого ІТ-відділу
Третьому інциденту не потрібні ні шкідливе, ні шпигунське ПЗ — лише телефон. Вішинг — це шахрайство телефоном, під час якого зловмисники видають себе за знайому установу. Згідно з Legal Threat Landscape Report 2026 від CrowdStrike, кількість атак на організації юридичного сектору з 2023 року майже подвоїлася. Між вереснем 2025 і серпнем 2026 року 455 юридичних організацій опинилися на сайтах витоків груп-вимагачів, що на 39 відсотків більше. Німеччина належить до країн, які страждають найчастіше.
Ці цифри — дані виробника з других рук. Їх не перевірено незалежно, і вони походять із пресового повідомлення про звіт. Як вказівка на тенденцію вони придатні, як точна статистика — ні.
Описано також групу Chatty Spider. Вона телефонує працівникам, видає себе за внутрішній ІТ-відділ і змушує їх надати доступ через програму віддаленого адміністрування. Сценарій зазвичай схожий:
- Надходить дзвінок, часто з правдоподібним приводом, наприклад оновленням чи збоєм.
- Ті, хто телефонує, створюють відчуття терміновості й наголошують, що все треба зробити швидко.
- Співрозмовники запускають програму віддаленого адміністрування й надають доступ.
- За лічені хвилини дані копіюються, а доступ слугує плацдармом для подальших кроків.
У таких дзвінках дедалі частіше використовують клоновані голоси, які звучать оманливо справжньо. Для юридичних фірм це означає: навіть дзвінок, що звучить як знайомий колега чи власний ІТ-підрядник, не є доказом.
Правила дозволу та зворотний дзвінок: як безпечно організувати віддалену підтримку
Проти таких дзвінків конкретні правила допомагають більше, ніж заклик бути обережними. Хто має ухвалювати рішення, поки на нього тиснуть, потребує чіткого порядку дій. Добре зарекомендували себе такі пункти:
- Віддалене обслуговування запускають лише після заявки або внутрішнього запиту, ніколи через неочікуваний дзвінок.
- Зворотний дзвінок здійснюють на відомий, збережений номер, ніколи на номер того, хто телефонував.
- Програми віддаленого адміністрування можна встановлювати лише з дозволеного списку. Технічно це можна обмежити.
- Для доступу до справ клієнтів діє принцип двох осіб.
- Приймальня та секретаріат отримують коротку письмову інструкцію, бо їм телефонують особливо часто.
- Тренувальний дзвінок регулярно відпрацьовують без пошуку винних. Хто попався, чогось навчився і не має чого боятися.
Важливо, щоб порядок дій працював і під тиском. Правило, яке можна виконати, лише коли ніхто не квапить, захищає мало. Корисна фраза, яку кожен має право сказати: ми вам передзвонимо — і це діє без винятків.
Юридична фірма як підрядник: що клієнтам і МСП варто включити в оцінку ризиків
Носії професійної таємниці — адвокати, податкові консультанти й аудитори — працюють із даними, вигідними для зловмисників: договорами, балансами, особовими справами, банківськими реквізитами. Тому кібератаки на юридичні фірми часто зачіпають і їхніх клієнтів. Згідно з наведеним звітом, юридичні фірми також слугують плацдармом для більших цілей, бо в них сходяться доступи та довірчі відносини з багатьма компаніями.
Для клієнтів, часто малих і середніх підприємств, з цього випливає, що юридична фірма є частиною їхньої власної оцінки ризиків. Доцільні такі кроки:
- Юридичну фірму вносять до реєстру, як і будь-якого іншого підрядника, що має доступ до даних і залежно від обставин діє як обробник.
- Конфіденційними документами обмінюються лише захищеними каналами, а не звичайними вкладеннями до листів.
- Запитують про план дій у надзвичайних ситуаціях і канали повідомлення юридичної фірми.
- З'ясовано, хто, кого і коли інформує в разі інциденту.
З правового погляду: якщо після порушення захисту даних існує ризик для суб'єктів даних, контролер, як правило, має повідомити про це наглядовий орган протягом 72 годин відповідно до ст. 33 GDPR. Для адвокатів додаються обов'язок конфіденційності та особливі правила залучення підрядників згідно з § 43e BRAO (Федеральний статут адвокатури Німеччини). Чи потрібен договір про обробку даних і в якій формі, залежить від конкретного випадку й на практиці оцінюється по-різному.
Спільна закономірність: публічні особи та цінні доступи
Три інциденти різняться технологіями, але мають спільні риси. Зловмисники шукають не компанію, а людину з доступом. У випадку інфостілера це користувач зі збереженими сеансами, у випадку шпигунського ПЗ — власник телефону, у випадку вішингу — працівниця, яка відповідає на дзвінок. ШІ пришвидшує вибір і сортування цілей. А захист виникає зі звичок і заздалегідь узгоджених процедур, а не з одного продукту.
Це добра новина, адже процедури можна визначити. Хто сьогодні врегулює три речі, у надзвичайній ситуації заощадить найважливіші години: контактну особу зі збереженим номером, правило зворотного дзвінка для віддаленого обслуговування і процедуру швидкого відкликання сеансів і токенів.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.