За повідомленнями, чотири партії отримали зауваження через таргетовану рекламу у Facebook. Проте мікротаргетинг і GDPR стосуються не лише партій, а й кожної кампанії, яка обирає цільові аудиторії за інтересами.
Таргетована реклама та її межі
Таргетована реклама (як-от реклама федерального уряду Німеччини у Facebook !?) є буденністю в соціальних мережах. Хто запускає оголошення, обирає вік, регіон та інтереси. Платформа потім показує оголошення відповідним користувачам. Це зручно й ефективно. Але виникають питання, щойно інтереси дозволяють робити висновки про дуже приватні ознаки.
Мікротаргетинг GDPR: рішення та його обґрунтування
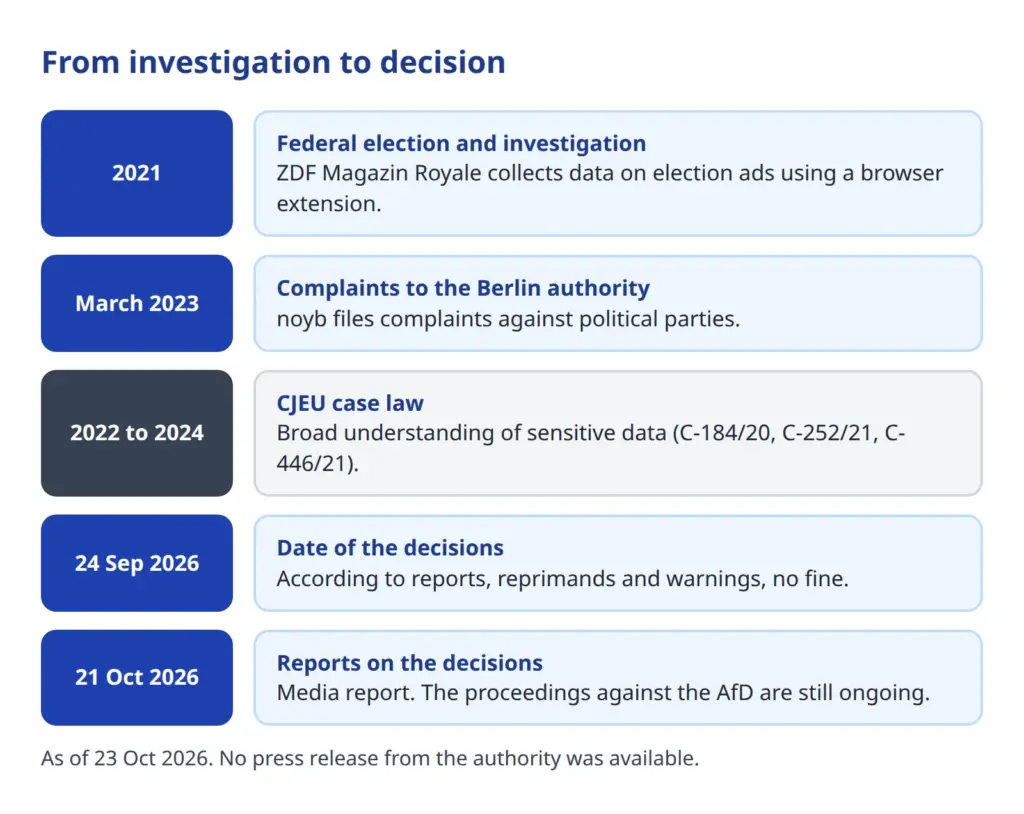
Берлінська уповноважена з питань захисту даних і свободи інформації визнала незаконним застосування політичного мікротаргетингу чотирма партіями під час виборчої кампанії до Бундестагу 2021 року. Йдеться про ХДС, СДПН, Союз 90/Зелені та Ліві. Відомство винесло догани та попередження. Штрафів, за наявними даними, не накладали.
Приводом повідомлення називають розслідування програми ZDF Magazin Royale 2021 року. Редакція за допомогою розширення для браузера збирала дані про показану передвиборчу рекламу. На цій підставі організація із захисту даних noyb у березні 2023 року подала скарги від імені зачеплених осіб. Згідно з beck-aktuell, рішення ухвалено 24 вересня 2026 року. За даними noyb, сторонам їх вручили лише в середині жовтня. ЗМІ повідомили про це 21 жовтня 2026 року.
По суті відомство нібито встановило, що партії обробляли чутливі дані про ймовірні політичні інтереси користувачів, щоб показувати таргетовану передвиборчу рекламу. Для цього бракувало достатньої правової підстави, наприклад явної згоди. Так це передають повідомлення.
Що підтверджено, а що ні
Станом на 23 жовтня 2026 року пресрелізу відомства знайти не вдалося. Рішення поки що підтверджене лише через ЗМІ та noyb. Повне обґрунтування, за станом дослідження, не опубліковане. Тому залишаються неясними кілька моментів:
- на які саме правові підстави спирається відомство,
- яку роль в оцінці відіграє Meta як платформа,
- чи оцінювалися і як саме списки клієнтів (Custom Audiences) або схожі аудиторії (Lookalikes).
Провадження щодо АдН ще триває. Подальші подробиці щодо нього не підтверджені. Крім того, берлінське рішення не є обов'язковим ні для інших наглядових органів, ні для судів. Проте воно показує, як аргументує наглядовий орган, і для кожної компанії з рекламою в соцмережах це тривожний сигнал.
Таргетована реклама в контексті мікротаргетингу за GDPR не заборонена. Предметом спору є обробка політичних поглядів та інших особливо захищених відомостей. Саме тут постає наступне питання.
Коли інтереси стають чутливими даними
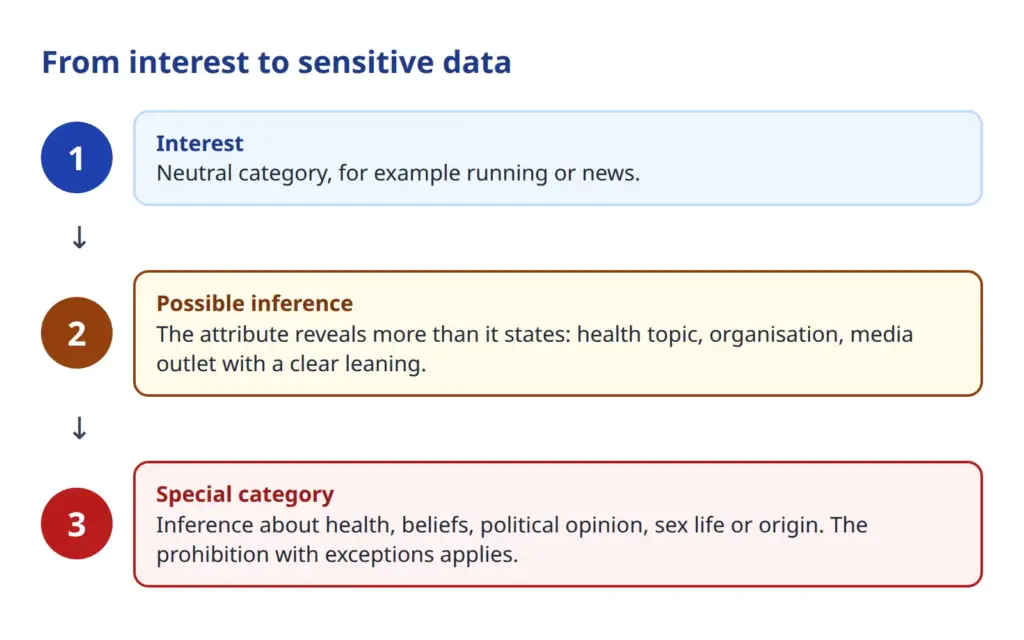
Загальний регламент про захист даних (GDPR) особливо захищає певні відомості. Фаховий термін для них — особливі категорії персональних даних. До них належать дані про здоров'я, релігійні чи світоглядні переконання, політичні погляди, сексуальну орієнтацію, етнічне походження та членство у профспілці, а також генетичні та біометричні дані. Ст. 9 GDPR у принципі забороняє їх обробку і допускає лише вузькі винятки. Для реклами на практиці зазвичай підходить лише явна згода.
Вирішальним тут є широкий погляд. Недостатньо, щоб хтось прямо вказав, що хворіє чи є віруючим. Суд Європейського Союзу тлумачить це поняття широко. У рішенні від 1 серпня 2022 року (C-184/20) йшлося про відомості, з яких можна лише опосередковано зробити висновок про чутливу ознаку. Навіть такі висновки можуть підпадати під особливий захист.
У рішенні від 4 липня 2023 року (C-252/21) справа стосувалася Meta та Федерального картельного відомства Німеччини. Суд зазначив, що вже сам перегляд сторінок або застосунків із чутливим змістом, пов'язаний з обліковим записом користувача, може бути обробкою особливих категорій. Крім того, такі дані не стають «явно оприлюдненими» лише тому, що користувачі відкривають сторінку. Цей виняток слід тлумачити вузько.
У рішенні від 4 жовтня 2024 року (C-446/21) йшлося про Шремса та Meta. Публічна заява про сексуальну орієнтацію не дозволяє використовувати інші дані про неї для реклами. Мінімізація даних діє й у рекламі.
Мірило для практики
З цієї лінії можна вивести практичне правило. Вирішує не назва ознаки цільової аудиторії, а мета та висновок. Інтерес на кшталт «біг» майже нічого чутливого не розкриває. Інтерес до інформаційної сторінки про певне захворювання значно ближчий до здоров'я. Інтерес до партії чи релігійної громади ближчий до політичних або релігійних поглядів, ніж інтерес до «новин». Що тісніший зв'язок, то вірогідніше йдеться про чутливі дані.
Небезпечні також ознаки-замінники, англійською proxy targeting. У цьому разі обирають не саму чутливу категорію, а її замінник. noyb повідомляє, що партії під час кампанії до Бундестагу 2025 року працювали з такими ознаками-замінниками, наприклад з інтересом до гуртів, популярних у певному політичному спектрі. Такий підхід проблеми не розв'язує. Важить висновок, який має уможливити вибір аудиторії.
Проблема не в рекламі, а у висновку про здоров'я, віру чи політичні погляди.
Як виникають такі висновки, показує і матеріал про персональні дані: інформація, яку можна поєднати з іншою, стає персональною швидше, ніж багато хто думає.
Реклама у Facebook: як відповідальність розподіляється з Meta
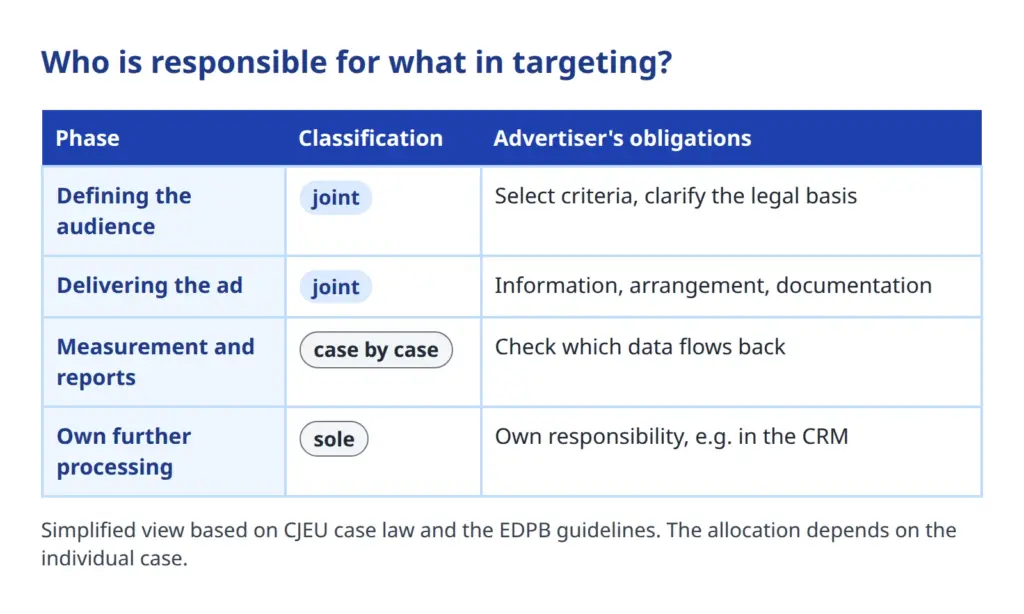
Хто рекламується у Facebook чи Instagram, діє не сам. Платформа аналізує дані, формує аудиторії та показує оголошення. Юридично ключовим тут є поняття спільної відповідальності. Воно врегульоване в ст. 26 GDPR. Спільно відповідальними є суб'єкти, які спільно визначають цілі та засоби обробки. Свої обов'язки вони мають закріпити в угоді.
Суд Європейського Союзу рано застосував це до соціальних мереж. У справі про фан-сторінку (C-210/16, рішення від 5 червня 2018 року) він визнав адміністратора фан-сторінки співвідповідальним, бо той через вибір цільової аудиторії та налаштування бере участь у визначенні мети й засобів. У справі про кнопку «Подобається» (C-40/17, рішення від 29 липня 2019 року) він обмежив відповідальність тими етапами, які оператор справді визначає.
Настанови 8/2020 Європейської ради із захисту даних переносять це на таргетинг користувачів соціальних мереж. Відповідно до них платформа та рекламодавець («таргетер») можуть бути спільно відповідальними, коли йдеться про показ реклами цільовій аудиторії. Для етапів до чи після цього таке правило автоматично не діє.
Що залишається за рекламодавцем
Зі спільної відповідальності випливають дві речі. Meta не є єдиним відповідальним, на якого можна перекласти будь-яке питання. А угода платформи не замінює власної перевірки. За рекламодавцем, зокрема, залишаються:
- вибір надійної правової підстави для власного таргетингу,
- інформування суб'єктів даних, наприклад у політиці конфіденційності,
- документування ухвалених рішень,
- у разі масштабного профілювання або чутливого контексту — перевірка потреби в оцінці впливу на захист даних.
Щоб зрозуміти потік даних до Meta, у блозі є матеріали про Meta та про трекінг.
Які аудиторії ризиковані, а які залишаються безпечними
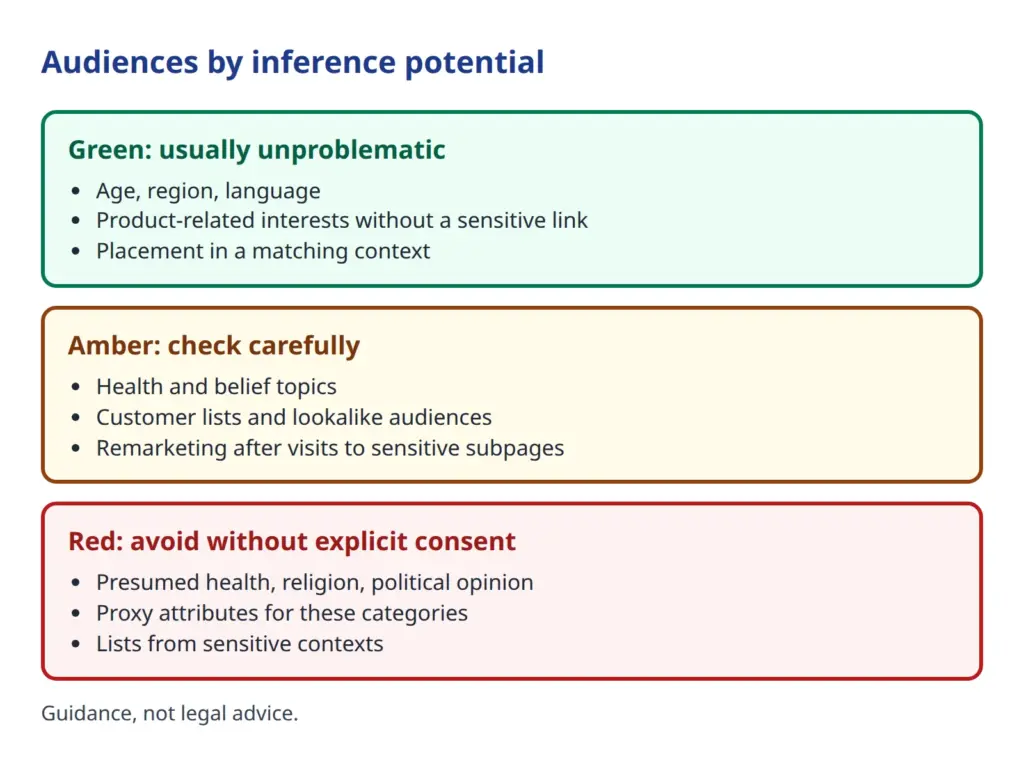
З практичного погляду варто впорядкувати аудиторії за силою можливих висновків. Це орієнтир, а не юридичний висновок. Окремий випадок може відрізнятися.
Безпечними зазвичай є вік, регіон і мова, а також інтереси, пов'язані з продуктом, без зв'язку з чутливими категоріями. Розміщення у відповідному контексті, наприклад поруч зі статтею на тему, теж не потребує профілювання.
Ретельної перевірки потребують інтереси з можливим висновком, наприклад теми здоров'я, світогляд, організації чи медіа з чіткою спрямованістю. Сюди належать також списки клієнтів і схожі аудиторії. Щодо Custom Audiences слід з'ясувати дві речі: чи є дійсна згода на завантаження списку і чи вже сама належність до списку не розкриває чогось чутливого, наприклад у випадку пацієнтів чи членів організацій. До цієї групи належить і ремаркетинг після відвідування чутливих підсторінок.
Ризикованими є цілеспрямовані звернення за ймовірним станом здоров'я, релігією, політичними поглядами, сексуальною орієнтацією чи походженням. Так само ризиковані списки з чутливих контекстів без явної згоди.
Meta, за власним оголошенням, із січня 2022 року прибрала опції Detailed Targeting щодо здоров'я, походження, політичної належності, релігії та сексуальної орієнтації. Це знижує ризик, але не усуває його. Платформа й далі формує аудиторії на основі поведінки та сигналів, а автоматизовані аудиторії можуть містити висновки. Поточні можливості рекламних інструментів слід перевіряти безпосередньо в інтерфейсі перед кожним запуском кампанії.
Чи можуть компанії обирати аудиторії у Facebook за інтересами, які дозволяють робити висновки про здоров'я, релігію чи політичні погляди?
Чекліст допустимих аудиторій у рекламних кампаніях
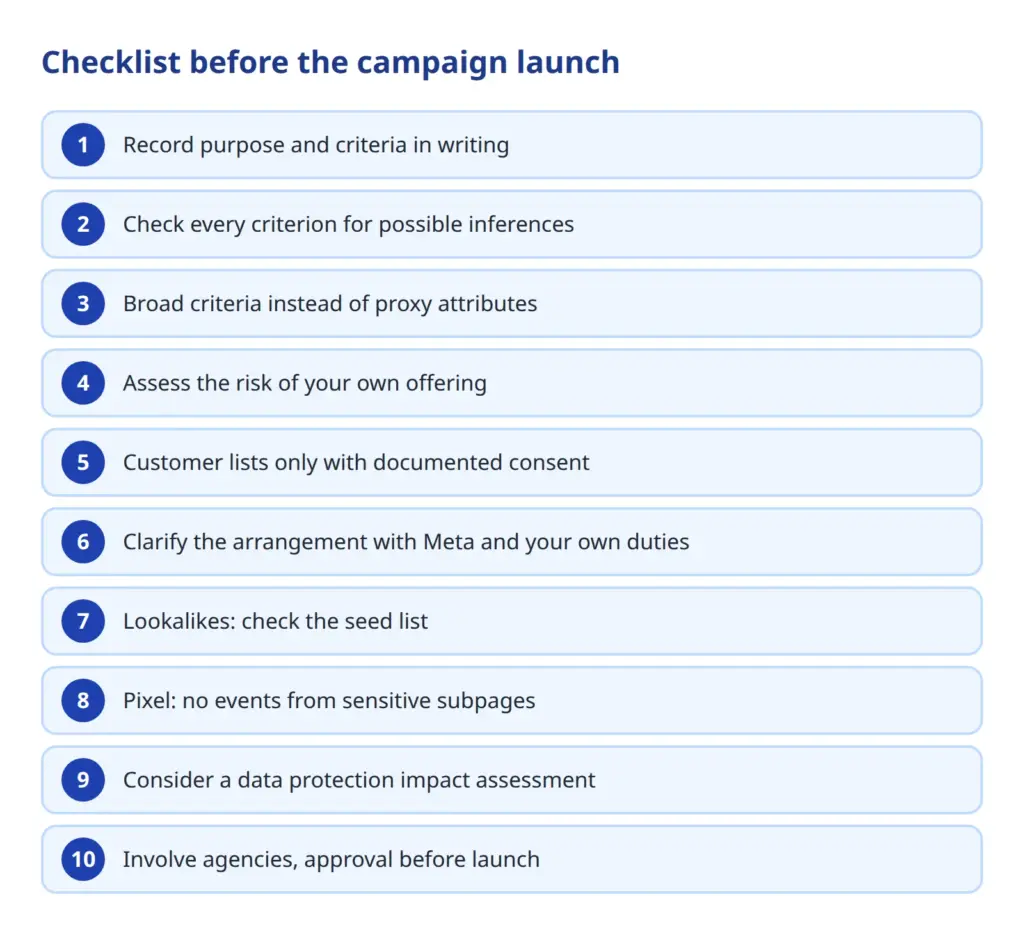
Цей список маркетинг, керівництво та фахівці із захисту даних можуть опрацювати разом.
- Письмово зафіксувати мету кампанії та критерії аудиторії. Лише так згодом можна простежити, що було задумано.
- Перевірити кожен критерій на можливі висновки. Чи розкриє належність до аудиторії щось про здоров'я, віру, політичні погляди, статеве життя, походження чи членство у профспілці?
- Надавати перевагу широким, нечутливим критеріям. Ознаки-замінники не є способом обходу.
- Оцінити саму пропозицію. Якщо вона пов'язана зі здоров'ям, релігією чи політикою, ризик вищий, тоді слід розглянути згоду або контекстну рекламу замість профілю.
- Завантажувати власні списки клієнтів лише за наявності задокументованої, поінформованої згоди. Хешування її не замінює.
- Перевірити угоду про спільну відповідальність із Meta та розподілити власні обов'язки, наприклад інформування та запити суб'єктів даних.
- Для Lookalike-аудиторій перевіряти вихідний список і не використовувати списки з чутливих сфер.
- Не надсилати через піксель на платформу події з чутливих підсторінок, як-от консультація, діагноз чи релігійна громада.
- Перевірити потребу в оцінці впливу на захист даних, якщо профілі формуються масштабно або є чутливий контекст, і задокументувати рішення.
- Залучати агенції та підрядників на договірних засадах, запровадити процес погодження перед запуском і регулярно вибірково перевіряти налаштування аудиторій.
Щодо пікселя варто поглянути на власний вебсайт. Які сервіси завантажуються під час відкриття сторінки і чи відображає це політика конфіденційності, показує перевірка вебсайту на відповідність GDPR. Щодо питання, коли інструменти потребують згоди, є також чекліст для інструментів вебсайту. Вимоги до дійсної згоди описує, крім того, пункт 32 преамбули GDPR.
Які сервіси завантажує ваш вебсайт?
Meta Pixel, інтерфейси конверсій та інші трекери створюють потоки даних, які мають бути відображені в політиці конфіденційності. Перевірка вебсайту показує, що насправді завантажується під час відкриття сторінки.
Політична реклама: особливі правила та що з них випливає для інших
Для політичної онлайн-реклами з 10 жовтня 2025 року діють додаткові правила. Регламент ЄС 2024/900 регулює прозорість і таргетинг політичної реклами. Згідно з роз'ясненнями берлінського відомства, цілеспрямований політичний онлайн-таргетинг із використанням персональних даних допустимий лише за суворих умов: дані мають бути зібрані безпосередньо в суб'єктів, потрібна явна згода, а профілювання з чутливими даними виключене.
За повідомленнями преси, Meta припинила політичну та суспільно-тематичну рекламу в ЄС. Першоджерела знайти не вдалося, тому ця інформація подається із застереженням. Для компаній і об'єднань із політичними меседжами, наприклад у лобістській діяльності чи кампаніях на суспільні теми, це може бути важливим. Партії та компанії не можна ототожнювати, проте правові питання щодо ст. 9 GDPR, правової підстави та відповідальності ті самі. Наслідки в окремому випадку можуть відрізнятися.
Висновок і наступні кроки
Доцільно почати з інвентаризації: які кампанії тривають, які списки аудиторій завантажено і хто їх погодив? Далі слід визначити відповідальних, зокрема щодо агенцій. Там, де аудиторії дозволяють чутливі висновки, вибір потрібно змінити або підтвердити наявність згоди.
Варто стежити, чи надасть берлінське відомство обґрунтування або пресреліз і чим завершиться провадження щодо АдН. Обидва моменти матимуть наслідки й можуть увиразнити картину.
Для власного вебсайту також варто перевірити безпеку підключених скриптів. Для першої оцінки підходять автоматизовані Web Security Checks. Хто обирає інтереси, завжди має запитувати себе, що цей вибір розкриває про людей, до яких звертаються.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.