Raport bezpieczeństwa rzuca nowe światło na internetowe aukcje reklamowe w czasie rzeczywistym, czyli real-time bidding: za pośrednictwem reklam na urządzeniach Starlink mogłyby być zbierane dane, a w najgorszym przypadku mogłoby nawet trafiać na nie złośliwe oprogramowanie. Co z tego jest udowodnione, co jest jedynie przypuszczeniem i co firmy powinny teraz sprawdzić, przedstawiamy osobno, według stanu dowodów.
Reklama w sieci wydaje się nieszkodliwa. Pojawia się baner, startuje wideo, aplikacja wyświetla reklamę. W tle działa jednak giełda, na której w ułamkach sekundy informacje o urządzeniach i lokalizacjach trafiają do wielu firm. Ten real-time bidding jest znany od lat i od lat krytykowany przez obrońców prywatności. Aktualna sprawa dotycząca urządzeń Starlink ponownie przenosi tę metodę na pierwsze strony gazet.
Zacznijmy od techniki. Na końcu znajduje się katalog środków ochrony dla urządzeń, sieci i własnej witryny.
Real-time bidding w prostych słowach: aukcja przy każdym wyświetleniu strony
Real-time bidding (RTB) to zautomatyzowana procedura licytacji powierzchni reklamowych. Gdy tylko ładuje się strona internetowa lub aplikacja z wolnym miejscem na reklamę, to miejsce jest licytowane. Cały proces trwa ułamki sekundy, zwykle wyraźnie poniżej jednej sekundy. Reklama zwycięzcy pojawia się, zanim strona zdąży się w pełni załadować.
W aukcji w czasie rzeczywistym uczestniczy kilka ról:
- Wydawca (publisher): operator strony internetowej lub aplikacji, który oferuje miejsce na reklamę.
- SSP (Supply-Side Platform): techniczny usługodawca wydawcy, który wystawia miejsce na sprzedaż.
- Ad exchange: giełda reklamowa, która rozsyła zapytania do wielu zainteresowanych.
- DSP (Demand-Side Platform): oprogramowanie licytujące reklamodawców, które automatycznie składa oferty.
- Reklamodawcy: firmy, które chcą wyświetlić swoją reklamę.
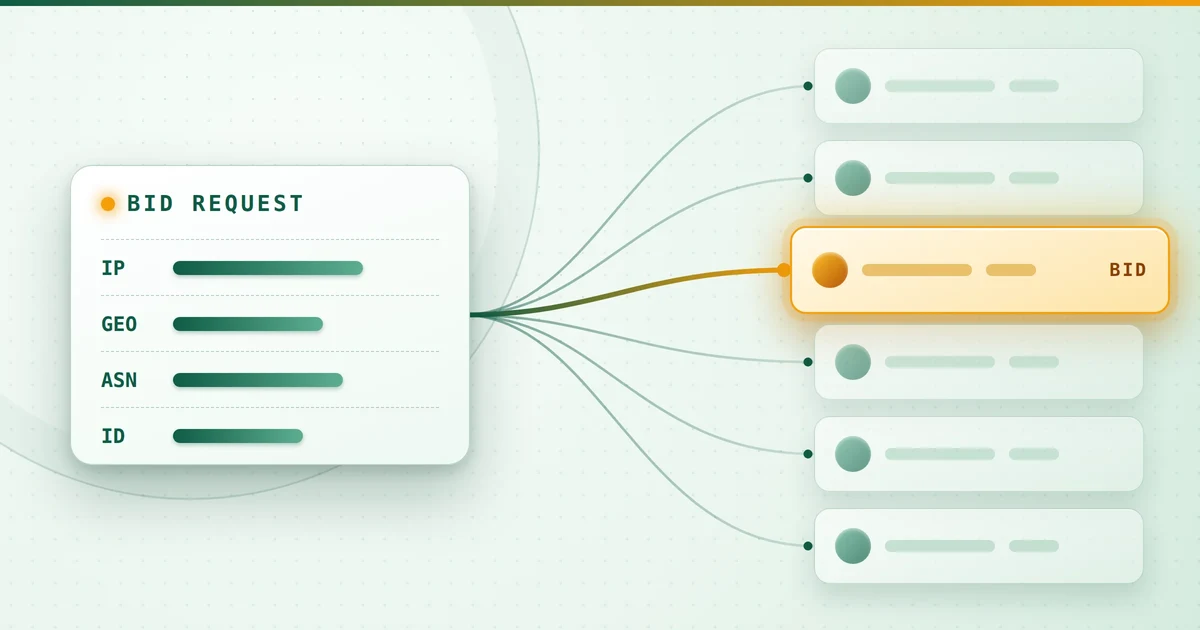
Proces zaczyna się od zapytania ofertowego, tzw. bid requestu. SSP umieszcza w nim informacje o wyświetleniu strony i wysyła je na giełdę. Giełda przekazuje zapytanie wielu licytującym. Każdy z nich decyduje, czy i ile zaoferuje, porównując dane z własnymi profilami. Wygrywa najwyższa oferta. Ilustracja pokazuje ten przebieg w uproszczonej formie.
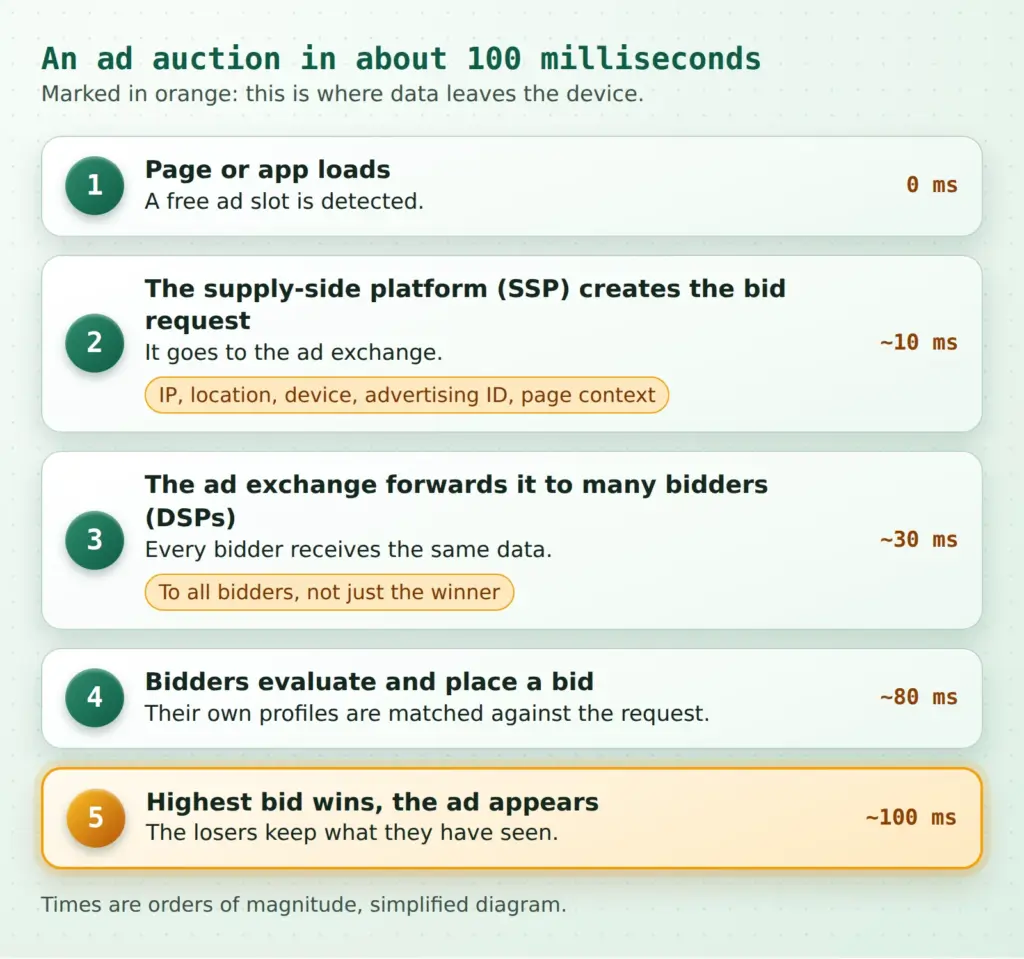
Kluczowy jest przy tym punkt, który w branżowych objaśnieniach często umyka: zapytanie ofertowe trafia do wszystkich uczestniczących licytujących, a nie tylko do późniejszego zwycięzcy. Kto przegra, i tak otrzymał dane. Do tego dochodzi tzw. cookie matching, w ramach którego firmy reklamowe uzgadniają między sobą swoje identyfikatory, aby rozpoznać użytkownika na różnych stronach. Obrazowy opis tego zjawiska, łącznie z przykładem porzuconego koszyka, można znaleźć w odcinku 43 podcastu o real-time bidding.
O dużych platformach reklamowych i ich roli jako zbieraczy danych mowa jest także w artykule o gigancie danych i reklamie w czasie rzeczywistym. Technika ta nie ogranicza się do jednego dostawcy, lecz jest standardem rynkowym.
Jakie dane są przesyłane w ramach real-time bidding
To, jakie informacje zawiera zapytanie ofertowe, zależy od dostawcy, urządzenia i strony. Typowe są poniższe dane bid requestu. Tabela pokazuje też, co można z nich wywnioskować.
| Pole danych | Przykład | Co można wywnioskować |
|---|---|---|
| Adres IP | Adres łącza | Przybliżona lokalizacja, operator sieci, rozpoznanie tego samego łącza |
| Lokalizacja | Region, miasto lub dokładne współrzędne | Miejsce pobytu, w przypadku danych z aplikacji także wzorce przemieszczania się |
| ASN (identyfikator sieci) | Numer sieci | Dostawca i rodzaj łącza, w małych sieciach także organizacja |
| Typ urządzenia i system operacyjny | Smartfon, notebook, wersja | Model urządzenia, stan aktualizacji, klasa urządzenia |
| Rozdzielczość ekranu i przeglądarka | Rozmiar, ustawienie języka | Odcisk palca do rozpoznania bez plików cookie |
| Identyfikator reklamowy | Losowy identyfikator urządzenia | Powiązanie aplikacji, wizyt i lokalizacji w czasie |
| Kontekst strony lub aplikacji | Adres, nazwa aplikacji, kategoria | Zainteresowania, zawód, zdrowie lub poglądy polityczne |
| Sygnał zgody (TC String) | Zakodowana zgoda | Na jakie cele i partnerów rzekomo wyrażono zgodę |
Istnieje różnica między przeglądarką a aplikacją. W przeglądarce dużą rolę odgrywają pliki cookie i wspomniany cookie matching. W aplikacjach dostępny jest natomiast identyfikator reklamowy, a często także dokładne dane o lokalizacji. Tam, gdzie nie wolno ustawić pliku cookie, w rozpoznaniu pomagają cechy urządzenia, takie jak rozdzielczość, przeglądarka i język, jak opisano w artykule o browser fingerprintingu.
Kluczowe pytanie brzmi zatem, co zostaje ujawnione bez jakiejkolwiek interakcji:
Co urządzenia ujawniają w ramach real-time bidding, nawet jeśli nikt nie kliknie reklamy?
Skalę zjawiska przybliża irlandzka organizacja praw obywatelskich ICCL. W raporcie z 2022 roku organizacja podaje, że branża ujawnia zachowania online i lokalizację osoby w Europie średnio 376 razy dziennie, a w USA 747 razy.
W real-time bidding dane widzą wszyscy licytujący, a nie tylko zwycięzca aukcji.
Wynika z tego problem strukturalny. Kto raz wprowadzi dane do obiegu aukcyjnego, ten w zasadzie nie kontroluje, dokąd trafiają i co odbiorcy z nimi robią. Pojedyncze zapytanie może wydawać się nieszkodliwe. Dopiero suma wielu zapytań, gromadzonych przez tygodnie i powiązanych z identyfikatorem reklamowym, daje dokładny obraz.
Sprawa Starlink: kto, gdzie, ile
Punktem wyjścia obecnej debaty jest seria raportów. Citizen Lab Uniwersytetu w Toronto opublikował w połowie października 2026 roku raport o „AdFection”, metodzie wykorzystującej infrastrukturę reklamową do ataków spyware. Następnie firma bezpieczeństwa TrendAI opublikowała analizę zatytułowaną „Invasive Ads”.
Wyłania się następujący obraz:
- „Shadow-Earth-79” wydaje się oznaczać izraelską firmę Discover-Tech.
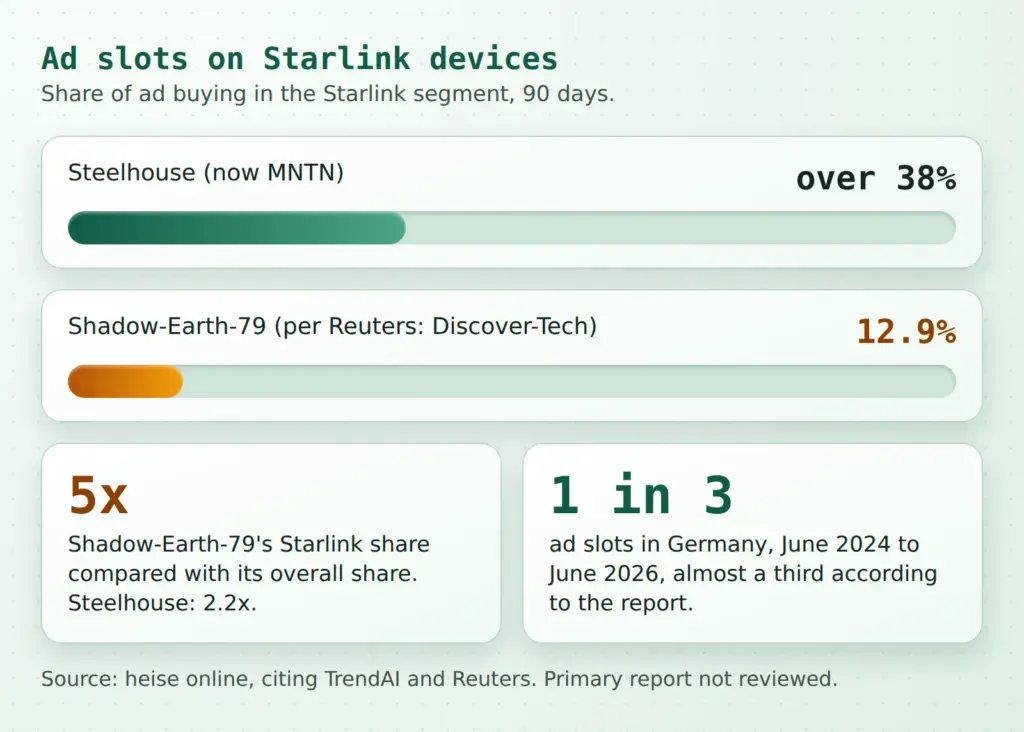
- W 90-dniowym okresie obserwacji Shadow-Earth-79 odpowiadał za 12,9 procent reklam na urządzeniach Starlink. To drugie miejsce za Steelhouse z ponad 38 procentami, przy czym ta kolejność dotyczy tych 90 dni. Na marginesie: Steelhouse stał się częścią firmy MNTN.
- Uwagę zwraca współczynnik: udział w segmencie Starlink był prawie pięciokrotnie wyższy niż ogólny udział Shadow-Earth-79. W przypadku Steelhouse wynosi on 2,2.
- W dłuższym okresie od czerwca 2024 do czerwca 2026 roku Shadow-Earth-79 był liderem rynku reklam związanych ze Starlink w 105 krajach. Należą do nich Niemcy, gdzie trafiała do niego prawie co trzecia powierzchnia reklamowa na urządzeniach Starlink.
Uwagę zwraca ukierunkowanie. Miało ono dotyczyć nie tylko ogólnie użytkowników Starlink, lecz w kilku krajach szczególnie służb rządowych, których urządzenia łączą się z siecią przez Starlink. Ponadto podmiot ten miał być aktywny w krajach, w których zachodni reklamodawcy zwykle nie występują, w tym na obszarach objętych sankcjami i w regionach z ostrzeżeniami dla podróżnych.
Podejrzenie brzmi tak, że podmiotowi chodziło mniej o sprzedaż produktów, a bardziej o zbieranie danych. W aukcjach reklamowych pośrednicy otrzymują informacje takie jak lokalizacja, adres IP, identyfikator sieci, typ urządzenia i rozdzielczość ekranu. Wraz z identyfikatorem reklamowym, śledzeniem kliknięć i historią lokalizacji można z nich tworzyć profile zachowań. Dopasowane reklamy mogłyby ponadto przenosić złośliwe oprogramowanie.
Jak dokładnie powstaje powiązanie ze Starlink, pozostaje niejasne. Mowa jest o „urządzeniach połączonych ze Starlink”. Nie da się jednoznacznie ustalić, czy powierzchnie reklamowe zostały rozpoznane na urządzeniach za łączami Starlink, czy w określonych sieciach.
Zarzut spyware i przypisanie
Sprawa składa się z elementów o bardzo różnym stanie dowodów.
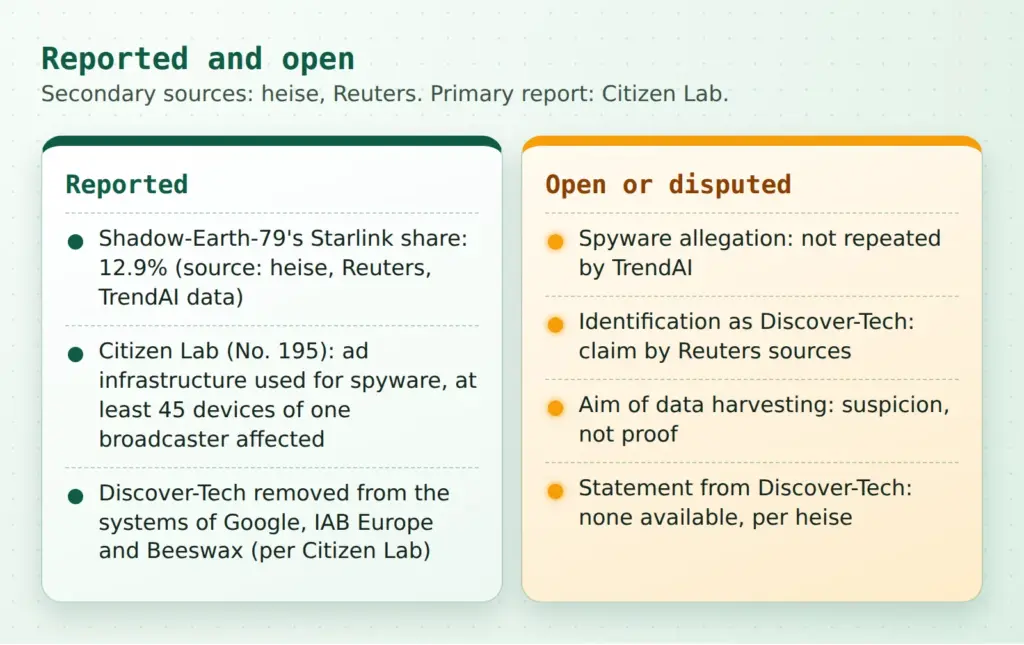
Citizen Lab opisuje dowody techniczne. Według nich co najmniej 45 urządzeń stacji Al Jazeera było w latach 2024 i 2025 celem ataków, które z wysokim prawdopodobieństwem przypisuje się oprogramowaniu szpiegującemu firmy Candiru. Platforma Controlium firmy Discover-Tech miała umożliwiać klientom wybór urządzeń na podstawie identyfikatorów reklamowych, identyfikatorów przeglądarki lub adresów IP i dostarczanie im złośliwego kodu. Przeanalizowano około czterech miliardów rekordów ofertowych z okresu od marca do czerwca 2026 roku. Pokazują one reklamy w prawie 200 000 aplikacji i witryn, w tym także w sieciach rządów, wojska, mediów i infrastruktury krytycznej.
Jednocześnie sam Citizen Lab wskazuje na ograniczenie: to, że reklama została wyświetlona na urządzeniu, nie dowodzi jeszcze infekcji. Z samych wyświetleń nie wynika atak.
Sama reklama nie dowodzi infekcji.
Według Citizen Lab Google, IAB Europe i Beeswax usunęły Discover-Tech ze swoich systemów. Same reklamy związane ze Starlink nie są jednak dowodem ataku. Są wskazówką na rzucający się w oczy wzorzec. Dla osób odpowiedzialnych za ochronę danych sprawa jest więc przede wszystkim praktycznym przykładem tego, co w ogóle umożliwia struktura aukcji, a nie wyrokiem w sprawie pojedynczej firmy.
Dlaczego obrońcy prywatności od lat krytykują real-time bidding
Krytyka aukcji w czasie rzeczywistym jest starsza niż sprawa Starlink. Jej istota: dane osobowe trafiają do niepoliczalnej liczby odbiorców, których użytkownicy nie znają i z którymi nie łączy ich żadna relacja. Zgoda zgodnie z art. 6 RODO musiałaby być świadoma i dobrowolna. Przy setkach możliwych odbiorców w jednym banerze trudno to sobie wyobrazić (nawet jeśli na licznych stronach podejmuje się takie próby raczej bez przekonania). Do tego dochodzi fakt, że po przekazaniu danych ich usunięcie jest w praktyce prawie niewykonalne.
Również dostęp do urządzenia końcowego podlega regułom. Kto zapisuje lub odczytuje informacje na urządzeniu, potrzebuje do tego co do zasady zgody, co w Niemczech reguluje ustawa o ochronie danych w telekomunikacji i usługach cyfrowych (TDDDG). Dotyczy to zarówno plików cookie, jak i odczytywania cech urządzenia.
TSUE wydał orzeczenie w sprawie IAB Europe (C-604/22). TC String, czyli zakodowana zgoda użytkowników, może stanowić daną osobową, a IAB Europe może być współodpowiedzialne za jej gromadzenie wraz ze swoimi członkami. Nie dotyczy to automatycznie wszystkich dalszych operacji przetwarzania w procedurze licytacji.
Można stwierdzić, że brokerzy danych lub inne podmioty mogliby występować jako cisi podsłuchujący. Kto otrzymuje zapytania ofertowe, może zapisać dane, a nadawca nie ma nad tym technicznej kontroli. Sprawa Starlink służy tu jako praktyczny dowód tego strukturalnego ryzyka.
Tło związku między zgodą a śledzeniem przedstawia na blogu artykuł o trackingu. To, czy cele oparte na zgodzie są przestrzegane także technicznie, to osobne pytanie, które powraca niżej przy własnych serwisach internetowych.
Ryzyka dla osób w podróży służbowej, przedstawicieli handlowych i urzędów
Dlaczego właśnie urządzenia Starlink są tematem? Łącza satelitarne mają często tylko niewielu użytkowników na sieć. Korzysta się z nich w odległych regionach. Ponadto stosują je urzędy, organizacje pomocowe i podmioty w strefach konfliktów. Kto kupuje tam reklamę w sposób ukierunkowany, przy niewielkich stratach zasięgu dociera do małej, potencjalnie interesującej grupy.
Z danych bid requestu można sporo wywnioskować. Adres IP i identyfikator sieci pokazują w przybliżeniu miejsce, a w małych sieciach także organizację. Identyfikator reklamowy łączy pojedyncze wizyty w historię. Dokładna lokalizacja z aplikacji tworzy profil przemieszczania się. Dotyczy to także sytuacji niezwiązanych ze Starlink.
Sytuacje z praktyki:
- Przedstawiciele handlowi z mobilnym hotspotem: wszystkie urządzenia dzielą jeden adres IP, ale cechy urządzeń nadal je odróżniają.
- Hotelowe Wi-Fi w podróży służbowej: sieć zdradza miejsce pobytu, także bez GPS.
- Place budowy lub oddziały z łączem satelitarnym: małą sieć można przypisać do organizacji.
- Podróże do krajów objętych ostrzeżeniami: według TrendAI zauważono tam rzucające się w oczy zachowania reklamowe.
Pomaga prosta ocena ryzyka. Niskie jest ono przy pracy biurowej w zwykłej sieci firmowej na standardowych urządzeniach. Podwyższone przy częstych podróżach, dostępie do informacji poufnych lub pracy w regionach konfliktów. Wysokie w przypadku osób, które mogą być celem, na przykład w otoczeniu mediów lub urzędów. Wynikają z tego środki o różnym stopniu rygoru.
Środki ochrony na urządzeniach i w sieci
Przed przekazywaniem danych w aukcji reklamowej nie ma pełnej ochrony. Istnieją jednak środki, które ograniczają ilość danych i powierzchnię ataku. Zestawienie pokazuje priorytety według nakładu pracy.
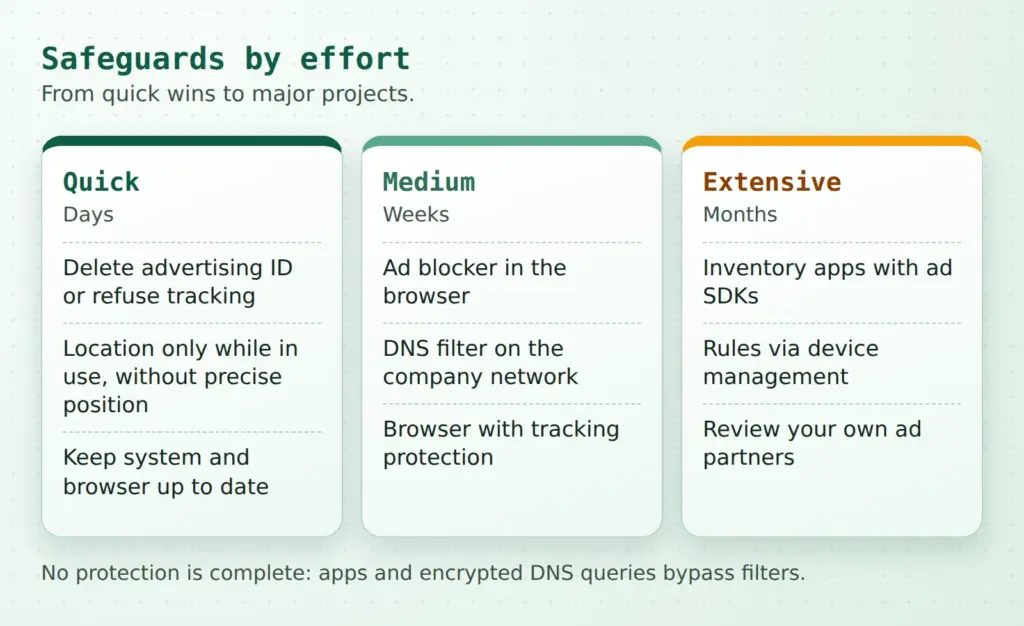
Szybkie do wdrożenia
- Wyłączenie identyfikatora reklamowego: na Androidzie identyfikator reklamowy można usunąć w ustawieniach. Na iPhonie można odmówić śledzenia dla każdej aplikacji osobno. To, jak sterować tym centralnie, zależy od systemu zarządzania urządzeniami (MDM) i od producenta. Konkretne zasady należy przed wdrożeniem sprawdzić w dokumentacji danego producenta.
- Ograniczenie udostępniania lokalizacji: zezwalać na dostęp tylko podczas korzystania z aplikacji i wyłączać dokładną pozycję tam, gdzie nie jest potrzebna.
- Szybkie instalowanie aktualizacji: przed tzw. atakami zero-click, które działają bez udziału użytkownika, chronią przede wszystkim aktualne systemy operacyjne i przeglądarki. Dla szczególnie zagrożonych osób np. Apple oferuje tryb blokady (Lockdown Mode). Szczegóły powinny znajdować się w dokumentacji producenta.
Średni nakład pracy
- Blokery reklam na urządzeniach służbowych: rozszerzenia przeglądarki lub filtr DNS w sieci firmowej blokują wiele zapytań reklamowych jeszcze przed aukcją. Ograniczenia: aplikacje często korzystają z własnych ścieżek, szyfrowane zapytania DNS (DoH) mogą omijać filtr, a listy blokad wymagają utrzymania.
- Przeglądarka z ochroną przed śledzeniem: nowoczesne przeglądarki blokują pliki cookie podmiotów trzecich i znane trackery. To również nie jest pełna ochrona, ale wyraźnie zmniejsza przepływ danych.
Duży nakład pracy
- Inwentaryzacja aplikacji z reklamowymi SDK: trzeba sprawdzić, jakie aplikacje działają na urządzeniach służbowych, jakie moduły reklamowe zawierają i czy są potrzebne. Niepotrzebne aplikacje należy usunąć.
- Nie traktować łączy satelitarnych jako ochrony: zmieniające się adresy IP i identyfikatory urządzeń nie zapobiegają rozpoznaniu, jeśli inne cechy pozostają takie same.
Dla własnej witryny dostępne są dodatkowo Web Security Checks. Nie zastępują one zasad dotyczących urządzeń, ale pomagają znaleźć słabe punkty. Dla osób w podróży służbowej obowiązuje ponadto prosta zasada: im mniej aplikacji z reklamami, tym mniej licytujących widzi urządzenie.
Real-time bidding we własnym serwisie: sprawdzenie zgód i partnerów reklamowych
Sprawa dotyczy nie tylko użytkowników, ale także operatorów stron internetowych i powierzchni reklamowych. Kto sam wyświetla reklamy, jest częścią łańcucha i przekazuje dane swoich odwiedzających na giełdę. Osoby odpowiedzialne za marketing powinny więc znać kwestie ochrony danych związane z RTB w firmie. Zarządzanie zgodami w konfiguracji reklamowej musi przy tym robić dokładnie to, co obiecuje baner.
Lista kontrolna dla własnego serwisu internetowego:
- Znać partnerów: jakie SSP, giełdy i partnerzy header biddingu działają na stronie? Lista powinna istnieć na piśmie i być aktualna.
- Testować baner: czy zgoda rzeczywiście uruchamia tylko wybrane usługi? Czy usługi zewnętrzne ładują się już przed wyrażeniem zgody? Można to obserwować w narzędziach deweloperskich przeglądarki w zakładce Sieć. Krytyka ładowania przed wyrażeniem zgody jest także tematem podcastu Datenschutz Deluxe.
- Czytać TC String i listy dostawców: jacy partnerzy figurują na listach partnerów i czy odpowiada to umowom?
- Umowy i możliwość weryfikacji: powierzchnie reklamowe przekazywać tylko partnerom, z którymi istnieje umowa i których przetwarzanie jest możliwe do prześledzenia.
- Rozważyć alternatywę: reklama kontekstowa, która jest ukierunkowana na otoczenie strony, a nie na osoby, obywa się bez danych osobowych.
- Dopytać po tej sprawie: czy Discover-Tech został usunięty z list partnerów? Można o to zapytać dostawcę usług reklamowych na piśmie.
Pomocne są instrukcja dotycząca narzędzi do zarządzania zgodami na stronach internetowych oraz omówienie wysoce wątpliwego Google Consent Mode. Kto chce mierzyć skuteczność, znajdzie alternatywy w postaci śledzenia konwersji bez problemów z ochroną danych, a o ryzykach dla reklamodawców jest artykuł o Google Ads.
Jakie usługi reklamowe ładują się na Twojej stronie?
Kontrola strony pod kątem RODO pokazuje, którzy dostawcy zewnętrzni otrzymują dane już przy wejściu na stronę.
Podsumowanie
Zadania rozkładają się na trzy role.
Osoby odpowiedzialne za ochronę danych ustalają, czy i dla kogo istnieje podwyższone ryzyko, oraz określają, jakie zasady dotyczące urządzeń obowiązują. Dokumentują decyzję i wskazują na jej ograniczenia.
Administratorzy IT wdrażają wymagania techniczne: identyfikator reklamowy i lokalizacja na urządzeniach służbowych, filtry w sieci, aktualizacje.
Osoby odpowiedzialne za marketing i strony internetowe sprawdzają własny łańcuch partnerów reklamowych i działanie banera zgody.
Sprawa Starlink nie została jeszcze ostatecznie wyjaśniona. Pozostaje ciekawa!
Sprawa nie opisuje wyjątku, lecz szczególnie wyraźnie pokazuje sposób działania. Dopóki real-time bidding rozsyła dane do wszystkich licytujących, ochrona zależy od zachowania poszczególnych uczestników. Zdaniem autora właśnie tu tkwi rzeczywisty błąd konstrukcyjny, który można usunąć tylko przez mniej danych w aukcji, a nie przez większe zaufanie do uczestników.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.