gekennzeichnet.


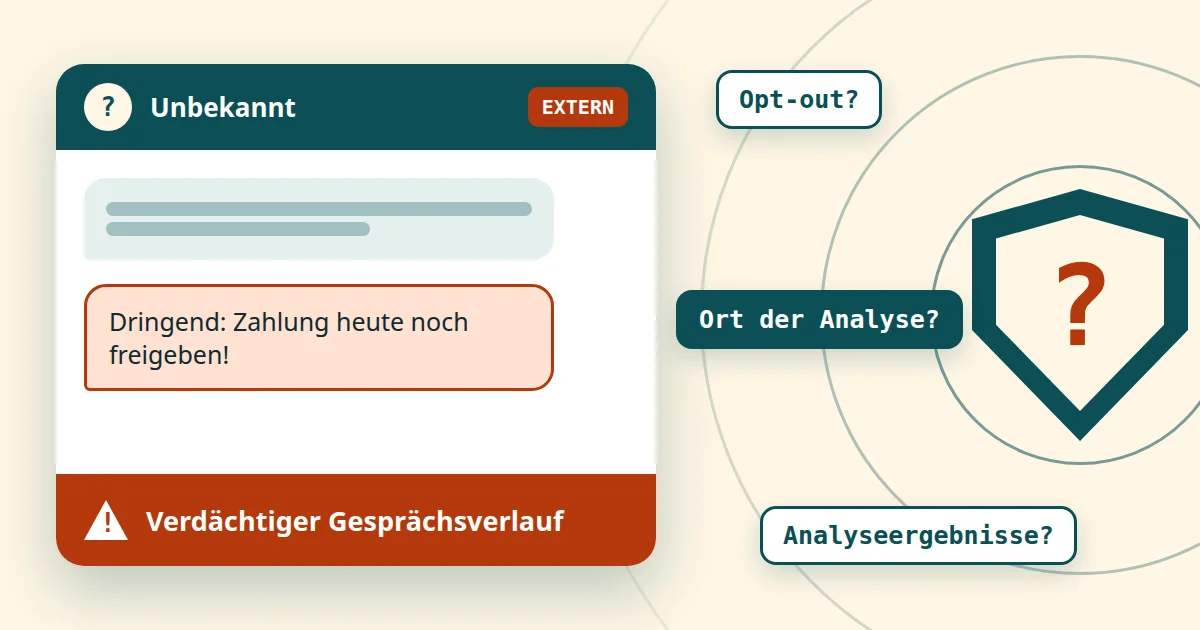
Laut Microsoft prüft eine KI in Teams ab November Chats mit unbekannten externen Kontakten auf Phishing, ausschließlich zu Sicherheitszwecken und ohne Speicherung der Nachrichteninhalte. Offen bleiben Opt-out, Ort der Analyse und die Verwendung der Analyseergebnisse. Für Verzeichnis, Folgenabschätzung und Betriebsrat entsteht damit Klärungsbedarf.
Neue KI in Teams: Was Microsoft angekündigt hat und warum das Datenschutz betrifft
Laut BleepingComputer vom 23.10.2026 hat Microsoft im Message Center (MC1519866) für Teams eine KI-gestützte Erkennung von Phishing und Social Engineering angekündigt. Die Funktion kommt automatisch, Admins müssen sie nach den vorliegenden Informationen nicht einschalten. Genau darin liegt das Spannungsfeld: Eine Sicherheitsfunktion greift ein, die den Gesprächskontext auswertet, und das in einem Werkzeug, in dem Beschäftigte täglich kommunizieren.
Jedenfalls glänzte Microsoft in den letzten Jahren weder durch Transparenz noch durch eine besonders gute Sicherheitskultur – siehe die zahlreichen Vorfälle und fragwürdigen Handlungen von Microsoft.
Zur Einordnung gelten drei Kennzeichen: Belegt ist, was eine genannte Quelle trägt, ungesichert ist, was Microsoft nicht beantwortet hat, und Einschätzung ist eine Wertung ohne Anspruch auf Rechtsberatung.
Kurz vorab: Der Schutzgewinn ist plausibel. Datenschutz- und Mitbestimmungsfragen erledigen sich durch die Automatik aber nicht. Wer vor dem Rollout dokumentiert, bleibt handlungsfähig. Einen ähnlich gelagerten Fall zeigt der Beitrag zur Betrugserkennung in Chrome mit Gemini.
Teams KI-Phishing-Erkennung: Was die Funktion tut und ab wann sie kommt
Die Quelle für diesen Abschnitt ist die Meldung von BleepingComputer vom 23.10.2026. Die Meldung im Message Center selbst ist nur im eigenen Tenant sichtbar und konnte hier nicht im Original eingesehen werden. Ein öffentlicher Spiegel und ein Spiegel des Roadmap-Eintrags 575288 erleichtern lediglich den Zugang und gelten nicht als Primärbeleg.
Belegt laut BleepingComputer: Die Funktion analysiert den Gesprächskontext, um Phishing, Social Engineering, Identitätsbetrug und täuschende Absichten zu erkennen. Das soll auch ohne klassische Merkmale wie schädliche Links oder Dateien gelingen. Der Schwerpunkt liegt auf Situationen mit hohem Risiko, zum Beispiel Chats mit externen Kontakten, die zum ersten Mal schreiben. Wird ein Verlauf als verdächtig eingestuft, erhalten Nutzer einen Warnhinweis.
Zum Zeitplan nennt die Meldung folgende Angaben, die ausdrücklich vorläufig sind:
- Beginn der Einführung: Anfang November 2026.
- Targeted Release: voraussichtlich bis Mitte November 2026.
- Allgemeine Verfügbarkeit weltweit: voraussichtlich Anfang bis Mitte Dezember 2026.
Der Roadmap-Eintrag nennt nach Lage der Spiegel als Termin der allgemeinen Verfügbarkeit dagegen „November 2026“ und den Status „In Entwicklung“. Beide Angaben stehen unter dem üblichen Vorbehalt, dass sich Termine ändern können. Wer plant, sollte den früheren Termin als Planungsgrundlage nehmen. Laut Spiegel gilt die Funktion für Android, Desktop, iOS, Mac und Web in der Standard-Multi-Tenant-Cloud. Auch das ist nicht aus dem Original geprüft.
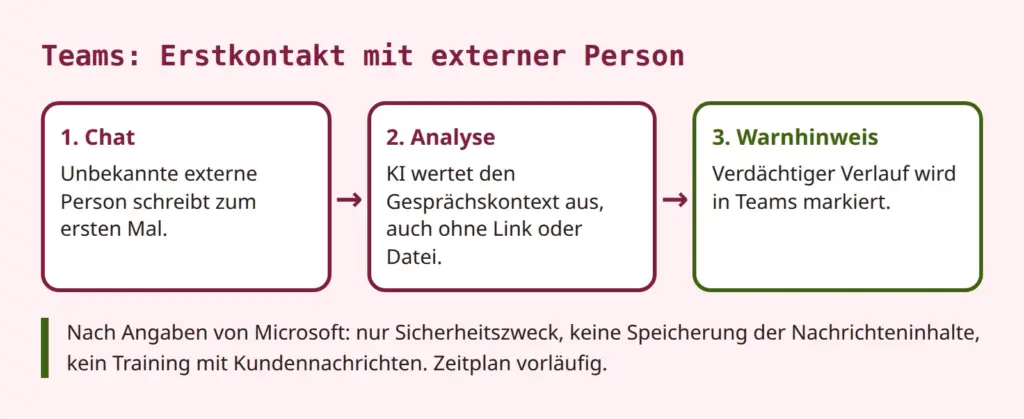
Admins müssen laut Microsoft nichts tun, um den Schutz zu aktivieren. Die Meldung erwähnt keine Möglichkeit, die Funktion abzulehnen oder zu deaktivieren. Ungesichert ist deshalb, ob es einen Schalter gibt. Weder ein Vorhandensein noch ein Fehlen ist belegt. Ebenso offen ist, ob die Funktion bestimmte Lizenzen wie Defender for Office 365 voraussetzt. Die Meldung nennt keine.
Zur Einordnung: Teams verfügt bereits über Schutzfunktionen. Die Microsoft-Learn-Seite zu Defender for Office 365 in Teams nennt unter anderem Warnungen bei gefährlichen URLs, Safe Links, Safe Attachments, die nachträgliche Entfernung schädlicher Nachrichten (ZAP) und das Melden durch Nutzer. Die neue Funktion ist nach den Angaben von Microsoft eine zusätzliche Schicht, die dort ansetzt, wo reine Textangriffe ohne Link vorkommen. Die Learn-Seite erwähnt sie nicht. Früher hatte Microsoft bereits eine Erkennung von Markenimitation bei Erstkontakten angekündigt (MC910976). Die jetzige Funktion geht mit der Auswertung des Gesprächskontexts weiter.
Schutzgewinn bei Erstkontakten mit Externen
Einschätzung: Der Fokus auf externe Erstkontakte ist nachvollziehbar. Ein Chat in Teams wirkt vertrauter als eine E-Mail. Wer eine Nachricht im Messenger erhält, rechnet seltener mit einem Betrugsversuch. Angreifer nutzen das, indem sie sich als Dienstleister, Vorgesetzte oder IT-Support ausgeben. Klassische Filter erkennen solche Angriffe schlecht, wenn die Nachricht nur aus Text besteht. Eine Analyse des Kontexts kann hier ansetzen.
Die Grenzen sollten ebenso klar sein. Microsoft nennt gemäß Quellenlage keine Erkennungsraten und keine Quote falscher Alarme. Beides ist ungesichert. Fehlalarme sind bei Kontextanalysen nicht ausgeschlossen. Legitime Partner, die zum ersten Mal schreiben, könnten markiert werden. Auch das Gegenteil ist denkbar: Ein geschickter Angriff bleibt unerkannt. Die Funktion ersetzt deshalb weder Schulungen noch klare Regeln.
Maßnahmen, die unabhängig von der neuen KI sinnvoll sind:
- Externe Kommunikation in Teams steuern, etwa über erlaubte oder blockierte Domänen.
- Beschäftigte anhalten, verdächtige Chats zu melden, statt sie nur zu schließen.
- Typische Maschen in der Awareness-Schulung zeigen, auch Chat-Angriffe ohne Link.
- Die eigene Angriffsfläche prüfen, etwa mit technischen Security-Checks.
Der Schutzgewinn ist damit real, aber kein Freibrief. Er rechtfertigt es, die Funktion ernst zu nehmen. Er ersetzt nicht die Prüfung, wie sie arbeitet.
Microsoft Teams Datenschutz: Was Microsoft zusagt und was offen bleibt
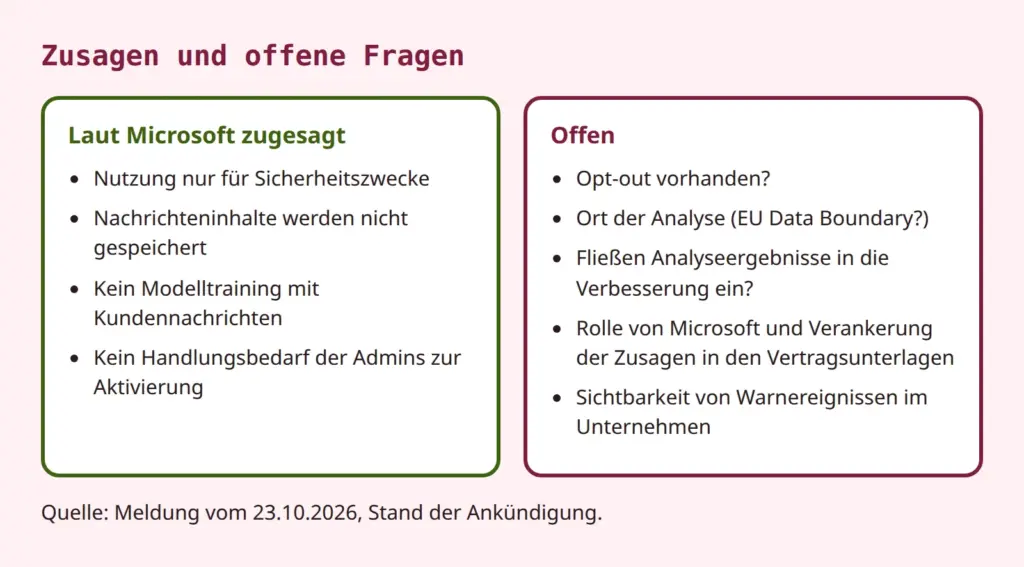
Belegt als Angaben von Microsoft (laut BleepingComputer, sinngemäß): Die Funktion wird nur für Sicherheitszwecke genutzt. Sie dient nicht der Produktivität, nicht der Zusammenfassung, nicht der Werbung und nicht der Überwachung von Nutzern. Nachrichteninhalte werden vom Erkennungssystem nicht gespeichert. Sie werden nicht für Modelltraining oder andere Zweitverwendungen genutzt. Der Roadmap-Eintrag selbst nennt laut Spiegel nur die Nutzung „ausschließlich für Sicherheitszwecke“ und lässt Details zu Verarbeitung, Speicherdauer und Datenbereitstellung offen.
Diese Zusagen sind ein guter Anfang. Sie stehen anscheinend aber erst einmal nur in der Ankündigung; ob sie Teil der Vertragsunterlagen sind, ist zu prüfen. Für die Prüfung zählt, ob sie in den Produkt- und Dienstbedingungen, im Datenschutznachtrag oder in der Produktdokumentation nachvollziehbar stehen.
Keine Speicherung heißt nicht, dass nichts analysiert wird.
Diese Unterscheidung ist der Kern der offenen Fragen. „Nachrichteninhalte werden nicht gespeichert“ und „kein Training mit Kundennachrichten“ sind Aussagen über Speicherung und Modelltraining. Sie sagen nicht, dass keine Analyse stattfindet. Eine Analyse ist die Funktion selbst. Ebenso wenig sagen sie aus, was mit den Ergebnissen der Analyse geschieht. Ob ein Erkennungsurteil, abgeleitete Metadaten oder Rückmeldungen aus Nutzermeldungen in die Verbesserung von Diensten bei Microsoft einfließen, beantwortet die Ankündigung nicht. Das ist keine Behauptung, dass es so geschieht. Es ist eine offene Frage, die vor einer Bewertung zu klären ist.
Weitere Punkte, die ungesichert sind und als Fragen an Microsoft oder die Dokumentation gehören:
- Opt-out: Gibt es einen Schalter auf Tenant-Ebene, für Gruppen oder einzelne Nutzer? Meldung und Roadmap schweigen dazu.
- Ort der Analyse: Findet sie innerhalb der EU Data Boundary statt? Der Roadmap-Eintrag nennt nur „Worldwide“. Ob die Funktion von der Datengrenze erfasst ist, muss die Dokumentation zeigen.
- Verwendung der Analyseergebnisse: Fließen abgeleitete Ergebnisse in die Verbesserung von Diensten ein? Zugesagt ist nur, dass Nachrichten nicht für Training genutzt werden.
- Rolle von Microsoft: Handelt Microsoft als Auftragsverarbeiter oder für Sicherheitszwecke teilweise als eigener Verantwortlicher? Das richtet sich nach dem Datenschutznachtrag zu den Produkt- und Dienstbedingungen in der jeweils aktuellen Fassung. Die Fassung konnte hier nicht abgerufen werden, eine Aussage zur neuen Funktion unterbleibt deshalb.
- Warnereignisse: Erscheinen Treffer in Protokollen, Berichten oder im Defender-Portal, und wer im Unternehmen kann sie sehen? Das entscheidet über die Mitbestimmungsfrage im übernächsten Abschnitt.
Zur Frage, wie sich solche KI-Funktionen allgemein einordnen lassen, bietet der Beitrag zu den unbequemen Wahrheiten hinter dem Microsoft-KI-Versprechen weitere Hintergründe. Dort geht es um Copilot, die Denkweise ist aber übertragbar: Zusagen auf Produktseiten sind von Vertragsunterlagen zu unterscheiden.
Die Zusagen werden nicht angezweifelt. Entscheidend ist ihre Prüfbarkeit: Eine Datenschutzprüfung braucht Unterlagen, die sich zitieren und archivieren lassen, nicht nur eine Meldung.
Rechtsgrundlage, Verzeichnis und Datenschutz-Folgenabschätzung für die Phishing-Erkennung
Einschätzung: Als Rechtsgrundlage kommt für die Auswertung am ehesten das berechtigte Interesse des Arbeitgebers an der IT-Sicherheit in Betracht (Art. 6 Abs. 1 Buchstabe f DSGVO). Die Erforderlichkeit lässt sich mit der Sicherheit der Verarbeitung begründen. Im Beschäftigtenkontext kommt § 26 BDSG hinzu, außerdem eine Betriebsvereinbarung als Kollektivvereinbarung. Wie weit § 26 Abs. 1 Satz 1 BDSG nach dem Urteil des EuGH zu einer hessischen Parallelnorm (C-34/21, 2023) noch trägt, ist umstritten. Das bleibt hier ein Hinweis auf Rechtsunsicherheit. Eine Vertiefung würde den Rahmen sprengen, und das Urteil wurde für diesen Beitrag nicht im Original geprüft.
Betroffen sind nicht nur Beschäftigte. Auch die externen Absender im Erstkontakt werden verarbeitet. Ihre Nachrichten sind der Gegenstand der Analyse. Interessenabwägung und Transparenz gegenüber Externen gehören deshalb zur Prüfung, etwa über die Datenschutzhinweise des Unternehmens.
Das Verzeichnis von Verarbeitungstätigkeiten ist der erste praktische Schritt. Die Funktion lässt sich voraussichtlich als Ergänzung der vorhandenen Teams-Verarbeitung oder der IT-Sicherheit führen. Zu prüfen sind Zweck, Kategorien betroffener Personen (Beschäftigte und externe Kommunikationspartner), Datenkategorien (Chatinhalte als Analysegegenstand, Warnereignisse), Empfänger, mögliche Übermittlung in Drittländer und Löschfristen.
Bei der Datenschutz-Folgenabschätzung gilt: Zunächst die bestehende Folgenabschätzung zu Microsoft 365 und Teams auf Änderungen prüfen. Eine neue KI-gestützte Auswertung von Kommunikationsinhalten kann das Risiko verändern. Ob eine neue oder ergänzte Folgenabschätzung nötig ist, hängt von den offenen Punkten ab, vor allem von Opt-out, Ort der Analyse und Verwendung der Ergebnisse. Als Entscheidungshilfe dienen die Schwellwertanalyse und der Abgleich mit den Listen der Aufsichtsbehörden. Die Aussage lautet daher „prüfen und dokumentieren“, nicht „zwingend neu erstellen“. Grundlagen liefern der Beitrag zu Artikel 35 DSGVO und der Beitrag zur Folgenabschätzung für KI und andere digitale Dienste.
Ein weiterer Punkt: Die Funktion erzeugt Warnungen, nicht Entscheidungen über Personen. Schließt das System aber automatisch Nachrichten aus oder blockiert Kontakte, könnte sich die Frage nach automatisierten Entscheidungen stellen. Davon ist nach aktuellem Stand nicht auszugehen; es ist aber zu beobachten, falls Microsoft die Funktion erweitert.
Muss die KI-Phishing-Erkennung in Teams vor dem Rollout datenschutzrechtlich geprüft und mit dem Betriebsrat abgestimmt werden?
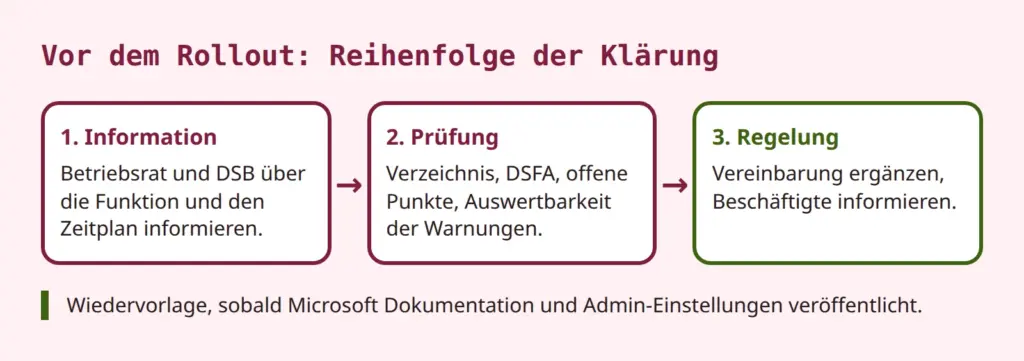
Praktisch heißt das: Eintrag im Verzeichnis ergänzen, die Folgenabschätzung prüfen, eine Notiz „Bewertungsstand und offene Punkte“ anlegen und eine Wiedervorlage setzen, sobald Microsoft Dokumentation nachreicht.
Mitbestimmung des Betriebsrats bei der Teams-Funktion
Nach § 87 Abs. 1 Nr. 6 BetrVG hat der Betriebsrat mitzubestimmen bei der Einführung und Anwendung technischer Einrichtungen, die dazu bestimmt sind, das Verhalten oder die Leistung der Arbeitnehmer zu überwachen. Das ist der Gesetzestext. Nach allgemeinem Verständnis der Rechtsprechung genügt es, dass die Einrichtung objektiv zur Überwachung geeignet ist. Auf die Absicht des Arbeitgebers kommt es nicht an. Einzelne Entscheidungen werden hier bewusst nicht zitiert, weil die Originale nicht geprüft wurden.
Einschätzung: Die Funktion dient dem Schutz vor Angriffen, nicht der Leistungs- oder Verhaltenskontrolle. Entscheidend ist aber, ob Daten entstehen, die sich einzelnen Beschäftigten zuordnen und auswerten lassen. Das können Warnungen, Protokolle, Defender-Berichte oder Meldungen sein. Ist das der Fall, spricht vieles für ein Mitbestimmungsrecht. Ist es nicht der Fall, bleibt die Information des Betriebsrats dennoch ratsam. Eine gerichtliche Entscheidung zu dieser Funktion ist nicht bekannt.
Für die Praxis gilt: Zuerst die bestehende Betriebsvereinbarung zu Microsoft 365 oder Teams prüfen. Deckt sie Sicherheitsfunktionen und automatische Änderungen durch Updates ab? Falls ja, bleibt die Informationspflicht gegenüber dem Betriebsrat bestehen. Falls nein, ist eine Ergänzung zu vereinbaren. Teams ist ein Evergreen-Dienst, neue Funktionen erscheinen ohne Zutun des Unternehmens. Deshalb empfiehlt sich eine Regelung zu „Änderungen durch den Anbieter“, die ein Verfahren vorsieht, statt jede Funktion einzeln zu verhandeln.
Fragen, die ein Betriebsrat stellen kann:
- Werden Warnungen oder Treffer protokolliert, und wer hat Zugriff?
- Lassen sich Treffer einzelnen Beschäftigten zuordnen?
- Wie lange werden solche Daten aufbewahrt?
- Ist ausgeschlossen, dass sie für Leistungs- oder Verhaltenskontrolle genutzt werden?
- Wie werden Fehlalarme behandelt, und entstehen daraus Nachteile?
Aus Sicht der Geschäftsführung gilt: Das Sicherheitsinteresse ist legitim, der Zeitplan eng. Es spricht viel dafür, früh einzubinden und vor dem Rollout zu verhandeln, nicht danach, wenn die Funktion schon aktiv ist. Das ist eine Einschätzung. Für Personalräte im öffentlichen Dienst gelten die Landespersonalvertretungsgesetze mit eigenen Regeln. Kleinere Betriebe ohne Betriebsrat unterliegen dem Mitbestimmungsrecht nicht, brauchen die Dokumentation aber ebenso.
Beschäftigte informieren: Transparenz und Warnhinweise im Alltag
Die Datenschutzhinweise für Beschäftigte sind zu ergänzen, sobald die Funktion aktiv ist. Hinzu kommt eine Kurzinformation, zum Beispiel im Intranet. Sie erklärt, was ein Warnhinweis in Teams bedeutet, dass die Funktion dem Schutz dient und dass eine Warnung keine Bewertung des Verhaltens ist, sofern das so geregelt wurde. Auch der Meldeweg für Fehlalarme gehört dazu.
Aus Sicht der Administration ist es sinnvoll, den Rollout im Targeted Release zu beobachten und Message Center sowie Roadmap regelmäßig zu prüfen. Der Support braucht eine Antwort auf die Frage, was bei einer Warnung zu tun ist. Zu klären ist auch, wie mit legitimen externen Partnern umzugehen ist, die fälschlich markiert werden. Ein kurzer Hinweis an häufige Kontakte kann spätere Rückfragen vermeiden.
Die folgende Übersicht fasst zusammen, was bis zum Rollout geklärt sein sollte. Die Zuordnung der Zuständigkeiten ist ein Vorschlag und hängt von der Organisation ab.
| Aufgabe | Zuständig |
|---|---|
| Microsoft-Dokumentation sichten, Opt-out, Lizenzbezug und Ort der Analyse klären | Administration |
| Verarbeitungsverzeichnis ergänzen, Folgenabschätzung prüfen | Datenschutzbeauftragte |
| Betriebsrat informieren, bestehende Regelung prüfen | Geschäftsführung, Personalabteilung |
| Beschäftigte informieren, Meldeweg für Fehlalarme festlegen | Datenschutz, IT |
| Wiedervorlage bei neuer Microsoft-Dokumentation | Datenschutz, Administration |
Fazit: Schutz nutzen, Dokumentation nachziehen
Die KI-Phishing-Erkennung in Teams adressiert eine reale Lücke: Textangriffe im Chat, die ohne Link oder Datei auskommen. Der Schutzgewinn ist plausibel, belegt durch Zahlen ist er nicht. Die Zusagen von Microsoft zu Zweckbindung, Speicherung und Training sind ein Anfang. Sie beantworten aber nicht alle Fragen, vor allem nicht die nach Opt-out, Ort der Analyse und Verwendung der Analyseergebnisse.
Vor dem Rollout sollten Verarbeitungsverzeichnis, Folgenabschätzung und Betriebsrat geklärt sein. Danach gilt eine Wiedervorlage, sobald Microsoft Dokumentation, Datenschutzhinweise und Admin-Einstellungen veröffentlicht. Rechtliche Bewertungen in diesem Beitrag sind Einschätzungen ohne einschlägige Entscheidung oder Äußerung einer Behörde zu dieser Funktion und ersetzen keine Beratung im Einzelfall.
 Mein Name ist Klaus Meffert. Ich bin promovierter Informatiker und beschäftige mich seit über 30 Jahren professionell und praxisbezogen mit Informationstechnologie. In IT & Datenschutz bin ich auch als Sachverständiger tätig. Ich stehe für pragmatische Lösungen mit Mehrwert. Meine Firma, die