


Selon Microsoft, la détection du phishing par IA dans Teams analysera à partir de novembre les chats avec des contacts externes inconnus, exclusivement à des fins de sécurité et sans stockage du contenu des messages. L'opt-out, le lieu de l'analyse et l'utilisation des résultats d'analyse restent des questions ouvertes. Il en découle un besoin de clarification pour le registre des traitements, l'analyse d'impact et le comité d'entreprise.
Nouvelle IA dans Teams : l'annonce de Microsoft
Selon BleepingComputer du 23/10/2026, Microsoft a annoncé dans le Message Center (MC1519866) une détection du phishing et de l'ingénierie sociale assistée par IA pour Teams. La fonction arrive automatiquement : d'après les informations disponibles, les administrateurs n'ont pas à l'activer. C'est précisément là que réside la tension : une fonction de sécurité qui évalue le contexte des conversations intervient dans un outil où les salariés communiquent chaque jour.
Quoi qu'il en soit, Microsoft ne s'est distingué ces dernières années ni par sa transparence ni par une culture de sécurité particulièrement solide – voir les nombreux incidents et agissements discutables de Microsoft.
Trois mentions servent au classement : est établi ce qu'une source citée étaye, est non confirmé ce à quoi Microsoft n'a pas répondu, et une appréciation est une évaluation qui ne constitue pas un conseil juridique.
En bref : le gain de protection est plausible. Mais l'automatisme ne règle pas pour autant les questions de protection des données et de codécision. Qui documente avant le déploiement garde sa capacité d'action. Un cas similaire est celui de la détection des fraudes dans Chrome avec Gemini.
Détection du phishing par IA dans Teams : ce que fait la fonction et quand elle arrive
La source de cette section est l'article de BleepingComputer du 23/10/2026. Le message du Message Center n'est visible que dans son propre tenant et n'a pas pu être consulté ici dans sa version originale. Un miroir public et un miroir de l'entrée de roadmap 575288 facilitent uniquement l'accès et ne valent pas comme preuve primaire.
Établi selon BleepingComputer : la fonction analyse le contexte de la conversation afin de détecter le phishing, l'ingénierie sociale, l'usurpation d'identité et les intentions trompeuses. Elle doit y parvenir même sans indices classiques tels que des liens ou des fichiers malveillants. L'accent est mis sur les situations à haut risque, par exemple les chats avec des contacts externes qui écrivent pour la première fois. Si un échange est jugé suspect, les utilisateurs reçoivent un avertissement.
Concernant le calendrier, l'article donne les indications suivantes, expressément provisoires :
- Début du déploiement : début novembre 2026.
- Targeted Release : probablement d'ici mi-novembre 2026.
- Disponibilité générale mondiale : probablement entre début et mi-décembre 2026.
D'après les miroirs, l'entrée de roadmap indique en revanche « novembre 2026 » comme date de disponibilité générale et le statut « En développement ». Les deux indications sont soumises à la réserve habituelle selon laquelle les dates peuvent changer. Pour planifier, mieux vaut retenir la date la plus précoce. Selon le miroir, la fonction concerne Android, desktop, iOS, Mac et le web dans le cloud multi-tenant standard. Cela non plus n'a pas été vérifié dans l'original.
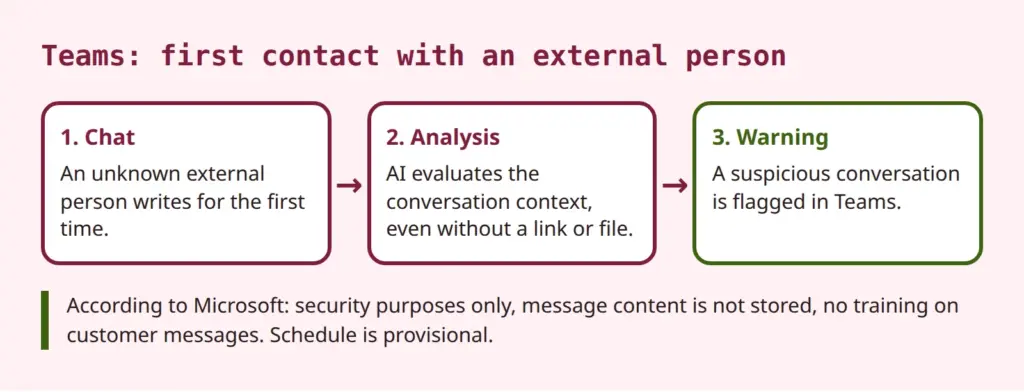
Selon Microsoft, les administrateurs n'ont rien à faire pour activer la protection. Le message ne mentionne aucune possibilité de refuser ou de désactiver la fonction. Il est donc non confirmé qu'un interrupteur existe. Ni son existence ni son absence ne sont établies. Il reste tout aussi ouvert de savoir si la fonction suppose certaines licences comme Defender for Office 365. Le message n'en cite aucune.
Pour situer les choses : Teams dispose déjà de fonctions de protection. La page Microsoft Learn consacrée à Defender for Office 365 dans Teams cite notamment des avertissements en cas d'URL dangereuses, Safe Links, Safe Attachments, la suppression a posteriori des messages malveillants (ZAP) et le signalement par les utilisateurs. D'après Microsoft, la nouvelle fonction est une couche supplémentaire qui intervient là où surviennent des attaques purement textuelles, sans lien. La page Learn ne la mentionne pas. Microsoft avait déjà annoncé auparavant une détection de l'usurpation de marque lors des premiers contacts (MC910976). La fonction actuelle va plus loin en évaluant le contexte de la conversation.
Gain de protection lors des premiers contacts avec des externes
Appréciation : l'accent mis sur les premiers contacts externes est compréhensible. Un chat dans Teams paraît plus familier qu'un e-mail. Qui reçoit un message dans une messagerie s'attend moins souvent à une tentative de fraude. Les attaquants en profitent en se faisant passer pour des prestataires, des supérieurs ou le support informatique. Les filtres classiques détectent mal ce type d'attaque lorsque le message ne se compose que de texte. Une analyse du contexte peut intervenir ici.
Les limites doivent être tout aussi claires. D'après les sources disponibles, Microsoft ne communique ni taux de détection ni taux de fausses alertes. Les deux sont non confirmés. Les fausses alertes ne sont pas exclues avec les analyses de contexte. Des partenaires légitimes écrivant pour la première fois pourraient être signalés. L'inverse est également envisageable : une attaque habile passe inaperçue. La fonction ne remplace donc ni les formations ni des règles claires.
Mesures utiles indépendamment de la nouvelle IA :
- Encadrer la communication externe dans Teams, par exemple au moyen de domaines autorisés ou bloqués.
- Inciter les salariés à signaler les chats suspects au lieu de simplement les fermer.
- Présenter les arnaques typiques lors des formations de sensibilisation, y compris les attaques par chat sans lien.
- Vérifier sa propre surface d'attaque, par exemple avec des contrôles de sécurité techniques.
Le gain de protection est donc réel, mais ce n'est pas un blanc-seing. Il justifie de prendre la fonction au sérieux. Il ne dispense pas d'examiner son fonctionnement.
Microsoft Teams et protection des données : ce que Microsoft promet et ce qui reste ouvert
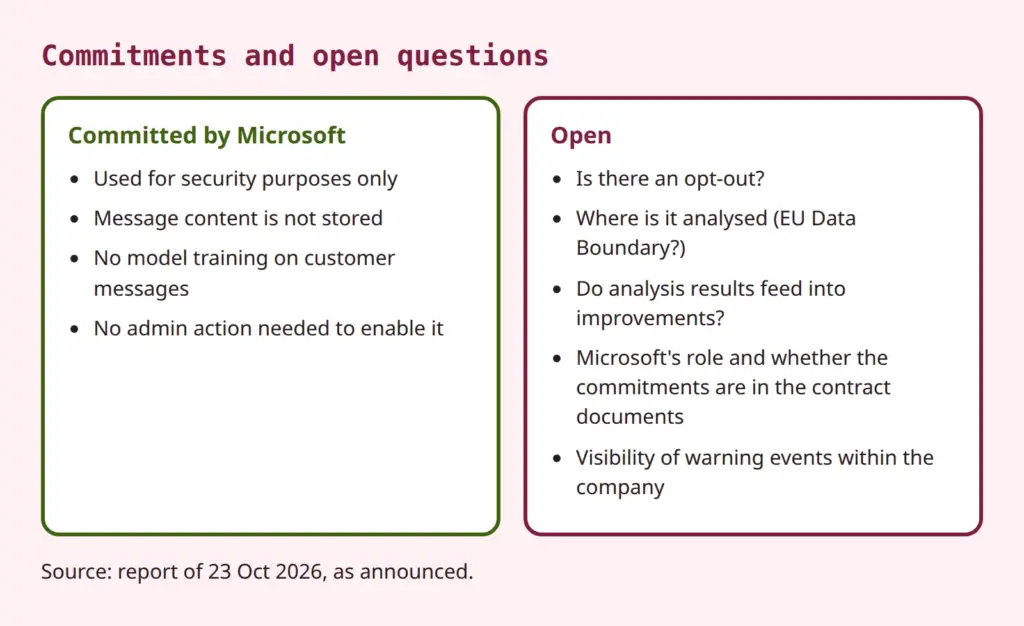
Établi en tant qu'indications de Microsoft (selon BleepingComputer, en substance) : la fonction est utilisée uniquement à des fins de sécurité. Elle ne sert ni à la productivité, ni à la synthèse, ni à la publicité, ni à la surveillance des utilisateurs. Le contenu des messages n'est pas stocké par le système de détection. Il n'est pas utilisé pour l'entraînement de modèles ni pour d'autres usages secondaires. Selon le miroir, l'entrée de roadmap elle-même mentionne seulement l'utilisation « exclusivement à des fins de sécurité » et laisse ouverts les détails relatifs au traitement, à la durée de conservation et à la mise à disposition des données.
Ces engagements sont un bon début. Mais ils ne figurent apparemment, pour l'instant, que dans l'annonce ; il reste à vérifier s'ils font partie des documents contractuels. Pour l'examen, ce qui compte est de savoir s'ils figurent de manière vérifiable dans les conditions des produits et services, dans l'avenant relatif à la protection des données ou dans la documentation du produit.
Absence de stockage ne signifie pas absence d'analyse.
Cette distinction est au cœur des questions ouvertes. « Le contenu des messages n'est pas stocké » et « pas d'entraînement avec les messages des clients » sont des affirmations sur le stockage et l'entraînement des modèles. Elles ne disent pas qu'aucune analyse n'a lieu. L'analyse est la fonction elle-même. Elles ne disent pas non plus ce qu'il advient des résultats de l'analyse. L'annonce ne répond pas à la question de savoir si un verdict de détection, des métadonnées dérivées ou des retours issus des signalements d'utilisateurs alimentent l'amélioration des services chez Microsoft. Il ne s'agit pas d'affirmer que c'est le cas. C'est une question ouverte à clarifier avant toute évaluation.
D'autres points sont non confirmés et doivent être adressés à Microsoft ou vérifiés dans la documentation :
- Opt-out : existe-t-il un interrupteur au niveau du tenant, pour des groupes ou pour des utilisateurs individuels ? Le message et la roadmap sont muets à ce sujet.
- Lieu de l'analyse : a-t-elle lieu à l'intérieur de l'EU Data Boundary ? L'entrée de roadmap indique seulement « Worldwide ». La documentation doit montrer si la fonction est couverte par la frontière des données.
- Utilisation des résultats d'analyse : les résultats dérivés alimentent-ils l'amélioration des services ? Seule la non-utilisation des messages pour l'entraînement est promise.
- Rôle de Microsoft : Microsoft agit-il en tant que sous-traitant ou, pour les finalités de sécurité, en partie en tant que responsable du traitement à part entière ? Cela dépend de l'avenant relatif à la protection des données des conditions des produits et services, dans sa version en vigueur. Cette version n'a pas pu être consultée ici, c'est pourquoi aucune affirmation n'est faite sur la nouvelle fonction.
- Événements d'alerte : les détections apparaissent-elles dans des journaux, des rapports ou le portail Defender, et qui dans l'entreprise peut les voir ? Cela détermine la question de la codécision traitée deux sections plus loin.
Pour savoir comment classer de manière générale ce type de fonctions d'IA, l'article sur les vérités dérangeantes derrière la promesse d'IA de Microsoft fournit un contexte supplémentaire. Il porte sur Copilot, mais le raisonnement est transposable : les promesses figurant sur les pages produits doivent être distinguées des documents contractuels.
Les engagements ne sont pas mis en doute. Ce qui est déterminant, c'est leur vérifiabilité : un examen de protection des données a besoin de documents que l'on peut citer et archiver, pas seulement d'une annonce.
Base juridique, registre et analyse d'impact pour la détection du phishing
Appréciation : comme base juridique de l'analyse, c'est l'intérêt légitime de l'employeur à la sécurité informatique qui entre le plus probablement en ligne de compte (art. 6, par. 1, point f) du RGPD). La nécessité peut être justifiée par la sécurité du traitement. Dans le contexte de l'emploi s'ajoute le § 26 de la loi fédérale allemande sur la protection des données (BDSG), ainsi qu'un accord d'entreprise en tant qu'accord collectif. La portée du § 26, al. 1, phrase 1 BDSG après l'arrêt de la CJUE relatif à une norme parallèle de la Hesse (C-34/21, 2023) est controversée. Cela reste ici une indication d'insécurité juridique. Un approfondissement dépasserait le cadre de cet article, et l'arrêt n'a pas été examiné dans l'original pour cet article.
Les salariés ne sont pas les seuls concernés. Les expéditeurs externes lors du premier contact sont eux aussi traités. Leurs messages sont l'objet de l'analyse. La mise en balance des intérêts et la transparence envers les externes font donc partie de l'examen, par exemple via les mentions d'information sur la protection des données de l'entreprise.
Le registre des activités de traitement est la première étape pratique. La fonction peut probablement être consignée comme complément du traitement Teams existant ou de la sécurité informatique. Sont à examiner la finalité, les catégories de personnes concernées (salariés et interlocuteurs externes), les catégories de données (contenus de chat comme objet d'analyse, événements d'alerte), les destinataires, d'éventuels transferts vers des pays tiers et les délais d'effacement.
Pour l'analyse d'impact relative à la protection des données (AIPD), la règle est la suivante : vérifier d'abord si l'AIPD existante concernant Microsoft 365 et Teams doit être modifiée. Une nouvelle analyse des contenus de communication assistée par IA peut modifier le risque. La nécessité d'une AIPD nouvelle ou complétée dépend des points ouverts, en particulier de l'opt-out, du lieu de l'analyse et de l'utilisation des résultats. L'analyse de seuil et la comparaison avec les listes des autorités de contrôle servent d'aide à la décision. Le message est donc « vérifier et documenter », et non « en établir obligatoirement une nouvelle ». Les bases sont présentées dans l'article sur l'article 35 du RGPD et dans l'article sur l'analyse d'impact pour l'IA et d'autres services numériques.
Autre point : la fonction génère des avertissements, pas des décisions concernant des personnes. Mais si le système exclut automatiquement des messages ou bloque des contacts, la question des décisions automatisées pourrait se poser. En l'état actuel, ce n'est pas à prévoir ; il convient toutefois de rester attentif si Microsoft étend la fonction.
La détection du phishing par IA dans Teams doit-elle faire l'objet d'un examen de protection des données et d'une concertation avec le comité d'entreprise avant le déploiement ?
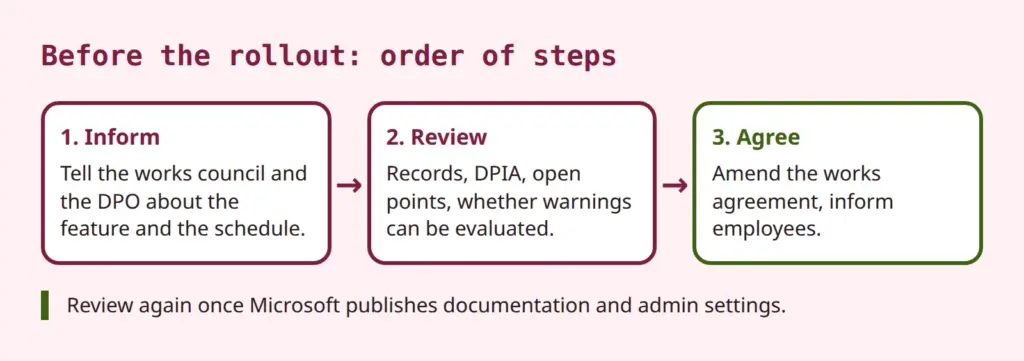
Concrètement, cela signifie : compléter l'entrée du registre, examiner l'analyse d'impact, rédiger une note « État de l'évaluation et points ouverts » et prévoir un réexamen dès que Microsoft fournit de la documentation complémentaire.
Codécision du comité d'entreprise pour la fonction Teams
Selon le § 87, al. 1, n° 6 de la loi allemande sur l'organisation des entreprises (BetrVG), le comité d'entreprise (Betriebsrat) dispose d'un droit de codécision pour l'introduction et l'utilisation de dispositifs techniques destinés à surveiller le comportement ou les performances des salariés. Tel est le texte de la loi. Selon l'interprétation générale de la jurisprudence, il suffit que le dispositif soit objectivement apte à la surveillance. L'intention de l'employeur importe peu. Aucune décision particulière n'est délibérément citée ici, car les originaux n'ont pas été examinés.
Appréciation : la fonction sert à la protection contre les attaques, et non au contrôle des performances ou du comportement. Ce qui est déterminant, c'est toutefois de savoir si des données sont générées qui peuvent être rattachées à des salariés individuels et exploitées. Il peut s'agir d'avertissements, de journaux, de rapports Defender ou de signalements. Si c'est le cas, beaucoup d'éléments plaident en faveur d'un droit de codécision. Si ce n'est pas le cas, informer le comité d'entreprise reste néanmoins recommandé. Aucune décision de justice concernant cette fonction n'est connue.
En pratique : vérifier d'abord l'accord d'entreprise existant relatif à Microsoft 365 ou à Teams. Couvre-t-il les fonctions de sécurité et les modifications automatiques par mises à jour ? Si oui, l'obligation d'information envers le comité d'entreprise demeure. Si non, un avenant doit être convenu. Teams est un service evergreen, les nouvelles fonctions apparaissent sans intervention de l'entreprise. Il est donc recommandé d'adopter une règle sur les « modifications par le fournisseur » prévoyant une procédure, plutôt que de négocier chaque fonction séparément.
Questions qu'un comité d'entreprise peut poser :
- Les avertissements ou les détections sont-ils journalisés, et qui y a accès ?
- Les détections peuvent-elles être rattachées à des salariés individuels ?
- Combien de temps ces données sont-elles conservées ?
- Est-il exclu qu'elles soient utilisées pour contrôler les performances ou le comportement ?
- Comment les fausses alertes sont-elles traitées, et en découle-t-il des désavantages ?
Du point de vue de la direction : l'intérêt de sécurité est légitime, le calendrier serré. Beaucoup d'éléments plaident pour impliquer les représentants tôt et négocier avant le déploiement, pas après, lorsque la fonction est déjà active. C'est une appréciation. Pour les conseils du personnel (Personalräte) de la fonction publique s'appliquent les lois des Länder sur la représentation du personnel, avec leurs propres règles. Les petites entreprises sans comité d'entreprise ne sont pas soumises au droit de codécision, mais ont tout autant besoin de la documentation.
Informer les salariés : transparence et avertissements au quotidien
Les mentions d'information sur la protection des données destinées aux salariés doivent être complétées dès que la fonction est active. S'y ajoute une information succincte, par exemple sur l'intranet. Elle explique ce que signifie un avertissement dans Teams, que la fonction sert à la protection et qu'un avertissement n'est pas une évaluation du comportement, pour autant que cela ait été réglé ainsi. La procédure de signalement des fausses alertes en fait également partie.
Du point de vue de l'administration, il est judicieux d'observer le déploiement dans le Targeted Release et de consulter régulièrement le Message Center et la roadmap. Le support doit pouvoir répondre à la question de savoir quoi faire en cas d'avertissement. Il faut aussi clarifier comment traiter les partenaires externes légitimes signalés à tort. Une brève information aux contacts fréquents peut éviter des questions ultérieures.
Le tableau suivant résume ce qui devrait être clarifié d'ici le déploiement. La répartition des responsabilités est une proposition et dépend de l'organisation.
| Tâche | Responsable |
|---|---|
| Examiner la documentation Microsoft, clarifier l'opt-out, le lien avec les licences et le lieu de l'analyse | Administration |
| Compléter le registre des traitements, examiner l'analyse d'impact | Délégué à la protection des données |
| Informer le comité d'entreprise, examiner la réglementation existante | Direction, service des ressources humaines |
| Informer les salariés, définir la procédure de signalement des fausses alertes | Protection des données, informatique |
| Réexamen en cas de nouvelle documentation Microsoft | Protection des données, administration |
Conclusion : utiliser la protection, compléter la documentation
La détection du phishing par IA dans Teams comble une lacune réelle : les attaques textuelles dans le chat, qui se passent de lien ou de fichier. Le gain de protection est plausible, mais il n'est pas étayé par des chiffres. Les engagements de Microsoft concernant la limitation des finalités, le stockage et l'entraînement sont un début. Ils ne répondent toutefois pas à toutes les questions, en particulier pas à celles de l'opt-out, du lieu de l'analyse et de l'utilisation des résultats d'analyse.
Avant le déploiement, le registre des traitements, l'analyse d'impact et la question du comité d'entreprise devraient être réglés. Ensuite, un réexamen s'impose dès que Microsoft publie la documentation, les mentions d'information sur la protection des données et les paramètres d'administration. Les évaluations juridiques de cet article sont des appréciations, en l'absence de décision pertinente ou de prise de position d'une autorité concernant cette fonction, et ne remplacent pas un conseil au cas par cas.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.