Les logiciels malveillants de type infostealer ne se contentent plus de voler des données : ils font aussi analyser le butin par une IA pour repérer les victimes les plus lucratives. Parallèlement, les alertes se multiplient au sujet de logiciels espions sur les téléphones professionnels et d'appels de prétendus services informatiques. Trois incidents récents montrent quelles menaces en découlent pour les cabinets d'avocats, les experts-comptables, les petites entreprises et les dirigeants.
En quelques jours, trois informations ont été publiées qui, à première vue, n'ont pas grand-chose en commun. Une société de sécurité décrit un infostealer qui fait évaluer les données volées par un modèle de langage. Apple avertit des députés du Bundestag de la présence possible de logiciels espions sur leurs smartphones. Un fournisseur de solutions de sécurité rapporte des appels par lesquels des criminels se font passer pour le service informatique auprès de cabinets d'avocats.
Les trois ont un point commun : les attaquants recherchent des personnes qui ont accès à des données, des comptes ou des clients de valeur.
L'infostealer expliqué simplement : ce que vole le logiciel malveillant et pourquoi cela suffit
Un infostealer est un logiciel malveillant qui recherche sur un ordinateur les identifiants enregistrés et les envoie aux attaquants. La comparaison avec un cambrioleur aide à comprendre : il n'emporte pas le téléviseur, mais le trousseau de clés, le carnet d'adresses et le bloc-notes. Avec cela, il pourra plus tard ouvrir de nombreuses portes sans avoir à forcer quoi que ce soit.
Le butin typique comprend :
- les mots de passe et données de saisie automatique enregistrés dans le navigateur,
- les cookies et jetons de session, c'est-à-dire des aide-mémoire grâce auxquels un service reconnaît un utilisateur connecté,
- les cartes de paiement et les accès aux portefeuilles de cryptomonnaies,
- les clés SSH et cloud, qui donnent accès à des serveurs et à des services,
- les profils Wi-Fi enregistrés et des captures d'écran.
Le vol peut être très rapide. Ensuite, le logiciel peut s'effacer, et il ne reste presque aucune trace sur l'ordinateur. L'incident n'est généralement remarqué que lorsque quelqu'un prend le contrôle d'un compte avec les données volées. Les jeux de données s'échangent sur des places de marché spécialisées.
Pour les professionnels soumis au secret, c'est particulièrement fâcheux. Une seule boîte mail, un seul espace de stockage cloud ou un seul accès au logiciel du cabinet peut contenir les données de nombreux clients. Le préjudice ne touche alors pas seulement le cabinet lui-même, mais tous ceux dont les documents y sont conservés.
Comment l'IA analyse le butin : l'exemple de VOLTA
L'équipe de recherche de Cisco Talos décrit dans une analyse un infostealer pour Windows nommé VOLTA. Il collecte les mots de passe du navigateur, les cookies, les cartes de paiement, les phrases de récupération des portefeuilles de cryptomonnaies, les sessions de messageries et de plateformes de jeux, les jetons Microsoft, les clés SSH et cloud, les profils Wi-Fi et des captures d'écran. La nouveauté, c'est ce qui se passe ensuite : le logiciel sérialise les données en un profil et les envoie à un modèle de langage.
La requête passe par OpenRouter, une passerelle. Il s'agit d'un point d'accès derrière lequel de nombreux modèles de différents fournisseurs sont disponibles. Selon Talos, le stealer interroge d'abord Claude Opus 4.6. Si le modèle refuse de répondre, il essaie Kimi K2, puis Gemini 2.5 Flash. Le résultat est un profil de la victime avec sa localisation, son employeur et d'autres informations, ainsi qu'une estimation des comptes qui ont le plus de valeur. Avec un jeton Gmail volé, le logiciel parcourt en outre les confirmations de commande pour vérifier l'adresse du domicile.
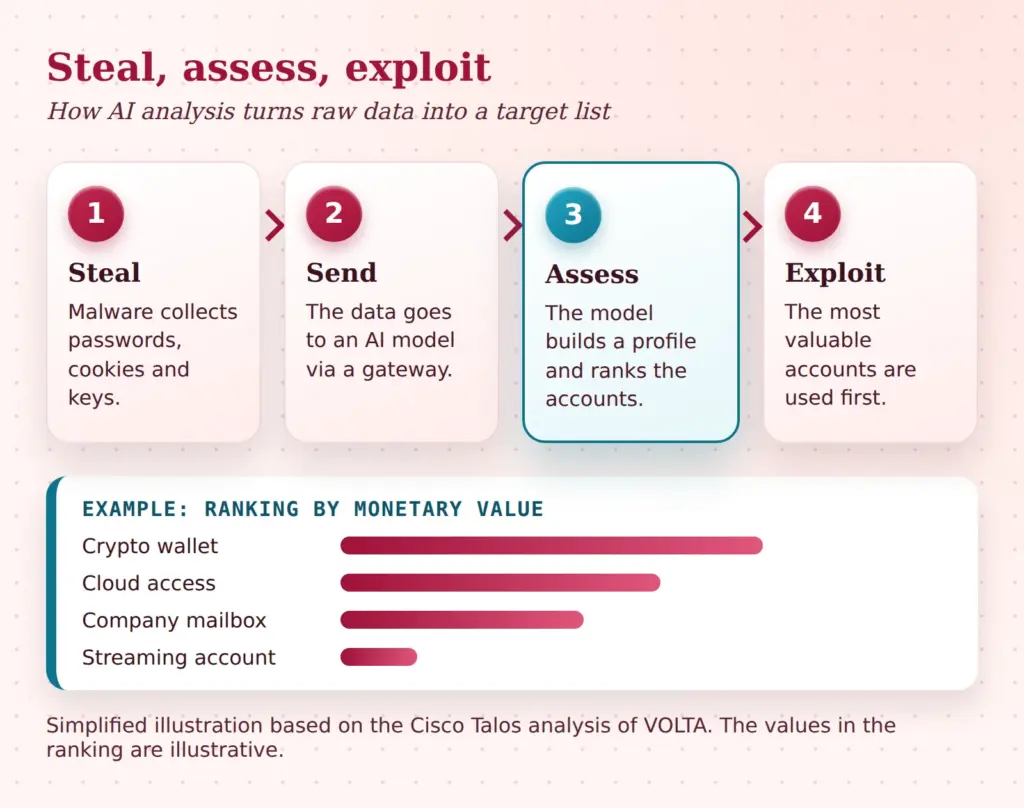
La différence avec les logiciels malveillants d'avant tient à la charge de travail. Autrefois, un humain devait passer en revue de grandes quantités de données ou revendre les données brutes en bloc. Désormais, une liste triée est produite automatiquement. Même une personne sans expérience, qui a seulement acheté un kit prêt à l'emploi, peut ainsi isoler les victimes les plus rentables.
Plusieurs points restent incertains :
- Le vecteur d'infection n'est pas décrit dans l'analyse. On ignore s'il s'agit d'hameçonnage, de faux téléchargements ou d'autre chose.
- Une participation ou une connaissance des services cités n'est pas établie.
- L'analyse ne permet pas de savoir dans quelle mesure le logiciel est répandu. Talos indique comme première découverte un échantillon du 11 octobre 2026.
Services d'IA détournés : les refus des modèles protègent-ils vraiment ?
Dans ce détournement de l'IA, un détail frappe : lorsqu'un modèle refuse, le logiciel malveillant interroge le suivant. Un refus n'est donc pas une barrière de sécurité, mais un obstacle que l'on contourne en changeant de modèle. Les passerelles regroupent de nombreux modèles derrière un seul accès et rendent ce changement facile.
Il ne s'agit pas d'accuser tel ou tel fournisseur. On peut cependant en conclure que la protection contre les abus doit intervenir à plusieurs niveaux : dans les modèles eux-mêmes, dans les passerelles qui transmettent les requêtes et dans les comptes par lesquels le paiement s'effectue. Cela inclut la limitation du débit, la détection de schémas de requêtes suspects et le blocage de comptes.
Les entreprises qui utilisent elles-mêmes des services d'IA ont aussi un rôle à jouer. Les clés d'API sont des identifiants comme les autres. Si elles se retrouvent dans un jeu de données d'infostealer, des tiers peuvent s'en servir pour lancer des requêtes aux frais de l'entreprise ou pour siphonner des données. Les clés n'ont donc rien à faire dans des scripts sur l'ordinateur portable ou dans le navigateur, mais dans un coffre protégé, avec des droits limités et une courte durée de validité.
L'IA transforme les données volées en liste de courses triée.
Plus l'analyse est rapide, moins il s'écoule de temps entre le vol et l'abus. Les identifiants devraient donc être organisés de sorte qu'un seul jeu de données volé ouvre le moins de portes possible : comptes séparés, droits limités et aucune réutilisation de mots de passe.
Pourquoi les cookies de session contournent la MFA
De nombreux comptes sont désormais protégés par un second facteur, par exemple un code généré par une application. C'est utile et cela reste indispensable. Contre les sessions volées, cela n'aide toutefois que de manière limitée. La raison s'explique par la visite d'un bâtiment : l'authentification multifacteur est le contrôle à l'entrée. Ensuite, le visiteur reçoit un bracelet qui lui permet de circuler librement. Ce bracelet, c'est le cookie de session.
Si un infostealer vole le cookie, il n'a plus besoin de passer le contrôle. Il présente le bracelet, et le service le prend pour l'utilisateur connecté. Ni mot de passe ni code ne sont nécessaires. Il en va de même pour les jetons, par exemple ceux des comptes Microsoft. Même sans logiciel malveillant, les comptes Microsoft 365 sont visés par des attaques sur la connexion.
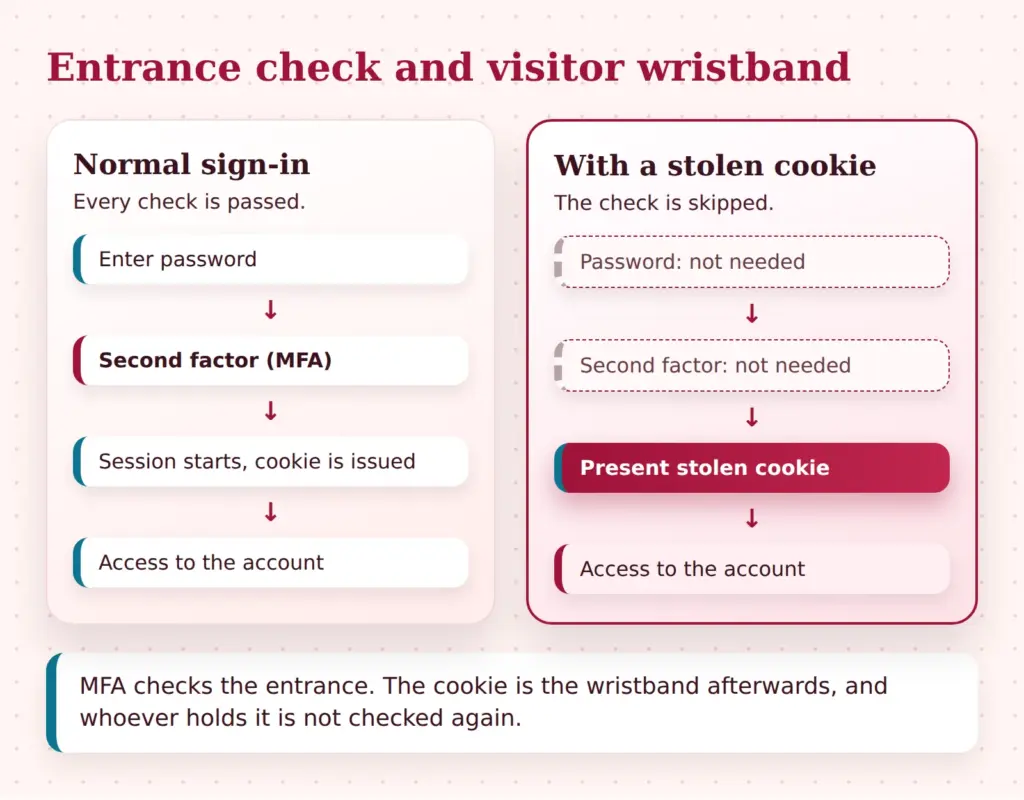
C'est pourquoi même une authentification particulièrement forte avec des passkeys ou des clés matérielles ne suffit pas, à elle seule, contre le vol de jetons. Elle protège l'entrée, mais pas l'état qui suit. Elle reste néanmoins importante, car elle complique l'hameçonnage et l'espionnage des mots de passe.
L'authentification multifacteur suffit-elle à se protéger des infostealers ?
Ce qui protège vraiment contre les infostealers
La protection contre les infostealers repose sur quatre niveaux complémentaires. Aucun produit ne couvre tout à lui seul.
Prévenir. Le navigateur et le système d'exploitation sont tenus à jour. Les logiciels proviennent uniquement de sources connues, pas de portails de téléchargement ni de liens reçus dans des messages. Les comptes administrateur ne servent ni à naviguer ni à lire les e-mails. Moins un compte a de droits, moins un logiciel malveillant peut y dérober.
Rendre sans valeur. Les sessions liées à l'appareil associent un cookie à l'appareil sur lequel il a été émis. Un cookie volé ne fonctionne alors pas sur un autre ordinateur. Des développements visent à lier les cookies de session à un appareil. Ils ne sont pas encore disponibles partout. Des durées de session courtes et des identifiants conservés dans un coffre sécurisé plutôt que dans le navigateur réduisent encore le préjudice.
Détecter. Talos recommande d'interdire, ou au moins de signaler, le lancement de Chrome avec l'option --headless par des processus tiers. Headless signifie que le navigateur fonctionne sans fenêtre visible. VOLTA utilise ce mode pour contourner un mécanisme de protection du navigateur. Pour les petites entreprises, cela signifie qu'il n'est pas nécessaire de comprendre la technique, mais de la confier à quelqu'un. Un prestataire informatique peut définir, avec un contrôle des applications, quels programmes ont le droit d'en lancer d'autres.
Réagir. En cas de soupçon, changer de mot de passe ne suffit pas, car les jetons restent valides jusqu'à leur révocation. Toutes les sessions actives sont fermées, l'appareil est déconnecté du réseau, et les portefeuilles, clés et cartes de paiement sont considérés comme compromis. L'ordre des opérations ressemble à un plan d'action pour les 60 premières minutes après une attaque par rançongiciel : isoler, bloquer les accès, documenter.
| Mesure | Ce qu'elle empêche | Effort |
|---|---|---|
| Mises à jour et droits limités | Infection et propagation | faible |
| Logiciels uniquement de sources vérifiées | Infection par de faux téléchargements | faible |
| Clés et mots de passe hors du navigateur | Vol des identifiants enregistrés | moyen |
| Sessions courtes, révocation en cas de soupçon | Abus de cookies volés | moyen |
| Sessions liées à l'appareil, si disponibles | peut compliquer l'utilisation de cookies volés sur des appareils tiers | élevé |
| Contrôle des applications avec alerte | Détournement des fonctions du navigateur par un logiciel malveillant | élevé |
Alerte d'Apple sur les logiciels espions : ce que signifie une notification de menace
Depuis le 29 octobre 2026, selon des articles de presse, des députés du Bundestag et des membres du gouvernement ont reçu des alertes d'Apple au sujet de ce que l'on appelle des logiciels espions mercenaires (mercenary spyware). Il s'agit de logiciels d'espionnage développés par des prestataires pour des commanditaires payants et dirigés de manière ciblée contre des personnes précises. Le BSI, l'office fédéral allemand de la sécurité informatique, a écrit aux personnes concernées, et le ministre du Numérique Wildberger a confirmé sur l'ARD qu'une compromission était possible.
Beaucoup de questions restent ouvertes : le nombre de personnes concernées, le type de logiciel espion, ses auteurs et même la question de savoir si un appareil a réellement été infecté. Wildberger n'a pas précisé si des appareils avaient effectivement été infectés. Aucune communication propre du BSI n'est connue, les informations reposent sur des articles de presse. Une indication d'exposition ne constitue donc pas encore la confirmation d'une attaque.
Pour situer l'affaire, ce qu'Apple dit de ces notifications compte davantage. Selon Apple, ces alertes sont très fiables. Apple ne peut toutefois pas offrir de certitude absolue, l'alerte n'est donc pas la preuve d'une infection réussie. Elle signifie que l'appareil ou l'identifiant Apple pourrait, selon l'appréciation de l'entreprise, avoir été la cible d'une attaque ciblée.
Les responsables politiques ne sont pas les seuls concernés. Les dirigeants, avocats, journalistes et défenseurs des droits humains font aussi partie des groupes intéressants pour ce type d'attaque. Pour la plupart des gens, la probabilité reste faible. Pour les personnes disposant d'accès très précieux, il est néanmoins judicieux de connaître la marche à suivre à l'avance.
Premières mesures après une alerte d'Apple et préparation des personnes exposées
Il faut d'abord vérifier l'authenticité. Dans ces notifications, Apple ne demande jamais de cliquer sur des liens, d'ouvrir des fichiers, d'installer des applications ou des profils, ni de communiquer des mots de passe ou des codes de vérification. Une véritable notification apparaît en outre en haut de la page après connexion sur account.apple.com. Un message qui n'y figure pas est suspect.
Il faut ensuite faire appel à des spécialistes. Apple renvoie vers la Digital Security Helpline d'Access Now, qui propose une aide d'urgence 24 heures sur 24. L'organisation conseille de ne pas effacer l'appareil, car un effacement n'empêche pas forcément de nouvelles infections. Il vaut mieux créer une sauvegarde afin de conserver d'éventuelles traces. Le type de sauvegarde adapté dépend du cas d'espèce et se décide au mieux avec la helpline ou un service spécialisé. En Allemagne, le BSI et un prestataire informatique entrent également en ligne de compte comme interlocuteurs.
Comme mesure de protection supplémentaire, Apple propose le mode Isolement. Il restreint de nombreuses fonctions : la plupart des pièces jointes des messages sont bloquées, les aperçus de liens disparaissent et les appels FaceTime de personnes inconnues sont refusés. Cela protège, mais au détriment du confort. Avant de l'utiliser, mieux vaut en connaître les restrictions.
Qui ne cherche la marche à suivre qu'après l'alerte perd les heures les plus importantes.
Tout cela n'est efficace que si les rôles sont fixés à l'avance. Un petit tableau aide à consigner ces décisions par écrit :
| Décision préalable | Exemple |
|---|---|
| Interlocuteur en cas de soupçon | Nom et numéro du support informatique, conservés ailleurs que sur l'appareil concerné |
| Appareil de secours | Un appareil de remplacement sain est prêt pour rester joignable |
| Traitement des contenus professionnels | Les documents sensibles et les données des dossiers clients ne sont pas ouverts sur l'appareil concerné tant que la situation n'est pas éclaircie |
| Ce qu'on ne fait pas | Pas de réinitialisation avant d'avoir consulté le service spécialisé, pas de clic sur les liens de l'alerte |
| Information des tiers | Il est défini qui informe la direction, les clients ou l'autorité de contrôle |
Vishing dans les cabinets d'avocats : l'appel du faux service informatique
Le troisième incident ne nécessite ni logiciel malveillant ni logiciel espion, seulement un téléphone. Le vishing désigne une escroquerie par téléphone dans laquelle les auteurs se font passer pour un interlocuteur de confiance. Selon le Legal Threat Landscape Report 2026 de CrowdStrike, les attaques contre des organisations du secteur juridique ont presque doublé depuis 2023. Entre septembre 2025 et août 2026, 455 organisations juridiques figuraient sur les sites de fuite de groupes d'extorsion, soit une hausse de 39 %. L'Allemagne fait partie des pays les plus touchés.
Ces chiffres sont des données d'un éditeur, rapportées de seconde main. Ils n'ont pas été vérifiés de manière indépendante et proviennent d'un article de presse consacré au rapport. Ils indiquent une tendance, mais ne constituent pas une statistique exacte.
Le rapport décrit également le groupe Chatty Spider. Celui-ci appelle des employés, se fait passer pour le service informatique interne et les amène à autoriser un logiciel de télémaintenance. Le déroulement est généralement le même :
- Un appel arrive, souvent avec un motif plausible comme une mise à jour ou une panne.
- Les appelants créent un sentiment d'urgence et insistent sur le fait que tout doit aller vite.
- Les personnes appelées lancent un logiciel de télémaintenance et ouvrent l'accès.
- En quelques minutes, des données sont copiées, et l'accès sert de tremplin pour d'autres étapes.
Dans ce type d'appels, des voix clonées au réalisme trompeur entrent de plus en plus en jeu. Pour les cabinets, cela signifie qu'un appel qui ressemble à celui d'un collègue connu ou du propre prestataire informatique n'est pas une preuve.
Règles d'autorisation et rappel : comment sécuriser l'assistance à distance
Contre ces appels, des règles concrètes aident davantage qu'un appel à la prudence. Qui doit décider pendant que quelqu'un le presse a besoin d'une procédure fixe. Les points suivants ont fait leurs preuves :
- La télémaintenance n'est lancée qu'après un ticket ou une demande interne, jamais à la suite d'un appel inattendu.
- Le rappel se fait via un numéro connu et enregistré, jamais via le numéro de l'appelant.
- Les logiciels de télémaintenance ne peuvent être installés qu'à partir d'une liste autorisée. Techniquement, cela peut être restreint.
- Pour l'accès aux dossiers clients, l'autorisation à deux s'applique.
- L'accueil et le secrétariat reçoivent une consigne écrite courte, car ils sont particulièrement souvent appelés.
- Un appel test est régulièrement organisé, sans recherche de coupable. Qui s'y laisse prendre a appris quelque chose et n'a rien à craindre.
L'important est que la procédure fonctionne aussi sous pression. Une règle qui ne peut être suivie que lorsque personne ne presse protège peu. Une phrase que chacun a le droit de prononcer est utile : on rappelle, et cela vaut sans exception.
Le cabinet comme prestataire : ce que les clients et les PME devraient intégrer à leur analyse des risques
Les professionnels soumis au secret, comme les avocats, les conseillers fiscaux et les commissaires aux comptes, gèrent des données qui intéressent les attaquants : contrats, bilans, dossiers du personnel, coordonnées bancaires. Les cyberattaques contre les cabinets touchent donc souvent aussi leurs clients. Selon le rapport cité, les cabinets servent en outre de tremplin vers des cibles plus importantes, car les accès et les relations de confiance avec de nombreuses entreprises y convergent.
Pour les clients, souvent de petites et moyennes entreprises, il en résulte que le cabinet fait partie de leur propre analyse des risques. Les étapes suivantes sont judicieuses :
- Le cabinet figure dans le registre comme tout autre prestataire ayant accès à des données et, selon la configuration, agissant en tant que sous-traitant.
- Les documents sensibles ne sont échangés que par des canaux sécurisés, pas en simple pièce jointe d'e-mail.
- On s'informe du plan d'urgence et des circuits de signalement du cabinet.
- Il est établi qui informe qui, et quand, en cas d'incident.
Sur le plan juridique : si une violation de données présente un risque pour les personnes concernées, le responsable du traitement doit en règle générale la notifier à l'autorité de contrôle dans les 72 heures, conformément à l'art. 33 du RGPD. Pour les avocats allemands s'ajoutent le secret professionnel et des règles particulières sur le recours à des prestataires prévues au § 43e BRAO. La nécessité et la forme d'un contrat de sous-traitance dépendent du cas d'espèce et sont appréciées de manière différente dans la pratique.
Le schéma commun : personnes exposées et accès de valeur
Les trois incidents reposent sur des techniques différentes, mais présentent les mêmes caractéristiques. Les attaquants ne visent pas l'entreprise, mais la personne qui détient l'accès. Pour l'infostealer, c'est l'utilisateur avec ses sessions enregistrées, pour le logiciel espion, le porteur du téléphone, pour le vishing, l'employée qui prend l'appel. L'IA accélère la sélection et le tri des cibles. Et la protection naît d'habitudes et de procédures décidées à l'avance, pas d'un produit isolé.
C'est une bonne nouvelle, car les procédures peuvent être définies. Qui règle trois choses dès aujourd'hui gagne les heures les plus importantes en cas d'urgence : un interlocuteur avec un numéro enregistré, une règle de rappel pour la télémaintenance et une procédure pour révoquer rapidement les sessions et les jetons.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.