Pendant longtemps, les systèmes d'IA servaient surtout à répondre à des questions. Aujourd'hui, ils prennent de plus en plus en charge des lots de travail entiers. C'est le passage du chatbot aux agents IA. Pour les PME, il ouvre de grandes opportunités. Mais il comporte aussi des risques qu'il faut connaître.
Cet article s'adresse aux décideurs et aux lecteurs intéressés par la technique. Le message clé : les agents IA peuvent prendre en charge une part considérable du travail routinier. Cela ne fonctionne durablement qu'avec des limites claires, des résultats vérifiés et une responsabilité humaine.
Qu'est-ce qu'un agent IA ?
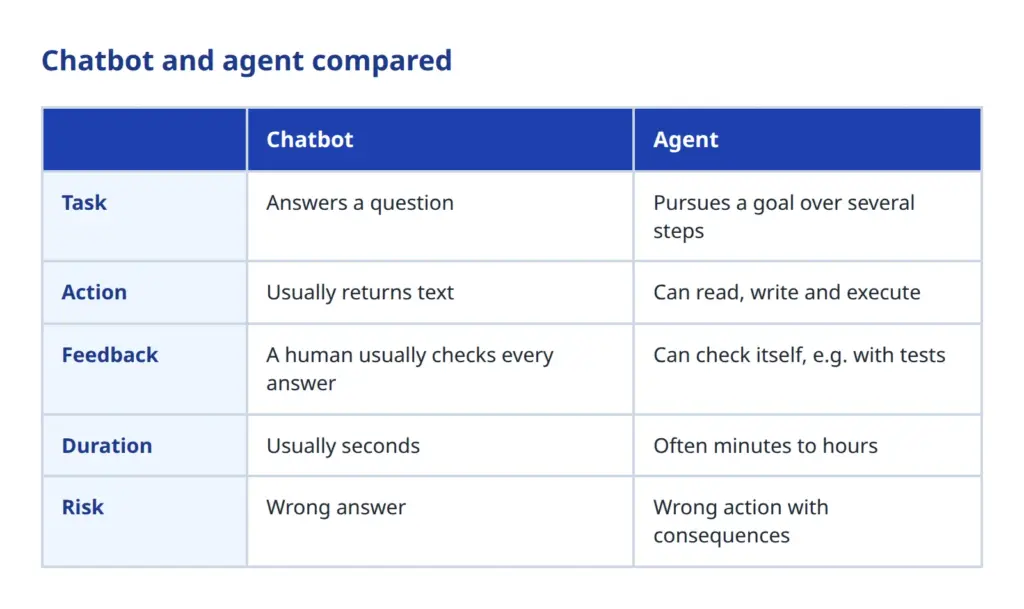
Un chatbot répond à une question et fournit du texte. Un agent poursuit un objectif. Il découpe la tâche en étapes, utilise des outils et vérifie si cela a fonctionné. Si ce n'est pas le cas, il corrige son plan et réessaie.
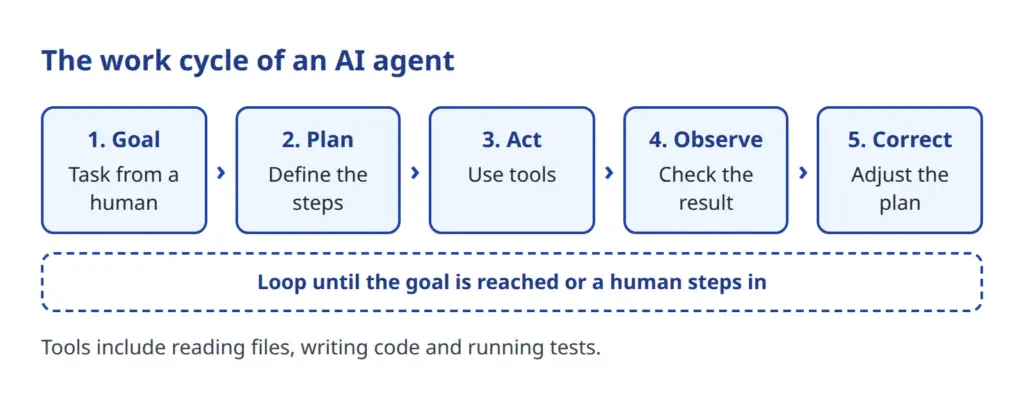
Cela apparaît particulièrement bien dans le développement logiciel. On y trouve des agents qui travaillent dans le terminal ou dans l'environnement de développement. Ils lisent le code existant, en écrivent du nouveau, lancent des tests et lisent les messages d'erreur. Puis ils corrigent.
Toute une société de logiciels faite de rôles
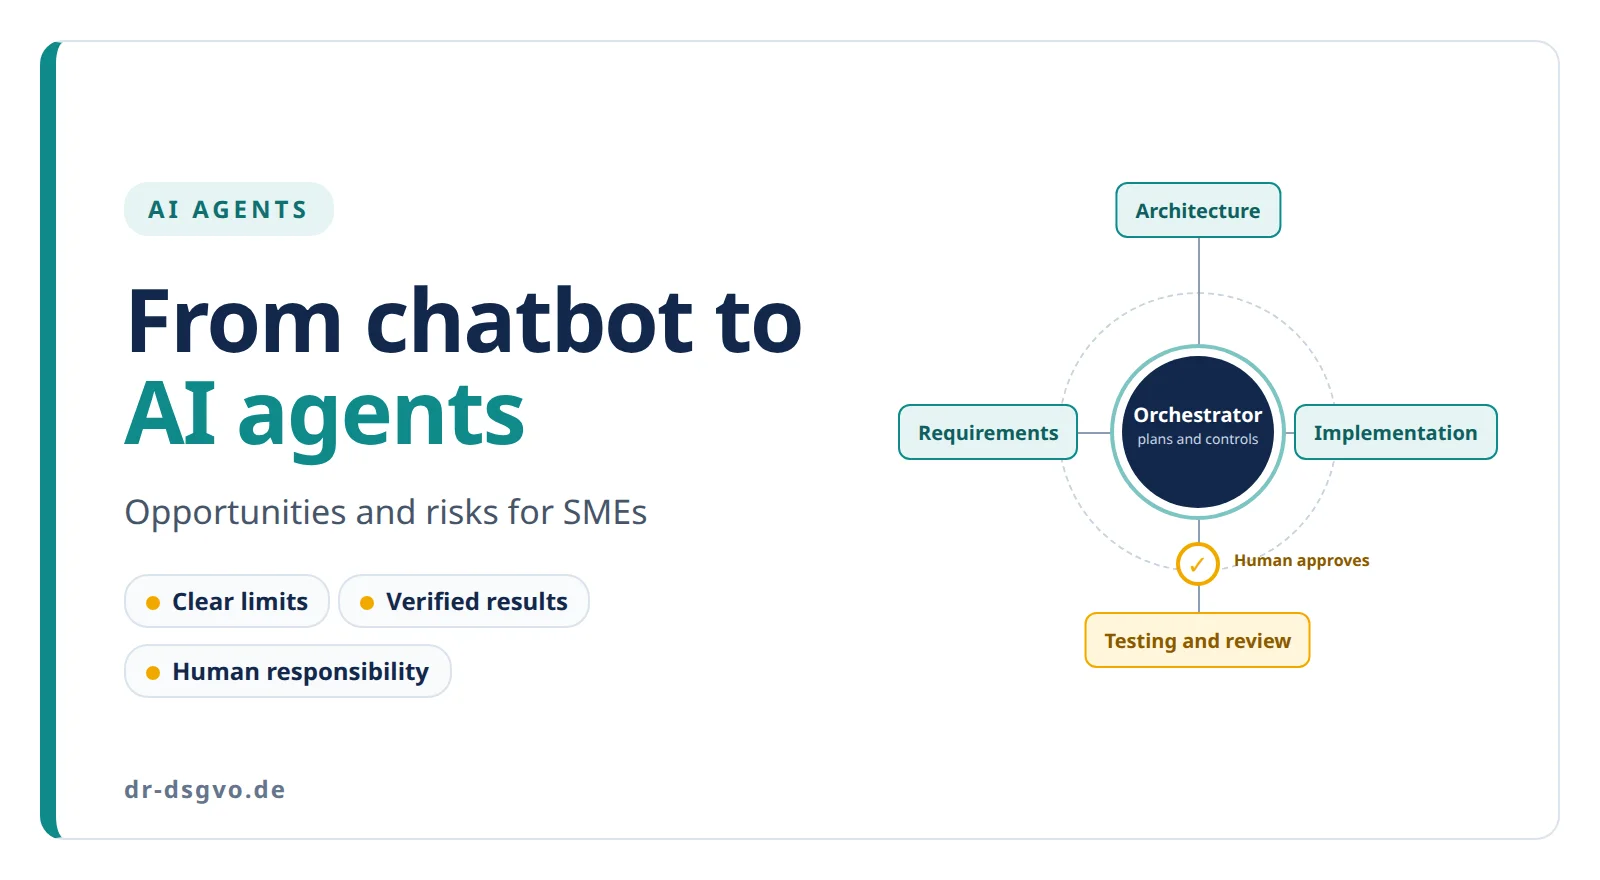
Cela devient intéressant lorsque plusieurs agents collaborent. Un agent de niveau supérieur, l'orchestrateur, planifie le travail. Il répartit les tâches entre des sous-agents spécialisés et rassemble leurs résultats.
On peut ainsi reproduire les rôles d'une société de logiciels :
- Les exigences et l'architecture déterminent ce qui est construit et comment.
- La base de données, le backend et le frontend le mettent en œuvre.
- Les tests, l'audit de sécurité et la revue contrôlent les résultats.
- La documentation et la mise en production concluent le travail.
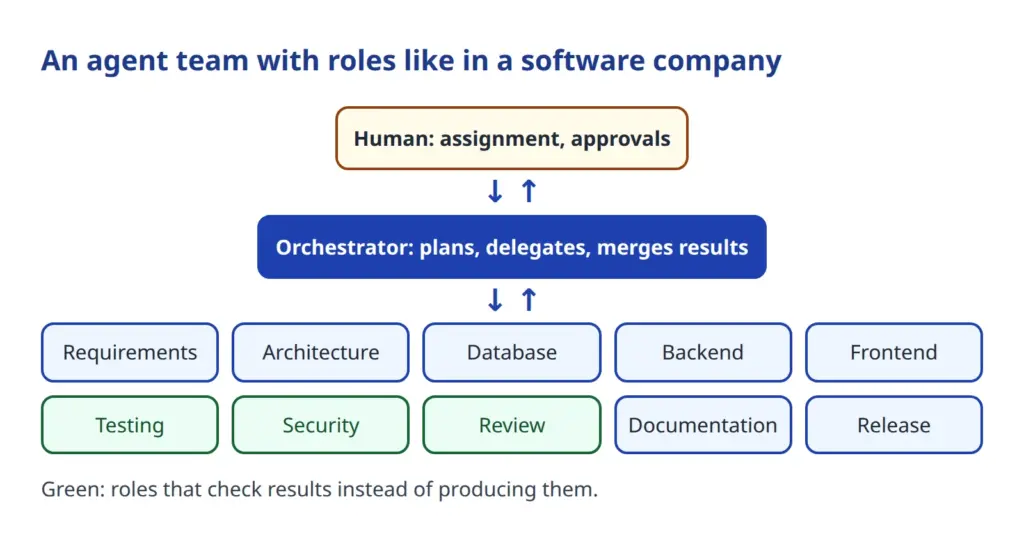
Chaque rôle dispose d'un domaine de responsabilité clairement délimité. Un relecteur n'écrit pas de code, il l'évalue. C'est une idée éprouvée de la division du travail humaine, transposée ici aux agents.
Ce qui est possible aujourd'hui
De telles équipes peuvent traiter des tâches de manière autonome pendant des heures. On leur attribue un budget de temps. Elles avancent étape par étape, parfois en parallèle sur des fichiers distincts. C'est l'état actuel, et il progresse rapidement. À chaque étape intermédiaire, elles consignent ce qui est fait et ce qui reste ouvert.
Les questions ne remontent à l'humain que pour les décisions importantes, par exemple en matière de sécurité, de coûts ou de modification du périmètre. Pour tout le reste, les agents décident eux-mêmes et le consignent avec une justification. À la fin, un procès-verbal de passation indique ce qui a été fait, ce qui reste ouvert et comment poursuivre.
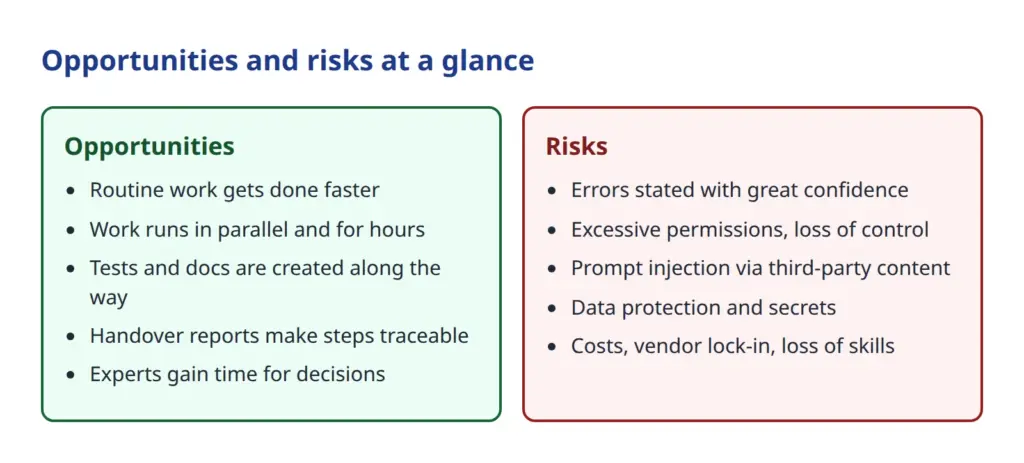
Pour les entreprises, cela peut changer beaucoup de choses :
- Les prototypes et les outils internes voient le jour en peu de temps.
- Les tests et la documentation, souvent négligés, sont produits au passage.
- Les spécialistes sont déchargés de la routine et ont plus de temps pour décider.
- Le travail se poursuit même lorsque personne n'est devant l'écran.
Il importe de garder la tête froide : le temps réellement gagné par une équipe dépend de la tâche, de la qualité des consignes et de la vérification. Les chiffres globaux sont donc à lire avec prudence. Nous n'en donnons volontairement aucun ici.
Un exemple du quotidien
Imaginez que votre service métier ait besoin d'un petit outil pour analyser des données de commandes. Autrefois, cela voulait dire : recueillir les besoins, demander un devis, attendre des semaines. Avec une équipe d'agents, le déroulement est différent. Un humain décrit l'objectif. L'agent clarifie les points ouverts, conçoit une solution, la construit et la teste. À la fin, on dispose du code, des tests et d'une description.
L'outil n'est pas encore terminé pour autant. Un humain le vérifie et l'essaie. Le gain : la première version est disponible plus tôt, et les spécialistes se concentrent sur l'évaluation et la décision.
Prendre les risques au sérieux
Les agents ne sont pas des collaborateurs infaillibles. Leur force est aussi leur risque, car ils agissent réellement.
Des erreurs affirmées avec aplomb
Les modèles de langage peuvent formuler des affirmations fausses de manière très convaincante. Un agent peut passer à côté d'une erreur ou affirmer quelque chose qui n'a jamais été testé. Qui reprend les résultats sans les vérifier reprend aussi les erreurs.
Des droits trop étendus et une perte de contrôle
Plus un agent a de droits, plus les dégâts peuvent être importants. Le projet OWASP, qui recense les risques de sécurité des applications d'IA, classe ce problème dans la même liste sous l'intitulé « Excessive Agency » : l'agent reçoit plus d'autonomie, de droits ou d'accès aux systèmes que nécessaire.
Prompt Injection
Les agents lisent des textes : pages web, e-mails, documents. Ceux-ci peuvent contenir des instructions cachées que l'agent prend pour de véritables ordres. La Prompt Injection occupe la première place du Top 10 OWASP pour les applications LLM 2025. Plus l'agent dispose de droits, plus une telle attaque devient dangereuse.
Protection des données et secrets
Ce que l'agent lit peut parvenir au fournisseur du modèle. Les données personnelles relèvent du RGPD. Identifiants, clés et détails confidentiels de projets n'ont rien à faire dans son périmètre d'accès. Avant tout déploiement, il convient de clarifier où les données sont traitées et ce que prévoit le contrat.
Coûts, dépendance, compétences et responsabilité
Les longues exécutions d'agents consomment de la puissance de calcul, et celle-ci coûte de l'argent. Sans plafond budgétaire, la situation peut déraper. Qui s'en remet entièrement à un seul fournisseur devient dépendant de ses prix et de ses conditions. S'y ajoute le risque d'une perte progressive de compétences lorsque plus personne dans l'équipe ne comprend ce que fait l'agent. Et la responsabilité reste à l'entreprise : les erreurs ne se délèguent pas à l'IA.
Le cadre juridique
Le règlement européen sur l'IA (AI Act) s'applique par étapes. Selon la Commission européenne (page mise à jour le 3 août 2026), les interdictions de certaines pratiques s'appliquent depuis février 2025, et les règles relatives aux modèles d'IA à usage général depuis août 2025. Selon la Commission, les règles de transparence s'appliquent à partir d'août 2026. Les obligations relatives aux systèmes à haut risque ont été reportées par le paquet omnibus sur l'IA : à décembre 2027 pour les cas d'usage de l'annexe III et à août 2028 pour l'IA intégrée dans des produits réglementés (annexe I).
La question de savoir si un cas d'usage concret d'agent est concerné dépend de son utilisation. Un agent qui écrit du code est autre chose qu'un système qui évalue des candidatures. Faites examiner votre cas par des spécialistes. Cet article ne remplace pas un conseil juridique.
Les niveaux d'autonomie
Il n'est pas nécessaire de commencer par une autonomie totale. Une approche progressive est judicieuse. D'abord, l'agent se contente de proposer. Ensuite, il modifie après validation. Plus tard, il travaille de manière autonome dans des limites fixes. Ce n'est qu'en dernier lieu que plusieurs agents tournent sur de longues durées.
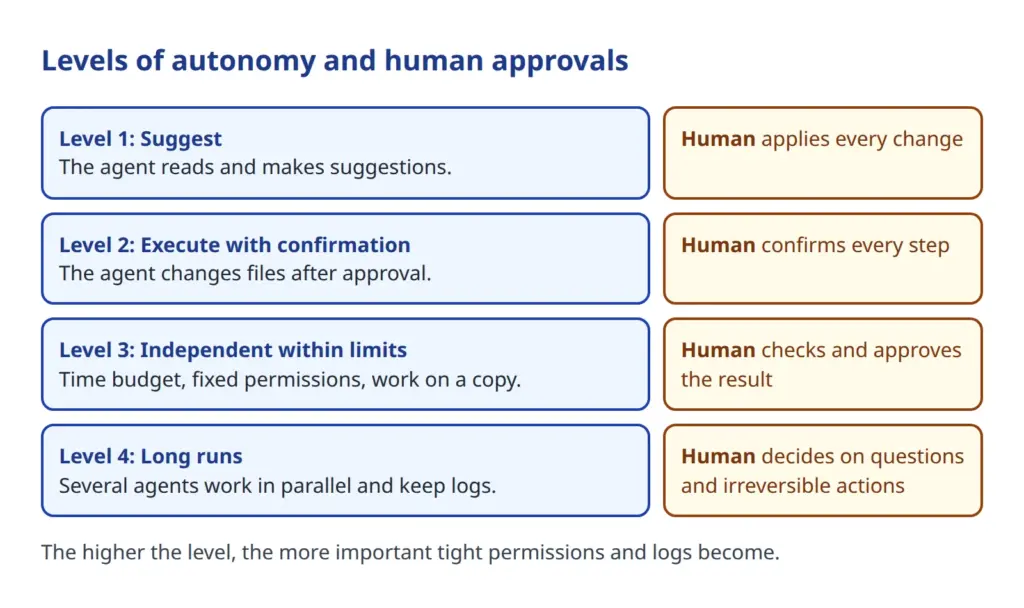
À chaque niveau, il existe un point fixe où l'humain intervient. Qui ne passe au niveau suivant qu'après de bonnes expériences garde le contrôle. Les modèles System1 comme Jev devraient être pris en compte en conséquence.
Des garde-fous qui ont fait leurs preuves pour les agents IA
La bonne nouvelle : les principaux risques peuvent être nettement réduits avec des moyens connus.
- Droits minimaux : l'agent ne reçoit que ce dont la tâche a besoin.
- Validation humaine pour tout ce qui est irréversible, par exemple supprimer, publier ou payer.
- Espaces de travail séparés : l'agent travaille sur une copie, afin que les modifications n'arrivent jamais directement dans l'original.
- Tests et revues, de préférence par des rôles propres et indépendants ainsi que par des humains.
- Journalisation de toutes les étapes, afin de pouvoir retracer plus tard ce qui s'est passé.
- Uniquement des brouillons au lieu d'une publication directe : l'agent prépare, l'humain valide.
- Tenir les secrets à l'écart : identifiants et données personnelles restent hors de sa portée.
- Fixer des limites : des budgets de temps et de coûts que l'agent ne peut pas dépasser.
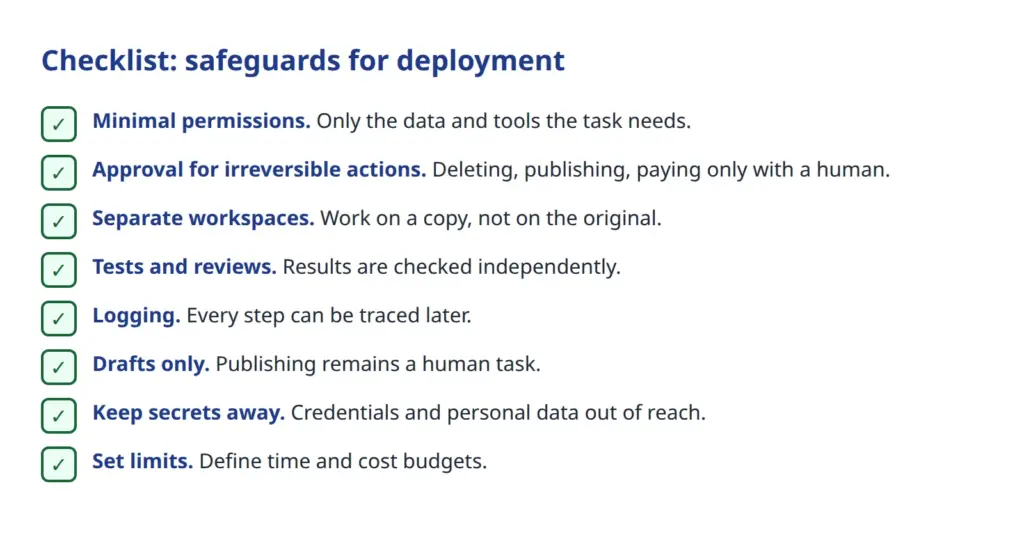
Ces mesures n'ont rien de propre à l'IA. Elles correspondent à ce que l'on fait aussi avec de nouveaux collaborateurs : attribuer les accès progressivement, relire le travail, prendre ensemble les décisions importantes. La différence, c'est la vitesse. Un agent peut causer beaucoup de dégâts en quelques minutes si rien ne le freine. C'est pourquoi les limites doivent être imposées techniquement et ne pas figurer seulement dans une consigne.
Comment démarrer
- Choisissez une tâche à faible risque, par exemple de la documentation interne ou des cas de test.
- Définissez quelles données sont taboues et tenez-les à l'écart de l'agent.
- Déterminez qui vérifie et valide les résultats.
- Faites le bilan après les premières exécutions : qu'est-ce qui a bien fonctionné, où y a-t-il eu des erreurs, combien cela a-t-il coûté ?
- N'élargissez les droits et le périmètre qu'ensuite.
Conclusion
Les agents IA sont plus qu'un chatbot amélioré. Ils planifient, agissent, vérifient et travaillent en équipe. Cela ouvre de nouvelles possibilités aux PME, surtout pour la routine, les tests et la documentation. Il faut pour cela de la discipline : des droits restreints, des validations claires, des journaux propres et une attention constante à la protection des données et aux coûts.
Commencez petit et élargissez l'autonomie pas à pas. Vous profiterez ainsi des opportunités sans perdre le contrôle.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.