Les chatbots IA ne relèvent plus du futur depuis longtemps : ils répondent aux demandes des clients 24 heures sur 24, soulagent les équipes de support et améliorent nettement l'expérience utilisateur. Mais quiconque installe un tel chatbot IA sur son site web entre sur un terrain de protection des données qui exige une planification soigneuse. Cet article montre ce qui compte, où se trouvent les pièges typiques et comment réussir une mise en œuvre conforme au droit.
Qu'est-ce qui rend les chatbots IA particuliers au regard du RGPD ?
Contrairement à un simple formulaire de contact, un chatbot IA traite les saisies en temps réel, enregistre l'historique des conversations, transmet des données à des services externes et apprend parfois des interactions. Plusieurs dimensions de la protection des données apparaissent ainsi simultanément :
- Collecte de données personnelles – les utilisateurs saisissent des noms, des adresses e-mail, des descriptions de problèmes, voire des informations de santé, souvent sans en avoir conscience.
- Transferts vers des pays tiers – de nombreux services d'IA (OpenAI, Google, Amazon) traitent les données sur des serveurs situés aux États-Unis ou dans d'autres pays hors UE.
- Traitement automatisé – dès qu'un système prend des décisions produisant des effets sur des personnes, l'art. 22 du RGPD s'applique.
- Entraînement de modèles d'IA – si les saisies servent à améliorer le modèle, il s'agit d'une activité de traitement distincte.
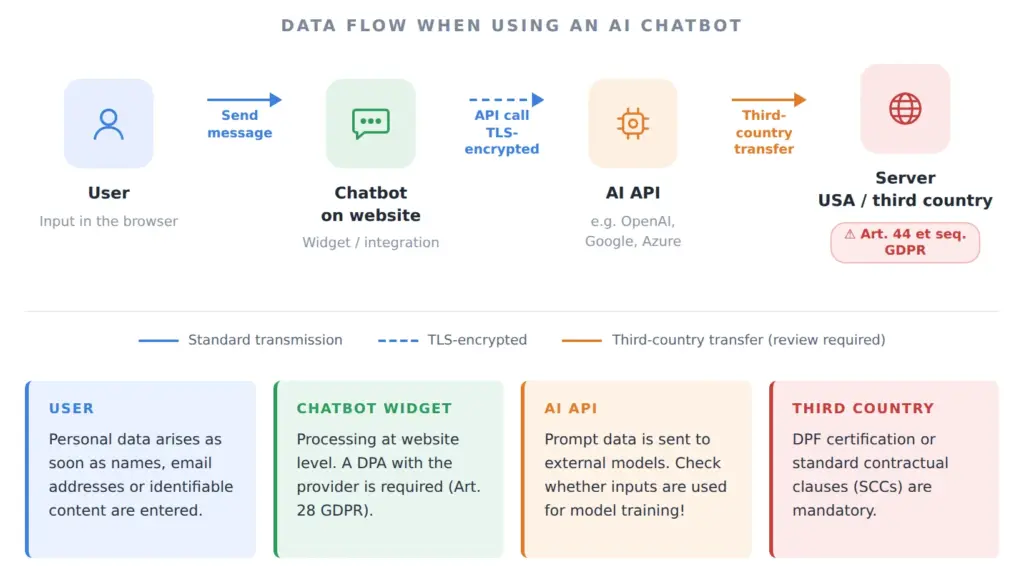
Le Règlement général sur la protection des données (RGPD) s'applique à toutes ces opérations dès lors qu'une seule personne concernée de l'UE est impliquée.
Bases juridiques : sur quel fondement le traitement est-il permis ?
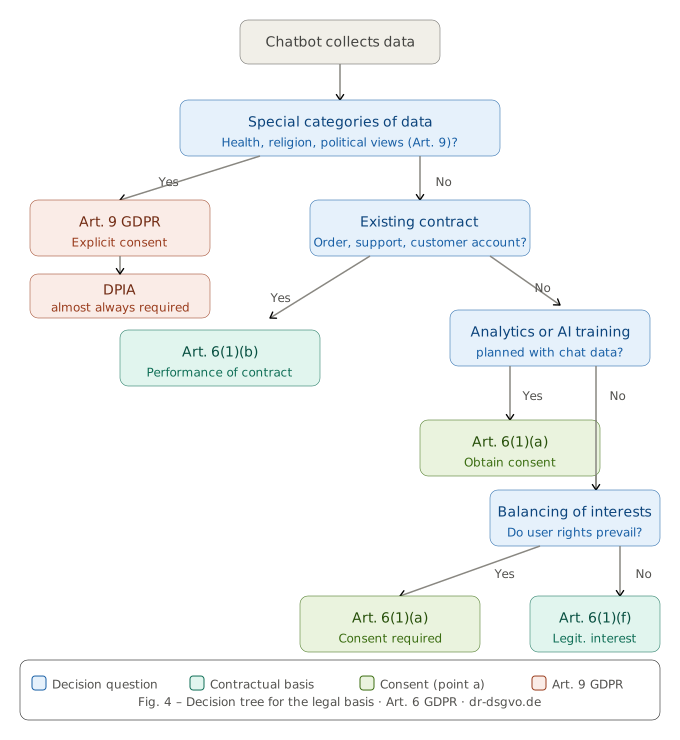
Tout traitement de données personnelles nécessite une base juridique au sens de l'art. 6 du RGPD. Pour les chatbots, trois entrent généralement en ligne de compte :
Consentement (art. 6, paragraphe 1, point a), du RGPD) Le consentement est la base la plus sûre lorsque le traitement des données va au-delà de ce qui est nécessaire à la fourniture du service, par exemple lorsque les données de conversation sont utilisées à des fins d'analyse ou d'entraînement de l'IA. Il doit être libre, éclairé, spécifique et univoque. Une case précochée ne suffit pas.
Exécution d'un contrat (art. 6, paragraphe 1, point b), du RGPD) Si le chatbot sert à gérer une relation contractuelle existante ou en cours de conclusion (par exemple consulter le statut d'une commande, demandes de support dans l'espace client), cette base peut s'appliquer.
Intérêts légitimes (art. 6, paragraphe 1, point f), du RGPD) Pour des interactions purement fonctionnelles avec le chatbot, sans données sensibles, l'intérêt légitime de l'entreprise peut être invoqué, mais seulement si la mise en balance des intérêts penche en faveur du responsable du traitement et que les droits fondamentaux des utilisateurs ne prévalent pas.
Conseil pratique : pour les visiteurs sans relation contractuelle existante, le consentement est en règle générale le choix qui s'impose.
Mesures techniques et organisationnelles (MTO)
L'art. 25 du RGPD exige la « protection des données dès la conception » (Privacy by Design) et la « protection des données par défaut » (Privacy by Default). Concrètement, cela signifie pour les chatbots :
Minimisation des données Le chatbot ne doit demander que les données réellement nécessaires à la demande concernée. Celui qui veut simplement connaître les horaires d'ouverture n'a pas à saisir d'adresse e-mail.
Pseudonymisation et anonymisation Les journaux de conversation doivent, dans la mesure du possible, être enregistrés sous forme anonymisée ou au moins pseudonymisée. Les noms réels et les identifiants directs doivent être supprimés des journaux le plus tôt possible.
Chiffrement La transmission et le stockage des données du chatbot doivent être chiffrés (au minimum TLS 1.2, de préférence TLS 1.3).
Restrictions d'accès Les journaux et l'historique des conversations ne doivent être accessibles qu'aux personnes autorisées. Les concepts d'accès fondés sur les rôles doivent être documentés.
Politique de suppression Des délais de suppression clairs doivent être définis pour toutes les données traitées. L'historique des conversations ne doit pas être conservé plus longtemps que strictement nécessaire : en règle générale, quelques semaines à quelques mois suffisent.
Sous-traitance : le contrat avec le prestataire
Quiconque intègre un service d'IA externe, que ce soit via une API ou une solution de widget prête à l'emploi, transmet des données personnelles à un prestataire. Cela constitue une sous-traitance au sens de l'art. 28 du RGPD. Sans contrat de sous-traitance valable, l'utilisation est illicite.
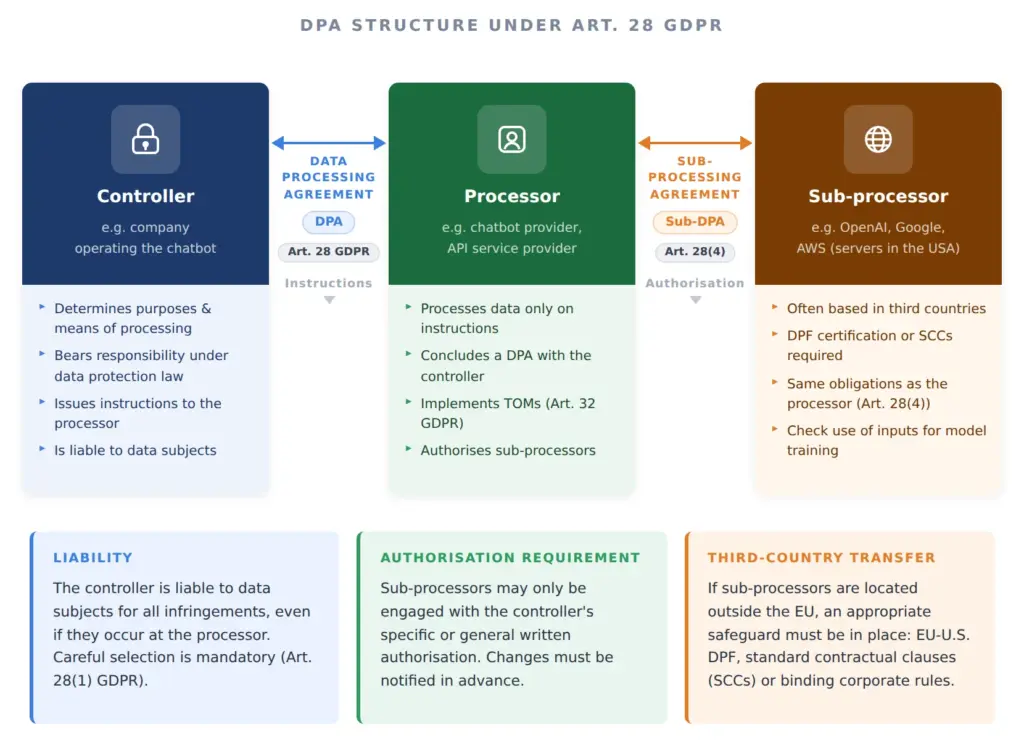
Un contrat de sous-traitance doit notamment régler :
- l'objet et la durée du traitement
- la nature et la finalité du traitement
- l'obligation du sous-traitant d'agir sur instruction
- les mesures de protection techniques et organisationnelles
- le recours à des sous-traitants ultérieurs
- les droits des personnes concernées et les obligations d'assistance
De nombreux grands fournisseurs (OpenAI, Microsoft, Google) proposent des contrats types. Il ne faut toutefois pas les accepter aveuglément : un examen juridique est recommandé, en particulier en ce qui concerne les sous-traitants ultérieurs et leur localisation.
Transferts vers des pays tiers : le problème américain
Un problème central lors de l'utilisation de services d'IA américains est le transfert de données vers des pays tiers. Depuis l'arrêt Schrems II de la CJUE (2020), les transferts vers les États-Unis sans garanties appropriées sont interdits.
Depuis juillet 2023, le EU-U.S. Data Privacy Framework (DPF) constitue une nouvelle décision d'adéquation de la Commission européenne. Les fournisseurs certifiés dans le cadre du DPF peuvent recevoir des données en provenance de l'UE sans que des clauses contractuelles types (CCT) supplémentaires soient nécessaires. On peut vérifier en ligne si un fournisseur est certifié.
Important : le DPF n'est pas irrévocable. Des discussions politiques et juridiques en cours pourraient menacer son existence à moyen terme. Une évaluation des risques et un réexamen régulier restent de mise.
À défaut, des fournisseurs européens ou des modèles open source auto-hébergés (par exemple des LLM exploités sur sa propre infrastructure) offrent une solution plus robuste en matière de protection des données, car aucun transfert vers des pays tiers n'a lieu.
Politique de confidentialité : respecter les obligations de transparence
La politique de confidentialité du site web doit décrire l'utilisation du chatbot de manière complète et compréhensible (art. 13 du RGPD). Les informations suivantes sont obligatoires :
- Quelles données le chatbot collecte-t-il ?
- À quelle fin sont-elles traitées ?
- Sur quelle base juridique ?
- À quels destinataires (y compris les sous-traitants ultérieurs) les données sont-elles communiquées ?
- Vers quels pays les données sont-elles transférées, et sur quel fondement ?
- Combien de temps les données sont-elles conservées ?
- De quels droits disposent les utilisateurs (accès, effacement, opposition) ?
Une formulation générale comme « Nous utilisons des outils d'IA » ne suffit pas. La description doit être concrète et compréhensible.
Mettre en œuvre techniquement les droits des personnes concernées
Tous les droits des personnes concernées prévus par le RGPD s'appliquent également aux données du chatbot :
- Droit d'accès (art. 15) : les utilisateurs peuvent demander quelles données sont enregistrées.
- Droit à l'effacement (art. 17) : sur demande, toutes les données personnelles contenues dans les journaux de conversation doivent pouvoir être effacées.
- Droit à la portabilité des données (art. 20) : en cas de traitement fondé sur le consentement ou sur un contrat, les données doivent pouvoir être fournies dans un format lisible par machine.
- Droit d'opposition (art. 21) : en cas de traitement fondé sur des intérêts légitimes, les utilisateurs peuvent s'y opposer.
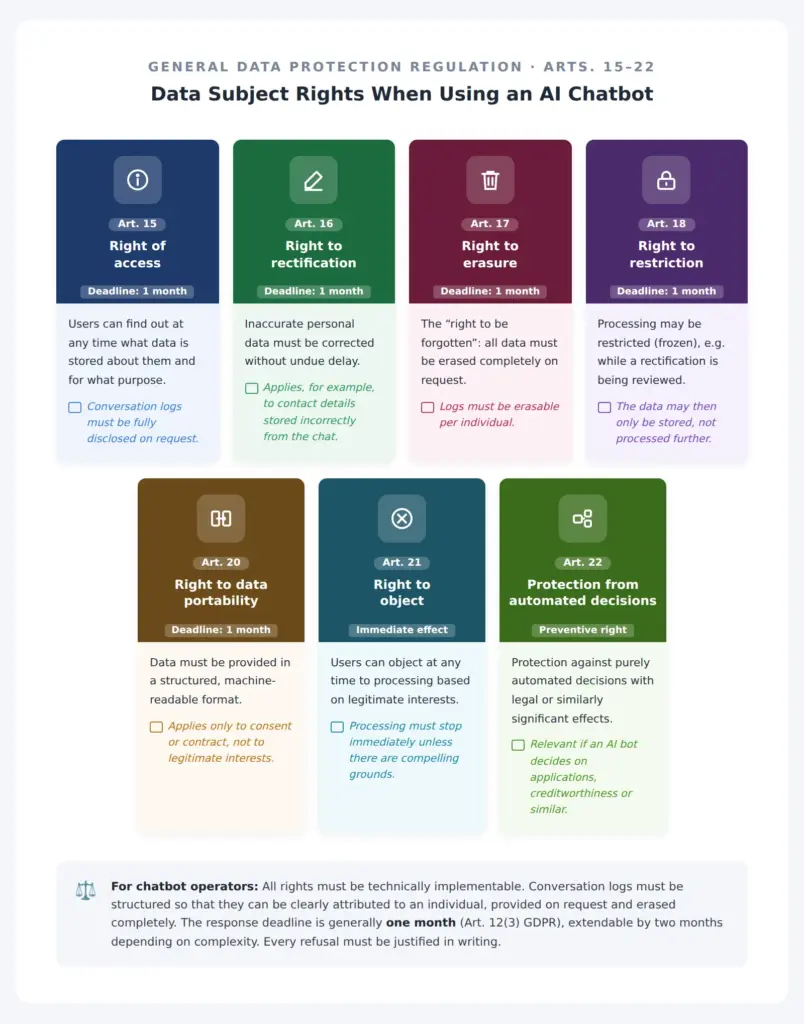
L'infrastructure technique doit pouvoir garantir ces droits. Les journaux de conversation doivent donc être structurés de manière à pouvoir être attribués sans ambiguïté à une personne et entièrement effacés sur demande.
Catégories particulières de données personnelles
Si des données sensibles sont traitées dans le chatbot, par exemple dans le cadre d'échanges entre médecin et patient, de conseils psychologiques ou de renseignements juridiques, des exigences renforcées s'appliquent en vertu de l'art. 9 du RGPD. Les données de santé, les convictions religieuses ou les opinions politiques ne peuvent être traitées qu'avec un consentement explicite ou dans le cadre d'exceptions légales strictes.
Dans de tels scénarios, une analyse d'impact relative à la protection des données (AIPD) au sens de l'art. 35 du RGPD est presque toujours obligatoire.
Analyse d'impact relative à la protection des données (AIPD)
Une AIPD doit être réalisée lorsqu'une activité de traitement est susceptible d'engendrer un risque élevé pour les droits et libertés des personnes physiques. C'est souvent le cas pour les chatbots IA, en particulier lorsque :
- un profilage ou une analyse systématique du comportement des utilisateurs a lieu,
- des catégories particulières de données personnelles sont traitées,
- un traitement à grande échelle a lieu sur un système accessible au public.
L'AIPD documente les risques, les contre-mesures et l'évaluation du risque résiduel ; elle doit être soumise à l'autorité de contrôle lorsque les risques ne peuvent pas être suffisamment atténués.
Liste de contrôle pratique pour un chatbot IA conforme au RGPD
Base juridique
- Base juridique déterminée pour chaque activité de traitement
- Mécanisme de consentement (si nécessaire) mis en œuvre techniquement
- Contrat de sous-traitance conclu avec le fournisseur et vérifié
Transparence
- Politique de confidentialité mise à jour et complète
- Utilisateurs informés du traitement des données avant leur première saisie
Technique
- Transmission et stockage chiffrés
- Délais de suppression définis et mis en œuvre techniquement
- Droits des personnes concernées réalisables (accès, effacement, portabilité)
- Minimisation des données mise en œuvre (uniquement les champs nécessaires)
Transferts vers des pays tiers
- Fournisseur vérifié quant à la certification DPF ou aux CCT
- Transfert documenté
Analyse des risques
- AIPD réalisée (si nécessaire)
- Registre des activités de traitement mis à jour
Conclusion
Un chatbot IA peut constituer un complément précieux pour tout site web, à condition d'être conçu dès le départ dans le respect de la protection des données. Les plus grands risques ne naissent pas d'une intention malveillante, mais de contrats manquants, de bases juridiques floues et d'un manque de transparence envers les utilisateurs. Celui qui met en œuvre de manière cohérente les mesures décrites crée non seulement une sécurité juridique, mais aussi la confiance de ses utilisateurs, ce qui constitue en fin de compte l'avantage concurrentiel le plus durable.
Pour les scénarios complexes, en particulier dans les secteurs réglementés tels que la santé, la finance ou le droit, il est en outre recommandé de faire appel à un spécialiste de la protection des données et des questions juridiques.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.