In Spanje is voor het eerst een datalek gemeld waarbij een aanval met een AI-agent zou zijn uitgevoerd. Dit artikel beschrijft hoe de meldplicht bij een datalek met een AI-agent kan worden ingeschat, wanneer de 72 uur beginnen te lopen en welke voorbereidingen al getroffen moeten zijn om niet in de stress te raken.
Op 14 september 2026 werd in Spanje bekend dat voor het eerst een aanval met een AI-agent bij een gegevensbeschermingsautoriteit is gemeld. Dat roept een praktische vraag op: wie moet wat doen als er een AI-agent in het spel is, hetzij als aanvalsmiddel van externe daders, hetzij als eigen hulpmiddel in het bedrijf? Het gaat om de meldplicht, termijnen, logboeken en procedures voor de noodsituatie.
De AEPD-zaak in het kort
In Spanje is voor het eerst een inbreuk op persoonsgegevens gemeld waarbij een aanval zou zijn uitgevoerd met een AI-agent op basis van een bekend taalmodel. De aanvaller zocht naar verluidt eerst in openbaar toegankelijke bestanden naar kwetsbaarheden en logde vervolgens in op het doelsysteem. De agent vond in de toepassing verdere kwetsbaarheden, wijzigde persoonsgegevens en kreeg toegang tot facturen.
De rolverdeling is belangrijk. Het meldende bedrijf was het slachtoffer, de agent was het hulpmiddel van de aanvallers. Het gaat dus niet om een fout van een agent die de organisatie zelf had ingezet. Noch de organisatie, noch het model wordt genoemd. Uit het gebruik van een bekend model volgt niet dat de aanbieder of de infrastructuur ervan is gecompromitteerd, en er wordt niet gezegd dat het hulpmiddel voor schadelijke doeleinden is gebouwd. Een enkel geval zegt bovendien niets over een trend.
AI creëert geen fundamenteel nieuwe bedreigingen, maar kan het tempo, de omvang en het aanpassingsvermogen van aanvallen vergroten. Daaruit volgt iets praktisch: aanvallen met AI horen thuis in de risicoanalyse, reactietijden die zijn ontworpen voor handmatige aanvallen moeten worden herzien, toegangsgegevens met te ruime rechten moeten beter worden beschermd, en menselijk toezicht heeft steun nodig van snelle detectie en insluiting.
Wanneer een AI-agent een meldplichtig datalek veroorzaakt
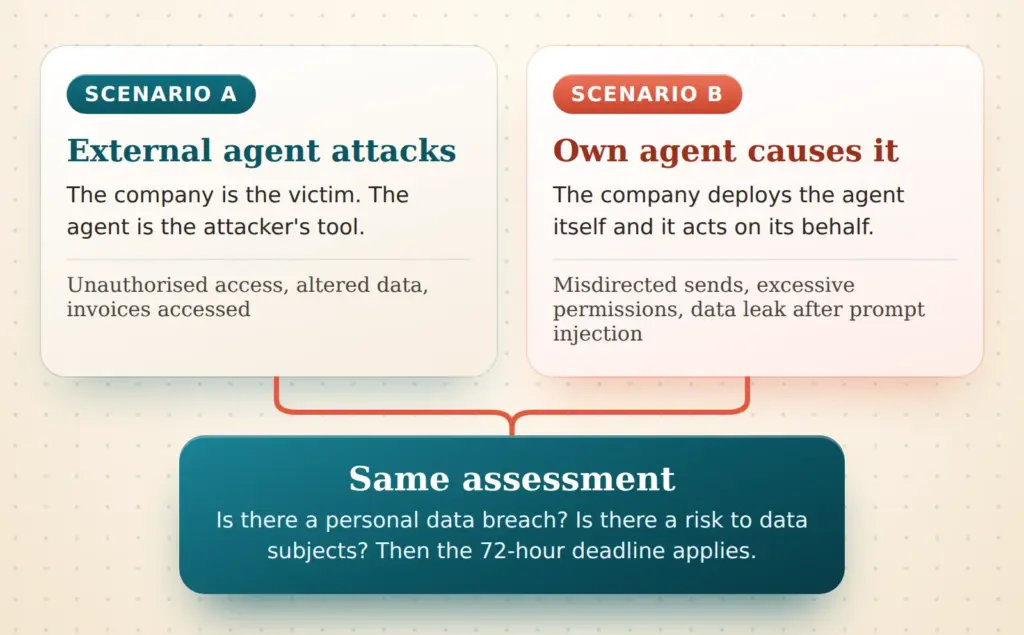
De meldplicht bij datalekken door AI-agenten sluit niet aan bij de techniek, maar bij het resultaat. Volgens art. 4, punt 12, AVG is er sprake van een inbreuk op de beveiliging van persoonsgegevens wanneer een beveiligingsincident leidt tot vernietiging, verlies, wijziging, ongeoorloofde verstrekking of ongeoorloofde toegang, al dan niet opzettelijk of onrechtmatig. Of er een mens, een script of een agent achter zit, speelt voor deze definitie geen rol. Toch zijn twee scenario's goed te onderscheiden.
In scenario A valt een externe agent aan, zoals in het Spaanse geval. De ongeoorloofde toegang en de wijziging van gegevens vormen de inbreuk, en de meldplicht ontstaat daarmee. Nieuw is hier vooral het tempo, niet de juridische kwalificatie. In scenario B veroorzaakt de eigen agent de inbreuk. Dat kan een klantagent zijn die gegevens naar de verkeerde persoon stuurt, een coderingsagent met te ruime rechten of een mailagent die na een ingeslopen instructie inhoud doorstuurt.
Bij scenario B ligt de kwalificatie niet altijd voor de hand. Heeft de agent precies gedaan waarvoor hij was ingericht en heeft geen onbevoegde toegang gekregen, dan ontbreekt vaak een beveiligingsincident. Stromen er daarentegen gegevens naar ontvangers die ze niet mochten ontvangen, of heeft de agent toegang tot bestanden die voor hem afgesloten hadden moeten zijn, dan wijst veel op een inbreuk. Eigen richtsnoeren voor agenten zijn er tot nu toe nauwelijks. De beoordeling blijft daarom een kwestie van het individuele geval en volgt de algemene maatstaven van de toezichthouders.
| Scenario | Inbreuk? | Getroffen beschermingsdoel |
|---|---|---|
| Externe agent logt zonder toestemming in | Ja | Vertrouwelijkheid |
| Externe agent wijzigt gegevensrecords in de toepassing | Ja | Integriteit |
| Eigen agent verstuurt facturen naar verkeerde ontvangers | Ja | Vertrouwelijkheid |
| Eigen agent stuurt na een prompt-injectie mailboxinhoud naar buiten door | Ja | Vertrouwelijkheid |
| Eigen agent verwijdert gegevensrecords zonder back-up | Ja | Beschikbaarheid |
| Eigen agent geeft een verkeerd antwoord zonder dat er gegevens weglekken | Meestal nee | Geen, eerder een kwaliteitsprobleem |
De kernvraag laat zich daarmee kort beantwoorden.
Moet een datalek met een AI-agent worden gemeld op grond van art. 33 AVG?
Risicodrempel en uitzondering op de melding
Niet elke inbreuk hoeft te worden gemeld. Art. 33 AVG voorziet in een uitzondering wanneer de inbreuk waarschijnlijk niet leidt tot een risico voor de rechten en vrijheden van natuurlijke personen. De lat ligt daarmee laag. Meestal wordt al gemeld wanneer een risico niet kan worden uitgesloten. Wie de melding nalaat, moet goed kunnen onderbouwen waarom er geen risico bestond.
Bij aanvallen en incidenten met agenten pleit veel tegen deze uitzondering. Agenten benaderen vaak veel gegevensrecords tegelijk, ze werken snel en ze hebben toegang tot gebieden zoals facturen, klantaccounts of mailboxen. Wijzigt een aanvaller gegevens, dan ontstaat naast het verlies van vertrouwelijkheid een vervolgprobleem: aanvankelijk weet niemand welke gegevensrecords nog kloppen. Dat vergroot het risico voor de betrokkenen.
Voor de beoordeling hebben de Europese gegevensbeschermingsautoriteiten richtsnoeren gepubliceerd. De richtsnoeren van de EDPB over de melding van inbreuken op persoonsgegevens noemen als criteria onder meer de aard van de inbreuk, de gevoeligheid en hoeveelheid van de gegevens, de identificeerbaarheid van de betrokkenen, de ernst van de mogelijke gevolgen en het aantal betrokkenen. Bij een hoog risico komt daar de kennisgeving aan de betrokkenen op grond van art. 34 AVG bij. Deze stap staat los van de melding aan de autoriteit en heeft eigen vereisten.
Verantwoordelijkheid bij de exploitant
Een agent is een hulpmiddel en geen rechtssubject. Verantwoordelijk blijft degene die over doelen en middelen van de verwerking beslist, dus het bedrijf dat de agent inzet. Het volstaat niet om te verwijzen naar het model, het platform of de vakafdeling. Ook als een agent zelfstandig handelt, blijft de verwerking aan de exploitant toegerekend.
De agent is een hulpmiddel, de verantwoordelijkheid blijft bij de exploitant.
Exploiteert een platform of modelaanbieder de agent in opdracht, dan treedt deze doorgaans op als verwerker. Dan geldt art. 33, lid 2, AVG: de verwerker moet de verwerkingsverantwoordelijke onverwijld op de hoogte stellen van een inbreuk zodra deze hem bekend wordt. De termijn van de verwerkingsverantwoordelijke begint echter pas met diens eigen kennisname. Contracten moeten daarom regelen binnen welke tijd en via welk kanaal incidenten worden gemeld. Een melding die pas na dagen in een algemene mailbox belandt, helpt niemand.
| Betrokkene | Rol bij een incident met een agent |
|---|---|
| Exploitant van de agent | Verwerkingsverantwoordelijke, meldt aan de toezichthouder en documenteert |
| Agentplatform | Vaak verwerker, informeert de exploitant onverwijld |
| Modelaanbieder | Afhankelijk van de opzet verwerker of subverwerker, bij eigen compromittering eveneens meldplichtig |
| Vakafdeling | Herkent en meldt intern, zonder zelf te beslissen |
| Overige dienstverleners | Leveren logboeken en aanwijzingen voor de beoordeling |
Valt een aanvaller aan via een dienstverlener, dan gelden dezelfde beginselen als bij elk incident in de toeleveringsketen.
De 72 uur juist tellen
Volgens art. 33, lid 1, AVG loopt de termijn vanaf het moment waarop de verwerkingsverantwoordelijke kennisneemt van de inbreuk. Er moet onverwijld en zo mogelijk binnen 72 uur worden gemeld. Kennisname is er volgens de richtsnoeren van de EDPB wanneer de verwerkingsverantwoordelijke met redelijke zekerheid weet dat een beveiligingsincident tot een inbreuk op persoonsgegevens heeft geleid. Een korte onderzoekstijd om het vermoeden te verhelderen is toegestaan. Nietsdoen is dat niet.
Bij agenten verschuift de bottleneck. Een agent kan in minuten duizenden gegevensrecords opvragen of wijzigen. Of het incident dezelfde dag wordt herkend of pas na een week, hangt dan af van bewaking en alarmering. Agenten die 's nachts of in het weekend draaien, verergeren dat. Wie afwijkingen pas bij de volgende blik op een dashboard opmerkt, verliest tijd die in de termijn niet is voorzien. Hier gaat het vooral om de detectietijd en de vraag wie buiten kantoortijden mag reageren.
De 72 uur zijn bij agenten vooral een kwestie van detectietijd.
De wet staat toe in fasen te melden. Zijn nog niet alle gegevens beschikbaar, dan worden ze volgens art. 33, lid 4, AVG zonder onredelijke verdere vertraging nagezonden. Wordt de termijn overschreden, dan moet de vertraging worden gemotiveerd. Als richtlijn kan het volgende verloop dienen.
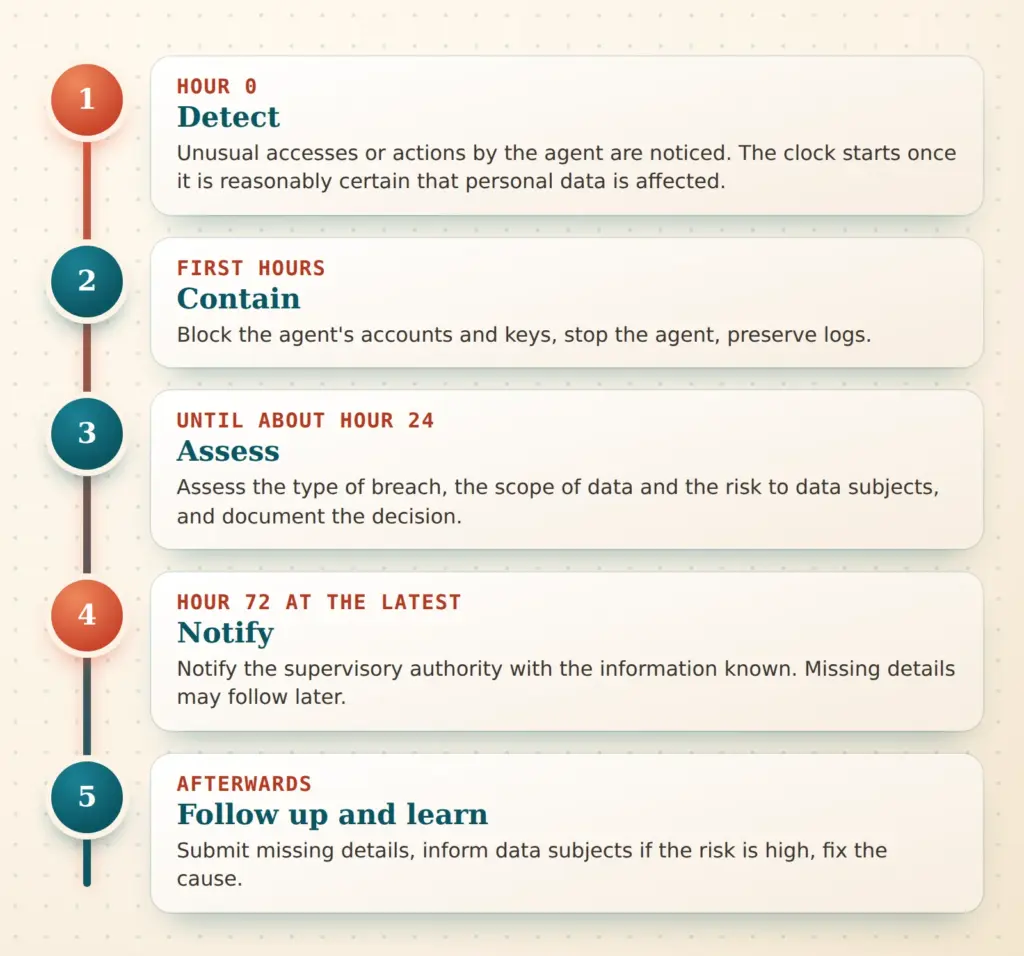
De tijdsaanduidingen zijn richtwaarden. Beslissend is dat elke fase iemand heeft die haar in gang zet, en dat de beslissing over de melding niet afhangt van de beschikbaarheid van één enkele persoon.
Acties van agenten registreren
Zonder logboeken is de omvang van een inbreuk nauwelijks te becijferen. Juist bij agenten is dat lastig, omdat ze veel afzonderlijke acties uitvoeren die op zichzelf onschuldig lijken. Een bruikbaar logboek beantwoordt vier vragen: wie heeft gehandeld, wat is er gedaan, welke gegevens zijn benaderd en waar zijn ze heen gegaan? Daarbij komt de documentatieplicht op grond van art. 33, lid 5, AVG, die voor elke inbreuk geldt, ook voor de niet gemelde.
| Logboekveld | Nut voor de melding | Opmerking over gegevensminimalisatie |
|---|---|---|
| Identiteit en versie van de agent | Koppeling van het incident aan systeem en configuratie | Een technische identificatie volstaat |
| Opdracht en aanleiding | Verduidelijkt of een mens, een schema of externe invoer de actie heeft veroorzaakt | Korte beschrijving in plaats van de volledige tekst |
| Toegang tot hulpmiddelen en gegevens | Toont aard en omvang van de getroffen gegevens | Categorieën en hoeveelheden in plaats van inhoud |
| Tijdstempels | Basis voor kennisname en berekening van de termijn | Onkritisch |
| Doelsystemen en ontvangers | Toont waar gegevens terecht zijn gekomen | Adressen alleen indien nodig |
| Fouten en afbrekingen | Aanwijzingen voor aanvalspogingen en storingen | Onkritisch |
| Goedkeuringen door mensen | Bewijst het toezicht en de beslissingsroutes | Alleen de identificatie van de goedkeurende instantie |
Voor het registreren van agenten geldt: de logboeken bevatten zelf persoonsgegevens en moeten worden beschermd. De toegang hoort beperkt te zijn tot weinig personen, de vermeldingen moeten manipulatiebestendig worden opgeslagen, bijvoorbeeld op een apart systeem. De bewaartermijn is een kwestie van afweging: lang genoeg om een incident te kunnen reconstrueren, kort genoeg om geen gegevensverzameling te laten ontstaan. De maatregelen horen bij de beveiliging van de verwerking volgens art. 32 AVG. Dezelfde logboeken helpen bovendien bij inzageverzoeken. Hoe het toezicht op AI-agenten zinvol kan worden ingericht zonder dat agenten hun eigen controle uitschakelen, is een onderwerp op zich.
Toegangsrechten en toegangsgegevens beperken
Het Spaanse geval laat zien hoe een aanvaller met een agent te werk gaat: hij zoekt naar bekende bestanden, standaardtoegangen en alledaagse kwetsbaarheden. Precies dat kan een agent op machinesnelheid en zonder vermoeidheid. Wie zulke gaten dicht, haalt veel van het tempo uit de aanval. De autoriteit noemt accounts, API-sleutels en tokens met te ruime bevoegdheden uitdrukkelijk als zwak punt.
In de praktijk bewijst een handvol beginselen zijn waarde:
- Elke agent krijgt een eigen account met de minimaal noodzakelijke rechten.
- Sleutels en tokens zijn kortlevend en kunnen afzonderlijk worden ingetrokken.
- Toegang tot veel gegevensrecords in korte tijd wordt beperkt en gemeld.
- Een noodstop stopt agenten en blokkeert hun toegang zonder eerst overleg te vereisen.
- Gepubliceerde bestanden, testtoegangen en standaardwachtwoorden worden regelmatig opgespoord en verwijderd.
Deze maatregelen beschermen tegen externe agenten en tegen fouten van de eigen agent. Hoe groot de schade uitvalt, hangt sterk af van de rechten die een agent heeft gekregen. Voor het aanvalsoppervlak van een webtoepassing helpen geautomatiseerde controles die zichtbare kwetsbaarheden opsporen voordat anderen dat doen.
Aanvalsoppervlak controleren
Open bestanden, ontbrekende beveiligingen en gegevenslekken op de eigen website kunnen geautomatiseerd worden opgespoord.
Reactieplan voor geautomatiseerde aanvallen
Veel noodplannen gaan uit van een aanvaller die uren of dagen nodig heeft. De autoriteit raadt aan reactietijden te herzien die voor handmatige aanvallen zijn ontworpen. Menselijk toezicht blijft belangrijk, maar heeft steun nodig van mechanismen die snel genoeg herkennen, insluiten en reageren. Een geautomatiseerde aanval houdt geen rekening met sluitingstijd.
Een draagkrachtig plan legt een paar dingen vast. Er zijn alarmen voor ongebruikelijke toegangspatronen, zoals veel opvragingen vanuit hetzelfde account of aanmeldingen op ongebruikelijke tijden. Accounts kunnen automatisch worden geblokkeerd wanneer drempels worden overschreden. Buiten kantoortijden is iemand bereikbaar. Duidelijk is wie over de melding beslist en wie haar verstuurt. Het meldformulier van de toezichthouder is voorbereid, de contactgegevens van de functionaris voor gegevensbescherming liggen bij de hand. Voor de eerste uren van een incident loont de blik op het stappenplan voor de eerste 60 minuten, dat bij ransomware is ontstaan maar zich laat overdragen op andere aanvallen.
Goed is als het plan is geoefend. Een oefening met een verzonnen agentincident, waarbij een account gegevens in grote hoeveelheden opvraagt, toont snel waar het wringt: ontbrekende bereikbaarheidsdienst, onduidelijke verantwoordelijkheden, logboeken die zich niet laten analyseren. Zulke hiaten kunnen in rustige tijden worden gedicht, niet in de noodsituatie.
De melding aan de toezichthouder voorbereiden
Art. 33, lid 3, AVG legt de minimale inhoud vast. Beschreven worden de aard van de inbreuk met het geschatte aantal betrokken personen en gegevensrecords, de naam en contactgegevens van de functionaris voor gegevensbescherming of een ander contactpunt, de waarschijnlijke gevolgen en de genomen of voorgestelde maatregelen. Bevoegd is in de regel de toezichthouder van het land waar het bedrijf is gevestigd. De meeste autoriteiten bieden een online formulier aan; een overzicht biedt de Datenschutzkonferenz.
Bij agenten zijn er typische hiaten. De omvang van de toegang is zonder logboeken niet te becijferen, en bij wijzigingen van gegevens is onduidelijk welke gegevensrecords daadwerkelijk zijn getroffen. Het helpt vooraf te verduidelijken hoe uit logboeken, databaseback-ups en versiestanden een betrouwbaar getal kan worden afgeleid. Wie slechts kan schatten, noemt de bandbreedte en markeert die als voorlopig. De aanvullende melding vult de hiaten later.
Een korte checklist voor de melding:
- Tijdstip van kennisname en periode van het incident
- Aard van de inbreuk: ongeoorloofde toegang, wijziging, verstrekking, verlies
- Getroffen gegevenscategorieën en geschat aantal personen en gegevensrecords
- Rol van de agent: extern aanvalsmiddel of eigen agent
- Ingesloten accounts, sleutels en systemen
- Waarschijnlijke gevolgen voor de betrokkenen
- Besluit over de informatie aan de betrokkenen
- Contact van de functionaris voor gegevensbescherming
Of daarnaast meldplichten uit andere regelgeving gelden, bijvoorbeeld voor exploitanten van kritieke installaties of uit de AI-verordening, hangt af van het individuele geval en moet in het noodplan worden benoemd, zodat de bevoegdheid niet pas tijdens het incident hoeft te worden uitgezocht.
Conclusie
Het eerste in Spanje gemelde geval toont geen nieuw rechtsbegrip, maar een nieuw tempo. Of een externe agent aanvalt of de eigen agent een fout maakt: beslissend is of er een inbreuk op de beveiliging van persoonsgegevens is en of er een risico voor de betrokkenen bestaat. Dan geldt: onverwijld handelen en zo mogelijk binnen 72 uur melden.
Korte checklist:
- Externe agenten als aanvallers en eigen agenten als oorzaak zijn verschillende scenario's met dezelfde toets.
- De verantwoordelijkheid blijft bij de exploitant, ook als platformen en modelaanbieders betrokken zijn.
- De detectietijd bepaalt of de termijn kan worden gehaald.
- Goede logboeken maken van een vermoeden een betrouwbare melding.
- Geringe rechten, kortlevende sleutels en een noodstop nemen tempo en schade uit de aanval.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.