Een infostealer steelt niet meer alleen gegevens, maar laat de buit ook meteen door een AI analyseren en de lucratiefste slachtoffers bepalen. Tegelijk stapelen de waarschuwingen voor spyware op zakelijke telefoons en telefoontjes van zogenaamde IT-afdelingen zich op. Drie recente incidenten laten zien welke dreigingen daaruit ontstaan voor advocatenkantoren, belastingadviseurs, kleine bedrijven en leidinggevenden.
Binnen enkele dagen verschenen drie berichten die op het eerste gezicht weinig met elkaar te maken hebben. Een beveiligingsbedrijf beschrijft een infostealer die gestolen gegevens door een taalmodel laat beoordelen. Apple waarschuwt leden van de Duitse Bondsdag voor spyware op hun smartphones. Een leverancier van beveiligingsoplossingen meldt telefoontjes waarin criminelen zich bij advocatenkantoren voordoen als de IT-afdeling.
Alle drie hebben één patroon gemeen: aanvallers zoeken mensen die toegang hebben tot waardevolle gegevens, accounts of cliënten.
Infostealer eenvoudig uitgelegd: wat de malware steelt en waarom dat genoeg is
Een infostealer is malware die op een computer zoekt naar opgeslagen inloggegevens en die naar de aanvallers stuurt. De vergelijking met een inbreker helpt: hij neemt niet de televisie mee, maar de sleutelbos, het adresboek en het notitieboekje. Daarmee kunnen later veel deuren worden geopend zonder dat iemand hoeft in te breken.
Typische buit is:
- in de browser opgeslagen wachtwoorden en gegevens voor automatisch invullen,
- cookies en sessietokens, dus geheugensteuntjes waarmee een dienst een ingelogde gebruiker herkent,
- betaalkaarten en toegangsgegevens voor cryptowallets,
- SSH- en cloudsleutels die toegang geven tot servers en diensten,
- opgeslagen wifiprofielen en schermafbeeldingen.
De diefstal kan heel snel gaan. Daarna kan de software zichzelf weer verwijderen, en op de computer blijft nauwelijks iets achter. Het incident wordt meestal pas opgemerkt wanneer iemand met de gestolen gegevens een account overneemt. De datasets worden verhandeld op daarvoor bekende marktplaatsen.
Voor beroepsbeoefenaars met een geheimhoudingsplicht is dat bijzonder vervelend. Eén mailbox, één cloudopslag of één toegang tot de kantoorsoftware kan gegevens van veel cliënten bevatten. De schade ontstaat dan niet alleen bij het kantoor zelf, maar bij iedereen van wie de stukken daar liggen.
Hoe AI de buit analyseert: het voorbeeld VOLTA
Het onderzoeksteam van Cisco Talos beschrijft in een analyse een Windows-infostealer met de naam VOLTA. Hij verzamelt browserwachtwoorden, cookies, betaalkaarten, seedphrases van cryptowallets, sessies van messengers en gameplatforms, Microsoft-tokens, SSH- en cloudsleutels, wifiprofielen en screenshots. Nieuw is wat daarna gebeurt: de software serialiseert de gegevens tot een profiel en stuurt dat naar een taalmodel.
Het verzoek loopt via OpenRouter, een gateway. Dat is een toegangspunt waarachter veel modellen van verschillende aanbieders bereikbaar zijn. Volgens Talos vraagt de stealer eerst Claude Opus 4.6. Weigert het model te antwoorden, dan volgen Kimi K2 en daarna Gemini 2.5 Flash. Het resultaat is een slachtofferprofiel met locatie, werkgever en andere gegevens, plus een inschatting welke accounts het meest waard zijn. Met een gestolen Gmail-token doorzoekt de software bovendien bestelbevestigingen om het woonadres te bevestigen.
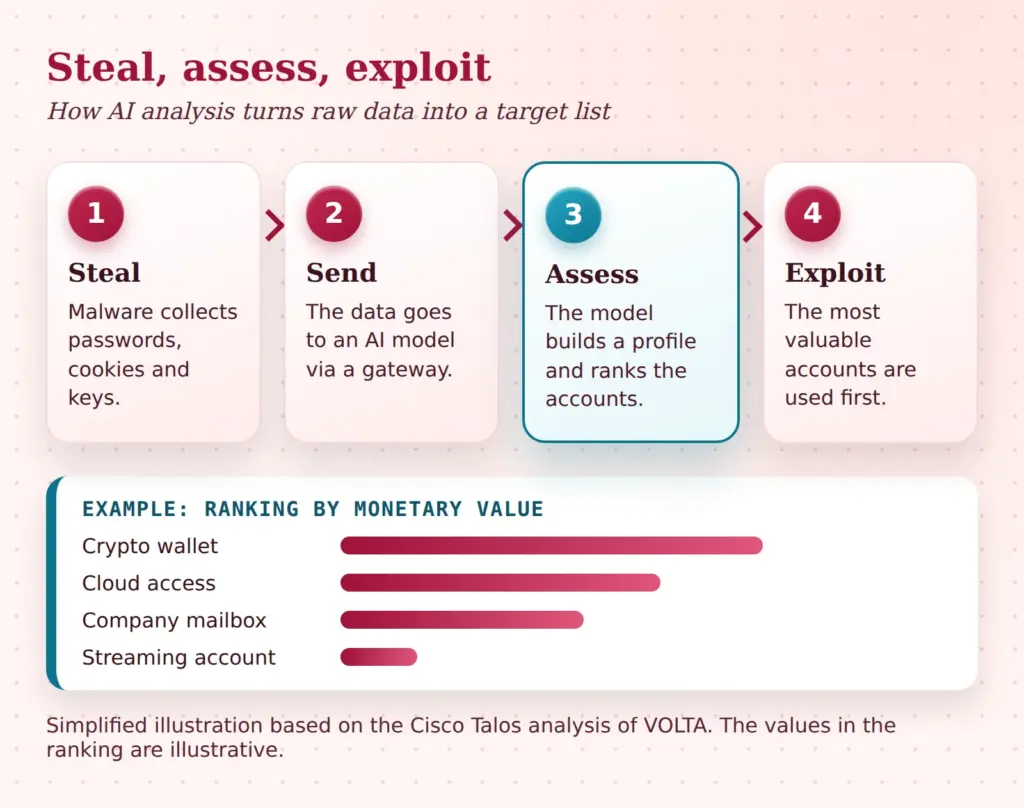
Het verschil met eerdere malware zit in de hoeveelheid werk. Vroeger moest een mens grote hoeveelheden gegevens doornemen of de ruwe data in bulk verkopen. Nu ontstaat automatisch een gesorteerde lijst. Daardoor kan ook iemand zonder ervaring, die alleen een kant-en-klare bouwdoos heeft gekocht, de lonendste slachtoffers eruit filteren.
Verschillende punten staan daarbij niet vast:
- De infectieroute wordt in de analyse niet beschreven. Het is onbekend of phishing, valse downloads of iets anders erachter zit.
- Betrokkenheid of medeweten van de genoemde diensten is niet aangetoond.
- Hoe wijd verspreid de software is, blijkt niet uit de analyse. Talos noemt als eerste vondst een sample van 11 oktober 2026.
Misbruikte AI-diensten: hoe goed beschermen weigeringen van modellen?
Bij dit AI-misbruik valt één detail op: als een model weigert, vraagt de malware gewoon het volgende. Een weigering is daarmee geen beveiligingsgrens, maar een drempel die met een wissel te omzeilen is. Gateways bundelen veel modellen achter één toegang en maken die wissel eenvoudig.
Daaruit volgt geen schuldtoewijzing aan individuele aanbieders. Wel valt te generaliseren dat bescherming tegen misbruik op meerdere plekken moet beginnen: bij de modellen zelf, bij de gateways die verzoeken doorgeven, en bij de accounts waarmee wordt betaald. Daartoe horen rate limits, het herkennen van opvallende verzoekpatronen en het blokkeren van accounts.
Ook bedrijven die zelf AI-diensten gebruiken, hebben een taak. API-sleutels zijn inloggegevens zoals alle andere. Belanden ze in een infostealer-dataset, dan kunnen buitenstaanders er op andermans kosten verzoeken mee doen of gegevens mee buitmaken. Sleutels horen daarom niet in scripts op de laptop of in de browser, maar in een beveiligde opslag met beperkte rechten en een korte looptijd.
De AI maakt van gestolen gegevens een gesorteerd boodschappenlijstje.
Wordt de analyse sneller, dan blijft er minder tijd tussen diefstal en misbruik. Inloggegevens moeten daarom zo georganiseerd zijn dat één gestolen dataset zo weinig mogelijk opent: gescheiden accounts, beperkte rechten en geen hergebruik van wachtwoorden.
Waarom sessiecookies MFA omzeilen
Veel accounts zijn inmiddels beveiligd met een tweede factor, bijvoorbeeld een code uit een app. Dat is zinvol en blijft verplicht. Tegen gestolen sessies helpt het echter maar beperkt. De reden laat zich uitleggen met een bezoek aan een gebouw: de meervoudige authenticatie is de controle bij de ingang. Daarna krijgt de bezoeker een polsbandje waarmee hij zich vrij kan bewegen. Dat polsbandje is de sessiecookie.
Steelt een infostealer de cookie, dan hoeft hij de controle niet meer te passeren. Hij laat het polsbandje zien, en de dienst houdt hem voor de ingelogde gebruiker. Wachtwoord en code zijn daarvoor niet nodig. Hetzelfde geldt voor tokens, bijvoorbeeld bij Microsoft-accounts. Ook zonder malware worden Microsoft 365-accounts via inlogaanvallen in het vizier genomen.
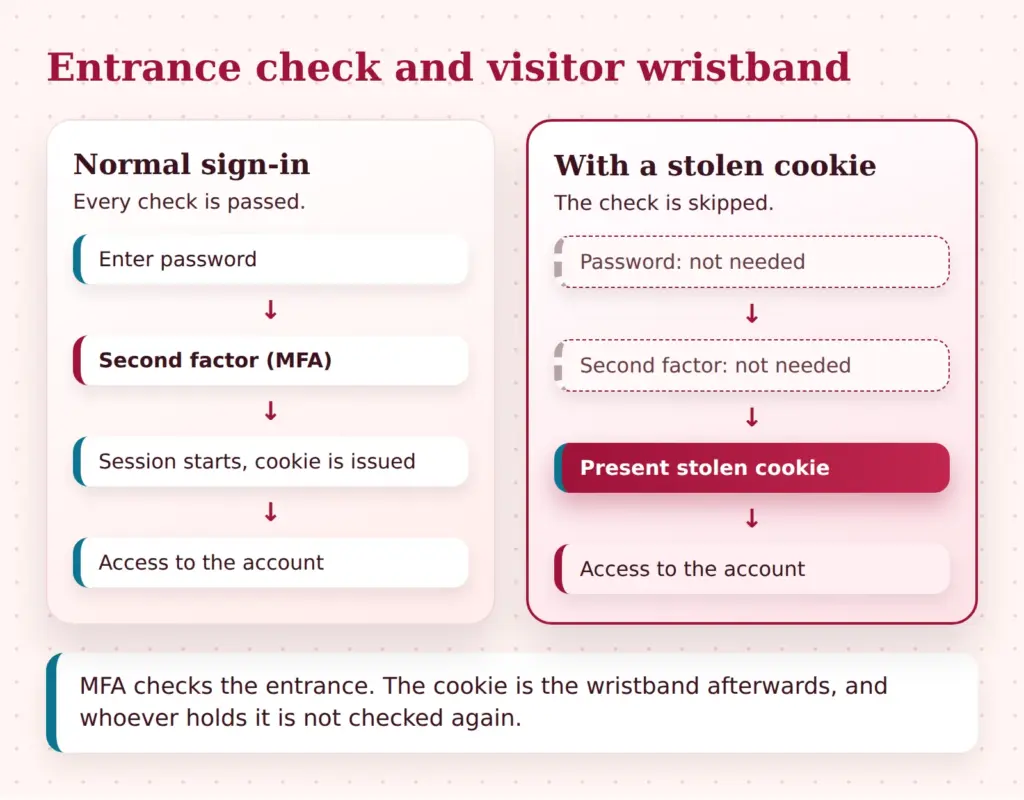
Daarom is ook een bijzonder sterke aanmelding met passkeys of hardwaresleutels op zichzelf niet genoeg tegen tokendiefstal. Ze beschermt de ingang, maar niet de toestand daarna. Belangrijk blijft ze toch, omdat ze phishing en het afluisteren van wachtwoorden bemoeilijkt.
Is meervoudige authenticatie genoeg als bescherming tegen infostealers?
Wat echt helpt tegen infostealers
De bescherming tegen infostealers bestaat uit vier lagen die elkaar aanvullen. Geen enkel product dekt alles af.
Voorkomen. Browser en besturingssysteem worden up-to-date gehouden. Software komt alleen uit bekende bronnen, niet van downloadportalen of via links in berichten. Beheerdersaccounts worden niet gebruikt om te surfen en te mailen. Hoe minder rechten een account heeft, hoe minder malware daar kan buitmaken.
Waardeloos maken. Apparaatgebonden sessies koppelen een cookie aan het apparaat waarop hij is uitgegeven. Een gestolen cookie werkt dan niet op een andere computer. Er zijn ontwikkelingen die sessiecookies aan een apparaat binden. Ze zijn nog niet overal beschikbaar. Korte sessieduur en inloggegevens in een beveiligde opslag in plaats van in de browser beperken de schade bovendien.
Detecteren. Talos adviseert het starten van Chrome met de optie --headless door andere processen te verbieden of op zijn minst te melden. Headless betekent dat de browser zonder zichtbaar venster draait. VOLTA gebruikt deze modus om een beveiligingsmechanisme van de browser te omzeilen. Voor kleine bedrijven betekent dat: de techniek hoeft niet begrepen te worden, maar wel uitbesteed. Een IT-dienstverlener kan met applicatiebeheer vastleggen welke programma's welke andere programma's mogen starten.
Reageren. Bij een vermoeden volstaat het wijzigen van het wachtwoord niet, omdat tokens geldig blijven totdat ze worden ingetrokken. Alle actieve sessies worden beëindigd, het apparaat wordt van het netwerk gehaald, en wallets, sleutels en betaalkaarten gelden als gecompromitteerd. De volgorde lijkt op een draaiboek voor de eerste 60 minuten na een ransomware-aanval: isoleren, toegang blokkeren, documenteren.
| Maatregel | Wat ze voorkomt | Inspanning |
|---|---|---|
| Updates en beperkte rechten | Infectie en verspreiding | laag |
| Software alleen uit gecontroleerde bronnen | Infectie via valse downloads | laag |
| Sleutels en wachtwoorden niet in de browser | Diefstal van opgeslagen inloggegevens | gemiddeld |
| Korte sessies, intrekken bij vermoeden | Misbruik van gestolen cookies | gemiddeld |
| Apparaatgebonden sessies, voor zover beschikbaar | kan het gebruik van gestolen cookies op andere apparaten bemoeilijken | hoog |
| Applicatiebeheer met alarm | Misbruik van browserfuncties door malware | hoog |
Apple-waarschuwing voor spyware: wat een threat notification betekent
Volgens mediaberichten hebben sinds 29 oktober 2026 leden van de Duitse Bondsdag en regering waarschuwingen van Apple ontvangen voor zogenoemde mercenary spyware. Daarmee wordt spionagesoftware bedoeld die door dienstverleners voor betalende opdrachtgevers wordt ontwikkeld en zich gericht tegen individuele personen richt. Het BSI, het Duitse federale bureau voor informatiebeveiliging, schreef betrokkenen aan, en minister van Digitale Zaken Wildberger bevestigde bij de ARD dat een compromittering mogelijk was.
Veel is nog onduidelijk: het aantal betrokkenen, het soort spyware, de daders en of er überhaupt een apparaat daadwerkelijk is geïnfecteerd. Wildberger liet open of apparaten daadwerkelijk zijn geïnfecteerd. Een eigen verklaring van het BSI is niet bekend, de informatie is gebaseerd op mediaberichten. Een melding van betrokkenheid is daarmee nog geen bevestiging van een aanval.
Voor de duiding is belangrijker wat Apple over zulke meldingen zegt. Volgens Apple zijn deze waarschuwingen zeer betrouwbaar. Absolute zekerheid kan Apple echter niet bieden, de waarschuwing is dus geen bewijs van een geslaagde infectie. Ze betekent dat het apparaat of de Apple-account naar inschatting van het bedrijf het doelwit van een gerichte aanval kan zijn geweest.
Niet alleen politici kunnen getroffen worden. Ook leidinggevenden, advocaten, journalisten en mensenrechtenverdedigers behoren tot de groepen die voor zulke aanvallen interessant zijn. Voor de meeste mensen blijft de kans klein. Voor personen met zeer waardevolle toegang is het toch zinvol om de procedure vooraf te kennen.
Eerste stappen bij een Apple-waarschuwing en voorbereiding voor blootgestelde personen
Eerst wordt de echtheid gecontroleerd. Apple vraagt in zulke meldingen nooit om op links te klikken, bestanden te openen, apps of profielen te installeren of wachtwoorden en verificatiecodes door te geven. Een echte melding verschijnt bovendien na het inloggen op account.apple.com bovenaan de pagina. Een bericht dat daar niet verschijnt, is verdacht.
Daarna moeten deskundigen worden ingeschakeld. Apple verwijst naar de Digital Security Helpline van Access Now, die de klok rond noodhulp biedt. De organisatie raadt af het apparaat te wissen, omdat wissen nieuwe infecties niet per se voorkomt. In plaats daarvan moet een back-up worden gemaakt om mogelijke sporen te bewaren. Welk soort back-up geschikt is, hangt af van het individuele geval en kan het best met de helpline of een gespecialiseerde instantie worden besproken. In Duitsland komen daarnaast het BSI en een IT-dienstverlener als aanspreekpunt in aanmerking.
Als extra beschermingsmaatregel biedt Apple de isolatiemodus aan. Die beperkt veel functies: de meeste bijlagen in berichten worden geblokkeerd, linkvoorvertoningen ontbreken en FaceTime-oproepen van onbekenden worden geweigerd. Dat beschermt, maar kost gemak. Wie de modus gebruikt, moet de beperkingen vooraf kennen.
Wie de procedure pas na het alarm opzoekt, verliest de belangrijkste uren.
Dit alles werkt alleen als de rollen vooraf vastliggen. Een klein overzicht helpt om de afspraken op papier te zetten:
| Vooraf vastgelegd | Voorbeeld |
|---|---|
| Aanspreekpunt bij een vermoeden | Naam en telefoonnummer van de IT-ondersteuning, buiten het getroffen apparaat bewaard |
| Tweede apparaat | Een schoon vervangend apparaat ligt klaar om bereikbaar te blijven |
| Omgang met zakelijke inhoud | Gevoelige documenten en dossiergegevens worden tot de opheldering niet op het getroffen apparaat geopend |
| Wat niet gebeurt | Geen reset vóór overleg met de gespecialiseerde instantie, geen links uit de waarschuwing aanklikken |
| Informeren van derden | Vastgelegd wie directie, cliënten of toezichthouder informeert |
Vishing bij advocatenkantoren: het telefoontje van de nep-IT
Het derde incident heeft geen malware of spyware nodig, alleen een telefoon. Vishing is fraude per telefoon waarbij daders zich voordoen als een vertrouwde partij. Volgens het Legal Threat Landscape Report 2026 van CrowdStrike zijn aanvallen op organisaties in de juridische sector sinds 2023 bijna verdubbeld. Tussen september 2025 en augustus 2026 stonden daarvolgens 455 juridische organisaties op leaksites van afpersingsgroepen, een stijging van 39 procent. Duitsland behoort tot de vaakst getroffen landen.
Deze cijfers zijn leveranciersgegevens uit tweede hand. Ze zijn niet onafhankelijk gecontroleerd en komen uit een persbericht over het rapport. Als aanwijzing voor een trend zijn ze bruikbaar, als exacte statistiek niet.
Beschreven wordt ook de groep Chatty Spider. Die belt medewerkers, doet zich voor als de interne IT en brengt hen ertoe software voor ondersteuning op afstand vrij te geven. Het verloop is meestal vergelijkbaar:
- Er komt een telefoontje binnen, vaak met een plausibele aanleiding zoals een update of een storing.
- De bellers creëren urgentie en benadrukken dat het snel moet gebeuren.
- De gebelde persoon start software voor ondersteuning op afstand en geeft de toegang vrij.
- Binnen enkele minuten worden gegevens gekopieerd, en de toegang dient als springplank voor verdere stappen.
Bij zulke telefoontjes komen steeds vaker gekloonde stemmen om de hoek kijken die bedrieglijk echt klinken. Voor advocatenkantoren betekent dat: ook een telefoontje dat klinkt als de bekende collega of de eigen IT-ondersteuning is geen bewijs.
Goedkeuringsregels en terugbellen: zo verloopt ondersteuning op afstand veilig
Tegen zulke telefoontjes helpen concrete regels meer dan de oproep om voorzichtig te zijn. Wie moet beslissen terwijl iemand aandringt, heeft een vaste procedure nodig. De volgende punten hebben zich bewezen:
- Ondersteuning op afstand wordt alleen gestart na een ticket of een intern verzoek, nooit naar aanleiding van een onverwacht telefoontje.
- Er wordt teruggebeld via een bekend, vastgelegd nummer, nooit via het nummer van de beller.
- Software voor ondersteuning op afstand mag alleen vanaf een goedgekeurde lijst worden geïnstalleerd. Technisch is dat af te dwingen.
- Voor toegang tot cliëntdossiers geldt goedkeuring door twee personen.
- Receptie en secretariaat krijgen een korte, schriftelijke instructie, omdat zij bijzonder vaak worden gebeld.
- Een testtelefoontje wordt regelmatig geoefend, zonder schuldvraag. Wie erin trapt, heeft iets geleerd en hoeft niets te vrezen.
Belangrijk is dat de procedure ook onder druk werkt. Een regel die alleen te volgen is als niemand aandringt, beschermt weinig. Wat helpt is een zin die iedereen mag zeggen: we bellen terug, en dat geldt zonder uitzondering.
Het advocatenkantoor als dienstverlener: wat cliënten en mkb in hun risicobeoordeling moeten opnemen
Beroepsbeoefenaars met een geheimhoudingsplicht, zoals advocaten, belastingadviseurs en accountants, beheren gegevens die voor aanvallers lonend zijn: contracten, balansen, personeelsdossiers, bankgegevens. Cyberaanvallen op advocatenkantoren treffen daarom vaak ook de cliënten. Volgens het genoemde rapport dienen kantoren bovendien als springplank naar grotere doelwitten, omdat daar toegangen en vertrouwensrelaties met veel bedrijven samenkomen.
Voor cliënten, vaak kleine en middelgrote ondernemingen, volgt daaruit dat het kantoor deel uitmaakt van hun eigen risicobeoordeling. Zinvol zijn deze stappen:
- Het kantoor wordt net als elke andere dienstverlener in het register opgenomen die toegang heeft tot gegevens en afhankelijk van de constellatie als verwerker optreedt.
- Gevoelige stukken worden alleen via beveiligde kanalen uitgewisseld, niet als gewone e-mailbijlage.
- Er wordt gevraagd naar het noodplan en de meldroutes van het kantoor.
- Het is duidelijk wie bij een incident wie en wanneer informeert.
Juridisch geldt: brengt een inbreuk in verband met persoonsgegevens een risico voor de betrokkenen met zich mee, dan moet de verwerkingsverantwoordelijke die op grond van art. 33 AVG in de regel binnen 72 uur bij de toezichthoudende autoriteit melden. Voor advocaten in Duitsland komen daar het beroepsgeheim en bijzondere regels voor het inschakelen van dienstverleners op grond van § 43e BRAO (de Duitse advocatenwet) bij. Of en in welke vorm een verwerkersovereenkomst nodig is, hangt af van het individuele geval en wordt in de praktijk verschillend beoordeeld.
Het gemeenschappelijke patroon: blootgestelde personen en waardevolle toegang
De drie incidenten gebruiken verschillende techniek, maar hebben dezelfde kenmerken. De aanvallers zoeken niet het bedrijf, maar de persoon met de toegang. Bij de infostealer is dat de gebruiker met de opgeslagen sessies, bij de spyware de drager van de telefoon, bij vishing de medewerker die het telefoontje aanneemt. AI versnelt het selecteren en sorteren van de doelwitten. En bescherming ontstaat uit gewoonten en vooraf afgesproken procedures, niet uit één enkel product.
Dat is goed nieuws, want procedures kun je vastleggen. Wie vandaag drie dingen regelt, wint in geval van nood de belangrijkste uren: een aanspreekpunt met een vastgelegd telefoonnummer, een terugbelregel voor ondersteuning op afstand en een procedure om sessies en tokens snel in te trekken.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.