AI-agenten als autonome helpers: programma’s die e-mails lezen, gegevens opzoeken in bedrijfssystemen en zelfstandig acties in gang zetten. Zodra daarbij persoonsgegevens een rol spelen, rijst een vraag die de functionaris voor gegevensbescherming meestal eerder stelt dan de vakafdeling: hebben we hiervoor een gegevensbeschermingseffectbeoordeling (DPIA) nodig? En zo ja, hoe ziet die er concreet uit?
Een DPIA voor een agent volgt hetzelfde verloop als elke andere DPIA. Nieuw zijn de risico’s. Een agent leest inhoud van onbekenden, handelt met tools en produceert uitvoer die niet volledig te voorspellen is. Dat verschuift waar u bij de risicoanalyse en de maatregelen precies moet kijken.
We lopen één voorbeeld van begin tot eind door. Het voorbeeld is fictief: het bedrijf, de cijfers en de beslissingen zijn verzonnen, maar zo gekozen dat ze in een middelgroot bedrijf zouden kunnen voorkomen. Uw eigen DPIA moet altijd gebaseerd zijn op uw concrete verwerking.
Het voorbeeld: een klantdialoogagent bij Weber Gartentechnik GmbH
Het fictieve Weber Gartentechnik GmbH verkoopt tuingereedschap en bewateringssystemen, voornamelijk via een eigen webshop. Het bedrijf heeft 220 medewerkers en ongeveer 40.000 klanten, vooral particulieren, daarnaast vakbedrijven. Het serviceteam van negen personen beantwoordt per week zo’n 1.200 e-mails: vragen over de leverstatus, klachten, verzoeken om reserveonderdelen, adreswijzigingen, retourzendingen.
De directie wil het team ontlasten en plant een klantdialoogagent. Die moet de volgende taken overnemen:
- Binnenkomende e-mails in de servicemailbox lezen en aan een soort verzoek toewijzen.
- De klant in het CRM identificeren en bestellingen en eerdere tickets opzoeken.
- Een conceptantwoord opstellen en in het ticketsysteem opslaan.
- Eenvoudige acties voorbereiden, zoals het verzenden van een reserveonderdeel, een adreswijziging of een creditnota.
- Optioneel: de verzoeken sorteren op urgentie en stemming, zodat boze klanten eerder worden geholpen.
Technisch draait de agent op een server van het bedrijf. Het taalmodel wordt gebruikt als dienst van een externe aanbieder, die het in een datacenter in de EU exploiteert. Voor de start stelt de IT-afdeling voor de agent ruime rechten te geven: hij mag in het CRM lezen en schrijven, e-mails direct beantwoorden en creditnota’s tot 100 euro zelf uitschrijven. Juist aan zulke ontwerpbeslissingen blijkt later het nut van de DPIA.
Het verloop in één oogopslag
Artikel 35 AVG legt vast wanneer een DPIA nodig is en wat die minimaal moet bevatten. De Datenschutzkonferenz (DSK), het overleg van de Duitse toezichthouders, beschrijft in haar Kurzpapier nr. 5 een verloop met voorbereiding, uitvoering, implementatie en evaluatie. Voor het voorbeeld vatten we dat samen in zeven stappen. De stappen 2 tot en met 5 komen overeen met de vier minimale onderdelen uit art. 35 lid 7 AVG.
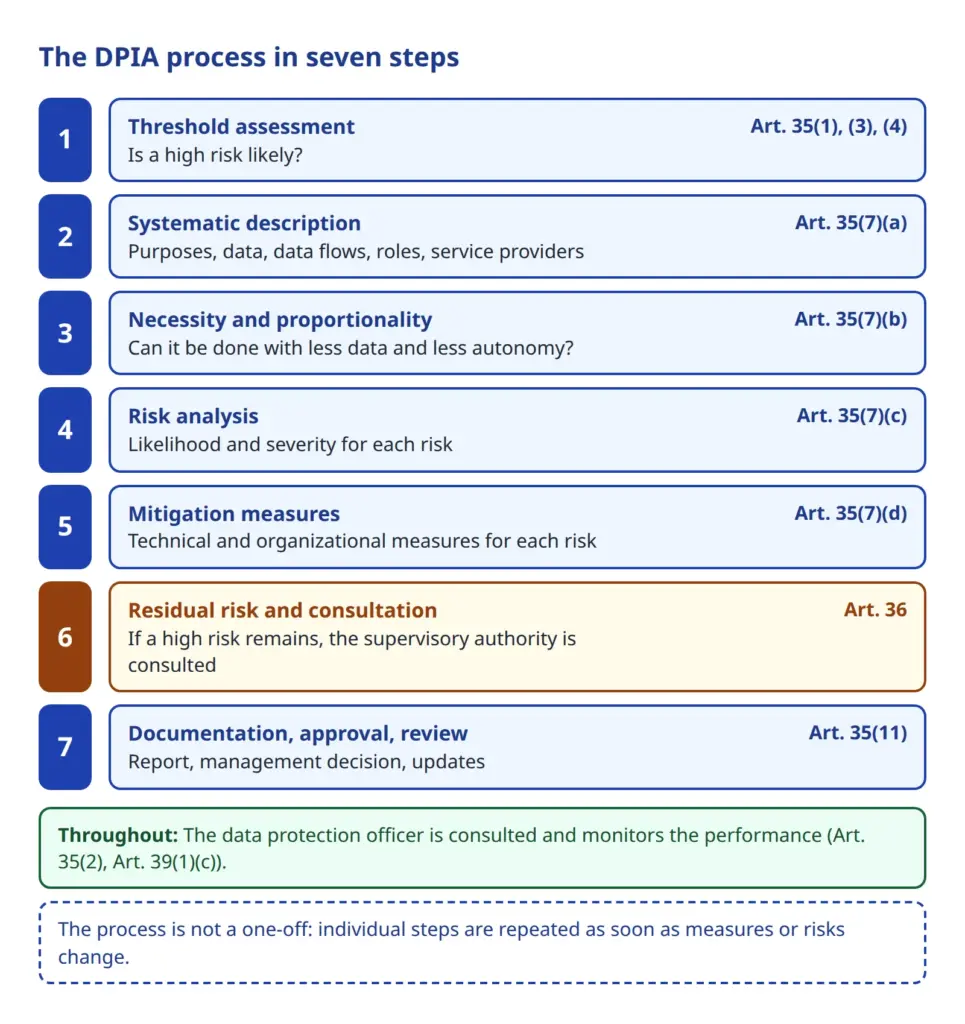
Twee opmerkingen vooraf. Ten eerste is de DPIA volgens Kurzpapier nr. 5 en de Europese richtsnoeren (WP 248) geen eenmalige handeling, maar een proces waarin stappen meermaals worden doorlopen. Kiest u in stap 5 een maatregel, dan verandert de risicobeoordeling uit stap 4. Ten tweede moet de DPIA vóór het begin van de verwerking plaatsvinden. Ze is een hulpmiddel voor beslissingen en geen bewijsstuk dat men achteraf invult.
Stap 1: drempeltoets: is een DPIA nodig?
Volgens art. 35 lid 1 AVG moet een DPIA worden uitgevoerd wanneer een soort verwerking, in het bijzonder een verwerking waarbij nieuwe technologieën worden gebruikt, gelet op de aard, de omvang, de context en de doeleinden ervan waarschijnlijk een hoog risico inhoudt voor de rechten en vrijheden van natuurlijke personen. Kurzpapier nr. 5 noemt de toetsing van deze vraag een “drempelanalyse” en verlangt dat de beslissing met redenen schriftelijk wordt vastgelegd, ook als er geen DPIA nodig is.
Drie bronnen helpen bij deze toetsing.
De standaardvoorbeelden
Art. 35 lid 3 AVG noemt drie gevallen waarin een DPIA “in het bijzonder” vereist is: een systematische en uitgebreide beoordeling van persoonlijke aspecten op basis van geautomatiseerde verwerking, waarop besluiten worden gebaseerd die rechtsgevolgen hebben of de persoon op vergelijkbare wijze wezenlijk treffen. Verder de verwerking op grote schaal van bijzondere categorieën van gegevens volgens art. 9 AVG of van gegevens over strafbare feiten volgens art. 10 AVG. En stelselmatige en grootschalige monitoring van openbaar toegankelijke ruimten. De lijst is niet uitputtend.
In het voorbeeld is geen van de drie gevallen duidelijk vervuld. De agent beoordeelt klanten niet uitgebreid, en bijzondere categorieën van gegevens worden niet doelbewust verwerkt. Wel schrijven klanten in vrije e-mailteksten soms dingen die over hun gezondheid gaan, bijvoorbeeld wanneer een klant uitlegt dat hij door een ziekte een levering niet kan aannemen. Dat noteren we als open punt voor de risicoanalyse.
De verplichte lijst van de toezichthouders volgens art. 35 lid 4 AVG
Volgens art. 35 lid 4 AVG moeten de toezichthouders een lijst publiceren van de soorten verwerkingen waarvoor een DPIA verplicht is. Voor de niet-publieke sector hebben de Duitse toezichthouders in oktober 2018 een gezamenlijke lijst vastgesteld. De DSK wijst er zelf op dat de lijst niet volledig is: staat een verwerking er niet op, dan volgt daaruit niet dat er geen DPIA nodig is.
Viele Artikel in PDF-Form · Kompakte Kernaussagen für Beiträge · Offline-KI · Freikontingent+ für Website-Checks
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.