Złośliwe oprogramowanie typu infostealer nie tylko kradnie dane, lecz od razu zleca sztucznej inteligencji ocenę łupu i wskazanie najbardziej opłacalnych ofiar. Równocześnie mnożą się ostrzeżenia przed oprogramowaniem szpiegującym na telefonach służbowych i telefony rzekomych działów IT. Trzy aktualne incydenty pokazują, jakie zagrożenia wynikają z tego dla kancelarii, doradców podatkowych, małych firm i kadry kierowniczej.
W ciągu kilku dni ukazały się trzy doniesienia, które na pierwszy rzut oka niewiele łączy. Firma zajmująca się bezpieczeństwem opisuje infostealera, który zleca ocenę skradzionych danych modelowi językowemu. Apple ostrzega posłów do Bundestagu przed oprogramowaniem szpiegującym na ich smartfonach. Producent rozwiązań bezpieczeństwa informuje o telefonach, w których przestępcy podają się w kancelariach za dział IT.
Wszystkie trzy łączy jeden wzorzec: atakujący szukają ludzi, którzy mają dostęp do cennych danych, kont lub klientów.
Infostealer w prostych słowach: co kradnie to złośliwe oprogramowanie i dlaczego to wystarcza
Infostealer to złośliwe oprogramowanie, które szuka na komputerze zapisanych danych logowania i wysyła je atakującym. Pomaga porównanie z włamywaczem: nie zabiera telewizora, tylko pęk kluczy, książkę adresową i notes. Dzięki nim później otworzy wiele drzwi, nie musząc się nigdzie włamywać.
Typowy łup to:
- hasła i dane autouzupełniania zapisane w przeglądarce,
- pliki cookie i tokeny sesji, czyli karteczki, po których usługa rozpoznaje zalogowanego użytkownika,
- karty płatnicze i dane dostępowe do portfeli kryptowalut,
- klucze SSH i klucze chmurowe, które dają dostęp do serwerów i usług,
- zapisane profile Wi-Fi i zrzuty ekranu.
Kradzież może przebiec bardzo szybko. Potem oprogramowanie może się samo usunąć, a na komputerze nie zostaje prawie żaden ślad. Incydent zwykle wychodzi na jaw dopiero wtedy, gdy ktoś przejmie konto za pomocą skradzionych danych. Zestawy danych są sprzedawane na odpowiednich platformach handlowych.
Dla osób zobowiązanych do zachowania tajemnicy zawodowej jest to szczególnie dotkliwe. Jedna skrzynka pocztowa, jeden magazyn w chmurze lub jeden dostęp do oprogramowania kancelaryjnego może zawierać dane wielu klientów. Szkoda powstaje wtedy nie tylko w samej kancelarii, lecz u wszystkich, których dokumenty się tam znajdują.
Jak AI ocenia łup: przykład VOLTA
Zespół badawczy Cisco Talos opisuje w swojej analizie infostealera dla systemu Windows o nazwie VOLTA. Zbiera on hasła z przeglądarek, pliki cookie, karty płatnicze, frazy seed portfeli kryptowalut, sesje komunikatorów i platform gier, tokeny Microsoft, klucze SSH i chmurowe, profile Wi-Fi oraz zrzuty ekranu. Nowe jest to, co dzieje się potem: oprogramowanie serializuje dane do postaci profilu i wysyła je do modelu językowego.
Zapytanie przechodzi przez OpenRouter, czyli bramę (gateway). To punkt dostępowy, za którym dostępnych jest wiele modeli różnych dostawców. Według Talos stealer najpierw pyta Claude Opus 4.6. Jeśli model odmówi odpowiedzi, kolejne są Kimi K2, a potem Gemini 2.5 Flash. Wynikiem jest profil ofiary z lokalizacją, pracodawcą i innymi informacjami oraz ocena, które konta są najwięcej warte. Za pomocą skradzionego tokenu Gmail oprogramowanie przeszukuje dodatkowo potwierdzenia zamówień, aby potwierdzić adres zamieszkania.
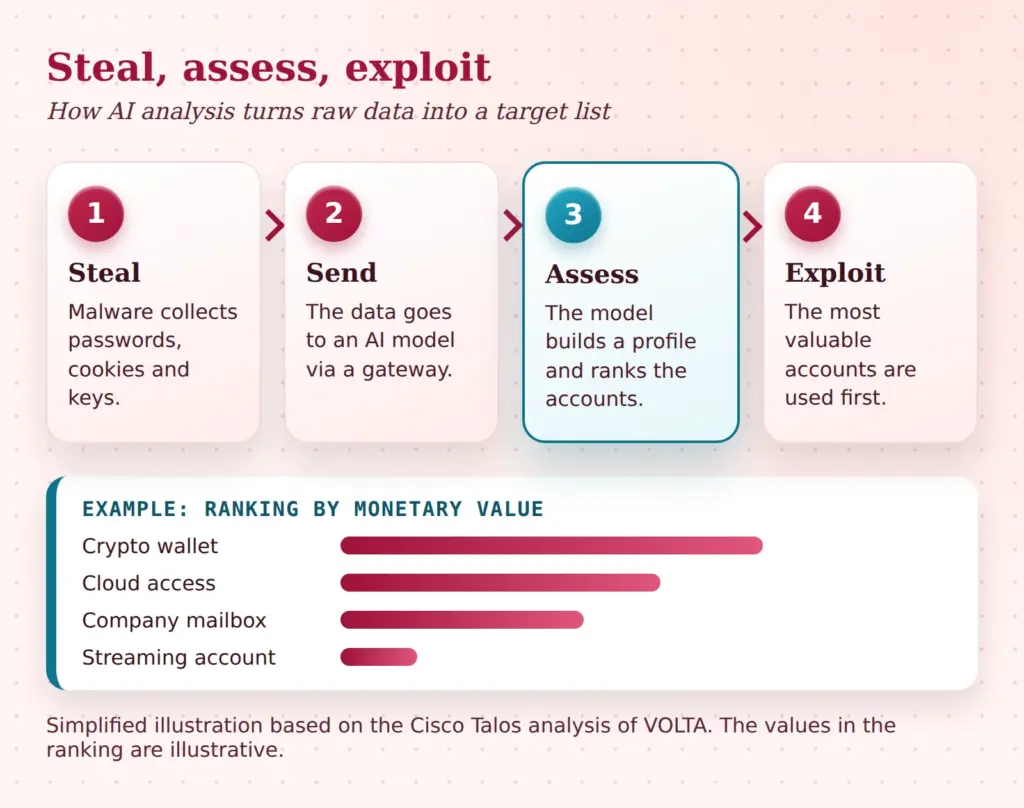
Różnica w porównaniu z wcześniejszymi szkodnikami polega na nakładzie pracy. Dawniej człowiek musiał przejrzeć duże ilości danych albo sprzedać surowe dane hurtem. Teraz automatycznie powstaje posortowana lista. Dzięki temu nawet ktoś bez doświadczenia, kto kupił jedynie gotowy zestaw narzędzi, może wyłowić najbardziej opłacalne ofiary.
Kilka kwestii pozostaje przy tym niepotwierdzonych:
- Analiza nie opisuje drogi infekcji. Nie wiadomo, czy stoi za tym phishing, fałszywe pliki do pobrania czy coś innego.
- Udział lub wiedza wymienionych usług nie zostały udowodnione.
- Z analizy nie wynika, jak szeroko rozpowszechnione jest oprogramowanie. Jako pierwsze znalezisko Talos wskazuje próbkę z 11 października 2026 r.
Nadużywane usługi AI: jak dobrze chronią odmowy modeli?
Przy nadużyciu AI uwagę zwraca jeden szczegół: gdy model odmawia, złośliwe oprogramowanie pyta następny. Odmowa nie jest więc granicą bezpieczeństwa, lecz przeszkodą, którą da się obejść zmianą modelu. Bramy skupiają wiele modeli za jednym dostępem i ułatwiają taką zmianę.
Nie wynika z tego obwinianie poszczególnych dostawców. Można jednak uogólnić, że ochrona przed nadużyciami musi działać w kilku miejscach: w samych modelach, w bramach przekazujących zapytania i na kontach, przez które się płaci. Należą do tego limity zapytań, wykrywanie podejrzanych wzorców zapytań i blokowanie kont.
Zadanie mają także firmy, które same korzystają z usług AI. Klucze API to dane dostępowe jak każde inne. Jeśli trafią do zestawu danych z infostealera, osoby postronne mogą za ich pomocą wysyłać zapytania na cudzy koszt lub wykradać dane. Klucze nie powinny więc trafiać do skryptów na laptopie ani do przeglądarki, lecz do chronionego magazynu z ograniczonymi uprawnieniami i krótkim okresem ważności.
AI zamienia skradzione dane w uporządkowaną listę zakupów.
Im szybsza ocena, tym mniej czasu mija między kradzieżą a nadużyciem. Dane dostępowe powinny być więc zorganizowane tak, aby pojedynczy skradziony zestaw otwierał jak najmniej: osobne konta, ograniczone uprawnienia i żadnego ponownego używania haseł.
Dlaczego pliki cookie sesji omijają MFA
Wiele kont jest dziś chronionych drugim składnikiem, na przykład kodem z aplikacji. To ma sens i pozostaje obowiązkiem. Przeciw skradzionym sesjom pomaga jednak tylko w ograniczonym stopniu. Powód da się wyjaśnić na przykładzie wizyty w budynku: uwierzytelnianie wieloskładnikowe to kontrola przy wejściu. Potem gość dostaje opaskę, z którą swobodnie się porusza. Tą opaską jest plik cookie sesji.
Jeśli infostealer ukradnie plik cookie, nie musi już przechodzić kontroli. Pokazuje opaskę, a usługa uznaje go za zalogowanego użytkownika. Hasło i kod nie są do tego potrzebne. To samo dotyczy tokenów, na przykład w kontach Microsoft. Także bez złośliwego oprogramowania konta Microsoft 365 są celem ataków na logowanie.
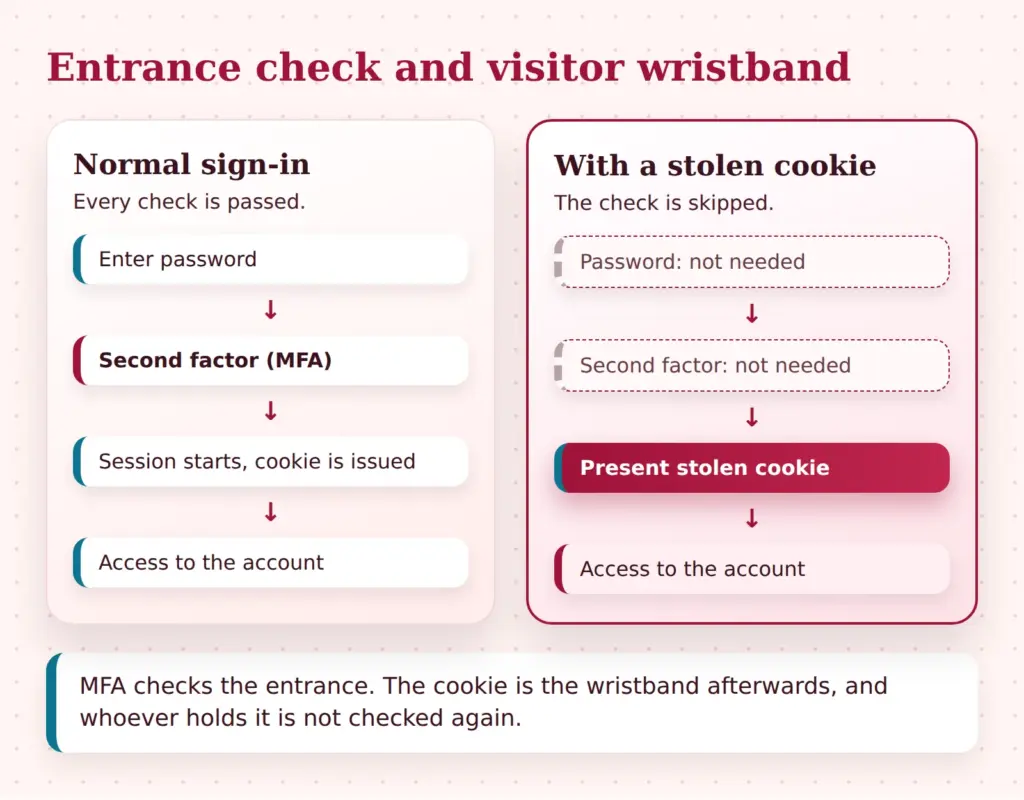
Dlatego nawet szczególnie silne logowanie za pomocą passkeys lub kluczy sprzętowych samo w sobie nie wystarcza przeciw kradzieży tokenów. Chroni wejście, ale nie stan po nim. Mimo to pozostaje ważne, bo utrudnia phishing i podsłuchiwanie haseł.
Czy uwierzytelnianie wieloskładnikowe wystarcza jako ochrona przed infostealerami?
Co naprawdę pomaga przeciw infostealerom
Ochrona przed infostealerami składa się z czterech uzupełniających się poziomów. Żaden pojedynczy produkt nie obejmuje wszystkiego.
Zapobiegać. Przeglądarka i system operacyjny są na bieżąco aktualizowane. Oprogramowanie pochodzi tylko ze znanych źródeł, nie z portali z plikami do pobrania ani z linków w wiadomościach. Konta administratora nie służą do przeglądania internetu ani do poczty. Im mniej uprawnień ma konto, tym mniej złośliwe oprogramowanie może tam przechwycić.
Pozbawić wartości. Sesje powiązane z urządzeniem łączą plik cookie z urządzeniem, na którym został wydany. Skradziony plik cookie nie działa wtedy na innym komputerze. Istnieją rozwiązania, które wiążą pliki cookie sesji z urządzeniem. Nie są jeszcze wszędzie dostępne. Krótkie okresy ważności sesji i dane dostępowe w zabezpieczonym magazynie zamiast w przeglądarce dodatkowo ograniczają szkody.
Wykrywać. Talos zaleca zablokowanie albo przynajmniej zgłaszanie uruchamiania Chrome z opcją --headless przez obce procesy. Headless oznacza, że przeglądarka działa bez widocznego okna. Z tego trybu korzysta VOLTA, aby obejść mechanizm ochronny przeglądarki. Dla małych firm oznacza to: techniki nie trzeba rozumieć, wystarczy ją zlecić. Dostawca usług IT może za pomocą kontroli aplikacji określić, które programy mogą uruchamiać inne programy.
Reagować. W razie podejrzenia zmiana hasła nie wystarcza, ponieważ tokeny pozostają ważne, dopóki nie zostaną unieważnione. Wszystkie aktywne sesje są kończone, urządzenie zostaje odłączone od sieci, a portfele, klucze i karty płatnicze uznaje się za skompromitowane. Kolejność przypomina plan działania na pierwsze 60 minut po ataku ransomware: odizolować, zablokować dostępy, udokumentować.
| Środek | Czemu zapobiega | Nakład |
|---|---|---|
| Aktualizacje i ograniczone uprawnienia | Infekcji i rozprzestrzenianiu się | niski |
| Oprogramowanie tylko ze sprawdzonych źródeł | Infekcji przez fałszywe pliki do pobrania | niski |
| Klucze i hasła poza przeglądarką | Kradzieży zapisanych danych dostępowych | średni |
| Krótkie sesje, unieważnianie w razie podejrzenia | Nadużyciu skradzionych plików cookie | średni |
| Sesje powiązane z urządzeniem, o ile dostępne | może utrudnić użycie skradzionych plików cookie na obcych urządzeniach | wysoki |
| Kontrola aplikacji z alarmem | Nadużyciu funkcji przeglądarki przez złośliwe oprogramowanie | wysoki |
Ostrzeżenie Apple przed spyware: co oznacza Threat Notification
Według doniesień medialnych od 29 października 2026 r. posłowie do Bundestagu i członkowie rządu otrzymują od Apple ostrzeżenia przed tak zwanym Mercenary Spyware. Chodzi o oprogramowanie szpiegujące, które firmy usługowe tworzą dla płacących zleceniodawców i które jest wymierzone w konkretne osoby. Niemiecki Federalny Urząd Bezpieczeństwa Informacji (BSI) napisał do osób, których to dotyczy, a minister cyfryzacji Wildberger potwierdził w ARD, że kompromitacja jest możliwa.
Wiele pozostaje niewyjaśnionych: liczba osób, których to dotyczy, rodzaj oprogramowania szpiegującego, sprawcy oraz to, czy jakiekolwiek urządzenie zostało faktycznie zainfekowane. Wildberger pozostawił jednak otwartą kwestię, czy urządzenia rzeczywiście zostały zainfekowane. Własny komunikat BSI nie jest znany, informacje opierają się na doniesieniach medialnych. Sygnał, że ktoś może być celem, nie jest więc jeszcze potwierdzeniem ataku.
Dla oceny ważniejsze jest to, co Apple mówi o takich powiadomieniach. Według Apple ostrzeżenia te są bardzo wiarygodne. Absolutnej pewności Apple jednak nie daje, więc ostrzeżenie nie jest dowodem udanej infekcji. Oznacza, że urządzenie lub Apple ID według oceny firmy mogło być celem ukierunkowanego ataku.
Dotknięci mogą być nie tylko politycy. Także menedżerowie, prawnicy, dziennikarze i obrońcy praw człowieka należą do grup interesujących dla takich ataków. Dla większości ludzi prawdopodobieństwo pozostaje niskie. Osobom z bardzo cennym dostępem warto jednak znać procedurę z wyprzedzeniem.
Pierwsze kroki po ostrzeżeniu Apple i przygotowanie osób narażonych
Najpierw sprawdza się autentyczność. W takich powiadomieniach Apple nigdy nie prosi o klikanie linków, otwieranie plików, instalowanie aplikacji lub profili ani o podawanie haseł i kodów weryfikacyjnych. Prawdziwe powiadomienie pojawia się dodatkowo po zalogowaniu na account.apple.com u góry strony. Wiadomość, której tam nie widać, jest podejrzana.
Następnie należy zaangażować specjalistów. Apple odsyła do Digital Security Helpline organizacji Access Now, która całą dobę oferuje pomoc w nagłych przypadkach. Organizacja radzi, aby nie kasować urządzenia, ponieważ skasowanie nie musi zapobiec nowym infekcjom. Zamiast tego należy wykonać kopię zapasową, aby zachować możliwe ślady. Jaki rodzaj kopii jest odpowiedni, zależy od konkretnego przypadku i najlepiej ustalić to z helpline lub wyspecjalizowaną instytucją. W Niemczech jako punkty kontaktowe wchodzą w grę dodatkowo BSI i dostawca usług IT.
Jako dodatkowy środek ochrony Apple oferuje tryb blokady. Ogranicza on wiele funkcji: większość załączników w wiadomościach jest blokowana, nie ma podglądów linków, a połączenia FaceTime od nieznanych osób są odrzucane. To chroni, ale kosztem wygody. Kto z niego korzysta, powinien wcześniej znać ograniczenia.
Kto szuka procedury dopiero po alarmie, traci najważniejsze godziny.
Wszystko to działa tylko wtedy, gdy role są ustalone z góry. Krótkie zestawienie pomaga spisać ustalenia:
| Ustalenie z góry | Przykład |
|---|---|
| Osoba kontaktowa w razie podejrzenia | Nazwisko i numer telefonu obsługi IT, zapisane poza zagrożonym urządzeniem |
| Drugie urządzenie | Czyste urządzenie zastępcze jest gotowe, aby zachować dostępność |
| Postępowanie z treściami służbowymi | Wrażliwe dokumenty i dane spraw nie są otwierane na zagrożonym urządzeniu do czasu wyjaśnienia |
| Czego się nie robi | Żadnego resetowania przed konsultacją z wyspecjalizowaną instytucją, żadnego klikania linków z ostrzeżenia |
| Informowanie osób trzecich | Ustalone, kto informuje zarząd, klientów lub organ nadzorczy |
Vishing w kancelariach: telefon od fałszywego działu IT
Trzeci incydent nie wymaga ani złośliwego oprogramowania, ani spyware, tylko telefonu. Vishing oznacza oszustwo telefoniczne, w którym sprawcy podają się za zaufaną instytucję. Według Legal Threat Landscape Report 2026 firmy CrowdStrike liczba ataków na organizacje z sektora prawnego od 2023 r. niemal się podwoiła. Między wrześniem 2025 r. a sierpniem 2026 r. na stronach z wyciekami grup szantażystów znalazło się 455 organizacji prawniczych, o 39 procent więcej. Niemcy należą do najczęściej dotkniętych krajów.
Liczby te to dane producenta z drugiej ręki. Nie zostały niezależnie zweryfikowane i pochodzą z artykułu prasowego o raporcie. Nadają się jako wskazówka co do tendencji, ale nie jako dokładna statystyka.
Opisana jest także grupa Chatty Spider. Dzwoni do pracowników, podaje się za wewnętrzny dział IT i nakłania ich do udostępnienia oprogramowania do zdalnej pomocy. Przebieg jest zwykle podobny:
- Przychodzi telefon, często z wiarygodnym powodem, takim jak aktualizacja lub awaria.
- Dzwoniący wywołują poczucie pilności i podkreślają, że trzeba działać szybko.
- Osoby odbierające uruchamiają oprogramowanie do zdalnej pomocy i udostępniają dostęp.
- W ciągu kilku minut dane są kopiowane, a dostęp służy jako trampolina do kolejnych kroków.
W takich telefonach coraz częściej pojawiają się sklonowane głosy, które brzmią łudząco prawdziwie. Dla kancelarii oznacza to, że nawet telefon, który brzmi jak znany kolega lub własny opiekun IT, nie jest dowodem.
Zasady udostępniania i oddzwanianie: jak bezpiecznie prowadzić zdalną pomoc
Przeciw takim telefonom konkretne zasady pomagają bardziej niż apel o ostrożność. Kto musi decydować pod presją rozmówcy, potrzebuje stałej procedury. Sprawdziły się następujące punkty:
- Zdalna pomoc jest uruchamiana tylko po zgłoszeniu (tickecie) lub wewnętrznym zleceniu, nigdy z powodu niespodziewanego telefonu.
- Oddzwania się na znany, zapisany numer, nigdy na numer dzwoniącego.
- Oprogramowanie do zdalnej pomocy można instalować tylko z listy zatwierdzonych programów. Technicznie da się to ograniczyć.
- Przy dostępie do akt spraw obowiązuje zasada dwóch osób.
- Recepcja i sekretariat otrzymują krótką, pisemną instrukcję, ponieważ to do nich dzwoni się szczególnie często.
- Regularnie ćwiczy się próbny telefon, bez szukania winnych. Kto da się nabrać, czegoś się nauczył i nie musi się niczego obawiać.
Ważne jest, aby procedura działała także pod presją. Zasada, której da się przestrzegać tylko wtedy, gdy nikt nie pogania, niewiele chroni. Pomocne jest zdanie, które każdy może wypowiedzieć: oddzwonimy, i to bez wyjątków.
Kancelaria jako usługodawca: co klienci i MŚP powinni uwzględnić w ocenie ryzyka
Osoby zobowiązane do tajemnicy zawodowej, takie jak adwokaci, doradcy podatkowi i biegli rewidenci, zarządzają danymi, które są dla atakujących opłacalne: umowami, bilansami, aktami osobowymi, danymi rachunków bankowych. Cyberataki na kancelarie często dotykają więc także klientów. Według wspomnianego raportu kancelarie służą ponadto jako trampolina do większych celów, ponieważ zbiegają się tam dostępy i relacje zaufania z wieloma firmami.
Dla klientów, często małych i średnich przedsiębiorstw, wynika z tego, że kancelaria jest częścią ich własnej oceny ryzyka. Sensowne są następujące kroki:
- Kancelaria jest ujęta w rejestrze jak każdy inny usługodawca, który ma dostęp do danych i w zależności od konstelacji działa jako podmiot przetwarzający.
- Wrażliwe dokumenty są wymieniane wyłącznie bezpiecznymi kanałami, nie jako zwykły załącznik do e-maila.
- Pyta się o plan awaryjny i ścieżki zgłaszania w kancelarii.
- Wyjaśnione jest, kto w razie incydentu kogo i kiedy informuje.
Pod względem prawnym obowiązuje zasada: jeśli po naruszeniu ochrony danych istnieje ryzyko dla osób, których dane dotyczą, administrator musi zgodnie z art. 33 RODO z reguły zgłosić je organowi nadzorczemu w ciągu 72 godzin. W przypadku adwokatów w Niemczech dochodzi tajemnica zawodowa i szczególne zasady korzystania z usługodawców według § 43e BRAO. Czy i w jakiej formie potrzebna jest umowa powierzenia przetwarzania, zależy od konkretnego przypadku i jest w praktyce oceniane różnie.
Wspólny wzorzec: osoby narażone i cenne dostępy
Trzy incydenty różnią się techniką, ale mają te same cechy. Atakujący nie szukają firmy, tylko osoby z dostępem. W przypadku infostealera jest to użytkownik z zapisanymi sesjami, w przypadku spyware właściciel telefonu, w przypadku vishingu pracowniczka, która odbiera telefon. AI przyspiesza wybór i sortowanie celów. A ochrona wynika z nawyków i z góry ustalonych procedur, nie z jednego produktu.
To dobra wiadomość, bo procedury da się ustalić. Kto dziś ureguluje trzy rzeczy, w sytuacji kryzysowej zaoszczędzi najważniejsze godziny: osobę kontaktową z zapisanym numerem, zasadę oddzwaniania przy zdalnej pomocy i procedurę szybkiego unieważniania sesji i tokenów.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.