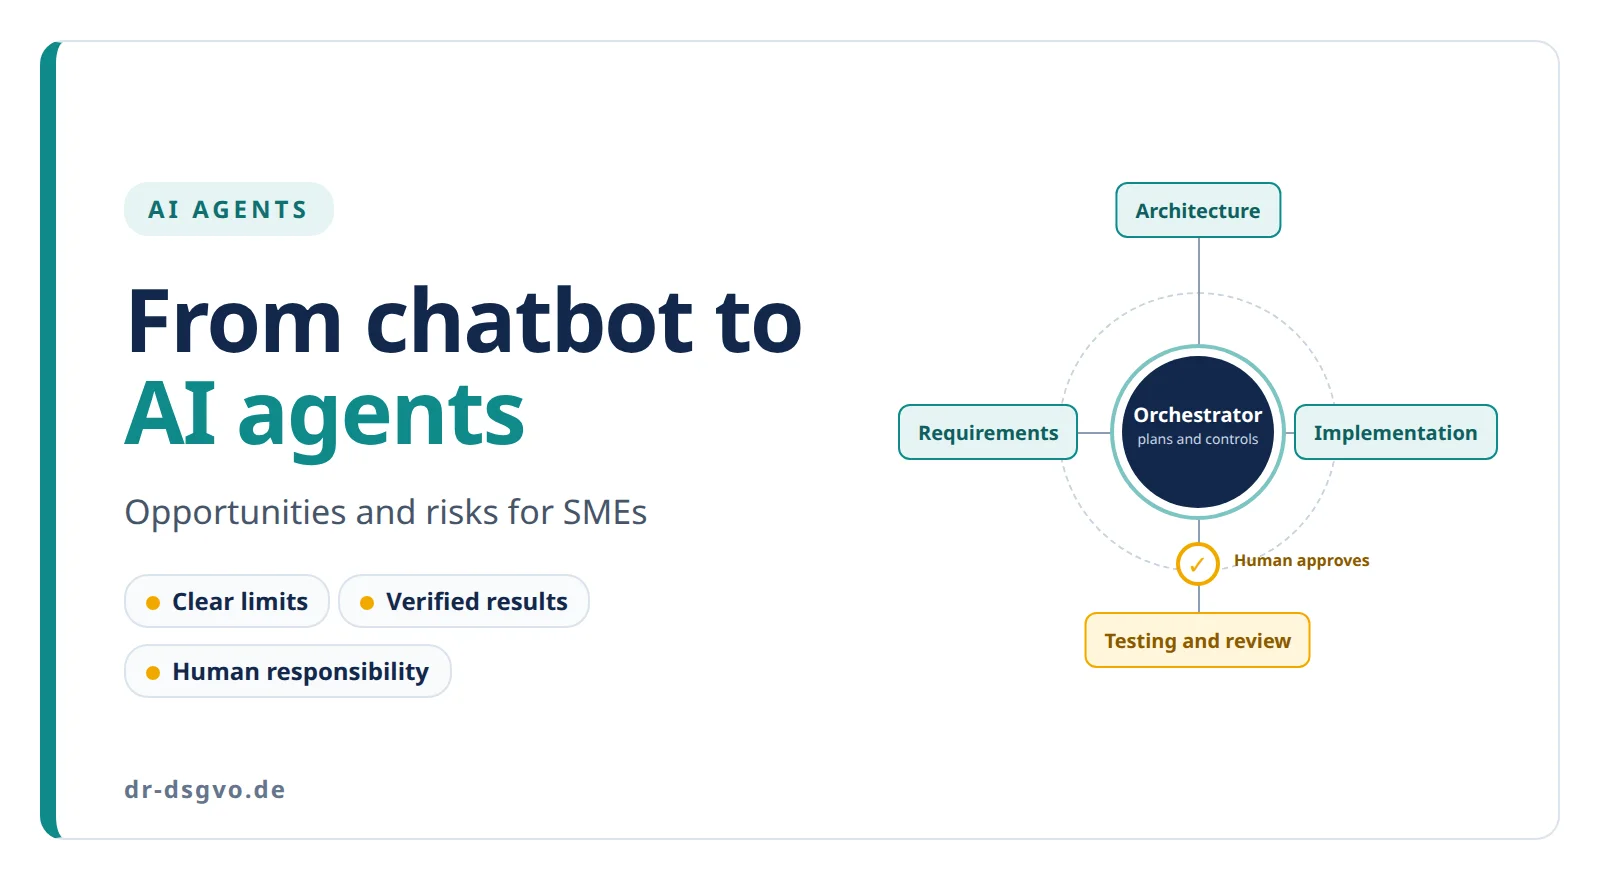
Przez długi czas systemy AI przede wszystkim odpowiadały na pytania. Dziś coraz częściej przejmują całe pakiety pracy. To krok od chatbota do agentów AI. Dla małych i średnich przedsiębiorstw otwiera on duże szanse. Niesie jednak także ryzyka, które warto znać.
Ten artykuł jest skierowany do decydentów i osób zainteresowanych techniką. Główne przesłanie: agenci AI mogą przejąć znaczną część rutynowej pracy. Na dłuższą metę udaje się to tylko przy jasnych granicach, sprawdzonych wynikach i odpowiedzialności człowieka.
Czym jest agent AI?
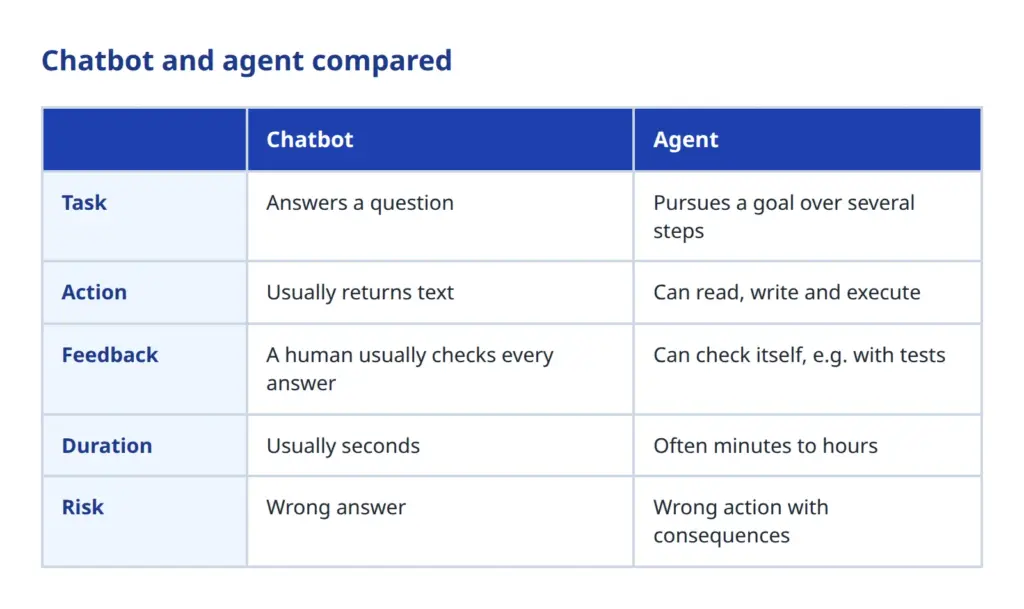
Chatbot odpowiada na pytanie i zwraca tekst. Agent dąży do celu. Dzieli zadanie na kroki, korzysta z narzędzi i sprawdza, czy się udało. Jeśli nie, koryguje plan i próbuje ponownie.
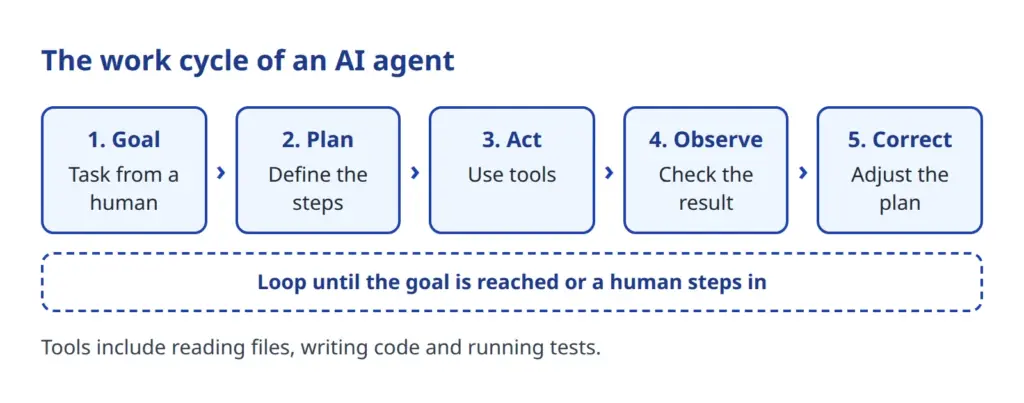
Szczególnie wyraźnie widać to w tworzeniu oprogramowania. Istnieją tam agenci, którzy pracują w terminalu lub w środowisku programistycznym. Czytają istniejący kod, piszą nowy, uruchamiają testy i czytają komunikaty o błędach. Potem wprowadzają poprawki.
Cała firma programistyczna złożona z ról
Robi się ciekawie, gdy współpracuje kilku agentów. Nadrzędny agent, orkiestrator, planuje pracę. Rozdziela zadania między wyspecjalizowanych podagentów i łączy ich wyniki.
Można przy tym odwzorować role firmy programistycznej:
- Wymagania i architektura określają, co powstaje i w jaki sposób.
- Baza danych, backend i frontend to realizują.
- Testy, przegląd bezpieczeństwa i code review kontrolują wyniki.
- Dokumentacja i wydanie zamykają pracę.
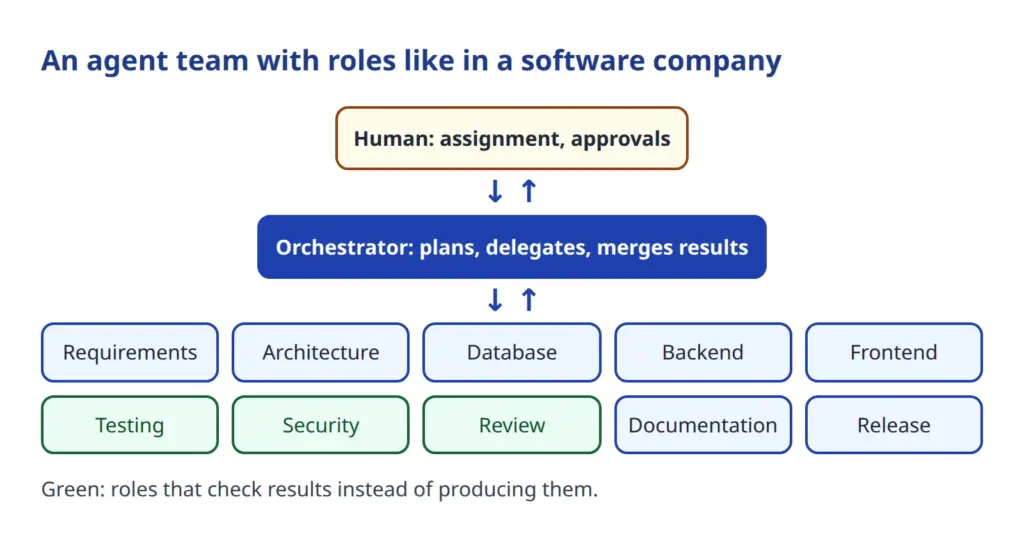
Każda rola ma jasno określony zakres odpowiedzialności. Recenzent nie pisze kodu, lecz go ocenia. To sprawdzona idea z ludzkiego podziału pracy, przeniesiona tu na agentów.
Co agenci AI potrafią już dziś
Takie zespoły potrafią samodzielnie pracować nad zadaniami przez wiele godzin. Otrzymują budżet czasowy. Pracują krok po kroku, częściowo równolegle na oddzielnych plikach. Tak wygląda stan na dziś, a szybko się on poprawia. Przy każdym etapie pośrednim zapisują, co zostało zrobione, a co pozostaje otwarte.
Pytania trafiają do człowieka tylko przy ważnych decyzjach, na przykład w kwestiach bezpieczeństwa, kosztów lub zmiany zakresu. O wszystkim innym agenci decydują sami i protokołują to wraz z uzasadnieniem. Na końcu powstaje protokół przekazania: co zostało zrobione, co jest otwarte, jak postępować dalej?
Dla firm może to wiele zmienić:
- Prototypy i narzędzia wewnętrzne powstają w krótkim czasie.
- Testy i dokumentacja, często zaniedbywane, powstają przy okazji.
- Specjaliści są odciążeni od rutyny i mają więcej czasu na decyzje.
- Praca trwa nawet wtedy, gdy nikt nie siedzi przy ekranie.
Ważna jest trzeźwa ocena: ile czasu zespół faktycznie oszczędza, zależy od zadania, jakości wytycznych i kontroli. Do ogólnych liczb należy więc podchodzić ostrożnie. Celowo nie podajemy tu żadnych.
Przykład z codzienności
Wyobraź sobie, że Twój dział merytoryczny potrzebuje małego narzędzia do analizy danych o zamówieniach. Dawniej oznaczało to: zebrać wymagania, uzyskać ofertę, czekać tygodniami. Z zespołem agentów proces wygląda inaczej. Człowiek opisuje cel. Agent wyjaśnia otwarte kwestie, projektuje rozwiązanie, buduje je i testuje. Na końcu są gotowe kod, testy i opis.
Nie oznacza to jeszcze, że narzędzie jest gotowe. Człowiek je sprawdza i wypróbowuje. Zysk: pierwsza wersja jest dostępna wcześniej, a specjaliści koncentrują się na ocenie i decyzjach.
Poważnie traktować ryzyka agentów AI
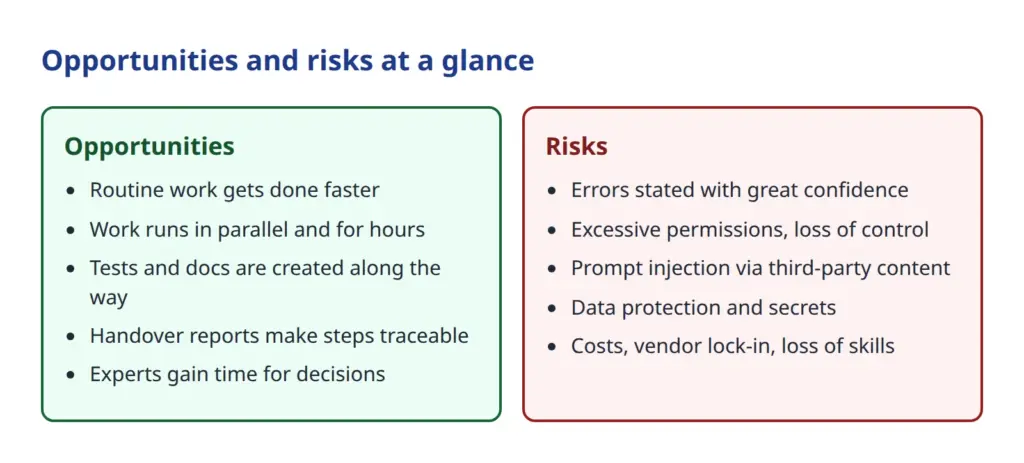
Agenci nie są nieomylnymi pracownikami. Ich siła jest zarazem ich ryzykiem, bo naprawdę działają.
Błędy podawane z pewnością siebie
Modele językowe potrafią bardzo przekonująco formułować fałszywe stwierdzenia. Agent może przeoczyć błąd albo twierdzić coś, czego w ogóle nie przetestowano. Kto przejmuje wyniki bez sprawdzenia, przejmuje także błędy.
Zbyt szerokie uprawnienia i utrata kontroli
Im więcej agentowi wolno, tym większa może być szkoda. Projekt OWASP, który gromadzi zagrożenia bezpieczeństwa aplikacji AI, wymienia ten problem na tej samej liście pod hasłem „Excessive Agency”: agent otrzymuje więcej autonomii, uprawnień lub dostępu do systemu, niż to konieczne.
Prompt injection
Agenci czytają teksty: strony internetowe, e-maile, dokumenty. Mogą się w nich kryć ukryte polecenia, które agent uzna za prawdziwe zlecenia. Prompt injection zajmuje pierwsze miejsce w OWASP Top 10 dla aplikacji LLM 2025. Im więcej uprawnień ma agent, tym groźniejszy staje się taki atak.
Ochrona danych i tajemnice
To, co agent czyta, może trafić do dostawcy modelu. Dane osobowe podlegają RODO. Dane dostępowe, klucze i poufne szczegóły projektów nie powinny znajdować się w zasięgu agenta. Przed wdrożeniem należy wyjaśnić, gdzie dane są przetwarzane i co reguluje umowa.
Koszty, uzależnienie, kompetencje i odpowiedzialność
Długie przebiegi agentów zużywają moc obliczeniową, a ta kosztuje. Bez limitu budżetu może to wymknąć się spod kontroli. Kto polega wyłącznie na jednym dostawcy, uzależnia się od jego cen i warunków. Grozi też stopniowa utrata kompetencji, jeśli nikt w zespole nie rozumie już, co robi agent. A odpowiedzialność pozostaje po stronie firmy: błędów nie da się przerzucić na AI.
Ramy prawne
Unijny akt w sprawie sztucznej inteligencji (AI Act) obowiązuje etapami. Według Komisji Europejskiej (stan strony na 3 sierpnia 2026 r.) zakazy niektórych praktyk obowiązują od lutego 2025 r., a przepisy dotyczące modeli AI ogólnego przeznaczenia od sierpnia 2025 r. Zasady przejrzystości obowiązują według Komisji od sierpnia 2026 r. Obowiązki dotyczące systemów wysokiego ryzyka zostały przesunięte przez pakiet omnibus AI: do grudnia 2027 r. dla przypadków użycia z załącznika III i do sierpnia 2028 r. dla AI w produktach regulowanych (załącznik I).
To, czy konkretny przypadek użycia agenta jest nim objęty, zależy od sposobu wykorzystania. Agent piszący kod to coś innego niż system oceniający aplikacje kandydatów. Sprawdź swój przypadek ze specjalistami. Ten artykuł nie stanowi porady prawnej.
Poziomy autonomii
Nie trzeba zaczynać od pełnej autonomii. Rozsądne jest podejście stopniowe. Najpierw agent tylko proponuje. Potem wprowadza zmiany po zatwierdzeniu. Później pracuje samodzielnie w ustalonych granicach. Dopiero na końcu kilku agentów działa przez dłuższy czas.
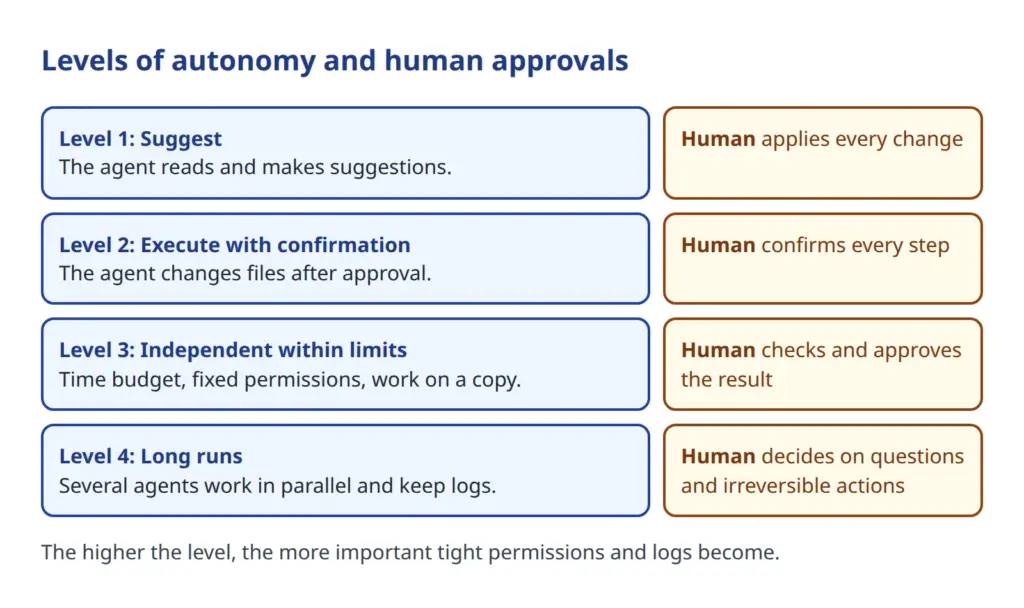
Na każdym poziomie istnieje stały punkt, w którym wkracza człowiek. Kto przechodzi na kolejny poziom dopiero po dobrych doświadczeniach, zachowuje kontrolę. Modele System1, takie jak Jev, należy odpowiednio uwzględnić.
Sprawdzone zabezpieczenia
Dobra wiadomość: najważniejsze ryzyka można znacznie ograniczyć znanymi środkami.
- Minimalne uprawnienia: agent dostaje tylko to, czego wymaga zadanie.
- Zatwierdzanie przez człowieka wszystkiego, czego nie da się cofnąć, np. usuwania, publikowania lub płacenia.
- Oddzielne obszary robocze: agent pracuje na kopii, aby zmiany nigdy nie trafiały bezpośrednio do oryginału.
- Testy i przeglądy, najlepiej przez osobne, niezależne role i przez ludzi.
- Rejestrowanie wszystkich kroków, aby później można było odtworzyć, co się wydarzyło.
- Tylko wersje robocze zamiast bezpośredniej publikacji: agent przygotowuje, człowiek zatwierdza.
- Trzymanie tajemnic z daleka: dane dostępowe i dane osobowe pozostają poza zasięgiem agenta.
- Wyznaczanie granic: budżety czasowe i kosztowe, których agent nie może przekroczyć.
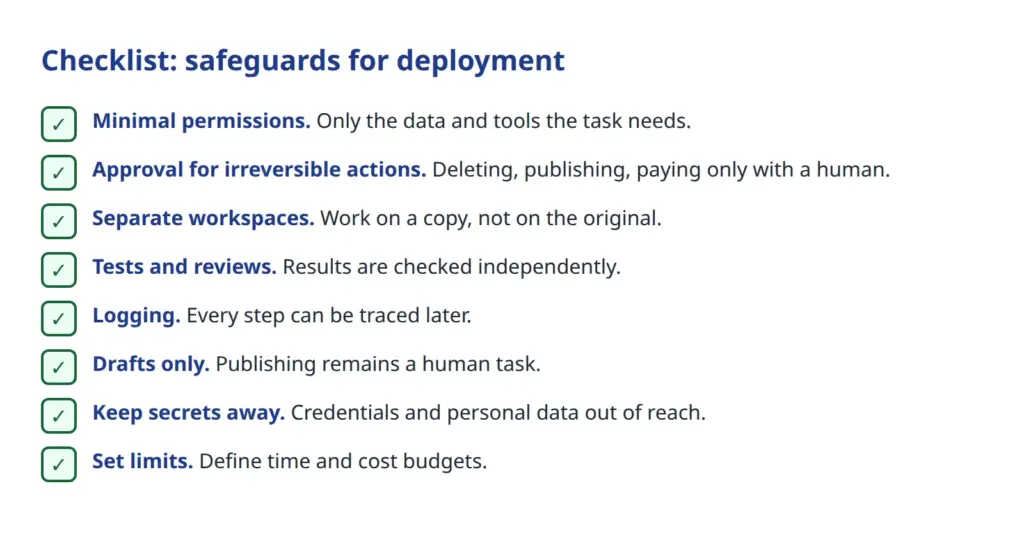
Te środki nie są niczym specyficznym dla AI. Odpowiadają temu, co robi się także wobec nowych pracowników: stopniowo przyznaje się dostępy, sprawdza ich pracę, ważne decyzje podejmuje się wspólnie. Różnica polega na szybkości. Agent może w kilka minut wyrządzić wiele szkód, jeśli nic go nie hamuje. Dlatego granice powinny być wymuszane technicznie, a nie tylko zapisane w instrukcji.
Jak zacząć
- Wybierz zadanie o niskim ryzyku, na przykład dokumentację wewnętrzną lub przypadki testowe.
- Ustal, które dane są zakazane, i trzymaj je z dala od agenta.
- Określ, kto sprawdza i zatwierdza wyniki.
- Po pierwszych przebiegach oceń: co poszło dobrze, gdzie wystąpiły błędy, ile to kosztowało?
- Dopiero potem rozszerzaj uprawnienia i zakres.
Podsumowanie
Agenci AI to coś więcej niż lepszy chatbot. Planują, działają, sprawdzają i pracują w zespole. Otwiera to przed MŚP nowe możliwości, zwłaszcza w rutynowej pracy, testach i dokumentacji. Wymaga to dyscypliny: wąskich uprawnień, jasnych zatwierdzeń, porządnych protokołów i czujnego spojrzenia na ochronę danych i koszty.
Zacznij od małych kroków i rozszerzaj autonomię stopniowo. W ten sposób wykorzystasz szanse, nie oddając kontroli.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.