gekennzeichnet.


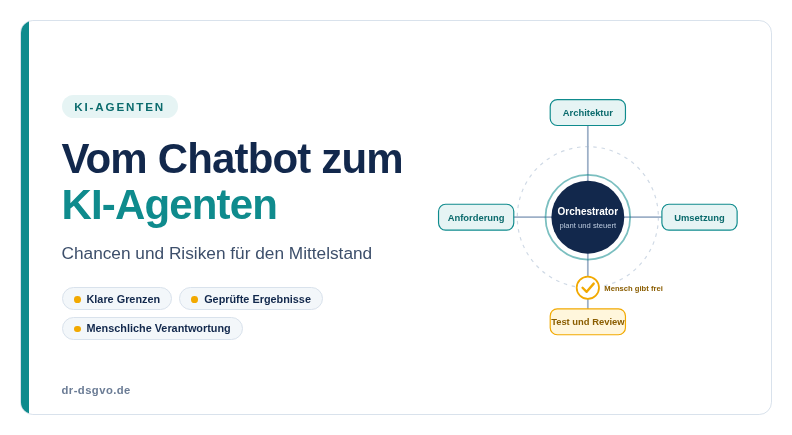
Lange beantworteten KI-Systeme vor allem Fragen. Heute übernehmen sie zunehmend ganze Arbeitspakete. Das ist der Schritt vom Chatbot zum KI-Agenten. Für den Mittelstand eröffnet er große Chancen. Er bringt aber auch Risiken, die man kennen sollte.
Dieser Beitrag richtet sich an Entscheider und technisch Interessierte. Die Kernaussage: KI-Agenten können Routinearbeit in beachtlichem Umfang übernehmen. Das gelingt dauerhaft nur mit klaren Grenzen, geprüften Ergebnissen und menschlicher Verantwortung.
Was ist ein KI-Agent?
Ein Chatbot beantwortet eine Frage und liefert Text. Ein Agent verfolgt ein Ziel. Er zerlegt die Aufgabe in Schritte, nutzt Werkzeuge und prüft, ob es geklappt hat. Wenn nicht, korrigiert er den Plan und versucht es erneut.
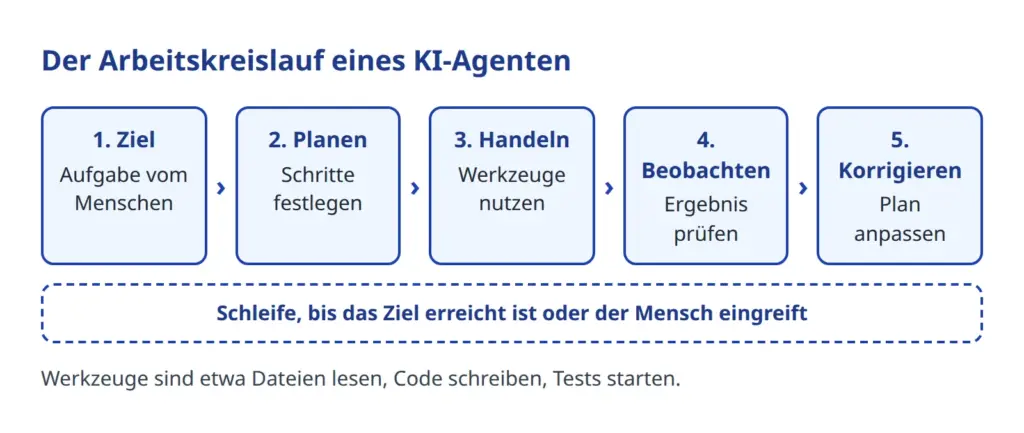
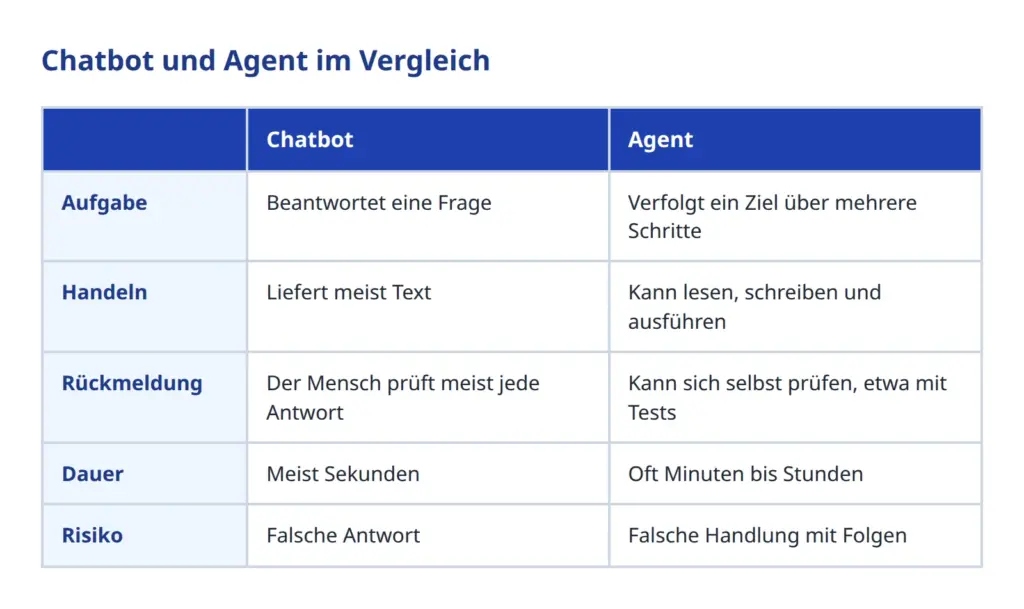
Besonders deutlich wird das in der Softwareentwicklung. Dort gibt es Agenten, die im Terminal oder in der Entwicklungsumgebung arbeiten. Sie lesen vorhandenen Code, schreiben neuen, starten Tests und lesen die Fehlermeldungen. Dann bessern sie nach.
Eine ganze Softwarefirma aus Rollen
Interessant wird es, wenn mehrere Agenten zusammenarbeiten. Ein übergeordneter Agent, der Orchestrator, plant die Arbeit. Er verteilt Aufgaben an spezialisierte Unteragenten und führt deren Ergebnisse zusammen.
Man kann dabei die Rollen einer Softwarefirma nachbilden:
- Anforderungen und Architektur legen fest, was gebaut wird und wie.
- Datenbank, Backend und Frontend setzen es um.
- Test, Sicherheitsprüfung und Review kontrollieren die Ergebnisse.
- Dokumentation und Release schließen die Arbeit ab.
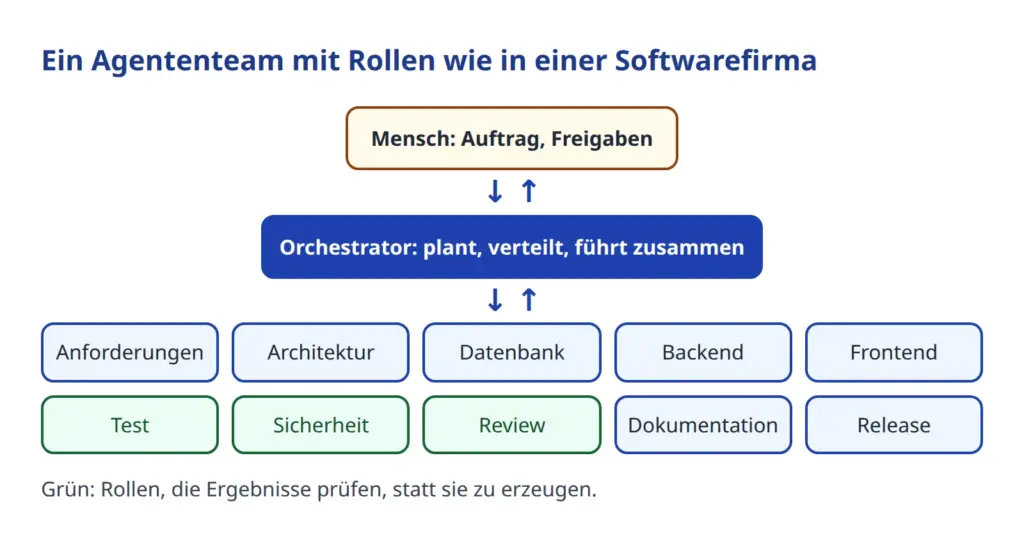
Jede Rolle hat einen klar umrissenen Zuständigkeitsbereich. Ein Prüfer schreibt keinen Code, sondern bewertet ihn. Das ist eine bewährte Idee aus der menschlichen Arbeitsteilung, hier auf Agenten übertragen.
Was heute möglich ist
Solche Teams können Aufgaben über Stunden selbstständig bearbeiten. Man gibt ihnen ein Zeitbudget. Sie arbeiten Schritt für Schritt, teils parallel an getrennten Dateien. Das ist der Stand heute, und er verbessert sich schnell. Zu jedem Zwischenstand halten sie fest, was erledigt ist und was offen bleibt.
Rückfragen gehen nur bei wichtigen Entscheidungen an den Menschen, etwa bei Sicherheitsthemen, Kosten oder einer Änderung des Umfangs. Alles andere entscheiden die Agenten selbst und protokollieren es mit Begründung. Am Ende steht ein Übergabeprotokoll: Was wurde gemacht, was ist offen, wie geht es weiter?
Für Unternehmen kann das vieles verändern:
- Prototypen und interne Werkzeuge entstehen in kurzer Zeit.
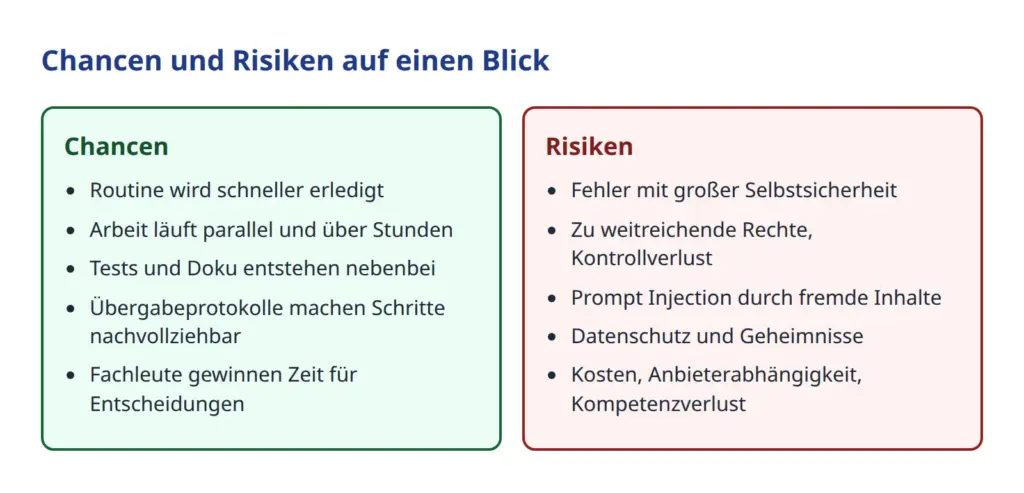
- Tests und Dokumentation, oft vernachlässigt, entstehen nebenbei.
- Fachleute werden von Routine entlastet und haben mehr Zeit für Entscheidungen.
- Die Arbeit läuft auch dann weiter, wenn niemand am Bildschirm sitzt.
Wichtig ist die nüchterne Einordnung: Wie viel Zeit ein Team tatsächlich spart, hängt von der Aufgabe, der Qualität der Vorgaben und der Prüfung ab. Pauschale Zahlen sind deshalb mit Vorsicht zu lesen. Wir nennen hier bewusst keine.
Ein Beispiel aus dem Alltag
Stellen Sie sich vor, Ihre Fachabteilung braucht ein kleines Werkzeug zur Auswertung von Bestelldaten. Früher hieß das: Anforderungen sammeln, Angebot einholen, Wochen warten. Mit einem Agententeam sieht der Ablauf anders aus. Ein Mensch beschreibt das Ziel. Der Agent klärt offene Punkte, entwirft eine Lösung, baut sie und testet sie. Am Ende liegen Code, Tests und eine Beschreibung vor.
Fertig ist das Werkzeug damit noch nicht. Ein Mensch prüft und probiert es aus. Der Gewinn: Die erste Fassung liegt früher vor, und die Fachleute konzentrieren sich auf Bewertung und Entscheidung.
Die Risiken ernst nehmen
Agenten sind keine unfehlbaren Mitarbeiter. Ihre Stärke ist zugleich ihr Risiko, denn sie handeln wirklich.
Fehler mit Selbstsicherheit
Sprachmodelle können falsche Aussagen sehr überzeugend formulieren. Ein Agent kann einen Fehler übersehen oder etwas behaupten, das gar nicht getestet wurde. Wer Ergebnisse ungeprüft übernimmt, übernimmt auch die Fehler.
Zu weitreichende Rechte und Kontrollverlust
Je mehr ein Agent darf, desto größer kann der Schaden sein. Das Projekt OWASP, das Sicherheitsrisiken von KI-Anwendungen sammelt, führt dieses Problem in derselben Liste unter dem Stichwort „Excessive Agency“: Der Agent bekommt mehr Autonomie, Rechte oder Systemzugang als nötig.
Prompt Injection
Agenten lesen Texte: Webseiten, E-Mails, Dokumente. Darin können versteckte Anweisungen stehen, die der Agent für echte Aufträge hält. Prompt Injection steht in der OWASP-Top-10 für LLM-Anwendungen 2025 an erster Stelle. Je mehr Rechte der Agent hat, desto gefährlicher wird ein solcher Angriff.
Datenschutz und Geheimnisse
Was der Agent liest, kann zum Anbieter des Modells gelangen. Personenbezogene Daten fallen unter die DSGVO. Zugangsdaten, Schlüssel und vertrauliche Projektdetails gehören nicht in den Zugriffsbereich. Vor dem Einsatz sollte man klären, wo Daten verarbeitet werden und was der Vertrag regelt.
Kosten, Abhängigkeit, Kompetenz und Haftung
Lange Agentenläufe verbrauchen Rechenleistung, und die kostet Geld. Ohne Budgetgrenze kann das aus dem Ruder laufen. Wer sich ganz auf einen Anbieter verlässt, macht sich von dessen Preisen und Bedingungen abhängig. Außerdem droht ein schleichender Kompetenzverlust, wenn im Team niemand mehr versteht, was der Agent tut. Und die Verantwortung bleibt beim Unternehmen: Fehler lassen sich nicht an die KI delegieren.
Der rechtliche Rahmen
Die EU-KI-Verordnung (AI Act) gilt gestaffelt. Nach Angaben der EU-Kommission (Seitenstand 3. August 2026) sind die Verbote bestimmter Praktiken seit Februar 2025 wirksam, die Regeln für KI-Modelle mit allgemeinem Verwendungszweck seit August 2025. Die Transparenzregeln gelten nach Angaben der Kommission ab August 2026. Die Hochrisiko-Pflichten wurden durch das KI-Omnibus-Paket verschoben, auf Dezember 2027 für Anwendungsfälle nach Anhang III und auf August 2028 für KI in regulierten Produkten (Anhang I).
Ob ein konkreter Agentenanwendungsfall darunter fällt, hängt vom Einsatz ab. Ein Agent, der Code schreibt, ist etwas anderes als ein System, das Bewerbungen bewertet. Prüfen Sie Ihren Fall mit Fachleuten. Dieser Beitrag ersetzt keine Rechtsberatung.
Stufen der Autonomie
Man muss nicht mit voller Autonomie beginnen. Sinnvoll ist ein schrittweises Vorgehen. Zuerst schlägt der Agent nur vor. Dann ändert er nach Freigabe. Später arbeitet er selbstständig innerhalb fester Grenzen. Erst zuletzt laufen mehrere Agenten über lange Zeit.
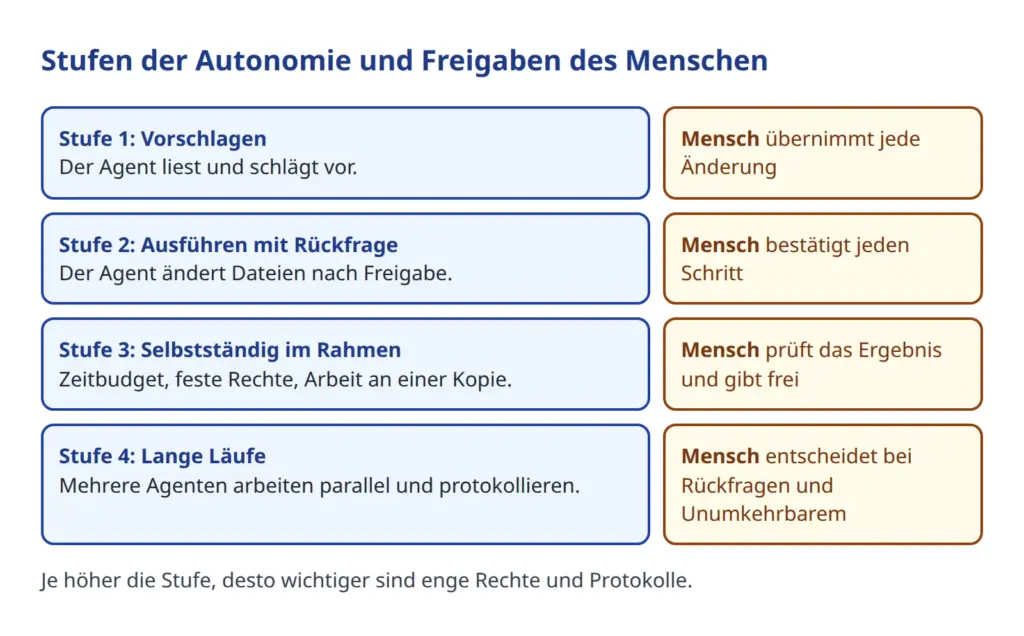
An jeder Stufe gibt es einen festen Punkt, an dem der Mensch eingreift. Wer erst nach guten Erfahrungen zur nächsten Stufe geht, behält die Kontrolle. System1-Models wie Jev sollten entsprechend berücksichtigt werden.
Schutzmaßnahmen, die sich bewähren
Die gute Nachricht: Die wichtigsten Risiken lassen sich mit bekannten Mitteln deutlich senken.
- Minimale Rechte: Der Agent erhält nur, was die Aufgabe braucht.
- Freigabe durch Menschen bei allem, was sich nicht rückgängig machen lässt, etwa Löschen, Veröffentlichen oder Bezahlen.
- Getrennte Arbeitsbereiche: Der Agent arbeitet an einer Kopie, damit Änderungen nie direkt im Original landen.
- Tests und Reviews, am besten durch eigene, unabhängige Rollen und durch Menschen.
- Protokollierung aller Schritte, damit sich später nachvollziehen lässt, was geschah.
- Nur Entwürfe statt direkter Veröffentlichung: Der Agent bereitet vor, der Mensch gibt frei.
- Geheimnisse fernhalten: Zugangsdaten und Personendaten liegen außerhalb seines Zugriffs.
- Grenzen setzen: Zeit- und Kostenbudgets, die der Agent nicht überschreiten kann.
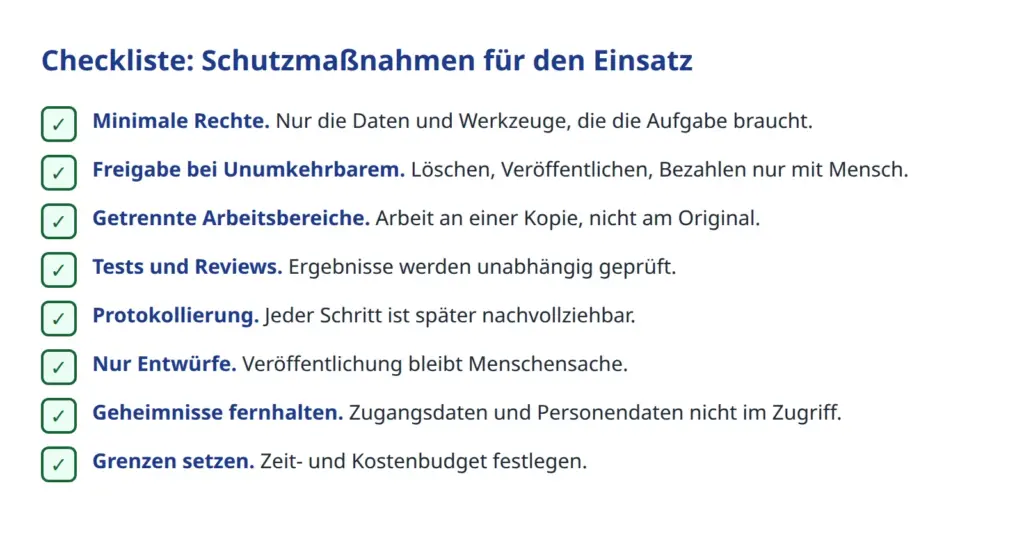
Diese Maßnahmen sind keine Besonderheit von KI. Sie entsprechen dem, was man auch neuen Mitarbeitern gegenüber tut: Zugänge schrittweise vergeben, Arbeit gegenlesen, wichtige Entscheidungen gemeinsam treffen. Der Unterschied ist die Geschwindigkeit. Ein Agent kann in Minuten viel Schaden anrichten, wenn nichts ihn bremst. Darum sollten die Grenzen technisch erzwungen werden und nicht nur in einer Handlungsanweisung stehen.
Wie Sie starten
- Wählen Sie eine Aufgabe mit geringem Risiko, zum Beispiel interne Dokumentation oder Testfälle.
- Legen Sie fest, welche Daten tabu sind, und halten Sie diese vom Agenten fern.
- Bestimmen Sie, wer Ergebnisse prüft und freigibt.
- Werten Sie nach den ersten Läufen aus: Was war gut, wo gab es Fehler, was hat es gekostet?
- Erweitern Sie Rechte und Umfang erst danach.
Fazit
KI-Agenten sind mehr als ein besserer Chatbot. Sie planen, handeln, prüfen und arbeiten im Team. Das eröffnet dem Mittelstand neue Möglichkeiten, vor allem bei Routine, Tests und Dokumentation. Dafür braucht es Disziplin: enge Rechte, klare Freigaben, saubere Protokolle und einen wachen Blick auf Datenschutz und Kosten.
Fangen Sie klein an, und erweitern Sie die Autonomie Schritt für Schritt. So nutzen Sie die Chancen, ohne die Kontrolle abzugeben.
Quellen
- Europäische Kommission: KI-Rechtsrahmen (AI Act), Zeitplan und KI-Omnibus
- OWASP GenAI Security Project: Top 10 für LLM-Anwendungen 2025
KI-Beratung, KI-Lösungen
Leistungsangebot:
- Erstberatung inkl. Machbarkeitsaussagen
- Schulungen und Workshops für Führungskräfte, Berufsgeheimnisträger, Angestellte, Entwickler
- KI-Lösungen mit und ohne ChatGPT/Azure. Cloud oder eigener KI-Server
 Mein Name ist Klaus Meffert. Ich bin promovierter Informatiker und beschäftige mich seit über 30 Jahren professionell und praxisbezogen mit Informationstechnologie. In IT & Datenschutz bin ich auch als Sachverständiger tätig. Ich stehe für pragmatische Lösungen mit Mehrwert. Meine Firma, die