gekennzeichnet.


Google verlagert die Betrugserkennung im erweiterten Schutz von Chrome auf Server und prüft zusätzlich kopierte Befehle. Für Unternehmen stellt sich damit eine Abwägung zwischen Schutzgewinn und Datenübermittlung. Der Beitrag klärt, was Google belegt, was bloße Herstellerangabe ist und was offen bleibt.
Neue Chrome-Schutzfunktionen im Überblick
Am 20.10.2026 hat das Chrome-Team in einem Beitrag im Google-Blog neue Schutzfunktionen vorgestellt. Dazu gehört die Chrome Gemini Betrugserkennung, die künftig serverseitig arbeitet. Hinzu kommt eine Prüfung der Zwischenablage gegen sogenannte ClickFix-Angriffe. Beides gilt nach der Ankündigung nur für den erweiterten Schutz von Safe Browsing (Enhanced Protection), nicht für den Standardschutz.
Für Admins und Datenschutzbeauftragte ist die Meldung aus zwei Gründen relevant. Zum einen verspricht sie Schutz vor einer Angriffsart, die klassische Download-Filter umgeht. Zum anderen werden dafür mehr Daten an Google übertragen. Die Presseberichte etwa von BleepingComputer und Help Net Security fassen die Ankündigung zusammen. Zur Steuerung im Unternehmen und zur datenschutzrechtlichen Einordnung äußern sie sich nicht.
Im folgenden wird beschrieben, was sich geändert hat, welche Daten Chrome im erweiterten Schutz übermittelt, welche Richtlinie die Betriebsart verbindlich festlegt und wie sich die Entscheidung dokumentieren lässt. Offene Punkte sind als solche gekennzeichnet. Eine Rechtsberatung ersetzt der Beitrag nicht.
Was Google an der Chrome-Betrugserkennung geändert hat
Laut Google-Blog gibt es in Chrome nun zwei Warnstufen: Seiten werden als „verdächtig“ oder als „gefährlich“ eingestuft. Die neue Stufe „verdächtig“ gilt bei aktiviertem erweitertem Schutz. Wie hoch die Quote falscher Alarme in dieser neuen Kategorie ist, nennt Google nicht.
Die zweite Änderung betrifft Gemini. Bereits im Vorjahr hat Chrome für Nutzer des erweiterten Schutzes auf unterstützten Geräten eine Gemini-Erkennung gegen Tech-Support-Betrug lokal auf dem Gerät eingesetzt. Nun kommt zusätzlich ein leistungsstärkeres Gemini-Modell auf Googles Servern zum Einsatz. Es bewertet nach Angaben des Blogs die dargestellte Marke, die Absicht der Seite und eine Betrugswahrscheinlichkeit. Safe Browsing verbindet dieses Ergebnis mit der Reputation der Domain und weiteren Signalen zu einem Gesamturteil. Erfasst werden jetzt auch gefälschte Antivirus-Meldungen und gefälschte Browser-Updates.
Die serverseitige Analyse soll auf alle Nutzer mit aktiviertem erweitertem Schutz ausgeweitet werden. Einen Zeitplan oder Regionen, auch für die EU, nennt der Beitrag nicht. Eine Aussage dazu wäre Spekulation und bleibt deshalb offen.
Zur Datensparsamkeit schreibt Google, Seitentext werde nur dann analysiert, wenn eine Seite sehr deutliche Betrugsindikatoren zeigt. Übertragene Inhalte würden flüchtig verarbeitet, nicht protokolliert, nicht gespeichert und nicht zum Training von Modellen verwendet. Das ist eine Herstellerangabe. Eine unabhängige Prüfung liegt nach den geprüften Quellen nicht vor.
Die Werbebotschaft lautet, Nutzer des erweiterten Schutzes seien „zehnmal sicherer“ als im Standardschutz. Das ist eine Angabe von Google. Wie die Zahl ermittelt wurde, ließ sich in den geprüften Quellen nicht nachvollziehen, und eine unabhängige Prüfung liegt nicht vor. Als Entscheidungsgrundlage taugt sie daher nur eingeschränkt.
ClickFix-Schutz: Was bei der Zwischenablage-Prüfung passiert
Bei ClickFix wird ein Nutzer auf einer Webseite dazu gebracht, einen Befehl selbst auszuführen. Typisch ist eine gefälschte Prüfung („Ich bin kein Roboter“) oder eine vermeintliche Fehlermeldung. Ein Klick kopiert einen Befehl in die Zwischenablage, danach soll er im Windows-Ausführen-Dialog, im Terminal oder in PowerShell eingefügt werden. Der kopierte Text weicht oft von dem ab, was die Seite anzeigt. Weil der Nutzer den Befehl selbst startet, greifen viele automatische Schutzmechanismen nicht. Microsoft beschreibt die Technik ausführlich und hält sie für verbreitet. Auch ein neuerer Microsoft-Beitrag vom August 2026 behandelt eine Kampagne dieser Art.
Genau hier setzt die neue Chrome-Funktion an. Erkennt Chrome bei einem Nutzer des erweiterten Schutzes, dass ein verdächtiger Befehl kopiert wurde, wird der Inhalt der Zwischenablage von personenbezogenen Daten bereinigt und zur Analyse an Safe Browsing gesendet. Fällt das Urteil „gefährlich“ aus, zeigt Chrome eine Warnung. Google gibt an, das System sei auf hohe Präzision ausgelegt, um legitime Entwicklertätigkeit möglichst nicht zu stören.
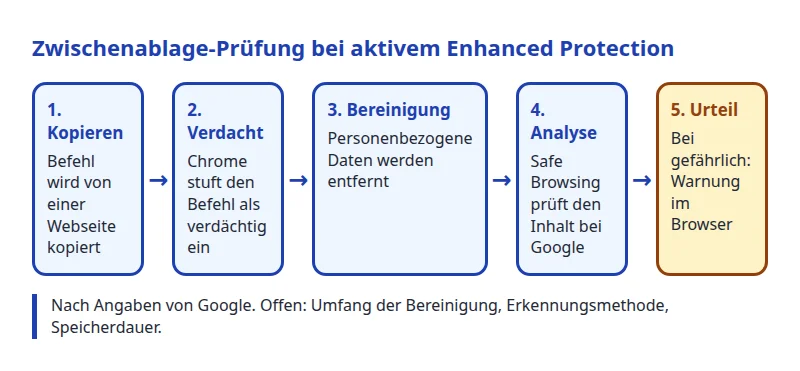
Zwei Feinheiten sind für die Einordnung wichtig. Erstens nennt das Google-Blog für die Zwischenablage-Prüfung ausdrücklich Safe Browsing, nicht Gemini. Beide Funktionen werden in den Meldungen oft zusammen genannt, sind aber nach der Quellenlage nicht gleichzusetzen. Zweitens bleibt offen, was die Bereinigung genau entfernt, wie ein Befehl als verdächtig erkannt wird und wie lange Google die Daten behält.
Safe Browsing erweiterter Schutz: Datenschutz und übermittelte Daten
Welche Daten Chrome im jeweiligen Modus überträgt, beschreibt die Chrome-Hilfe zu Safe Browsing. Im Standardschutz gleicht Chrome besuchte Adressen mit einer lokalen Liste ab. Ein verschleierter Teil der URL geht über einen Datenschutzserver, außerdem wird eine kleine Menge visueller Merkmale von Seiten geprüft. Im erweiterten Schutz teilt Chrome mehr: besuchte URLs, eine kleine Stichprobe von Seiteninhalten, Downloads, Erweiterungsaktivität und Systeminformationen. Ist ein Google-Konto angemeldet, werden diese Informationen mit dem Konto verknüpft.
Neu sind laut Ankündigung der Seitentext bei starken Betrugsindikatoren und der bereinigte, verdächtige Befehl aus der Zwischenablage. Die Hilfeseite nennt weder eine Speicherdauer noch eine abweichende Behandlung von Unternehmenskonten. Ob verwaltete Profile sich anders verhalten, ist damit nicht belegt.
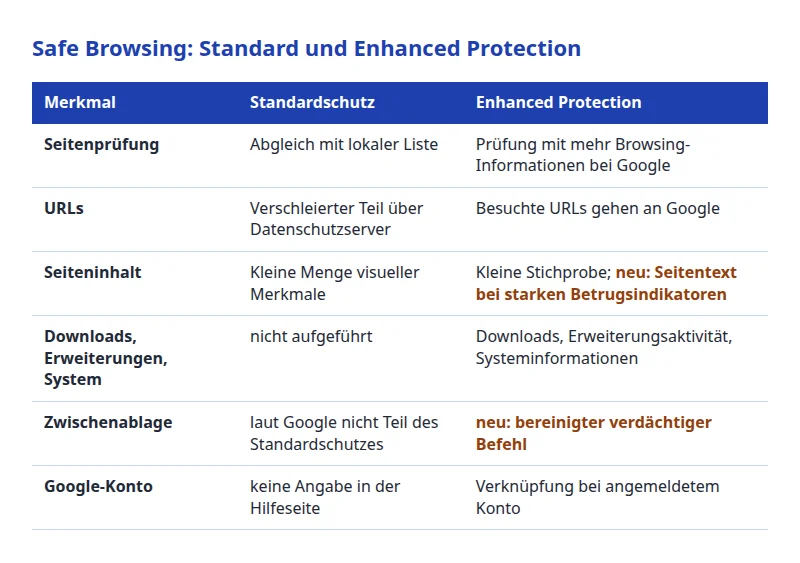
Aus Datenschutzsicht fallen drei Punkte auf. Die Kopplung an das Google-Konto macht aus technischen Daten potenziell Beschäftigtendaten. Die Zwischenablage kann trotz Bereinigung Inhalte enthalten, die nicht für Dritte bestimmt sind, etwa interne Kennungen oder Teile von Konfigurationen. Und die Erkennungslogik läuft vollständig bei Google, ihre Arbeitsweise ist von außen nicht nachprüfbar.
Für den Standardschutz gilt zusätzlich eine eigene Richtlinie, die den Weg der verschleierten URL-Hashes betrifft. Die Richtliniendefinition SafeBrowsingProxiedRealTimeChecksAllowed erlaubt im Standardmodus das Senden von Teil-Hashes über einen Proxy per Oblivious HTTP und wird ignoriert, wenn Safe Browsing deaktiviert oder auf erweitert gestellt ist. Das zeigt, wie unterschiedlich beide Modi aufgebaut sind. Mehr zu Chrome und Datenflüssen ist im Beitrag über den Inkognito-Modus in Chrome nachzulesen.
Chrome Gemini Betrugserkennung im Unternehmen steuern: SafeBrowsingProtectionLevel
Die zentrale Stellschraube für Admins ist die Richtlinie SafeBrowsingProtectionLevel. Nach der Richtliniendefinition im Chromium-Quelltext gibt es drei Werte:
- 0 (NoProtection): Safe Browsing ist nie aktiv.
- 1 (StandardProtection): Safe Browsing ist immer im Standardmodus aktiv. Das ist die Vorgabe.
- 2 (EnhancedProtection): Safe Browsing ist immer im erweiterten Modus aktiv. Das bringt laut Beschreibung besseren Schutz, erfordert aber, mehr Browsing-Informationen mit Google zu teilen.
Wird die Richtlinie verbindlich gesetzt, können Nutzer die Einstellung nicht ändern. Ist sie nicht gesetzt, arbeitet Chrome im Standardmodus, und Nutzer können den Modus selbst wechseln. Die Richtlinie gilt für Chrome auf Desktop und ChromeOS ab Version 83, für Android ab 87 und für iOS ab 88. Sie lässt sich pro Profil setzen und kann auch nur empfohlen werden.
Einen belegten Einzelschalter nur für die Gemini-Prüfung oder die Zwischenablage-Prüfung gibt es nach Quellenlage nicht.
Weder das Google-Blog noch die Presse erwähnen eine Admin-Steuerung. In den Richtliniendefinitionen im Chromium-Quelltext finden sich im Ordner SafeBrowsing unter anderem Einträge zu Deep Scanning, zu Proxied Real Time Checks und zur Allowlist, aber keiner, der die Zwischenablage-Prüfung ausdrücklich nennt. Das ist ein Befund zum Zeitpunkt der Recherche. Die offizielle Liste unter chromeenterprise.google/policies sowie die Release Notes sind vor der Entscheidung direkt zu prüfen, ebenso die Anzeige unter chrome://policy auf einem Testgerät.
Eine Abgrenzung ist wichtig. Die Richtlinien der Gruppe GenerativeAI betreffen andere Dinge. So steuert GeminiSettings die Verfügbarkeit der Gemini-App-Integration für Nutzer. Dass sie auch die serverseitige Betrugserkennung im Safe Browsing beeinflusst, ist nirgends belegt und wäre eine Annahme. Ebenso steht die Richtlinie SafeBrowsingExtendedReportingEnabled für eine andere Funktion, nämlich Berichte. Sie ist laut Definition veraltet und hat seit Chrome 145 keine Wirkung mehr. Zusätzliche Informationen für Safe Browsing werden seither über den erweiterten Schutz mit SafeBrowsingProtectionLevel aktiviert. Auch das Deep Scanning von Downloads hat eine eigene Richtlinie, SafeBrowsingDeepScanningEnabled.
Der Google-Leitfaden zur Sicherheitskonfiguration von Chrome nennt SafeBrowsingProtectionLevel unter den Richtlinien, die Änderungen durch Nutzer verhindern. Er ist ein älteres Dokument und deckt die neuen Funktionen nicht ab. Der Wortlaut ist vor einer Verwendung in internen Dokumenten zu prüfen.
Bei der Praxis lohnt sich eine nüchterne Prüfung. Eine Richtlinie mit Wert 2 erzwingt den erweiterten Modus. Ob dabei die neuen Funktionen für ein Gerät greifen, hängt von Rollout, Version und Plattform ab. Auch ob die Gemini-Analyse auf Enterprise-Lizenzen, Chrome Browser Cloud Management, Android und iOS gleich anwendbar ist, ist nicht belegt.
Schutz oder Übermittlung: Abwägung für Datenschutz und IT
Für die Entscheidung helfen vier Fragen. Wie hoch ist das Risiko durch ClickFix im eigenen Umfeld? Welche Datenarten gehen konkret an Google? Wie wird die Übermittlung gegenüber Beschäftigten transparent gemacht? Und wie wird die Entscheidung dokumentiert?
Das Risiko ist real: Microsoft bezeichnet die Technik als verbreitet, und sie trifft Büroarbeitsplätze ebenso wie Entwicklerrechner. Der Nutzen des erweiterten Schutzes ist aber nur als Herstellerangabe belegt. Die genannte Zehnfach-Zahl ist eine Angabe von Google und kein unabhängiger Nachweis, dass Schäden verhindert wurden.
Auf der Gegenseite steht die Übermittlung. Der erweiterte Schutz sendet URLs, Stichproben von Inhalten, Downloads, Erweiterungsaktivität und Systeminformationen. Hinzu kommen nun Seitentext und Befehle aus der Zwischenablage. Wer Beschäftigtendaten verarbeitet, muss prüfen, ob die Verarbeitung erforderlich ist und wie sie begründet wird. Für den Beschäftigungskontext gibt Art. 88 DSGVO den Mitgliedstaaten Spielraum. Gibt es einen Betriebsrat, ist früh zu klären, ob eine Mitbestimmung berührt ist.
| Option | Vorteil | Nachteil |
|---|---|---|
| Standardschutz erzwingen (Wert 1) | Weniger Daten an Google, einheitliche Vorgabe, keine Umgehung durch Nutzer | Keine neue Gemini-Prüfung, keine Zwischenablage-Prüfung, keine Warnstufe „verdächtig“ |
| Enhanced Protection erzwingen (Wert 2) | Neue Funktionen nach Google-Angaben verfügbar, einheitlicher Schutz | Mehr Datenübermittlung, Kontoverknüpfung, Dokumentations- und Informationspflichten |
| Nicht setzen (Nutzerwahl) | Geringer Aufwand | Uneinheitlicher Zustand, keine Kontrolle, schwer zu dokumentieren |
| Safe Browsing abschalten (Wert 0) | Keine Übermittlung an Safe Browsing | Verlust eines Basisschutzes, kaum zu rechtfertigen |
Die Tabelle ersetzt keine Prüfung des Einzelfalls. Sie zeigt, dass es nicht um „Schutz an“ oder „Schutz aus“ geht, sondern um die Frage, welcher Teil der Daten bei Google verarbeitet werden soll.
Offen ist außerdem die Rolle von Google. Ob Google bei der Chrome-Nutzung im Unternehmen als Verantwortlicher oder als Auftragsverarbeiter auftritt, welche Rechtsgrundlage greift und ob die Verarbeitung vertraglich geregelt ist, lässt sich aus den geprüften Quellen nicht beantworten. Das ist ein Prüfauftrag, etwa mit Blick auf Art. 28 DSGVO und die Vertragsunterlagen der eingesetzten Chrome- oder Workspace-Lizenz. Einen groben Überblick über Datenflüsse bei KI-Funktionen bietet der Beitrag KI und Datenschutz: Wie viel weiß der Assistent.
Darf ein Unternehmen den erweiterten Safe-Browsing-Schutz in Chrome aktivieren, obwohl dabei Seitentext und kopierte Befehle an Google gehen?
Für die Dokumentation genügt eine kurze Prüfliste:
- Zweck und Erforderlichkeit der Aktivierung festhalten, einschließlich der betrachteten Alternativen.
- Datenarten aus der Chrome-Hilfe und der Google-Ankündigung auflisten, offene Punkte kennzeichnen.
- Rolle von Google und Vertragsgrundlage prüfen und das Ergebnis ablegen.
- Beschäftigte informieren, gegebenenfalls den Betriebsrat einbinden.
- Eintrag im Verzeichnis der Verarbeitungstätigkeiten ergänzen.
- Prüftermin festlegen, weil sich Funktionen und Richtlinien ändern können.
ClickFix-Schutz über den Browser hinaus
Der Browser warnt, er verhindert nichts. Die eigentliche Ausführung findet im Betriebssystem statt, und dort entscheidet der Nutzer. Ein Schutzkonzept gegen ClickFix besteht deshalb aus mehreren Schichten.
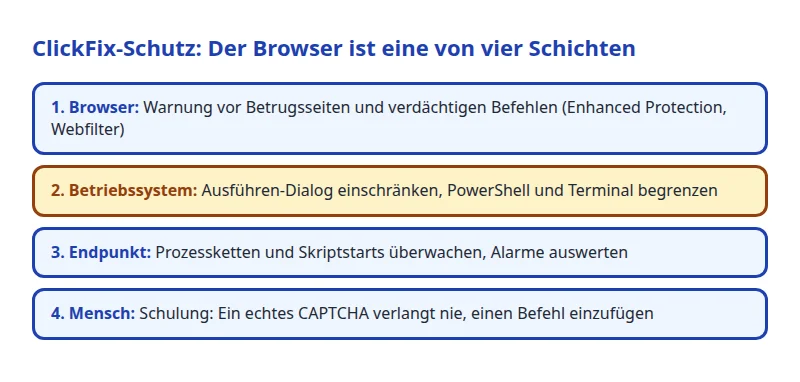
Auf Betriebssystemebene empfiehlt Microsoft in seiner Analyse zu ClickFix, den Ausführen-Dialog zu sperren, wenn er nicht benötigt wird. Der Eintrag RunMRU in der Registry hilft zudem bei der Spurensuche. Wo PowerShell und die Eingabeaufforderung nicht für alle Beschäftigten nötig sind, lassen sie sich einschränken.
Auf Endpunktebene sollten Prozessketten überwacht werden, in denen ein Browser oder der Explorer ein Skript oder ein Systemprogramm startet. Auffällig sind außerdem Befehle, die Dateien aus dem Netz nachladen. Warnungen aus dem Endpunktschutz sollten ausgewertet und nicht nur gesammelt werden. Ein Webfilter reduziert zusätzlich die Zahl der Betrugsseiten, die überhaupt erreichbar sind.
Schließlich bleibt der Mensch. Eine kurze Schulung mit einem einzigen Merksatz hilft: Ein echtes CAPTCHA verlangt nie, einen Befehl einzufügen. Die Hintergründe zu betrügerischen Nachrichten sind in Phishing und die Echtheit elektronischer Nachrichten beschrieben.
Was noch offen ist und wie Admins vorgehen
Nach der Quellenlage sind mehrere Fragen nicht beantwortet:
- Es gibt keine belegte Richtlinie, die nur die Gemini-Prüfung oder nur die Zwischenablage-Prüfung steuert.
- Rollout-Zeitplan und Regionen, auch für die EU, sind nicht genannt.
- Ob sich verwaltete Profile oder Enterprise-Lizenzen anders verhalten, ist nicht belegt. Ebenso offen ist die Anwendung auf Android und iOS.
- Umfang der Bereinigung, Erkennungsmethode und Speicherdauer sind nicht beschrieben.
- Rolle von Google (Verantwortlicher oder Auftragsverarbeiter) und die Rechtsgrundlage für den Unternehmenseinsatz sind nicht belegt.
- Die Quote falscher Warnungen bei der neuen Stufe „verdächtig“ ist nicht veröffentlicht.
- Die Zusicherung zur flüchtigen Verarbeitung und die Zehnfach-Aussage sind nicht unabhängig geprüft.
Für ein vernünftiges Vorgehen reicht eine überschaubare Folge von Schritten. Zunächst sollte der Ist-Zustand erhoben werden: Welche Chrome-Version läuft, und ist SafeBrowsingProtectionLevel gesetzt? Die Anzeige chrome://policy zeigt das auf einem Testgerät. Danach bietet sich eine Pilotgruppe an, etwa die IT oder Entwicklung, in der Enhanced Protection verbindlich gesetzt wird. In dieser Gruppe lässt sich beobachten, welche Warnungen erscheinen und ob legitime Arbeitsabläufe gestört werden.
Parallel sind die Release Notes und die Richtlinienliste unter chromeenterprise.google/policies zu beobachten. Sollte Google künftig eine Einzelsteuerung einführen, verändert das die Abwägung. Zudem ist es sinnvoll, Google schriftlich um Aussagen zur Verarbeitungsrolle, zur Speicherdauer und zur Bereinigung der Zwischenablage zu bitten und die Antwort abzulegen.
Am Ende steht die dokumentierte Entscheidung mit Begründung, Datum und Prüftermin. Ob Enhanced Protection im Unternehmen erzwungen, freigestellt oder ausgeschlossen wird, ist eine Einzelfallentscheidung. Wichtig ist, dass sie bewusst getroffen wird, auf belegten Fakten beruht und sich später nachvollziehen lässt.
 Mein Name ist Klaus Meffert. Ich bin promovierter Informatiker und beschäftige mich seit über 30 Jahren professionell und praxisbezogen mit Informationstechnologie. In IT & Datenschutz bin ich auch als Sachverständiger tätig. Ich stehe für pragmatische Lösungen mit Mehrwert. Meine Firma, die