Un informe de seguridad arroja nueva luz sobre las subastas publicitarias en tiempo real en internet: a través de anuncios en dispositivos Starlink podrían recopilarse datos y, en el peor de los casos, incluso llegar software malicioso. Qué está probado, qué solo se sospecha y qué deberían revisar ahora las empresas se presenta por separado, según el grado de evidencia.
La publicidad en la red parece inofensiva. Aparece un banner, arranca un vídeo, una app muestra un anuncio. Detrás funciona un mercado en el que, en fracciones de segundo, datos sobre dispositivos y ubicaciones llegan a muchas empresas. Este real-time bidding se conoce desde hace años y ha sido criticado por los defensores de la protección de datos. Un caso actual en torno a dispositivos Starlink vuelve a poner el procedimiento en los titulares.
Empecemos por la técnica. Al final sigue un catálogo de medidas de protección para dispositivos, red y la propia web.
Real-time bidding explicado de forma sencilla: una subasta en cada visita a una página
El real-time bidding (RTB) es un procedimiento automatizado de pujas por espacios publicitarios. En cuanto se carga una página web o una app que contiene un espacio publicitario libre, ese espacio se subasta. El proceso dura solo fracciones de segundo, normalmente bastante menos de un segundo. Quien se adjudica la puja ve aparecer su anuncio antes incluso de que la página termine de cargarse.
En la subasta en tiempo real intervienen varios roles:
- Publisher: el operador de la página web o la app que ofrece el espacio publicitario.
- SSP (supply-side platform): el proveedor técnico del publisher, que pone el espacio a la venta.
- Ad exchange: la bolsa publicitaria, que distribuye las solicitudes entre muchos interesados.
- DSP (demand-side platform): el software de puja de los anunciantes, que emite ofertas de forma automática.
- Anunciantes: empresas que quieren mostrar su anuncio.
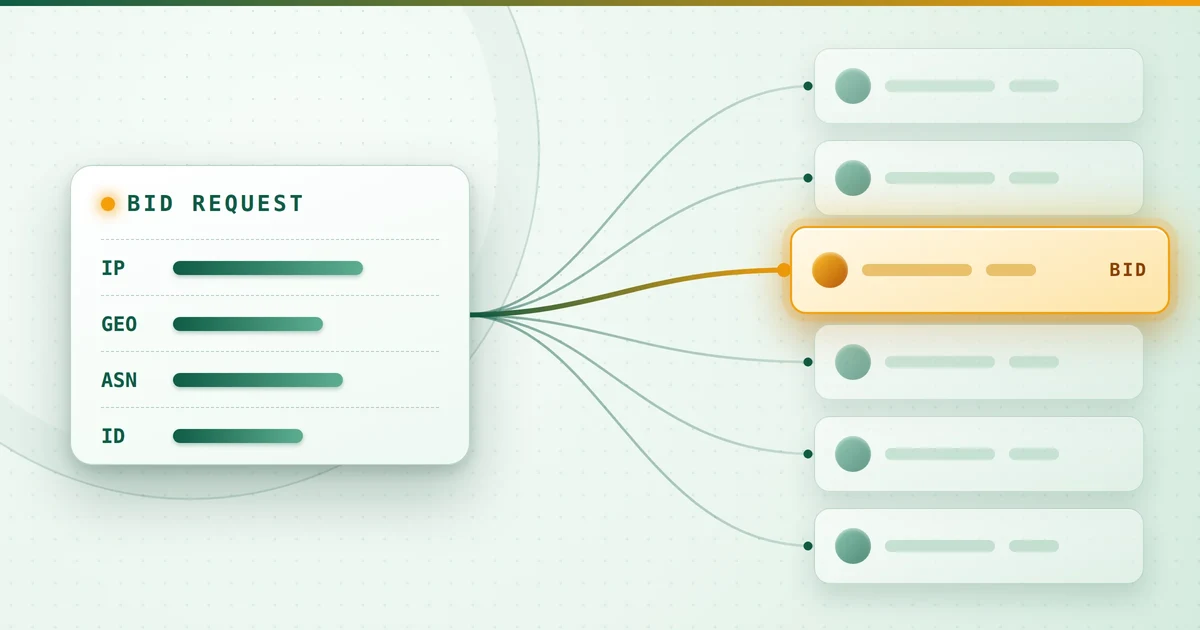
El proceso empieza con una solicitud de puja, la llamada bid request. La SSP incluye en ella datos sobre la visita a la página y la envía a la bolsa. La bolsa reenvía la solicitud a muchos postores. Cada postor decide si puja y cuánto, y compara los datos con sus propios perfiles. Gana la oferta más alta. La imagen muestra el proceso de forma simplificada.
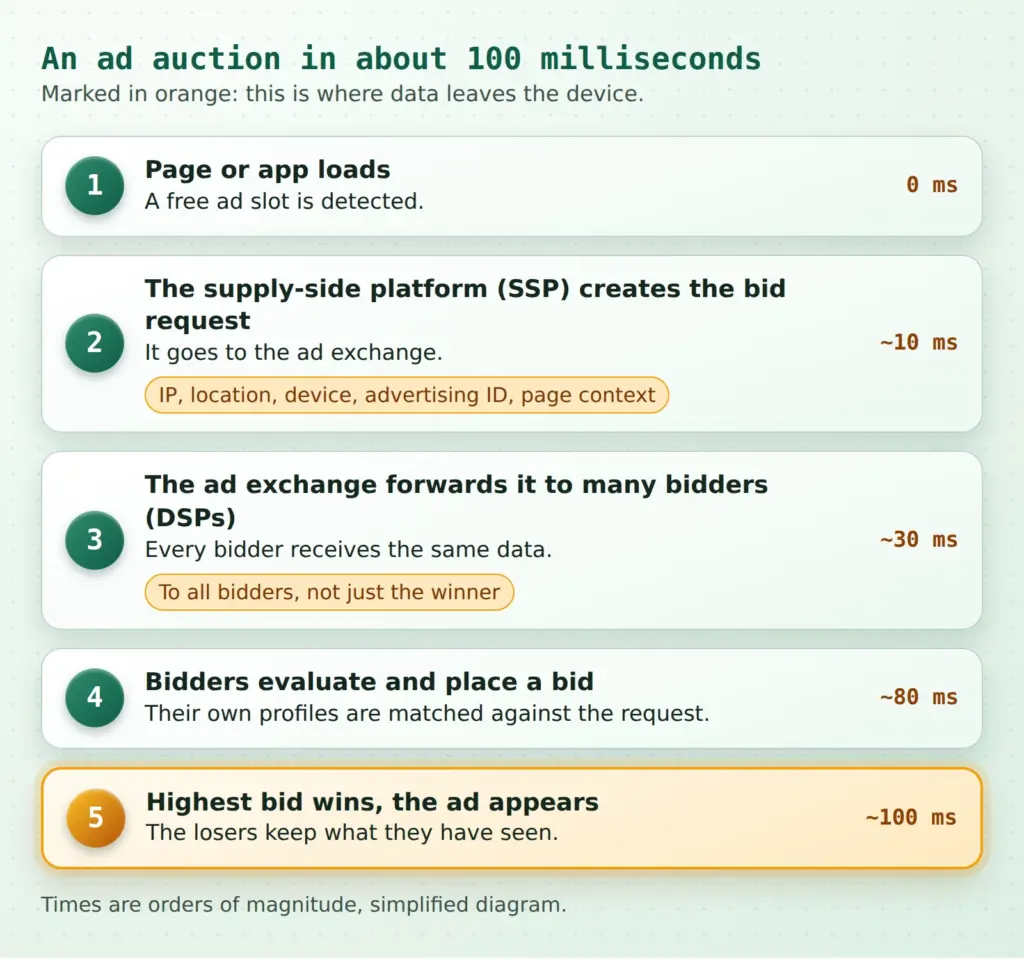
Lo decisivo es un punto que suele perderse en las explicaciones del sector: la solicitud de puja llega a todos los postores participantes, no solo al ganador final. Quien pierde ha recibido los datos de todos modos. A ello se suma el llamado cookie matching, en el que las empresas publicitarias cotejan sus identificadores entre sí para reconocer a un usuario en distintas páginas. Una descripción ilustrativa, con un ejemplo de un carrito de la compra olvidado, se encuentra en el episodio 43 del pódcast sobre real-time bidding.
Sobre las grandes plataformas publicitarias y su papel como recolectoras de datos se informa también en el artículo sobre el gigante de los datos y la publicidad en tiempo real. La técnica no se limita a un proveedor, sino que es un estándar del mercado.
Qué datos se envían en el real-time bidding
Qué datos contiene una solicitud de puja depende del proveedor, del dispositivo y de la página. Los siguientes datos de la bid request son típicos. La tabla muestra también lo que puede deducirse de ellos.
| Campo de datos | Ejemplo | Qué puede deducirse |
|---|---|---|
| Dirección IP | Dirección de la conexión | Ubicación aproximada, operador de red, reconocimiento de la misma conexión |
| Ubicación | Región, ciudad o coordenadas exactas | Lugar de estancia y, con datos de apps, también patrones de movimiento |
| ASN (identificador de red) | Número de la red | Proveedor y tipo de conexión; en redes pequeñas, también la organización |
| Tipo de dispositivo y sistema operativo | Smartphone, portátil, versión | Modelo del dispositivo, nivel de actualización, clase de dispositivo |
| Resolución de pantalla y navegador | Tamaño, configuración de idioma | Huella digital para el reconocimiento sin cookie |
| ID de publicidad | Identificador aleatorio del dispositivo | Vinculación de apps, visitas y ubicaciones a lo largo del tiempo |
| Contexto de la página o app | Dirección, nombre de la app, categoría | Intereses, profesión, salud u orientación política |
| Señal de consentimiento (TC String) | Consentimiento codificado | Qué fines y socios se habrían autorizado supuestamente |
Hay una diferencia entre navegador y app. En el navegador, las cookies y el mencionado cookie matching desempeñan un papel importante. En las apps, en cambio, se dispone del ID de publicidad y, a menudo, de datos de ubicación precisos. Donde no se puede instalar una cookie, las características del dispositivo como la resolución, el navegador y el idioma ayudan a reconocerlo, como se describe en el artículo sobre browser fingerprinting.
La pregunta central es, por tanto, qué se revela sin ninguna interacción:
¿Qué revelan los dispositivos a través del real-time bidding, aunque nadie haga clic en un anuncio?
Sobre la magnitud, la organización irlandesa de derechos civiles ICCL aporta una cifra. En su informe de 2022, la organización indica que el sector expone el comportamiento en línea y la ubicación de una persona en Europa una media de 376 veces al día, y en EE. UU. 747 veces.
En el real-time bidding, todos los postores ven los datos, no solo el ganador de la subasta.
De ello se deriva un problema estructural. Quien introduce datos una vez en el circuito de subastas apenas puede controlar adónde van ni qué hacen con ellos los destinatarios. Una sola solicitud puede parecer inofensiva. Solo la suma de muchas solicitudes, recopiladas durante semanas y vinculadas a un ID de publicidad, da una imagen precisa.
El caso Starlink: quién, dónde, cuánto
El origen del debate actual es una cadena de informes. El Citizen Lab de la Universidad de Toronto publicó a mediados de octubre de 2026 el informe sobre «AdFection», un método en el que la infraestructura publicitaria se utiliza para ataques con spyware. A continuación llegó un análisis de la empresa de seguridad TrendAI titulado «Invasive Ads».
Se obtiene el siguiente panorama:
- «Shadow-Earth-79» parece referirse a la empresa israelí Discover-Tech.
- En el periodo de observación de 90 días, Shadow-Earth-79 alcanzó el 12,9 % de la publicidad en dispositivos Starlink. Es el segundo puesto tras Steelhouse, con más del 38 %, y esta clasificación se refiere a esos 90 días. Por cierto: Steelhouse se integró en la empresa MNTN.
- Llama la atención el factor: la cuota en el segmento Starlink era casi cinco veces mayor que la cuota general de Shadow-Earth-79. En el caso de Steelhouse es de 2,2 veces.
- En el periodo más largo, de junio de 2024 a junio de 2026, Shadow-Earth-79 fue líder del mercado de publicidad relacionada con Starlink en 105 países. Entre ellos está Alemania, donde casi uno de cada tres espacios publicitarios en dispositivos Starlink fue para él.

Llama la atención la orientación. Según los informes, no se dirige solo a los usuarios de Starlink en general, sino, en varios países, especialmente a servicios gubernamentales cuyos dispositivos se conectan a la red a través de Starlink. Además, el actor estaría activo en países en los que los anunciantes occidentales no suelen operar, entre ellos territorios sancionados y regiones con advertencias de viaje.
La sospecha es que al actor le interesa menos vender productos que recopilar datos. En las subastas publicitarias, los intermediarios reciben datos como la ubicación, la dirección IP, el identificador de red, el tipo de dispositivo y la resolución de pantalla. Con el ID de publicidad, el seguimiento de clics y el historial de ubicaciones pueden crearse perfiles de comportamiento. Además, la publicidad personalizada podría transportar software malicioso.
Cómo se establece exactamente la relación con Starlink sigue sin estar claro. Se habla de «dispositivos conectados a Starlink». No puede determinarse con certeza si los espacios publicitarios se detectaron en dispositivos detrás de conexiones Starlink o en determinadas redes.
Acusación de spyware y atribución
El caso se compone de partes con un grado de evidencia muy distinto.
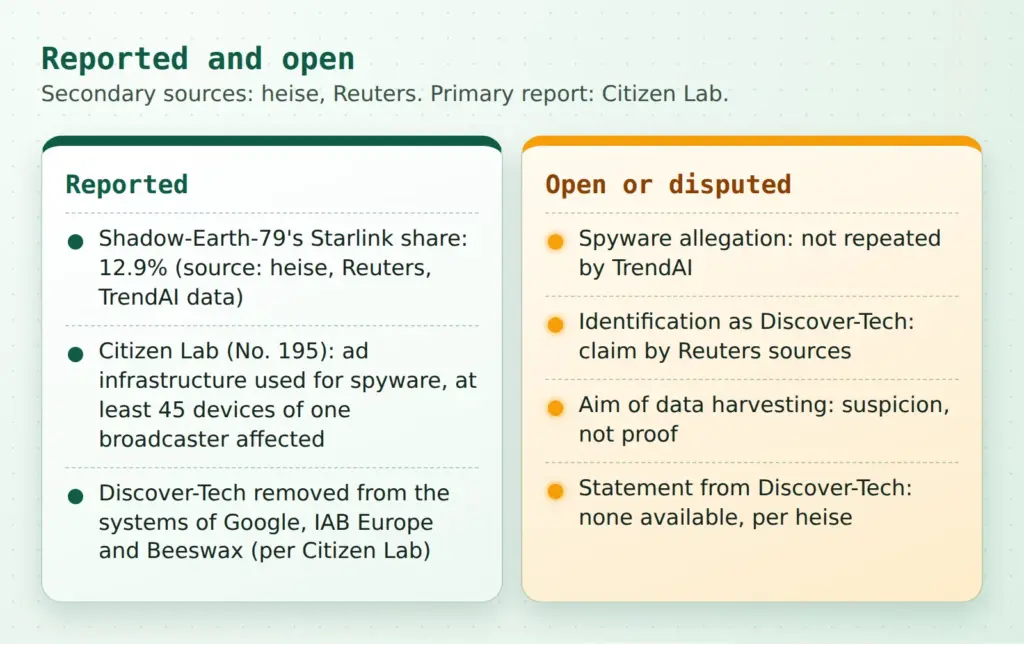
El Citizen Lab describe pruebas técnicas. Según ellas, al menos 45 dispositivos de la cadena Al Jazeera fueron objetivo en 2024 y 2025 de ataques que se atribuyen con un alto grado de certeza al spyware de Candiru. La plataforma Controlium de Discover-Tech permitiría a los clientes seleccionar dispositivos a partir de ID de publicidad, ID de navegador o direcciones IP y hacerles llegar código malicioso. Se analizaron unos cuatro mil millones de registros de pujas del periodo de marzo a junio de 2026. Muestran anuncios en casi 200.000 apps y sitios web, entre ellos también redes de gobiernos, ejército, medios de comunicación e infraestructuras críticas.
Al mismo tiempo, el propio Citizen Lab señala un límite: que un anuncio se haya mostrado en un dispositivo no demuestra todavía una infección. De las impresiones por sí solas no se deduce un ataque.
Un anuncio por sí solo no demuestra una infección.
Según Citizen Lab, Google, IAB Europe y Beeswax han eliminado a Discover-Tech de sus sistemas. Sin embargo, la publicidad relacionada con Starlink como tal no es una prueba de un ataque. Es un indicio de un patrón llamativo. Para los responsables de protección de datos, el caso es sobre todo un ejemplo práctico de lo que la estructura de subastas permite en principio, y no un veredicto sobre una empresa concreta.
Por qué los defensores de la protección de datos critican el real-time bidding desde hace años
La crítica a la subasta en tiempo real es anterior al caso Starlink. El núcleo: los datos personales llegan a un número inabarcable de destinatarios que los usuarios no conocen y con los que no tienen ninguna relación. Un consentimiento conforme al artículo 6 del RGPD tendría que ser informado y libre. Eso es difícil de imaginar con cientos de posibles destinatarios en un banner (aunque en numerosos sitios web se intente de forma más bien desganada). A ello se suma que, una vez transmitidos los datos, su supresión apenas puede exigirse en la práctica.
También el acceso al dispositivo terminal está sujeto a normas. Quien almacena o lee información en el dispositivo necesita, en principio, un consentimiento, regulado en la ley alemana de protección de datos en telecomunicaciones y servicios digitales (TDDDG). Esto afecta tanto a las cookies como a la lectura de características del dispositivo.
El TJUE se ha pronunciado sobre IAB Europe (C-604/22). El TC String, el consentimiento codificado de los usuarios, puede ser un dato personal, e IAB Europe puede ser corresponsable, junto con sus miembros, de su recogida. Esto no se aplica automáticamente a todos los tratamientos posteriores en el procedimiento de pujas.
Puede constatarse que intermediarios de datos u otras entidades podrían actuar como oyentes silenciosos. Quien recibe solicitudes de puja puede almacenar los datos, y el remitente carece de cualquier control técnico sobre ello. El caso Starlink sirve aquí como prueba práctica de este riesgo estructural.
Sobre la relación entre consentimiento y tracking hay información de fondo en el blog, en el artículo sobre el tracking. Si los fines basados en el consentimiento también se respetan técnicamente es una cuestión aparte, que vuelve a aparecer más abajo en relación con la propia web.
Riesgos para viajeros de negocios, personal de campo y autoridades
¿Por qué precisamente los dispositivos Starlink son un tema? Las conexiones por satélite suelen tener pocos usuarios por red. Se utilizan en regiones remotas. Además, se emplean en autoridades, organizaciones humanitarias y zonas de conflicto. Quien compra publicidad allí de forma dirigida llega, con poca dispersión, a un grupo pequeño y posiblemente interesante.
De los datos de la bid request puede deducirse bastante. La dirección IP y el identificador de red muestran aproximadamente la ubicación y, en redes pequeñas, la organización. Un ID de publicidad enlaza visitas aisladas en un historial. Con la ubicación precisa procedente de una app surge un perfil de movimientos. Esto vale también con independencia de Starlink.
Situaciones prácticas:
- Personal de campo con punto de acceso móvil: todos los dispositivos comparten una dirección IP, pero sus características los siguen diferenciando.
- WLAN de hotel en viajes de negocios: la red revela el lugar de estancia, incluso sin GPS.
- Obras o delegaciones con conexión por satélite: una red pequeña puede asignarse a una organización.
- Viajes a países con advertencias de viaje: según TrendAI, allí se observó un comportamiento publicitario llamativo.
Una evaluación de riesgos sencilla ayuda. El riesgo es bajo en el trabajo de oficina en la red corporativa normal con dispositivos estándar. Es elevado en caso de viajes frecuentes, acceso a información confidencial o despliegue en regiones en conflicto. Es alto para personas que pueden considerarse objetivo, por ejemplo en el entorno de medios de comunicación o autoridades. De ello se derivan medidas de distinto rigor.
Medidas de protección en los dispositivos y en la red
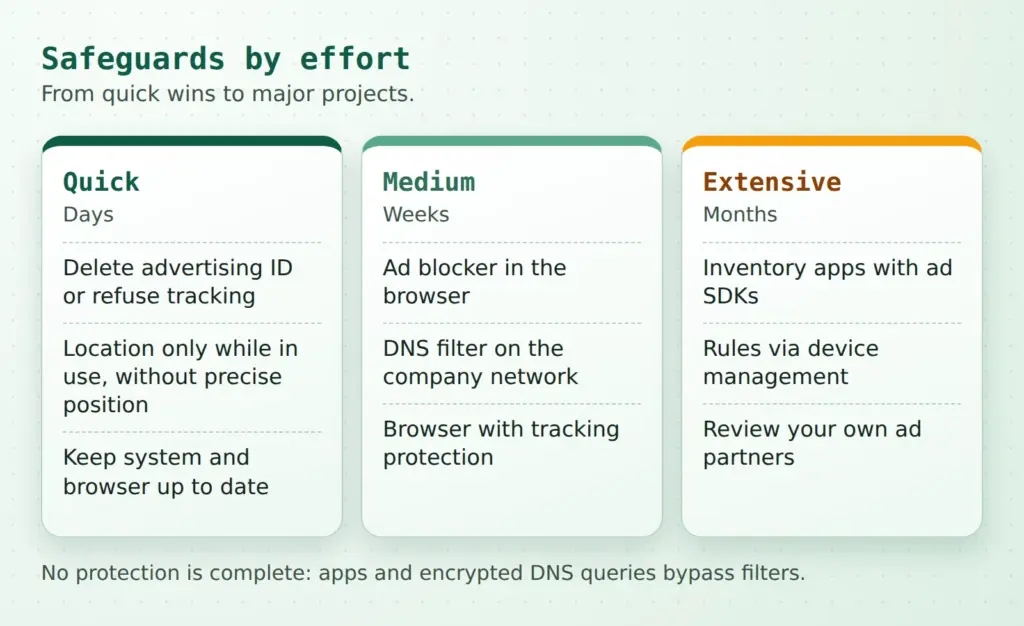
No existe una protección completa contra la transmisión en la subasta publicitaria. Pero sí hay medidas que reducen los datos y la superficie de ataque. El resumen muestra una priorización según el esfuerzo.
Aplicables rápidamente
- Desactivar el ID de publicidad: en Android, el ID de publicidad puede eliminarse en los ajustes. En el iPhone se puede rechazar el seguimiento por app. Cómo gestionarlo de forma centralizada depende de la gestión de dispositivos (MDM) y del fabricante. Las directrices concretas deben contrastarse antes de su uso con la documentación del fabricante correspondiente.
- Restringir el acceso a la ubicación: permitir el acceso solo mientras se usa la app y desactivar la ubicación precisa donde no se necesite.
- Instalar las actualizaciones sin demora: contra los llamados ataques de cero clics, que actúan sin intervención del usuario, ayudan sobre todo los sistemas operativos y navegadores actualizados. Para personas especialmente expuestas, Apple, por ejemplo, ofrece un modo de aislamiento (Lockdown Mode). Los detalles deberían encontrarse en la documentación del fabricante.
Esfuerzo medio
- Bloqueadores de anuncios en dispositivos corporativos: las extensiones del navegador o un filtro DNS en la red corporativa bloquean muchas solicitudes publicitarias antes de la subasta. Los límites: las apps suelen usar sus propias vías, las consultas DNS cifradas (DoH) pueden eludir el filtro y las listas de bloqueo requieren mantenimiento.
- Navegador con protección contra el rastreo: los navegadores modernos bloquean las cookies de terceros y los rastreadores conocidos. Tampoco es una protección completa, pero reduce notablemente el flujo de datos.
Laboriosas
- Inventariar las apps con SDK publicitarios: hay que comprobar qué apps se ejecutan en los dispositivos corporativos, qué módulos publicitarios contienen y si son necesarias. Las apps que no se necesitan deben eliminarse.
- No entender las conexiones por satélite como protección: el cambio de direcciones IP e identificadores de dispositivo no impide el reconocimiento si otras características se mantienen.
Para la propia presencia web existen además los Web Security Checks. No sustituyen una directriz para dispositivos, pero ayudan a encontrar puntos débiles. Para los viajeros de negocios rige además un principio sencillo: cuantas menos apps con publicidad, menos postores ven el dispositivo.
Real-time bidding en la propia web: revisar el consentimiento y los socios publicitarios
El caso no afecta solo a los usuarios, sino también a los operadores de páginas web y espacios publicitarios. Quien muestra publicidad forma parte de la cadena y transmite los datos de sus visitantes a la bolsa. Por eso, los responsables de marketing deberían conocer las cuestiones de protección de datos relacionadas con el RTB en la empresa. La gestión del consentimiento en la configuración publicitaria debe hacer exactamente lo que promete el banner.
Una lista de comprobación para la propia web:
- Conocer a los socios: ¿qué SSP, bolsas y socios de header bidding funcionan en la página? La lista debería existir por escrito y estar actualizada.
- Probar el banner: ¿el consentimiento activa realmente solo los servicios elegidos? ¿Se cargan servicios de terceros ya antes del consentimiento? Puede observarse en las herramientas para desarrolladores del navegador, en la pestaña Red. La crítica a la carga previa al consentimiento también es un tema en el pódcast Datenschutz Deluxe.
- Leer el TC String y las listas de proveedores: ¿qué socios figuran en las listas y corresponde eso a los contratos?
- Contratos y verificabilidad: ceder espacios publicitarios solo a socios con los que exista un contrato y cuyo tratamiento sea trazable.
- Considerar alternativas: la publicidad contextual, que se orienta al entorno de una página y no a las personas, funciona sin datos personales.
- Preguntar tras el caso: ¿se ha eliminado a Discover-Tech de las listas de socios? Puede preguntarse por escrito al proveedor de servicios publicitarios.
Resultan útiles la guía de herramientas de consentimiento en páginas web y el artículo sobre el muy cuestionable Google Consent Mode. Quien quiera medir el éxito encontrará alternativas en seguimiento de conversiones sin problemas de protección de datos, y sobre los riesgos para los anunciantes hay un artículo sobre Google Ads.
¿Qué servicios publicitarios se cargan en su propia web?
El DSGVO Website-Check muestra qué terceros reciben datos ya al cargar la página.
Conclusión
Las tareas se reparten entre tres roles.
Los responsables de protección de datos aclaran si existe un riesgo elevado y para quién, y determinan qué directrices para dispositivos se aplican. Documentan la decisión y señalan sus límites.
Los administradores aplican las especificaciones técnicas: ID de publicidad y ubicación en los dispositivos corporativos, filtros en la red, actualizaciones.
Los responsables de marketing y de la web revisan su propia cadena de socios publicitarios y el comportamiento del banner de consentimiento.
El caso Starlink aún no está completamente esclarecido. ¡Seguiremos atentos!
El caso no describe una excepción, sino que hace especialmente visible el funcionamiento del sistema. Mientras el real-time bidding distribuya datos a todos los postores, la protección depende del comportamiento de cada participante. En opinión del autor, aquí reside el verdadero error de diseño, que solo puede corregirse con menos datos en la subasta, no con más confianza en los participantes.
 Me llamo Klaus Meffert. Soy doctor en informática y llevo más de 30 años dedicándome profesional y prácticamente a las tecnologías de la información. También trabajo como experto en informática y protección de datos. Obtengo mis resultados analizando la tecnología y el Derecho. Esto me parece absolutamente esencial cuando se trata de protección de datos digitales.