Fyra partier har enligt rapporter fått kritik för riktad reklam på Facebook. Men microtargeting och GDPR berör inte bara partier, utan varje kampanj som väljer målgrupper utifrån intressen.
Riktad reklam och dess gränser
Riktad reklam (som den tyska förbundsregeringens på Facebook !?) hör till vardagen i sociala nätverk. Den som lägger upp en annons väljer ålder, region och intressen. Plattformen visar sedan annonsen för passande användare. Det är bekvämt och effektivt. Men det väcker frågor så snart intressen gör det möjligt att dra slutsatser om mycket privata egenskaper.
Microtargeting GDPR: beslutet och dess motivering
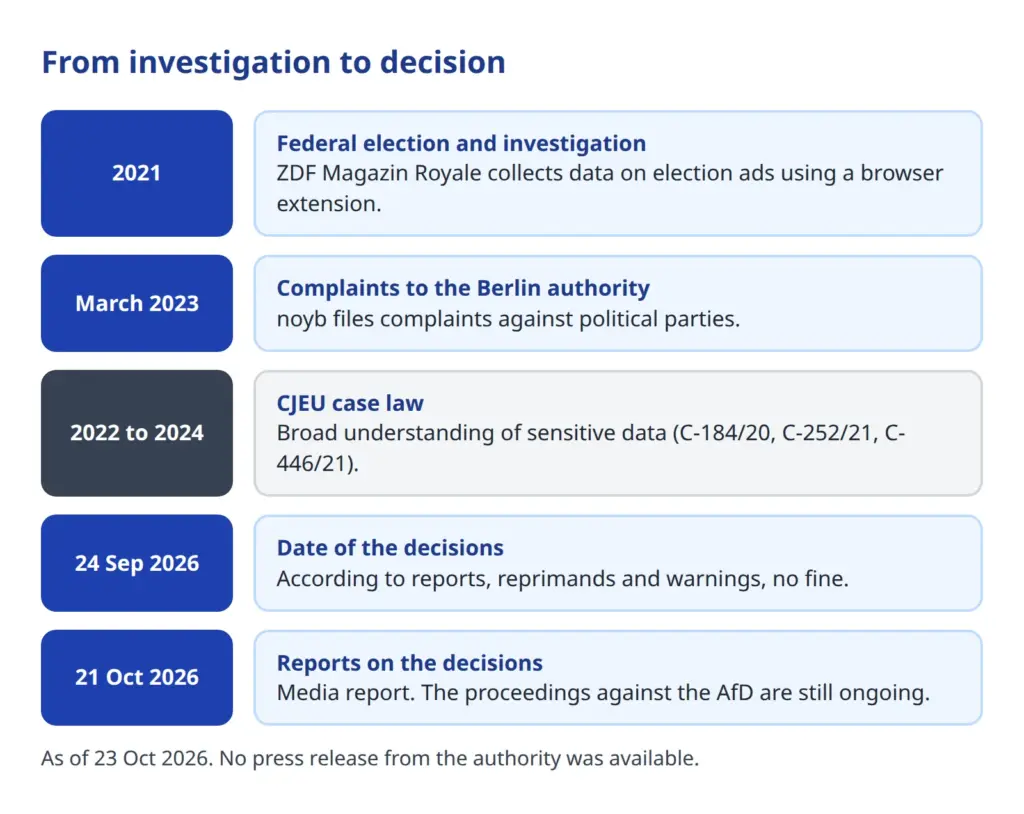
Berlins kommissionär för dataskydd och informationsfrihet har funnit att fyra partiers användning av politisk microtargeting i förbundsdagsvalet 2021 var olaglig. Det gäller CDU, SPD, Bündnis 90/Die Grünen och Die Linke. Myndigheten utfärdade reprimander och varningar. Några sanktionsavgifter beslutades enligt uppgifterna inte.
Som utlösande faktor nämner rapporterna granskningar av ZDF Magazin Royale från 2021. Redaktionen hade med ett webbläsartillägg samlat in uppgifter om visad valreklam. På den grunden lämnade dataskyddsorganisationen noyb i mars 2023 in klagomål på uppdrag av berörda personer. Besluten fattades enligt beck-aktuell den 24 september 2026. Enligt noyb delgavs de parterna först i mitten av oktober. Medierna rapporterade den 21 oktober 2026.
I sak ska myndigheten ha konstaterat att partierna behandlat känsliga uppgifter om användarnas förmodade politiska intressen för att visa riktad valreklam. Det saknades en tillräcklig rättslig grund, till exempel ett uttryckligt samtycke. Så återger rapporterna saken.
Vad som är belagt och vad som inte är det
Något pressmeddelande från myndigheten gick inte att hitta den 23 oktober 2026. Beslutet är hittills belagt genom medier och noyb. Den fullständiga motiveringen är enligt efterforskningarna inte offentlig. Därmed är flera punkter oklara:
- vilka rättsliga grunder myndigheten i detalj stöder sig på,
- vilken roll Meta som plattform spelar i bedömningen,
- om och hur kundlistor (Custom Audiences) eller liknande målgrupper (Lookalikes) bedömdes.
Förfarandet mot AfD pågår fortfarande. Ytterligare detaljer om det är inte säkerställda. Dessutom binder Berlinbeslutet varken andra tillsynsmyndigheter eller domstolar. Men det visar hur en myndighet argumenterar, och det är en varningssignal för varje företag som annonserar i sociala medier.
Riktad reklam är inte förbjuden vid microtargeting enligt GDPR. Tvistefrågan är behandlingen av politiska åsikter och andra särskilt skyddade uppgifter. Det är just där nästa fråga tar vid.
När intressen blir känsliga uppgifter
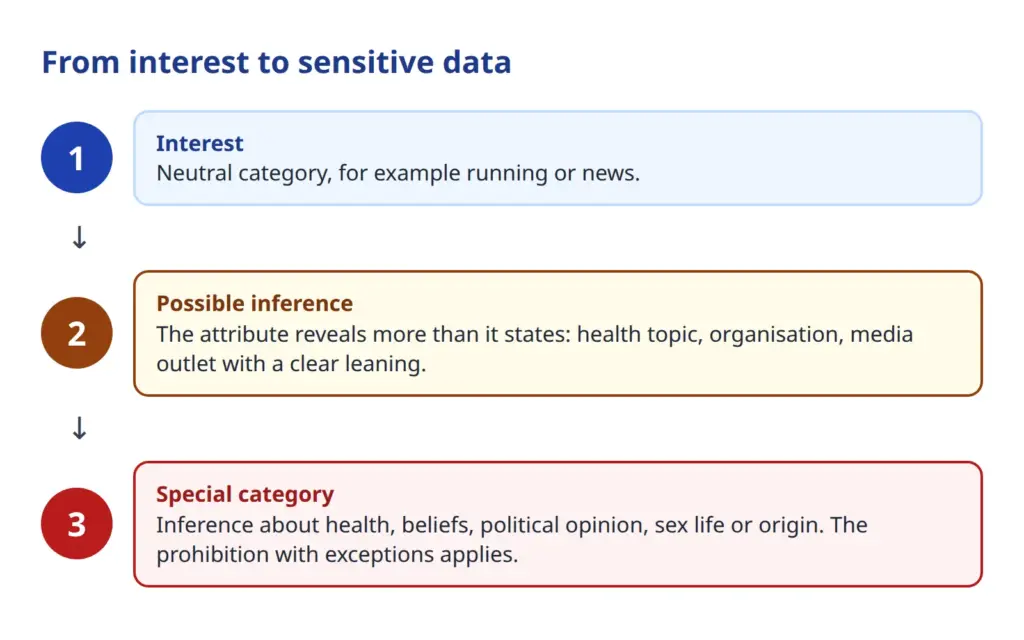
Dataskyddsförordningen skyddar vissa uppgifter särskilt. Den juridiska termen är särskilda kategorier av personuppgifter. Hit hör uppgifter om hälsa, religiös eller filosofisk övertygelse, politiska åsikter, sexuell läggning, etniskt ursprung och medlemskap i fackförening, dessutom genetiska och biometriska uppgifter. Art. 9 GDPR förbjuder i princip behandlingen av dem och tillåter bara snäva undantag. För reklam kommer i praktiken oftast bara uttryckligt samtycke i fråga.
Avgörande är här ett brett perspektiv. Det räcker inte att någon uttryckligen uppger sig vara sjuk eller troende. EU-domstolen tolkar begreppet extensivt. I domen av den 1 augusti 2022 (C-184/20) gällde det uppgifter som bara indirekt gör det möjligt att sluta sig till en känslig egenskap. Även sådana slutsatser kan omfattas av det särskilda skyddet.
I domen av den 4 juli 2023 (C-252/21) gällde målet Meta och Bundeskartellamt. Domstolen slog fast att redan besök på webbplatser eller appar med känslig anknytning, kopplade till användarkontot, kan utgöra behandling av särskilda kategorier. Dessutom har sådana uppgifter inte ”uppenbarligen offentliggjorts” bara för att användare besöker en sida. Detta undantag ska tolkas restriktivt.
I domen av den 4 oktober 2024 (C-446/21) gällde det Schrems och Meta. Ett offentligt uttalande om sexuell läggning tillåter inte att ytterligare uppgifter om detta används för reklam. Principen om uppgiftsminimering gäller även för reklam.
En måttstock för praktiken
Ur denna linje går det att härleda en tumregel. Det är inte etiketten på ett målgruppskriterium som avgör, utan syftet och slutsatsen. Ett intresse som ”löpning” säger knappast något känsligt. Ett intresse för en informationssida om en viss sjukdom ligger närmare hälsa. Intresset för ett parti eller ett trossamfund ligger närmare politisk eller religiös hållning än intresset för ”nyheter”. Ju närmare kopplingen är, desto snarare ska man utgå från en känslig uppgift.
Farliga är dessutom ersättningskriterier, på engelska proxy targeting. Då väljs inte den känsliga kategorin själv, utan ett substitut. noyb rapporterar att partier i valrörelsen inför förbundsdagsvalet 2025 arbetat med sådana ersättningskriterier, till exempel med intresse för band som är populära inom ett visst politiskt spektrum. Den som gör så löser inte problemet. Det avgörande är den slutsats som urvalet ska möjliggöra.
Problemet är inte reklamen, utan slutsatsen om hälsa, tro eller politisk hållning.
Hur sådana slutsatser uppstår visar även texten om personuppgifter: information som kan kopplas samman med annan blir personuppgifter snabbare än många tror.
Reklam på Facebook: hur ansvaret delas med Meta
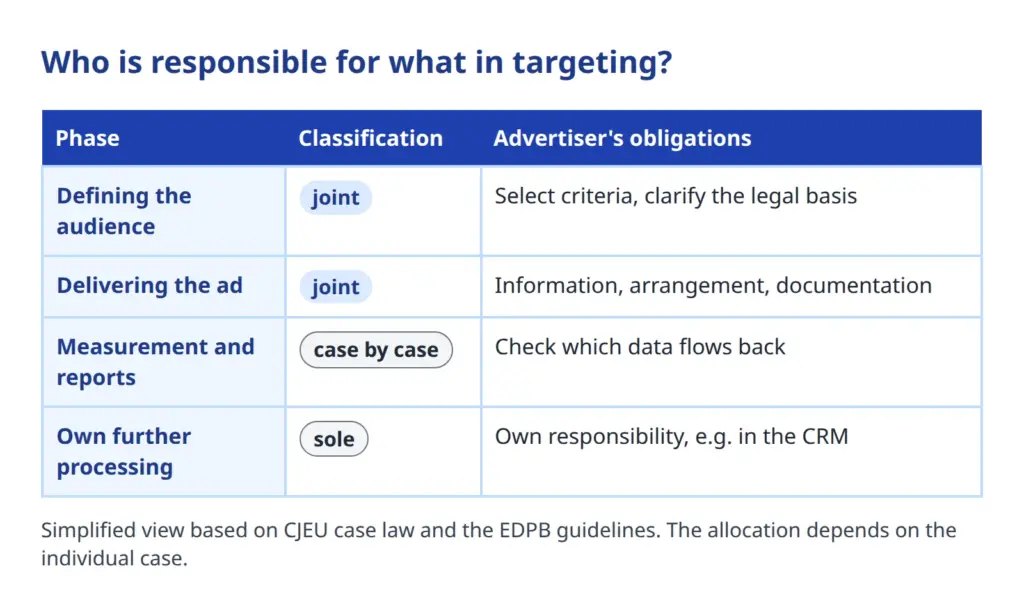
Den som annonserar på Facebook eller Instagram agerar inte ensam. Plattformen analyserar data, bildar målgrupper och visar annonsen. Rättsligt är begreppet gemensamt personuppgiftsansvar centralt. Det regleras i art. 26 GDPR. Gemensamt personuppgiftsansvariga är enligt denna bestämmelse aktörer som tillsammans bestämmer ändamålen och medlen för en behandling. De måste fastställa sina skyldigheter i ett arrangemang.
EU-domstolen tillämpade detta tidigt på sociala nätverk. I fansidesmålet (C-210/16, dom av den 5 juni 2018) ansåg domstolen att administratören av en fansida var medansvarig, eftersom denne genom valet av målgrupp och konfigurationen deltar i att bestämma ändamål och medel. I målet om gilla-knappen (C-40/17, dom av den 29 juli 2019) begränsade domstolen ansvaret till de faser som operatören faktiskt är med och bestämmer över.
Europeiska dataskyddsstyrelsens riktlinjer 8/2020 överför detta till inriktning mot användare av sociala medier. Enligt dem kan plattform och annonsör (”targeter”) vara gemensamt ansvariga, i den mån det gäller visning för en målgrupp. För steg före eller efter gäller detta inte automatiskt.
Vad som ligger kvar hos annonsören
Av det gemensamma ansvaret följer två saker. Meta är inte ensam personuppgiftsansvarig, som varje fråga kan lämnas över till. Och plattformens arrangemang ersätter inte en egen prövning. Hos annonsören ligger särskilt kvar:
- valet av en hållbar rättslig grund för den egna inriktningen,
- informationen till de registrerade, till exempel i integritetspolicyn,
- dokumentationen av besluten,
- vid omfattande profilering eller känsliga kopplingar prövningen av en konsekvensbedömning avseende dataskydd.
För att sätta dataflödet till Meta i sitt sammanhang finns på bloggen bakgrund om Meta och om spårning.
Vilka målgrupper som är känsliga och vilka som förblir okritiska
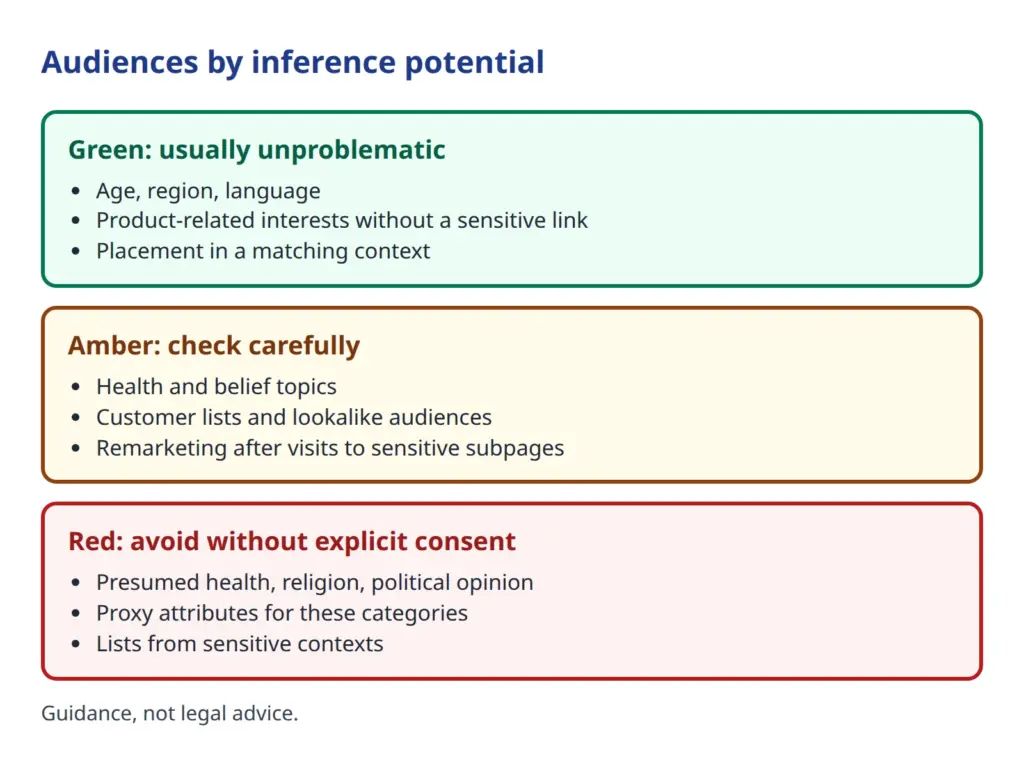
Ur ett praktiskt perspektiv lönar sig en enkel indelning efter hur starka slutsatser ett kriterium tillåter. Den är en vägledning och inget rättsutlåtande. Det enskilda fallet kan avvika.
Okritiska är i regel ålder, region och språk samt produktrelaterade intressen utan koppling till känsliga kategorier. Även placering i en passande miljö, till exempel bredvid en artikel om ämnet, kräver ingen profilering.
Noga granskas bör intressen som möjliggör slutsatser, till exempel hälsoämnen, livsåskådning, organisationer eller medier med tydlig inriktning. Hit räknas även kundlistor och liknande målgrupper. Vid Custom Audiences ska två saker klaras ut: om det finns ett giltigt samtycke för uppladdningen av listan och om redan tillhörigheten till listan avslöjar något känsligt, till exempel för patienter eller medlemmar. Även remarketing efter besök på känsliga undersidor hör till denna grupp.
Känsliga är riktade utskick utifrån förmodad hälsa, religion, politisk hållning, sexuell läggning eller ursprung. Lika känsliga är listor från känsliga sammanhang utan uttryckligt samtycke.
Meta har enligt egen uppgift från januari 2022 tagit bort alternativ för Detailed Targeting som rör hälsa, ursprung, politisk tillhörighet, religion och sexuell läggning. Det minskar risken men undanröjer den inte. Plattformen fortsätter att bilda målgrupper utifrån beteende och signaler, och automatiserade målgrupper kan innehålla slutsatser. Annonsverktygens aktuella funktionsutbud ska kontrolleras i själva gränssnittet före varje kampanjstart.
Får företag välja målgrupper på Facebook utifrån intressen som tillåter slutsatser om hälsa, religion eller politisk hållning?
Checklista för tillåtna målgrupper i reklamkampanjer
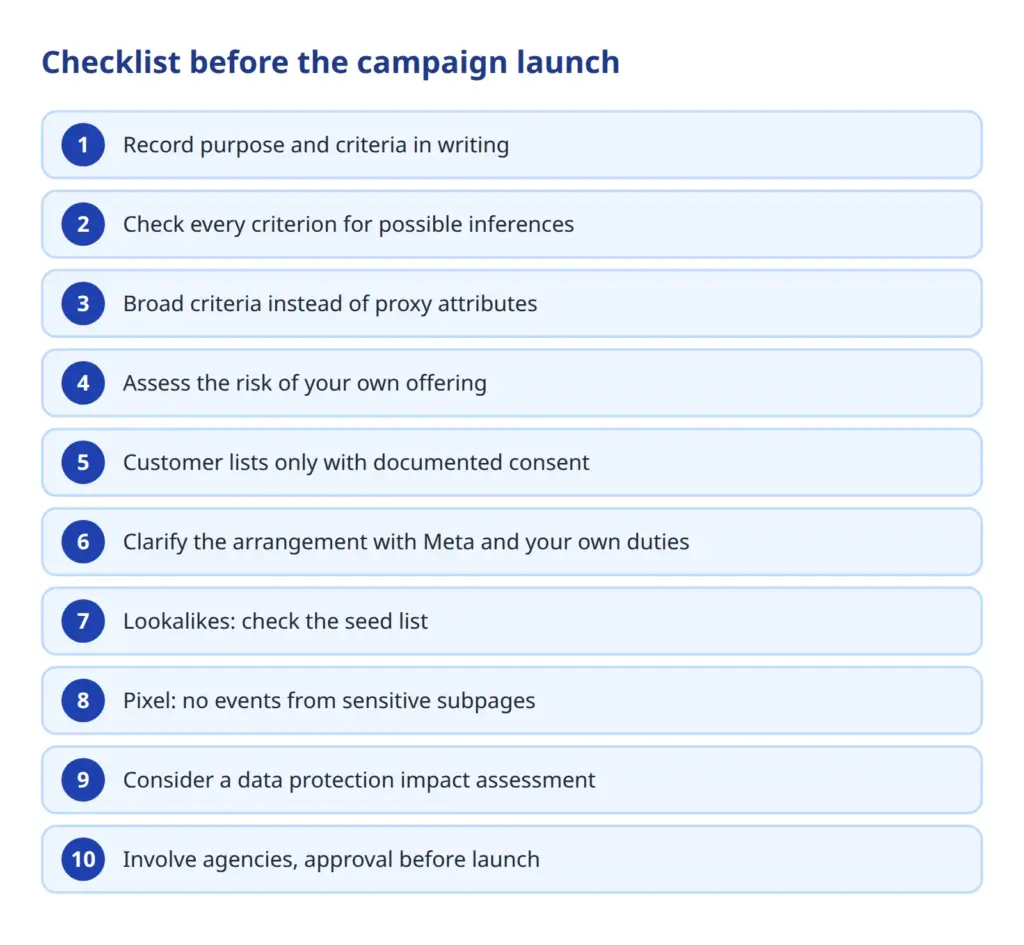
Följande lista kan marknadsföring, företagsledning och dataskydd gå igenom tillsammans.
- Dokumentera kampanjens syfte och målgruppskriterierna skriftligt. Bara så går det i efterhand att förstå vad som var avsikten.
- Pröva varje kriterium med avseende på möjliga slutsatser. Skulle tillhörigheten avslöja något om hälsa, tro, politisk hållning, sexualliv, ursprung eller fackföreningsmedlemskap?
- Föredra breda, icke-känsliga kriterier. Ersättningskriterier är inget sätt att kringgå reglerna.
- Bedöm själva erbjudandet. Vid koppling till hälsa, religion eller politik är risken högre, och då bör samtycke eller kontextuell reklam i stället för profilering övervägas.
- Ladda bara upp egna kundlistor med dokumenterat, informerat samtycke. Hashning ersätter inte samtycket.
- Granska arrangemanget om gemensamt personuppgiftsansvar med Meta och fördela de egna skyldigheterna, till exempel information och förfrågningar från registrerade.
- Vid Lookalike-målgrupper ska ursprungslistan granskas, och listor från känsliga områden ska inte användas.
- Skicka inte via pixeln händelser från känsliga undersidor som rådgivning, diagnos eller trossamfund till plattformen.
- Pröva en konsekvensbedömning avseende dataskydd om profiler bildas i stor omfattning eller känsliga kopplingar finns, och dokumentera beslutet.
- Knyt byråer och tjänsteleverantörer till avtal, inför en godkännandeprocess före start och kontrollera målgruppsalternativen regelbundet genom stickprov.
När det gäller pixeln hjälper en titt på den egna webbplatsen. Vilka tjänster som laddas vid besöket och om integritetspolicyn återspeglar det visar GDPR Website Check. För frågan om när verktyg kräver samtycke finns dessutom en checklista för webbplatsverktyg. Kraven på ett giltigt samtycke beskrivs också i skäl 32 i GDPR.
Vilka tjänster laddar den egna webbplatsen?
Meta Pixel, konverteringsgränssnitt och andra spårare skapar dataflöden som måste framgå av integritetspolicyn. Website Check visar vad som faktiskt laddas vid besöket.
Politisk reklam: särskilda regler och vad som följer av dem för andra
För politisk onlinereklam gäller sedan den 10 oktober 2025 ytterligare regler. EU-förordning 2024/900 reglerar transparens och inriktning av politisk reklam. Enligt Berlinmyndighetens anvisningar är riktad politisk onlineinriktning med personuppgifter bara tillåten under snäva villkor: uppgifterna måste ha samlats in direkt från de registrerade, det krävs ett uttryckligt samtycke, och profilering med känsliga uppgifter är utesluten.
Meta har enligt pressrapporter upphört med politisk och samhällsrelaterad reklam i EU. Någon primärkälla för detta har inte hittats, så uppgiften gäller med förbehåll. För företag och organisationer med politiska budskap, till exempel vid lobbyverksamhet eller kampanjer i samhällsfrågor, kan detta vara relevant. Partier och företag kan inte likställas, men de rättsliga frågorna kring art. 9 GDPR, rättslig grund och ansvar är desamma. Konsekvenserna i det enskilda fallet kan skilja sig åt.
Slutsats och nästa steg
Det är klokt att först göra en inventering: Vilka kampanjer pågår, vilka målgruppslistor har laddats upp och vem har godkänt dem? Därefter ska ansvarsområden fastställas, även gentemot byråer. Där målgrupper tillåter känsliga slutsatser ska urvalet ändras eller ett samtycke styrkas.
Värt att följa är om Berlinmyndigheten lämnar en motivering eller ett pressmeddelande i efterhand och hur förfarandet mot AfD slutar. Båda får konsekvenser och kan göra bilden skarpare.
För den egna webbplatsen lönar det sig också att se över säkerheten hos de inbäddade skripten. De automatiserade Web Security Checks ger en möjlighet till en första bedömning. Den som väljer intressen bör alltid fråga sig vad urvalet avslöjar om de personer som nås.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.