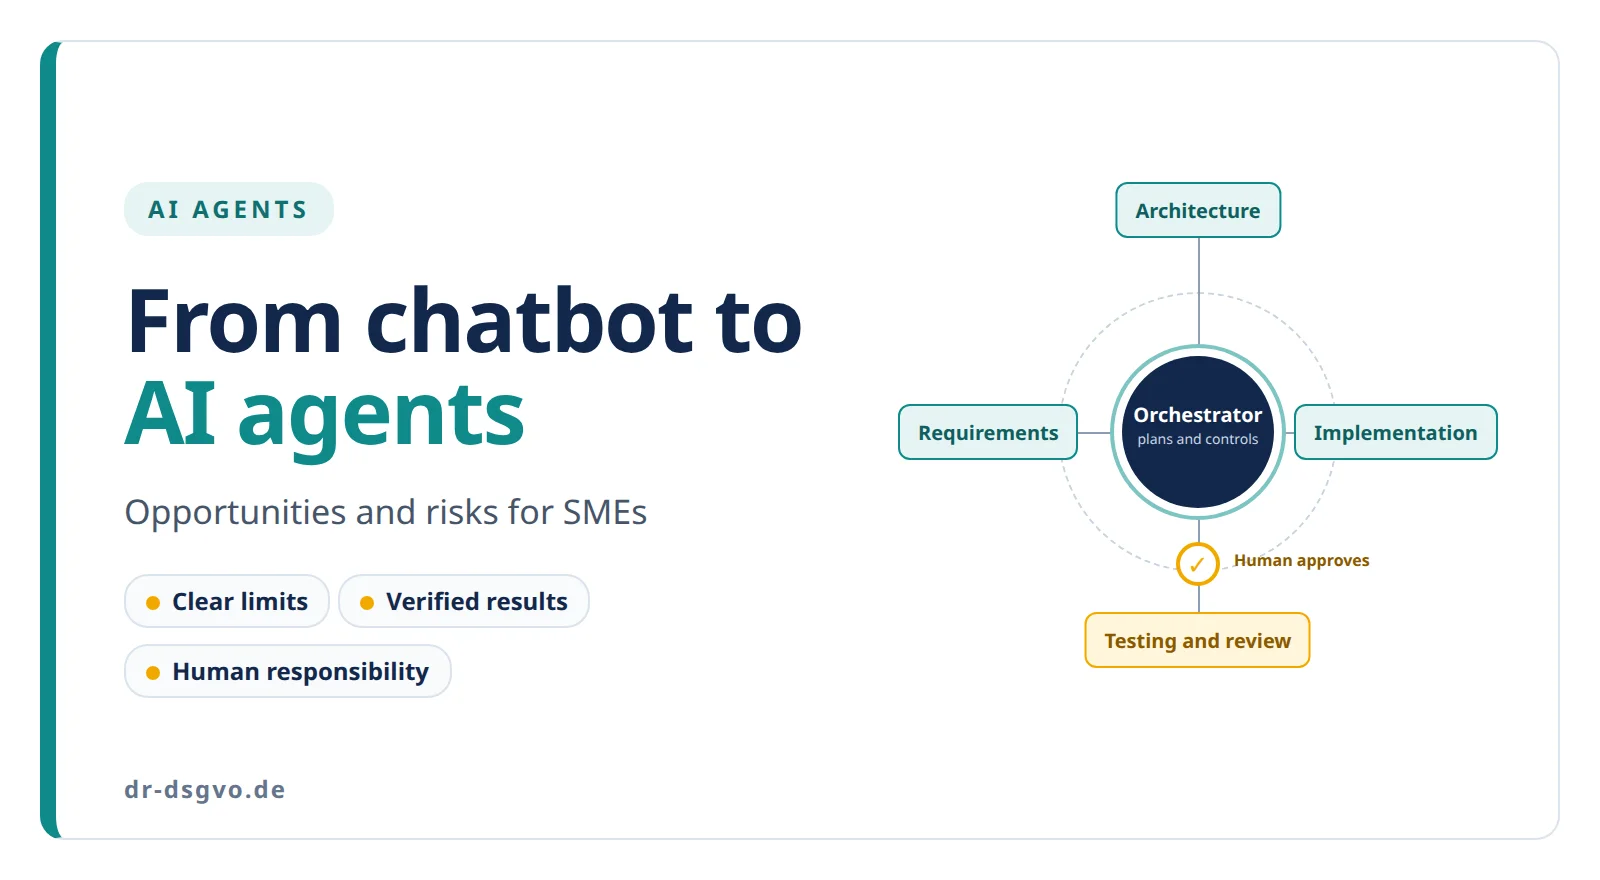
Lange tijd beantwoordden AI-systemen vooral vragen. Tegenwoordig nemen ze steeds vaker complete werkpakketten over. Dat is de stap van chatbot naar AI-agents. Voor het mkb biedt die stap grote kansen. Hij brengt echter ook risico's met zich mee die u moet kennen.
Dit artikel is bedoeld voor beslissers en technisch geïnteresseerden. De kernboodschap: AI-agents kunnen routinewerk in aanzienlijke mate overnemen. Dat lukt op de lange termijn alleen met duidelijke grenzen, gecontroleerde resultaten en menselijke verantwoordelijkheid.
Wat is een AI-agent?
Een chatbot beantwoordt een vraag en levert tekst. Een agent streeft een doel na. Hij deelt de taak op in stappen, gebruikt tools en controleert of het gelukt is. Zo niet, dan past hij het plan aan en probeert hij het opnieuw.
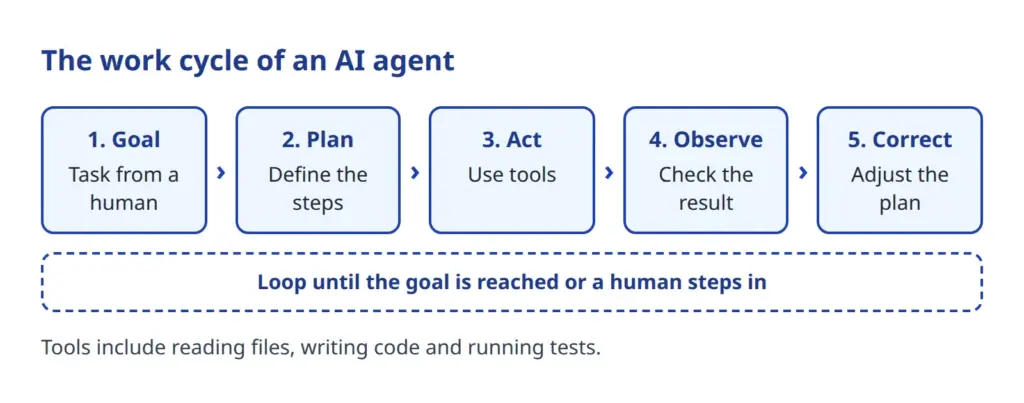
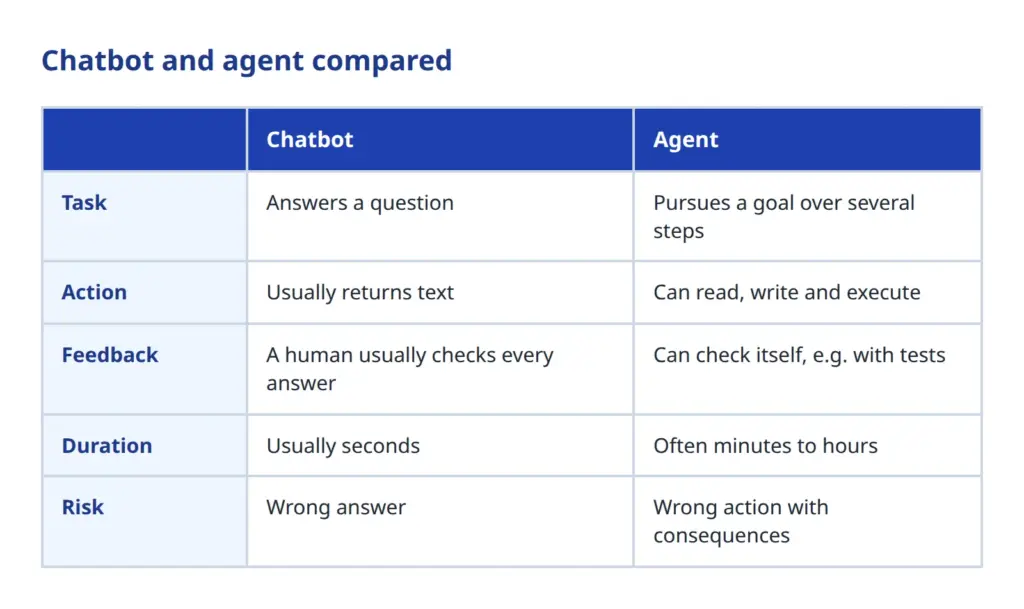
Dit wordt vooral duidelijk in softwareontwikkeling. Daar zijn er agents die in de terminal of in de ontwikkelomgeving werken. Ze lezen bestaande code, schrijven nieuwe code, starten tests en lezen de foutmeldingen. Daarna verbeteren ze hun werk.
Een compleet softwarebedrijf uit rollen
Het wordt interessant wanneer meerdere agents samenwerken. Een overkoepelende agent, de orchestrator, plant het werk. Hij verdeelt taken over gespecialiseerde subagents en voegt hun resultaten samen.
Daarbij kunt u de rollen van een softwarebedrijf nabootsen:
- Requirements en architectuur leggen vast wat er gebouwd wordt en hoe.
- Database, backend en frontend zetten het om.
- Testen, beveiligingscontrole en review controleren de resultaten.
- Documentatie en release ronden het werk af.
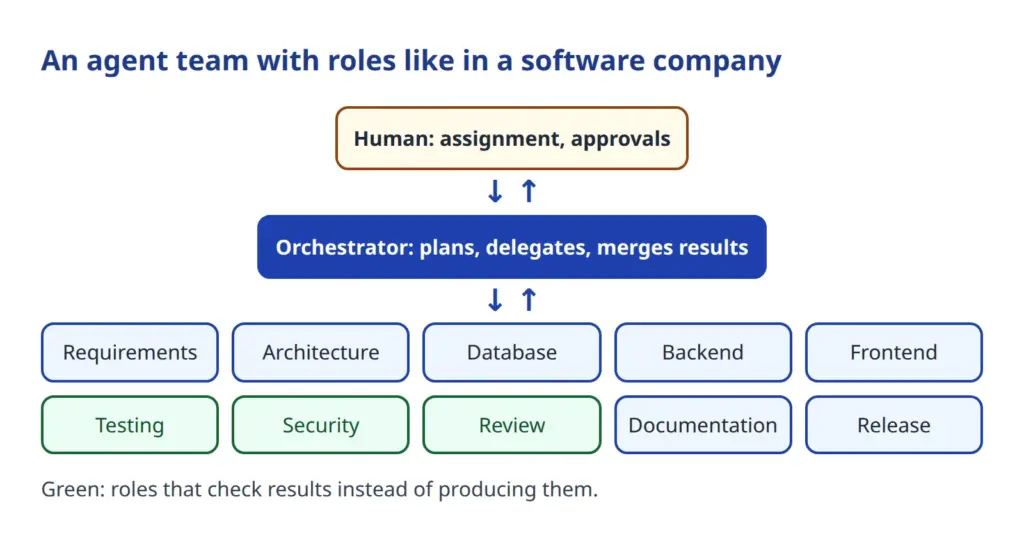
Elke rol heeft een duidelijk afgebakend verantwoordelijkheidsgebied. Een reviewer schrijft geen code, maar beoordeelt die. Dat is een beproefd idee uit de menselijke taakverdeling, hier toegepast op agents.
Wat AI-agents vandaag al kunnen
Zulke teams kunnen urenlang zelfstandig aan taken werken. U geeft ze een tijdbudget. Ze werken stap voor stap, deels parallel aan gescheiden bestanden. Dat is de stand van vandaag, en die verbetert snel. Bij elke tussenstand leggen ze vast wat klaar is en wat nog openstaat.
Alleen bij belangrijke beslissingen gaan er vragen naar de mens, bijvoorbeeld bij beveiligingskwesties, kosten of een wijziging van de omvang. Al het andere beslissen de agents zelf en ze leggen het met motivering vast. Aan het eind staat een overdrachtsrapport: wat is er gedaan, wat staat nog open, hoe gaat het verder?
Voor bedrijven kan dat veel veranderen:
- Prototypes en interne tools ontstaan in korte tijd.
- Tests en documentatie, vaak verwaarloosd, ontstaan als bijproduct.
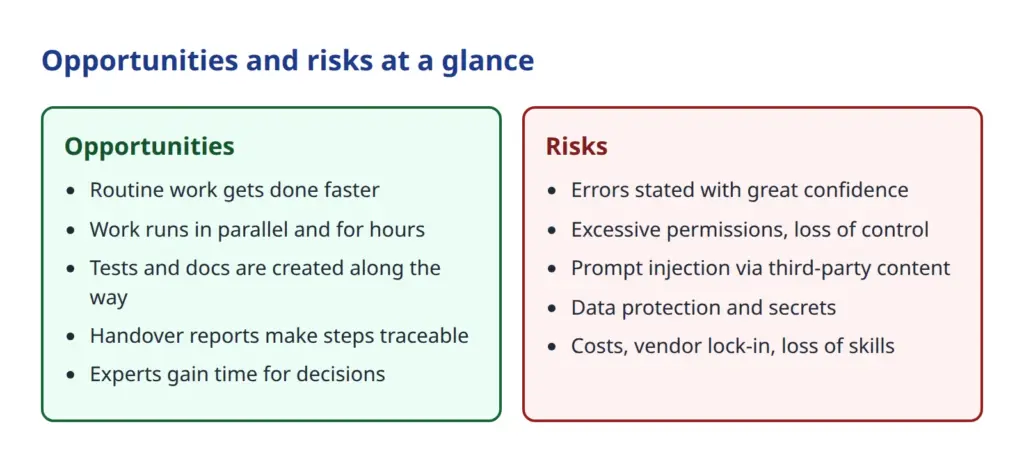
- Vakmensen worden ontlast van routinewerk en hebben meer tijd voor beslissingen.
- Het werk gaat ook door als er niemand achter het scherm zit.
Belangrijk is een nuchtere inschatting: hoeveel tijd een team werkelijk bespaart, hangt af van de taak, de kwaliteit van de instructies en de controle. Algemene cijfers moet u daarom met voorzichtigheid lezen. Wij noemen hier bewust geen cijfers.
Een voorbeeld uit de praktijk
Stel dat uw vakafdeling een kleine tool nodig heeft om bestelgegevens te analyseren. Vroeger betekende dat: requirements verzamelen, een offerte aanvragen, wekenlang wachten. Met een agentteam ziet het proces er anders uit. Een mens beschrijft het doel. De agent verheldert open punten, ontwerpt een oplossing, bouwt die en test die. Aan het eind liggen er code, tests en een beschrijving.
Daarmee is de tool nog niet klaar. Een mens controleert en probeert hem uit. De winst: de eerste versie is eerder beschikbaar, en de vakmensen concentreren zich op beoordelen en beslissen.
De risico's serieus nemen
Agents zijn geen onfeilbare medewerkers. Hun kracht is tegelijk hun risico, want ze handelen echt.
Fouten met zelfverzekerdheid
Taalmodellen kunnen onjuiste uitspraken zeer overtuigend formuleren. Een agent kan een fout over het hoofd zien of iets beweren dat helemaal niet getest is. Wie resultaten ongecontroleerd overneemt, neemt ook de fouten over.
Te ruime rechten en verlies van controle
Hoe meer een agent mag, hoe groter de schade kan zijn. Het project OWASP, dat beveiligingsrisico's van AI-toepassingen verzamelt, noemt dit probleem in dezelfde lijst onder de noemer „Excessive Agency”: de agent krijgt meer autonomie, rechten of systeemtoegang dan nodig.
Prompt injection
Agents lezen teksten: webpagina's, e-mails, documenten. Daarin kunnen verborgen instructies staan die de agent voor echte opdrachten aanziet. Prompt injection staat in de OWASP Top 10 voor LLM-toepassingen 2025 op de eerste plaats. Hoe meer rechten de agent heeft, hoe gevaarlijker zo'n aanval wordt.
Gegevensbescherming en geheimen
Wat de agent leest, kan bij de aanbieder van het model terechtkomen. Persoonsgegevens vallen onder de AVG. Inloggegevens, sleutels en vertrouwelijke projectdetails horen niet binnen het bereik van de agent. Voordat u een agent inzet, moet u nagaan waar gegevens worden verwerkt en wat het contract regelt.
Kosten, afhankelijkheid, kennis en aansprakelijkheid
Lange agentruns verbruiken rekenkracht, en die kost geld. Zonder budgetgrens kan dat uit de hand lopen. Wie volledig op één aanbieder vertrouwt, maakt zich afhankelijk van diens prijzen en voorwaarden. Bovendien dreigt een sluipend kennisverlies als niemand in het team nog begrijpt wat de agent doet. En de verantwoordelijkheid blijft bij het bedrijf: fouten kunt u niet aan de AI delegeren.
Het juridische kader
De EU-AI-verordening (AI Act) geldt gefaseerd. Volgens de Europese Commissie (stand van de pagina 3 augustus 2026) gelden de verboden op bepaalde praktijken sinds februari 2025 en de regels voor AI-modellen voor algemene doeleinden sinds augustus 2025. De transparantieregels gelden volgens de Commissie vanaf augustus 2026. De verplichtingen voor hoog risico zijn door het AI-omnibuspakket uitgesteld, tot december 2027 voor toepassingen volgens bijlage III en tot augustus 2028 voor AI in gereguleerde producten (bijlage I).
Of een concrete toepassing van een agent daaronder valt, hangt af van het gebruik. Een agent die code schrijft, is iets anders dan een systeem dat sollicitaties beoordeelt. Laat uw situatie door deskundigen toetsen. Dit artikel vervangt geen juridisch advies.
Niveaus van autonomie
U hoeft niet met volledige autonomie te beginnen. Een stapsgewijze aanpak is verstandig. Eerst doet de agent alleen voorstellen. Daarna wijzigt hij na goedkeuring. Later werkt hij zelfstandig binnen vaste grenzen. Pas als laatste werken meerdere agents langdurig.
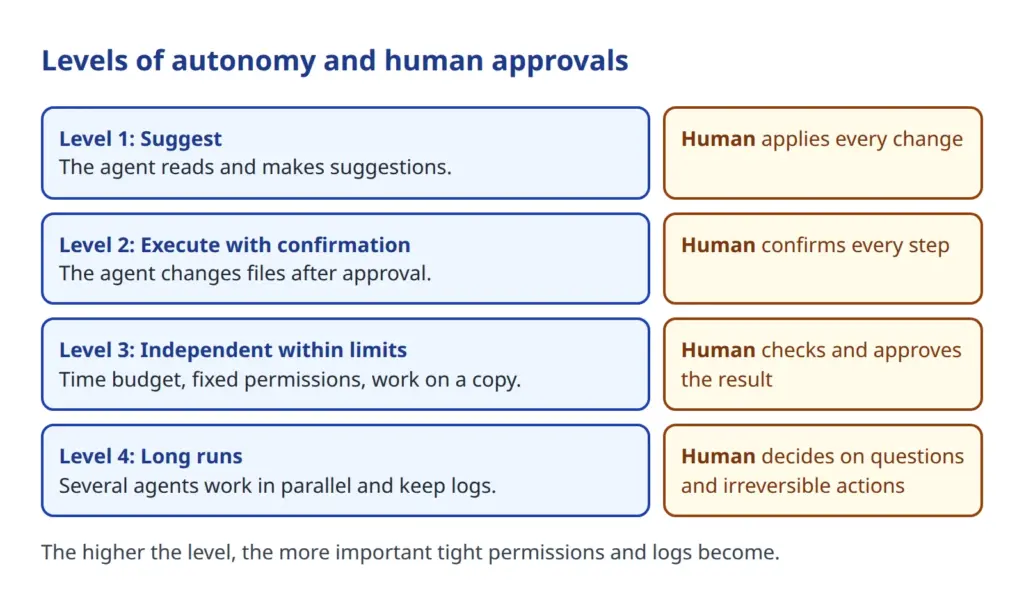
Op elk niveau is er een vast punt waarop de mens ingrijpt. Wie pas na goede ervaringen naar het volgende niveau gaat, houdt de controle. System1-modellen zoals Jev verdienen daarbij de nodige aandacht.
Beschermingsmaatregelen voor AI-agents die werken
Het goede nieuws: de belangrijkste risico's zijn met bekende middelen aanzienlijk te verkleinen.
- Minimale rechten: de agent krijgt alleen wat de taak vereist.
- Goedkeuring door mensen bij alles wat niet terug te draaien is, zoals verwijderen, publiceren of betalen.
- Gescheiden werkomgevingen: de agent werkt aan een kopie, zodat wijzigingen nooit rechtstreeks in het origineel terechtkomen.
- Tests en reviews, bij voorkeur door eigen, onafhankelijke rollen en door mensen.
- Logging van alle stappen, zodat later te achterhalen is wat er gebeurd is.
- Alleen concepten in plaats van directe publicatie: de agent bereidt voor, de mens geeft vrij.
- Geheimen buiten bereik houden: inloggegevens en persoonsgegevens liggen buiten zijn toegang.
- Grenzen stellen: tijd- en kostenbudgetten die de agent niet kan overschrijden.
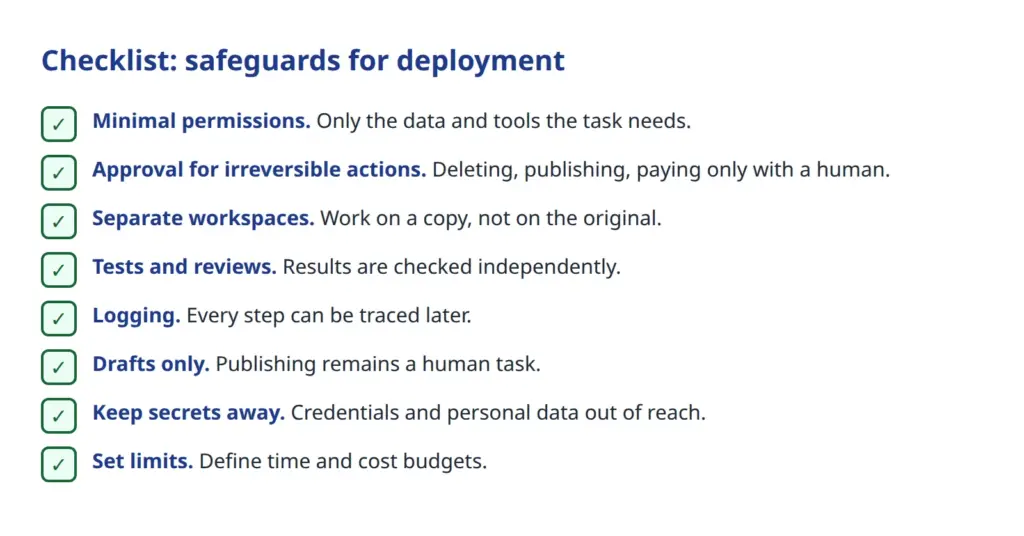
Deze maatregelen zijn niets bijzonders voor AI. Ze komen overeen met wat u ook bij nieuwe medewerkers doet: toegang stapsgewijs verlenen, werk nalezen, belangrijke beslissingen samen nemen. Het verschil is de snelheid. Een agent kan in enkele minuten veel schade aanrichten als niets hem afremt. Daarom moeten de grenzen technisch worden afgedwongen en niet alleen in een instructie staan.
Zo begint u
- Kies een taak met weinig risico, bijvoorbeeld interne documentatie of testgevallen.
- Leg vast welke gegevens taboe zijn, en houd die weg bij de agent.
- Bepaal wie resultaten controleert en vrijgeeft.
- Evalueer na de eerste runs: wat ging goed, waar zaten fouten, wat heeft het gekost?
- Breid rechten en omvang pas daarna uit.
Conclusie
AI-agents zijn meer dan een betere chatbot. Ze plannen, handelen, controleren en werken in teamverband. Dat opent voor het mkb nieuwe mogelijkheden, vooral bij routinewerk, tests en documentatie. Daarvoor is discipline nodig: beperkte rechten, duidelijke goedkeuringen, zorgvuldige logs en een scherp oog voor gegevensbescherming en kosten.
Begin klein en breid de autonomie stap voor stap uit. Zo benut u de kansen zonder de controle uit handen te geven.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.